
مقدمة:
كشف باحثون في مختبرات كويك هيل للأمن عن حملة تصيد إلكتروني مُحتملة تستهدف أفراد الجيش الهندي. في هذا الهجوم، يستخدم المهاجمون نموذج منحة "جمعية رعاية التعليم العسكري" كطُعم.
نبذة عن AWES:
جمعية رعاية وتعليم الجيش (AWES) تُدير وتضمن توفير مرافق تعليمية مناسبة لأبناء أفراد الجيش الهندي من خلال السلطات العسكرية المحلية. تأسست الجمعية عام ١٩٨٣، ولها مكتب في شانكار فيهار، ثكنة دلهي، وعلى مر السنين افتتحت أكثر من ١٣٧ مدرسة عامة للجيش و٢٤٩ مدرسة ما قبل ابتدائية تابعة للجيش في جميع أنحاء الهند.
تفاصيل حول الهجوم الأخير:
تحليل الوثائق :
منح ESSA.docx
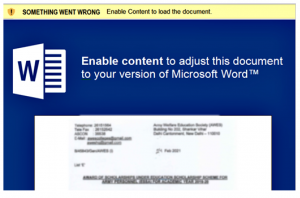
الشكل 1: قالب
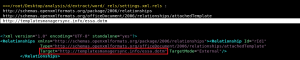
الشكل 2 ESSA-Scholarships.docx
يؤدي ملف "ESSA-Scholarships.docx" إلى تفعيل ثغرة CVE-2017-0199 التي تقوم لاحقًا بتشغيل مرحلة ملف ".dotm" من صفحة الهبوط المضمنة داخل "settings.xml.rels".
تُعرف هذه التقنية أيضًا باسم "حقن القالب" وتحظى بشعبية كبيرة بين الجهات الفاعلة في مجال التهديد نظرًا لسهولة اكتشافها.
"essa.dotm"
بمجرد قيام المستخدم بتعطيل "العرض المحمي"، تقوم المرحلة السابقة بتنزيل وتنفيذ "essa.dotm" الذي يقوم بتنفيذ وحدات الماكرو بشكل أكبر.
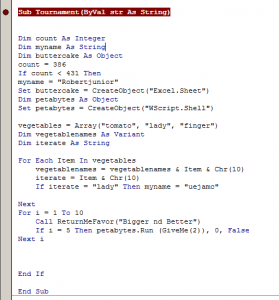
الشكل 3: استخراج البيانات
تُخزَّن جميع بيانات الحمولات المرحلية داخل "UserForum.TextBox". يحتوي الماكرو على أربعة مربعات نصية ككائن، تحتوي على جميع البيانات التي سيتم إسقاطها على القرص كملفات وبدء مراحل أخرى.
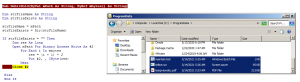
الشكل 4: روتين حفظ جميع الملفات
تحليل الحمولة القابلة للتنفيذ :
"fixit.exe": يعمل هذا الملف كمُحمِّل ما لم يُصدر أمر من لوحة التحكم. الحمولة جديدة تمامًا، مكتوبة بلغة .NET، ولا تُنفِّذ الكثير من الإجراءات.
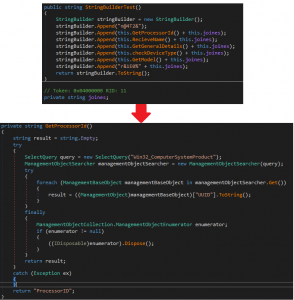
الشكل 5: جمع المعلومات
يأتي الحمولة مع امتداد .scr وبمجرد تنفيذها، تقوم بجمع المعلومات التالية حول المضيف المصاب باستخدام استعلامات WMI:
1؛ معرف المعالج.
2; اسم المستخدم.
3؛ التفاصيل العامة (الهندسة المعمارية، التسمية التوضيحية، الإصدار).
4؛ تحقق من نوع الجهاز (كمبيوتر محمول/كمبيوتر مكتبي).
5؛ طراز الجهاز.
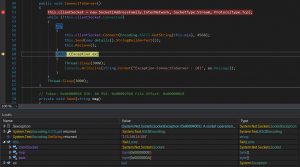
الشكل 6 الضربة الأولية المرسلة إلى C2
بمجرد جمع المعلومات حول المضيف، يرسلها الحمولة إلى C&C وينفذ الإجراءات التالية وفقًا للأمر الصادر من C&C:
1؛ الحصول على قائمة العمليات.
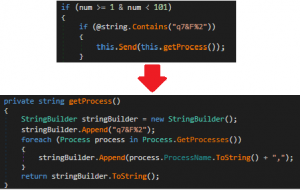
الشكل 7 : إرسال قائمة العمليات الجارية
إذا تم إصدار الأمر "q7&F%2" من C2، يرسل الحمولة قائمة بالعمليات الجارية باستخدام "Process.GetProcesses()" وينشئ مجموعة من القوائم.
2؛ كتابة وتنفيذ الملفات:
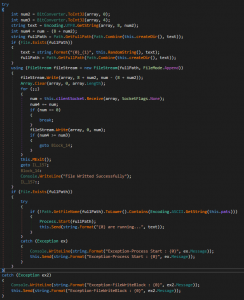
الشكل 8: كتابة وتنفيذ الروتين
بمجرد أن يستجيب C2 بالأمر، يستقبل الحمولة الملفات وينفذها على المجلد الحالي.
المثابرة :
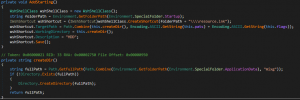
الشكل 9: خلق الاستمرارية
يكتسب البرنامج الخبيث ثباتًا على الجهاز المصاب عن طريق كتابة ملف LNK في مجلد بدء التشغيل. هذه تقنية معروفة يستخدمها مهاجمون آخرون. يقوم البرنامج بتحميل مكتبة متاحة للعموم تُسمى "IWshRuntimeLibrary.dll" ويحاول إنشاء ملف LNK في المجلد المستهدف، مع الإشارة إلى دليل عمل البرنامج الخبيث.
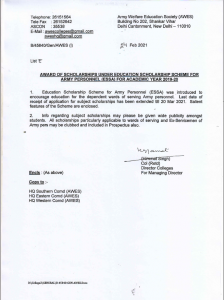
مأخوذ من - https://www.aitpune.com/Notices/Scholarship/ESSA-Circular.pdf
بمجرد تنفيذ السلسلة بأكملها بنجاح، يفتح الماكرو ملف PDF الموجود في دليل ProgramData، والذي يتوفر للعامة.
خاتمة :
في حال نجاح الهجوم، قد يتمكن المهاجمون من استخراج بيانات حساسة من جهاز الضحية. لا يزال تحليلنا ومراقبتنا جاريين لتحديد الجهة المسؤولة عن هذا الهجوم. إلى ذلك الحين، ننصح AWES بتوخي الحذر وإبلاغ جميع أعضائها بهذا الهجوم.
MITRE ATT&CK TTPs :
| التصيد الاحتيالي بالرمح باستخدام المرفقات | T1566.001 |
| حقن القالب | T1221 |
| تنفيذ المستخدم: ملفات .docx وxls ضارة | T1204.002 |
| كتابة الملفات على القرص | T1006 |
| يتصل بالقيادة والتحكم | TA0011 |
| الاستمرارية: كتابة ملف LNK إلى مجلد بدء التشغيل | T1547.001 |
كيف يحمي Quick Heal مستخدميه:
لقد قمنا بالكشف عن العينات الضارة التالية:
VBA.Trojan.41523
O97M.Downloader.41522
حصان طروادة.بيرسيوس.S19235058
حصان طروادة.بيرسيوس.S19221636
حصان طروادة.MSIL
بالإضافة إلى ذلك، يتم تصنيف المجالات وعناوين IP المستخدمة على أنها ضارة بواسطة Quick Heal URLCAT.
الشركات الأولمبية الدولية:
| المستندات: CVE-2017-0199 | |
| 74e41223ec6359a9bd05bbce36b452fd046aaad64617f459ba262a5210925942 | منح ESSA.docx |
| d035e96f54abe59dcdbc2156e55cd0135ec420f8e97aca7f109ee8d062baa755 | irlaforyou.docx |
| d4b36731cb37ad05b0b9678b568c10a56f2e84967b393b626afb19d2df41c9b9 | SARS_Eligible_Clubs___Resorts.xls |
| القوالب : | |
| fc3dd043b795a1cedb8b7e1e5471f15c0b5c17c237f634c60c4e0a92d980914b | essa.dotm |
| 108a5035ab40b13b489f8a1fb8fd8bdb5880368c9c18e1d244df23b8d5a26d67 | temp.dotm |
| 9fc84eadba969bd12cda144750cef361bcdff224026eb3921d8d46a5a424da5b | temp.dotm |
| التنفيذية: | |
| d0a5ffa3b9c40eb1e4277e7c41a100b0836c9424b36fb9bbe281711c0b116883 | fixit.exe |
| 4c21c88399d95a3602aaacf85a83c8aaac5ae7b6bf192c4c25cef4f9224b6f7b | pixelworks.exe |
| 2491caddf4445d9297404493c7707b54591c989b94fd4634a7afdf54c0d22e9c | sapesvx.exe |
| 979f7952dd2225c149f1766b4bca020b680364a77ddb6006cfa462543e0a6440 | winsuffix.exe |
| c7dbca435039a6148dc25208f04b734465e8b7c92010ede1401d88f5f8003f2d | foxpackage.exe |
| 871cab3256acdbc3c27650adde878658568a85b87e85d3e3c137bdeb4592fb2c | amdSfx.exe |
| 1eb0d373cea19124687ed4bffb0da3f80f98a18b9e0bebd3c12443f0a3d81689 | modempx.exe |
| 814ed2b9ae0770d727a8cd83581b4865b2abe16f8190240c5c1e821e22a280ab | foxpackage.exe |
| dd47cf8ec70658af85e0cd23922462ac788305034fe78ed725bb90c1a3fa04cc | scriptpbox.exe |
| المجالات: | |
| templatesmanagersync.info | |
| 10feeds.com | |
| الصفحات المقصودة: | |
| hxxp://templatesmanagersync.info/essa.dotm | |
| hxxp://10feeds.com/temp.dotm | |
| IP: | |
| 173.249.14.104
خبراء الموضوع: تشايتانيا هاريتاش شاياك ترافدار |