
• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  الأمن السيبراني  / الإغراء والاختراق: كشف الخطر الرقمي لفخاخ العسل
الإغراء والاختراق: كشف الخطر الرقمي لفخاخ العسل
17 يونيو 2025

الإغراء والاختراق: كشف الخطر الرقمي لفخاخ العسل

كتب بواسطة سوبهروجيوتي تشودري
سوبهروجيوتي تشودري
الأمن السيبراني

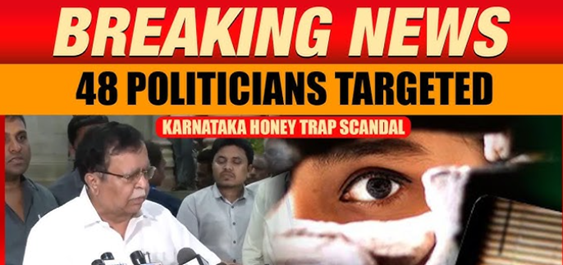
خلف الشاشة، يتكشف توازن دقيق بين الثقة والخداع. مصائد العسل، التي كانت حكرًا على التجسس، انتشرت الآن بخبث في العالم الرقمي، مستغلةً المشاعر الإنسانية. ما يبدأ بمحادثة أو طلب صداقة يبدوان غير مؤذيين قد يتحول فجأةً إلى ابتزاز أو استغلال أو سرقة. الحقيقة هي أن الضعف لا حدود له - سواء كنت مواطنًا عاديًا أو هدفًا بارزًا، فقد تكون في خطر. دعونا نتعمق في عالم مصائد العسل الرقمية المعقد، ونفهم قوتها التدميرية، ونكشف عن استراتيجيات حيوية لحماية أنفسنا. يخترق المهاجمون جدار الحماية، لكن التهديد الداخلي يتجاوزه.
من هو المستهدف؟

  • موظفو الحكومة الذين لديهم إمكانية الوصول إلى الوثائق السرية
  • الموظفون في أقسام تكنولوجيا المعلومات أو المالية أو الدفاع أو الأبحاث
  • أي شخص لديه الوصول إلى بيانات الاعتماد or سلطة اتخاذ القرار

الخلاصة: إذا اقترب منك شخص ما عبر الإنترنت بسرعة وأراد تفاصيل عن عملك أو أرسل رسائل مغازلة في وقت مبكر جدًا - فهذه علامة تحذيرية.

تُستخدم العلاقات العاطفية الزائفة للتلاعب بالمسؤولين ودفعهم إلى انتهاك السرية، مستغلين العواطف بدلًا من الأنظمة الرقمية. يحصل المهاجمون على وصول غير مصرح به من خلال خداع ذكي، مستدرجين الضحايا إلى مشاركة بيانات حساسة. يستغل هذا التكتيك المعقد للهندسة الاجتماعية نقاط الضعف البشرية، مما يجعله تهديدًا خطيرًا. إنه تصيد إلكتروني بقصد خبيث، يستهدف أفرادًا ذوي أهمية بالغة لاستخراج بياناتهم. التلاعب العاطفي هو سر هذا الهجوم الذكي.
تشريح الجريمة

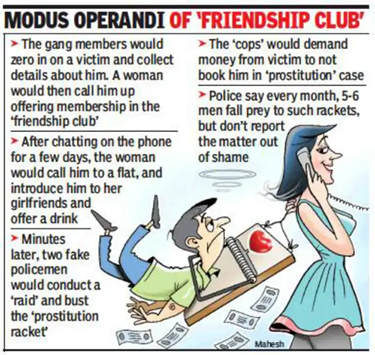
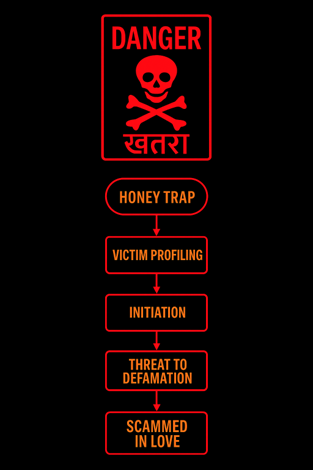
  1. الاستهداف/تحديد ملف الضحية: الخلاصة رقم 1: وسائل التواصل الاجتماعي هي الباب الأول

غالبًا ما يستهدف المحتالون الأفراد ذوي المناصب العليا الذين لديهم إمكانية الوصول إلى بيانات حساسة للشركات أو الحكومات. يجمعون معلومات شخصية، مثل الحالة الاجتماعية والملف الوظيفي، لتحديد نقاط الضعف. نقطة الضعف الرئيسية التي يستغلونها هي الضعف العاطفي، مما قد يؤدي إلى المزيد من الخروقات الرقمية. غالبًا ما تكون وسائل التواصل الاجتماعي نقطة البداية لجمع هذه المعلومات.

  1. المبادرة:

يستخدم المحتالون منصات التواصل الاجتماعي مثل فيسبوك ولينكدإن وتطبيقات المواعدة للتواصل الأولي مع ضحاياهم. يتتبعون نشاط الضحية على الإنترنت وينشئون رابطًا، وغالبًا ما ينقلون المحادثة من المنصات العامة إلى منصات خاصة مثل واتساب. ومع تقدم التواصل، تتغير نبرة الرسائل من المهنية إلى الودية، ثم إلى الرومانسية، مما يُشير إلى تصعيد ملحوظ في نهج المحتال.

النصيحة الثانية: تأكد قبل أن تثق
  1. اكتساب الثقة: النصيحة رقم 3: الإطراء هو أقدم فخ

يبني المحتالون ثقة ضحاياهم بالمجاملات والدردشات المنتظمة ومكالمات الفيديو، مانحين إياهم اهتمامًا ورعايةً لا داعي لهما. يتبادلون الصور، التي تُستخدم لاحقًا كوسيلة ضغط لتهديد الضحية إذا حاول فضح المحتال. يُكره المحتال الضحية بتهديده بتشويه صورته العامة أو نشر محتوى تشهيري.

تنبيه للمؤسسات: قد يشير التحول السلوكي المفاجئ لدى الموظف - التكتم، أو التشتت العاطفي، أو السلوك الغريب عبر الإنترنت - إلى وجود خلل نفسي.
  1. العملية:

في المرحلة الأخيرة من عملية الاحتيال، يكشف المحتال عن نواياه الحقيقية ويطلب من الضحية بيانات سرية، مثل تفاصيل المشروع أو كلمات مرور لمواقع العمل المشفرة. قد تُشكل هذه المعلومات المسروقة تهديدًا خطيرًا للأمن القومي، وغالبًا ما تُباع في السوق السوداء، مما يؤدي إلى مزيد من الاستغلال واختراقات أمنية أعمق.

  1. التهديد بالتشهير:  النصيحة الرابعة: الصمت يساعد المحتال

إذا حاول الضحية فضح عملية الاحتيال، يُسيء المحتال استخدام البيانات الخاصة، كالصور والمحادثات والتسجيلات، لتهديده بالتشهير العلني. يُجبر هذا التهديد الضحية على الصمت، ويمنعها من الإبلاغ عن الجريمة خوفًا من الإضرار بسمعتها.

نصيحة للمؤسسات: قم بإجراء جلسات توعية للموظفين تركز على التلاعب النفسي والهندسة العاطفية.
التلاعب النفسي 

النصيحة رقم 5: الأمن السيبراني عاطفي، وليس تقنيًا فحسب

  • قصف الحب: اهتمام مكثف ورسائل مجاملة.
  • إثارة الخوف: التهديد بتسريب الصور/المحادثات الخاصة ما لم يتم تقديم البيانات السرية.

النصيحة السادسة: الحب الحقيقي لا يطلب كلمات مرور

  • التسبب في الشعور بالذنب: دفع الضحية إلى حالة من الشعور بالذنب باستخدام تعبيرات مثل "ألا تثق بي بعد الآن؟"

الوجبة الجاهزة رقم 7: بطاقة "الاستعجال" هي علامة حمراء

  • الاستعجال: يتم عرض الحاجة الملحة للمال لكسب تعاطف الضحية
  • العزلة: منع الضحية من التواصل مع الآخرين وبالتالي الحفاظ على هوية المحتال دون كشفها.

المخاطر على أمن الشركات والأمن الوطني

النصيحة رقم 8: الأمن المؤسسي يبدأ بالوعي الشخصي

يمكن أن تؤدي عمليات الاحتيال هذه إلى عواقب وخيمة، بما في ذلك التهديدات الداخلية التي تُسرّب بيانات سرية من الموظفين، والتجسس من قِبل جهات مدعومة من الدولة تستهدف المسؤولين الحكوميين، وخسارة الملكية الفكرية التي قد تُعرّض الأمن القومي للخطر. إضافةً إلى ذلك، قد يُؤدي الكشف عن محتوى فاضح إلى الإضرار بالسمعة، وتشويه سمعة العلامات التجارية، وإحداث أضرار طويلة الأمد.

الكشف: الخلاصة رقم 9: راقب التغير السلوكي

وتشمل السلوكيات المشبوهة التحول المفاجئ من نبرة ودية إلى رومانسية، ورفض مكالمات الفيديو في الوقت الحقيقي، والتحكم في شروط الاتصال، ومشاركة تفاصيل الحياة الشخصية لإثارة الشفقة، وطلب الدعم المالي الضخم - وهي كلها علامات تحذير محتملة لعملية احتيال.
الوقاية

احمِ نفسك بتجنب مشاركة معلوماتك الشخصية، والتحقق من صورك الشخصية عبر البحث العكسي عن الصور، والامتناع عن إرسال الأموال أو المحتوى غير اللائق. كذلك، توخَّ الحذر عند التعامل مع الروابط والملفات غير المعروفة، وطبِّق سياسة عدم الثقة في الوصول.

الأفق القانوني

يمكن أن تؤدي مصائد العسل إلى جرائم خطيرة كالابتزاز وانتهاك الخصوصية ونقل المواد الفاحشة. يمكن للضحايا الإبلاغ عن هذه الحالات لوحدات مكافحة الجرائم الإلكترونية لاتخاذ الإجراءات اللازمة.

الدليل في العمل
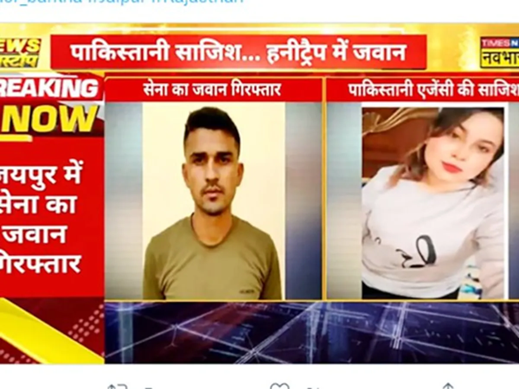
1. قضية مصيدة العسل للجيش الهندي (2023)

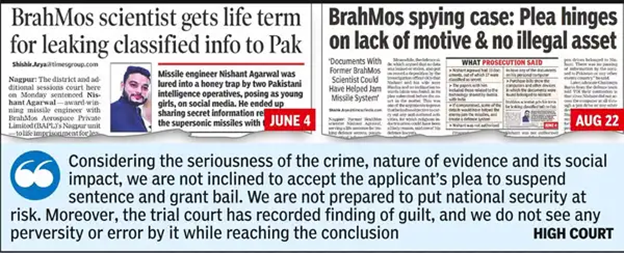
في قضية تعود لعام ٢٠٢٣، أُلقي القبض على جندي في الجيش بتهمة تسريب معلومات عسكرية حساسة لعميل استخبارات باكستاني انتحل صفة امرأة على فيسبوك. استُدرج الجندي عبر محادثات رومانسية، ثم تعرض للابتزاز. تُبرز مثل هذه الحوادث خطر فخاخ العسل على الأمن القومي.

2. اعتقال عالم من منظمة البحث والتطوير الدفاعي (2023)  

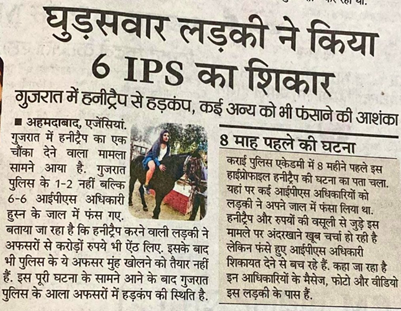
وبالمثل، وقع عالم بارز في منظمة البحث والتطوير الدفاعي في فخٍّ من قِبل جاسوس أجنبي انتحل صفة امرأة، مما أدى إلى تبادل مواد بحثية دفاعية سرية. جرى التفاعل عبر واتساب ووسائل التواصل الاجتماعي، مما سلّط الضوء على مخاطر التجسس الإلكتروني.
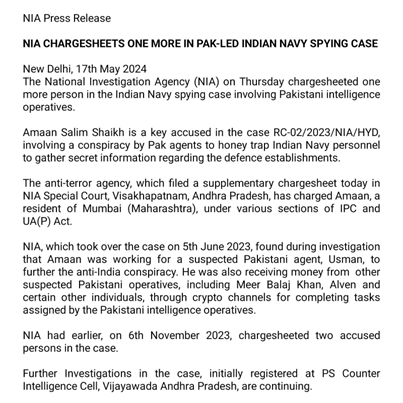
3. فخاخ المخابرات الباكستانية للبحرية الهندية (2019-2022)

أُلقي القبض على أفراد من البحرية الهندية بعد أن وقعوا في فخّ عملاء المخابرات الباكستانية باستخدام حسابات نسائية مزيفة على فيسبوك وواتساب. جمع العملاء بيانات حساسة عن حركة البحرية من خلال تبادلات عاطفية.

خاتمة

مصائد العسل تستغل المشاعر، وليس الأنظمة فقط. كن يقظًا واحمِ نفسك من التلاعب العاطفي. الحب الحقيقي لا يطلب كلمات مرور. احذر من الغرباء على الإنترنت، وحافظ على خصوصية معلوماتك الشخصية. الوعي أساسيٌّ للبقاء آمنًا. احرص على حماية حياتك الرقمية.

 الصفحة السابقةZTNA مقابل VPN: لماذا الثقة الصفرية هي مستقبل الوصول الآمن
الصفحة التالية  متغير Masslogger بدون ملفات – ينتشر عبر .VBE، ويختبئ في...
سوبهروجيوتي تشودري

نبذة عن سوبهروجيوتي تشودري

متدرب في مختبرات مكافحة الاحتيال التابعة لشركة Quick Heal Technologies، وهو متحمس شاب ومتحمس للأمن السيبراني ولديه اهتمام كبير بالبرامج الضارة والتهديدات...

مقالات بقلم سوبهروجيوتي تشودري »

منشورات ذات علاقة

  • لماذا Threat Intelاليقظة هي الحلقة المفقودة في استراتيجية الأمن السيبراني الخاصة بك

    25 يوليو، 2025
  • عملية سيندور - تشريح الحصار الرقمي

    23 أيار 2025
  • 5 يناير وحكاية فيروس جوشي: أول فيروس كمبيوتر عالمي في الهند

    26 كانون الأول، 2024
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (343) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (25) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام

