

تحذير: الصراع في الشرق الأوسط والتصعيد السيبراني
نظرة عامة
في 28 فبراير 2026، شنت الولايات المتحدة وإسرائيل ضربات عسكرية منسقة ضد إيران (عملية الغضب الملحمي/الأسد الزائر). وقُتل المرشد الأعلى الإيراني خامنئي في 01 مارس، وردت إيران بشن هجمات بطائرات مسيرة وصواريخ عبر الخليج، وانفجر الفضاء السيبراني على الفور تقريبًا.
انخفضت نسبة استخدام الإنترنت المحلي في إيران إلى ما بين 1 و4% في غضون ساعات من بدء الهجمات الأولى. لكن ذلك لم يُبطئ وتيرة الهجمات، إذ استمرت عشرات الجماعات الإرهابية العاملة خارج إيران، بالإضافة إلى برامج خبيثة مزروعة مسبقًا داخل الشبكات المستهدفة، في شنّ الهجمات بكامل قوتها.
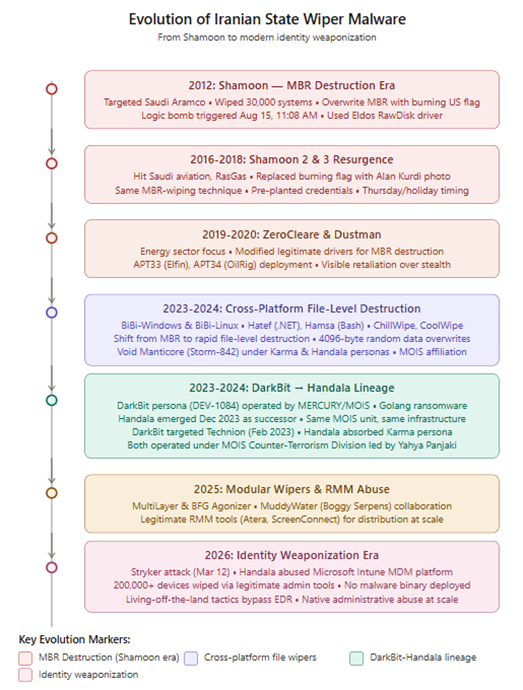
يكمن التحول الرئيسي هذه المرة في أن إيران لم تكتفِ بالاعتماد على برمجيات خبيثة مصممة خصيصًا. فقد أظهر هجوم سترايكر أنها باتت تستغل أدوات تقنية المعلومات المشروعة دون استخدام برمجيات خبيثة. في الوقت نفسه، استغلت مجموعة موستانج باندا، الموالية للصين، التغطية الإعلامية لجمع المعلومات الاستخباراتية، بينما نشرت مجموعة إجرامية مجهولة (TeamPCP) برنامجًا لمسح بيانات Kubernetes يستهدف البنية التحتية الإيرانية. إنها عملية معقدة ومتشعبة الأطراف، ولا تزال مستمرة.
نموذج إيران التشغيلي السيبراني متعدد الطبقات
يعمل النظام السيبراني الإيراني عبر بنية متعددة الطبقات تجمع بين مجموعات التهديد المتقدم المستمر (APT) الموجهة من الدولة (المرتبطة بالحرس الثوري الإيراني ووزارة الاستخبارات الإيرانية)؛ والمتعاقدين شبه الرسميين والواجهات؛ والناشطين الإلكترونيين والجماعات التي تديرها أجهزة الاستخبارات؛ والجماعات الأجنبية ذات التوجهات الأيديولوجية المتوافقة التي تعمل بالتوازي. وقد مثّل هجوم شركة سترايكر في 11 مارس/آذار 2026 تصعيدًا خطيرًا: عملية مسح بيانات مدمرة ضد الولايات المتحدة، نُفذت دون استخدام برامج خبيثة عبر استغلال بنية إدارة الأجهزة المحمولة (MDM) المشروعة، مما يُمثل تحولًا نوعيًا في القدرات العملياتية الإيرانية واستعدادها لاستهداف البنية التحتية للشركات الغربية.
التهديدات النشطة
جماعات التهديد والتهديد التابعة للدولة الإيرانية
دودة البذور / المياه الموحلة (MOIS)
تأكد نشاطها على الشبكات الأمريكية والإسرائيلية منذ أوائل فبراير على الأقل، حتى قبل بدء الهجمات. الأهداف: بنك، مطار، منظمة غير حكومية، والفرع الإسرائيلي لشركة أمريكية. تم اكتشاف ثغرتين خلفيتين جديدتين.
- ديندور: يعمل عبر دينو (بيئة تشغيل جافا سكريبت). موقّع بشهادة "إيمي تشيرن". موجود لدى بنك وشركة برمجيات ومنظمة غير حكومية كندية.
- Fakeset: مبني على لغة بايثون. تم سحبه من خدمة التخزين السحابي Backblaze. موقّع بشهادات "إيمي تشيرن" و"دونالد جاي". سبق لشهادة دونالد جاي أن وقّعت على Stagecomp وDarkcomp، وهما أداتان معتمدتان من Seedworm.
استُخدم برنامج Rclone لمحاولة استخراج البيانات إلى حاوية تخزين Wasabi S3 من شركة البرمجيات المخترقة. كما نفّذت مجموعة MuddyWater حملة موازية (عملية أولالامبو) في الشرق الأوسط وتركيا وأفريقيا، مستخدمةً بنية تحتية متداخلة.
TA453 / APT42 / القطة الساحرة (الحرس الثوري الإيراني)
في الثامن من مارس، ورغم انقطاع الإنترنت في إيران، أرسل المهاجم TA453 بريدًا إلكترونيًا احتياليًا لسرقة بيانات اعتماد أحد مراكز الأبحاث الأمريكية. انتحل المهاجم صفة باحث في السياسات، وبنى علاقة ودية عبر بريد إلكتروني عادي، ثم أرسل صفحة تصيد احتيالي تحمل شعار OneDrive مستضافة على منصة Netlify. استُخدمت وحدات تتبع على موقع مخترق لمعرفة ما إذا كان الهدف قد نقر على الرابط. لم يوقفهم انقطاع الإنترنت المحلي الكامل، إذ أبقتهم البنية التحتية الخارجية على اتصال دائم.
TA402 / منصة نفطية / APT34 (MOIS)
استهدفت مجموعة "داست سبيكتر" حكومةً في الشرق الأوسط باستخدام حساب بريد إلكتروني مخترق تابع لوزارة الخارجية العراقية. تضمنت الرسائل المضللة إشارات إلى "عملية برية أمريكية محتملة في إيران" و"تحالف عسكري خليجي". وتم تحميل حمولة خبيثة، إما ملف PDF وهمي أو صفحة لجمع بيانات الاعتماد، بناءً على الموقع الجغرافي لعنوان IP الخاص بالهدف. كما استخدمت المجموعة نفس البنية التحتية المخترقة لوزارة الخارجية العراقية.
مارشتريدر / أغريوس / بينك ساندستورم (MOIS)
توسعت عمليات مسح الكاميرات بعد الغارات الجوية في إسرائيل والإمارات العربية المتحدة وقطر والبحرين والكويت ولبنان وقبرص. ويستغل هذا التوسع ثغرتي CVE-2017-7921 وCVE-2023-6895 في كاميرات هيكفيجن ووحدات الاتصال المرئي. يؤدي هذا النمط من الاختراق إلى اختراق الكاميرات الخارجية القريبة من مناطق النزاع، ويُستخدم للحصول على معلومات مرئية آنية حول أضرار الغارات. ينبغي على أي منظمة لديها كاميرات متصلة بالإنترنت في هذه المناطق التعامل مع هذا الأمر كتهديد فعلي.
هجوم شركة سترايكر التابعة لهاندالا
يُعدّ هذا الهجوم الأكثر تأثيراً الذي نُسب إلى إيران ضد شركة غربية في هذا الصراع. ففي 11 مارس، قضى هجوم هاندالا (المعروف أيضاً باسم فويد مانتيكور، ستورم-0842) على شركة سترايكر، وهي شركة أجهزة طبية تبلغ قيمتها 25 مليار دولار أمريكي ولديها عقد توريد مع الولايات المتحدة بقيمة 450 مليون دولار أمريكي.
كيف عملت
تمكن المهاجم من الحصول على حساب مسؤول عام مخترق في مايكروسوفت 365 (على الأرجح من سجل قديم لسرقة المعلومات تم بيعه في سوق إجرامي). ويعتقد الباحثون أنه باستخدام هذا الحساب، تمكن من تسجيل الدخول إلى مايكروسوفت إنتيون واستخدام ميزة "إعادة ضبط المصنع" المشروعة لمسح بيانات أكثر من 200,000 جهاز كمبيوتر محمول وخادم وجهاز محمول عن بُعد في 79 دولة. وقد تم استبدال شاشات تسجيل الدخول بشعار هاندالا.
- تضرر مكتب شركة سترايكر في كورك، أيرلندا (الذي يضم ما بين 4,000 و5,500 موظف) بشدة جراء تعطل أنظمة التصنيع.
- تعطلت عمليات معالجة الطلبات والتصنيع والشحن العالمي (تم تأكيد ذلك في ملف هيئة الأوراق المالية والبورصات).
- انخفض سهم شركة SYK بعد الإفصاح عن معلومات جديدة.
- 50 تيرابايت من البيانات يُزعم أنها سُرّبت مسبقاً (لم يتم التحقق من ذلك بالكامل)
- قدمت وكالة الأمن السيبراني وأمن البنية التحتية (CISA) المساعدة التقنية؛ واستجاب المركز الوطني للأمن السيبراني في أيرلندا.
في حوالي 20 مارس، نسبت وزارة العدل الأمريكية رسمياً حركة حنظلة إلى وزارة الاستخبارات الإيرانية، واصفةً إياها بأنها "شخصية ناشط مزيفة" تُستخدم في عمليات القرصنة والتسريب والتأثير النفسي. وأعلن مدير مكتب التحقيقات الفيدرالي، كاش باتيل، مصادرة أربعة مواقع إلكترونية تابعة لحانظلة، من بينها موقع التسريبات. وربطت شركة تشيك بوينت للأبحاث قيادة حنظلة بقسم مكافحة الإرهاب في وزارة الاستخبارات، وهو القسم نفسه الذي قُتل رئيسه المزعوم في غارات مارس 2026.
في 13 مارس، هددت هاندالا أيضاً بعملية مسح بيانات بحجم 40 تيرابايت مرتبطة بيوم القدس. لم يتم تحديد أي ضحية مؤكدة حتى الآن. وادّعت هاندالا بشكل منفصل اختراقاً لشبكة فيريفون، إلا أن فيريفون نفت أي هجوم.
شبح الغبار (التحالف الإيراني، استهداف الحكومة العراقية)
وثّق باحثون نشاط مجموعة تهديد متقدمة مستمرة (APT) غير معروفة سابقًا، مرتبطة بإيران، استهدفت مسؤولين حكوميين عراقيين بدءًا من يناير 2026. وقد اخترقت المجموعة موقعًا إلكترونيًا حكوميًا عراقيًا رسميًا لاستضافة برامج خبيثة، واستخدمت برنامجًا مزيفًا لعقد اجتماعات حكومية عبر منصة Cisco Webex كطعم للهندسة الاجتماعية باستخدام ClickFix. وتم اكتشاف أربع أدوات برمجية خبيثة جديدة مبنية على بيئة .NET.
- SPLITDROP: برنامج تحميل يقوم باستخراج المرحلة التالية من ملف RAR محمي بكلمة مرور، ثم يقوم بتحميلها جانبياً عبر برامج ثنائية شرعية مثل VLC أو WingetUI
- TWINTASK: عامل يقوم بتنفيذ نصوص PowerShell البرمجية عن طريق استطلاع ملفات in.txt/out.txt. يتم الاحتفاظ به عبر مفتاح التشغيل HKCU.
- TWINTALK: وحدة C2 تستخدم HTTPS مع عناوين URI عشوائية، وتحديد الموقع الجغرافي (يتحقق من موقع الضحية)، وانتحال وكيل المستخدم الذي يحاكي متصفح Chrome.
- GHOSTFORM: برنامج تحكم عن بعد متطور يجمع بين TWINTASK وTWINTALK في ملف تنفيذي واحد مع PowerShell في الذاكرة. يستخدم قفلًا متبادلًا للتشغيل مرة واحدة فقط، ويُنشئ مُعرّفًا للروبوت من الطابع الزمني لإنشاء التجميع.
تشير بعض العناصر البرمجية غير المألوفة في برنامجي TWINTALK وGHOSTFORM، مثل الرموز التعبيرية، ورموز Unicode الشاذة، وثوابت سداسية عشرية بديلة (0xABCDEF)، إلى استخدام الذكاء الاصطناعي التوليدي في أجزاء من عملية التطوير. وهذه هي أول حالة مؤكدة لبرمجة برمجيات خبيثة مدعومة بالذكاء الاصطناعي يتم رصدها على نطاق واسع في أدوات التهديد المتقدم المستمر الإيرانية.
شركة China APT – موستانج باندا (لوتسلايت)
في الرابع من مارس، رصد الباحثون تحول موستانج باندا (المعروف أيضًا باسم إيرث بريتا، TA416، الرئيس البرونزي) إلى استخدام طُعمٍ مرتبطٍ بالصراع في الشرق الأوسط في غضون أيامٍ من هجمات 28 فبراير. وهذا سلوكٌ نموذجيٌّ لموستانج باندا، حيث تُكيّف طُعمها مع ما يُتداول في الأخبار.
يحتوي ملف ZIP الخبيث على ملف تنفيذي شرعي لبرنامج KuGou الموسيقي، تمت إعادة تسميته إلى "Iran Strikes US Military Facilities Across Gulf Region.exe"، بالإضافة إلى مكتبة DLL خبيثة (libmemobook.dll). عند تشغيل الملف التنفيذي، يقوم بتحميل مكتبة DLL بشكل جانبي، والتي بدورها:
- يقوم بتنزيل ملفي WebFeatures.exe و kugou.dll من نطاق مخترق (e-kflower[.]com)
- يتم ضبط خاصية الاستمرارية عبر مفتاح التشغيل (ACboardCm / ASEdge)
- ملف DLL هو الباب الخلفي لبرنامج LOTUSLITE الخبيث — يتصل بخادم التحكم والسيطرة 172.81.60[.]97 عبر بروتوكول WinHTTP
تم توثيق استخدام برنامج LOTUSLITE الخبيث في يناير 2026، حيث استخدم طُعمًا يحمل طابعًا فنزويليًا بنفس عنوان IP الخاص بخادم التحكم والسيطرة. نفس الباب الخلفي، ونفس سلسلة التوصيل، ولكن مع اختلاف بسيط في طريقة سرد الأخبار. يُعزى هذا إلى حدٍّ ما إلى برنامج Mustang Panda استنادًا إلى إساءة استخدام برنامج KuGou الثنائي (وهي تقنية موثقة منذ عام 2022)، وخادم التحكم والسيطرة المشترك، ورسائل التعليمات البرمجية المضمنة التي تنفي الأصل الروسي (والتي شوهدت سابقًا في حملات برنامج ClaimLoader التابع لبرنامج Mustang Panda).
وقد قامت حملة LNK/CHM منفصلة تستهدف دول مجلس التعاون الخليجي بإسقاط ملف PDF وهمي حول "ضربات صاروخية إيرانية على قاعدة أمريكية في البحرين" إلى جانب برنامج تحميل الشفرة الخبيثة الذي يستخدم مفتاح RC4 "20260301@@@" لفك تشفير المرحلة التالية.
جماعات القرصنة الإلكترونية – الطبقة المرئية
نشاط القرصنة الإلكترونية صاخب، لكن تأثيره التقني محدود في الغالب. تهيمن هجمات الحرمان من الخدمة الموزعة، وتشويه المواقع، وادعاءات القرصنة والتسريب. كثير من هذه الادعاءات مبالغ فيها. مع ذلك، تمتلك بعض المجموعات قدرات حقيقية وتستحق المتابعة.
| تجمع | العمليات المؤكدة/المطالب بها | الروابط |
| هاندالا / مانتيكور الفراغ | ممسحة سترايكر (مؤكدة). الرعاية الصحية الإسرائيلية. ادعاءات بامتلاك 1.3 تيرابايت من النفط والغاز. فضح معلومات شخصية لمعارضين من الشتات الإسرائيلي مع تهديدات بالقتل عبر البريد الإلكتروني. | شهر |
| فريق فاطميون | برامج خبيثة لمسح البيانات، وادعاءات بالوصول إلى أنظمة التحكم الإشرافي وتحصيل البيانات (SCADA/PLC) (إسرائيل وحلفاؤها). هجوم إعلامي تركي. | قريب من الحرس الثوري الإيراني |
| المقاومة الإسلامية الإلكترونية (فريق 313، ريبر سيك) | نظام دفاعي مُزمع استخدامه ضد الطائرات المسيّرة. بنية تحتية إسرائيلية للدفع. هجوم حجب الخدمة الموزع (DDoS) على حكومة الكويت. | مؤيد لإيران |
| دي نت | مطار البحرين، مطار الشارقة، بنك الرياض، بنك الأردن - جميعها تعرضت لهجمات DDoS. | مؤيد لإيران |
| NoName057 (16) | هجمات حجب الخدمة الموزعة (DDoS) الإسرائيلية على البلديات والاتصالات والدفاع. بالتنسيق مع جماعات إيرانية. | الموالية لروسيا |
| الكاردينال | ادعاء الوصول إلى شبكة جيش الدفاع الإسرائيلي؛ وثيقة مسربة تشير إلى عملية الدرع الشمالي. | الموالية لروسيا |
| الفيلق الروسي | ادعاء الوصول إلى رادار القبة الحديدية (غير مؤكد). ادعاء الوصول إلى خادم الجيش الإسرائيلي. | الموالية لروسيا |
| اختبار الاختراق Z | تم الادعاء باختراق أنظمة التحكم الصناعية/أنظمة التحكم الإشرافي وجمع البيانات (ICS/SCADA) وكاميرات المراقبة الأمريكية في الفترة من 28 فبراير إلى 2 مارس. | الموالية لروسيا |
تتبّع الباحثون تسلسلًا زمنيًا مفصلاً لأنشطة القرصنة الإلكترونية على تطبيق تيليجرام بدءًا من 28 فبراير. وقد أُنشئت غرفة العمليات الإلكترونية، وهي قناة تنسيق شاملة، في يوم الهجمات، وكانت بمثابة مركز رئيسي لتبادل الأهداف وتنسيق المطالبات بين أكثر من 53 مجموعة.
برنامج MOIS Telegram C2 الخبيث
أصدر مكتب التحقيقات الفيدرالي (FBI) بيانًا عاجلًا (IC3، 20 مارس) يحذر فيه من أن جهات إلكترونية تابعة لوزارة الاستخبارات الإيرانية تستخدم روبوتات تيليجرام كبنية تحتية للتحكم والسيطرة منذ خريف 2023، مستهدفةً المعارضين الإيرانيين والصحفيين وجماعات المعارضة على مستوى العالم. ويعتمد هذا البرنامج الخبيث على تصميم من مرحلتين:
- المرحلة الأولى تتنكر في هيئة تطبيقات عادية: Telegram_authenticator.exe، KeePass.exe، WhatssApp.exe، Pictory_premium_ver9.0.4.exe. وتتوقف المرحلة الثانية عند التشغيل.
- المرحلة الثانية من زرع دائم يتصل بـ api.telegram[.]org للتحكم ثنائي الاتجاه. تقوم الوحدات النمطية ذات الصلة بتسجيل الشاشة والصوت أثناء جلسات Zoom (MicDriver.zip).
أكد مكتب التحقيقات الفيدرالي أيضًا أن عملية القرصنة والتسريب التي نفذتها هاندالا في يوليو 2025 ضد المعارضين استخدمت نفس البرمجية الخبيثة لجمع البيانات المسربة. ويربط هذا البيان رسميًا نشاط هاندالا في استهداف المعارضين ببنية التحكم والسيطرة الأوسع نطاقًا لتطبيق تيليجرام التابع لوزارة الاستخبارات.
عملية استنساخ الجمل
Seqrite حدد فريق مختبرات APT حملة تجسس متعددة المناطق باستخدام تقنيات إصابة متطابقة عبر أربع دول: الجزائر (طُعم وزارة الإسكان)، ومنغوليا (طُعم شركة موناتوم المحدودة / الطاقة النووية)، وأوكرانيا (طُعم التعاون الجزائري الأوكراني)، والكويت (طُعم متطلبات أسلحة القوات الجوية الكويتية).
تتبع كل حملة نفس التسلسل: ملف مضغوط ← رابط باستخدام PowerShell ← تنزيل HOPPINGANT (محمل جافا سكريبت f.js) من filebulldogs[.]com ← تثبيت Rclone v1.70.3 (مُعاد تسميته l.exe) ← فك تشفير بيانات اعتماد MEGA باستخدام XOR (المفتاح: 56) ← استخراج ملفات .doc/.docx/.pdf/.txt من سطح المكتب وبيانات جلسة Telegram Desktop (مجلد tdata) إلى حسابات MEGA مسجلة عبر onionmail.org. تم تحديد أربعة حسابات MEGA منفصلة، أُنشئت جميعها في فبراير/مارس 2026.
المصدر: غير معروف. يشير نمط الاستهداف (الحكومة، والدفاع، والدبلوماسية، والطاقة عبر نقاط التوتر بين القوى الكبرى) إلى جمع معلومات استخباراتية على مستوى الدولة.
TeamPCP - أداة مسح CanisterWorm / Kubernetes
أضافت جهة تهديد سحابية ذات دوافع مالية (TeamPCP، المعروفة أيضًا باسم DeadCatx3 وPCPcat وShellForce) أداة مسح بيانات تستهدف جيوسياسيًا إلى مجموعة أدواتها الحالية. في 19 مارس، نفّذت هذه الجهة أولًا هجومًا على سلسلة التوريد ضد Trivy (أداة فحص الثغرات الأمنية الشهيرة من Aqua Security)، حيث قامت باختراق إصدارات GitHub وصور Docker لسرقة مفاتيح SSH وبيانات اعتماد السحابة ورموز Kubernetes ومحافظ العملات المشفرة من أي شخص يستخدم Trivy في مسارات التكامل المستمر/التسليم المستمر (CI/CD).
في 22 مارس، قاموا بنشر حمولة جديدة عبر نفس وحدة التحكم والسيطرة (C2) الخاصة بـ ICP (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io). تتحقق هذه الحمولة من المنطقة الزمنية واللغة للنظام. إذا كانت مطابقة لإيران (آسيا/طهران، fa_IR):
- في Kubernetes: يتم نشر DaemonSet باسم 'host-provisioner-iran' على جميع العقد. يقوم كل pod بتشغيل حاوية Alpine باسم 'kamikaze' تقوم بحذف جميع أدلة المضيف الرئيسية وإعادة تشغيل العقدة قسراً.
- على الأجهزة الإيرانية غير المتوافقة مع Kubernetes: يتم تشغيل الأمر rm -rf / –no-preserve-root
- على مضيفات Kubernetes غير الإيرانية: يقوم بتثبيت باب CanisterWorm الخلفي كخدمة systemd (pgmonitor) لسرقة بيانات الاعتماد بشكل مستمر
من غير الواضح ما إذا كانت أي أنظمة إيرانية قد مُسحت بالفعل، إذ لم تكن الحاوية الخبيثة نشطة إلا لفترة وجيزة، وتم استبدالها بسرعة. ويشير الباحثون إلى أن المجموعة تبدو وكأنها تسعى جزئيًا إلى لفت الانتباه. لكن آلية سلسلة التوريد (حيث يعمل برنامج Trivy في ملايين بيئات التطوير)، والحمولة المدمرة ذات الأهداف الجيوسياسية، أمران حقيقيان وجديران بالملاحظة. كما اخترق فريق TeamPCP مؤسسة Aqua Security الخاصة على GitHub في 22 مارس، وأعاد تسمية جميع المستودعات الداخلية البالغ عددها 44 مستودعًا إلى 'tpcp-docs-*' مع وصف "TeamPCP يمتلك Aqua Security".
توسيع نطاق مراقبة الحرس الثوري الإيراني
أفادت وكالة إيران واير بأن الحرس الثوري الإيراني وجّه تحذيراً مباشراً للمواطنين الإيرانيين: "يتم رصد أنشطتكم على منصتي إنستغرام وتلغرام بشكلٍ مكثف". وقد وسّعت أجهزة الاستخبارات الإيرانية بشكلٍ ملحوظ عمليات المراقبة الداخلية منذ الضربات، حيث تربط أنشطتكم على مواقع التواصل الاجتماعي بحسابات المعارضين المعروفين. ويرتبط هذا ارتباطاً مباشراً بحملة "فلاش" التي نفّذها مكتب التحقيقات الفيدرالي (FBI) على منصة تلغرام، حيث يجري توسيع البنية التحتية نفسها المستخدمة لاستهداف المعارضين في الخارج داخل البلاد.
يؤكد استخدام جماعة حنظلة لخدمة ستارلينك خلال انقطاع الإنترنت في إيران أن الجهات الفاعلة المرتبطة بإيران قد خططت مسبقاً لقمع الاتصالات المحلية. ولم يعد قطع الإنترنت الشامل كافياً لتحييد هذه الجهات.
التعرض للقطاع
| قطاع | مستوى الخطر | الاستهداف المرصود / المتوقع |
| الطاقة - النفط والغاز | حرج | ادّعت شركة هندالا تسريب 1.3 تيرابايت من بياناتها من شركات خليجية. كما ادّعت الشركة فقدانها القدرة على الوصول إلى أنظمة التحكم الإشرافي وتحصيل البيانات (SCADA/PLC). وتسبّب ذلك في اضطراب الملاحة الذي أثّر على أكثر من 1,100 سفينة قرب مضيق هرمز. وشنّ الحرس الثوري الإيراني غارات بطائرات مسيّرة على منصة AWS في البحرين. وكانت شركة بريداتوري سبارو قد استولت سابقاً على 90 مليون دولار من منصة تداول العملات الرقمية الإيرانية. |
| الحكومة والدفاع | حرج | جميع مجموعات التهديد المتقدمة الإيرانية. مجموعة داست سبيكتر تستهدف وزارة الخارجية العراقية. مواقع حكومية في الكويت والأردن والبحرين تتعرض لهجمات حجب الخدمة الموزعة. مجموعة UNG0801 تستهدف أنظمة تكنولوجيا المعلومات الحكومية الإسرائيلية. مجموعة كاميل كلون تستهدف الهيئات الدفاعية والدبلوماسية في الجزائر ومنغوليا والكويت وأوكرانيا. |
| للخدمات المالية | عالي | هجمات الحرمان من الخدمة الموزعة على البنوك الإسرائيلية. بنك الرياض. بنك الأردن. عمليات التصيد الاحتيالي عبر الهاتف في الإمارات العربية المتحدة. هدف إسرائيلي متضرر من هجمات سكوربيوس. بوابات مزيفة تابعة لإدارة الضمان الاجتماعي وعمليات تصيد احتيالي لدفع رسوم المرور عبر منصة Kvish 6 (موالٍ لإيران). |
| قطاع الرعاية الصحية | عالي | مسح بيانات شركة سترايكر (مسح أكثر من 200 ألف جهاز على مستوى العالم - مورد لوزارة الدفاع الأمريكية). اختراق هاندالا لشبكة الرعاية الصحية الإسرائيلية (كلاليت). تم نشر فريق استجابة للحوادث على مستوى وكالة الأمن السيبراني وأمن البنية التحتية (CISA). |
| الصناعات الدفاعية وسلسلة التوريد | عالي | شركة سترايكر (عقد بقيمة 450 مليون دولار مع وزارة الدفاع الأمريكية). مورد أمريكي (سيدوورم ديندور). يُستخدم اختراق سلسلة التوريد بشكل متزايد للوصول إلى أهداف متعددة عالية القيمة في وقت واحد. |
| الطيران والنقل | عالي | تعرض مطار البحرين لهجوم حجب الخدمة الموزعة. تعرض مطار الشارقة/الإمارات العربية المتحدة لهجوم حجب الخدمة الموزعة. مطار أمريكي مدرج على قائمة ضحايا هجوم Seedworm. تعرض أكثر من 1,100 سفينة لتشويه نظام تحديد المواقع العالمي (GPS) في مضيق هرمز. |
| الاتصالات السلكية واللاسلكية | عالي | قطاع ذو أولوية تاريخية للحرس الثوري الإيراني/وزارة الاستخبارات. تعطيل البنية التحتية واستهداف مزودي خدمة الإنترنت لتحديد مواقع المعارضين. حملات تجسس مستمرة. |
| البنية التحتية الحيوية (OT/ICS) | عالي | ادعاءات الوصول إلى أنظمة التحكم الإشرافي وجمع البيانات (SCADA/PLC) من قبل المقاومة الإسلامية الإلكترونية، فريق FAD. مسح الكاميرات بواسطة Marshtreader. ادعى Z-Pentest اختراق أنظمة التحكم الصناعية (ICS/SCADA) وكاميرات المراقبة الأمريكية (28 فبراير - 2 مارس). |
| تكنولوجيا المعلومات / مزودو خدمات الإدارة / البرمجيات | متوسط - مرتفع | تستهدف عملية UNG0801 / عملية IconCat على وجه التحديد شركات تكنولوجيا المعلومات الإسرائيلية، ومزودي خدمات تكنولوجيا المعلومات المُدارة، والموارد البشرية، والبرمجيات. وقد اخترق برنامج Seedworm شركة برمجيات تابعة لقطاع الدفاع الإسرائيلي. ويمثل هذا البرنامج نقطة دخول في سلسلة التوريد للضحايا اللاحقين. |
| المنظمات غير الحكومية ومراكز الفكر | متوسط - مرتفع | مجموعة TA453/APT42 تستهدف مركز أبحاث أمريكي (تصيد بيانات الاعتماد). منظمة غير حكومية كندية مدرجة على قائمة ضحايا هجوم Seedworm. مجموعة UNG0801 تستهدف بيئات الشركات الإسرائيلية. |
| عمليات الإعلام والتأثير | متوسط | استهدف فريق FAD وسائل الإعلام التركية. ونشرت مدونات الأخبار الكاذبة برنامج StealC. كما نفذ ناشطون إلكترونيون عمليات نفسية عبر تطبيقَي Telegram وX. |
ما تجدر متابعته لل
- تزايدت هجمات Intune/MDM على المؤسسات التي تمتلك أساطيل أجهزة كبيرة مُدارة بواسطة مايكروسوفت. أي مؤسسة يُمكن أن يؤدي فيها اختراق حساب مسؤول عام إلى مسح شامل للأجهزة ستكون مُعرّضة للخطر بنفس الطريقة التي تعرّض لها سترايكر.
- هددت حركة حنظلة بموجة ثانية مرتبطة بيوم القدس. تابعوا قنواتهم على تيليجرام وحساباتهم على منصة X للحصول على إعلاناتهم المستهدفة.
- من المرجح أن يتم تفعيل وصول Seedworm المُجهز مسبقًا. كانت المجموعة موجودة بالفعل داخل الشبكات الأمريكية والإسرائيلية قبل بدء الحرب، وهذه الموطئ موجودة لسبب وجيه.
- المزيد من الهجمات على سلسلة التوريد. يُظهر اختراق برنامج Trivy التابع لفريق TeamPCP واختراق برنامج Mustang Panda للموضوعات أن المهاجمين مرتاحون لاستخدام مجموعة أدوات المطورين ودورة الأخبار كأدوات هجوم في آن واحد.
- لا يزال خطر استخدام الماسحات مرتفعًا. تمتلك كل من Druidfly وFAD Team وHandala قدرة فعالة على استخدام الماسحات. أما BibiWiper وHatef وطريقة Stryker MDM-wipe فتمثل ثلاث طرق توصيل منفصلة.
- توسيع نطاق سيطرة وزارة الاستخبارات الإيرانية على تطبيق تيليجرام. يغطي تقرير مكتب التحقيقات الفيدرالي (FBI FLASH) هجمات تعود إلى عام 2023. من المتوقع إعادة استهداف نفس البرامج الخبيثة (مثل Pictory وKeePass وبرامج مشابهة لتطبيق واتساب) لاستهداف المغتربين والباحثين والصحفيين خارج إيران.
- تُستغلّ المزيد من عمليات جمع المعلومات الانتهازية ذات التوجهات الصينية، والتي تستخدم مواضيع الصراع، ليس فقط في سياق الباندا البرية. ويتمّ توظيف أيّ تطور جيوسياسي كبير كأداة للتصيّد الاحتيالي في غضون 48-72 ساعة.
ما يجب على فريقك فعله
الآن
- تحقق من حسابات مسؤول Microsoft 365 العام وحسابات مسؤول Intune. هل جميعها مزودة بمصادقة متعددة العوامل مقاومة للتصيد الاحتيالي (FIDO2 أو المصادقة المستندة إلى الشهادات)؟ إذا لم تكن كذلك، فقم بإصلاحها أولاً.
- قم بتعيين تنبيه لأي إجراء في Intune يؤدي إلى مسح أو إعادة ضبط المصنع لأكثر من N جهاز. يجب أن يكون هذا الحد منخفضًا جدًا بالنسبة لإجراء يبدأه المستخدم.
- إذا كنت تستخدم Trivy في التكامل المستمر/التسليم المستمر (CI/CD)، فتحقق من الإصدار المُثبّت عليه. الإصدارات من 0.69.4 إلى 0.69.6 مُعرّضة للاختراق. ثبّت الإصدار على إصدار آمن ومُوثّق باستخدام رمز SHA الخاص بالالتزام، وليس باستخدام الوسم.
- استخرج تجزئات ملفات MOIS Telegram C2 من القسم 3.2 وقم بتشغيلها من خلال نظام EDR الخاص بك. هذه الملفات نشطة منذ عام 2023.
- تحقق من وجود برامج Rclone وAnyDesk وScreenConnect وPDQConnect تعمل في أماكن لم تقم بتثبيتها فيها. تستغل برامج CamelClone وSeedworm وHandala الأدوات المشروعة.
هذا الأسبوع
- قم بإجراء مراجعة للتحقق من الهوية. ابحث عن عمليات تسجيل الدخول من دول غير معتادة، والوصول خارج ساعات العمل، وأي حسابات إدارية جديدة تم إنشاؤها في آخر 60 يومًا.
- تحقق من حركة المرور الصادرة بحثًا عن اتصالات غير متوقعة بـ MEGA و Backblaze و Wasabi و Telegram API (api.telegram[.]org) من عمليات الخادم وليس حركة مرور المتصفح.
- اختبر استعادة النسخ الاحتياطية. تحديدًا: هل يمكنك إعادة بناء خادم حيوي من نسخة احتياطية معزولة عن الشبكة في حال مسح بيئتك الأساسية؟ إذا استغرق التحقق من الإجابة أكثر من ساعة، فهذه هي المشكلة.
- إذا كنت تستخدم عمليات نشر Kubernetes: راجع مجموعات DaemonSets في kube-system. ابحث عن حاويات 'host-provisioner-*' أو 'provisioner'. تحقق من وجود حاويات Alpine ذات مسار hostPath: /.
- أطلع فريقك على أساليب التصيد الاحتيالي المرتبطة بالنزاعات. تشمل أساليب الإغراء المستخدمة حاليًا: الضربات الصاروخية الإيرانية، وتحديثات الاتفاق النووي، والتحالف العسكري الخليجي، وتنبيهات الدفاع المدني، ومشتريات القوات الجوية الكويتية، ومقترحات التعاون.
مستمرة
- راقب تطبيقَي تيليجرام وX بحثًا عن قوائم الأهداف وادعاءات الاختراق المرتبطة بمؤسستك أو قطاعك. تنشر مجموعات الناشطين الإلكترونيين أهدافها التالية قبل شنّ هجماتها.
- اشترك في خدمة التنبيهات الخاصة بإيران التابعة لوكالة الأمن السيبراني وأمن البنية التحتية (CISA) وتنبيهات المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC) بشأن هذا النزاع.
- راجع صلاحيات خط أنابيب التكامل المستمر/التسليم المستمر (CI/CD). حسابات الخدمة التي تحتوي على رموز الوصول الشخصية (PATs) ولا تحتوي على مصادقة متعددة العوامل (MFA) هي بالضبط ما استخدمه فريق TeamPCP للسيطرة على مؤسسة Aqua Security على GitHub.
- تحدث مع شركة التأمين السيبراني الخاصة بك بشأن بنود استثناء الحرب. وقد أكدت وزارة العدل الأمريكية مسؤولية دول عن هجوم سترايكر. وقد لا تغطي وثائق التأمين عمليات التدمير التي تشنها دول.
مراجع حسابات
- unit42.paloaltonetworks.com/iranian-cyberattacks-2026/
- unit42.paloaltonetworks.com/evolution-of-iran-cyber-threats/
- www.security.com/threat-intelligence/iran-cyber-threat-activity-us
- www.rapid7.com/blog/post/tr-iran-cyber-playbook-escalating-regional-conflict/
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
- www.zscaler.com/blogs/security-research/dust-specter-apt-targets-government-officials-iraq
- www.acronis.com/en/tru/posts/lotuslite-targeted-espionage-leveraging-geopolitical-themes/
- www.seqrite.com/blog/operation-camelclone-multi-region-espionage-campaign-targets-government-and-defense-entities-amidst-regional-tensions/
- www.seqrite.com/blog/ung0801-tracking-threat-clusters-obsessed-with-av-icon-spoofing-targeting-israel/
- www.aikido.dev/blog/teampcp-stage-payload-canisterworm-iran
- krebsonsecurity.com/2026/03/canisterworm-springs-wiper-attack-targeting-iran/
- www.reuters.com/technology/iran-linked-hackers-restore-website-after-us-seizes-domains-2026-03-20/
- socradar.io/blog/telegram-activity-timeline-iran-israel-us-war/
- www.proofpoint.com/us/blog/threat-insight/iran-conflict-drives-heightened-espionage-activity
- www.intel471.com/blog/israeli-us-strikes-against-iran-triggers-a-surge-in-hacktivist-activity
- techcrunch.com/2026/03/20/us-accuses-irans-government-of-operating-hacktivist-group-that-hacked-stryker/
- www.sophos.com/en-us/blog/hacktivist-campaigns-increase-as-united-states-iran-and-israel-conflict
- research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
- www.cloudsek.com/blog/middle-east-escalation-israel-iran-us-cyber-war-2026
- www.ncsc.gov.uk/news/ncsc-advises-uk-organisations-take-action-following-conflict-in-middle-east
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
المؤلف:
شاياك ترافدار
ديباك توماس فيليب
ساثويك رام براكي
كارتيك كومار جيفاني