في السنوات الأخيرة، تزايدت حملات البرمجيات الخبيثة التي تستهدف نظام أندرويد في الهند، مستغلةً الثقة المرتبطة بالخدمات الحكومية والمنصات الرقمية الرسمية. فمن خلال تقليد البوابات الإلكترونية المعروفة، واستخدام الهندسة الاجتماعية عبر تطبيقات المراسلة، يستغل المهاجمون حاجة المستخدمين الملحة وعدم قدرتهم على التحقق من هويتهم، مما يؤدي إلى عمليات احتيال مالي وسرقة هوية واسعة النطاق.
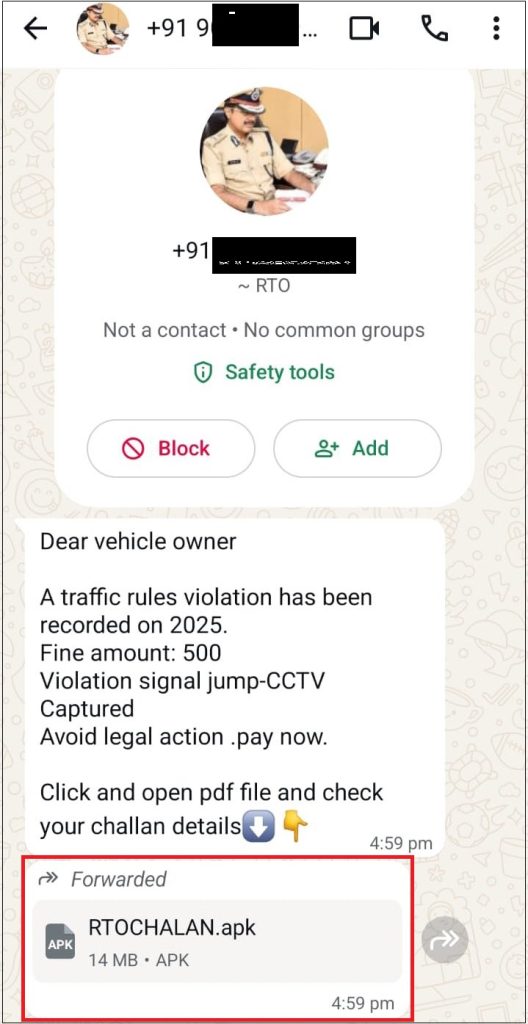
At Seqrite خلال أبحاثنا الأمنية، رصدنا في مختبراتنا حملة برمجيات خبيثة نشطة تستهدف مستخدمي نظام أندرويد في الهند، وذلك بانتحال صفة الخدمات الحكومية، لا سيما إشعارات مخالفات المرور والتنبيهات الرسمية. تُوزّع هذه التطبيقات الخبيثة خارج متجر جوجل بلاي، ويتم تداولها بشكل أساسي عبر واتساب ومنصات المراسلة المشابهة.
تمثل هذه الحملة تطوراً للبرامج الضارة التي تستهدف نظام أندرويد والتي تم رصدها سابقاً، وتتضمن تقنية محسنة لمكافحة التحليل، وبنية معيارية متعددة المراحل، ونظام بيئي خلفي أكثر تنظيماً لجمع البيانات والعمليات عن بعد.
نظرة عامة على الحملة
رصدنا حملة برمجيات خبيثة على نظام أندرويد من ثلاث مراحل، تستهدف بشكل أساسي المستخدمين الهنود من خلال انتحال صفة تطبيقات تابعة لهيئة النقل الإقليمية وتطبيقات حكومية. يتم توزيع هذه البرمجيات الخبيثة خارج متجر جوجل بلاي، وتعتمد على خدمات خلفية سحابية لتسريب البيانات والتواصل مع أنظمة التحكم والسيطرة.
يتم تسليم كل مرحلة كملف APK منفصل ويتم تثبيتها بالتسلسل، مما يشكل تدفق تنفيذ متسلسل مصمم من أجل:
- تحقيق أقصى قدر من نجاح العدوى
- الحفاظ على الاستمرارية على المدى الطويل
- قم بتحقيق الدخل سراً
- جمع بيانات المستخدم الحساسة
يسمح هذا التصميم المعياري للجهات الفاعلة في مجال التهديد باستبدال أو تحديث المراحل الفردية دون تعديل الحملة بأكملها، مما يحسن بشكل كبير المرونة التشغيلية والتهرب.
سلسلة العدوى متعددة المراحل
كان مسار التنفيذ العام كما يلي:
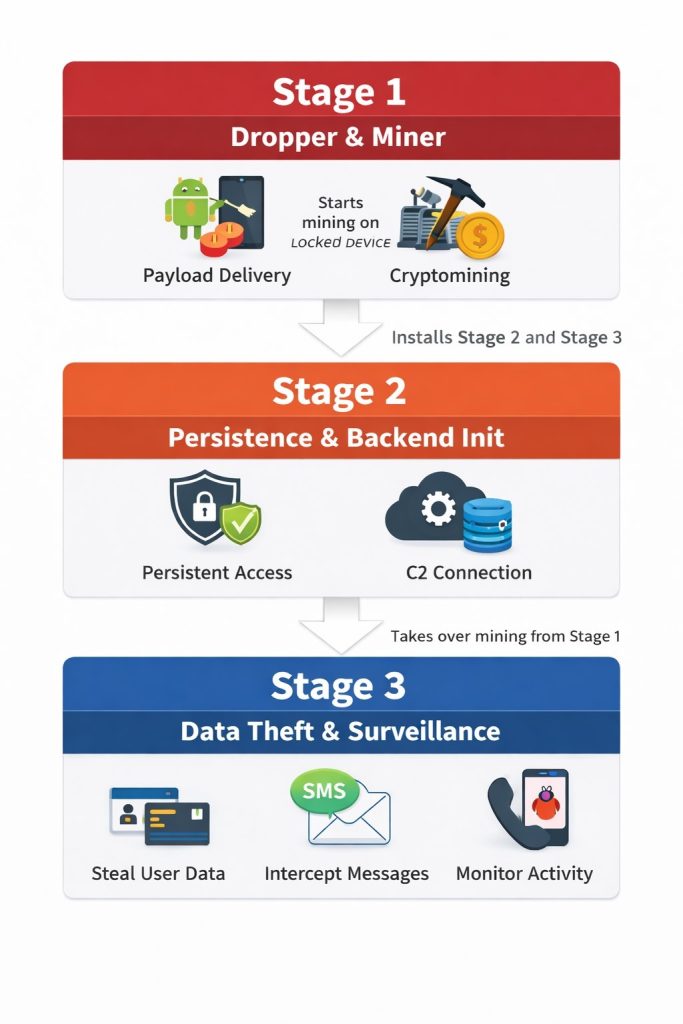
تؤدي كل مرحلة وظيفة مميزة مع الحفاظ على تكاملها الوثيق مع الواجهة الخلفية التي يتحكم بها المهاجم.
المرحلة 1 - مُوزِّع العملات الرقمية ومُعدّن العملات الرقمية
وظائف الأولية
- يعمل كجهاز إسقاط لحمولات المرحلة الثانية والثالثة
- يقوم الجهاز بتعدين العملات المشفرة عندما يكون مقفلاً
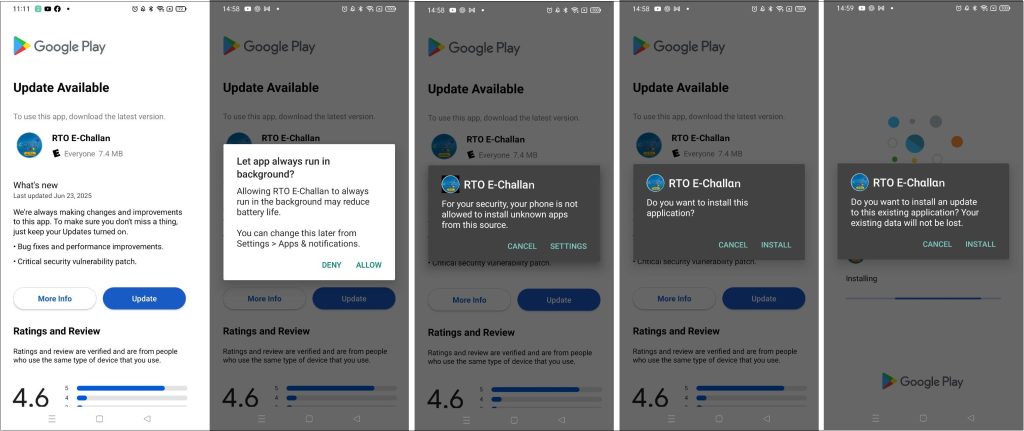
يبدأ تطبيق المرحلة الأولى سلسلة العدوى بفك تشفير المراحل اللاحقة وتثبيتها (انظر الشكل 3). بالتوازي مع ذلك، يقوم بتشغيل وحدة تعدين العملات الرقمية التي تنشط عند إطفاء شاشة الجهاز، مما يقلل من شكوك المستخدم والمؤشرات المرئية للنشاط الضار (انظر الشكل 4).
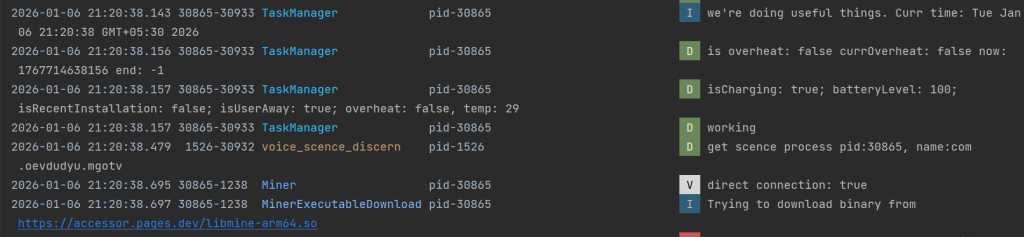
يتوافق هذا السلوك مع حملات تعدين العملات المشفرة التي تم توثيقها سابقًا على أجهزة أندرويد، حيث يتم تأجيل عمليات التعدين حتى يصبح المستخدم غير نشط لتجنب الكشف. راجع بحثنا السابق بعنوان: "برنامج تعدين العملات المشفرة على أندرويد يتنكر كتطبيق مصرفي لتعدين العملات المشفرة على الأجهزة المقفلة".
بمجرد تثبيت تطبيق المرحلة الثانية بنجاح، يتم إنهاء نشاط التعدين للمرحلة الأولى، ويتم نقل التحكم إلى المكون التالي.
المرحلة الثانية - التخزين، وتهيئة الواجهة الخلفية، والتعدين
وظائف الأولية
- يُرسّخ آليات الاستمرارية
- يقوم بتهيئة اتصال الواجهة الخلفية
- يبدأ نشاطه الخاص في تعدين العملات المشفرة
بعد نشرها بواسطة المرحلة الأولى، يضمن تطبيق المرحلة الثانية استمرارية طويلة الأمد من خلال تسجيل أجهزة استقبال البث المتعددة، وإخفاء أيقونة التشغيل الخاصة به، والحفاظ على التنفيذ المستمر في الخلفية.

في هذه المرحلة، يقوم البرنامج الخبيث بتهيئة الاتصال مع بنيته التحتية الخلفية القائمة على السحابة، وهنا يتعلق الأمر بـ Firebase من Google (انظر الشكل 5)، والذي يُستخدم لاحقًا من أجل:
- تخزين بيانات الضحايا
- التكوين عن بعد
- اتصالات القيادة والتحكم
تبدأ المرحلة الثانية أيضًا عملية تعدين مستقلة للعملات المشفرة، مما يجعلها طبقة تحكم ومكونًا لتحقيق الربح في آن واحد. وتعمل هذه المرحلة فعليًا كجسر بين منطق الإصابة الأولي وحمولة المراقبة النهائية.
المرحلة الثالثة - سرقة البيانات والمراقبة
وظائف الأولية
- الهندسة الاجتماعية عبر واجهة مستخدم حكومية مزيفة
- جمع المعلومات الشخصية والمعلومات المالية
- اتصالات C2 مدفوعة بالواجهة الخلفية
- إعادة توجيه الرسائل النصية القصيرة، وسرقة الإشعارات، وتحويل المكالمات
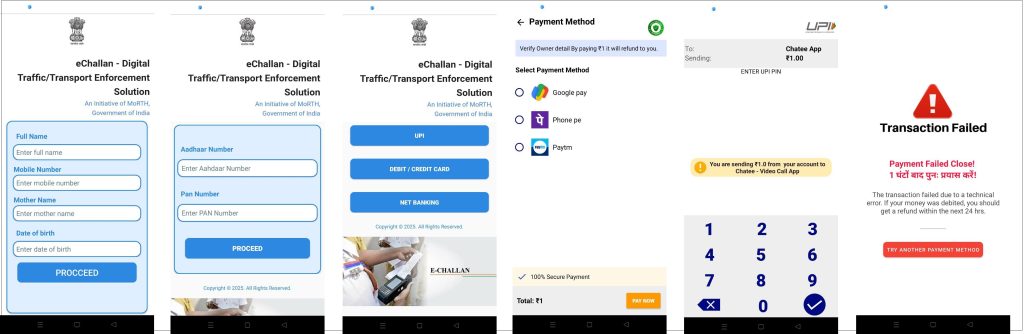
بعد التثبيت، يعرض تطبيق المرحلة الثالثة واجهة مستخدم احتيالية تحاكي البوابات الحكومية الرسمية، مع شعارات وعلامات تجارية خاصة بهيئة النقل الإقليمية. ويطلب التطبيق من المستخدمين التحقق من هويتهم أو تسوية مخالفة مرورية معلقة.
للمتابعة، يُطلب من المستخدمين منح العديد من الأذونات عالية الخطورة، بما في ذلك الوصول إلى الرسائل النصية القصيرة، وسجلات المكالمات، ومستمع الإشعارات، والوصول إلى التخزين، وما إلى ذلك.
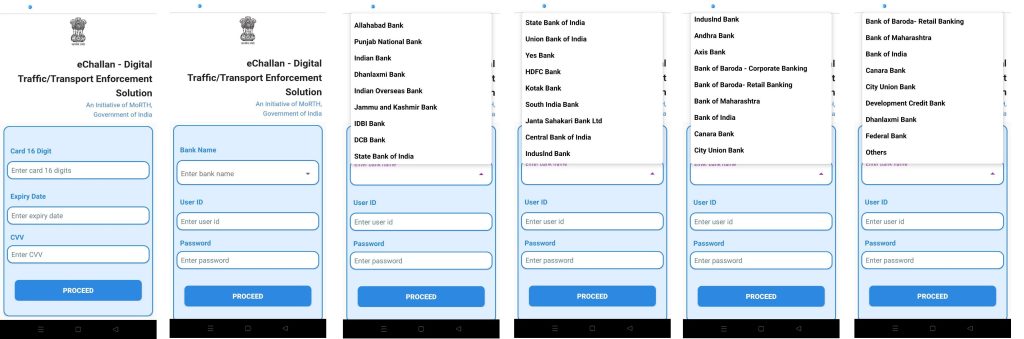
بمجرد منح هذه الأذونات، يبدأ البرنامج الخبيث في جمع البيانات:
- معلومات الهوية الشخصية
- الإشعارات المصرفية والمالية
- رسائل كلمة المرور لمرة واحدة وتنبيهات المعاملات
- بيانات تعريف الجهاز ومعلومات النظام
تُرسل جميع البيانات المُجمّعة إلى خادم خلفي يتحكم به المهاجم بتنسيق JSON مُهيكل، وتُخزّن لمزيد من المعالجة. يتوافق هذا السلوك مع حملة برمجيات NextGen mParivahan الخبيثة الموثقة سابقًا. راجع بحثنا السابق: احذر! عودة برمجيات NextGen mParivahan الخبيثة المزيفة
الوصول إلى البنية التحتية الخلفية
بعد تحليل البرمجيات الخبيثة متعددة المراحل، تمكّنا من الوصول إلى البنية التحتية الخلفية التي يستخدمها المهاجمون. وقد أتاح لنا ذلك رؤية نادرة للجانب التشغيلي للحملة، وسمح لنا بتقييم التأثير الحقيقي لنطاق وقدرات منظومة البرمجيات الخبيثة.
تم استخدام الواجهة الخلفية بنشاط لتخزين البيانات المسروقة وكذلك للتحكم في الأجهزة المصابة في الوقت الفعلي.
أنواع البيانات المسروقة
احتوت البنية التحتية الخلفية على معلومات بالغة الحساسية وذات أهمية أمنية بالغة، بما في ذلك:
- معلومات التعريف الشخصية (PII): الاسم الكامل، رقم الهاتف، تاريخ الميلاد، اسم الأم، رقم بطاقة آدھار، رقم بطاقة PAN
- البيانات المالية وبيانات الاعتماد: أرقام التعريف الشخصية (UPI PINs)، تفاصيل بطاقة الائتمان، أسماء المستخدمين وكلمات المرور للخدمات المصرفية عبر الإنترنت
- بيانات المراقبة: رسائل SMS المعترضة، محتويات الإشعارات، معلومات حالة الجهاز
يشير هذا إلى أن البرامج الضارة لم تكن تقتصر على التصيد الاحتيالي الأساسي ولكنها عملت كمنصة كاملة لسرقة الهوية والاحتيال المالي.
يوضح الشكل 8 بنية يتم فيها تخزين البيانات بواسطة الجهات الفاعلة التي تشكل تهديداً.
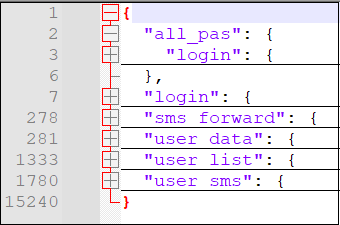
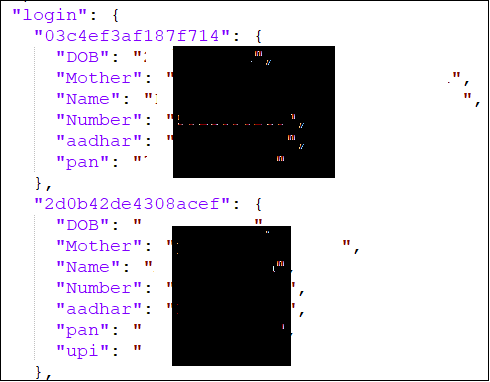
يتم تخزين البيانات التي يتم جمعها من المستخدم في صفحة تسجيل الدخول بالتنسيق التالي:
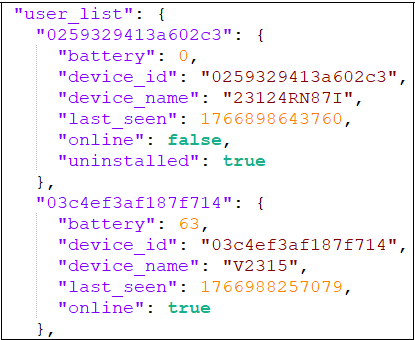
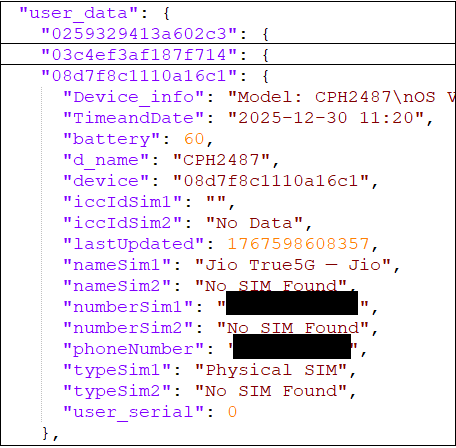
لتحديد المستخدم والجهاز، يتم تخزين معلومات الجهاز والتفاصيل الأخرى التي تم جمعها بهذا الشكل –
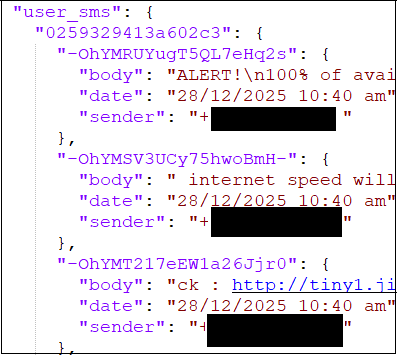
الرسائل المجمعة مخزنة بالتنسيق التالي:
الواجهة الخلفية كنظام تحكم وقيادة (C2)
إلى جانب كونها بمثابة مستودع للبيانات، تم استخدام البنية التحتية الخلفية بنشاط كنظام قيادة وتحكم (C2).
تم رصد قدرات القيادة والسيطرة
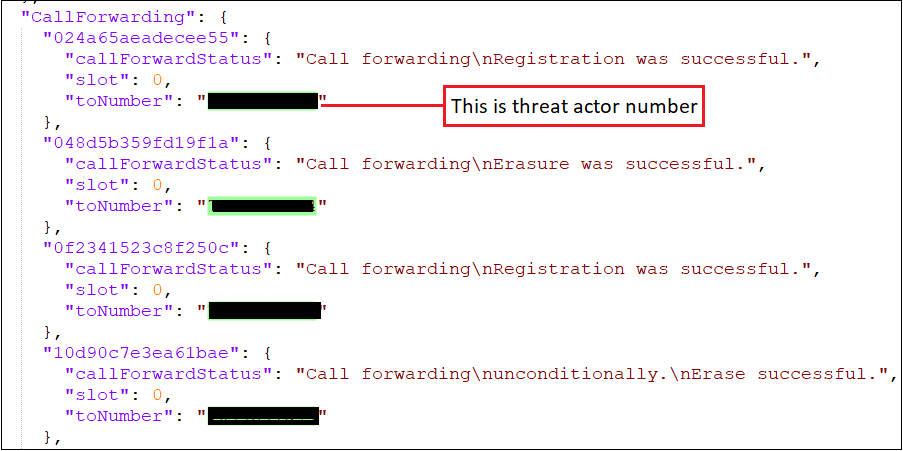
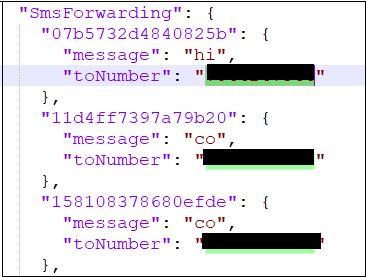
- التكوين عن بُعد – تكوين ديناميكي لأرقام هواتف إعادة توجيه الرسائل النصية القصيرة
- التتبع والمراقبة – حالة إعادة توجيه الرسائل النصية القصيرة، حالة إعادة توجيه المكالمات، نشاط الجهاز
- التحكم المركزي – مراقبة مباشرة للأجهزة المصابة، الحالة التشغيلية لنشر البرامج الضارة
في الواقع، عملت الواجهة الخلفية كلوحة تحكم مركزية للمشغلين، مما مكنهم من:
- إدارة بيانات الضحايا المسروقة
- مراقبة أداء الحملة
- التحكم عن بعد في سلوك البرامج الضارة
وهذا يؤكد وجود بنية تحتية للتهديدات منظمة تنظيماً جيداً وناضجة تشغيلياً، بدلاً من حملة هاوية أو لمرة واحدة.
نطاق العدوى وتأثيرها على الضحايا
استنادًا إلى السجلات المتوفرة في البنية التحتية الخلفية، أُصيب ما يقارب 7,400 جهاز . لم يُقدّم جميع الضحايا جميع الأذونات أو يُرسلوا جميع البيانات المطلوبة، ولكن عددًا كبيرًا منهم سمح بالوصول إلى الرسائل النصية القصيرة وقدّم معلومات شخصية ومالية بالغة الحساسية.
هذا يدل على اختراق واسع النطاق ومستدام وناجح للمستخدمين الحقيقيين، مع ما يترتب على ذلك من آثار مالية وخصوصية طويلة الأجل.
تطور عن حملات البرامج الضارة السابقة المتعلقة بتسجيل الدخول عن بعد
بالمقارنة مع برامج RTO و mParivahan الخبيثة الموثقة سابقًا، تُظهر هذه الحملة تحسينات تشغيلية كبيرة:
| الإصدارات السابقة | الحملة الحالية |
| ملف APK أحادي المرحلة | بنية معيارية ثلاثية المراحل |
| منطق مبرمج مسبقًا | تكوين ديناميكي عن بعد |
| تقنية مضادة للتحليل معدومة أو أقل | الاستخدام المكثف لتقنية مكافحة التحليل |
| سرقة البيانات المحدودة | مجموعة أدوات مراقبة كاملة |
| لا تسييل | تحقيق الربح المزدوج (الاحتيال + التعدين) |
تشير هذه التطورات إلى أن الجهات الفاعلة في مجال التهديدات تعمل بنشاط على تحسين تكتيكاتها، وإعادة استخدام المكونات الناجحة مع التحسين المستمر لعمليات الواجهة الخلفية وآليات الاستمرارية.
سيناريوهات إساءة الاستخدام المحتملة
استنادًا إلى القدرات المرصودة، يُمكّن البرنامج الخبيث من تنفيذ العديد من سيناريوهات إساءة الاستخدام عالية الخطورة، بما في ذلك:
- اعتراض رمز التحقق لمرة واحدة في الوقت الفعلي لمكافحة الاحتيال المالي
- الاستيلاء على الحسابات المصرفية عبر جمع بيانات الاعتماد
- تسهيل استبدال شريحة SIM باستخدام بيانات الهوية المسروقة
- عمليات احتيال في القروض والائتمان باستخدام بيانات Aadhaar و PAN
- اختراق حسابات واتساب ووسائل التواصل الاجتماعي
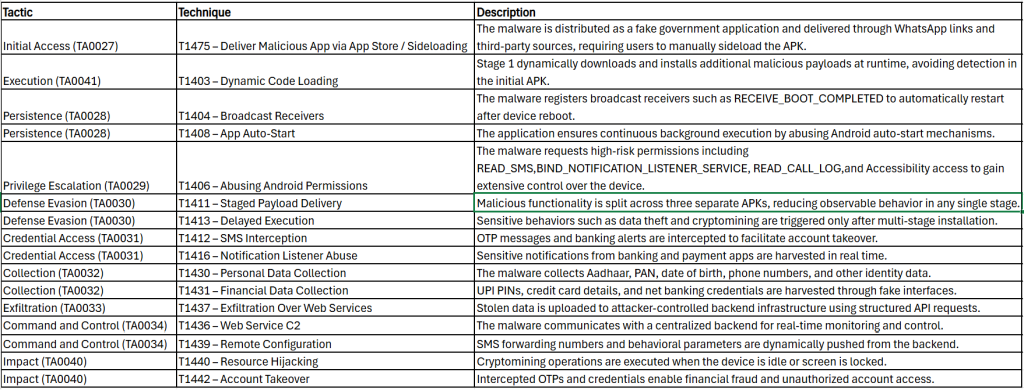
تكتيكات وتقنيات MITRE ATT&CK:
الكشف السريع عن البرامج الضارة لنظام أندرويد:
يكشف برنامج Quick Heal عن هذه التطبيقات الخبيثة باستخدام متغيرات من برنامج Android.Dropper.A
يُنصح جميع مستخدمي الهواتف المحمولة بتثبيت برنامج مكافحة فيروسات موثوق مثل "Quick Heal Mobile Security for Android" للتخفيف من هذه التهديدات والحفاظ على الحماية. يمنع برنامج مكافحة الفيروسات الخاص بنا المستخدمين من تنزيل التطبيقات الضارة على أجهزتهم المحمولة. حمّل برنامج حماية Android من هنا.
خاتمة
تمثل هذه الحملة تصعيدًا كبيرًا في عمليات البرمجيات الخبيثة التي تستهدف نظام أندرويد في الهند، إذ تجمع بين الهندسة الاجتماعية، والبنية المعيارية، وبنية التحكم السحابية، والمراقبة المالية الآنية. ويشير التصميم ثلاثي المراحل، إلى جانب تعدين العملات الرقمية والتحكم المركزي، إلى وجود مجموعة تهديد منظمة للغاية تركز على الاستغلال طويل الأمد بدلًا من الهجمات الانتهازية.
نصائح للحفاظ على الأمان الرقمي:
- قم بتنزيل التطبيقات فقط من مصادر موثوقة مثل متجر Google Play.
- لا تنقر على أي روابط تصلك عبر الرسائل أو أي منصات تواصل اجتماعي أخرى، حيث قد تشير عن قصد أو عن غير قصد إلى مواقع ضارة.
- اقرأ الرسائل المنبثقة من نظام Android قبل قبول أو/السماح بأي أذونات جديدة.
- كن حذرًا للغاية بشأن التطبيقات التي تقوم بتنزيلها على هاتفك، حيث يمكن لمؤلفي البرامج الضارة بسهولة انتحال أسماء التطبيقات الأصلية وأيقوناتها وتفاصيل المطور.
- للحصول على حماية أفضل لهاتفك، استخدم دائمًا برنامج مكافحة فيروسات جيد مثل تطبيق Quick Heal Mobile Security لأجهزة Android.
لا تنتظر! احمِ هاتفك الذكي اليوم مع برنامج Quick Heal Total Security للهواتف المحمولة والهواتف الذكية – اشترِ أو جدد اشتراكك اليوم!