يُستخدم مكون eMagicOne Store Manager for WooCommerce في WordPress لتبسيط وتحسين إدارة المتجر من خلال توفير وظائف غير موجودة في واجهة إدارة WooCommerce العادية.
تم العثور على عيبين خطيرين، CVE-2025-5058 وCVE-2025-4603، في البرنامج المساعد eMagicOne Store Manager لـ WooCommerce WordPress. يمتلك درجة CVSS حرجة تزيد عن 9. فقط في مواقف معينة، مثل التكوينات الافتراضية بكلمة مرور 1:1 أو إذا تمكن المهاجم من الحصول على بيانات اعتماد شرعية، فيمكنه تنفيذ التعليمات البرمجية عن بعد.
الإصدارات المتأثرة:
- مدير متجر eMagicOne لـ WooCommerce * <=2.5
تفاصيل الضعف:
- CVE-2025-5058:
نقطة نهاية بروتوكول الإدارة عن بُعد للمكون الإضافي (?connector=bridge)، التي تُدير عمليات تحميل الملفات، مُعرَّضة للخطر. يُعزى مصدر الثغرة إلى خطأ في التحقق من نوع الملف في دالة setimage(). تستخدم آلية المصادقة نظام مفاتيح الجلسة وبيانات الاعتماد الافتراضية (login=1، password=1).
الحصول على مفتاح الجلسة:
يؤدي إرسال طلب POST إلى نقطة نهاية الجسر مع التجزئة والمهمة (مثل get_version) إلى الحصول على مفتاح الجلسة.
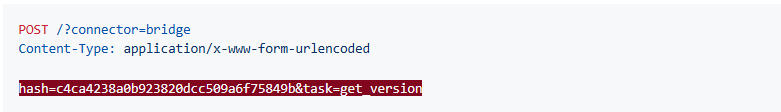
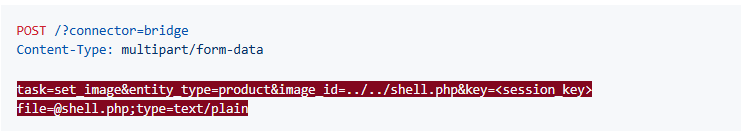
تحميل ملف عشوائي:
يمكن للمهاجم استخدام مهمة set_image لتحميل ملف بمفتاح جلسة صالح، واستغلال المعلمات لكتابة أي ملف يريدونه.
العواقب في العالم الحقيقي:
يتيح هذا الخلل للمهاجمين تحميل أي ملف إلى خادم الموقع المُخترق، مما قد يؤدي إلى تنفيذ برمجية عن بُعد. عند ترك بيانات الاعتماد الافتراضية دون تغيير، يمكن للمهاجمين غير المُصادق عليهم استغلاله، مما يجعل الضرر جسيمًا للغاية. قد يؤدي الاستغلال الناجح إلى اختراق الخادم بالكامل، مما يتيح للمهاجمين الوصول إلى بيانات خاصة، أو تشغيل برمجية خبيثة، أو المزيد من الاختراقات.
- CVE-2025-4603:
تفتقر دالة delete_file() في إضافة eMagicOne Store Manager for WooCommerce لـ WordPress إلى التحقق الكافي من مسار الملف، مما يجعلها عرضة للحذف العشوائي. هذا يُمكّن المهاجمين غير المصرح لهم من إزالة أي ملف من الخادم، مما قد يؤدي بسهولة إلى تنفيذ تعليمات برمجية عن بُعد في حال إزالة الملف الصحيح (مثل wp-config.php). يمكن للمهاجمين غير المصرح لهم استغلال هذه الثغرة في عمليات التثبيت الافتراضية.
نقطة نهاية بروتوكول الإدارة عن بُعد (?connector=bridge) للمكون الإضافي، الذي يُدير أنشطة حذف الملفات، هي مصدر الثغرة. تستخدم آلية المصادقة نظام مفاتيح الجلسة وبيانات الاعتماد الافتراضية (تسجيل الدخول = 1، كلمة المرور = 1). يُحسب تجزئة المصادقة الافتراضية، md5('1'. '1')، على النحو التالي: c4ca4238a0b923820dcc509a6f75849b. يمكن للمهاجم استخدام مهمة delete_file لإزالة ملفات عشوائية من جذر WordPress أو أي دليل يمكن الوصول إليه بعد الحصول على مفتاح جلسة.
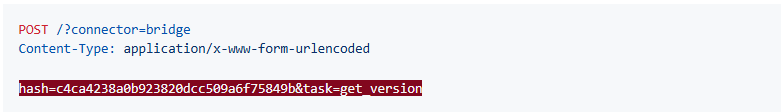
الحصول على مفتاح الجلسة:
يؤدي إرسال طلب POST إلى نقطة نهاية الجسر مع التجزئة والمهمة (مثل get_version) إلى الحصول على مفتاح الجلسة.
حذف الملف بشكل تعسفي:
يمكن للمهاجم استخدام مهمة delete_file لحذف ملف إذا كان لديه مفتاح جلسة صالح.

العواقب في العالم الحقيقي:
في حال استغلال هذه الثغرة بنجاح، قد تُحذف ملفات خادم مهمة مثل wp-config.php، مما قد يُعطّل الموقع الإلكتروني ويسمح بتنفيذ التعليمات البرمجية عن بُعد. يُهدد توافر وسلامة تثبيت ووردبريس بشدة إمكانية إزالة الملفات العشوائية.
الإجراءات المضادة لكلا النوعين من الثغرات الأمنية.
- تحديث بيانات اعتماد المصادقة الخاصة بهم على الفور من القيم الافتراضية.
- يوصى بتحديث البرنامج الإضافي إلى الإصدار الأحدث من 1.2.5 بمجرد توفر التصحيح.
- تنفيذ التحقق الصارم من تحميل الملف لـ CVE-2025-5058.
- قم بمراجعة وتقييد أذونات تحميل الملفات من جانب الخادم لـ CVE-2025-5058.
الخلاصة:
يوضح الثغرتان CVE-2025-5058 وCVE-2025-4603 كيف يمكن أن تُصبح التكوينات الافتراضية وسيلةً لاختراق البيانات بشكل غير مقصود. فمن خلال استغلال سوء إدارة الملفات وعدم التحقق الكافي من مسارها، يمكن للمهاجم اختراق الموقع، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد. ويمكن للمهاجمين غير المصادق عليهم استغلال بيانات الاعتماد الافتراضية إذا تُركت دون تعديل، مما قد يُسبب ضررًا بالغًا.