

نظرة عامة
تم اكتشاف حملة هجوم جديدة من SideCopy APT تستهدف قطاع الدفاع الهندي. تستخدم المجموعة مرفقات بريد إلكتروني احتيالية وعناوين URL كناقل للعدوى لتنزيل ملفات أرشيف خبيثة، مما يؤدي إلى نشر حمولتين مختلفتين من برمجيات الوصول عن بُعد Action RAT، وبرنامج وصول عن بُعد جديد قائم على .NET. هناك ثلاث سلاسل عدوى مستخدمة في مواضيع مختلفة: "Invitation Performa" التابع لمنظمة البحث والتطوير الدفاعي، وهو جزء من إجراءات المشتريات الدفاعية (DPP)، وهو فخ خداعي، وكذلك الجيش الهندي من خلال موضوع "اختيار الضباط للمهام الخارجية".
انكشفت الحملة المستمرة بعد اعتقال عالم كبير في منظمة البحث والتطوير الدفاعي بتهمة تسريب معلومات حساسة إلى عملاء باكستانيين أوقعوه في فخ. وقد ازدادت هذه الحملة بشكل ملحوظ على منصات التواصل الاجتماعي مثل فيسبوك وتويتر وواتساب وغيرها، حيث استُخدمت ملايين الحسابات غير الشرعية كبرامج روبوتية أو طُعم.
وبالمثل، في مارس 2023، استُخدمت نفس سلسلة الهجمات الإلكترونية لاستهداف منظمة البحث والتطوير الدفاعية، وكان موضوعها الوهمي "تقرير أساسيات تصميم أنظمة التدفئة والتهوية وتكييف الهواء" لغرفة صواريخ K4 النظيفة. كما استُخدم موضوع آخر في الشهر نفسه وهو "استشارات بشأن منح بدل المخاطر والمشقة لضباط الصف وضباط العمليات". وحتى في أبريل، استهدفوا وزارة الدفاع بموضوع "وفد سعودي مع مسؤولين طبيين من القوات المسلحة الهندية".
اشتهر SideCopy باستهدافه المستمر للدفاع الهندي (الجيش والقوات المسلحة) منذ اكتشافه في عام 2019.
النتائج الرئيسية
- ثلاث سلاسل عدوى تؤدي إلى نفس الحمولات المستضافة على المجال elfinindia[.]com.
- تظهر سلسلة العدوى أدناه، حيث يحتوي ملف أرشيف على ملف اختصار ضار (LNK) مُتنكر بصيغ DOCX وPNG وPDF على التوالي. تُفعّل ملفات LNK برنامج MSHTA لتنفيذ ملفات HTA عن بُعد على هذا النطاق.
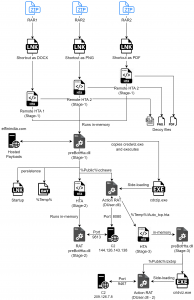
الشكل 1 - عملية العدوى
- لقد تم ملاحظة نشر نسختين مختلفتين من Action RAT وRAT جديد يعتمد على .NET ويدعم 18 أمرًا C2.
- يقوم Action RAT بتنزيل وتنفيذ نسخة أكبر حجمًا، تستخرج جميع المستندات والصور من مجلدات سطح المكتب والمستندات والتنزيل. يُستخدم ملف "credwiz.exe" الأصلي للتنزيل الجانبي لكلا البرنامجين.
- يحتوي C2 infra على اسم مضيف معروف يتم العثور عليه بشكل شائع، وتشير جميع TTPs بشكل مباشر إلى عدوى SideCopy المعروفة على مر السنين.
ملخص
هذا العام، استهدفت برمجية SideCopy الخبيثة الهند بنشاط، وخاصة قطاع الدفاع. وتستهدف سلسلة الهجمات نفسها الضحايا عبر حملات التصيد الاحتيالي الموجه وعمليات الخداع. ومع تزايد استخدام العملاء الباكستانيين لأساليب الخداع لاستدراج أفراد الدفاع، يُمكن توقع حجم الضرر الذي قد تُسببه. لذا، من الضروري اتخاذ الخطوات اللازمة لوضع حدٍّ لها. تستخدم باكستان والعديد من الجهات الخبيثة الأخرى حول العالم أساليب الخداع، وقد سُجّلت حالات حديثة لسرقة معلومات استخباراتية بهذا الشكل من التجسس الإلكتروني. يمكنكم الاطلاع على تحليل مُعمّق لأحدث سلسلة إصابات ومقارنة مع المتغيرات السابقة في ورقتنا البحثية.
IOC
| الأرشيف | |
| 05eb7152bc79936bea431a4d8c97fb7b | شخصي.zip |
| 4c926c0081f7d2bf6fc718e1969b05be | ملاحظات Performa.zip |
| db49c75c40951617c4025678eb0abe90 | Asigma بتاريخ 22 مايو 23.zip |
| LNK | |
| 1afc64e248b3e6e675fa31d516f0ee63 | pic.png.lnk شخصي |
| 49f3f2e28b9e284b4898fafa452322c0 | تعليقات Performa.docx.lnk |
| becbf20da475d21e2eba3b1fe48148eb | Asigma بتاريخ 22 مايو 23 .pdf.lnk |
| HTA | |
| FCD0CD0E8F9E837CE40846457815CFC9 | xml.hta |
| BEC31F7EDC2032CF1B25EB19AAE23032 | d.hta (سلسلة-1) |
| C808F7C2C8B88C92ABF095F10AFAE803 | d.hta (سلسلة-2) |
| 4559EF3F2D05AA31F017C02ABBE46FCB | d.hta (سلسلة-3) |
| F20267EC56D865008BA073DB494DB05E | Auto_tcp.hta |
| 4F8D22C965DFB1A6A19B8DB202A24717 | Auto_tcp.hta |
| DLL | |
| 86D4046E17D7191F7198D506F06B7854 | preBotHta.dll (المرحلة 1) |
| 28B35C143CF63CA2939FB62229D31D71 | preBotHta.dll (المرحلة 2) (RAT جديد) |
| 582C0913E00C0D95B5541F4F79F6EDD5 | preBotHta.dll (المرحلة 3) |
| 8f670928bc503b6db60fb8f12e22916e | DUser.dll (إجراء RAT) |
| 13D4E8754FEF340CF3CF4F5A68AC9CDD | DUser.dll (إجراء RAT) |
| 5D5B1AFF4CBE03602DF102DF8262F565 | DUser.dll (إجراء RAT) |
| BAT | |
| D95A685F12B39484D64C58EB9867E751 | اختبار.bat |
| BDA677D18E98D141BAB6C7BABD5ABD2B | اختبار.bat |
| أخرى | |
| 5580052F2109E9A56A77A83587D7D6E2 | d.txt |
| E5D3F3D0F26A9596DA76D7F2463E611B | h.txt |
| نطاق | |
| elfinindia[.]com | الملفات الضارة المستضافة |
| IP | |
| 144.126.143 [.] 138: 8080
144.126.143 [.] 138: 9813 66.219.22 [.] 252: 9467 209.126.7 [.] 8: 9467 |
C2 |
| URL | |
| hxxps://elfinindia[.]com/wp-includes/files/ | |
| hxxps://elfinindia[.]com/wp-includes/files/pictures/personal/Personal.zip | |
| hxxps://elfinindia[.]com/wp-includes/files/pictures/man/d.hta | |
| hxxps://elfinindia[.]com/wp-includes/files/man/d.hta | |
| hxxps://elfinindia[.]com/wp-includes/files/fa/d.hta | |
| hxxps://elfinindia[.]com/wp-includes/files/oth/hl/h.txt | |
| hxxps://elfinindia[.]com/wp-includes/files/oth/dl/d.txt | |
| hxxps://elfinindia[.]com/wp-includes/files/oth/av/ | |
| PDB | |
| E:\Packers\CyberLink\Latest Source\Multithread Protocol Architecture\side projects\First Stage\HTTP Arsenal Main\Clinet\app\Release\app.pdb | |
| EXE (شرعي) | |
| 9B726550E4C82BBEB045150E75FEE720 | cdrzip.exe / cridviz.exe |
| ملفات الطعم | |
| C5C2D8EB9F359E33C4F487F0D938C90C | دعوة تقديم عرض مقابل ردود الفعل.docx |
| 2461F858671CBFFDF9088FA7E955F400 | myPic.jpeg |
| D77C15419409B315AC4E1CFAF9A02C87 | 2696 – 22 مايو 23.pdf |



