

ملخص تنفيذي
CVE-2025-31324 ثغرة أمنية خطيرة تسمح بتنفيذ تعليمات برمجية عن بُعد (RCE) في خادم تطوير SAP NetWeaver ، وهو أحد المكونات الأساسية المستخدمة في بيئات المؤسسات لتطوير التطبيقات وتكاملها. تنشأ هذه الثغرة من عدم التحقق السليم من صحة ملفات النماذج المرفوعة عبر نقطة نهاية metadatauploader المكشوفة . باستغلال هذا الضعف، يستطيع المهاجمون رفع ملفات خبيثة - عادةً ما تكون مصممة على شكل حمولات ZIP/JAR من نوع application/octet-stream - والتي يعالجها الخادم عن طريق الخطأ على أنها محتوى موثوق.
يُعدّ هذا الخطر جسيمًا لأن أنظمة SAP تُشكّل العمود الفقري للعمليات التجارية العالمية ، إذ تُعنى بالشؤون المالية وسلسلة التوريد والموارد البشرية وبيانات العملاء. ويُمكّن الاستغلال الناجح لهذه الثغرة المهاجمين من الحصول على صلاحيات تنفيذ التعليمات البرمجية عن بُعد دون مصادقة ، مما قد يؤدي إلى:
- موطئ قدم مستمر في شبكات المؤسسات
- سرقة بيانات الأعمال الحساسة والملكية الفكرية
- تعطيل العمليات الهامة التي تعتمد على SAP
- الحركة الجانبية نحو الأصول الأخرى ذات القيمة العالية داخل المنظمة
بالنظر إلى النطاق الذي يتم فيه نشر SAP عبر شركات Fortune 500 والمؤسسات الحكومية، فإن CVE-2025-31324 يشكل تهديدًا عالي التأثير يجب على المدافعين معالجته بشكل عاجل ودقيق.
نظرة عامة على الضعف
- معرف مكافحة التطرف العنيف: CVE-2025-31324
- النوع: تحميل ملف عشوائي غير مصادق عليه → تنفيذ التعليمات البرمجية عن بُعد (RCE)
- درجة CVSS: 8 (حرج) (بناءً على المتجه: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
- الأهمية الحرجة: مرتفع - إمكانية التنازل الكامل عن أنظمة SAP
- المنتجات المتأثرة: خادم تطبيقات SAP NetWeaver (وحدة خادم التطوير)، الإصدارات السابقة لمجموعة تصحيحات سبتمبر 2025
- العملية: نشط منذ مارس 2025، وتم تسليحه على نطاق واسع بعد إصدار الثغرة في أغسطس 2025
- تأثير الأعمال: الوصول المستمر للمهاجمين، وسرقة البيانات، والحركة الجانبية، والانقطاع المحتمل لعمليات تخطيط موارد المؤسسات المهمة
مشهد التهديد والاستغلال
بدأ الاستغلال النشط في مارس/آذار وأبريل/نيسان 2025، حيث قام المهاجمون بتحميل واجهات ويب مثل helper.jsp وcache.jsp أو ملفات .jsp بأسماء عشوائية إلى خوادم SAP. على أنظمة لينكس، تم نشر باب خلفي خفي يُسمى Auto-Color، مما مكّن من استخدام واجهات عكسية، والتلاعب بالملفات، والتشغيل المُراوغ.
في أغسطس 2025، نُشر نص الاستغلال علنًا بواسطة "صائدي LAPSUS$ المتناثرين - صائدي ShinyHunters"، مما أدى إلى موجة جديدة من الهجمات الآلية واسعة النطاق. يتضمن النص علامات تجارية مميزة ورسائل استفزازية، وهي إشارات قيّمة للمدافعين.
التفاصيل التقنية
السبب الجذري:
تفشل نقطة نهاية "metadatauploader" في تطهير ملفات النموذج الثنائية المُحمّلة. إنها تثق في حمولات "Content-Type: application/octet-stream" المُقدّمة من العميل، وتُحللها كبيانات تعريف نموذج SAP صالحة.
الزناد:
الحمولات الملاحظة: تبدأ بـ PK (رأس ZIP)، وتضمين .properties + البايت كود المترجم الذي يحفز تنفيذ التعليمات البرمجية عند تحليلها.
التأثير: تنفيذ تعليمات برمجية عشوائية داخل سياق خادم SAP NetWeaver، مما يؤدي غالبًا إلى اختراق النظام بالكامل.
الاستغلال في البرية
مارس - أبريل 2025 : أول استغلال تم رصده باستخدام أغلفة الويب JSP.
أغسطس 2025 : تم إصدار أداة استغلال عامة من قبل صائدي LAPSUS$ المتفرقين - ShinyHunters، مما أدى إلى تأجيج الهجمات الآلية الجماعية.
تم الإبلاغ عن فوضى عارمة : أظهرت عمليات فحص أكثر من 1,200 خادم تطوير SAP NetWeaver مكشوف باستخدام Shodan محاولات استغلال. وتم تأكيد العديد من عمليات الاختراق في قطاعات التصنيع والتجزئة والاتصالات. كما تم تأكيد حوادث تسريب البيانات ونشر برامج الوصول العكسي في 8 شركات كبيرة على الأقل.
استغلال
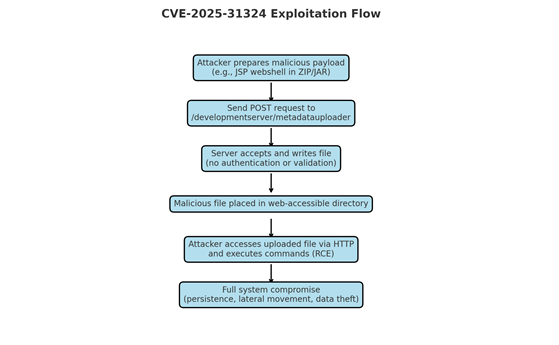
سلسلة الهجوم:
1. تحضير الحمولة – يقوم المهاجم ببناء ملف ZIP/JAR يحتوي على تعريفات أو فئات نماذج ضارة.
2. تسليم الحمولة - إرسال HTTP POST المصمم إلى /metadatauploader باستخدام application/octet-stream.
3. تم قبول التحميل - يكتب الخادم/يحمل الملف الضار دون التحقق من صحته.
4. التنفيذ - يتم تنفيذ الكود عندما تتم معالجة النموذج بواسطة NetWeaver.
المؤشرات في PCAP:
– طلبات POST /developmentserver/metadatauploader
– نوع المحتوى: تطبيق/تدفق ثماني بتات مع محتوى ثنائي مسبوق بـ PK
الحماية
– التصحيح: قم بتطبيق تحديثات الأمان الخاصة بـ SAP سبتمبر 2025 على الفور.
- اكتشاف IPS/IDS:
• تطابق طلبات POST إلى /metadatauploader التي تحتوي على CONTENTTYPE=MODEL.
• اكتشاف الحمولات الثنائية التي تبدأ بـ PK في نص HTTP.
– EDR/XDR: مراقبة عملية SAP التي تولد عمليات فرعية غير متوقعة (cmd.exe، وPowerShell، وما إلى ذلك).
- أفضل الممارسات: تقييد عرض خادم التطوير على الشبكات الموثوقة فقط.
مؤشرات التسوية (IoCs)
| نتاج صنعي | تفاصيل |
| 1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 | صفحة ويب Helper.jsp |
| 794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf | Cache.jsp webshell |
| 0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e | rrr141.jsp webshell |
| 4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 | rrxx1.jsp webshell |
شبكة:
– URI: /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
– العناوين: نوع المحتوى: application/octet-stream
– الجسم الثنائي الذي يبدأ بـ PK
الملفات:
– ملفات ZIP/JAR غير متوقعة في أدلة نموذج SAP
- تم تعديل ملفات .properties في مسارات التحميل
العمليات:
– ملفات ثنائية لنظام SAP NetWeaver
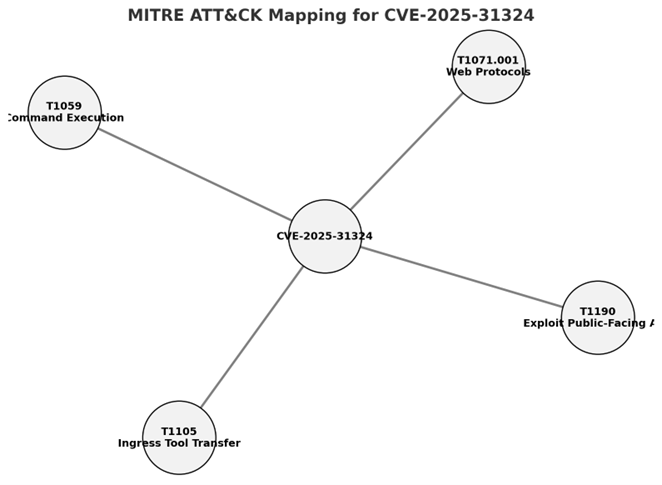
رسم خرائط MITRE ATT&CK
– T1190 – استغلال التطبيقات العامة
– T1059 – تنفيذ الأوامر
– T1105 – نقل أداة الدخول
– T1071.001 – بروتوكول طبقة التطبيق: بروتوكولات الويب
التحقق من التصحيح
- تأكيد تحديث SAP NetWeaver إلى إصدار سبتمبر 2025.
- اختبار باستخدام طلب metadatauploader المصمم - ترفض الخوادم المرقعة الحمولات الثنائية.
خاتمة
يُسلّط CVE-2025-31324 الضوء على مخاطر نقاط نهاية التحميل غير الآمنة في برامج الوسيطة المؤسسية. قد يؤدي تحميل ملف واحد غير مُصدّق إلى اختراق كامل لنظام SAP. ونظرًا لدور SAP في العمليات التجارية الأساسية، ينبغي التعامل مع هذه الثغرة الأمنية على أنها أولوية قصوى مع التصحيح الفوري ومراقبة الشبكة لمحاولات الاستغلال.
مراجع حسابات
– استشارة أمان SAP (سبتمبر 2025) – CVE-2025-31324
– ن.ف.د – اقرأ المزيد
- إطار عمل MITRE ATT&CK - اقرأ المزيد
حماية الشفاء السريع
يمكن لجميع عملاء Quick Heal حماية أنفسهم من هذه الثغرة الأمنية من خلال التوقيعات التالية:
- HTTP/CVE-2025-31324!VS.49935
- HTTP/CVE-2025-31324!SP.49639
المؤلف:
ساتيارث براكاش
فينيت ساروت
أدريب موخيرجي



