
ملحقات المتصفح المعروفة أيضًا باسم الوظائف الإضافية أو المكونات الإضافية هي برامج تعمل على توسيع وظائف متصفح الويب مما يجعله أكثر ملاءمة للاستخدام وإعطاء تجربة تصفح أفضل.
تُستخدم ملحقات المتصفح بشكل شائع لـ
- تحسين المظهر حسب الراحة
- أضف إلى وظائف المتصفح
- دمجها مع الخدمات والميزات الأخرى
لتحسين ملحقات المتصفح، يستخدم بائع برامج المتصفح والمطورون الخارجيون تقنيات مختلفة مثل مكون إضافي لتعديل المتصفح يسمى BHO (كائن مساعد المتصفح)، وواجهات برمجة التطبيقات (APIs)، وما إلى ذلك. كما تُستخدم تقنيات الويب مثل JavaScript وHTML وVisual Scripts على نطاق واسع لتطوير ملحقات المتصفح التي يتم دمجها مباشرة في صفحات الويب عند التحميل.
من البديهي أن هذه الإضافات واسعة الاستخدام أصبحت من أكثر طرق هجوم البرامج الضارة شهرة، مما يتسبب في إعادة توجيه الصفحات، والإصابة ببرامج التجسس، والإعلانات الخبيثة ، وتعدين العملات الرقمية، والنوافذ المنبثقة، وضعف أداء النظام، وما إلى ذلك.
فيما يلي بعض سيناريوهات الإصابة بالبرامج الضارة المرتبطة بملحقات المتصفح:
- اختطاف المتصفح - تلويث ملحقات المتصفح الحالية والمستخدمة على نطاق واسع
- تثبيت الإضافات الضارة مع التطبيقات المجمعة
- التثبيت عن طريق الخطأ من قبل المستخدم أثناء زيارة مواقع الويب الضارة
التحليل الفني للحملة الضخمة PUA (التطبيقات غير المرغوب فيها المحتملة)
نظرًا لشعبيتها، تتعرض إضافات متصفح كروم لاستهداف متزايد من قِبل المهاجمين. رُصدت حملة PUA، حيث نُسخت أكواد نظيفة من إضافات كروم شرعية إلى إضافات خبيثة مع محتواها الخبيث.
بعد تحليل معمق لهذه الإضافات الخبيثة لمتصفح كروم، Seqrite تم تحديد نظام القياس عن بعد في المنطقة 1.2 مليون إضافة Chrome مخترقة تم اكتشافها وتنظيفها بواسطة Seqriteالحماية الفورية خلال الشهرين الماضيين.
لمزيد من القراءة
عمومًا، تحتوي إضافات كروم على ملفات مكونات ونواة ملحق مكتوبة بلغة HTML وجافا سكريبت، مما يُسهم في تحقيق غرض مشترك. تُحدد هذه الملفات المعلومات الأساسية للإضافات، مثل اسم العرض، والإصدار، ومعلومات التحديث، ووظائفها الفعلية.
توجد جميع ملفات المكونات هذه في مجلد واحد ضمن إضافة تتضمن ملف manifest.json وملفًا واحدًا أو أكثر من البرامج النصية أو ملفات HTML الخاصة بالخلفية والمحتوى والنوافذ المنبثقة. تتواصل هذه الملفات فيما بينها باستخدام استدعاء دالة مباشر.
عادةً، تبحث إضافات كروم عن تحديثات من تفاصيل التحديث المحددة في ملف الإضافة بعد فترة زمنية محددة. يستغل المهاجمون هذه الظاهرة لتحقيق أهدافهم الخبيثة.
في حالة حملة PUA التي تمت ملاحظتها بواسطة Seqrite أظهرت الاختبارات أن العديد من إضافات متصفح كروم التي تقوم بأنشطة ضارة تشبه إضافات كروم المعروفة والشائعة الاستخدام. حتى أن بنية مجلدات الإضافات وملفاتها ووظائفها الأساسية كانت متشابهة مع الإضافات الشرعية. ونظرًا لوجود العديد من إضافات كروم التي تؤدي وظائف متنوعة، والتي طورتها الشركة المصنعة للمتصفح ومطورون خارجيون، فإن تحديد ما إذا كانت الإضافات سليمة أم ضارة يُعد مهمة شاقة. مع ذلك، فإن اكتشاف الإضافات الضارة ليس مستحيلاً.
نظرة عن قرب على الامتدادات المختطفة
يوضح الشكل 1 مقارنة بين سكربت الإضافة النظيف وسكربت الإضافة المُعدَّل/المُخترق . كما هو موضح أدناه، تحتوي الإضافة المُخترقة على نفس كود السكربت الموجود في إضافة كروم النظيفة. مع ذلك، تم تعديل جزء من الكود الذي يؤدي الوظيفة الفعلية بإضافة كود خبيث لتنفيذ النشاط الخبيث المقصود.
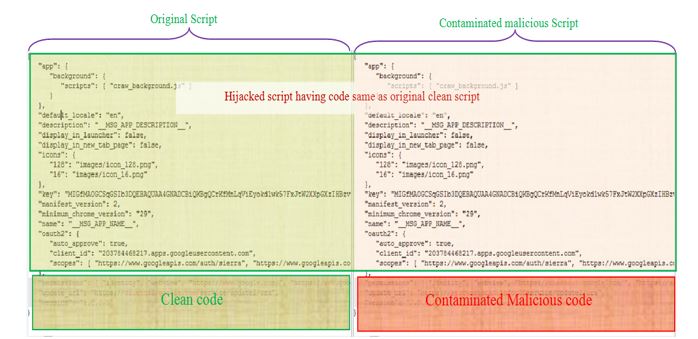
الشكل 1: ملف الامتداد النظيف مقابل ملف الامتداد المخترق
في بعض الحالات التي رُصدت، وُجد أن الإضافات المُثبّتة مُسبقًا قد سُرقت من نظام المستخدم عن طريق تعديل شيفرة ملفات محتواها. بينما في حالات أخرى، تم حقن الشيفرة الخبيثة مُباشرةً في مواقع تثبيت الإضافة.
كما هو موضح في الشكل 1 أعلاه، تم تعديل كتلة من شيفرة البرنامج النصي من ملف البرنامج النصي الحالي بالمحتوى الخبيث المسؤول عن النشاط الخبيث. ونظرًا لعدم تغير اسم الامتداد وهيكل مجلده بعد الإصابة، فإنه لا يُظهر أي علامات على أي نشاط خبيث. وقد تم اختراق العديد من إضافات Chrome الافتراضية والشائعة باستخدام هذه التقنية لتضليل المستخدمين.
تم تعديل هذه الامتدادات باستخدام كود لزيارة مواقع الويب الضارة مما أدى إلى بعض الأنشطة الضارة المدرجة أدناه:
- عرض الإعلانات والنوافذ المنبثقة الضارة
- إعادة توجيه الصفحات إلى مواقع التصيد الاحتيالي
- إجراء تعدين العملات المعدنية
- إعداد صفحات رئيسية ضارة
- حقن الأبواب الخلفية
كيفية Seqrite الأمن نقطة النهاية يحمي المستخدمين من اختطاف ملحقات Chrome
Seqrite أصدرت شركة Labs حلاً لتنظيف إضافات متصفح Chrome الضارة. يقوم هذا النظام بالكشف عن المحتوى الضار في ملفات الإضافات المصابة وتنظيف مجلد الإضافة المعنية.
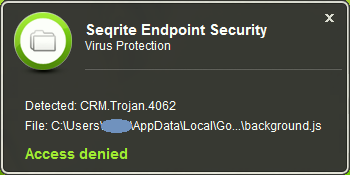
الرقم 2: Seqrite رسالة حماية من الفيروسات لأمن نقاط النهاية
Seqriteالصورة يكتشف برنامج الحماية في الوقت الفعلي ملحقات Chrome الضارة ويقوم بتنظيفها باستخدام توقيعات الكشف المدرجة أدناه:
- حصان طروادة 4215
- حصان طروادة 4062
- حصان طروادة 4214
- كوين هايف.4557
إجراءات السلامة الواجب إتباعها:
- أضف ملحقات المتصفح من مصادر شرعية فقط.
- تجنب المواقع التي تعرض إعلانات غير ضرورية أو كثيرة.
- قم بتثبيت البرامج فقط من مصادر أصلية وموثوقة فقط.
- لا تنقر على الروابط أو تقوم بتنزيل المرفقات التي تصلك عبر رسائل البريد الإلكتروني غير المعروفة أو غير المرغوب فيها أو غير المتوقعة.
- تأكد من صحة وأصالة الإضافات التي سيتم تثبيتها.
- تحقق من آراء المستخدمين وتقييماتهم قبل إضافة أي ملحق إلى متصفحك.
- تجنب تنزيل وتثبيت الإصدارات المعدلة والمخترقة من أي برنامج.
- اجعل من عادتك قراءة اتفاقيات ترخيص المستخدم النهائي والمكونات الإضافية التي يتم تثبيتها بواسطة أي برنامج.
- استخدام موثوق برامج الحماية من الفيروسات الذي يضع طبقات من الدفاع بين جهاز الكمبيوتر الخاص بك وتهديدات البرامج الضارة.
- احرص على تحديث متصفحاتك ونظام التشغيل والبرامج الأخرى مثل Adobe وJava وبرامج مكافحة الفيروسات وما إلى ذلك.
خبير الموضوع
ديبالي زوري | Seqrite مختبرات أمن نقاط النهاية



