• المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
Seqrite مختبرات المدونة
اتصل بنا المبيعات هل تتعرض للهجوم؟
  • المنتجات والخدمات
        • سحابة

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • على بريم

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • المنظومة

          • Malware Analysis Platform
        • أعمال صغيرة

          • SOHO Total Edition
        • الخدمات

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • الأمن السيبراني و Data Privacy الاجتماعي
  • الحلول
    • بفسي
    • قطاع التعليم
    • حكومة
    • قطاع الرعاية الصحية
    • تكنولوجيا المعلومات
    • تصنيع
  • الشركة
    • من نحن Seqrite
    • القيادة
    • الجوائز والشهادات
    • الأخبار
  • الشركاء
    • برنامج شريك
    • تحديد الشريك
    • إشترك معنا
  • الدعم
  • المصادر
    • مدونات
    • هيتيبابرز
    • البيانات
    • دراسات الحالة
    • تقارير التهديد
    • كتيبات
    • وجهة نظر
    • فهم Data Privacy
    • تحقق من درجة المخاطر الخاصة بك
    • حوارات DPDP
    • ساعة الخصوصية
الصفحة الرئيسية  /  التصيد  / احذر! قد تُعرّضك مرفقات البريد الإلكتروني لهجمات التصيد الاحتيالي.
احذر! قد تُعرّضك مرفقات البريد الإلكتروني لهجمات التصيد الاحتيالي.
21 يونيو 2019

احذر! قد تُعرّضك مرفقات البريد الإلكتروني لهجمات التصيد الاحتيالي.

كتب بواسطة براشانت تيليكار
براشانت تيليكار
التصيد

شهدنا في الأشهر القليلة الماضية ارتفاعًا مفاجئًا في هجمات التصيد الموجه. يُعدّ التصيد الموجه نوعًا من أنواع الاحتيال الإلكتروني، حيث يرسل المخترقون بريدًا إلكترونيًا مُستهدفًا إلى شخص ما، يبدو وكأنه من مصدر موثوق. في هذا النوع من الهجمات، يستخدم المهاجمون أساليب الهندسة الاجتماعية وبعض المعاملات أو الصفقات التجارية لإقناع المستخدم النهائي بأن رسالة البريد الإلكتروني أصلية ومن شخص أو جهة اتصال معروفة. يهدف هذا النوع من الرسائل، كغيره من عمليات الاحتيال الإلكتروني، إما إلى الوصول إلى نظام المستخدم أو الحصول على معلومات سرية أخرى. يُعتبر التصيد الموجه من أنجح أساليب الهجمات الإلكترونية نظرًا لمستوى التخصيص العالي الذي يُطبّق على المستخدمين، مما يجعله مقنعًا للغاية.

التفاصيل الفنية :

نقطة دخول هذه السلسلة من الإصابات هي رسالة بريد إلكتروني تبدو سليمة، مرفق بها ملف XLS. تبدو أسماء المرفقات كإشعارات/تحديثات مهمة تتعلق بعمليات خاصة ومصادر حكومية. نتيجةً لذلك، يحاول الضحية فتح هذا النوع من المرفقات. عندما يفتح المستلم ملف XLS، يُطلب منه تفعيل الماكرو في برنامج إكسل.
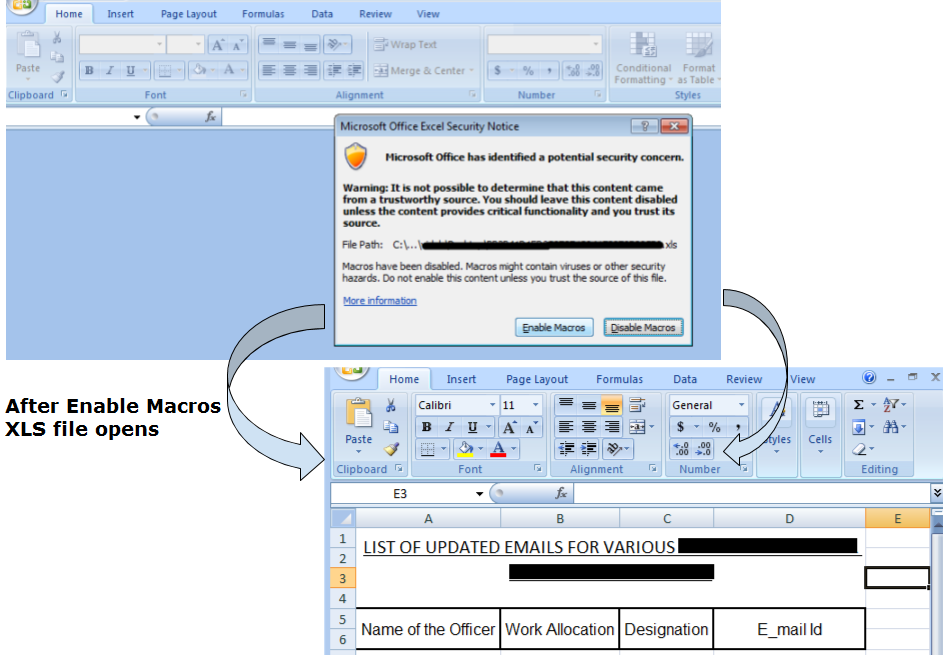
الشكل 1. ملف XLS (تمكين موجه الماكرو)

بمجرد نقر المستخدم على زر "تفعيل وحدات الماكرو"، يُفتح ملف XLS للعرض. أحد المرفقات التي حللناها لاحقًا كان يحتوي على نموذجين للمستخدم باسمين مختلفين، ووحدة تحتوي على الكود المصدري لوحدة الماكرو. النموذج الأول، "WsHAfi Box"، يحتوي على بيانات بصيغة عشرية.
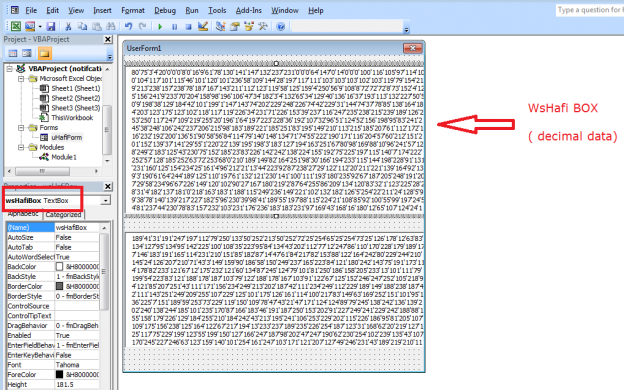
الشكل 2. نموذج "WsHAfi Box" في الماكرو

بعد تحليل هذا النموذج بشكل أعمق، وجدنا أن استبدال الفاصلة العليا (') بالمسافة يُعطينا بعض البيانات بالصيغة العشرية. حوّلنا البيانات العشرية إلى ASCII للحصول على ملف مضغوط. يحتوي هذا الملف المضغوط على حمولة البرامج الضارة الفعلية. فيما يلي لقطات شاشة لبيانات النموذج الأصلية، والبيانات بالصيغة العشرية، والبيانات الموجودة في ملف مضغوط.
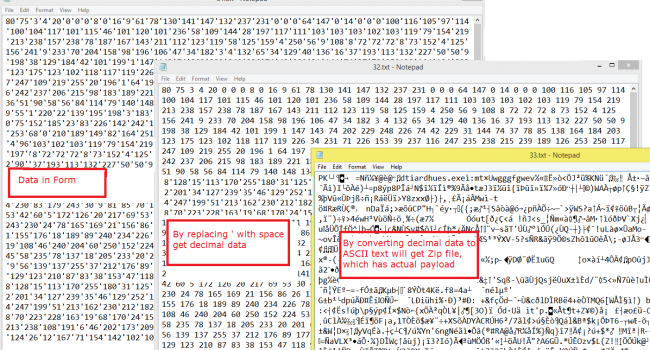
الشكل 3. الخطوات للوصول إلى ملف zip.

يبدأ التنفيذ من الوحدة ١ باستخدام دالة فرعية userHafizaiLoadr(). في نموذج المستخدم "WsHAfi Box"، يُنشأ متغير باسم ByteArray، ويُنسخ البيانات من نموذج المستخدم "WsHAfi Box" إلى هذا المتغير، والذي يُستخدم لإنشاء ملف مضغوط في المجلد "C:\Users\Documents".
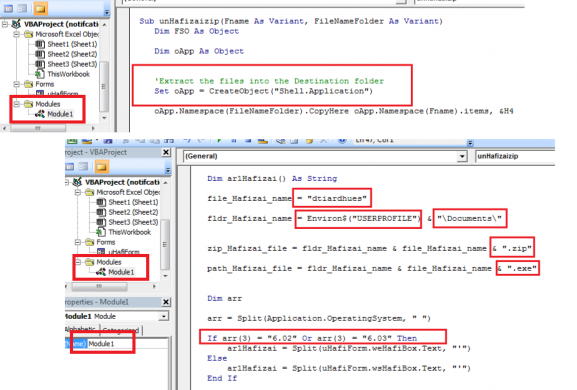
الشكل 4. دالة userHafizaiLoadr()

لاستخراج محتويات ملف zip هذا، تُستخدم دالة Sub unHafizaizip(). وأخيرًا، يُنفَّذ الملف (dtiardhues.exe) باستخدام أمر Shell.
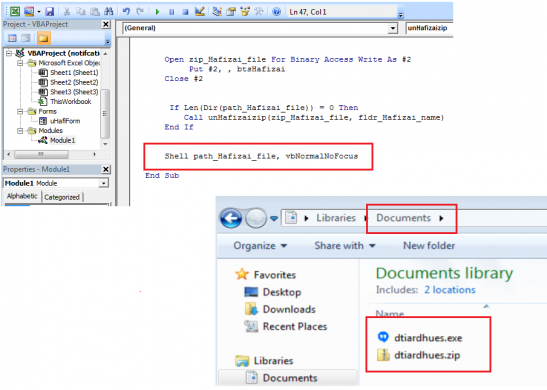
الشكل 5. ملف قابل للتنفيذ مع الحمولة المسقطة في موقع محدد مسبقًا

كما لاحظنا، يختلف محتوى هذا الملف التنفيذي باختلاف إصدارات Windows NT (مثل الإصدار 6.1 لـ Windows 7، والإصدار 6.2 لـ Windows 8، والإصدار 6.3 لـ Windows 8.1). الحمولة، dtiardhues.exe، هي حصان طروادة للوصول عن بُعد. يتم تنفيذه تلقائيًا دون تدخل المستخدم، ويتصل بخادم CnC بعيد. بمجرد اتصال الجهاز المُستضاف بخادم CnC، ينتظر الأوامر الإضافية منه. لاحظنا أن خادم CnC هذا يدعم قائمة واسعة من الأوامر لجمع البيانات وتصفيتها.
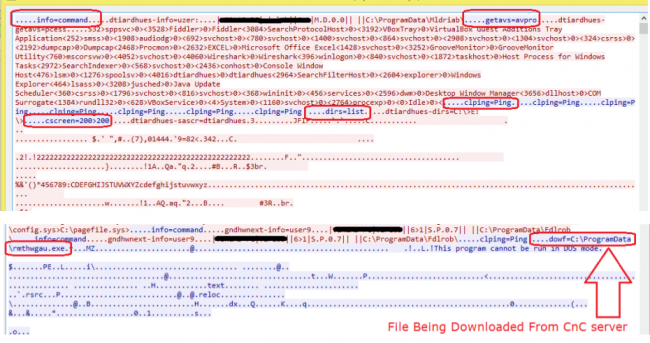
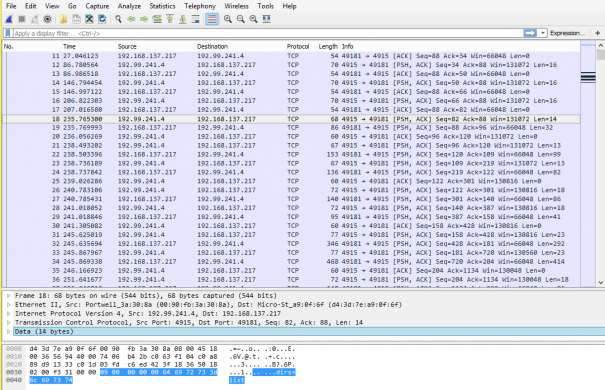
الشكل 6. الأوامر المستلمة من خادم CnC

في البداية، يجمع خادم CnC هذا معلومات من جهاز الضحية مثل اسم الجهاز، واسم المستخدم، وإصدار نظام التشغيل، وعنوان IP، واسم برنامج مكافحة الفيروسات، إن وجد، وما إلى ذلك. كما يجمع معلومات حول العمليات الجارية حاليًا من جهاز الضحية، ثم يأمره بتصفية جميع البيانات المجمعة.

لقد قمنا بتحليل اتصالات خادم CnC من خلال مضيفين ضحايا مختلفين وتمكنا من تحديد الأوامر التالية المستخدمة ووظائفها.

أمر وصف أمر وصف
info يرسل معلومات الجهاز (اسم المضيف، المستخدم، AV). تطبيق الاستعراض المفصل إرسال قائمة محركات الأقراص في النظام
التشبث الوقت المحدد شاشة سي سكرين التقاط لقطة شاشة وإرسالها
فلدر إرسال قائمة المجلدات اللحم البحث عن ملف على القرص.
فيلز حجم الملف دلتا حذف ملف
بروك قائمة العمليات تشغيل تشغيل الملف القابل للتنفيذ
قائمة ابحث عن الملف ملف استخراج الملف إلى الخادم
قنوات الاتصال إلغاء الوظيفة نهاية في نهاية هذه العملية


الشكل 7. حركة اتصالات CNC

اللجنة الأولمبية الدولية-
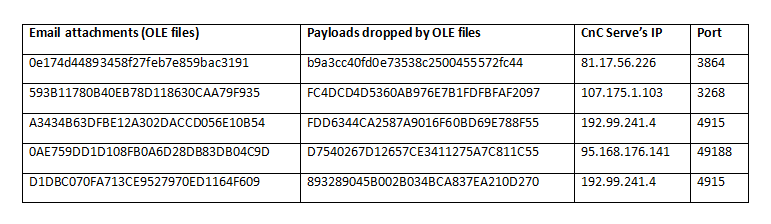

خاتمة
:

على الرغم من أن تحديد رسائل البريد الإلكتروني الاحتيالية الموجهة قد يكون صعبًا بعض الشيء على المستخدم النهائي، إلا أنه يُنصح دائمًا بتوخي الحذر عند فتح أي مرفق بريد إلكتروني. ينبغي على المستخدمين مراعاة النقاط التالية قبل فتح أي مرفق بريد إلكتروني:

  1. التحقق من معرف البريد الإلكتروني للمرسل
  2. لا تنخدع بالهدايا المجانية المذكورة في موضوع البريد الإلكتروني أو نصه
  3. لا تضغط على أي رابط من نص البريد الإلكتروني.
  4. افتح ملفات مستندات Office في وضع القراءة فقط؛ ولا تقم بتمكين وحدات الماكرو بشكل افتراضي.

أشف سريعة و Seqrite أمن المؤسسة تحمي الحلول مستخدميها من مرفقات البريد الإلكتروني الضارة، كما تساعد في تحديد اتصالات خادم القيادة والتحكم عن بُعد. لذا، تذكروا تحديث حلول أمن نقاط النهاية باستمرار.

خبير الموضوع:

براشانت تيلكار، أنجالي راوت | مختبرات الأمان للشفاء السريع


 الصفحة السابقةالماركة Seqrite UTM خط الدفاع الأول لمؤسستك
الصفحة التالية  تكنولوجيا البريد الإلكتروني وأمنها باختصار
براشانت تيليكار

نبذة عن براشانت تيليكار

براشانت تايلكار عضو في فريق HIPS (نظام منع التطفل القائم على المضيف) في مختبرات كويك هيل للأمن. وقد عمل على ثغرات أمنية مختلفة...

مقالات بقلم براشانت تيليكار »

منشورات ذات علاقة

  • وداعًا لـ HTA، مرحبًا بـ MSI: تقنيات وأساليب ومجموعات جديدة من هجمات APT مدفوعة بهجمات متعددة المنصات

    8 نيسان 2025
  • سارق جديد في الأفق

    21 آذار، 2025
  • هجمات التصيد الاحتيالي عبر رمز الاستجابة السريعة (Quishing): كيفية اكتشافها ومنعها

    18 آذار، 2025
المؤلفون المميزون
  • Seqrite
    Seqrite

    Seqrite هي شركة رائدة في مجال توفير حلول الأمن السيبراني للمؤسسات. مع التركيز على...

    قراءة المزيد من المقالات التي كتبها Seqrite
  • بينيش ب
    بينيش ب

    أنا شغوفٌ بالأمن السيبراني وكاتبٌ مُتفانٍ. لديّ موهبةٌ...

    اقرأ المزيد من مقالات بينيش ب.
  • جوتي كارليكار
    جوتي كارليكار

    أنا كاتب متعطش أستمتع بصياغة محتوى حول التقنيات الناشئة و...

    اقرأ المزيد من المقالات التي كتبها جيوتي كارليكار
  • سانجاي كاتكار
    سانجاي كاتكار

    سانجاي كاتكار هو المدير الإداري المشترك لشركة Quick Heal Technologies...

    اقرأ المزيد من مقالات سانجاي كاتكار
المواضيع
عرضة (25) هجوم إلكتروني (36) الهجمات الالكترونية (58) هجوم إلكتروني (16) هجمات الكترونية (15) الأمن السيبراني (345) الأمن الإلكتروني (34) التهديد السيبراني (33) تهديدات الإنترنت (51) البيانات الاختراق (56) خروقات البيانات (29) فقدان البيانات (28) منع فقدان البيانات (34) data privacy (17) حماية البيانات (35) أمن البيانات (19) DLP (50) DPDP (14) قانون حماية البيانات الشخصية (17) التشفير (16) أمن نقطة النهاية (113) أمن المؤسسة (20) استغلال (13) GDPR (14) البرمجيات الخبيثة (76) تحليل البرمجيات الخبيثة (15) هجوم البرمجيات الخبيثة (23) MDM (27) Microsoft (15) MITER ATT & CK (14) أمن الشبكة (26) التصيد (30) الفدية (69) هجوم الفدية (31) رانسوموار الهجمات (31) حماية ransomware (17) Seqrite (41) Seqrite التشفير (27) Seqrite ربحية السهم (33) Seqrite الخدمات (16) كشف التهديد (15) Threat Intelليغنس (26) UTM (34) الثغرة الأمنية (16) الثقة صفر (13)
Seqrite مختبرات

مزود حلول أمن تكنولوجيا المعلومات الرائد للمؤسسات يعمل على تبسيط أمان نقاط النهاية والبيانات والشبكات من خلال أفضل حلول الوقاية من التهديدات واكتشافها والاستجابة لها في جميع أنحاء العالم.

اقرأ المزيد عن Seqrite

تابعنا:

اشترك في نشرتنا الإخبارية

ابق على اطلاع بأحدث اتجاهات ورؤى الأمن السيبراني.

تحميل
المنتجات والخدمات
  • سحابة
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • على بريم
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • المنظومة
  • Malware Analysis Platform
  • الأعمال الصغيرة
  • SOHO Total Edition
  • الخدمات
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • الأمن السيبراني و Data Privacy الاجتماعي
المصادر
  • مدونات
  • هيتيبابرز
  • البيانات
  • تقارير التهديد
  • كتيبات
  • وجهة نظر
  • فهم Data Privacy
  • حوارات DPDP
  • السياسة والامتثال
  • اتفاقية ترخيص المستخدم النهائي
  • جو ديب ايه اي
  • SIA
  • ساعة الخصوصية
اتصل بنا
  • المكاتب المسجلة
  • دعونا نتحدث عن الأمن السيبراني
الدعم
  • الدعم الفني
  • لتحميل البرامج
  • التحديث دون اتصال بالإنترنت
  • ترقيات البرامج الثابتة
  • ترقيات
  • وثائق المنتج
معلومات عنا
  • من نحن Seqrite
  • القيادة
  • الجوائز والتكريم
  • الأخبار
شريك
  • برنامج شريك
  • تحديد الشريك
  • إشترك معنا
  • Seqrite الشهادات

© 2026 شركة كويك هيل تكنولوجيز المحدودة.

خريطة الموقع سياسات الخصوصية ملاحظات قانونية سياسات ملفات تعريف الارتباط شروط الاستخدام