المقدمة
Seqrite رصدت مختبرات مؤخرًا حملةً لتوزيع برمجيات خبيثة استغلت مصداقية المؤسسات الحكومية لزيادة معدلات نجاح الإصابة. انتحل المهاجمون صفة جهات حكومية رسمية، ووزعوا رسائل بريد إلكتروني خبيثة مُتنكرة في هيئة إشعارات رسمية تتعلق بالضرائب، واسترداد الأموال، ومتطلبات الامتثال، والمسائل التنظيمية. وباستغلال العلامات التجارية الحكومية المعروفة، وإضفاء طابع الاستعجال، وتقديم حوافز مالية، صُممت الحملة لإقناع المتلقين بفتح المرفقات الخبيثة أو التفاعل مع المحتوى المُضمن. يُسلط هذا النشاط الضوء على استمرار فعالية أساليب الهندسة الاجتماعية المُستخدمة في استغلال الطابع الحكومي في تسهيل نشر البرمجيات الخبيثة واختراق حسابات المستخدمين المُستهدفين.
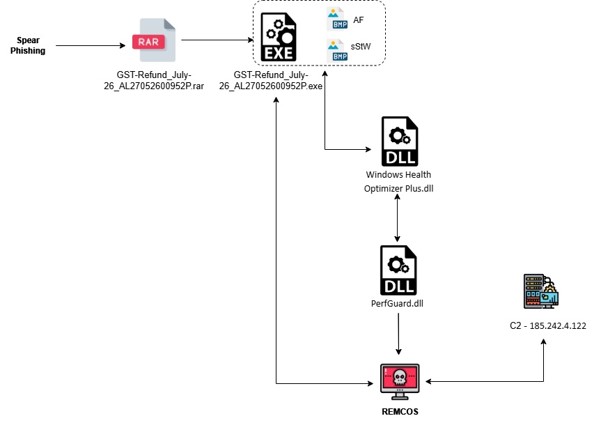
سلسلة العدوى:
النتائج الأولية حول الحملة:
رُصدت حملة تصيّد إلكتروني متطورة تستهدف الشركات ودافعي الضرائب في الهند، مستغلةً دلالات ضريبة السلع والخدمات لنشر برمجيات خبيثة. وقد تم رصد هذه الحملة لأول مرة على موقع VirusTotal في 06 يوليو 2026، حيث تنتحل صفة مراسلات حكومية رسمية وتستخدم أساليب احتيالية متعلقة بالضرائب لجذب المستخدمين. ويستخدم المهاجمون وثائق وأسماء ملفات مقنعة تُشبه إلى حد كبير إشعارات ضريبة السلع والخدمات الرسمية، مما يُصعّب على المتلقين التمييز بين المحتوى الخبيث والمراسلات الحكومية الرسمية. ويبدو أن الهدف الرئيسي للحملة هو نشر البرمجيات الخبيثة وسرقة المعلومات الحساسة، مما يُسلط الضوء على استمرار إساءة استخدام أساليب الهندسة الاجتماعية ذات الطابع الحكومي لاستهداف النظام المالي والضريبي في الهند.
البريد الإلكتروني الأولي:
في الحالة التي تم تحليلها، قام المهاجم بتوزيع بريد إلكتروني تصيدي ينتحل صفة نظام ضريبة السلع والخدمات (GST) التابع لحكومة الهند. أُرسل البريد الإلكتروني من العنوان donotreply.@gst.gov.in، وكان عنوانه "طلب استرداد ضريبة السلع والخدمات RFD-01 مُقدم برقم مرجعي AL27052600952P". صُممت الرسالة لتبدو كإشعار رسمي لاسترداد ضريبة السلع والخدمات، في محاولة لإقناع المستلمين بأن طلب الاسترداد قد تمت معالجته أو أنه بحاجة إلى مراجعة. ولتعزيز المصداقية، تضمن البريد الإلكتروني ملفًا مضغوطًا باسم GST-Refund_July-26_AL27052600952P.rar، والذي يشير إلى نفس الرقم المرجعي للطلب (ARN) المذكور في عنوان الرسالة. يُعد استخدام مُعرّفات مُتطابقة في محتوى البريد الإلكتروني والمرفق أسلوبًا شائعًا في الهندسة الاجتماعية، مصممًا لتعزيز الشرعية وتقليل الشكوك.
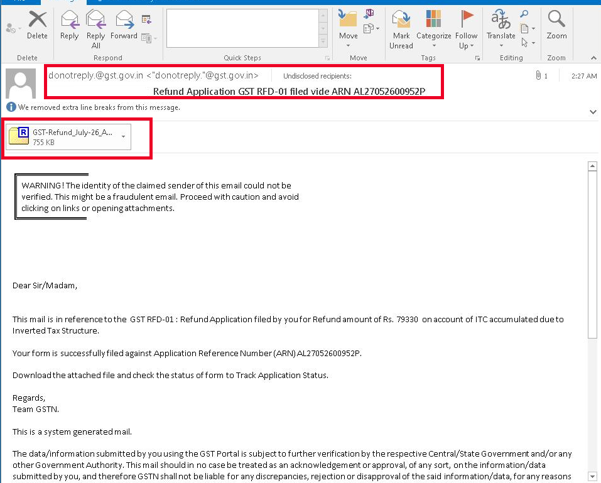
الشكل: البريد الإلكتروني
التحليل الفني:
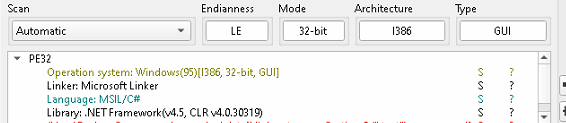
بعد استخراج الملف المضغوط، تبين أنه يحتوي على ملف تنفيذي متنكر في هيئة مستند أو تطبيق متعلق باسترداد ضريبة السلع والخدمات. وكشف الفحص الأولي أن الحمولة عبارة عن ملف تنفيذي مبني على بيئة .NET، مما يشير إلى أنه تم تطويره باستخدام إطار عمل Microsoft .NET. يلجأ المهاجمون عادةً إلى استخدام ملفات .NET الثنائية لسهولة تطويرها، ودعمها لنشر وظائف خبيثة بسرعة، واحتوائها غالبًا على آليات إخفاء تُعقّد التحليل الثابت. يُعد هذا الملف التنفيذي الحمولة الخبيثة الرئيسية التي يتم إيصالها عبر حملة التصيد الاحتيالي، ويمثل المرحلة التالية من سلسلة الهجوم بعد تفاعل المستخدم الناجح مع المرفق.

أظهر تحليل الملف التنفيذي المستخرج أنه ملف ثنائي مبني على إطار عمل مايكروسوفت .NET. على عكس ملفات ويندوز المحمولة (PE) الأصلية التي تُترجم مباشرةً إلى لغة الآلة، تحتوي تطبيقات .NET على كود لغة وسيطة يتم تنفيذه بواسطة بيئة تشغيل اللغة المشتركة (CLR).
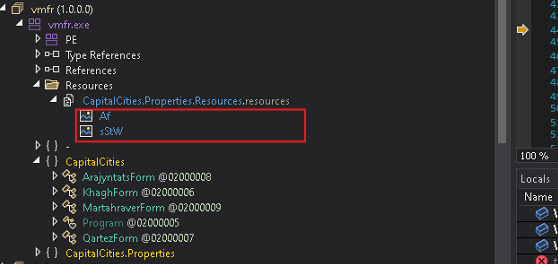
يبدأ التحليل بملف تنفيذي لـ .NET يحتوي على صورة نقطية (AF) مضمنة في موارده. وبدلاً من تخزين حمولة المرحلة التالية كمورد DLL عادي، يقوم المؤلف بإخفائها داخل الصورة عن طريق ترميز بايتات الحمولة في قيم RGB لبكسلات الصورة النقطية.
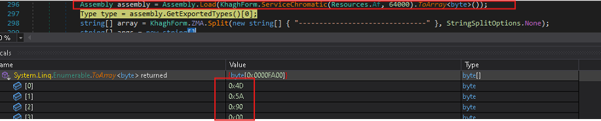
عند بدء تشغيل التطبيق، يستدعي الدالة ServiceChromatic()، مُمررًا إليها الصورة النقطية المُضمنة كمدخل. على الرغم من احتواء الدالة على قدر كبير من التعليمات البرمجية المُبهمة، إلا أن غرضها الأساسي واضح: فهي تُكرر العملية على الصورة النقطية بترتيب الأعمدة، وتقرأ قيم الأحمر والأخضر والأزرق من كل بكسل، ثم تُعيد بناء سلسلة البايتات الأصلية. تستخرج الدالة أول 64,000 بايت من الصورة وتُعيدها على شكل مصفوفة بايتات.
ثم تُمرر مصفوفة البايتات المستعادة مباشرةً إلى الدالة Assembly.Load()، مما يؤدي إلى تحميل مكتبة .NET المخفية بالكامل من الذاكرة دون الحاجة إلى كتابتها على القرص. في هذا المثال، الحمولة المستخرجة هي مكتبة المرحلة التالية، Windows Health Optimizer Plus.dll، والتي تُنفذ لاحقًا باستخدام تقنية الانعكاس.
تحليل المرحلة الثانية من التحميل:
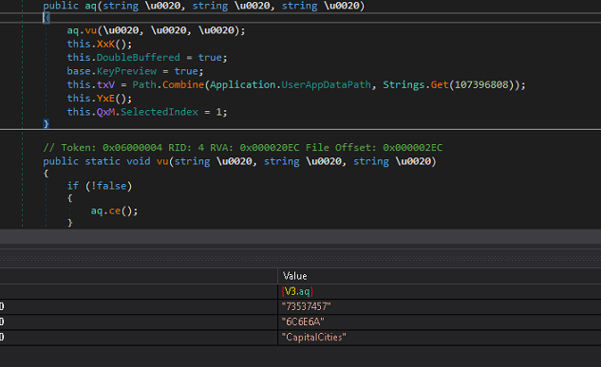
بعد نجاح استخراج ملف التحميل من المرحلة الثانية، Windows Health Optimizer Plus.dll ، وتحميله في الذاكرة، يستدعي البرنامج الخبيث الدالة v3.aq() بثلاثة مُعاملات: v3.aq(“73537457”, “6C6E6A”, “CapitalCities”). المُعاملان الأولان عبارة عن سلاسل نصية مُشفّرة بنظام العد الست عشري. عند تحويلها من النظام الست عشري إلى ASCII، تُترجم 73537457 إلى “sStW”، وتُترجم 6C6E6A إلى “inj” . تستخدم المرحلة الثانية هذه السلاسل النصية المُفكّكة كمعرّفات للأوامر أو العمليات. تُشير قيمها إلى أن البرنامج الخبيث يُوجّه المرحلة التالية لمعالجة حمولة الصورة النقطية المُضمّنة (sStW) وتنفيذ عملية حقن (inj)، مما يُوحي بأن هذه المُعاملات تُستخدم كتعليمات تنفيذ تتحكم في سلوك حمولة المرحلة التالية.
استخراج الحمولة باستخدام الصور النقطية:
ثم تستخدم هذه التقنية أسلوب استخراج البيانات من الصور النقطية، مستغلةً مساحة تخزين البكسل لإخفاء البيانات المضمنة. فبدلاً من استخدام الصورة لعرض المحتوى المرئي فقط، تقرأ قيم ARGB الخام لكل بكسل على حدة، وتعيد بناء البيانات الثنائية المخفية من تدفق البايتات المستخرج. وتعمل الصورة النقطية فعلياً كحامل للبيانات المخفية، مما يسمح للبيانات بالبقاء مخفية داخل صورة تبدو شرعية.
تُعالَج الحمولة المُستخرجة عبر روتين فك تشفير مُخصَّص يعتمد على عملية XOR، حيث يُحوَّل مُعامل السلسلة المُقدَّم إلى بايتات UTF-16 Big Endian ويُستخدم كمادة مفتاح XOR مع قيمة إضافية مُستمدة من المخزن المؤقت المُشفَّر. بعد فك التشفير، تُعاد بناء الحمولة مباشرةً في الذاكرة، كاشفةً عن ملف perfgurd.dll. يقوم البرنامج الخبيث بتحميل مكتبة الارتباط الديناميكي (DLL) من تمثيلها المُشفَّر دون كتابتها على القرص، مما يُتيح سلسلة تنفيذ بدون ملفات تُقلِّل من فرص اكتشافه.
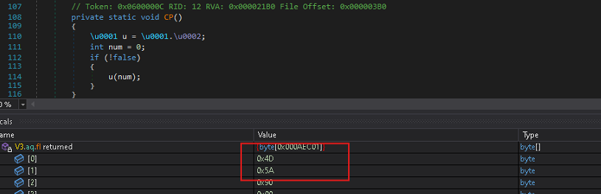
تحليل مُحمِّل المرحلة الثالثة – perfgurd.dll
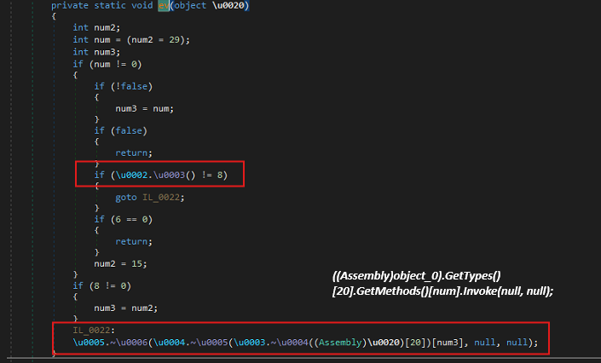
تعمل الطريقة الموضحة أدناه كغلاف تنفيذ ديناميكي يستدعي طريقة محددة من تجميعة مُحمّلة دون الإشارة مباشرةً إلى اسمها. تقوم أولاً بتهيئة المتغير num إلى 29، ولكن إذا كان البرنامج يعمل في بيئة 64 بت (IntPtr.Size == 8)، فإنها تُغيّر القيمة إلى 15. يشير هذا الاختيار المشروط إلى أن التجميعة تحتوي على طرق منفصلة لمسارات التنفيذ 32 بت و64 بت.
من المتوقع أن يكون المعامل object_0 كائنًا من نوع .NET Assembly مُحمّلًا. يسترجع الكود جميع الأنواع داخل التجميع باستخدام GetTypes()، ثم يختار النوع الموجود في الفهرس 20، ويسترجع بعد ذلك توابعه باستخدام GetMethods(). بناءً على بنية النظام، يختار إما التابع 29 أو التابع 15 من ذلك النوع، ويستدعيه باستخدام الانعكاس عبر Invoke(null, null).
بما أن كلا وسيطي الدالة Invoke() فارغان، فمن المتوقع أن تكون الدالة المستهدفة دالة ثابتة لا تقبل أي معلمات. تسمح هذه التقنية للبرمجية الخبيثة بإخفاء اسم الدالة الفعلي ومسار تنفيذها عن أدوات التحليل الثابت، حيث يعتمد التنفيذ كليًا على فهارس المصفوفة بدلًا من المعرفات الصريحة. عمليًا، تعمل هذه الدالة كموزع ينقل التنفيذ إلى المرحلة التالية من البرمجية الخبيثة، ومن المرجح أن تحتوي الدالة المختارة على الوظيفة الخبيثة الأساسية أو روتين تهيئة الحمولة.
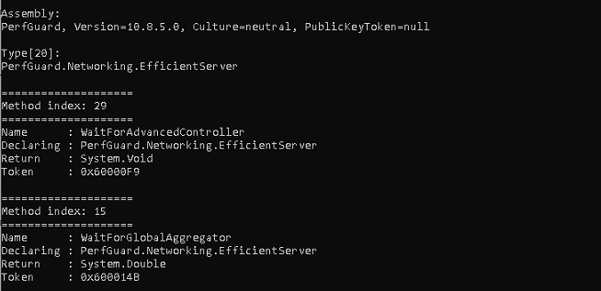
استنادًا إلى بنية نظام الضحية، يستدعي البرنامج الخبيث إحدى طريقتين من فئة PerfGuard.Networking.EfficientServer الموجودة في ملف perfgurd.dll. في الأنظمة ذات 32 بت، تُنفَّذ الطريقة الموجودة في الفهرس 29، وهي WaitForAdvancedController()، بينما في الأنظمة ذات 64 بت، تُستدعى الطريقة الموجودة في الفهرس 15، وهي WaitForGlobalAggregator(). كما هو موضح أدناه، يستخدم البرنامج الخبيث فهارس الطرق بدلًا من أسماء الطرق الصريحة أثناء التنفيذ، وهي تقنية تُساعد على إخفاء مسار التنفيذ وتُعقِّد التحليل الثابت.
يتحقق برنامج التحميل أولاً مما إذا كانت العملية تعمل بصلاحيات إدارية. إذا لم تكن هذه الصلاحيات متاحة، فإنه يستغل cmstp.exe، وهي أداة نظام ويندوز شرعية، لتشغيل العملية الرئيسية بصلاحيات إدارية. من خلال استغلال هذا الملف الثنائي الموثوق به، يحاول البرنامج الخبيث تجاوز قيود التنفيذ العادية ومواصلة التشغيل في سياق إداري.
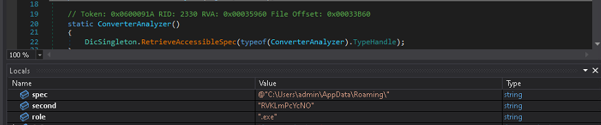
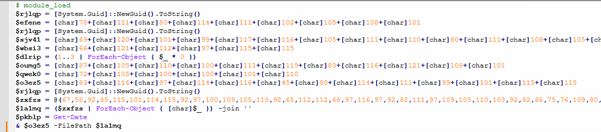
لضمان استمرارية وجوده، يقوم البرنامج الخبيث بإنشاء نسخة منه في المسار C:\Users\admin\AppData\Roaming باسم الملف RVKLmPcYcNO.exe، كما هو موضح في الشكل أدناه. ثم يُنشئ البرنامج نصًا برمجيًا بلغة PowerShell (.ps1) في المجلد المؤقت، وهو المسؤول عن تشغيل الملف التنفيذي المنسوخ في وضع مخفي، مما يقلل من إمكانية رؤيته للمستخدم. ولضمان التشغيل التلقائي بعد تسجيل دخول المستخدم، يُنشئ البرنامج الخبيث مدخلًا في سجل النظام ضمن المسار HKCU\Software\Microsoft\Windows\CurrentVersion\Run يشير إلى النص البرمجي PowerShell. ونتيجة لذلك، يتم تنفيذ النص البرمجي PowerShell عند تسجيل دخول المستخدم، مما يؤدي بدوره إلى تشغيل الملف التنفيذي المنسوخ للبرنامج الخبيث والحفاظ على استمراريته حتى بعد إعادة تشغيل النظام.
يقوم برنامج التحميل في المرحلة الثالثة بفك تشفير الحمولة النهائية وإعادة بنائها مباشرةً داخل ذاكرة العملية الخاصة به. بعد فك التشفير، يتم تحميل الحمولة المستعادة وتنفيذها من سياق العملية الحالي، مما يُغني عن الحاجة إلى تشغيل عملية تنفيذية منفصلة. تُسهم تقنية التنفيذ في الذاكرة هذه في تقليل آثار نظام الملفات وتحسين سرية تنفيذ الحمولة. تظهر أدناه الحمولة التي تم فك تشفيرها أثناء التحليل.
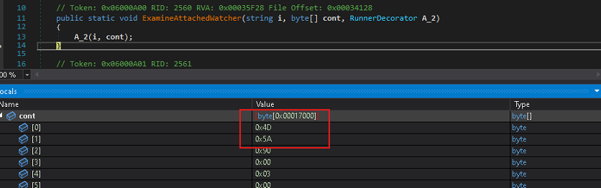
الحمولة النهائية التنفيذ – ريمكوس رات
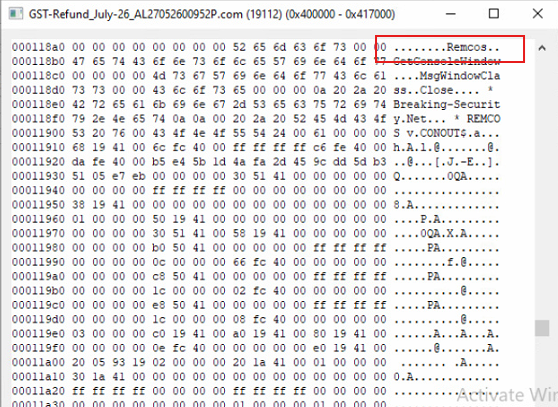
كشف تحليل المرحلة النهائية أن البرمجية الخبيثة تستخدم في نهاية المطاف برنامج Remcos RAT (حصان طروادة للوصول عن بُعد). Remcos أداة إدارة عن بُعد متوفرة تجاريًا، وكثيرًا ما يستغلها المهاجمون الإلكترونيون للوصول الدائم إلى الأنظمة المخترقة.
صُممت بنية التحميل متعددة المراحل المستخدمة في هذه الحملة لإخفاء الحمولة النهائية وتعقيد عملية الكشف. يعمل الملف التنفيذي الأولي، Windows Health Optimizer Plus.dll، وperfgurd.dll معًا كبرامج تحميل مرحلية تقوم بفك تشفير Remcos وإعادة بنائه وتنفيذه بالكامل في الذاكرة.
بمجرد تنفيذه، يوفر برنامج Remcos للمهاجم تحكمًا واسع النطاق في الجهاز المضيف المخترق.
قدرات ريمكوس:
توفر العينة التي تم تحليلها قدرات ترتبط عادةً ببرنامج Remcos RAT، بما في ذلك:
- تنفيذ الأوامر عن بعد.
- تحميل الملف وتنزيله.
- إدارة نظام الملفات.
- تسجيل ضغطات المفاتيح ومراقبتها.
- جمع بيانات الاعتماد.
- استطلاع النظام.
- معالجة العمليات والخدمات.
- تعديل السجل.
- التأسيس المستمر.
- التقاط لقطة شاشة.
- وظائف سطح المكتب البعيد.
- مراقبة نشاط المستخدم.
- جمع معلومات النظام والشبكة.
- التواصل مع البنية التحتية للتحكم والسيطرة (C2) التي يتحكم بها المهاجم.
- نشر حمولات إضافية.
تُمكّن هذه القدرات الجهات الفاعلة في التهديدات من الحفاظ على الوصول طويل الأمد، ومراقبة نشاط الضحية، وسرقة المعلومات الحساسة، وإجراء المزيد من العمليات بعد الاختراق.
الخلاصة:
تمثل هذه الحملة عملية تصيد احتيالي متطورة ذات طابع ضريبة السلع والخدمات، مصممة لنشر برنامج Remcos RAT الخبيث عبر إطار عمل برمجي متعدد المراحل مبني على منصة .NET. يبدأ الهجوم بإشعار استرداد ضريبة السلع والخدمات مزيف، يستغل شعارات حكومة الهند وعناصر متعلقة بالضرائب لزيادة ثقة المستخدمين وتشجيعهم على تحميل مرفق خبيث.
كشف تحليل البنية التحتية عن وجود نطاقات فرعية عشوائية متعددة ضمن aofmokighoig.hath.network، تُشير إلى بنية تحتية مرتبطة بنشاط التحكم والسيطرة لبرنامج Remcos RAT. يتوافق استخدام خدمات نظام أسماء النطاقات الديناميكي، بما في ذلك hath.network و synology.me ، إلى جانب البنية التحتية المتغيرة التي تستضيفها شركة M247 Europe SRL، مع عمليات البرمجيات الخبيثة التجارية والجرائم الإلكترونية ذات الدوافع المالية. كما يُشير التصيد الاحتيالي لاسترداد ضريبة السلع والخدمات إلى استهداف مُتعمّد للمستخدمين والمنظمات الهندية. في حين تدعم المؤشرات المتاحة نسبة النشاط إلى مجموعة حملات إجرامية إلكترونية مستمرة، إلا أن الأدلة الحالية غير كافية لربط النشاط بشكل قاطع بأي جهة تهديد معروفة. بناءً على البنية التحتية وخصائص البرمجيات الخبيثة والاستهداف المُلاحَظ، يُرجّح أن الحملة تُدار من قِبل مُشغّل Remcos مُركّز على الهند أو وسيط وصول أولي يستخدم بنية تحتية مؤقتة لنظام أسماء النطاقات الديناميكي.
بشكل عام، يُظهر الجمع بين الوصول الأولي القائم على التصيد الاحتيالي، وبرامج تحميل .NET المُجهزة مسبقًا، وإخفاء الحمولة باستخدام الصور النقطية، والتنفيذ بدون ملفات، وبنية التحكم والسيطرة المرنة، جهدًا مُتعمدًا للتحايل على ضوابط الأمان مع إرساء وصول دائم وغير مُصرح به إلى أنظمة الضحايا. تعكس هذه الحملة التطور المُستمر لتقنيات توصيل البرمجيات الخبيثة الشائعة، وتُبرز فعالية سلاسل العدوى المُتعددة الطبقات في تمكين سرقة بيانات الاعتماد، والوصول عن بُعد، وعمليات ما بعد الاختراق الأوسع نطاقًا.
Seqrite تغطية:
وكيل طروادة
Trojan.AgentCiR
Trojan.LoaderCiR
Trojan.Mauvaise.SL1
الشركات الأولمبية الدولية:
| 3757dccb2adae65ccdf8d5e5c948b927 | إمل |
| 07d7d21c2c0920d198efb9ea54900a80 | GST-Refund_July-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | GST-Refund_July-26_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Windows Health Optimizer Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | ريمكوسرات |
C2:
185.242.4.122
MITRE ATT&CK:
| تكتيك | التقنيات المحددة |
| الوصول الأولي | T1566.001 |
| التنفيذ | تسنومك، تسنومك، تسنومك |
| إصرار | T1547.001، T1036 |
| التصعيد امتياز | T1548.002 |
| التهرب الدفاعي | T1027، T1027.013، T1140، T1218.003، T1620، T1055 |
| الوصول إلى بيانات الاعتماد | T1056.001، T1555 |
| الاكتشاف | T1082 و T1016 و T1057 و T1083 |
| التشكيلات | تسنومك، تسنومك، تسنومك |
| القيادة والتحكم | T1071.001، T1105 |
| الحركة الجانبية | T1021 |
| التأثير | T1489 |
المؤلف:
فايبهاف بيلايد
رومانا صديقي