INHOUDSOPGAWE:
- Inleiding
- Infeksie ketting
- Prosesboom
- Veldtog 1:
– Volharding
– BATCH-lêers
– PowerShell-skrip
– Laaier
– Xworm/Remcos - Veldtog 2
- Gevolgtrekking
- IOCS
- Opsporing
- MITRE AANVAL TTP's
Inleiding:
Onlangse bedreigingsveldtogte het 'n ontwikkelende gebruik van BAT-gebaseerde laaiers onthul om afstandtoegang-Trojane te lewer, insluitend XWorm en Remcos. Hierdie veldtogte begin dikwels met 'n ZIP-argief, tipies aangebied op betroubare platforms soos ImgKit, en is ontwerp om as wettige inhoud te verskyn om gebruikersinteraksie te lok.
Na ontginning bevat die ZIP-lêer 'n hoogs verduisterde BAT-skrip wat dien as die aanvanklike stadium van die infeksieketting. Hierdie BAT-lêers gebruik gevorderde tegnieke om statiese opsporing te ontduik en is verantwoordelik vir die uitvoering van PowerShell-gebaseerde laaiers wat die RAT-vrag direk in die geheue inspuit. Hierdie benadering maak lêerlose uitvoering moontlik, 'n groeiende tendens in moderne wanware om eindpuntverdediging te omseil.
'n Noemenswaardige ontwikkeling in hierdie veldtog is die gebruik van SVG-lêers om die kwaadwillige BAT-skripte te versprei. Hierdie SVG's bevat ingebedde JavaScript wat die uitvoeringsketting aktiveer wanneer dit in kwesbare omgewings weergegee word of in phishing-bladsye ingebed word. Hierdie tegniek beklemtoon 'n verskuiwing na die gebruik van nie-tradisionele lêerformate vir die aflewering van wanware, wat hul skripvermoëns benut om opsporing te vermy.
Infeksie ketting:
Prosesboom:

Veldtog 1:
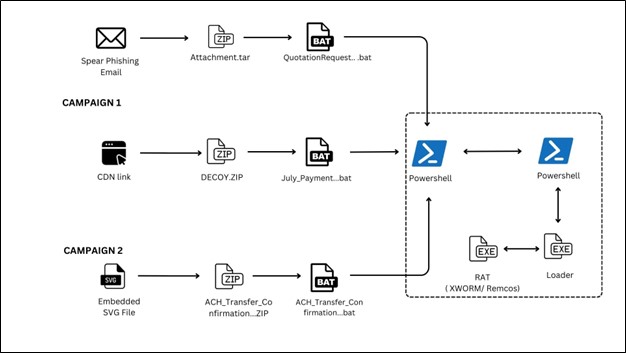
Tydens die analise van Veldtog 1 het ons verskeie BAT-skripte geïdentifiseer wat met die veldtog geassosieer word, wat dui op 'n ontwikkelende bedreigingslandskap. Sommige van hierdie skripte blyk in aktiewe ontwikkeling te wees, met gedeeltelike of toetsstadiumkode, terwyl ander ten volle funksioneel is en in staat is om die volledige aanvalsketting uit te voer, insluitend die aflaai en uitvoering van die vrag.
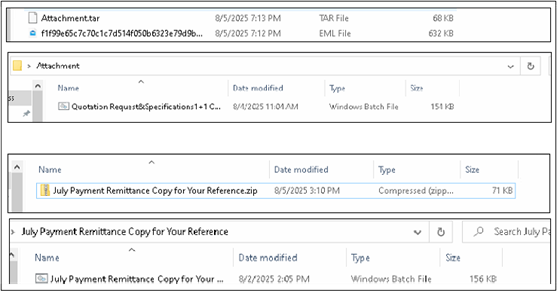
Die onderstaande beeld wys twee BAT-lêers:
- Metode 1: Direk as 'n aanhangsel via EML (e-poslêer) afgelewer.
- Metode 2: Afgelaai via 'n URL wat op die ImageKit-platform aangebied word.
Hierdie variasie in afleweringsmetodes dui daarop dat die bedreigingsakteurs met verskillende benaderings eksperimenteer om infeksiesukseskoerse te verbeter en opsporingsmeganismes te ontduik.
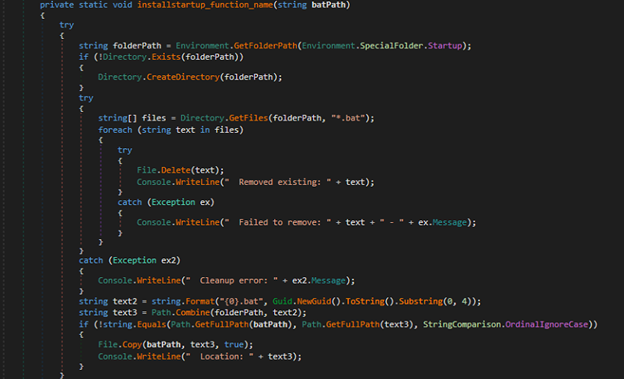
Volharding:
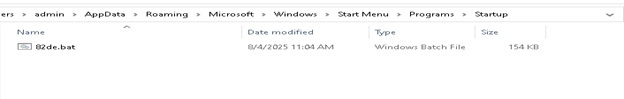
Die wanware verkry persistensie deur 'n BAT-lêer in die Windows-opstartmap te skep. Dit verseker dat die kwaadwillige skrip outomaties uitgevoer word wanneer die gebruiker die stelsel begin of by hul rekening aanmeld.
BATCH-lêers:
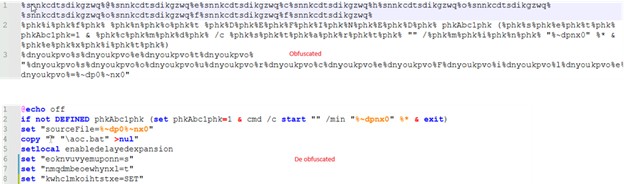
Die figuur hieronder vertoon die BAT-skrip in sy verduisterde vorm saam met sy de-verduisterde weergawe.
PowerShell-skrip:
Hieronder toon die figuur die PowerShell-prosesvenster en die opdragreëlargumente wat tydens uitvoering gebruik word. Dit gee insig in hoe die wanware PowerShell gebruik vir die aflewering van vrag in die geheue. Ons sal die PowerShell-skrip in detail analiseer in die volgende afdelings om die rol daarvan in die ontplooiing van XWorm te verstaan.
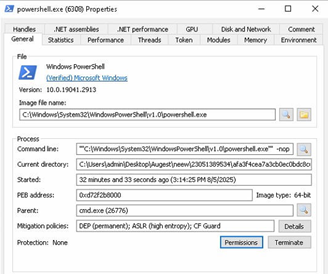
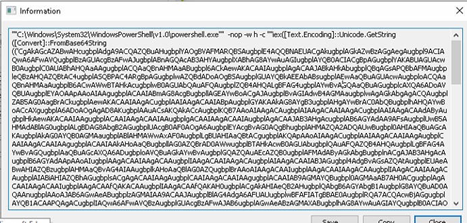
Hierdie PowerShell-opdrag voer die skrip uit deur 'n Base64-geënkodeerde string te dekodeer en dit in die geheue uit te voer. Dit gebruik -nop om te verhoed dat die gebruikersprofiel gelaai word, -w hidden om die venster te versteek, en iex (Invoke-Expression) om die gedekodeerde inhoud uit te voer.
Gedeobfuskeerde Skrip:
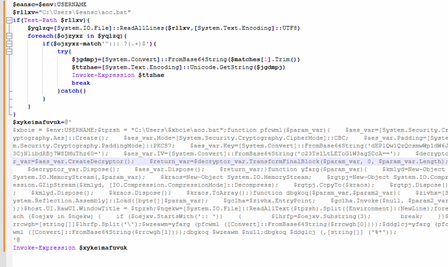
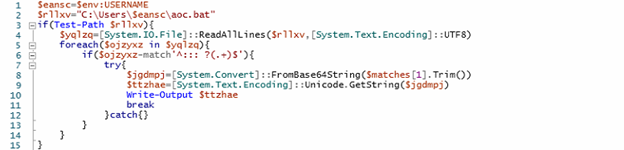
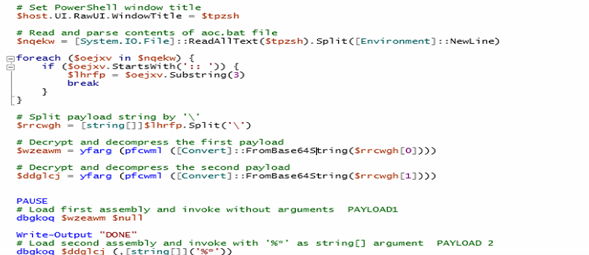
Ons het die gedeobfuskeerde skrip in twee dele verdeel. In die eerste deel van die PowerShell-skrip is dit ontwerp om 'n verduisterde kode wat ingebed is in 'n bondellêer (aoc.bat) wat in die huidige gebruiker se profielgids geleë is, op te spoor en uit te voer. Eerstens haal dit die gebruikersnaam van die omgewingveranderlikes op om die volledige pad na aoc.bat te konstrueer. Dit lees alle reëls met behulp van UTF-8-kodering en itereer deur elke reël, spesifiek op soek na reëls wat begin met 'n driedubbele-kolon-kommentaarvoorvoegsel (:::), gevolg deur 'n Base64-geënkodeerde string. Wanneer so 'n reël gevind word, probeer dit die Base64-string in 'n greepskikking dekodeer, en skakel dit dan om na 'n Unicode-string wat aan die veranderlike $ttzhae toegeken is. Hierdie gedekodeerde string ($ttzhae) bevat 'n bykomende laag PowerShell-skrip, wat dan in die geheue uitgevoer word met behulp van Invoke-Expression. Dit laat die aanvaller toe om komplekse of meerstadium-kwaadwillige PowerShell-logika in die geheim in 'n oënskynlik goedaardige bondellêerkommentaar in te sluit en uit te voer, wat sluipende en lêerlose uitvoering moontlik maak.
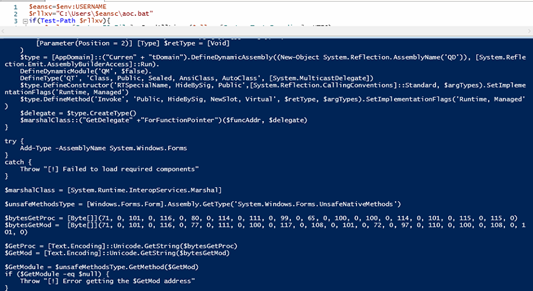
Die skrip deaktiveer programmaties twee belangrike Windows-sekuriteitsmeganismes, AMSI (Antimalware Scan Interface) en ETW (Event Tracing for Windows), om opsporing te vermy. Dit maak gebruik van .NET-refleksie en dinamiese afgevaardigde-skepping om inheemse funksies soos GetProcAddress, GetModuleHandle, VirtualProtect en AmsiInitialize op te los. Deur hierdie te gebruik, vind en herstel dit die AmsiScanBuffer-funksie in die geheue met 'n instruksie (mov eax, 0; ret), wat AMSI-skandering effektief omseil. Net so deaktiveer dit gebeurtenisopsporing deur die begin van EtwEventWrite met 'n terugkeerinstruksie te oorskryf. Hierdie wysigings in die geheue laat kwaadwillige PowerShell-aktiwiteit toe om stilweg uit te voer, sonder om aangeteken of geskandeer te word deur ... endpoint protection oplossings.
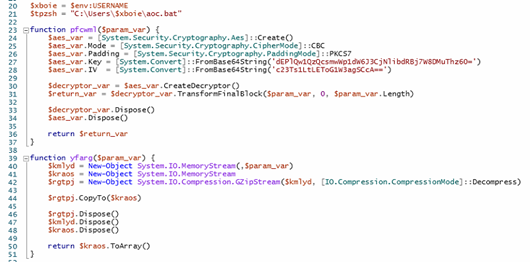
In die tweede deel van die PowerShell-skrip, haal dit eers die huidige gebruiker se naam uit die omgewing op en konstrueer die pad na 'n lêer met die naam aoc.bat wat in die gebruiker se profielgids geleë is. Dit gaan voort om vragte uit te voer wat ingebed is as geïnkripteerde en saamgeperste .NET-samestellings wat binne hierdie bondellêer versteek is. Die skrip soek spesifiek na 'n kommentaarreël met die voorvoegsel ::, wat 'n Base64-geënkodeerde vragstring bevat. Hierdie string word dan in twee dele verdeel deur die agterskuinsstreep (\) as 'n skeidingsteken te gebruik. Elke deel ondergaan Base64-dekodering, AES-dekripsie met behulp van 'n hardgekodeerde sleutel en IV (in CBC-modus met PKCS7-opvulling), gevolg deur GZIP-dekompressie soos geïllustreer in die bygaande figure. Die resultaat is twee aparte .NET-samestellings, beide gelaai en direk in die geheue uitgevoer. Die eerste samestelling word sonder enige argumente aangeroep, terwyl die tweede uitgevoer word met '%*' wat as 'n gesimuleerde opdragreëlinvoer deurgegee word.
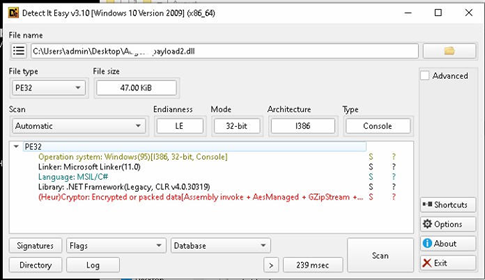
Die tweede vrag speel 'n meer kritieke rol. Dit funksioneer as 'n laaier wat verantwoordelik is vir die uitvoering van die finale wanware, naamlik die XWorm-afstandtoegangtrojan (RAT).
Loader
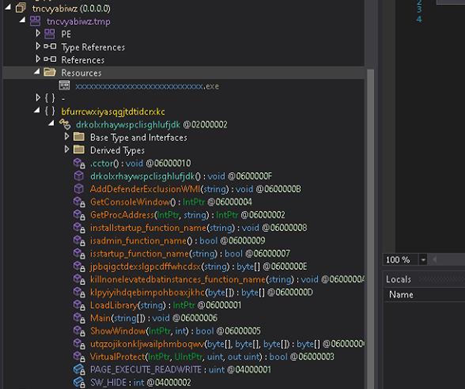
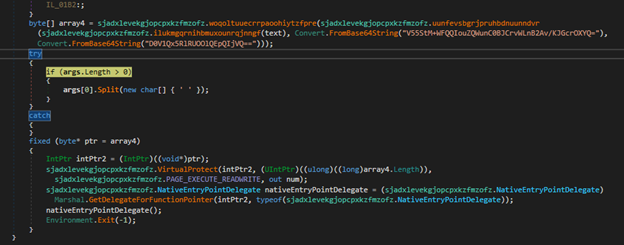
Die laaier is ontwerp om opsporing te vermy, gebeurtenislogboeke te deaktiveer en ingebedde vragte direk in die geheue uit te voer. Dit word bereik deur óf .NET-uitvoerbare lêers via Assembly.Load te dekripteer en uit te voer, óf deur gedekripteerde dopkode met behulp van VirtualProtect en afgevaardigdes uit te voer.
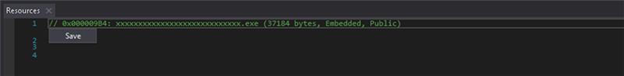
Laaiervermoëns:
- Ontduikingsopsporing
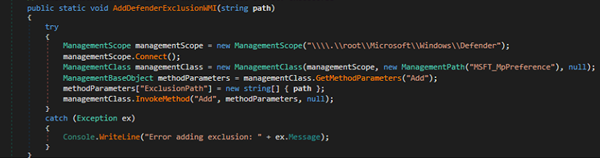
- Deaktiveer gebeurtenislogboekregistrasie
- Onttrek en voer ingebedde vragte uit
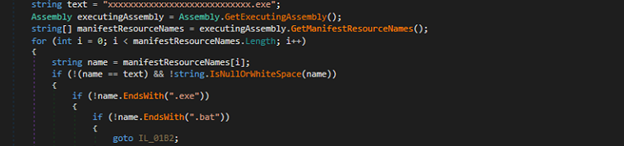
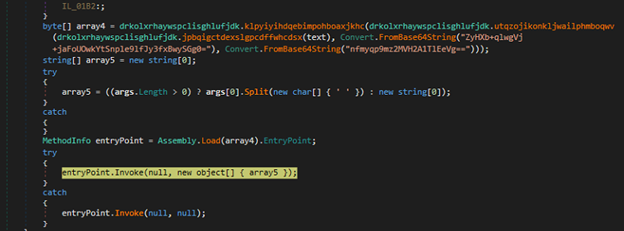
Hier het ons verskeie laaiers geïdentifiseer wat in-geheue uitvoeringstegnieke gebruik om opsporing te ontduik en stilweg voort te bestaan. Sommige van hierdie laaiers bevat geïnkripteerde .NET uitvoerbare lêers, wat tydens looptyd ontsyfer word en direk vanaf die geheue uitgevoer word met behulp van Assembly.Load gevolg deur .EntryPoint.Invoke, wat die laaier toelaat om bestuurde kode uit te voer sonder om die uitvoerbare lêer na die skyf te skryf.
In teenstelling hiermee het ander variante geënkripteerde dopkode in plaas van 'n binêre kode. Hierdie variante dekripteer die dopkode, wysig die geheuebeskermings met behulp van VirtualProtect om dit uitvoerbaar te maak, en voer dit dan uit met behulp van 'n afgevaardigde wat via Marshal.GetDelegateForFunctionPointer geskep is. Soos in die onderstaande figure getoon,
- Volharding
Xwurm
Ons het vroeër vanjaar oor XWorm en Remcos berig , en 'n diepgaande ontleding van die kernfunksionaliteit daarvan, gevorderde vermoëns soos sleutelregistrasie, uitvoering van afstandopdragte, data-uitfiltrasie en die metodes van volharding en ontduiking verskaf.
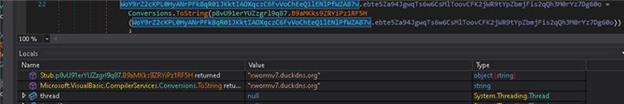
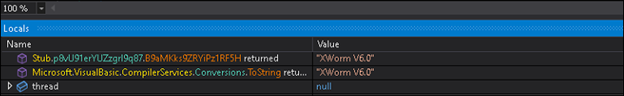
Benewens XWorm, het verskeie variante in dieselfde veldtog ook Remcos gebruik , 'n wyd bekende kommersiële Afstandtoegang-Trojan (RAT) wat 'n reeks vermoëns bied, insluitend toegang tot afstandlessenaar, sleutellogging, opdraguitvoering, lêermanipulasie, skermkiekie-opname en data-ekfiltrasie.
Veldtog 2:
Veldtog 2 stel 'n noemenswaardige verskuiwing in die aflewering van wanware bekend deur SVG (Scalable Vector Graphics)-lêers te gebruik wat met JavaScript ingebed is, wat hoofsaaklik in phishing-aanvalle gebruik word. Hierdie kwaadwillige SVG's is ontwerp om as wettige beeldlêers te verskyn en word óf in kwesbare sagteware-omgewings (soos verouderde beeldkykers of e-poskliënte) weergegee óf ingebed in phishing-webbladsye wat ontwerp is om niksvermoedende gebruikers te lok. Nou dien die ingebedde JavaScript binne die SVG-lêer as 'n snellermeganisme wat die outomatiese aflaai van 'n ZIP-argief begin wanneer die SVG oopgemaak of voorbeskou word.
Hierdie afgelaaide ZIP-argief bevat 'n verduisterde BAT-skrip, wat dien as die aanvanklike toegangsvektor vir die wanware. Sodra die BAT-skrip handmatig deur die gebruiker of deur sosiale manipulasietaktieke uitgevoer word, begin dit 'n meerstadium-infeksieketting soortgelyk aan dié wat in Veldtog 1 waargeneem is. Spesifiek roep die BAT-skrip PowerShell-opdragte aan om 'n laaier-uitvoerbare lêer (EXE) direk in die geheue te dekodeer en uit te voer. Hierdie laaier is verantwoordelik vir die dekriptering en ontplooiing van die finale vrag, wat in hierdie veldtog die XWorm Remote Access Trojan (RAT) is.
Die gebruik van SVG as 'n afleweringsmeganisme verteenwoordig 'n noemenswaardige evolusie in aanvalsmetodologie, aangesien beeldlêers tipies as goedaardig beskou word en dikwels uitgesluit word van diepgaande inhoudinspeksie deur tradisionele sekuriteitsinstrumente. Deur die skripvermoëns van SVG's te benut, kan bedreigingsakteurs effektief perimeterverdediging omseil en kwaadwillige vragte op 'n lêerlose, onopvallende manier aflewer.
Gevolgtrekking:
Hierdie veldtogte beklemtoon 'n groeiende tendens in die gebruik van verduisterde skrifte, lêerlose wanware en nie-tradisionele lêerformate soos SVG's om afstandtoegang-Trojane soos XWorm en Remcos te lewer. Deur vragte in BAT-lêers in te bed en dit via PowerShell uit te voer, omseil aanvallers statiese verdediging effektief. Die verskuiwing van die gebruik van SVG's in phishing-aanvalle na wanware-lewering beklemtoon verder die behoefte aan gedragsopsporing, inhoudinspeksie en verbeterde gebruikersbewustheid om sulke ontwikkelende bedreigings teen te werk.
IOCS:
| MD5 | File |
| EDA018A9D51F3B09C20E88A15F630DF5 | Kolf |
| 23E30938E00F89BF345C9C1E58A6CC1D | JS |
| 1CE36351D7175E9244209AE0D42759D9 | aanjaer |
| EC04BC20CA447556C3BDCFCBF6662C60 | XWURM |
| D439CB98CF44D359C6ABCDDDB6E85454 | REMCOS |
Deteksies:
Trojan.LoaderCiR
Trojan.GenericFC.S29960909
MITRE AANVAL TTP's:
| taktiek | Tegniek-ID en -naam | Beskrywing |
| Uitvoering | T1059.001 – Opdrag- en Skriptinterpreteerder: PowerShell | PowerShell word gebruik om opdragte te interpreteer, data te dekripteer en vragte aan te roep. |
| T1106 – Uitvoering deur API | Die skrip gebruik .NET API's (bv. Assembly.Load, Invoke) om vragte in die geheue uit te voer. | |
| Verdedigingsontduiking | T1027 – Verduisterde lêers of inligting | Vragladings word Base64-geënkripteer, AES-geënkripteer en saamgepers om statiese opsporings te omseil. |
| T1140 – Deobfuskateer/Dekodeer lêers of inligting | Die skrip dekodeer en dekomprimeer vragte voor uitvoering. | |
| T1055.012 – Prosesinspuiting: .NET-assemblage-inspuiting | Vragladings word in die geheue gelaai | |
| T1036 – Vermomming | Die kwaadwillige inhoud is in die bondellêer versteek. | |
| Volharding | T1053 – Geskeduleerde Taak/Werk | Vestig volharding deur die opstartkieslys. |
| Aanvanklike toegang | T1204 – Gebruikersuitvoering | Uitvoering hang af van 'n gebruiker wat die batchlêer handmatig uitvoer |
| Bevel en beheer | T1132 – Data-enkodering | Base64 en enkripsie word gebruik om bevele of loonvragte te kodeer. |
| T1219 – Sagteware vir Afstandtoegang | Xworm bied volle toegang op afstand en beheer oor die besmette gasheer. | |
| Toegang tot geloofsbriewe | T1056.001 – Invoervaslegging: Sleutelregistrasie | XWorm sluit sleutellogging-funksionaliteit in om gebruikersinvoer en geloofsbriewe te steel. |
| Ekfiltrasie | T1041 – Ekfiltrasie oor C2-kanaal | Gesteelde data word geëksfiltreer via dieselfde C2-kanaal wat deur Xworm gebruik word. |
Author:
Vaibhav Billade
Rumana Siddiqui