
• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  ransomware  WannaCry-losware veroorsaak wêreldwyd chaos deur opgedateerde Windows-uitbuiting te benut!
WannaCry-losware veroorsaak wêreldwyd chaos deur opgedateerde Windows-uitbuiting te benut!
13 mag 2017

WannaCry-losware veroorsaak wêreldwyd chaos deur opgedateerde Windows-uitbuiting te benut!

Geskryf deur Rajib Singha
Rajib Singha
ransomware

Losprysware veroorsaak die afgelope paar jaar groot ontwrigtings.

'n Onlangs uitgelekde storting van die NSA EternalBlue-aanval word deur kubermisdadigers gebruik om WannaCry-ransomware wêreldwyd te versprei. Die storting van die MS-17-010 Windows OS-kwesbaarheid is op 14 April 2017 deur die berugte Shadow Broker-groep openbaar gemaak. Hierdie kwesbaarheid raak die meeste van die rekenaar- en bedienerweergawes van Microsoft Windows, en Microsoft het in Maart 2017 'n pleister daarvoor vrygestel. Stelsels wat nie hierdie pleister toegepas het nie, word egter geraak deur die WannaCry-ransomware, wat wurmagtige gedrag gebruik om kwesbare stelsels op die netwerk te beïnvloed.

WannaCry skep wêreldwyd chaos

Hierdie losprysware het reeds hoëprofielorganisasies in Spanje, die VK, China en ander lande, insluitend Indië, geraak. Hierdie organisasies sluit in klinieke en hospitale in die VK, telekommunikasie-, gas-, elektrisiteits- en ander nutsverskaffers. Baie universiteite in China is ook geteiken.

In Quick Heal Security Labs is tot dusver meer as 3000 WannaCry-ransomware-aanvalle opgespoor, waarvan ongeveer 2450 uit Indië kom. Quick Heal en Seqrite het hierdie gevalle van aanvalle teen kompromie en data-enkripsie suksesvol verdedig.

Hoe werk WannaCry-ransomware?

Aanval word uitgevoer wanneer stelsels aan 'n netwerk gekoppel is met behulp van SMB-dienste. Hierdie dienste word aangeval en uitgebuit deur die "EternalBlue"-aanval, wat WannaCry Ransomware plant en die lêerenkripsie veroorsaak na suksesvolle uitvoering. Wanneer lêers geïnkripteer word, voeg dit die ".WNCRY"-uitbreiding by alle geïnkripteerde lêers.
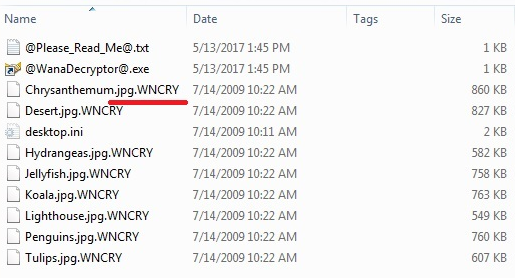
WannaCry Ransomware Geënkripteerde lêers

Beeld 1: WannaCry Ransomware Geënkripteerde lêers

Na suksesvolle ontginning word die volgende lêers by die stelsel gevoeg:

  • C:\ProgramData\ \@WanaDecryptor@.exe
  • C:\ProgramData\ \tasksche.exe
  • C:\ProgramData\ \taskdl.exe
  • C:\ProgramData\ \taskse.exe

WannaCry voeg die volgende kwaadwillige registerinskrywings by om persistentie in die stelsel te skep, sodat dit die infeksie kan begin na elke herbegin van die stelsel:

  • [HKEY_LOCAL_MACHINE\SAGTWARE\Microsoft\Windows\Huidige Weergawe\Run]
  • “xwjfzbtm432″="\"C:\\ProgramData\\ \\tasksche.exe\"

Na suksesvolle enkripsie word die volgende waarskuwingsboodskap vertoon met instruksies om die lêers te herstel. Die aftel-timer word vertoon om paniek te skep sodat die slagoffer die geëisde losprys betaal. Andersins dreig dit dat alle geïnkripteerde data uitgevee sal word. WannaCry wys 'n ransomware-waarskuwingsboodskap in die taal van die huidige streek.
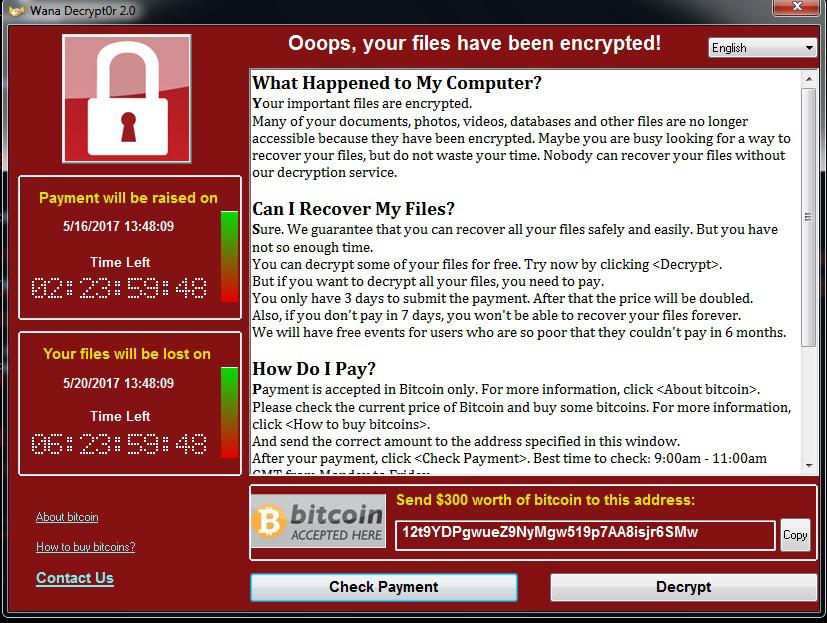
wannacry-losprysware-waarskuwingsboodskap


Beeld 2: WannaCry-loswarewaarskuwingsboodskap

Hoe Seqrite Beskerm Endpoint Security teen WannaCry Ransomware?

Seqrite Virusbeskerming bespeur en maak suksesvol kwaadwillige lêers wat verantwoordelik is vir lêerenkripsie as "TrojanRansom.Wanna" skoon.
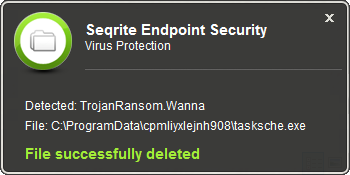
seqrite-virusbeskerming-waarskuwingsboodskap


Beeld 3: Seqrite Waarskuwingsboodskap vir virusbeskerming

Seqrite Gevorderde Gedragsopsporingstelsel bespeur hierdie ransomware-aktiwiteit proaktief en suksesvol op grond van die gedrag daarvan. Die gebruiker moet in hierdie situasie op die BLOK-knoppie klik om die enkripsie-aktiwiteit te stop.
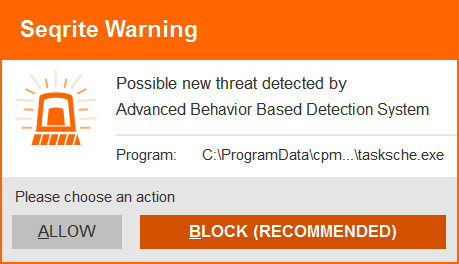
seqrite-gevorderde-gedragsgebaseerde-opsporingsprompt


Beeld 4: Seqrite Gevorderde gedragsgebaseerde opsporingsprompt

Seqrite Anti-ransomware tegnologie bespeur ook suksesvol lêerenkripsie-aktiwiteit van WannaCry Ransomware:
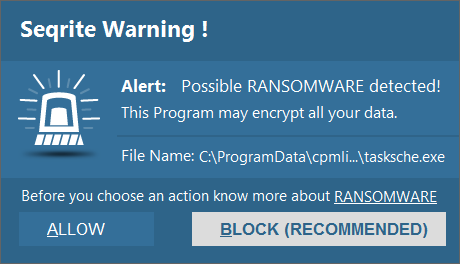
seqrite-anti-losware-opspoor-enkripsie-aktiwiteit


Beeld 5: Seqrite Anti-losprysware bespeur enkripsie-aktiwiteit

Aanbevelings om ransomware-aanvalle te verminder:

Quick Heal Security Labs beveel sterk aan dat die volgende maatreëls getref word om die risiko van infeksie deur WannaCry Ransomware te verminder:

  • Pas 'n pleister toe vir kwesbaarhede wat deur hierdie ransomware van Microsoft gebruik word
  • Maak gereelde rugsteun van jou belangrike data en kontroleer die rugsteunherstelproses gereeld om seker te maak dat lêers behoorlik herstel word.
  • Maak seker dat sekuriteitsoplossings op alle nodusse van die netwerk aangeskakel is.
  • Hou geïnstalleerde sekuriteitsagteware altyd op datum met die nuutste handtekeningopdaterings.
  • Voer 'n volledige stelselskandering uit met behulp van geïnstalleerde sekuriteitsagteware.
  • Vermy die klik op skakels en die oopmaak van aanhangsels in e-posse van onbekende en verdagte bronne.

Erkenning:
Onderwerpkundiges –
Prashil Moon en Dipali Zure
Quick Heal Sekuriteitslaboratoriums

 vorige PosBankkwanalise, Dridex bons terug deur PDF
volgende Pos  Seqrite Endpoint Security (EPS) weergawe 7.2 vrygestel: Al die sleutel...
Rajib Singha

Oor Rajib Singha

Rajib is 'n IT-sekuriteitsnuusverslaafde en 'n rekenaarsekuriteitsblogger by Quick Heal. Hy is passievol oor die bevordering van kuberveiligheidsbewustheid, inhoud en digitale...

Artikels deur Rajib Singha »

Verwante poste

  • Beste insidentresponstegnieke vir losprysware-aanvalle om skade te minimaliseer

    Junie 2, 2026
  • Hoe om te herstel van 'n losprysware-aanval sonder om die losprys te betaal

    Mag 25, 2026
  • Losprysware-aanval oor publiek gedeelde SMB2-verbindings en beskermd bly met Seqrite

    Maart 11, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (344) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (26) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik


