

Inleiding
In die steeds ontwikkelende kuberveiligheidslandskap soek aanvallers voortdurend nuwe maniere om tradisionele verdediging te omseil. Een van die nuutste en mees verraderlike metodes behels die gebruik van skaalbare vektorgrafika (SVG) – 'n lêerformaat wat tipies geassosieer word met skoon, skaalbare beelde vir webwerwe en toepassings. Maar onder hul oënskynlik onskadelike voorkoms kan SVG's dreigende skripte herberg wat gesofistikeerde phishing-aanvalle kan uitvoer.
Hierdie blog ondersoek hoe SVG's as wapens gebruik word, waarom hulle dikwels opsporing ontduik, en wat organisasies kan doen om hulself te beskerm.
SVG's: Meer as net beelde
SVG-lêers verskil fundamenteel van standaardbeeldformate soos JPEG of PNG. In plaas daarvan om pixeldata te stoor, gebruik SVG's XML-gebaseerde kode om vektorpaaie, vorms en teks te definieer. Dit maak hulle ideaal vir responsiewe ontwerp, aangesien hulle skaal sonder om kwaliteit te verloor. Hierdie selfde struktuur laat SVG's egter toe om ingebedde JavaScript te bevat , wat kan uitvoer wanneer die lêer in 'n blaaier oopgemaak word – iets wat standaard op baie Windows-stelsels gebeur.
aflewering
- E-pos aanhangselsGestuur via spies-phishing-e-posse met oortuigende onderwerpreëls en sender-nabootsing.
- WolkbergingskakelsGedeel deur Dropbox, Google Drive, OneDrive, ens., dikwels deur e-posfilters te omseil.
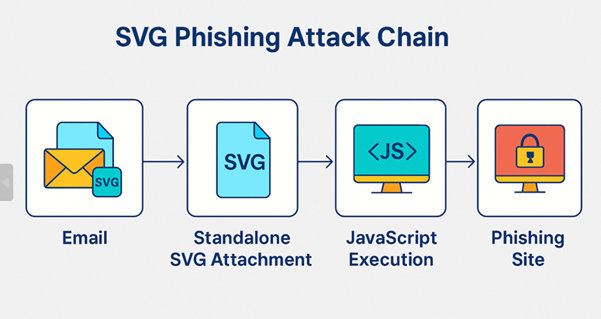
Die beeld illustreer die SVG-phishing-aanvalketting in vier verskillende stadiums: dit begin met 'n e-pos wat 'n skynbaar onskadelike SVG-aanhangsel bevat, wat, wanneer dit oopgemaak word, JavaScript-uitvoering in die blaaier aktiveer, wat uiteindelik die gebruiker na 'n phishing-webwerf herlei wat ontwerp is om geloofsbriewe te steel.
Hoe die aanval werk:
Wanneer 'n teiken 'n SVG-aanhangsel ontvang en 'n e-pos oopmaak, begin die lêer gewoonlik in hul standaard webblaaier – tensy hulle 'n spesifieke toepassing ingestel het om SVG-lêers te hanteer – wat enige ingebedde skripte onmiddellik toelaat om uit te voer.
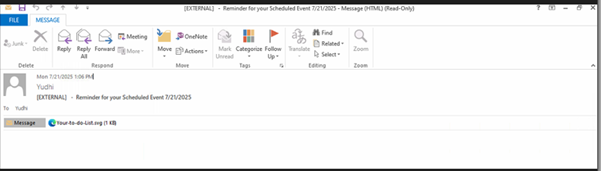
Aanvallers stuur gewoonlik phishing-e-posse met misleidende onderwerpreëls soos "Herinnering vir u geskeduleerde geleentheid 7212025.msg" of "Vergadering-herinnering-7152025.msg" , gepaard met onskuldige aanhangsels met die naam "Aankomende vergadering.svg" of "Uw-te-doen-lys.svg" om agterdog te voorkom. Sodra dit oopgemaak is, herlei die ingebedde JavaScript in die SVG-lêer die slagoffer stilweg na 'n phishing- webwerf wat vertroude dienste soos Microsoft 365 of Google Workspace noukeurig naboots. Soos getoon in fig.
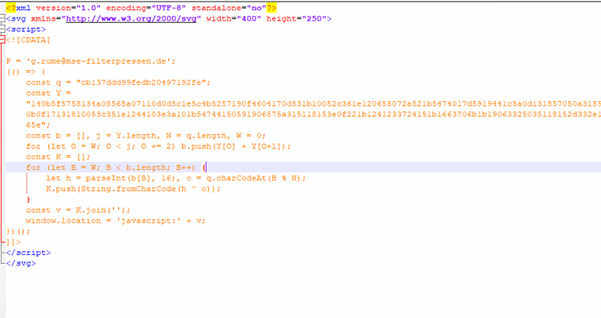
In die geanaliseerde SVG-monster, integreer die aanvaller 'n tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.
Na dekripsie het ons die c2c phishing-skakel gevind as
hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
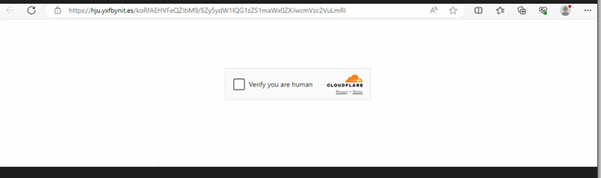
Die skakel lei na 'n phishing-webwerf wat beskerm word deur 'n Cloudflare CAPTCHA-hek. Nadat jy die blokkie gemerk het om te verifieer dat jy 'n mens is, word jy herlei na 'n kwaadwillige bladsy wat deur die aanvallers beheer word.
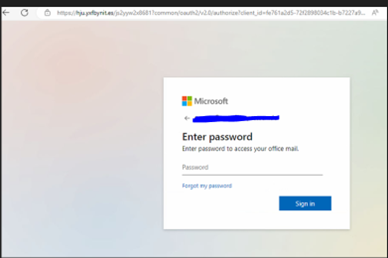
Hierdie bladsy bevat 'n egte Office 365-aanmeldvorm, wat die phishing-groep toelaat om jou e-pos- en wagwoordbesonderhede gelyktydig vas te lê en te valideer.
Gevolgtrekking: Bly voor SVG-gebaseerde bedreigings
Namate aanvallers aanhou om te innoveer, moet organisasies die verborge risiko's in oënskynlik goedaardige lêerformate soos SVG erken. Sekuriteitspanne moet:
- Implementeer diepgaande inhoudinspeksie vir SVG-lêers.
- Deaktiveer outomatiese blaaierweergawe van SVG's van onbetroubare bronne.
- Onderrig werknemers oor die risiko's van die oopmaak van onbekende aanhangsels.
- Monitor vir ongewone aansture en skripaktiwiteit in e-pos en webverkeer.
SVG's mag dalk kragtige gereedskap vir ontwikkelaars wees, maar in die verkeerde hande kan hulle kragtige wapens vir kubermisdadigers word. Bewustheid en proaktiewe verdediging is die sleutel om voor te bly op hierdie opkomende bedreiging.
IOCs
c78a99a4e6c04ae3c8d49c8351818090
f68e333c9310af3503942e066f8c9ed1
2ecce89fa1e5de9f94d038744fc34219
6b51979ffae37fa27f0ed13e2bbcf37e
4aea855cde4c963016ed36566ae113b7
84ca41529259a2cea825403363074538
Skrywers:
Soumen Burma
Rumana Siddiqui



