

Die "GrassCall" -wanwareveldtog verteenwoordig 'n gevorderde sosiale ingenieurswese-aanval wat uitgevoer word deur 'n Russiessprekende kubermisdadigerorganisasie bekend as "Crazy Evil", met sy subgroep "kevland" wat die operasie lei. Die veldtog teiken spesifiek werksoekers in die kriptogeldeenheid- en Web3-sektore, deur vals werksonderhoudskemas te gebruik om slagoffers se stelsels te kompromitteer en hul kriptogeldeenheid-bates te steel.
Honderde mense is deur die bedrogspul geraak, met sommige wat berig het dat hul beursies in die aanvalle leeggemaak is.
Oorsig van die bedreigingsakteur daaragter:
"Crazy Evil" is 'n Russiessprekende kubermisdadigerorganisasie wat vinnig ontwikkel het sedert sy ontstaan in 2021 en een van die mees produktiewe groepe geword het wat digitale bates teiken. Die groep spesialiseer in identiteitsbedrog, kriptogeldeenheiddiefstal en die ontplooiing van inligtingsdiefstal-wanware. Hul bedrywighede word gekenmerk deur gesofistikeerde sosiale ingenieurswese-taktieke, wat dikwels die gebruik van "handelaars" behels - sosiale ingenieurswese-kundiges wat wettige verkeer na kwaadwillige phishing- bladsye herlei.
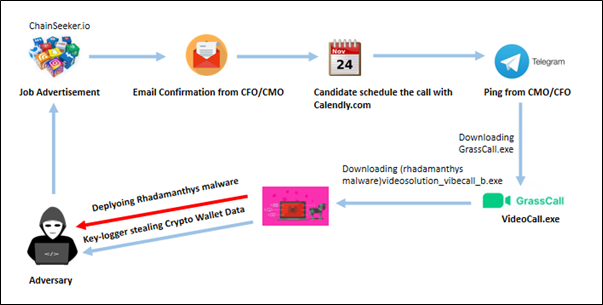
Infeksie ketting:
Aanvalstaktieke en -benadering:
Voordoen as 'n Vals Maatskappy: Die aanvallers stig 'n verdigte besigheid, soos "ChainSeeker.io", met 'n professionele webwerf en aktiewe sosiale media-rekeninge op platforms soos LinkedIn en X (voorheen Twitter). Hulle publiseer hoëgehalte-werksadvertensies op betroubare werksborde soos LinkedIn, Well-found en Crypto Jobs List om niksvermoedende aansoekers te lok.
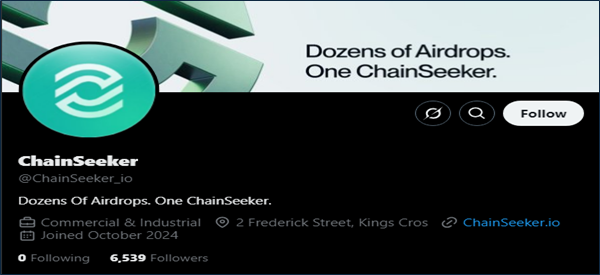
Werksadvertensie op sosiale media platform:
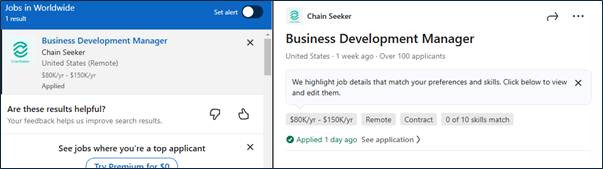
Phishing-kommunikasie: Wanneer belangstellende kandidate op die werksadvertensies via sosiale media reageer, het hulle e-posse ontvang wat hulle uitnodig vir 'n onderhoud met senior maatskappybeamptes, soos die Hoofbemarkingsbeampte (HBM) of Hooffinansiële beampte (HFB), per pos. Die gesprek gaan dan oor na Telegram, waar die nagebootste HBM/HFB verdere aanwysings verskaf.
Pos ontvang na aansoek doen vir die geposde pos:
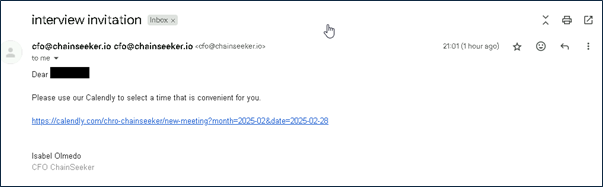
Die gesprek gaan oor na Telegram, waar kandidate genooi word om 'n oproep met behulp van Calendly te skeduleer, wat hulle toelaat om 'n geskikte tydgleuf te kies.
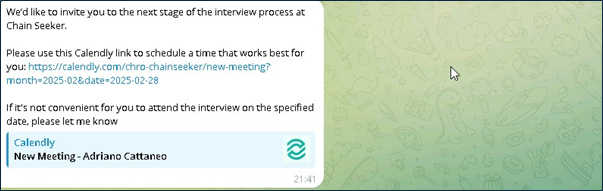
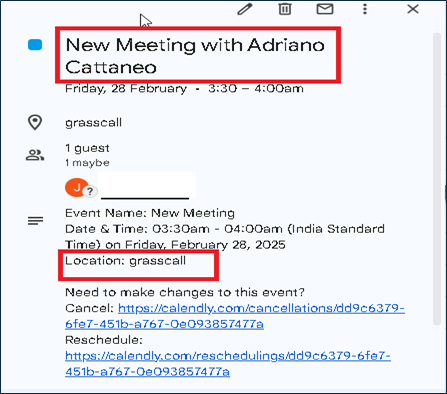
Nadat kandidate hul oproep binne die gekose tydsbestek geskeduleer het, sal die hoofbemarkingsbeampte of finansiële hoof hulle vooraf kontak om bykomende besonderhede te verskaf.
Net voor die oproep kontak hul finansiële hoof/bemarkingshoof die kandidaat om by die oproep aan te sluit met 'n gedeelde wagwoord.
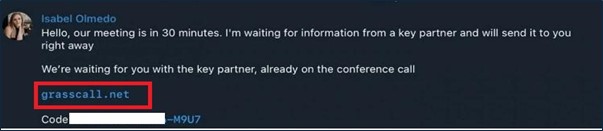
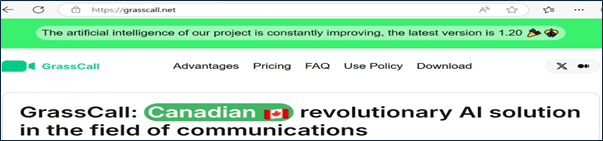
Ontplooiing van Kwaadwillige Sagteware: Die vals hoofbemarkingsbeampte (CMO) lei kandidate om 'n videokonferensietoepassing met die naam "GrassCall" van 'n spesifieke webwerf (bv. "grasscall[.]net") af te laai. Toegang tot die aflaai vereis 'n kode wat tydens die Telegram-gesprek verskaf word. Die webwerf bespeur die besoeker se bedryfstelsel en bied die ooreenstemmende kwaadwillige kliënt:
In ons onlangse navorsing het ons geïdentifiseer dat adversary hul platform herbenoem het na https://vibecall[.]app/.
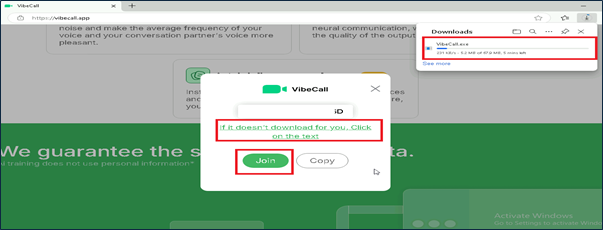
Sodra die kandidaat hul wagwoord ingevoer het om by die vergadering aan te sluit, sal GrassCall.exe afgelaai word gebaseer op die bedryfstelsel.
Windows-gebruikers: Die installering van "GrassCall.exe" veroorsaak die ontplooiing van 'n afstandtoegang-trojaan (RAT) gekombineer met 'n inligting-steelende program soos Rhadamanthys. Hierdie kwaadwillige gereedskap stel aanvallers in staat om deurlopende toegang te handhaaf, toetsaanslagen aan te teken en sensitiewe data te onttrek, insluitend kriptogeldeenheid-beursie-bewyse.
Mac-gebruikers: Die installering van “GrassCall_v.6.10.dmg” lei tot die aktivering van die Atomic macOS Stealer (AMOS), 'n instrument wat spesifiek ontwerp is om vertroulike data van macOS-toestelle te versamel.
Tegniese Analise van GrassCall.exe/VibeCall.exe:
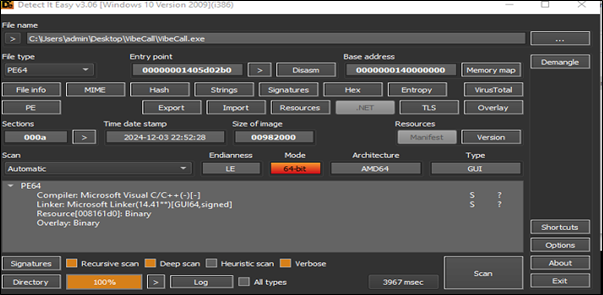
VibeCall.exe is 'n 64-bis uitvoerbare lêer wat as 'n installeerder optree, maar kwaadwillig van aard is. Na uitvoering probeer dit om die Rhadamanthys-wanware te installeer en te ontplooi. Rhadamanthys is 'n gesofistikeerde inligting-steelende Trojaan wat ontwerp is om sensitiewe data te versamel, insluitend aanmeldbewyse, finansiële inligting en stelselbesonderhede.
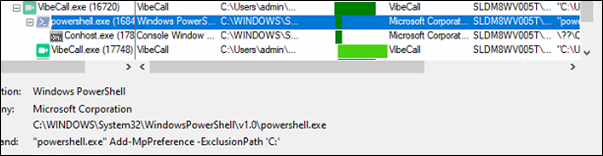
Na uitvoering voer dit die Add-MpPreference-opdrag uit om 'n uitsluitingspad in Microsoft Defender by te voeg. Spesifiek sluit dit die hele C: -skyf uit, wat veroorsaak dat Defender alle lêers en gidse op C: tydens sy skanderings heeltemal omseil . Dit deaktiveer effektief Defender se vermoë om enige kwaadwillige aktiwiteit wat binne die uitgeslote skyf plaasvind, op te spoor of daarop te reageer.
Dit probeer om verskeie Rhadamanthys- wanware- monsters af te laai en probeer dit uit te voer.
hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3
hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30
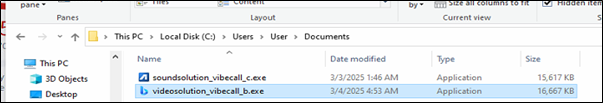
hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb
hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6
Dit laat die afgelaaide voorbeelde in die C: / Gebruikers / gebruiker / Dokumente -lêergids val en probeer dit uitvoer.
Analise van Rhadamanthys-wanware
Na analise van een van die Rhadamanthys-wanware (videosolution_vibecall_b.exe) van bogenoemde het ons gevind dat dit 'n 32-bis-verpakte voorbeeld is wat skulpkode bevat.
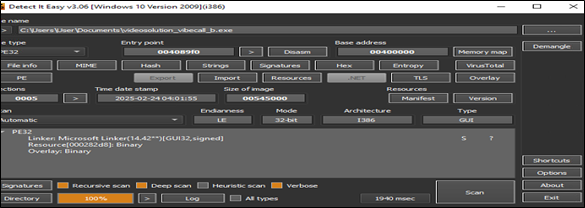
Met die uitpak het ons die tweede vrag van Rhadamanthys-wanware gevind, soos in fig. hieronder getoon.
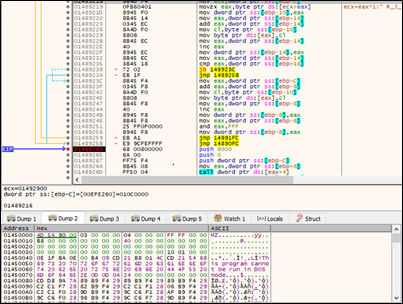
2nd loonvrag
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb
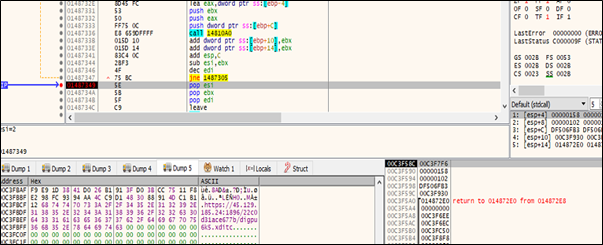
Die tweede vrag het 'n konfigurasielêer bevat wat probeer om 'n verbinding met 'n bevel-en-beheer (C2) bediener te vestig. Die verbinding word na die URL gerig:
hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
TTPS:
| T1566.002 | Phishing: Spearphishing-skakel |
| T1071.001 | Toepassingslaagprotokol: Webprotokolle |
| T1102.001 | Webdiens: Sosiale media |
| T1199 | Vertroude Verhouding |
| T1105 | Ingress-gereedskapoordrag |
| T1059.001 | Opdrag- en Skriptinterpreteerder: PowerShell/Windows-opdragskulp |
| T1204.002 | Gebruikersuitvoering: Kwaadwillige lêer |
| T1547.001 | Opstart- of aanmeldingsoutomatiese uitvoering: Register-uitvoersleutels / opstartmap |
| T1056.001 | Invoeropname: Sleutelregistrasie |
| T1567 | Eksfiltrasie oor webdiens |
| T1566.001 | Phishing: Spearphishing-aanhegsel |
Voorkomende maatreëls:
- Verifieer werksgeleenthede: Bevestig altyd die egtheid van werksgeleenthede en die maatskappye wat dit aanbied. Gebruik amptelike en geverifieerde kanale om enige werwingsverwante kommunikasie te valideer.
- Wees versigtig met aflaaie: Vermy die installering van sagteware van onbekende of ongeverifieerde bronne, veral wanneer dit versoek word as deel van ongevraagde interaksies.
- Installeer betroubare sekuriteitsinstrumente: Gebruik betroubare antivirus- en anti-wanware sagteware om jou stelsel teen bedreigings.
- Voer gereelde stelselkontroles uit: Voer gereelde skanderings op jou toestel uit om wanware of ander potensieel skadelike lêers op te spoor en te verwyder.
IoC's met Deteksies:
| File Name | Hash | Opsporing in Seqrite |
| VibeCall.exe | b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 | Trojan.GrassCallCiR |
| videooplossing_vibecall_b.exe | 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 | Trojan.Rhadamanth.S35275351 |
| land_oplossing_vibecall_e.exe | 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 | Trojan.Rhadamanth.S35275351 |
| aisolution_vibecall_a.exe | f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 | Trojan.Rhadamanth.S35275351 |
Outeurs:
Soumen Burma
Dixit Ashokbhai Panchal



