

Wat is Spear Phishing?
Spiesphishing is 'n variasie van 'n phishing-bedrogspul waar hackers 'n geteikende e-pos aan 'n individu stuur wat blykbaar van 'n betroubare bron afkomstig is. Die doel van hierdie e-posse, soos enige ander kuberbedrog, is om óf toegang tot die gebruiker se stelsel te verkry óf ander geklassifiseerde inligting te bekom. Spiesphishing word beskou as een van die suksesvolste kuberaanvaltegnieke vanweë die superieure vlak van verpersoonliking wat gebruik word om gebruikers aan te val, wat dit hoogs geloofwaardig maak.
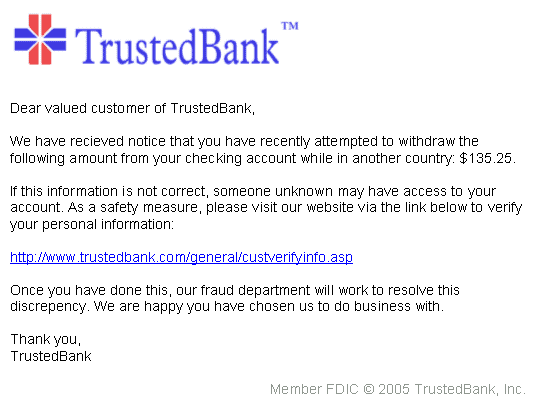
Daar is 'n klein verskil tussen phishing en spiesphishing. 'n Phishing-pos lyk gewoonlik asof dit van groot organisasies soos jou bank, e-posverskaffer, sosiale netwerk-webwerf, versekeringsmaatskappy, ens. afkomstig is.
Beeldkrediet: Andrew Levine (Wikimedia)
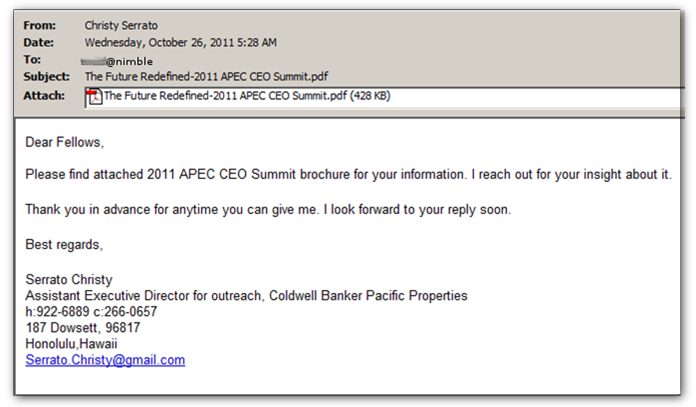
In spiesphishing kry gebruikers noukeurig gepersonaliseerde e-posse van 'n betroubare bron of 'n maatskappy waarmee jy vertroud is en gereeld interaksie het. Dit kan so noukeurig wees soos 'n e-pos van 'n vriend, kollega of jou baas wat jou vra vir toegang tot geklassifiseerde inligting. Spiesphishing-hackers floreer op hul kennis oor jou, wat jou in die meeste gevalle jou waaksaamheid laat verloor. Dit kan jou e-posadres, professionele besonderhede en ander persoonlike inligting insluit wat uit verskeie bronne versamel is, soos jou laaste aankoop, sosiale media-aktiwiteit, ens. By die werkplek kan 'n moontlike voorbeeld van spiesphishing 'n e-pos van die HUB (op die korporatiewe domein) wees wat die hackers moes uitgevind het deur bloot hul naam op die internet op te soek.
Beeldkrediet: K7computing.com
Hoe kan spiesvissing jou besigheid beïnvloed?
Jou werknemers is jou eerste verdedigingslinie in kuberveiligheid, aangesien hulle gewoonlik ook die eerste aanvalspunt is. Hulle kan 'n e-pos ontvang van 'n verskaffer of iemand binne die organisasie wat aan hulle bekend is. Hierdie e-pos is gewoonlik noukeurig ontwerp saam met die maatskappylogo en ander oortuigende besonderhede en motiveer die gebruiker om op 'n kwaadwillige skakel of aanhangsel te klik. Omdat die e-pos van 'n betroubare bron kan kom, kan jou werknemer uiteindelik op die kwaadwillige skakel klik of die aanhangsel oopmaak. Sodra op die skakel of aanhangsel geklik word, word 'n wanware op die stelsel uitgevoer en die hackers kan dan hul netwerk vestig en met hul aanval voortgaan.
Van die mees bekende name in die bedryf soos JP Morgan, Home Depot en Target het miljoene dollars verloor, saam met belangrike kliëntdata in spiesphishing-aanvalle.
Beskerm jou besigheid teen spiesphishing-aanvalle
Jy kan die risiko van 'n spies-phishing-aanval verminder met 'n bietjie hulp van jou werknemers. As jy gedink het 'phishing' is 'fishing' verkeerd gespel totdat jy hierdie plasing gelees het, is daar 'n goeie kans dat jou werknemers ook niks daarvan weet nie. Begin deur hulle op te voed oor die verskillende soorte sekuriteitsrisiko's en die gevolge van 'n phishing-aanval. Die toewysing van 'n gedeelte van jou begrotings aan werknemersopleidingsprogramme vir kuberveiligheid sal 'n lang pad stap om jou maatskappy te help om die risiko's van hierdie kuber-aanvalle te verminder.
Seqrite'N Ondernemingssekuriteitsprodukte is ontwerp om wêreldklasbeskerming vir elke stelsel binne u onderneming te fasiliteer met gevorderde funksies soos toepassingsbeheer, lêeraktiwiteitsmonitor en meer. Seqrite verdedig vinnig en bied beskerming teen sulke phishing-aanvalle wat ontstaan uit kwaadwillige kodes oor die internet. Dit keer hierdie bedreigings versigtig af voordat hulle die netwerk kan binnedring en versprei.



