Inligtingsdiefstal-wanware het 'n groeiende bedreiging geword, met aanvallers wat voortdurend hul tegnieke verfyn om opsporing te vermy. Onder hierdie bedreigings het SnakeKeylogger na vore gekom as een van die hoogs aktiewe bewysstukdiefstal-wanware, wat individue en besighede teiken.
Bekend vir sy meerstadium-infeksieketting en onopvallende in-geheue-uitvoering , is SnakeKeylogger ontwerp om sensitiewe data in te samel terwyl dit onopgespoor bly.
Onlangs, by Seqrite Labs, ons het 'n interessante kwaadwillige veldtog waargeneem wat SnakeKeylogger as 'n finale vrag aan gekompromitteerde stelsels aflewer.
Infeksie vektor:
Die aanvanklike infeksievektor is 'n kwaadwillige strooipos-e-pos wat die .img- lêer [Disk Image File] as 'n aanhangsel bevat. Sodra die .img-lêer oopgemaak is, word 'n virtuele skyf geskep wat toegang tot die data in die lêer toelaat. Die lêer binne hierdie .img is 'n uitvoerbare lêer (Fase 1), wat voorgee dat dit 'n PDF-dokument is met 'n lêerikoon en naam wat sorgvuldig gekies is om soos 'n belangrike PDF-dokument te lyk, wat die waarskynlikheid verhoog dat die ontvanger dit sal oopmaak.
Aanvalsketting:
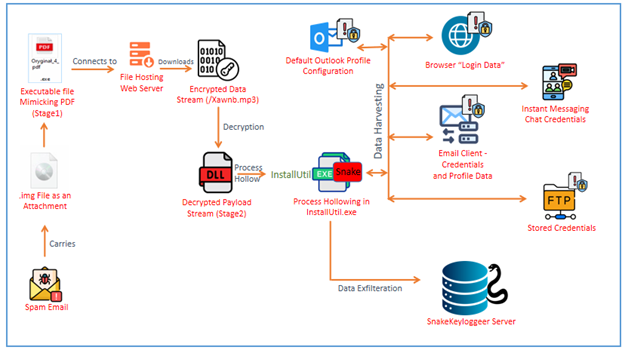
Snake Keylogger volg 'n sistematiese benadering om geloofsbriewe en ander sensitiewe data in te samel. Sommige van hierdie benaderings sluit in:
- Aflaai en dekripteer geënkodeerde vragte, wat sluipende uitvoering verseker.
- Laai verduisterde DLL's direk in die geheue, en vermy skyfgebaseerde opsporing.
- Inspuiting van kwaadwillige kode in egte prosesse, spesifiek .Net Framework-verwante prosesse.
- Kontroleer vir die standaard Outlook-profiel om gestoorde e-posbesonderhede te onttrek.
- Versamel aanmelddata van verskeie blaaiers en e-poskliënte, steel gestoorde wagwoorde.
- Onttrek gestoorde FTP-bewyse vanaf FileZilla, wat vir verdere ontginning gebruik kan word.
Tegniese Analise –
Fase 1 (Aflaaier en Laaier):
Hierdie lêer is 'n x64-bis .Net-saamgestelde uitvoerbare lêer met 'n lêergrootte van ongeveer 10 KB.
Fase 1 tree op as 'n aflaaier en laaier. Na uitvoering probeer dit om aan 'n afgeleë bediener te koppel en medialêers te gaan haal.
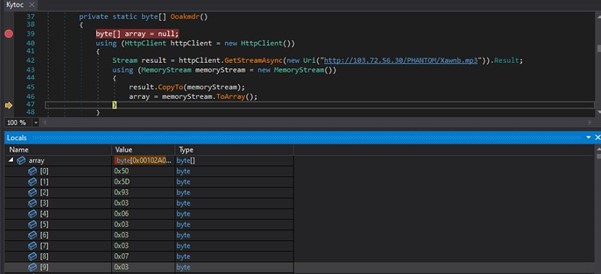
Met die eerste oogopslag, as jy na die URL kyk, lyk dit asof dit 'n eenvoudige medialêer (*.mp3) van die bediener afhaal. Nadere ondersoek toon egter dat dit nie 'n medialêer is nie, maar eerder 'n vermomde geënkodeerde vrag.
Die vrag word as 'n reaksiestroom verkry en nie 'n lêer op die skyf nie. Dit word gestoor as die skikking van grepe in die skikkingveranderlike "skikking".
Apache-bediener word misbruik vir die verspreiding van wanware
Nadat ons die URL verder ondersoek het, het ons gevind dat die Apache 2.4.58 (Windows) bediener misbruik word om 'n kwaadwillige veldtog uit te voer. Aanvallers onderhou en werk aktief geïnkripteerde kwaadwillige vragte op wat aangebied word by hxxp://103.72.56.30/PHANTOM/.
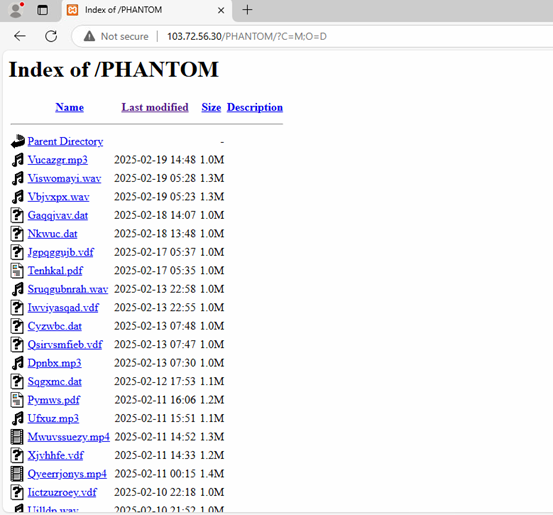
Soos ons kan sien, laai aanvallers gereeld lêers op en roteer dit binne die /PHANTOM/-gids. Hierdie taktiek [TA0042] word algemeen gebruik in Malware-as-a-Service (MaaS)-bedrywighede of deurlopende phishing- en malware-verspreidingsveldtogte, wat aanvallers toelaat om hul loonvragte op te dateer terwyl hulle 'n stabiele infrastruktuur handhaaf [T1608].
Om terug te keer na ons analise van Fase-1, nadat die stroom gehaal is, volg dit 'n dekripsierroetine om die vrag te dekodeer.
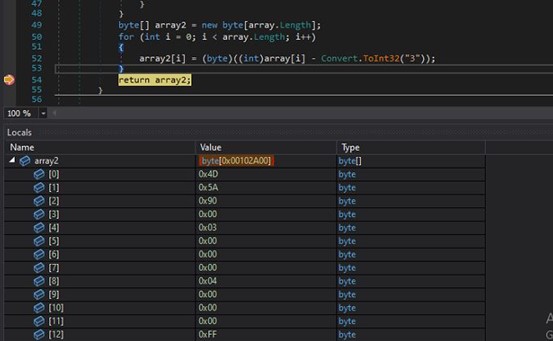
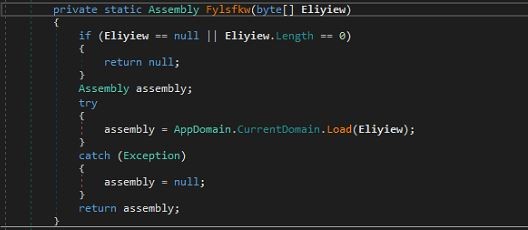
Die opgehaalde vrag (skikking) word gedekodeer deur 3 van elke greep af te trek, en die resultate word in die skikkingveranderlike "skikking2" gestoor. Ons kan sien dat die gedekodeerde vrag 'n PE-lêerkop het. Ons het die gedekodeerde stroom, d.w.s. "skikking2", gedump en die gedekodeerde vrag begin ondersoek. Ons het gevind dat die lêer 'n Stage2 DLL-lêer is, wat dinamies in die geheue gelaai word.
Fase 2 ( Xspilbxpui.dll )
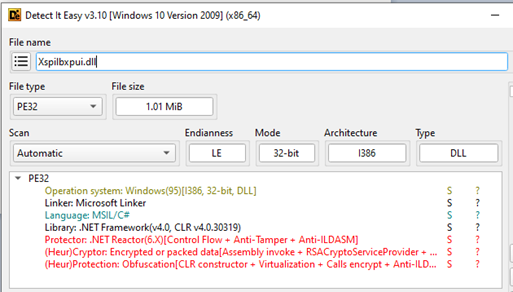
Wanneer ons met die DiE (Detect it Easy)-instrument analiseer, kan ons sien dat die lêer 'n 32-bis DLL is wat met .NET saamgestel is. Dit is hoogs verduister, beskerm en geïnkripteer om omgekeerde ingenieurswese te voorkom, wat dit moeilik maak om die ware funksionaliteit en uitvoeringsvloei daarvan te openbaar.
Wat interessant is omtrent hierdie voorbeeld, was die gebruik van afgevaardigdes tesame met hoë verdoeseling en intermediêre kodegenerering om API-monitering te omseil.
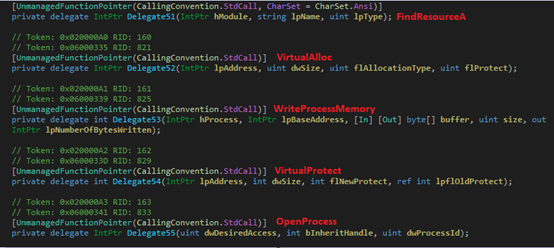
In hierdie stadium van die infeksieketting gebruik die wanware prosesuitholling om sy vrag stilletjies uit te voer deur InstallUtil.exe te teiken. "InstallUtil.exe" is 'n wettige Windows-hulpmiddel vir die installering en verwydering van bedienerhulpbronne. Prosesuitholling is 'n gesofistikeerde tegniek waar 'n nuwe proses in 'n onderbroke toestand begin word, sy wettige geheuegebied ontkarteer word, en kwaadwillige kode in die uitgeholde ruimte geskryf word voordat die proses hervat word, wat die aanvaller se vrag uitvoer.
Die ingespuitte vrag is 'n SnakeKeylogger-variant wat probeer om stelseldata saam met WIFI-verbindingsbesonderhede te steel.
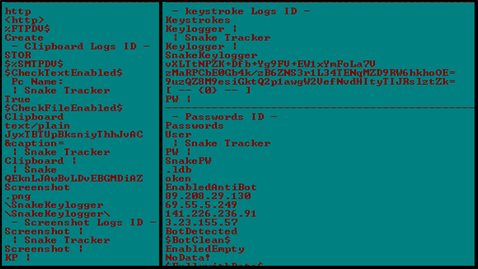
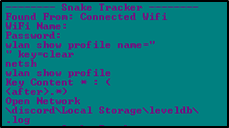
Die ingespuite InstallUtil.exe-proses toon gedrag wat ooreenstem met wanware vir die oes van geloofsbriewe, en teiken 'n wye reeks toepassings wat sensitiewe gebruikersdata stoor.
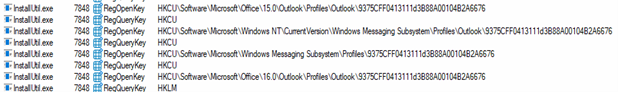
SnakeKeylogger verkry toegang tot 'n kritieke registerligging {9375CFF0413111d3B88A00104B2A6676} waar Microsoft Outlook 2013 en Outlook 2016+ gebruikersprofielkonfigurasies stoor. Hierdie konfigurasies sluit in e-posrekeningbesonderhede, posbedienerinstellings en moontlik geïnkripteerde geloofsbriewe. Gekompromitteerde e-posrekeninge kan uitgebuit word om multifaktor-verifikasie (MFA) te omseil, slagoffers na te boots of verdere aanvalle binne 'n organisasie te loods.
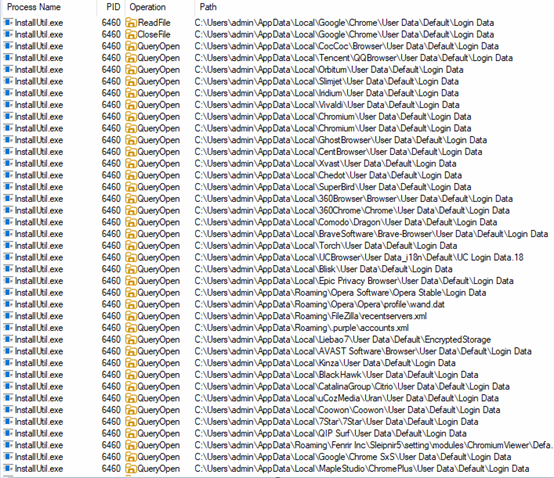
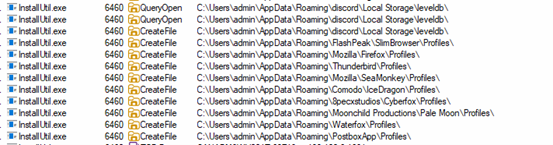
Hieronder is die kategorieë en lys van toepassings wat deur SnakeKeylogger geteiken word:
| Webblaaiers (Chromium en ander variante) | |||
| Google Chrome | Xpom-blaaier | Coowon-blaaier | SuperBird-blaaier |
| Microsoft Edge | 7Star-blaaier | CocCoc-blaaier | BlackHawk-blaaier |
| Vivaldi | Blisk-blaaier | Orbitum-blaaier | CatalinaGroep Citrio |
| slimjet | Kinza-blaaier | Sputnik-blaaier | Epiese privaatheidsblaaier |
| iridium | Fakkelblaaier | Liebao7 Blaaier | Avast Veilige blaaier |
| Chroom | Gemaklike draak | QIP Surf-blaaier | QQ-blaaier (Tencent) |
| UCBrower | Dapper Webleser | Nichrome-blaaier | MapleStudio ChromePlus |
| 360 Blaaier | Citrio-blaaier | Opera / Opera GX | Uran-blaaier (uCozMedia) |
| Fenrir Inc. Sleipnir5 | |||
Hierdie toepassings stoor wagwoorde, koekies en outomatiese invuldata in die "Aanmelddata"-lêer. SnakeKeylogger probeer om hierdie sensitiewe data te navraag en te lees.
| Mozilla-gebaseerde blaaiers |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Gerieflike IceDragon |
| Cyberfox (8pecxstudios) |
| Bleek Maan (Moonchild Productions) |
Hierdie stoor gestoorde aanmeldings, boekmerke, sessiedata en geskiedenis in "Profiele\".
| E-pos kliënte |
| Thunderbird (Profiele\) |
| Posbus (Profiele\) |
Hierdie stoor e-posbesonderhede en bedienerkonfigurasies.
| Kitsboodskappe / Kommunikasie-programme |
| Pidgin (.purple/accounts.xml) |
Hierdie stoor kletsgeloofsbriewe in konfigurasielêers.
| FTP-kliënte |
| FileZilla |
Probeer om toegang te verkry tot die lys van onlangs besoekte FTP-bedieners en gestoorde gebruikersname en wagwoorde wat in die lêer "recentservers.xml" voorkom.
Lêer-hashes (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
Hieronder is MITRE Aanvalstaktieke , Tegnieke en Prosedures (TTP's) van SnakeKeylogger:
| Taktieke | Tegnieke/ Subtegniek |
Prosedure |
| Aanvanklike toegang (TA0001) | T1566.001 | Spearphishing-aanhegsel |
| Uitvoering (TA0002) | T1204.002 | Kwaadwillige lêeruitvoering |
| Verdedigingontduiking (TA0005) | T1140 | Deobfuskateer/Dekodeer lêers of inligting. |
| T1027 | Verduisterde lêers of inligting. | |
| T1218.004 | Stelsel Binêre Proxy Uitvoering: InstallUtil. | |
| T1202 | Indirekte Opdraguitvoering. | |
| Geloofstoegang (TA0006) | T1555 | Geloofsbriewe van Wagwoordwinkels. |
| -T 1555.003 | Geloofsbriewe van webblaaiers. | |
| -T 1555.004 | Geloofsbriewe van e-poskliënte. | |
| -T 1555.005 | Geloofsbriewe van Wagwoordbestuurders. | |
| Discovery (TA0007) | T1083 | Lêer- en gidsontdekking. |
| T1012 | Navraagregister. | |
| Versameling (TA0009) | T1114.002 | E-posversameling via kliënttoepassing. |
| Bevel en beheer (TA0011) | T1071.001 | Toepassingslaagprotokol: Webprotokolle. |
| T1105 | Ingangsgereedskapoordrag. | |
| Hulpbronontwikkeling (TA0042) | T1608.001 | Stadiumvermoëns: Oplaai van wanware |
Gevolgtrekking:
Die SnakeKeylogger-veldtog vertoon 'n hoogs gestruktureerde aanvalsketting, wat begin met strooipos-e-posse wat kwaadwillige aanhangsels aan niksvermoedende gebruikers lewer. Die aanvallers handhaaf 'n stabiele infrastruktuur vir die aanbied van wanware in geïnkripteerde vorm, wat hulle toelaat om vragte naatloos te versprei en op te dateer. Die infeksie vorder deur verskeie stadiums, deur gebruik te maak van tegnieke soos lêerformaatmisleiding, prosesuitholling en geïnkripteerde vraguitvoering om opsporing te vermy.
'n Sleuteldoelwit van die wanware is om sensitiewe data in te samel, insluitend Outlook-profielbesonderhede, e-poskonfigurasies en ander gestoorde verifikasiebesonderhede, wat uitgebuit kan word vir sake-e-poskompromie (BEC), verdere inbrake, of op ondergrondse markte verkoop kan word.
Skrywers:
Prashil Maan
Rumana Siddiqui