• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Enkripsie  / Snake Ransomware bring dreigende ondergang na ondernemingsnetwerke
Snake Ransomware bring dreigende ondergang na ondernemingsnetwerke
10 Julie 2020

Snake Ransomware bring dreigende ondergang na ondernemingsnetwerke

Geskryf deur Preksha Saxena
Preksha Saxena
Enkripsie

Nuwe geteikende ransomware genaamd SNAKE of EKANS is vroeg in Januarie gevind. Kwaadwillige sagteware is in die Go-taal geskryf en is hewig verduister en teiken ICS-omgewings. Snake Ransomware blyk versprei te word via 'n gefokusde en geteikende veldtog wat uitsluitlik op die teiken van sake-ondernemingsnetwerke fokus - dit gebruik AES en RSA vir enkripsie. Na infeksie word relevante lêers oorskryf met geïnkripteerde data. Elke gewysigde lêer word ook gemerk met die string " EKANS " aan die einde van die lêer.

Wanware sluit 'n kontrole in vir 'n hardgekodeerde interne stelselnaam en publieke IP-adresse. In ons geval is dit verwant aan Honda Company. Dit sluit onmiddellik af as DNS-navrae na 'n interne domein wat aan Honda behoort, nie opgelos word nie.

Tegniese Analise:
Die lêer is 'n PE32-uitvoerbare lêer vir MS Windows en het 'n ".symtab"-afdeling met minder invoere, wat aandui dat die lêer in Go-taal geskryf en saamgestel is.
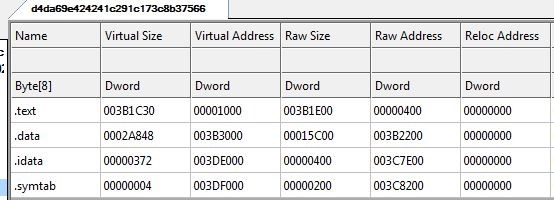
Fig 1: Afdelingsname


Verskeie stringe word gevind wat bevestig dat die binêre lêer in Go-taal saamgestel is. Hieronder is die Go-bou-ID.
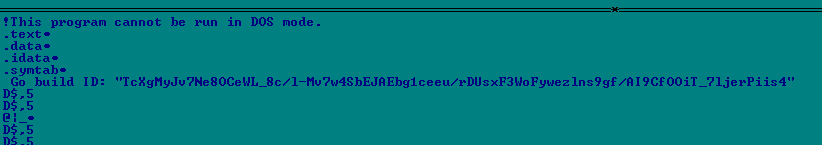
Fig 2: GO bou-ID


Die wanware begin 'n DNS-resolusie van "MDS.HONDA.COM" aanvra. Honda is onlangs getref deur 'n ransomware-kuberaanval op sy tegnologiestelsels. Dit lyk dus asof hierdie voorbeeld die een is wat gebruik is om Honda se webwerf te kompromitteer.
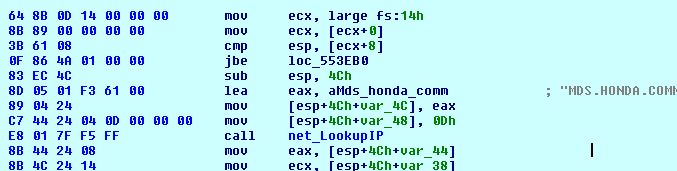
Figuur 3: DNS-resolusie van MDS.HONDA.COM


Wanware los " MDS.HONDA.COM " op na die geassosieerde IP-adres, dit bevat ook 'n verwysing na die Amerikaanse IP-adres 170.108.71.15 , wat na die gasheernaam ' unspec170108.amerhonda.com ' oplos. Indien die DNS-oplossing misluk, sal die wanware sy uitvoering staak.

Wanneer die wanware vind dat die domeinnaam opgelos is, verander dit die firewall-instellings deur 'n opdrag na netsh.exe (netwerkhulpmiddel) te stuur. Die opdrag wat deurgegee word, is:

"Netsh advfirewall stel alle profiele firewallbeleid blokkeer in, blokkeer uit".

Hierdie opdrag sal alle inkomende en uitgaande verbindings blokkeer vir alle profiele wat nie ooreenstem met die in- en uitreëls met behulp van die Windows-firewallfunksie nie.
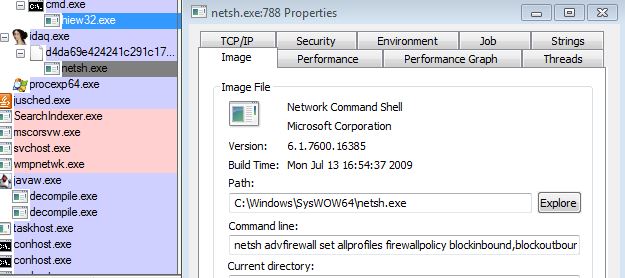
Fig 4: Opdrag wat gebruik word om firewall-instellings te verander

Wanware gebruik die onderstaande algoritme om alle stringe wat tydens die uitvoering van wanware gebruik word, te dekripteer, maar elke geïnkripteerde data gebruik 'n ander XOR-sleutel.

Die onderstaande dekripsielus dekripteer die RSA publieke sleutel, wat gebruik sal word om elk van die AES-sleutels wat gebruik word om die lêers te enkripteer, te enkripteer.
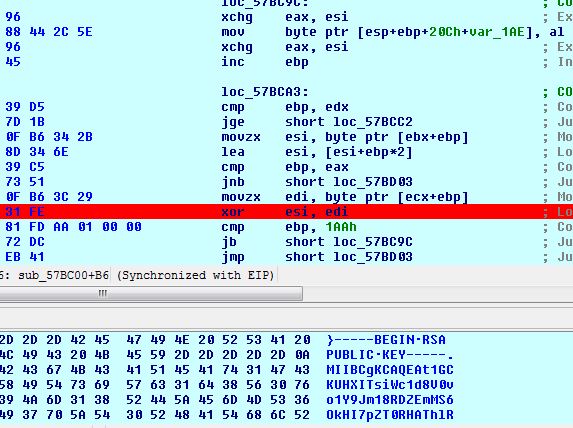
Fig 5: Dekripsielus

Gedekompileerde kode vir die algoritme word soos volg gegee.
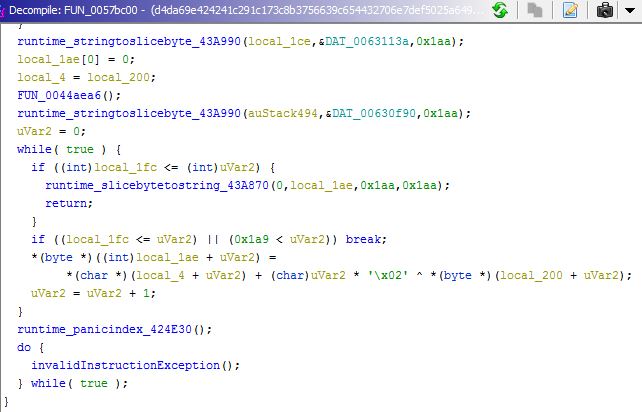
Fig 7: Gedekompileerde dekripsielus


Wanware kontroleer vir die teenwoordigheid van die Mutex genaamd "EKANS". Indien teenwoordig, sal die ransomware die uitvoering daarvan stop en sal dit nie die stelsels besmet nie. Andersins word die mutex geskep en beweeg die infeksie voort.

Dit bevat 'n hardgekodeerde proses- en dienslys wat as geïnkripteerde stringe van die wanware teenwoordig is. Indien enige van die dienste in die slagofferstelsel loop, sal die ransomware die diens stop. Ook, indien enige prosesse in die stelsel loop, maak dit die prosesse dood deur die funksie TerminateProcess() te gebruik. Sommige van die prosesname word hieronder gegee.
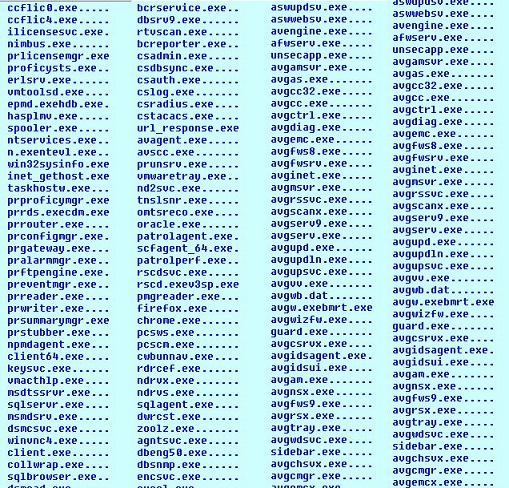
Fig 7: Sommige prosesname wat deur wanware ontsyfer word


Wanware sal alle Volume Shadow Copy-rugsteun wat op die stelsel gevind word, verwyder. Wanware slaan sommige uitbreidings van die lêer uit enkripsie. Sommige daarvan word hieronder genoem:

.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 ens.

Sommige van die uitbreidings wat hieronder genoem word, word deur die wanware ontsyfer, hoewel dit nie tydens enkripsie gebruik word nie.
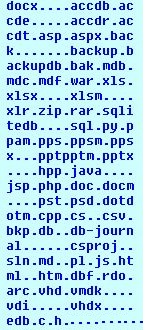
Fig 9: Uitbreidings genoem in Lêer

Die enkripsieproses van Snake is 'n mengsel van simmetriese en asimmetriese kriptografie wat AES-256 en RSA-2048 insluit. 'n Simmetriese sleutel word benodig vir die enkripsie en dekripsie van lêers. Hierdie simmetriese sleutel word geïnkripteer met die aanvaller se publieke sleutel. Dekripsie is slegs moontlik met die aanvaller se privaat sleutel. Dit maak dekripsie dus moeilik of onmoontlik vir sekuriteitsverskaffers.

Wanware gebruik AES CTR-modus vir die enkripsie van die lêer met 'n ewekansige sleutel van 0x20 grepe en 'n ewekansige IV van 0x10 grepe. Die RSA-publieke sleutel is hardgekodeer in die lêer. Na enkripsie voeg die wanware die "EKANS"-merker aan die einde by. EKANS is die teenoorgestelde van SNAKE.
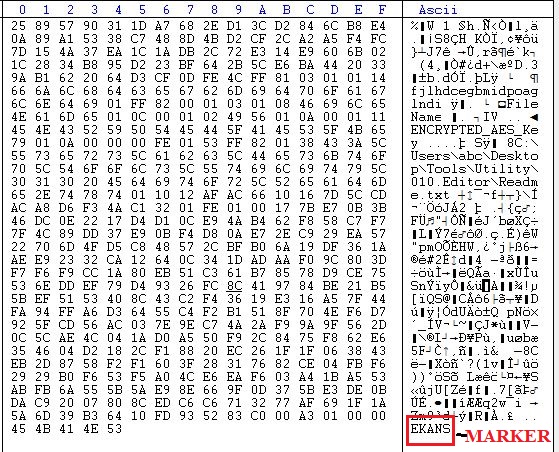
Fig 9: Geënkripteerde lêer met EKANS-merker


Nadat al die lêers geënkripteer is, hernoem die wanware elke geënkripteerde lêer. Dit voeg 'n ewekansige 5-karakter-string by die lêer se uitbreiding. Uitbreidings is losprysware, dus dit maak dit moeilik om die ransomware deur uitbreidings te identifiseer. Hieronder is die beeld wat die herbenaming van lêers deur die Snake-ransomware wys.
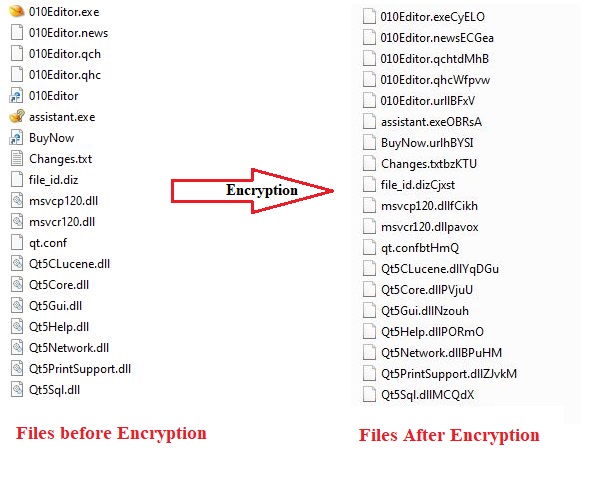
Fig 11: Lêers voor en na enkripsie


Gevolgtrekking

Losprysware het 'n voortdurende bedreiging vir individuele gebruikers en ook besighede geword. Sodra dit enige lêers enkripteer, is dit baie moeilik om die data te dekripteer. Gegewe die omvang van die skade wat enige losprysware aan jou data kan aanrig, moet jy die aanbevole sekuriteitsmaatreëls wat hieronder genoem word, volg.

  • Gebruik 'n veelvlakkige antivirus wat intydse bedreigings kan stop.
  • Hou jou antivirus op datum.
  • Dateer jou bedryfstelsel gereeld op, aangesien kritieke opdaterings elke dag vrygestel word.
  • Hou jou sagteware op datum.
  • Moet nooit afgeleë stelsels direk aan die internet koppel nie.
  • Moenie op skakels klik of aanhangsels aflaai in e-posse wat van onbekende bronne ontvang word nie.
  • Maak gereelde rugsteun van data en bêre dit op 'n veilige plek.
  • Oudit gateway-stelsel en kontroleer vir wankonfigurasie.

Seqrite Produkte is toegerus met meerlaagse opsporingstegnologieë soos IDS/IPS, DNS-skandering, e-posskandering, BDS, webbeskerming en gepatenteerde anti-ransomware-opsporing. Hierdie meerlaagse sekuriteitsbenadering help ons om ons kliënte doeltreffend teen hierdie tipe ransomware en ander bekende, onbekende bedreigings te beskerm.

Aanwyser van Kompromie

 d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1

 vorige PosOperasie 'Heuninglokval': APT36 teiken verdedigingsorganisasies i...
volgende Pos  Hackers steel e-handelsdatabasisse en eis Bitcoin as losprys.
Preksha Saxena

Oor Preksha Saxena

Preksha is 'n sekuriteitsnavorser by Quick Heal Security Labs en het 6 jaar ondervinding in die kuberveiligheidsdomein. Sy stel belang in omgekeerde ingenieurswese...

Artikels deur Preksha Saxena »

Verwante poste

  • Seqrite Enkripsieondersteuning vir Windows 10 20H1

    Seqrite Enkripsieondersteuning vir Windows 10 20H1

    Mag 18, 2020
  • Seqrite Riglyne vir die opdatering van Enkripsiebestuurder voordat Windows Update toegepas word (20H1)

    Seqrite Riglyne vir die opdatering van Enkripsiebestuurder voordat Windows Update toegepas word (20H1)

    Mag 18, 2020
  • Wat is die beste algoritmes vir enkripsie

    Verstaan ​​vyf van die beste algoritmes wat gebruik word om data te enkripteer

    September 26, 2019
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (342) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (14) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (14) Threat Intelligensie (22) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik