

Soos in die naam self geïmpliseer,
'n Man-in-die-middel-aanval is 'n tipe aanval waar 'n onwettige persoon probeer om die kommunikasie tussen twee partye te onderskep.
Om óf in die geheim die kritieke data wat uitgeruil word, af te luister óf te steel, met die doel om te spioeneer óf die kommunikasie te vernietig en die data te korrupteer.
Basies, wanneer jy probeer om enige gesprek tussen twee entiteite te afluister sonder om hulle te laat weet, is dit self 'n soort MAN-IN-DIE-MIDDEL-AANVAL.
SO, WAT PREEKS IS 'N MAN-IN-DIE-MIDDEL-AANVAL?
Maar voordat ek verder in die Man-in-die-middel-aanval gaan, wil ek hê jy moet rondkyk!
kyk na jou slimfone, toestelle wat toegang tot die internet het, al die sagtewaretoepassings wat jy gebruik.
Wat dink jy? Wat dryf al hierdie dinge aan?
DATA! Reg?
Wel, al hierdie data reis sonder perke rondom ons. Van een bron na 'n ander bestemming, data het geen beperking hoegenaamd nie. Hierdie onopgemerkte reis van data laat 'n groot vraag ontstaan oor die privaatheid en sekuriteit van data.
Het jy al ooit enige gedagtes gehad oor die handhawing van hierdie privaatheid?
Wat as iemand reeds al jou data op jou foon sien of jou privaat inligting gebruik om sy/haar behoeftes te bevoordeel?
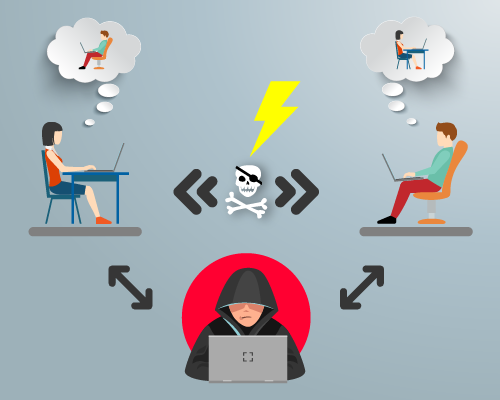
Terwyl data-oordrag tussen kliënt en bediener plaasvind, plaas die aanvaller homself tussen twee kommunikasie-eindpunte en meng hy in met die data-oordrag terwyl hy probeer om die kritieke inligting wat uitgeruil word, te bekom.
Intussen dink die kliënt en bediener dat hulle met mekaar interaksie het, maar hulle het eintlik met die aanvaller te doen.
Verduideliking:
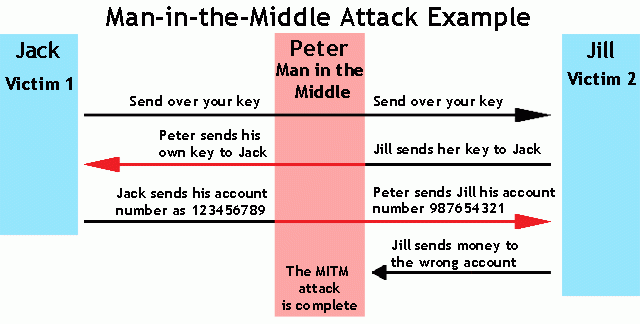
Kom ons veronderstel A en B is twee entiteite en C is die Man-in-die-middel. As A en B nou inligting met mekaar wil deel, sal A vir 'n publieke sleutel van B vra, sodat A geënkripteerde data sal stuur wat slegs met daardie publieke sleutel toeganklik is, en slegs B sal daardie inligting met daardie sleutel kan oopmaak. Maar sodra B sy publieke sleutel na A stuur, neem C wat in die middel teenwoordig is, daardie sleutel en stuur sy eie publieke sleutel na A.
A, wat nou aanneem dat die sleutel van B is, enkripteer die vereiste data en stuur dit weer na B. Nou sal C daardie data dekripteer met sy eie publieke sleutel, daardie data lees en die inligting volgens vereiste verander en dit na B stuur met sy publieke sleutel sodat B die inligting kan dekripteer, met die aanname dat hierdie inligting direk van A afkomstig is en net so gaan hierdie proses voort. Beide A en B kom nie eers agter dat hulle eintlik nie met mekaar praat nie.
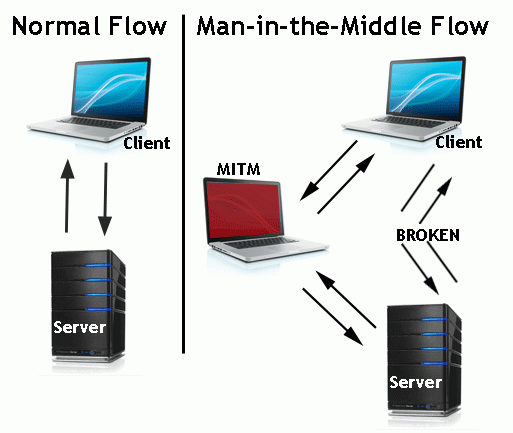
Tegnies gesproke, wanneer twee partye met mekaar praat, word 'n TCP-verbinding gevestig. Dus, wat 'n aanvaller doen, is om die verbinding in twee dele te verdeel waar een verbinding tussen die aanvaller en die kliënt is en 'n ander een tussen die aanvaller en die bediener, en die aanvaller as 'n instaanbediener tussen hulle optree. Nog 'n manier waarop hierdie aanval kan plaasvind, is deur 'n Man-In-The-Browser-aanval waar 'n aanvaller sy bot op jou stelsel plaas wat alle geloofsbriewe en belangrike inligting van jou daaglikse webblaai insamel en dit uiteindelik na die aanvaller stuur.
HOE WERK HIERDIE AANVAL?
Aanvallers is altyd op soek na enige kwesbare netwerk waar hulle die sekuriteit kan oortree en toegang tot data-oordrag kan verkry. Aanvalle word in twee fases uitgevoer: Die eerste fase is 'Onderskepping' of 'Enkripsie' en die tweede is 'Dekripsie'.
'Enkripsie' en 'Dekripsie'
Vir onderskepping is openbare plekke soos treinstasies, lughawens, ens. die gunstigste, aangesien daar GRATIS WiFi (People Just Love Free Things) is. Aanvallers probeer 'n swak beveiligde netwerk vind en soek na enige kwesbaarhede. Die aanvaller is tussen die slagoffer se kliëntrekenaar en bediener om die data te onderskep en plaas die nodige gereedskap om die kritieke inligting wat uitgeruil word, te bekom, wat die slagoffer as veilig beskou. Data word nou onderskep en moet ontsyfer word. Nou kom die rol van ontsyfering, waar data ontsyfer en verder opgetree word.
Te kort, nè? Wel, dis immers 'n kort verduideliking om 'n minimale idee te kry. Kom ons verstaan dit nou stap vir stap.
Daar is nog 'n paar maniere om 'n netwerksekuriteitsaanval uit te voer. Kom ons bespreek 'n paar van hierdie aanvalle kortliks:
Voorbeelde ~
1. Snuif:
Dit is 'n proses om datapakkette wat sensitiewe inligting bevat, te analiseer en vas te lê wat van een netwerk na 'n ander vloei. Data vloei van bron na bestemming in die vorm van klein datapakkette en die aanvallers slaag daarin om toegang tot hierdie datastrome te verkry en die private inligting wat nodig is om die aanval uit te voer, uit te pluk.
2. Pakkie-inspuiting:
Dit is 'n tegniek waar die aanvaller die gevestigde netwerk ontwrig deur sy/haar eie pakket in die gereelde vloei van data tussen vertroude entiteite in te voeg om te verhoed dat kwaadwillige aktiwiteite oor die hoof gesien of geïgnoreer word. Hierdie tipe inmenging van die pakketproses word gebruik in DDoS- en Man-In-The-Middle-aanvalle.
3. Sessie-kaping:
Wanneer 'n gebruiker by 'n webwerf aanmeld, stuur dit 'n versoek deur 'n blaaier na die bediener van die versoekte webwerf. Die versoek word geanaliseer en 'n antwoord word oor die netwerk aan die gebruiker gestuur en 'n sessie word geskep sodat die gebruiker toegang tot die webwerf kan kry. Intussen probeer die aanvaller daardie sessie kaap en is in 'n posisie om daardie sessie te onderskep en die private inligting te onttrek wat nodig is om die aanval suksesvol te begin.
4. SSL-strooping:
Aanvallers gebruik hierdie proses wanneer hulle die SSL/TLS-enkripsie wat vir 'n beveiligde verbinding gebruik word, afskakel, en die gebruiker se netwerkverbinding van HTTPS na HTTP oorskakel. Die slagoffer is kwesbaar en skuif van 'n beveiligde na 'n onbeveiligde verbinding. Dit is maklik vir die aanvaller om die slagoffer na sy eie omgewing te stoot, waar die aanvaller inligting wat deur die slagoffer verskaf word, onttrek. KRACK, MITM is 'n paar van die aanvalle wat deur die SSL-stroopmetode uitgevoer word.
HOE OM VAN HIERDIE AANVALLE GERED TE WORD?
Hier is 'n paar van die stappe wat ons kan volg om sulke kuberaanvalle te voorkom:
-
Gebruik HTTPS-verbinding oor HTTP, aangesien HTTPS veiliger en 'n betroubare manier is om aan enige netwerk te koppel.
-
Hou blaaierkoekies en kasgeheue skoon om te verhoed dat aanvallers inligting van daardie bronne steel.
-
Gebruik van HSTS oor HTTPS. Hierdie webbediener-opdrag dwing enige webtoepassing om aan HTTPS te koppel en alle ander inhoud wat die HTTP-protokol gebruik, te blokkeer.
-
Moenie op onnodige e-posse en advertensies klik nie.
-
Moenie onbeveiligde openbare Wi-Fi-toegang gebruik of betalings daaroor maak nie.
-
Hou altyd die nodige sekuriteitsinstrumente opgedateer om jou stelsel te beskerm.
-
Hou jou werkende netwerk altyd veilig.
-
Moet nooit enige gepirateerde data aflaai nie.
SEQRITE Verenigde Bedreigingsmasjien: IPS
Inbreukvoorkomingstelsel
IPS is 'n netwerksekuriteitstelsel wat jou organisasie se netwerk beskerm teen eksterne aanvalle, indringingspogings, wanware en bedreigings. Dit neem die inkomende netwerkverkeer waar, identifiseer die potensiële bedreigings en reageer volgens die gespesifiseerde reëls. Dit laat die pakket wat dit as kwaadwillig bepaal, val en blokkeer alle verdere verkeer wat vanaf daardie IP-adres of poort vloei.
Seqrite UTM het 'n funksie genaamd InbreukvoorkomingstelselDit monitor en blokkeer ook die kwesbaarheidsuitbuiting wat aanvallers gebruik om 'n toepassing of masjien te onderbreek en beheer daaroor te verkry. Dit bestaan uit 'n vooraf gekonfigureerde stel ingebedde handtekeninge, wat ooreenstem met die handtekeninge van die inkomende datapakkette. As enige inkomende handtekening ooreenstem met 'n bestaande handtekening, laat die IPS die pakket val of stel 'n ala op.RM.
Kenmerk Verduideliking
Die onderstaande beeld toon die status van IPS en verskeie instellings wat onder IPS val, asook die relevante inligting soos
- Aangewese aksie om te neem.
- Waarsku of laat val die verdagte pakkie.
- Aantal voorvalle en die beskrywing.
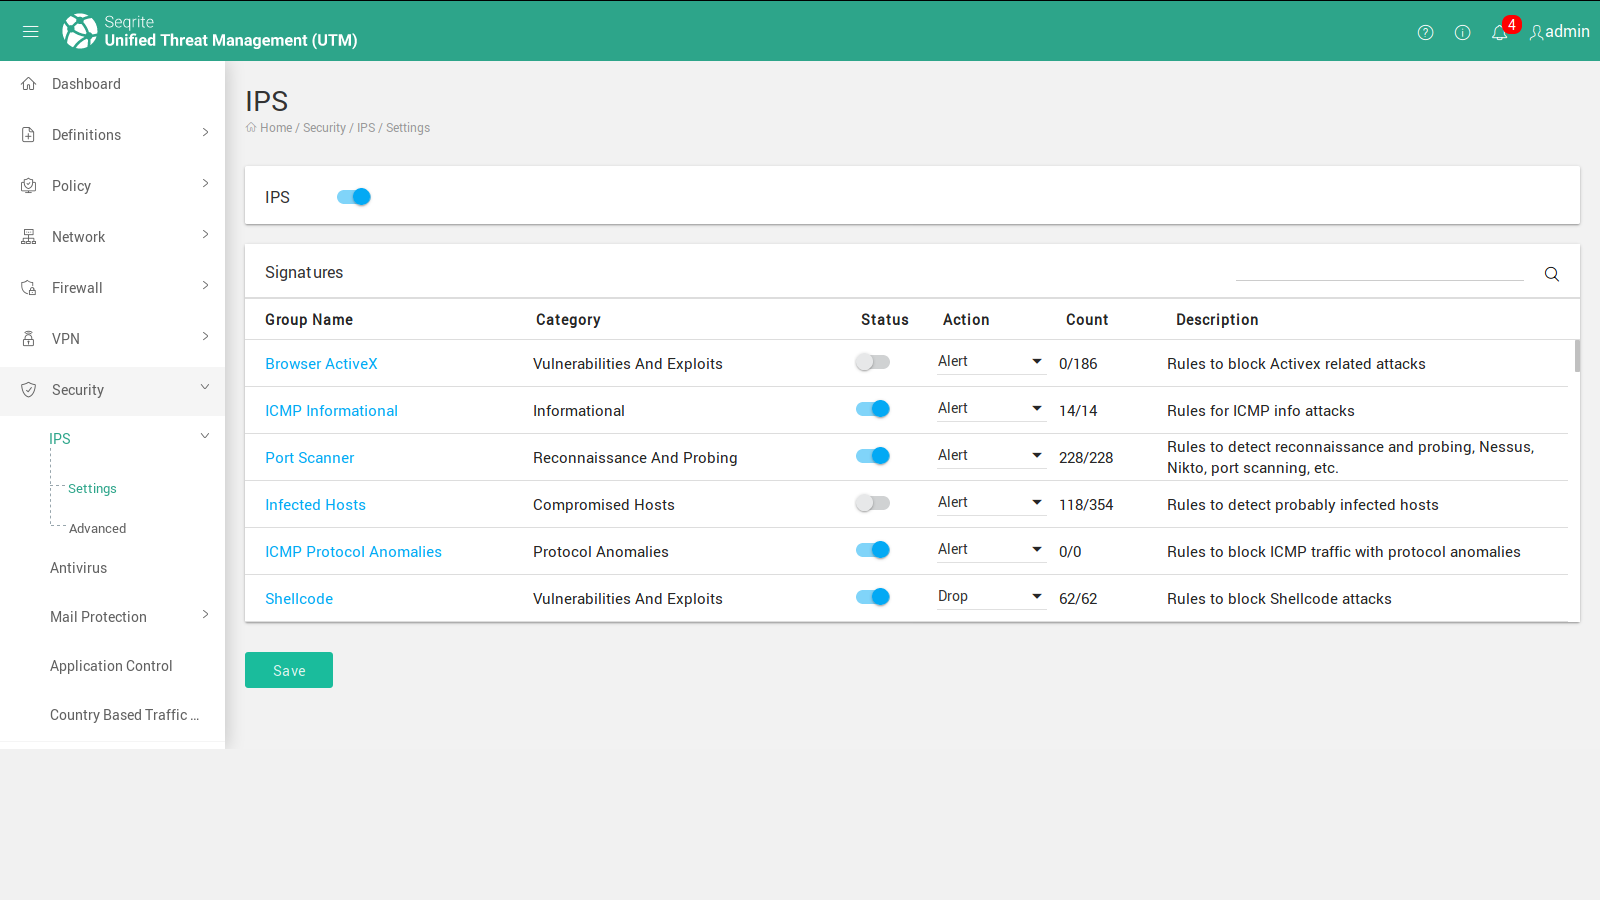
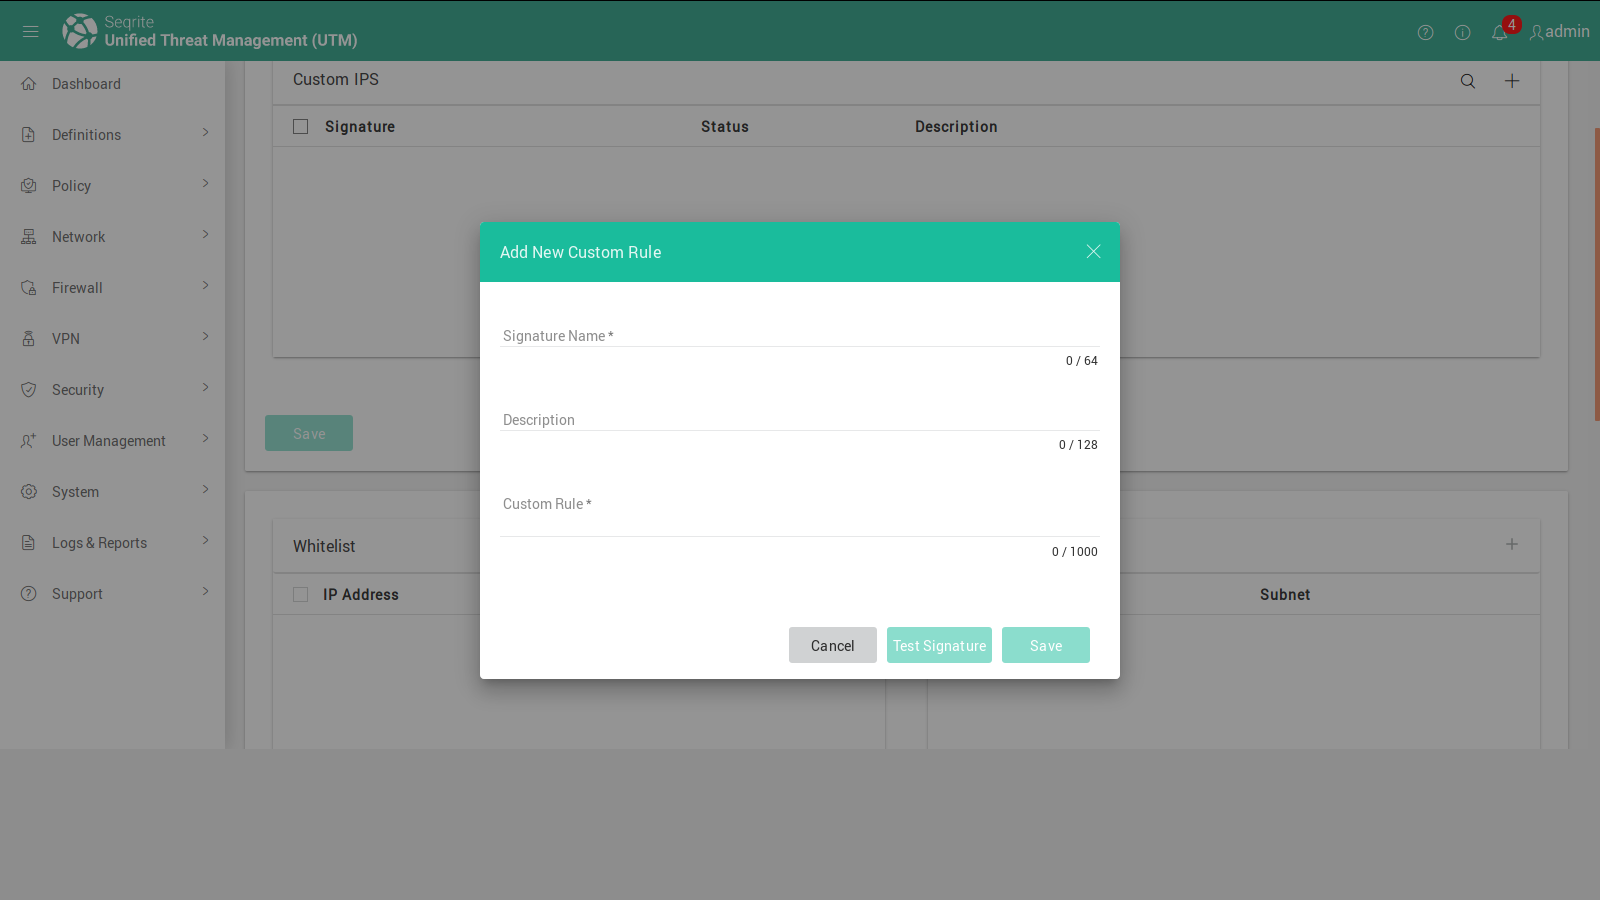
Jy moet dalk nuwe handtekeninge by jou bestaande handtekeninglys voeg. Seqrite UTM IPS kan jy jou eie persoonlike handtekeninge byvoeg. Jy kan dit doen deur die gevorderde oortjie op die IPS-bladsy te gebruik.
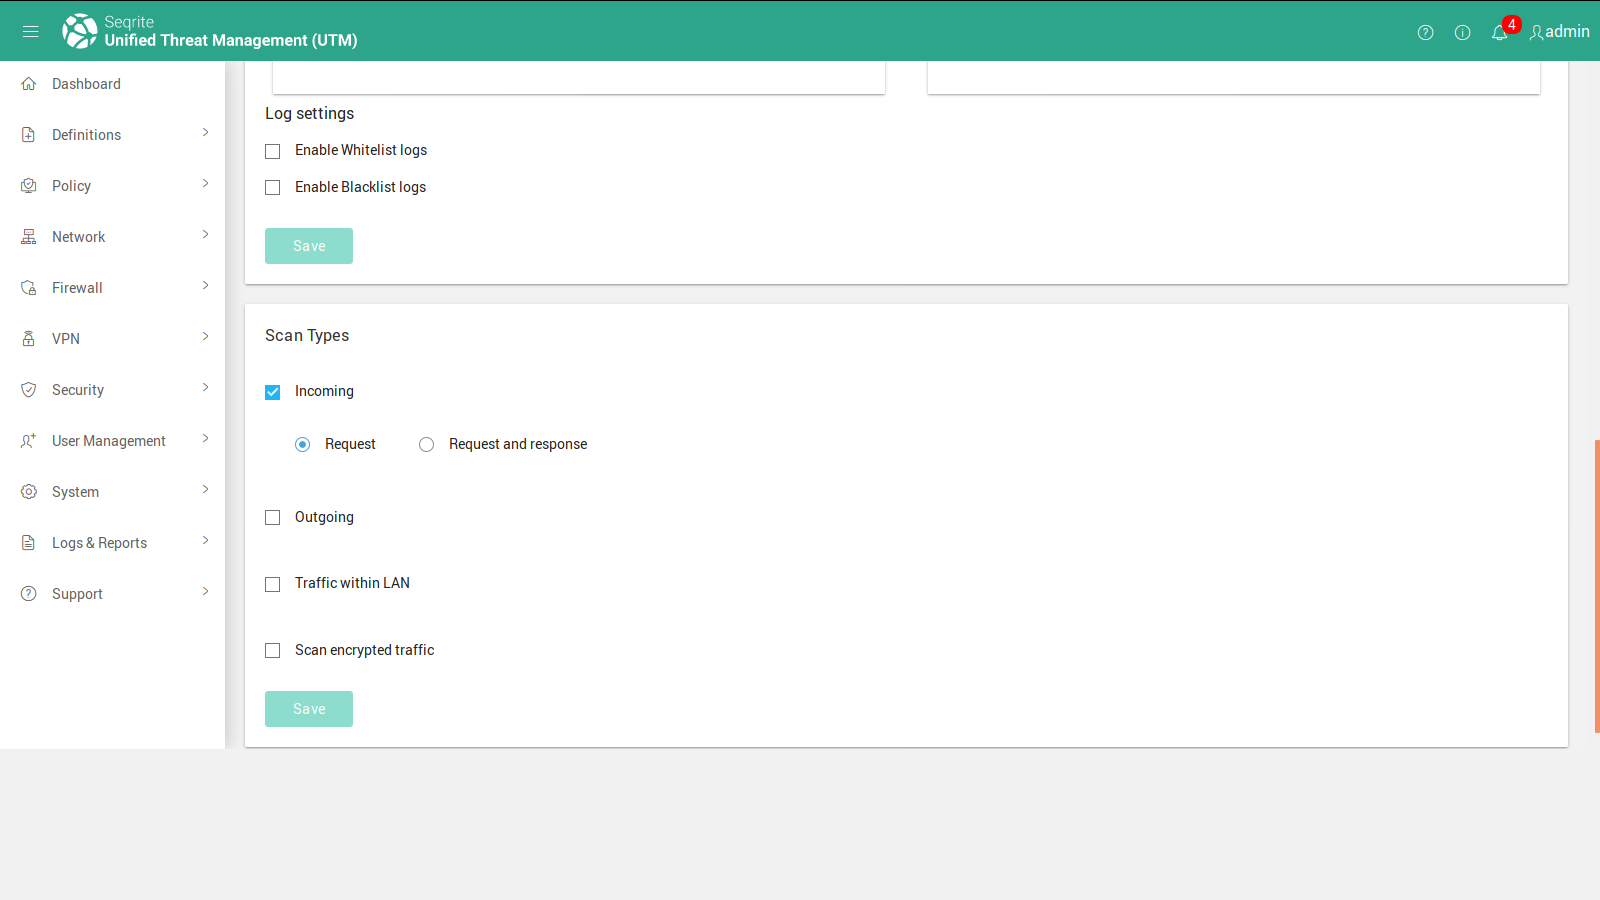
Jou organisasie mag dalk alle inkomende, uitgaande sowel as intranetverkeer moet monitor. Hierdie funksie laat jou toe om alle of individuele verkeersoorte te monitor.
Verwysings
a) thesslstore.com
b) veracode.com
c) securebox.comodo.com
d) Voorkoming van Man-in-die-middel-aanvalle met behulp van HTTPS en SSL, IJCSMC, Vol. 5, Uitgawe 6, Junie 2016, bl. 569 – 579

