

Die SideCopy APT-groep het sy aktiwiteite vanjaar uitgebrei en teiken nou kritieke Indiese sektore.
Navorsers van Quick Heal Security Labs volg die berugte kuberaanvalgroep – 'Transparent Tribe' – sedert die eerste SideCopy-veldtog in September 2020, wat deur Quick Heal ontdek is. Die span het onlangs 'n toename in SideCopy se aktiwiteite ontdek wat sekere regeringsagentskappe in Indië teiken. Die groep het nuwe wanware-instrumente by sy arsenaal gevoeg.
Nog 'n aanvalsveldtog wat ons in Maart 2021 ontdek het (verwysing na blog), blyk deel te wees van die meer uitgebreide SideCopy-veldtog. Die spies-phishing-aanvalsveldtog het die Army Welfare Education Society se beursvorm as 'n lokmiddel gebruik.
Die tweede golf van SideCopy gebruik COVID-19 as 'n lokmiddel, wat nie uniek is nie, aangesien die COVID-19-tema in die afgelope anderhalf jaar in talle kuberaanvalle gebruik is. Dit is egter die eerste keer dat die COVID-19-tema in die SideCopy-veldtog gebruik word.
In die meeste gevalle sal suksesvolle uitvoering van die aanval lei tot die ontplooiing van 'n afstandadministrasie-instrument. As 'n RAT geïnstalleer word, sal die aanvallers onbeperkte toegang tot die masjien kry en sensitiewe data van hierdie agentskappe steel.
Sleutel Bevindinge
- Operasie SideCopy, wat sedert vroeg in 2019 aktief is, brei sy arsenaal uit.
- Die jongste aanvalle in hierdie veldtog gebruik COVID-19 as 'n lokmiddel
- Hierdie veldtog is gemik op kritieke regeringsentiteite in Indië.
- Byna alle CnC behoort aan Contabo GmbH en bedienername is soortgelyk aan masjienname wat in die vorige verslag in September 2020 gevind is.
- Die aanval lei tot die ontplooiing van 'n afstandadministrasie-instrument (RAT).
- Die aanvalsinstrumente en -metodes is ook verbeter om opsporing te bemoeilik.
Uitvoeringsketting
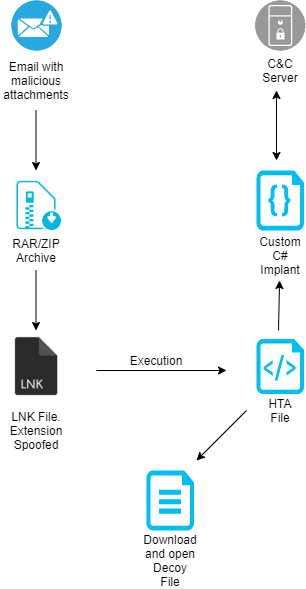
Pasgemaakte C#-inplanting: ReverseRAT
Die APT-groep kies hul teikens noukeurig, gradeer gereedskap in hul arsenaal op gebaseer op die teikens en gebruik hoofsaaklik beperkte maar effektiewe funksionaliteit om ontwykend te wees.
Die meeste van die agterdeure wat in die veldtog gebruik word, is NJRat; in een spesifieke geval het ons egter op 'n nuwe vrag afgekom wat in C# geskryf is, wat 'n inplantaat installeer wat aanvallers in staat stel om die teiken te ondersoek en ander agterdeure te installeer. Hierdie inplantaat blyk 'n gevorderde weergawe te wees van die inplantaat wat ons in ons vorige artikel ontleed het.
Hoe Seqrite sy gebruikers beskerm?
Ons het die volgende opsporings vir die kwaadwillige monsters:
- WOONSTEL 42504
- WOONSTEL 42506
- Mshta.Aflaaier.41981
- Trojaan.A1672450
- Trojan.Agent.41884
- YakbeexMSIL.ZZ4
- MsilFC.S17874654
- Ghanarava.1612026585faf3ed
- Agent
Ook word die domeine en IP's wat gebruik word as kwaadwillig/gekompromitteer deur Quick Heal geklassifiseer.
Opsomming
Die deursigtige stam-aanvalsgroep is ook in die verlede met Pakistan verbind. Die bewyse wat in hierdie artikel aangebied word, versterk daardie bewering nog verder.
In die huidige veldtog teiken SideCopy/Transparent Tribe weereens kritieke regeringsentiteite in Indië. Die aanvalsinstrumente en -metodes is ook verbeter om opsporing te bemoeilik. Dit toon dat hierdie aanvalsgroep goed befonds is en aktief aanvalsmeganismes verbeter om die teikenentiteite te infiltreer.
Ons raai ons kliënte aan om bewus te wees van sulke aanvalle, die nodige kuberveiligheidsbeheermaatreëls in te stel, goeie kuberveiligheidspraktyke te volg, hul werknemers op te lei oor kuberrisiko's en hul omgewing te monitor vir enigiets verdags. Vir 'n meer gedetailleerde analise van Operasie SideCopy, laai asseblief ons Teiken van Kritieke Indiese Infrastruktuur Operasie SideCopy hier af:
Onderwerpkundiges:
Chaitanya Haritash, Sekuriteitsnavorser II
Nihar Deshpande, Senior Sekuriteitsnavorser
Shayak Tarafdar, veiligheidsnavorsingsleier



