• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  malware  /  Seqrite dwarsboom pogings van 'n JAVA jRAT-phishing-veldtog wat 'n internasionale ambassade in Indië teiken
Seqrite dwarsboom pogings van 'n JAVA jRAT-phishing-veldtog wat 'n internasionale ambassade in Indië teiken
16 Januarie 2018

Seqrite dwarsboom pogings van 'n JAVA jRAT-phishing-veldtog wat 'n internasionale ambassade in Indië teiken

Geskryf deur Pradeep Kulkarni
Pradeep Kulkarni
malware
4
Aandele

Vroeër het ons geblog oor hoe JAVA-gebaseerde jRAT -wanware in onlangse tye ontwikkel het. By Quick Heal Security Labs neem ons aktief waar hoe jRAT-veldtogte in die natuur plaasvind. Hierdie JAVA-wanware versprei deur middel van phishing-veldtogte. Terwyl ons een so 'n phishing-veldtog ontleed het, het ons gevind dat 'n internasionale ambassade in Indië deur phishers geteiken is. Die wanware wat in die phishing-veldtog gebruik is, was die berugte JAVA-wanware genaamd jRAT. Phishers het phishing-e-posse na die amptelike e-posadres van die geteikende ambassade gestuur.

Só lyk die phishing-e-pos.
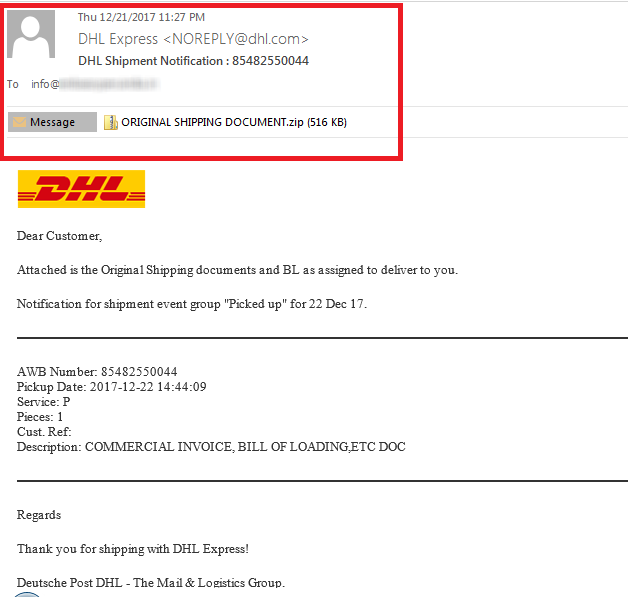
Fig 1. Phishing-e-pos gestuur na die geteikende ambassade

Soos in die figuur hierbo getoon, word 'n vals verskepingskennisgewing deur DHL na die geteikende e-posadres gestuur. Dit is 'n voorbeeld van 'n klassieke phishing-e-posbedrogspul. Die algehele inhoud van die e-pos lyk netjies en aantreklik genoeg om die gebruiker te mislei om die aanhangsel oop te maak om meer oor hierdie verskepingskennisgewing te wete te kom. Die e-posaanhangsel " ORIGINAL SHIPPING DOCUMENT.zip " is 'n ZIP-argieflêer wat 'n " ORIGINAL SHIPPING DOCUMENT.jar "-lêer bevat. Dit is ongewoon dat 'n verskepingskennisgewing 'n " .jar "-lêer as 'n aanhangsel het. Sodra die gebruiker dubbel op hierdie jar-lêer klik, word die wanware uitgevoer. Deesdae benodig baie toepassings JAVA/JRE vir hul uitvoering. Die kanse dat 'n JAVA/JRE op die eindgebruikerstelsels geïnstalleer word, is dus uiters hoog. Dit verhoog elke moontlikheid van die uitvoering van die Java-gebaseerde wanware op die geteikende stelsel.

Seqrite opsporing

Hierdie spesifieke phishing-poging wat op die geteikende ambassade uitgevoer is, is suksesvol geblokkeer deur Seqrite produkte met sy JAVA-opsporing “JAR.Suspicious.A”.

Infeksie ketting

'n Tipiese infeksieketting wat in hierdie JRAT-phishing-veldtog gevind word, is soos volg.
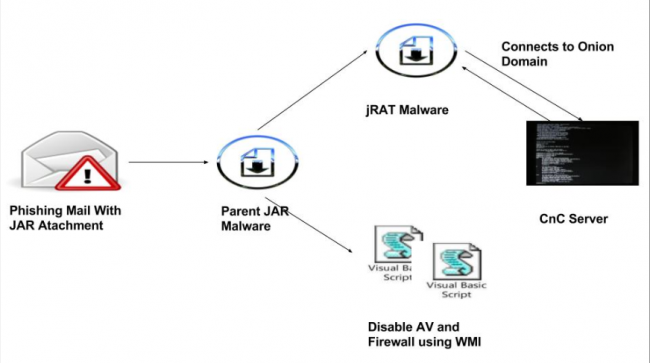
Fig 2. Infeksieketting - jRAT-phishingveldtog
Fig 2. Infeksieketting – jRAT-phishing-veldtog

Tegniese besonderhede

Soos uitgebeeld in fig. 2, laat die 'Parent JAR'-wanware twee VB-skriplêers en jRAT-wanware by die '%Temp%'-ligging val, wat daarin ingebed is. Hierdie VB-skripte is verantwoordelik vir die identifisering van verskillende antivirusprodukte sowel as firewallprodukte wat op 'n stelsel geïnstalleer is. Dit kyk ook na die 'Win2_PnpSignedDriver'-pyp wat nodig is om 'n virtuele omgewing te identifiseer. En as hierdie pyp oop gevind word, sal die wanware sy aktiwiteit stop.

Hieronder is die beelde van VBS-lêers.
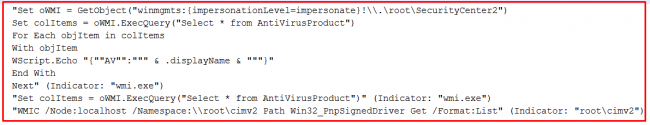
Fig 3. VBS-lêer om geïnstalleerde antivirusprodukte te identifiseer.


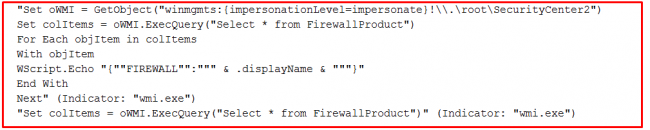
Fig 4. VBS-lêer om geïnstalleerde firewallprodukte te identifiseer.

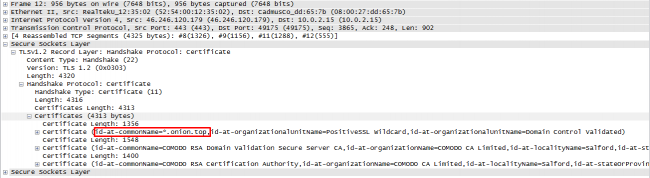
Die laat valde JRAT-lêer is gekoppel aan a CNC-domeinvvrhhhnaijyj6s2m.onion[.]top". Hierdie CNC-domein word gehuisves op 46.246.120.179. Die reputasie van hierdie domein en die IP is kwaadwillig volgens aanlyn skandeerders. Die kommunikasie vind plaas via an SSL-kanaal.  
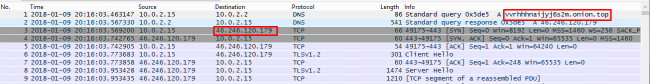
Fig 5. Verbinding met 'n CNC-domein


Fig 6. Gedekodeerde SSL-sertifikaat.

Ten tyde van ons analise het die CNC-bediener nie met die finale vrag gereageer nie. Oor die algemeen het ons waargeneem dat infostelaer-wanware in voortgesette jRAT-veldtogte afgelewer word.

Alhoewel phishing 'n ou tegniek is om wanware te versprei, is dit steeds een van die eenvoudige en mees effektiewe tegnieke wat deur phishers gebruik word. Deur hierdie eenvoudige tegniek van wanware-verspreiding te gebruik, jaag phishers hoëprofiel-teikens soos in hierdie geval die interne ambassade. Ons raai ons gebruikers aan om beskerm te bly deur hul Endpoint Security-oplossing (EPS) op datum te hou met die nuutste sekuriteitsopdaterings.

Sekuriteitsmaatreëls​

Hier is 'n infografika wat phishing verduidelik. En hieronder is 'n paar nuttige wenke om weg te bly van phishing-aanvalle.

  • Moenie e-posse oopmaak wat van onbekende, ongewenste of onverwagte bronne afkomstig is nie.
  • Moenie op skakels klik of aanhangsels in sulke e-posse aflaai nie.
  • Moenie e-posaanhangsels met uitbreidings soos .js, .jar, .exe. en .pdf oopmaak nie.
  • Deaktiveer VBA-makro in die Microsoft Office-toepassing.
  • Pas alle aanbevole opdaterings toe op jou bedryfstelsel, programme soos Adobe, Java, internetblaaiers, ens.
  • Maak seker dat u Eindpuntsekuriteitsoplossing (EPS) sagteware is op datum.
  • Neem gereelde rugsteunkopieë van jou lêers.

Aanwysers van kompromie

DHL Versendingskennisgewing: 85482550044
OORSPRONKLIKE VERSENDINGSDOKUMENT.zip
OORSPRONKLIKE VERSENDINGSDOKUMENT.jar
F2727B26A75F9DF01E464B9144117AE1
B01F4758F4FD791B851D64FC16B56D08
vvrhhhnaijyj6s2m.onion[.]top
46.246.120.179

Vakassesseringseksperts
Pradeep Kulkarni, Prashant Kadam | Quick Heal Sekuriteitslaboratoriums

 vorige Pos6 Verborge IT-risiko's in 2018
volgende Pos  Waarom is gesentraliseerde administrasie 'n belangrike sekuriteitsinstrument?
Pradeep Kulkarni

Oor Pradeep Kulkarni

Pradeep Kulkarni lei die IPS-span by Quick Heal Technologies Limited. Hy het meer as 11 jaar in die IT-sekuriteitsbedryf gewerk en aan verskeie...

Artikels deur Pradeep Kulkarni »

Verwante poste

  • Watter Malware Analysis PlatformGebruik ML/KI-gedrewe opsporing

    Watter Malware Analysis PlatformGebruik ML/KI-gedrewe opsporing

    Oktober 14, 2026
  • Operasie Silent Rotor: Gerigte veldtog kompromitteer onbemande lugvaartsektor voor Moskou-beraad

    Mag 6, 2026
  • Wanware-veldtog gebruik SVG's, e-posaanhangsels en CDN's om XWorm en Remcos via BAT-skripte te laat val

    September 11, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (344) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (26) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik