

Oorsig
Seqrite Labs, Indië se grootste laboratorium vir die ontleding van wanware, het het verskeie kubergebeure geïdentifiseer wat verband hou met Operasie Sindoor, wat staatsgeborgde APT-aktiwiteit en gekoördineerde hacktivist-operasies behels. Waargenome taktieke het spiesvissing, die ontplooiing van kwaadwillige skrifte, webwerf-ontsmetting en ongemagtigde datalekkasies ingesluit. Die veldtog het 'n kombinasie van kuber-spioenasietaktieke, hacktivist-gedrewe ontwrigtings en elemente van hibriede oorlogvoering vertoon. Dit het hoëwaarde-Indiese sektore geteiken, insluitend verdediging, regerings-IT-infrastruktuur, gesondheidsorg, telekommunikasie en onderwys. Sommige van die aktiwiteite is toegeskryf aan APT36 en Sidecopy, Pakistan-gebonde bedreigingsgroepe wat bekend is vir die benutting van namaakdomeine, wanware-vragte en geloofsbriewe-oestegnieke teen Indiese militêre en regeringsentiteite.
Snellerpunt: Aanvanklike Toegangsvektor
Op 17 April 2025 het Indiese kubertelemetrie begin ophelder. Oor die bedreigingsopsporingslandskap heen was afwykings gerig op regeringsposbedieners en verdedigingsinfrastrukture. Loklêers het name gehad wat dringendheid en legitimiteit nageboots het:
- xlam
- ppam
- pptx.lnk
Dit was nie gewone lêers nie. Dit was presisie-geleide aanvalle—dokumente gelaai met makro's , kortpaaie en skrifte wat geheime bevel-en-beheer (C2) kommunikasie en die ontplooiing van wanware veroorsaak het. Elke lokmiddel het op openbare vrees en nasionale tragedie gespeel en onlangse opskrifte soos die Pahalgam-terreuraanval as 'n wapen gebruik . Verdere tegniese besonderhede kan gevind word by:
- Advies: Pahalgam-aanval-tema lokvalle wat deur APT36 gebruik word om die Indiese regering te teiken
- Sambreel van Pakistanse Bedreigings: Konvergerende Taktieke van Kuberoperasies wat Indië Teiken | Seqrite
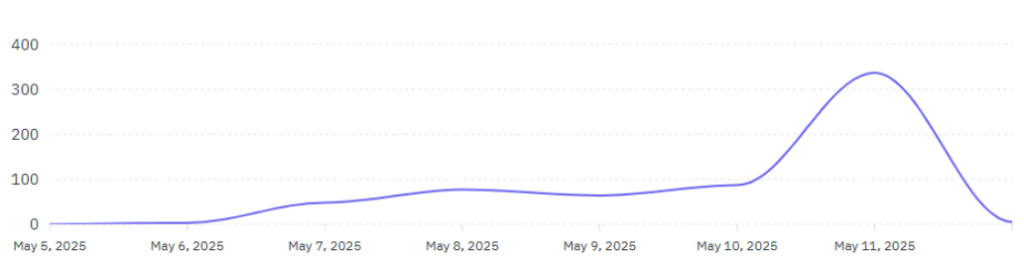
Na die aanvang van Operasie Sindoor op 7 Mei is 'n toename in hacktivistiese aktiwiteite waargeneem, insluitend gekoördineerde ontsierings, datalekkasies en ontwrigtende kuberveldtogte.
Aktiwiteitstydlyngrafiek – Operasie Sindoor
APT36: Evolusie van 'n Digitale Roofdier
APT36, lank geassosieer met die gebruik van Crimson RAT en sosiale manipulasie, het ontwikkel. Weg was die ouer Poseidon-laaiers— Ares , 'n modulêre, ontwykende wanware-raamwerk , het nou die nuwe spits gevorm.
Gereedskap en lêertipes:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Makro's wat webnavrae aktiveer:
fogomyart[.]com/random.php - Vraglewering deur nagemaakte Indiese entiteite:
zohidsindia[.]com, nasionaleverdedigingskollege[.]com, nasionaleverdedigingsrugsteun[.]xyz - Terugbel C2 IP: 167.86.97[.]58:17854(Krimson RAT C2).
APT36 het gevorderde TTP's tydens Operasie Sindoor gebruik vir sluipende infeksie, volharding, en bevel en beheer. Aanvanklike toegang was via spiesuitvissingsaanhegsels (T1566.001) met behulp van kwaadwillige lêertipes (.ppam, .xlam, .lnk, .xlsb, .msi). Hierdie het makro's veroorsaak wat webnavrae (T1059.005) uitgevoer het na domeine soos fogomyart[.]com. Vragladings is afgelewer deur middel van nagemaakte Indiese domeine soos zohidsindia[.]com en nationaldefensecollege[.]com, met C2-kommunikasie via toepassingslaagprotokolle (T1071.001) na 167.86.97[.]58:17854. Vir uitvoering en volharding het APT36 LOLBins (T1218), geskeduleerde take (T1053.005), UAC-omseilings (T1548.002) en verduisterde PowerShell-skripte (T1059.001, T1027) gebruik, wat langdurige toegang moontlik gemaak het terwyl opsporing ontduik is.
Ares RAT verleen volle beheer oor die gekompromitteerde gasheer, en bied vermoëns soos sleutelregistrasie, skermopname, lêermanipulasie, geloofsbriewediefstal en die uitvoering van afstandopdragte – soortgelyk aan kommersiële RAT's, maar aangepas vir stealth en ontduiking.
Digitale Infrastruktuur: Domeine van Misleiding
Die operasie se domeinarsenaal het gelyk soos 'n geheime intelligensie-operasie:
- pahalgamattack[.]com
- bedrywighede binnenshuis2025[.]in
- sindoor[.]webwerf
- sindoor[.]live
Hierdie domeine het militêre en regeringsentiteite nageboots, gebruikersvertroue uitgebuit en geopolitieke narratiewe vir sosiale manipulasie aangewend.
Hacktivisme in Tandem: Die Skadubataljon
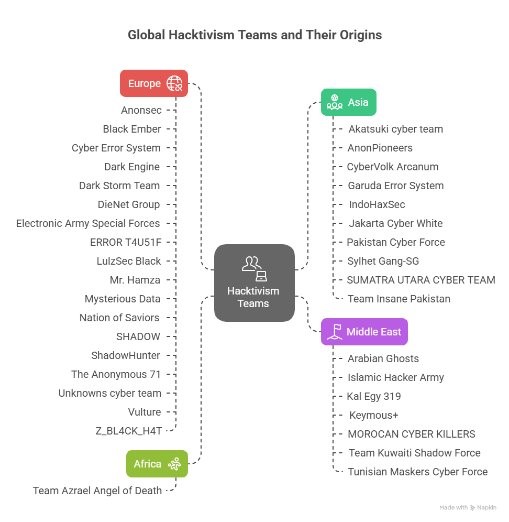
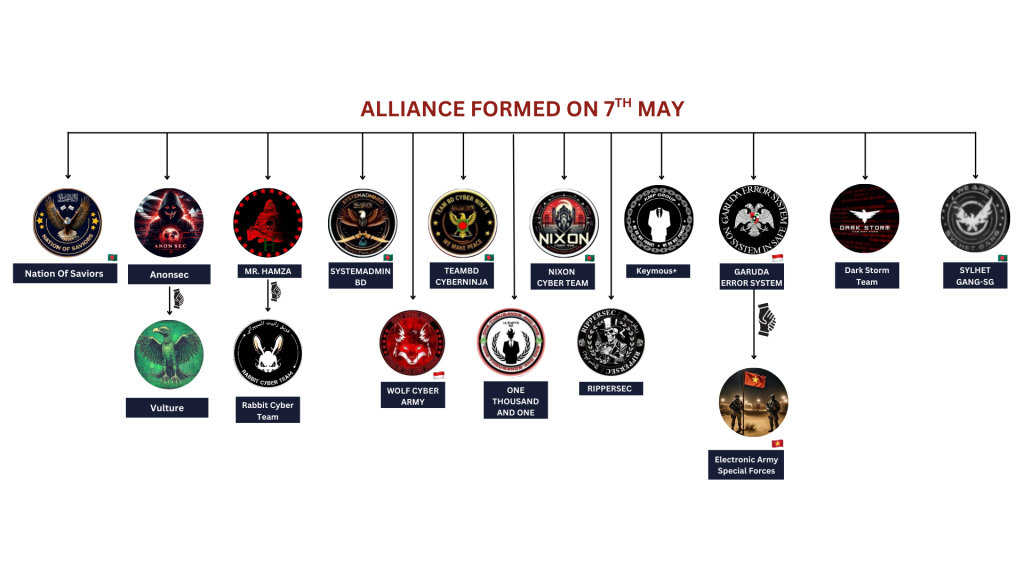
APT36 het nie alleen opgetree nie. Parallel het hacktivistiese kollektiewe ontwrigtende aanvalle – DDoS , ontsierings en datalekkasies – oor belangrike Indiese sektore gekoördineer. Telegram-groepe het aksies onder hutsmerke soos #OpIndia, #OperationSindoor en #PahalgamAttack gesinkroniseer, soos in die onderstaande beeld uitgebeeld word.
Mees geteikende sektore:
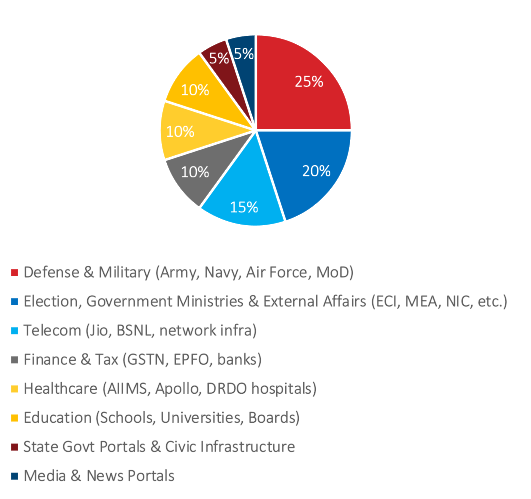
Die Operasie Sindoor-veldtog het Indië se kritieke sektore strategies geteiken, met die fokus op verdedigingsentiteite soos die Ministerie van Defensie, Leër, Vloot en DRDO. Die aktiviste beweer dat hulle die regering se IT-infrastruktuur, insluitend NIC en GSTN, ontwrig het met bewyse van DDoS en data-lekkasies, terwyl hulle gepoog het om inbreuke in gesondheidsorginstellings soos AIIMS- en DRDO-hospitale te maak. Telekommunikasiereuse soos Jio en BSNL is ondersoek, saam met verskeie staatsvlak-onderwys- en regeringsportale , wat die omvang en koördinering van die kuber-offensief ten toon gestel het.
Bedreigingslandskap na die veldtog
Van 7-10 Mei, Seqrite telemetrie gerapporteer:
- 650+ bevestigde DDoS/ontsieringsgebeurtenisse
- 35+ hacktivistiese groepe betrokke, 7 nuut na vore gekom
- 26 persoonlike opsporingshandtekeninge ontplooi oor XDR
Deteksiehandtekeninge:
| Handtekening Naam | Beskrywing |
| BAT.Sykopie.49534.GC | SideCopy-laaierskrip |
| LNK.Sykopie.49535.GC | Makro-geaktiveerde kortpad |
| MSI.Trojan.49537.GC | MSI-gebaseerde Trojaanse dropper |
| HTML.Trojan.49539.GC | HTML-bewysstuk-phisher |
| Bat.downloader.49517 | Laai nutsprogram vir RAT af |
| Txt.Enc.Sidecopy.49538.GC | Verduisterde laaier |
IOC's: Aanwysers van Kompromie
Kwaadwillige domeine:
- pahalgamattack[.]com
- sindoor[.]live
- bedrywighede binnenshuis2025[.]in
- nasionale verdedigingskollege[.]com
- fogomyart[.]com/random.php
Kwaadwillige lêers:
- xlam
- ppam
- pptx.lnk
Terugbel-IP:
- 167.86.97[.]58:17854(Krimson RAT C2)
VPS Verkeer Oorsprong:
- Rusland 🇷🇺
- Duitsland 🇩🇪
- Indonesië 🇮🇩
- Singapoer 🇸🇬
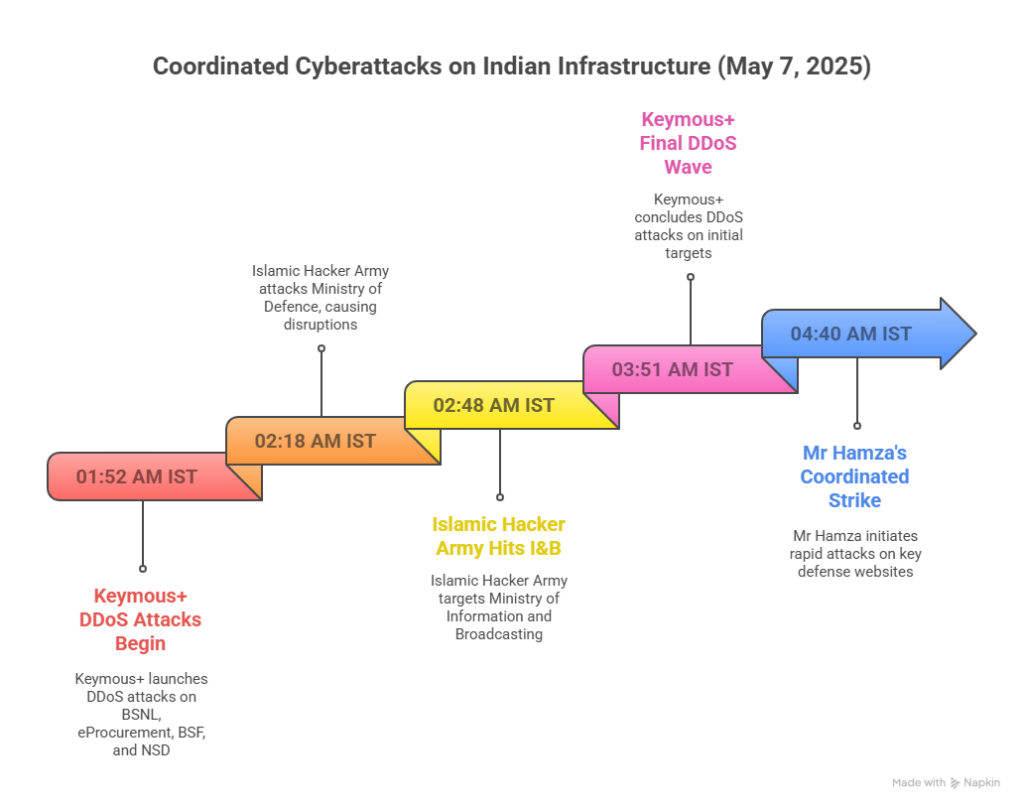
Die gedagtekaart van chaos: gekoördineerde ontwrigting
Seqritese reaksie
Om die operasie teen te werk, Seqrite Laboratoriums ontplooi:
- 26 opsporingsreëls oor produklyne heen
- YARA-handtekeninge en korrelasie in STIP/MISP
- XDR-wye waarskuwings vir SideCopy- en Ares-variante
- Donker web en Telegram monitering
- Verspreiding van bedreigingsadvies aan Indiese entiteite
Navorser se Refleksie
Operasie Sindoor het die bloudruk van moderne kuberoorlogvoering onthul. Dit het getoon hoe nasiestaat-akteurs nou met nie-staatlike hacktiviste saamwerk , en tegniese indringing met sielkundige operasies saamsmelt . Die evolusie van APT36 – veral die skuif van Poseidon na Ares – en die gelyktydige hacktiviste-aanvalle dui op 'n doelbewuste samevloeiing van kuber-spioenasie en ideologiese oorlogvoering.
In plaas van geïsoleerde wanware-veldtogte, staar ons nou digitaal gekoördineerde oorlogspeletjies in die gesig . Die gereedskap mag verander—makro's, MSI-lêers, DDoS-skripte—maar die doelwitte bly: destabiliseer, disinformeer en ontwrig.
Gevolgtrekking
Operasie Sindoor verteenwoordig 'n beduidende eskalasie in die kuberkonfliklandskap tussen Indië en Pakistan. Die veldtog, georkestreer deur APT36 en geallieerde hacktivist-groepe, het 'n mengsel van gevorderde wanware, nagemaakte infrastruktuur en misleidende sosiale manipulasie gebruik om belangrike Indiese sektore te infiltreer.
Die strategiese teikenstelling van verdediging-, regerings-IT-, gesondheidsorg-, onderwys- en telekommunikasiesektore beklemtoon 'n voorneme om nie net intelligensie in te samel nie, maar ook om nasionale bedrywighede te ontwrig. Met die ontplooiing van gereedskap soos Ares RAT het aanvallers volledige afstandtoegang tot besmette stelsels verkry – wat die deur oopmaak vir toesig, datadiefstal en potensiële sabotasie van kritieke dienste.
Vanuit 'n impakperspektief het hierdie operasie:
- Ondermynde vertroue in amptelike digitale kommunikasie deur geloofwaardige Indiese domeine na te boots.
- Verhoogde operasionele risiko's vir sensitiewe departemente deur infrastruktuurswakpunte bloot te lê.
- Gekompromitteerde openbare persepsie van kuberveiligheidsgereedheid in die regering en verdediging.
- Versterkte geopolitieke spanning deur kubermiddele te gebruik om invloed te projekteer en onstabiliteit te veroorsaak.
Die impak van hierdie veldtog op nasionale kuberveiligheid en vertroue was beduidend:
- DatafiltrasieSensitiewe interne dokumente, geloofsbriewe en gebruikersinligting is van sleutelorganisasies gesteel. Dit benadeel operasionele sekuriteit, strategiese besluitneming en maak paaie oop vir opvolg-inbrake.
- DDoS-aanvalleGerigte diensweigeringsaanvalle het die beskikbaarheid van kritieke regerings- en publiekgerigte dienste ontwrig, wat beide interne werkvloei en burgertoegang gedurende sensitiewe geopolitieke periodes beïnvloed het.
- Webwerf DefacmentVerskeie Indiese regerings- en institusionele webwerwe is ontsier, wat die publiek se vertroue ondermyn het en as 'n sielkundige oorlogvoeringstaktiek gedien het om invloed en kuber-meerderwaardigheid te projekteer.
Hierdie ontwikkelinge beklemtoon die dringende behoefte aan verbeterde threat intellisensiëringsvermoëns, robuuste voorvalreaksieraamwerke en strategiese publiek-private samewerking om sulke ontwikkelende hibriede bedreigings teen te werk.


