
INHOUDSOPGAWE
- Inleiding
- Sleutel teikens
- Nywerhede wat geraak word
- Geografiese fokus
- Infeksie ketting
- Aanvanklike bevindings
- Ondersoek na die lokvaldokumente
- Tegniese Analise
- Fase 1 – Analise van Kwaadwillige Uitvoerbare Bestand
- Fase 2 – Tweede fase vragdraer
- Infrastruktuur en Toeskrywing
- Gevolgtrekking
- Seqrite Beskerming
- Aanwysers van Kompromie (IOC's)
- MITRE ATT&CK Mappinga
- Skrywers
Inleiding
SEQRITE Labs het aktief opkomende bedreigings dopgehou en onlangs 'n veldtog geïdentifiseer wat op professionele persone en organisasies in die Eurasiese onbemande lugvaartsektor gemik is. Die veldtog blyk strategies geskeduleer te wees om in lyn te kom met die XIII Eurasiese Internasionale Forum "Onbemande Lugvaart 2026", wat vir 23 April 2026 in Moskou geskeduleer is, 'n belangrike internasionale geleentheid wat op onbemande lugvaartstelsels (UAS) fokus.
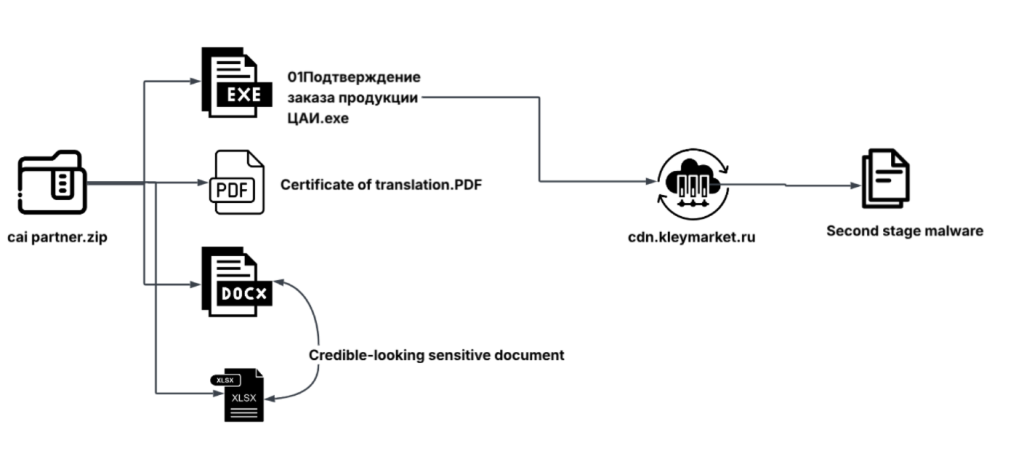
Die veldtog versprei kwaadwillige vermeende e-posaanhangsels deur middel van spiesvissing, en lewer 'n argief met die naam cai partner.zip af. Die argief bevat 'n Rust-gebaseerde uitvoerbare lêer vermom as 'n wettige bestellingsbevestigingsdokument van die Russiese Lugvaartinligtingsentrum (ЦАИ/CAI).
In die volgende afdelings sal ons die phishing-lokmiddels wat in hierdie veldtog gebruik is, analiseer, gevolg deur 'n tegniese analise van die kwaadwillige uitvoerbare lêer. Ons sal ook ondersoek hoe die lêer 'n tweede-fase-vrag aflaai en uitvoer. Daarbenewens sal ons die infrastruktuur en C2-kommunikasie wat gebruik word, hersien, en uiteindelik die waargenome gedrag aan MITRE ATT&CK-taktieke en -tegnieke koppel.
Sleutel teikens
Nywerhede wat geraak word
- Onbemande Lugvaartstelsels (UAS/UAV) sektor
- Lugvaartinligtingsdienste
Geografiese fokus
- Rusland
- Tadjikistan
- Sentraal-Asië
- Midde-Ooste en Europa
Infeksie ketting
Aanvanklike bevindings
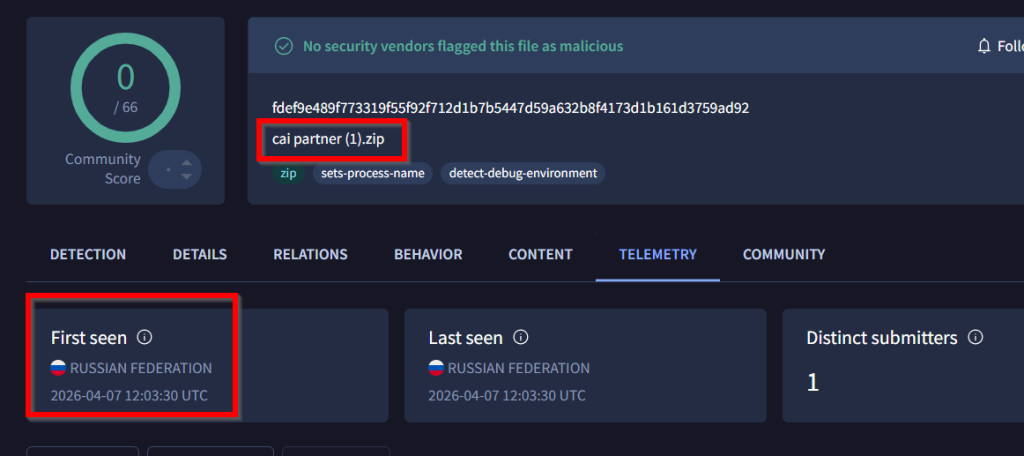
Terwyl ons onlangse veldtogte ondersoek het, het ons 'n verdagte ZIP-lêer met die naam cai partner (1).zip op die publieke sandput, VirusTotal, geïdentifiseer. In die aanvanklike waarneming het ons gesien dat die lêer vanaf Rusland ingedien is en geen opsporings tydens sy eerste opduiking teen ons jagreëls gehad het nie. Die lêernaam en die inhoud daarvan het egter verdag voorgekom, wat ons aandag getrek het.
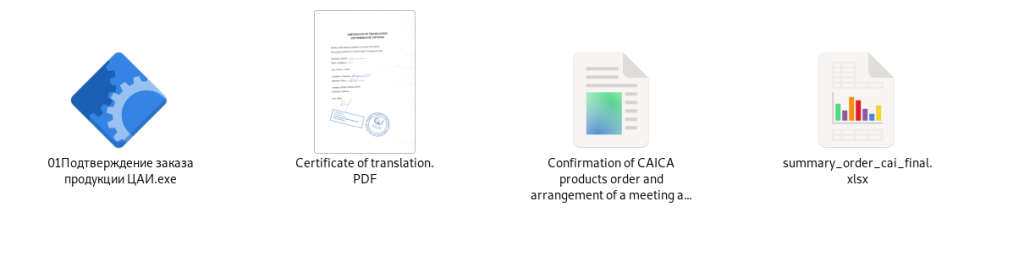
Verdere ondersoek het ons gelei na 'n ander argief genaamd cai partner.zip, wat dien as die primêre draer van beide die lokmiddeldokumente en die kwaadwillige uitvoerbare lêer. Nadat ons die inhoud van hierdie argief onttrek het, het ons opgemerk dat dit vier lêers bevat. Een hiervan is 'n binêre uitvoerbare lêer genaamd " Подтверждение заказа продукции ЦАИ.exe " , wat vertaal word na " Bevestiging van bestelling van CAI products.exe".
Benewens die uitvoerbare lêer, bevat die argief verskeie lokmiddeldokumente soos 'n PDF-, DOCX- en XLSX-lêer, alles ontwerp om as wettige besigheidsverwante dokumente te verskyn.
Ondersoek na die lokvaldokumente
PDF Lokmiddel Dokument
Die eerste dokument wat ons aandag getrek het, is 'n PDF-lêer wat uit die argief onttrek is. Die lêer is genaamd Sertifikaat van vertaling.PDF en is ontwerp om as 'n wettige sertifiseringsdokument te verskyn.
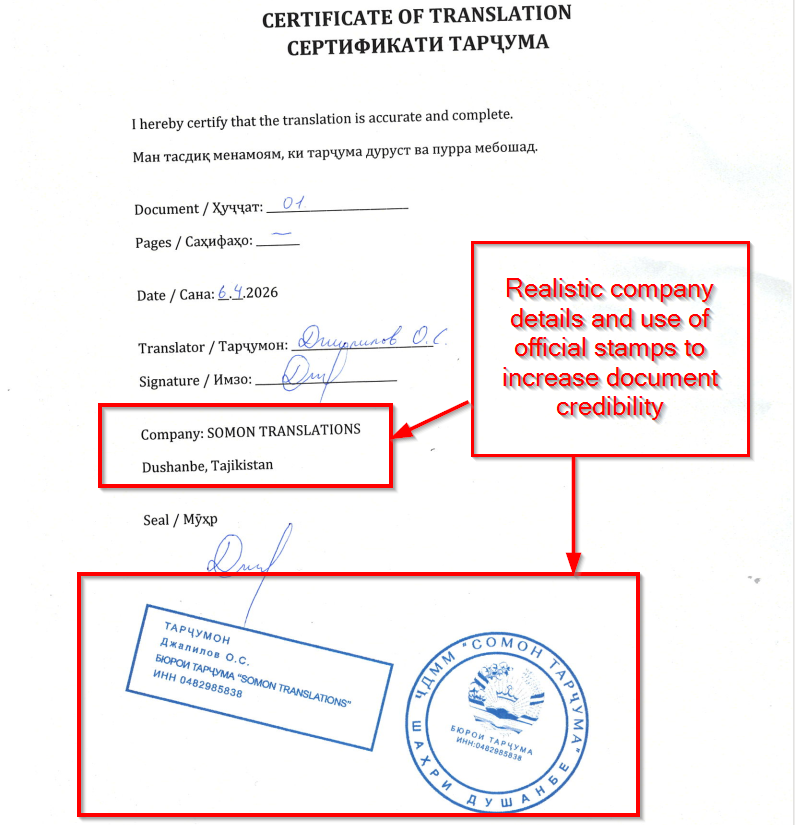
Wanneer die dokument nagegaan word, word dit as 'n amptelike vertaalsertifikaat voorgestel. Dit bevat besonderhede soos dokumentnommer, datum, vertalernaam, handtekening en maatskappyinligting (SOMON TRANSLATIONS, Dushanbe, Tadjikistan), tesame met stempels en seëls om die egtheid daarvan te versterk.
Deur dus na die besonderhede van die dokument te kyk, insluitend die gebruik van verskeie tale, formele struktuur en amptelike stempels en handtekeninge, blyk dit dat die lokmiddel ontwerp is om professionele persone betrokke by internasionale sake of vertaalverwante aktiwiteite te teiken.
DOCX Lokmiddel Dokument
Nadat ons die dokument ontleed het, het ons gevind dat hierdie lêer, genaamd Bevestiging van CAICA-produktebestelling en reëling van 'n vergadering by die Onbemande Lugvaart – 2026-forum om betalingsbesonderhede te bespreek en 'n langtermynkontrak te teken.docx, soortgelyk is aan die dokument wat onmiddellik na die uitvoering van die kwaadwillige uitvoerbare lêer aan die slagoffer vertoon is.
Ons sal hierdie dokument in detail analiseer in die volgende afdeling, waar ons demonstreer hoe dit deur die uitvoerbare lêer tydens looptyd geproduseer word.
XLSX Lokmiddel Dokument
Die derde dokument wat in die argief geïdentifiseer is, is 'n Excel-lêer met die naam summary_order_cai_final.xlsx
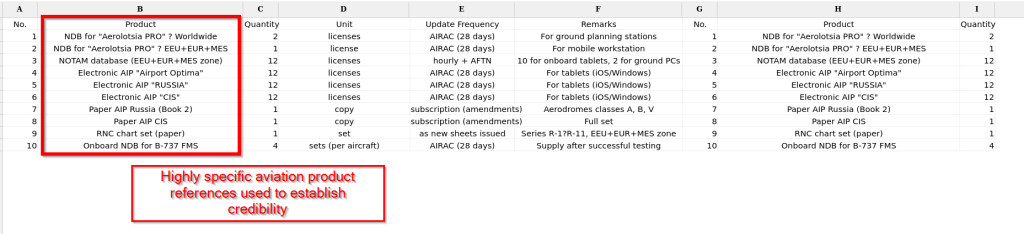
Na ontleding van die lêer het ons opgemerk dat dit 'n gedetailleerde lys van lugvaartverwante produkte bevat, insluitend navigasiedatabasisse, NOTAM-datastelle, elektroniese AIP-versamelings en aanboordstelsels vir vliegtuie soos die Boeing 737. Die dokument spesifiseer ook hoeveelhede, lisensiëringsbesonderhede, opdateringsfrekwensies en gebruiksaantekeninge, wat dit soos 'n wettige bestelopsomming laat lyk.
Die vlak van detail en gebruik van bedryfspesifieke terminologie dui daarop dat hierdie dokument ontwerp is om lugvaartprofessionele en -organisasies te teiken.
Tegniese Analise
In hierdie afdeling sal ons die tegniese analise van die lêer wat uit die ZIP-argief onttrek is, ondersoek. Die uitvoerbare lêer wat ons gevind het, word genoem as Подтверждение заказа продукции ЦАИ.exe, wat vertaal word na " Bestelbevestiging vir CAI products.exe ".
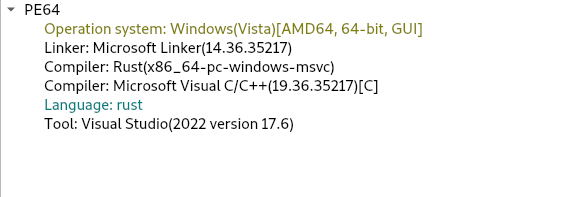
Nadat ons die metadata met behulp van statiese analise-instrumente hersien het, het ons geïdentifiseer dat hierdie lêer 'n 64-bis Windows-uitvoerbare lêer is wat in die Rust-programmeertaal saamgestel is. Ons het toe voortgegaan om die kwaadwillige funksionaliteit van die uitvoerbare lêer te analiseer, wat ons in twee fases verdeel het: Die eerste fase fokus op die aktiwiteite wat deur die uitvoerbare lêer op die slagoffer se masjien uitgevoer word, en die tweede fase dek hoe die uitvoerbare lêer 'n tweede-fase-vrag van 'n afstandbediener aflaai en laat val, afhangende van die bedreigingsakteur, wat dit probeer aflaai op die slagoffer se masjiene.
Fase 1 – Analise van Kwaadwillige Uitvoerbare Bestand
Toe ons aanvanklik na die kwaadwillige uitvoerbare lêer kyk, het ons gevind dat dit 'n .docx-lêer uitvoer, wat ons hierbo bespreek het, en as een van 'n lokmiddel optree en die slagoffer se aandag aflei.
Uitvoering van lokmiddeldokument
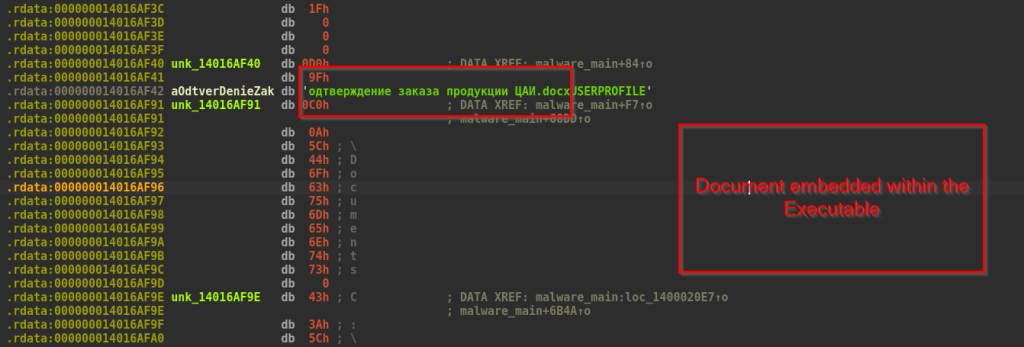
Ons het waargeneem dat 'n dokument eksplisiet in die uitvoerbare lêer ingebed is. Onmiddellik na uitvoering word hierdie dokument op die gebruiker se skerm vertoon om die slagoffer af te lei en die illusie van 'n goedaardige toepassing te skep.
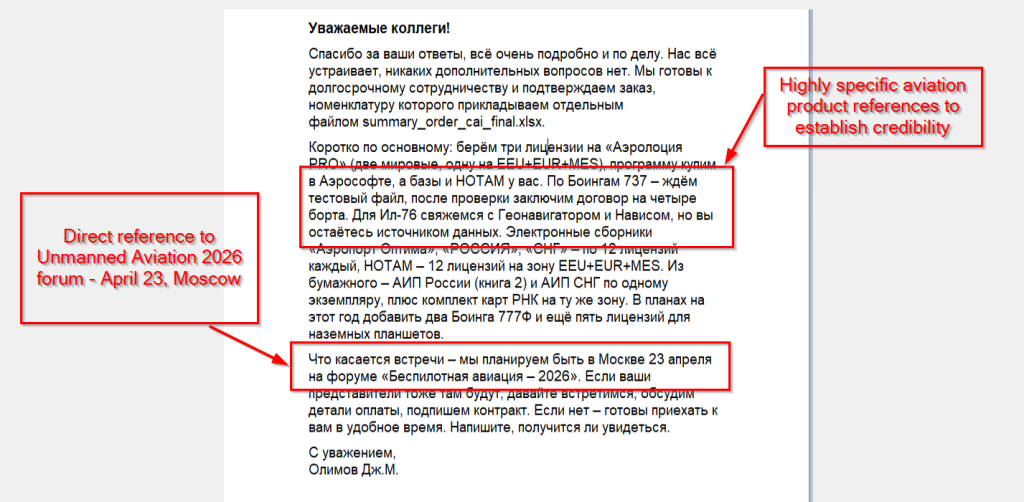
Die lokdokument bevat 'n sakeboodskap in Russies, onderteken deur "Olimov JM". Dit is ontwerp om te lyk soos 'n regte boodskap van 'n lugvaartmaatskappy wat betrokke is by 'n langtermyn-saketransaksie.
Dit noem lugvaartverwante produkte soos Aerolotsia PRO-lisensies, NOTAM-databasisse, AIP Rusland en GOS, en lugvaartkaarte vir vliegtuie soos Boeing 737, IL-76 en Boeing 777F. Dit sluit ook tabletlisensies in. Die vlak van detail, insluitend lisensienommers en streke, laat die boodskap baie realisties voorkom.
Dit noem ook die komende geleentheid "Unmanned Aviation 2026" in Moskou op 23 April, wat daarop dui dat die bedreigingsakteur spesifiek Russiessprekende slagoffers teiken wat moontlik die geleentheid bywoon.
Stelselvingerafdrukke
Nadat die lokvaldokument uitgevoer is, begin die wanware onmiddellik stelselinligting insamel om 'n unieke slagofferprofiel te bou.
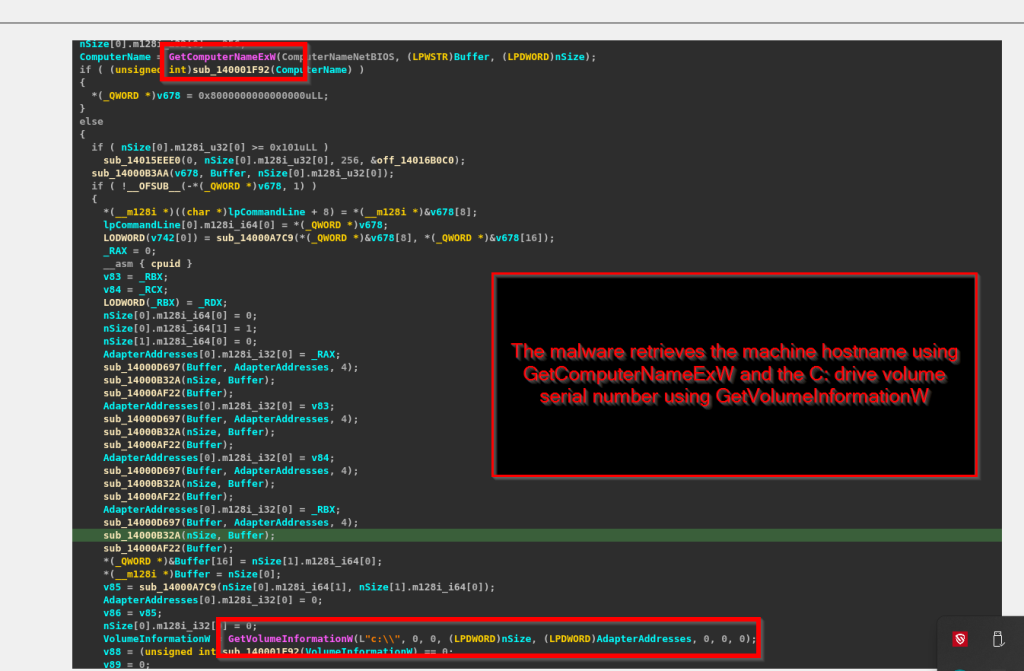
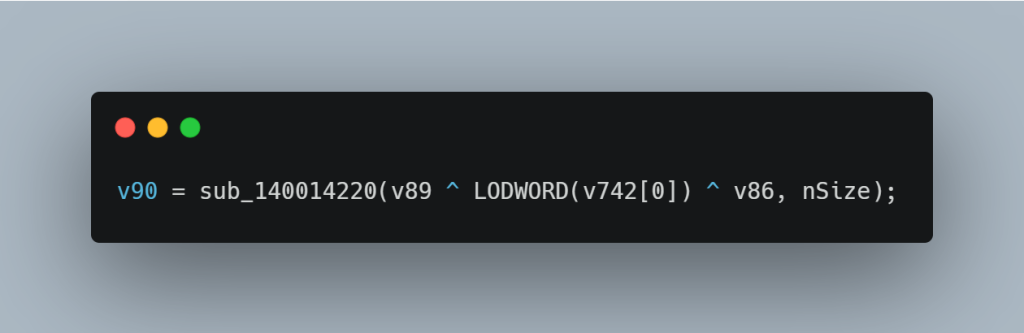
Die wanware haal die masjien se gasheernaam op met behulp van GetComputerNameExW en die C:-skyfvolume-serienommer met behulp van GetVolumeInformationW. Hierdie waardes word dan XOR-gekombineer en omgeskakel na 'n desimale stringvoorstelling, wat 'n unieke masjienidentifiseerder vir die slagoffer se stelsel vorm.
Omgewing- en Netwerkverkenning
Nadat 'n unieke ID vir die slagoffer se masjien geskep is, versamel die wanware meer inligting oor die stelsel en netwerk. Hierdie stap word deur 'n interne module hanteer en fokus op beide gebruikers- en netwerkbesonderhede.
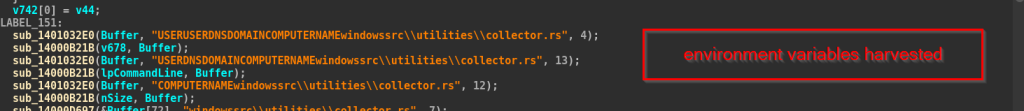
Eerstens versamel die wanware belangrike omgewingveranderlikes:
- GEBRUIKER – die tans aangemelde gebruikersnaam
- GEBRUIKERDNSDOMEIN – die domeinnaam
- REKENAARNAAM – die stelsel se gasheernaam
- GEBRUIKERSPROFIEL – die gebruiker se profielpad
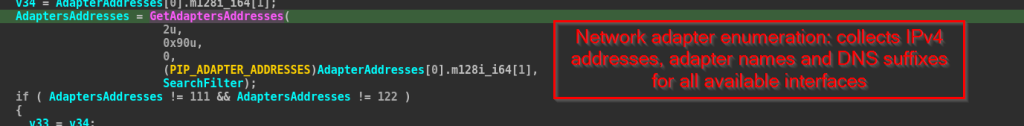
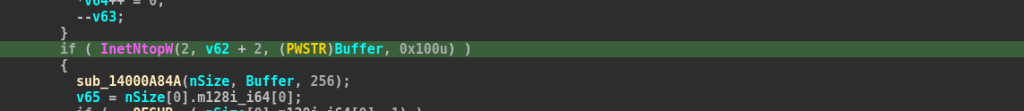
Volgende versamel die wanware netwerkinligting. Dit skandeer alle netwerkadapters met behulp van GetAdaptersAddresses en haal hul IPv4-adresse op. Hierdie IP-adresse word omgeskakel na leesbare formaat met behulp van InetNtopW. Dit versamel ook adaptername en DNS-verwante inligting.
Al hierdie data word dan georganiseer en voorberei om na die bevel-en-beheer (C2) bediener gestuur te word.
Ekfiltrasie
Die wanware versamel al die slagoffer se inligting en skakel dit om na 'n JSON-formaat met behulp van 'n biblioteek genaamd serde_json. Dit bou hierdie JSON stap vir stap en voeg elke stukkie data as 'n sleutel-waarde-paar by.
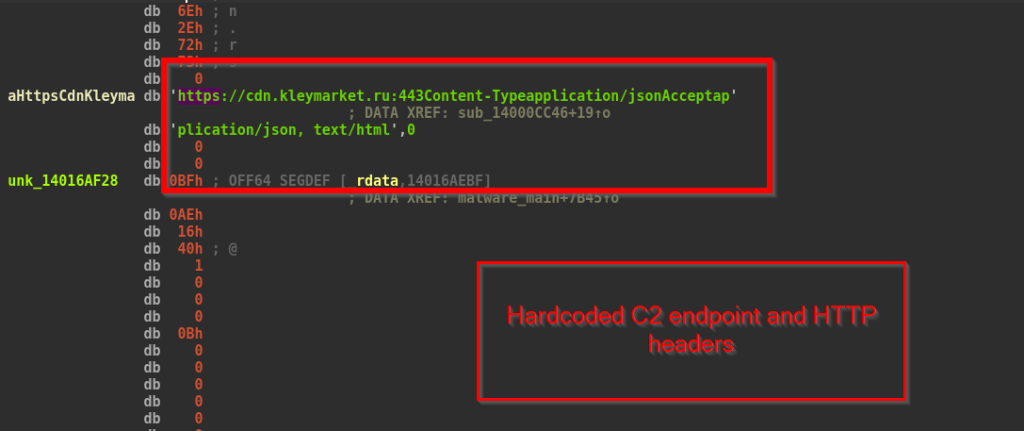
Nadat die JSON-data geskep is, enkripteer die wanware dit met behulp van 'n eenvoudige XOR-metode. Hierdie geënkripteerde data word dan na die bediener gestuur. Nadat die JSON-data geskep is, enkripteer die wanware dit met behulp van 'n eenvoudige XOR-metode. Hierdie geënkripteerde data word dan na die bediener cdn[.]kleymarket[.]ru gestuur via HTTPS (poort 443) met behulp van 'n HTTP POST-versoek.
Fase 2 – Tweede fase vragdraer
In die tweede fase sal ons die verskuiwings van die wanware, van data-insameling tot die aflewering van die finale vrag, dek. Nadat 'n geïnkripteerde reaksie van die C2-bediener ontvang is, dekripteer die wanware die vrag met behulp van meerstap-dekripsie-algoritmes en onttrek die vrag. Die wanware stoor dan die vrag met 'n ewekansige lêernaam binne een van die gidse en voer dit op die slagoffer se masjien uit.
Dekripsie van loonvrag
Die geïnkripteerde vrag van die C2-bediener word in verskeie stappe ontsyfer. Die wanware onttrek eers twee waardes uit die bedienerrespons, wat as die AES-sleutel gebruik word. Dit ontsyfer dan die vrag met behulp van AES-256 in blokke.
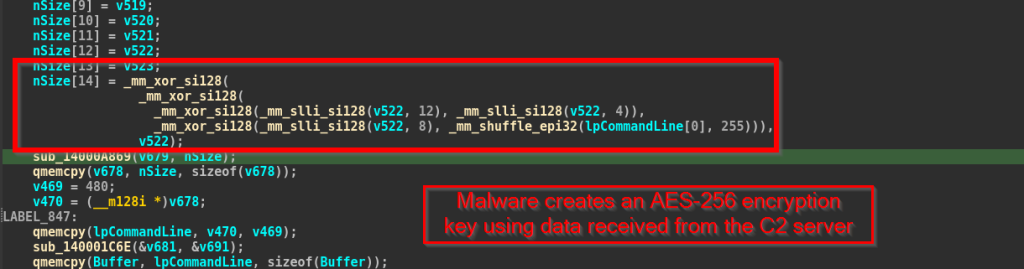
Vraglading en Uitvoering
Na die dekripsie van die vrag skep die wanware 'n ewekansige lêernaam van 6 karakters met letters en syfers, en voeg die .exe-uitbreiding by. Die wanware skryf die vrag direk na die skyf met behulp van NtWriteFile. Dit stoor die lêer op een van hierdie plekke:
- %GEBRUIKERSPROFIEL%\Dokumente\ .exe
- C:\Gebruikers\Publiek\Dokumente\ .exe
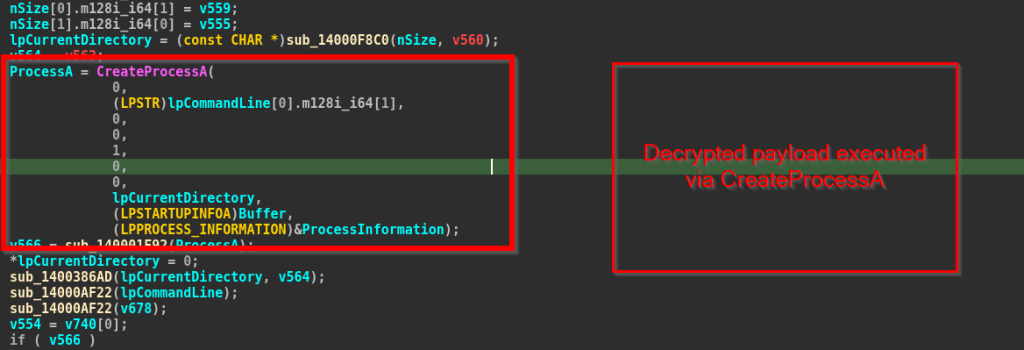
Laastens voer die wanware die gedekripteerde vrag uit met behulp van die CreateProcessA API. Die volledige pad na die verwyderde uitvoerbare lêer word direk as die opdragreël deurgegee, sonder dat die ouertoepassingsnaam gespesifiseer is, wat 'n nuwe proses op die slagoffermasjien begin.
Nou, in die volgende afdeling, sal ons kyk na die infrastruktuur- en toeskrywingsaspekte van die veldtog.
Infrastruktuur en Toeskrywing
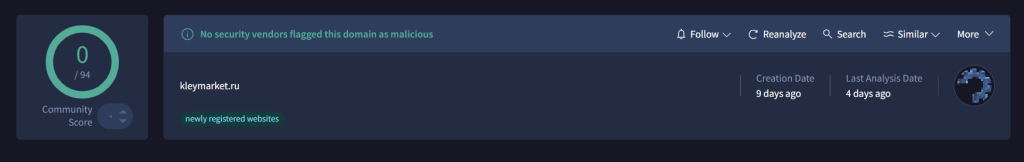
Ons het die bevel-en-beheer (C2) infrastruktuur wat in hierdie veldtog gebruik is, geanaliseer en gevind dat die domein hxxp://kleymarket[.]ru onlangs geregistreer is, slegs 9 dae voor ons analise. Ten tyde van die ondersoek is dit nie deur enige sekuriteitsverskaffers as kwaadwillig gemerk nie.
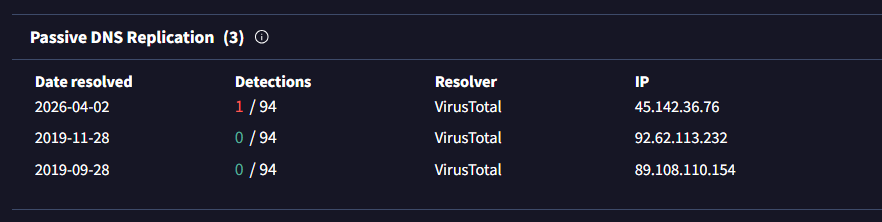
Passiewe DNS-data toon dat die domein oor tyd na verskeie IP-adresse opgelos is, insluitend:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
Die mees onlangse resolusie, gedateer 2026-04-02, wys na 45[.]142[.]36[.]76, wat blykbaar die aktiewe C2-bediener is wat in hierdie veldtog gebruik is. In teenstelling hiermee dui ouer rekords van 2019 daarop dat die domein voorheen vir ander doeleindes gebruik is voordat dit vir hierdie aktiwiteit hergebruik is.
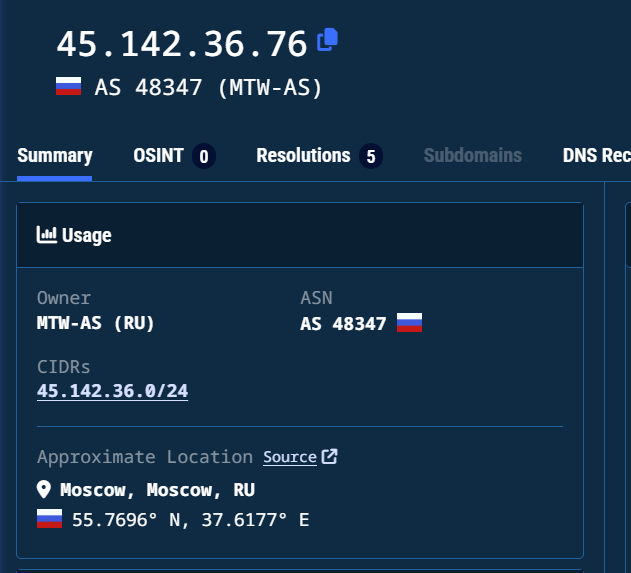
Verdere analise met behulp van Validin bevestig dat die domein en sy geassosieerde subdomein na die IP-adres 45[.]142[.]36[.]76 opsaal, wat blykbaar die aktiewe C2-infrastruktuur is wat in hierdie veldtog gebruik word. Hierdie IP word gehuisves onder AS48347 (MTW-AS), 'n Russiese outonome stelsel, met 'n benaderde ligging in Moskou, Rusland.
Ten tyde van skryf skryf ons hierdie veldtog nie toe aan enige bekende bedreigingsakteur nie. Die waargenome taktiek, infrastruktuur en sosiale ingenieurswese-elemente dui egter op 'n goed beplande en geteikende operasie. Gegewe die veldtog se onopvallende afleweringsmeganisme en lugvaart-tema teikenstelling, het ons hierdie veldtog "Operasie Silent Rotor" genoem. Die veldtog blyk noukeurig getime te wees om in lyn te wees met die "Unmanned Aviation 2026"-forum in Moskou, wat dui op 'n fokus op lugvaartprofessionele persone wat waarskynlik die geleentheid sal bywoon of daarmee geassosieer sal word.
Gevolgtrekking
SEQRITE Labs het 'n geteikende spiesvissingsveldtog geïdentifiseer wat professionele persone in die Eurasiese onbemande lugvaartsektor raak. Die veldtog gebruik realistiese lugvaartverwante dokumente om die slagoffer se vertroue te wen, met inhoud wat gekoppel is aan die "Unmanned Aviation 2026"-forum in Moskou. Die afgelewerde wanware is 'n Rust-gebaseerde uitvoerbare lêer wat stelselinligting insamel, met 'n afstandbediener oor geïnkripteerde HTTPS kommunikeer en 'n tweede-fase-vrag aflaai vir uitvoering.
Die infrastruktuur wat in hierdie veldtog gebruik word, is minimaal en van korte duur, en maak staat op 'n nuut geregistreerde .ru-domein. Ten tyde van skryf skryf ons hierdie veldtog nie toe aan enige bekende bedreigingsakteur nie. Die gebruik van Russies-talige lokmiddels en konteksspesifieke inhoud dui egter daarop dat die veldtog streeksgefokus is en slagoffers binne dieselfde ekosisteem teiken.
Seqrite Beskerming
Trojan.Win64
Aanwysers van Kompromie (IOC's)
| Hash (SHA-256) | File |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Подтверждение заказа продукции ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | cai-vennoot (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Sertifikaat van vertaling.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Bevestiging van CAICA-produktebestelling en reëling van 'n vergadering by die Onbemande Lugvaart – 2026-forum om betalingsbesonderhede te bespreek en 'n langtermynkontrak te teken.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | opsomming_bestelling_cai_finale.xlsx |
URL's
| 45[.]142[.]36[.]76 |
| cdn[.]kleymarket[.]ru |
MITRE ATT&CK-kartering
| taktiek | Tegniek-ID | Tegnieknaam |
| Aanvanklike toegang | T1566.001 | Phishing: Spearphishing-aanhegsel |
| Uitvoering | T1204.002 | Gebruikersuitvoering: Kwaadwillige lêer |
| Uitvoering | T1059.003 | Opdrag- en Skriptinterpreteerder: Windows-opdragskulp |
| Uitvoering | T1106 | Inheemse API |
| Verdedigingsontduiking | T1036.004 | Vermomming: Pas by wettige naam of ligging |
| Verdedigingsontduiking | T1027 | Verduisterde lêers of inligting |
| Verdedigingsontduiking | T1140 | Deobfuskateer/Dekodeer lêers of inligting |
| Discovery | T1082 | Stelselinligting-ontdekking |
| Discovery | T1016 | Stelselnetwerkkonfigurasie-ontdekking |
| Discovery | T1033 | Stelseleienaar/Gebruikersontdekking |
| Discovery | T1083 | Lêer- en gidsontdekking |
| Bevel en beheer | T1071.001 | Toepassingslaagprotokol: Webprotokolle |
| Bevel en beheer | T1090.001 | Proxy: Interne Proxy |
| Ekfiltrasie | T1041 | Eksfiltrasie oor C2-kanaal |
| impak | T1105 | Ingress-gereedskapoordrag |
Skrywers
Priya Patel
Rayapati Lakshmi Prasanna Sai