
'n Insig in Transparent Tribe se onderverdeling wat jare lank verkeerdelik toegeskryf is.
Inleiding
Vinnige Genesing threat intelDie lisensiespan het onlangs bewyse van 'n gevorderde aanhoudende bedreiging (APT) teen Indiese weermagte ontdek. Ons ontleding toon dat baie ou veldtogte en aanvalle in die afgelope jaar verband hou met 'Operasie SideCopy' deur algemene IOC's.
Sleutel Bevindinge
- Operasie SideCopy is aktief vanaf vroeg in 2019 tot op hede.
- Hierdie kuberoperasie was slegs op die Indiese verdedigingsmagte en personeel van die gewapende magte gemik.
- Wanware-modules wat gesien word, is voortdurend onder ontwikkeling en opgedateerde modules word vrygestel na 'n verkenning van slagofferdata.
- Akteurs hou tred met die opsporing van wanware en werk modules op wanneer dit deur antivirus opgespoor word.
- Byna alle CnC behoort aan Contabo GmbH en bedienername is soortgelyk aan masjienname wat in die Deursigtige Stamverslag.
- Hierdie bedreigingsakteur mislei die sekuriteitsgemeenskap deur TTP's te kopieer wat na die Sidewinder APT-groep wys.
- Ons vermoed dat hierdie bedreigingsakteur bande het met die Transparent Tribe APT-groep.
opsomming:
'n Paar maande gelede het Quick Heal se Next-Gen Gedragsopsporingstelsel gewaarsku oor 'n paar prosesse wat HTA vanaf sommige onbetroubare webwerwe uitvoer.
Ons het 'n lys van URL'e gemaak, gekoppel vanaf mshta.exe, oor verskeie kliënte heen:
hxxps://demo[.]smart-hospital[.]in/uploads/personeel_dokumente/19/Gewapende-Magte-Spleentoelae-Bevel/html/
hxxps://demo[.]slim-hospitaal[.]in/oplaaie/personeel_dokumente/19/Verdedigingsproduksiebeleid-2020/html/
hxxps://demo[.]slim-hospitaal[.]in/oplaaie/personeel_dokumente/19/Beelde/8534
hxxps://demo[.]smart-hospital[.]in/uploads/personeel_dokumente/19/InsidentVerslag/html/
hxxps://demo[.]smart-hospital[.]in/uploads/personeel_dokumente/19/ParaMil-Forces-Spl-Allowance-Order/html/
hxxps://demo[.]smart-hospital[.]in/uploads/personeel_dokumente/19/Req-Data/html
hxxps://demo[.]smart-hospital[.]in/uploads/personeel_dokumente/19/Sheet_Roll/html
hxxps://demo[.]slim-skool[.]in/oplaaie/personeel_dokumente/9/Bladrol/html
hxxps://demo[.]slim-skool[.]in/oplaaie/student_dokumente/12/css/
hxxps://drivetoshare[.]com/mod[.]gov[.]in_dod_sites_default_files_Revisedrates/html
Die uitgeligtes is gestuur na teikens regoor Indiese verdedigingseenhede en individue van die gewapende magte.
Ons het hierdie veldtog begin dophou aangesien dit kritieke Indiese organisasies geteiken het.
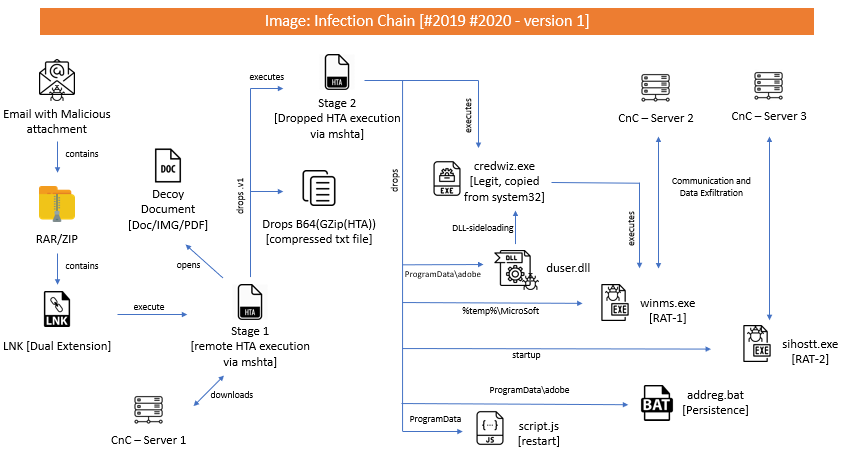
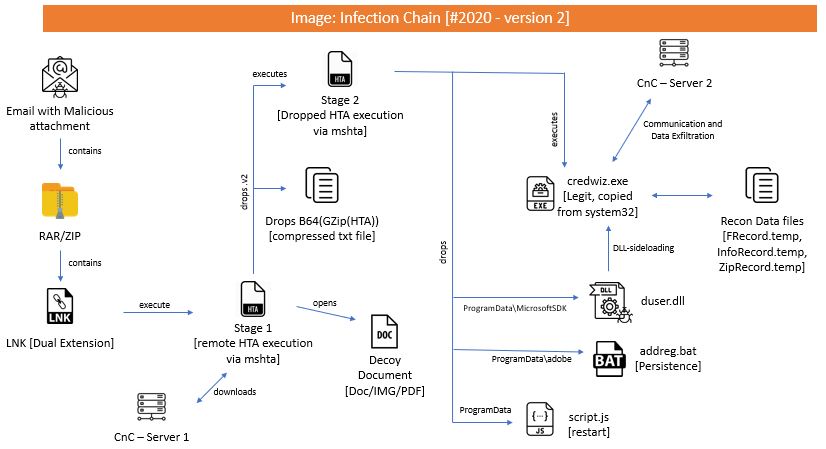
Spore van hierdie operasie kan van vroeg in 2019 tot op hede gevolg word. Tot dusver het ons drie infeksiekettingprosesse waargeneem.
Die aanvanklike infeksievektor in twee van die kettings was 'n LNK-lêer, wat van 'n malspam afkomstig was. Maar in een geval het ons aanvallers gesien wat die sjablooninspuitingsaanval en die kwesbaarheid van vergelykingsredigeerder (CVE-2017-11882) as die aanvanklike infeksievektor gebruik het. Alhoewel die aanvanklike infeksievektor in die derde geval verskil, is die finale vrag soortgelyk aan die eerste twee kettings.
Die onderstaande beelde gee 'n oorsig van wanware-infeksie in slagoffermasjiene.
Infeksieketting – Weergawe 1:
Infeksieketting – Weergawe 2:
Infeksieketting – Weergawe 3:
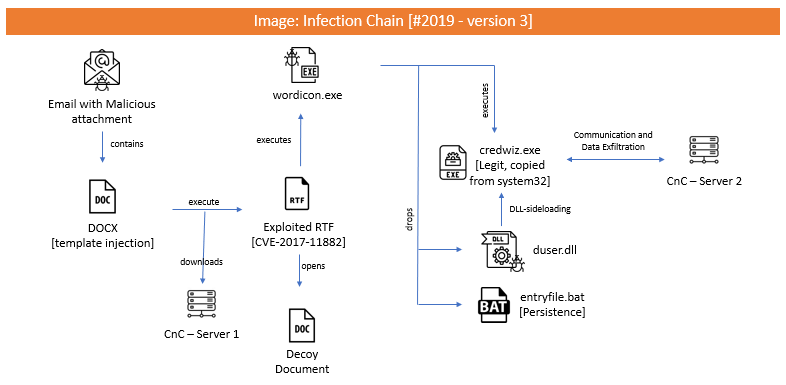
Ons het 'n diepgaande ontleding van elk van hierdie modules in ons jongste verslag verskaf, wat hier gevind kan word.
Die agtergrond en analise in hierdie artikel verskaf volledige forensiese en nuttige besonderhede van ons huidige denke oor die gebruik van wanware in hierdie operasie. Ons het alle faktore verskaf wat tot ons toeskrywing gelei het.
Onderwerpkundiges:
Kalpesh Mantri, hoofsekuriteitsnavorser
Pawan Chaudhari, bedreigingsnavorsingswetenskaplike
Goutam Tripathy, Senior Sekuriteitsnavorser