


Contents [show]
- Inleiding
- Sleutel teikens
- Nywerhede wat geraak word
- Geografiese Fokus
- Infeksie ketting
- Aanvanklike bevindings
- Kyk na die lokmiddel-dokument
- Tegniese Analise
- Fase 1 – Kwaadwillige RAR-lêer
- Fase 2 – Kwaadwillige .NET-wanware-dropper
- Fase 3 – Kwaadwillige Golang Shellcode-laaier
- Fase 4 – Shellcode-oorsig
- Jag en Infrastruktuur
- Gevolgtrekking
- Seqrite Beskerming
- IOCs
- MITER ATT&CK
- Skrywers
Inleiding
SEQRITE Labs APT-Team het dopgehou en 'n veldtog ontdek wat gemik is op die Baltiese Staat Tegniese Universiteit, 'n bekende instelling vir verskeie verdedigings-, lugvaart- en gevorderde ingenieursprogramme wat bydra tot Rusland se militêr-industriële kompleks. Opgespoor as Operasie HollowQuill, die veldtog maak gebruik van gewapende lokmiddeldokumente voorgee as amptelike navorsingsuitnodigings om te infiltreer akademiese, regerings- en verdedigingsverwante netwerkeDie bedreigingsentiteit lewer 'n kwaadwillige RAR-lêer wat 'n .NET-wanware-dropper bevat, wat verder ander Golang-gebaseerde skulpkode-laaiers saam met wettige OneDrive-toepassings en 'n lokmiddel-gebaseerde PDF met 'n finale Cobalt Strike-vrag laat val.
Sleutel teikens
Nywerhede wat geraak word
- Akademiese en navorsingsinstellings
- Militêre en Verdedigingsbedryf.
- Lugvaart- en Missieltegnologie
- Regeringsgeoriënteerde navorsingsentiteite.
Geografiese Fokus
- Russiese Federasie.
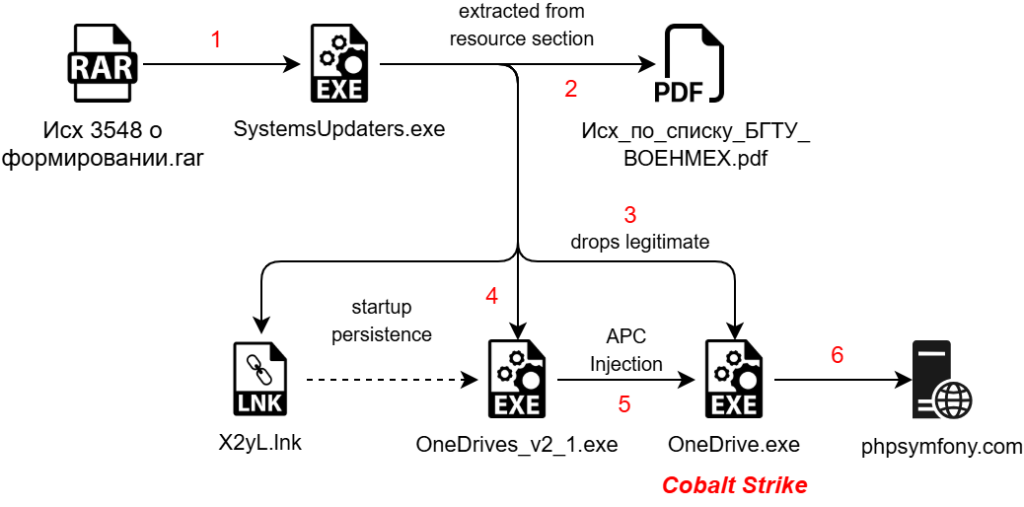
Infeksieketting.
Aanvanklike bevindinge.
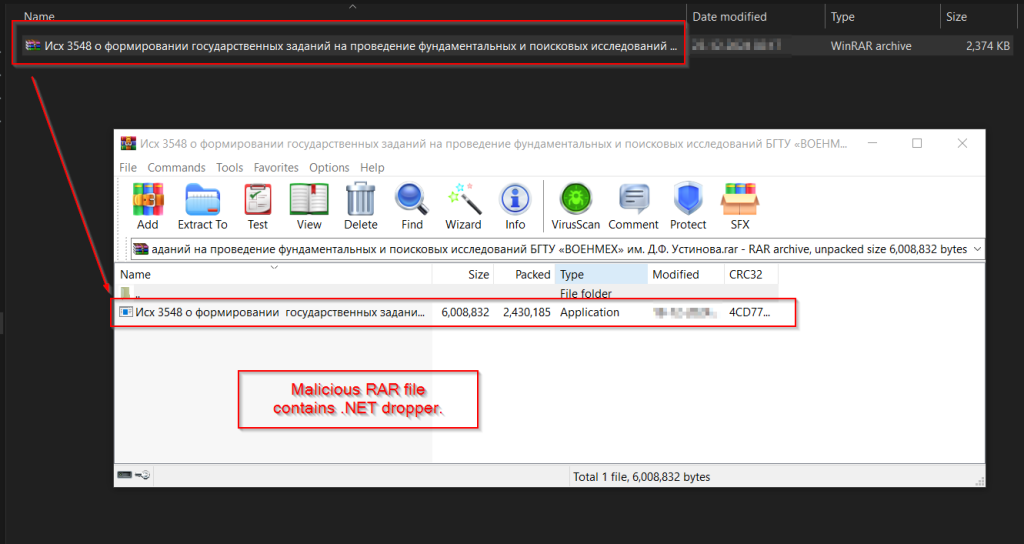
In die vroeë maande van 2025 het ons span 'n kwaadwillige RAR-argieflêer gevind met die naam Исх 3548 о формировании государственных заданий на проведение фундаментальныск исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.rar , wat vertaal word na Uitgaande 3548 oor die vorming van staatsopdragte vir die uitvoer van fundamentele en verkennende navorsing by BSTU 'VOENMEKH' vernoem na DF Ustinov.rar het op Virus Total verskyn . Na ondersoek het ons vasgestel dat hierdie RAR as 'n voorlopige bron van infeksie gebruik is, wat 'n kwaadwillige .NET-dropper bevat wat verskeie ander loonvragte saam met 'n PDF-gebaseerde lokmiddel bevat.
Die RAR-argief bevat 'n kwaadwillige .NET-uitvoerbare wat as 'n drupper funksioneer, genaamd “ Исх 3548 о формировании государственных заданий на проведение фундаментальныск исследований БГТУ «ВОЕНМЕХ» им Д.Ф ” wat ook vertaal word na Uitgaande No. 3548 met betrekking tot die vorming van staatsopdragte vir die uitvoer van fundamentele en verkennende navorsing by BSEKHDF'EN. Hierdie drupper is verantwoordelik vir die implementering van 'n wettige OneDrive-uitvoerbare lêer saam met 'n kwaadwillige dopkode-laaier wat in Golang geskryf is. Na uitvoering, voer die .NET-uitvoerbare bewerkings verskeie bewerkings uit: een daarvan ontplooi die Golang-laaier wat dopkode bevat, spuit die dopkode in die wettige OneDrive-proses in en skep 'n lokdokument. Voordat ons in die tegniese besonderhede delf, kom ons kyk eers na die lokmiddeldokument.
Kyk na die lokmiddel-dokument.
Na ondersoek van die lokmiddeldokument blyk dit dat hierdie lokmiddel 'n dokument is wat verband hou met die Ministerie van Wetenskap en Hoër Onderwys van Rusland , spesifiek rakende die Baltiese Staat Tegniese Universiteit "VOENMEKH" vernoem na D.F. Ustinov . Die dokument blyk 'n amptelike kommunikasie te wees wat aan verskeie organisasies gerig is, wat moontlik staatsaangewese navorsingsprojekte of verdedigingsverwante akademiese samewerkings bespreek.
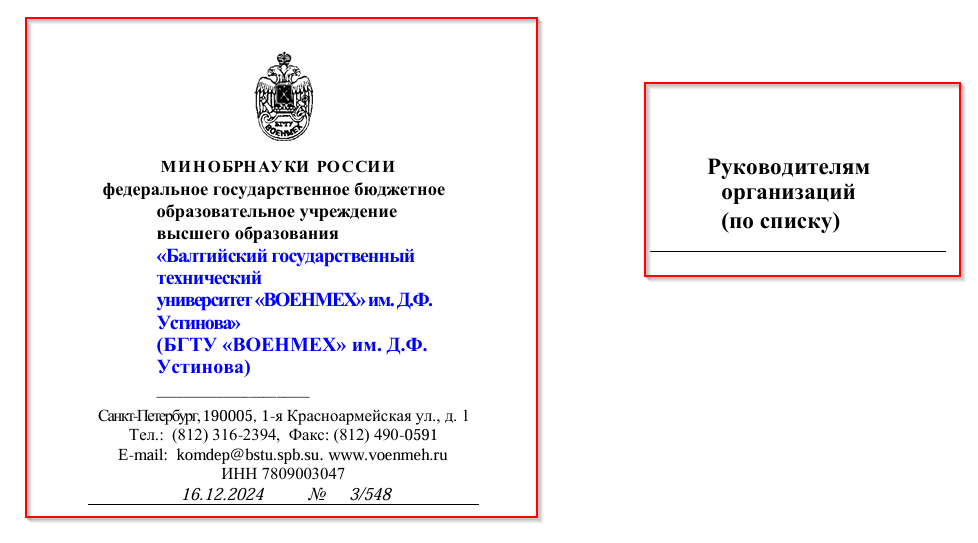
Bogenoemde is 'n vertaalde weergawe van die aanvanklike gedeeltes van die lokmiddel.
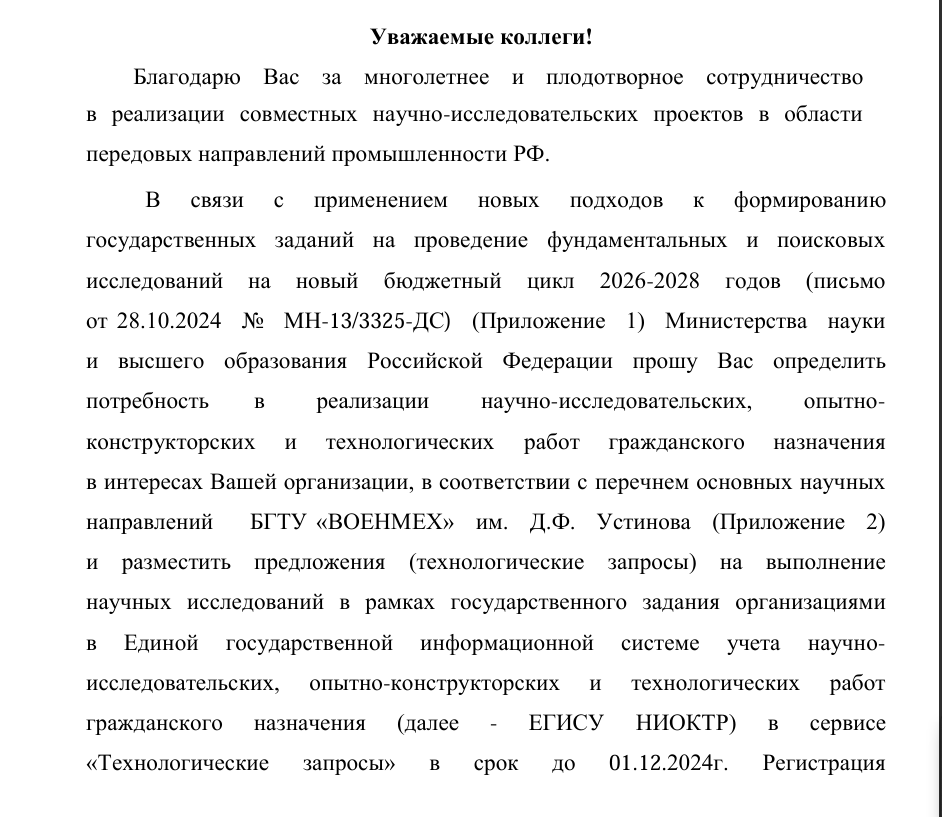
Die inhoud en die hele lokmiddel bevestig dat hierdie PDF dien as 'n omvattende riglyn vir die toewysing van staatsgerigte navorsingstake, wat die proses uiteensit vir organisasies om voorstelle vir fundamentele en toegepaste navorsingsprojekte onder die 2026-2028-begrotingsiklus in te dien. Dit verskaf instruksies vir instellings, veral dié wat betrokke is by gevorderde wetenskaplike en tegnologiese navorsing, oor hoe om hul tegnologiese versoeke binne die Verenigde Staatsinligtingstelsel vir Wetenskaplike Navorsing en Tegnologiese Projekte (ЕГИСУ НИОКТР) te registreer voor die gespesifiseerde sperdatum.
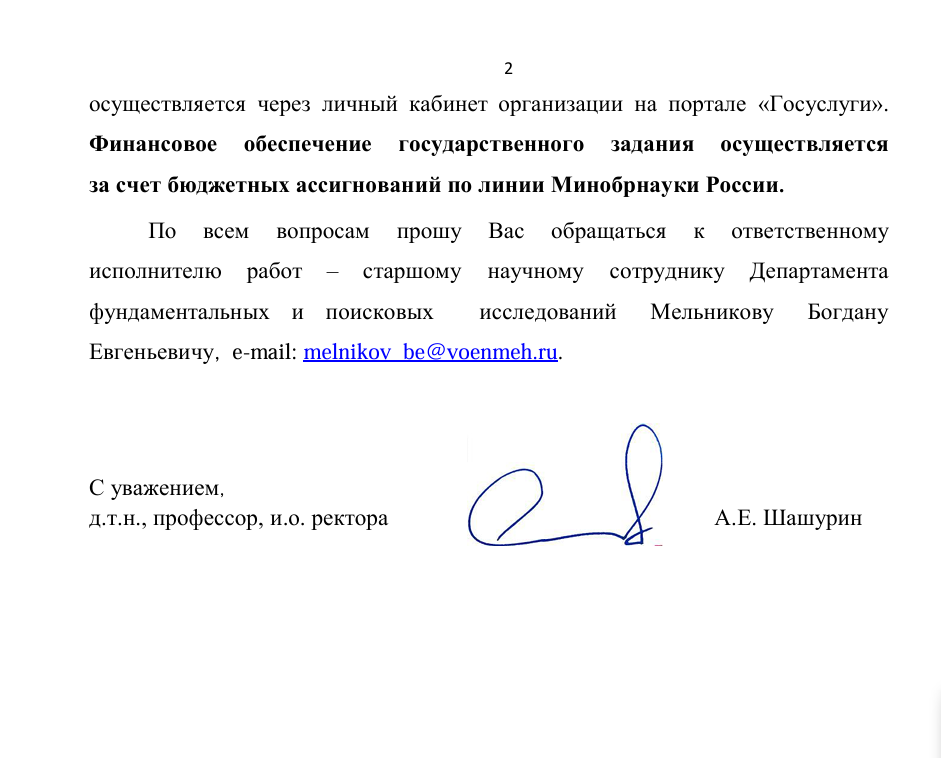
As ons nou na die latere deel van die lokmiddel kyk, kan gesien word dat die lokmiddeldokument addisionele inligting verskaf oor die indieningsproses vir staatsaangewese navorsingstake, en beklemtoon dat finansiële steun vir hierdie projekte uit begrotingstoewysings deur die Ministerie van Wetenskap en Hoër Onderwys van Rusland sal kom. Die dokument noem ook kontakbesonderhede vir navrae van Bogdan Evgenyevich Melnikov, 'n senior navorser in die Departement van Fundamentele en Verkennende Navorsing, met 'n e-posadres vir kommunikasie.
Wel, aan die einde van hierdie lokmiddel kan gesien word dat dit onderteken is deur A. E. Shashurin, wat geïdentifiseer word as 'n Doktor in Tegniese Wetenskappe (д.т.н.) , professor en waarnemende rektor ( и.о. ректора) van die instelling. Oor die algemeen dien hierdie lokmiddel as 'n amptelike kommunikasie van die Ministerie van Wetenskap en Hoër Onderwys van Rusland, wat riglyne verskaf vir organisasies rakende staatsbefondsde navorsingsinisiatiewe.
Tegniese Analise
Ons sal ons analise in vier hoofafdelings verdeel. Eerstens sal ons die kwaadwillige RAR-argief ondersoek. Tweedens sal ons delf in die kwaadwillige .NET-dropper. Derdens sal ons fokus op die analise van die werking van die kwaadwillige Golang-gebaseerde shellcode-inspuiter en aan die einde sal ons kyk na die kwaadwillige Cobalt Strike-vrag. Hierdie gedetailleerde verkenning sal lig werp op die metodologieë wat gebruik word en insigte gee in die taktiek van die bedreigingsakteur binne hierdie spesifieke veldtog.
Fase 1 – Kwaadwillige RAR-lêer.
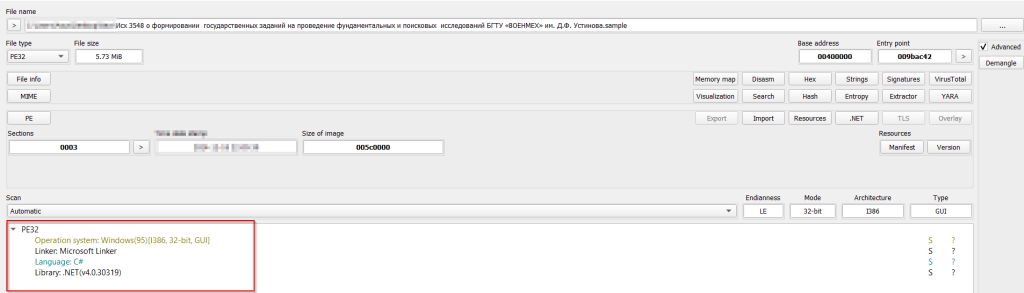
By die ondersoek van die kwaadwillige RAR-lêer, bevat dit 'n ander kwaadwillige uitvoerbare lêer met die naam Исх 3548 о формировании государственных заданий на проведение фундаментальнпых исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова. Na aanvanklike ontleding van die lêer se artefakte is dit aan die lig gebring dat dit 'n 32-bis .NET-gebaseerde uitvoerbare lêer is. In die volgende afdeling sal ons die funksionaliteit van hierdie.NET-uitvoerbare lêer ondersoek.
Fase 2 – Kwaadwillige .NET-wanware-dropper.
Kom ons kyk nou na die werking van die .NET-lêer wat binne die RAR-argief saamgepers is. Soos in die vorige afdeling, het ons gevind dat die binêre lêer basies 'n 32-bis .NET-uitvoerbare lêer is, en dit word ook hernoem na SystemUpdaters.exe terwyl ons dit in die ontledingsinstrumente gelaai het.
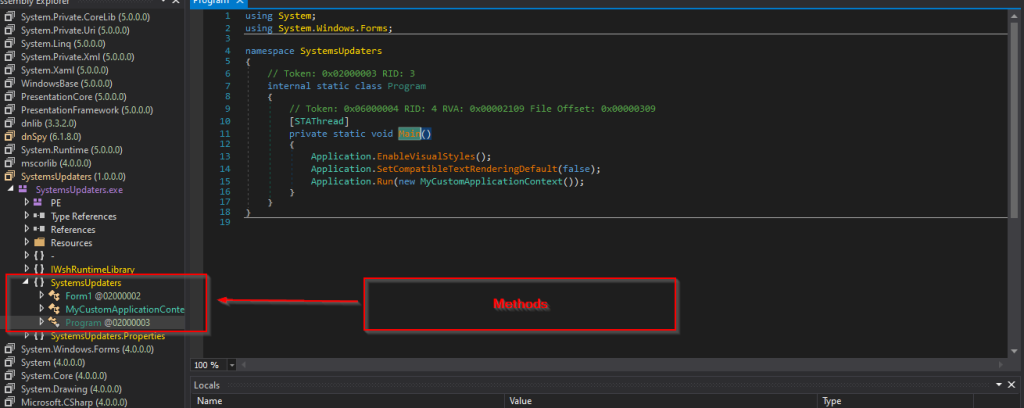
Toe ons binne-in die monster kyk, het ons drie interessante metodes gevind. Kom ons delf nou dieper daarin.
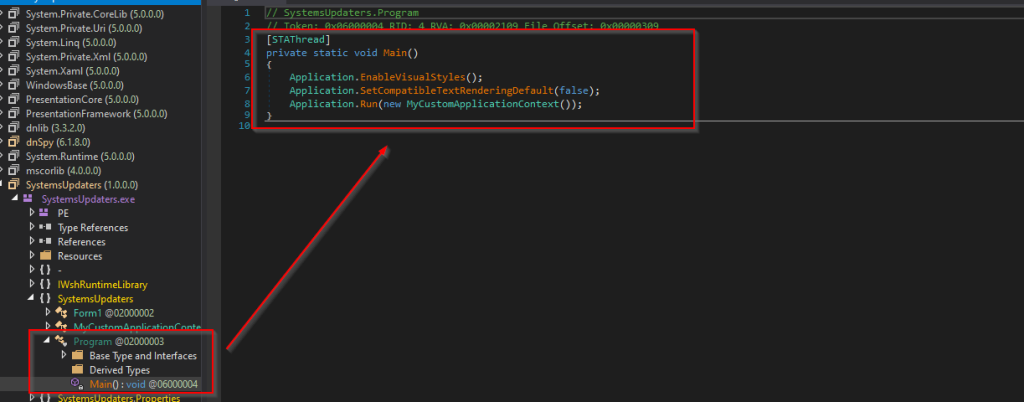
As ons na die eerste metode kyk, kan ons sien dat die Main-funksie 'n ander metode, MyCustomApplicationContext, aanroep. Kom ons analiseer die metode.
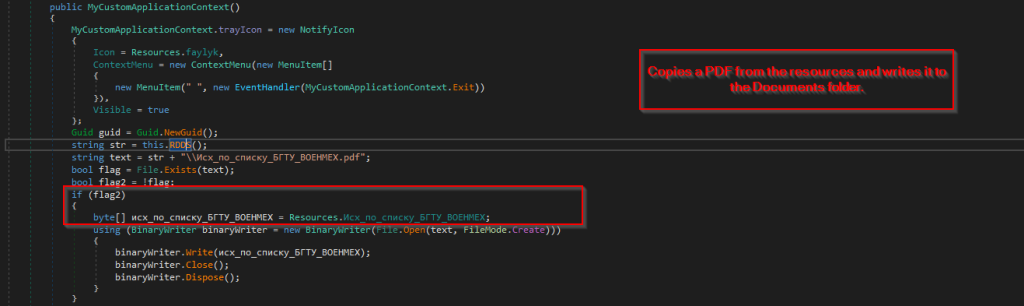
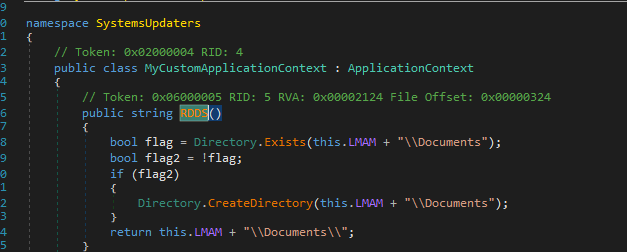
Vervolgens, deur na die metode te kyk, het ons gevind dat die kode aanvanklik kontroleer of die lokmiddel-PDF binne die C:\Users\Appdata\Roaming\Documents-ligging teenwoordig is. Indien die PDF-lêer nie teenwoordig is nie, gaan dit voort en kopieer die lokmiddel, wat onder die hulpbronne-afdeling gestoor is, en skryf dit na die ligging.
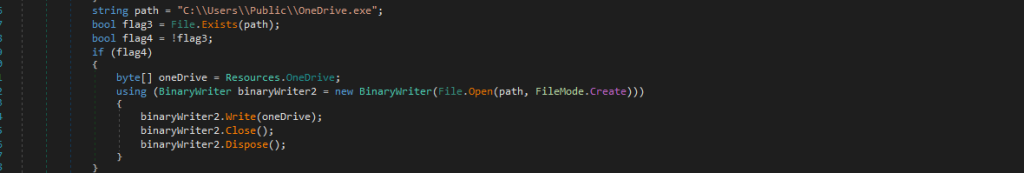
Vervolgens, deur die kode verder te ondersoek, het ons gevind dat dit kontroleer of die lêer OneDrive.exe, wat basies die wettige OneDrive-toepassing is, bestaan. Indien dit nie op die verlangde plek gevind word nie, gaan dit voort en kopieer die wettige toepassing wat onder die hulpbron-afdeling gestoor is, en skryf dit na die plek.
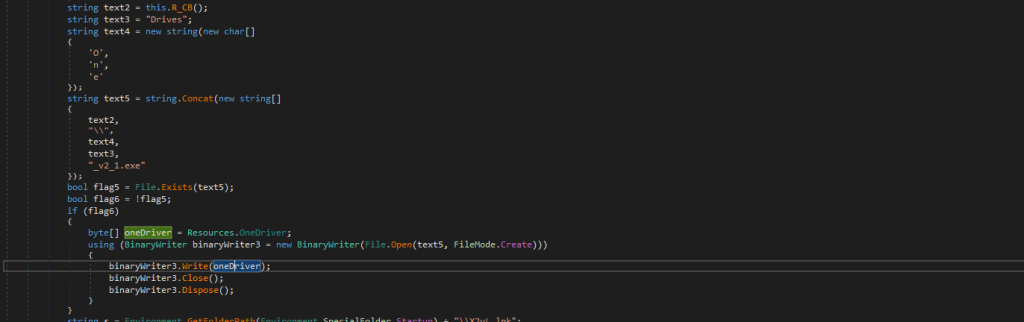
Deur na die latere deel van die kode te kyk, het ons gevind dat dit na 'n lêer met die naam OneDrives_v2_1.exe onder die ligging C:\Users\Appdata\Roaming\Driver kyk. Indien dit nie die lêer vind nie, net soos soortgelyke lêers, kopieer dit die uitvoerbare lêer vanaf die hulpbronne-afdeling en skryf dit na die ligging.
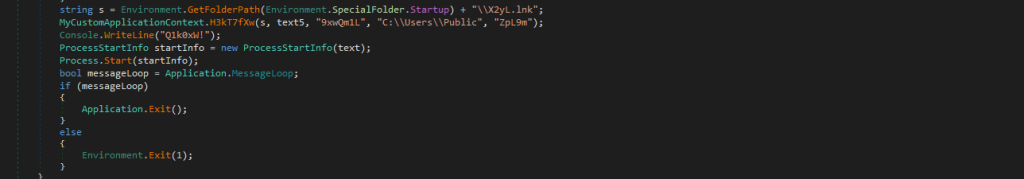
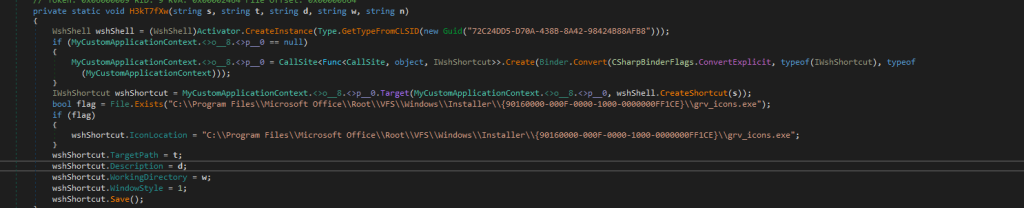
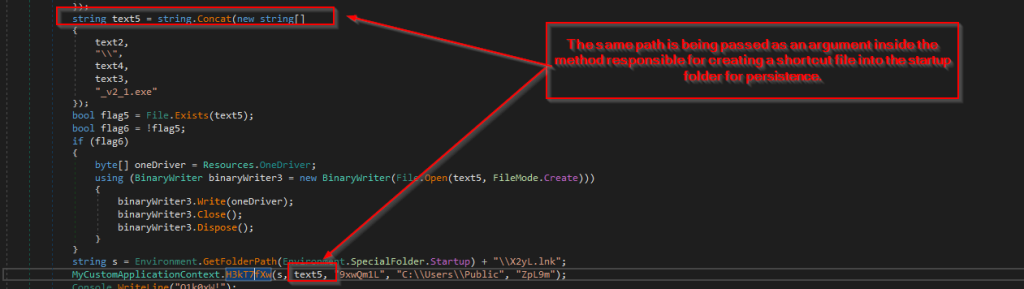
Een van die mees interessante aspekte van hierdie drupper is die gebruik van 'n kortpad (.lnk) lêer genaamd X2yL.lnk as 'n volhardingsmeganisme deur dit in die Windows-opstartmap te plaas om uitvoering tydens stelselopstart te verseker. Na ontleding van die H3kT7fXw-metode, het ons opgemerk dat dit verantwoordelik is vir die skep van hierdie kortpadlêer. Die metode gebruik WshShell om die .lnk-lêer te genereer en ken 'n Microsoft Office-gebaseerde ikoon daaraan toe , wat dit minder verdag maak. Daarbenewens word die teikenpad van die kortpad gestel na die plek waar die kwaadwillige vrag, d.w.s. OneDrives_v2_1.exe, gestoor word, wat die uitvoering daarvan verseker wanneer die kortpad tydens opstart geaktiveer word.
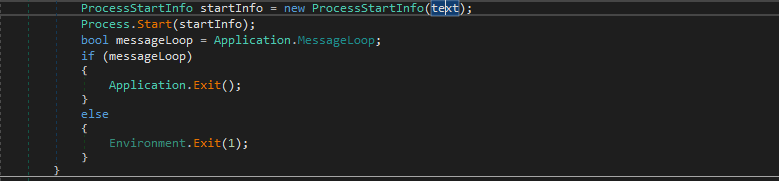
Aan die einde gaan dit voort en wys die lokval-PDF op die skerm. Soos ons die ontleding van die kwaadwillige .NET-dropper afsluit, sal ons in die volgende afdelings die kwaadwillige uitvoerbare lêer wat deur hierdie dropper laat val is, analiseer.
Fase 3 – Kwaadwillige Golang Shellcode-laaier.
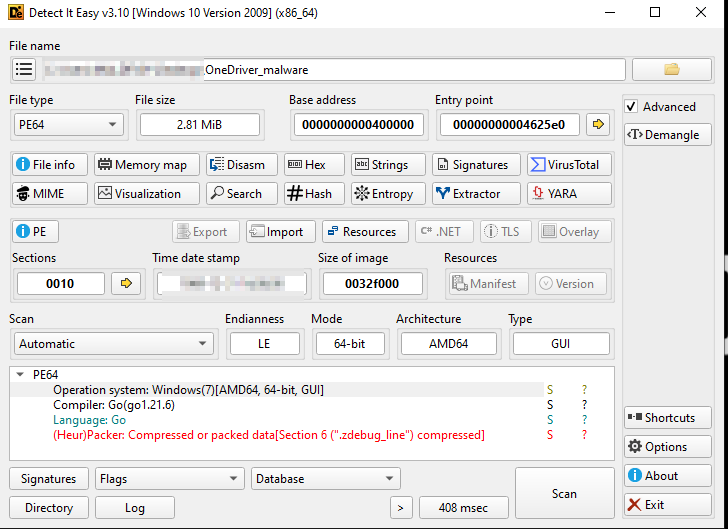
Aanvanklik, na ondersoek van die voorbeeld binne ontledingsinstrumente, kan ons bevestig dat hierdie uitvoerbare lêer met Golang geprogrammeer is. Vervolgens sal ons kyk na die werking van die shellcode-laaier en die inspuitmeganisme daarvan.
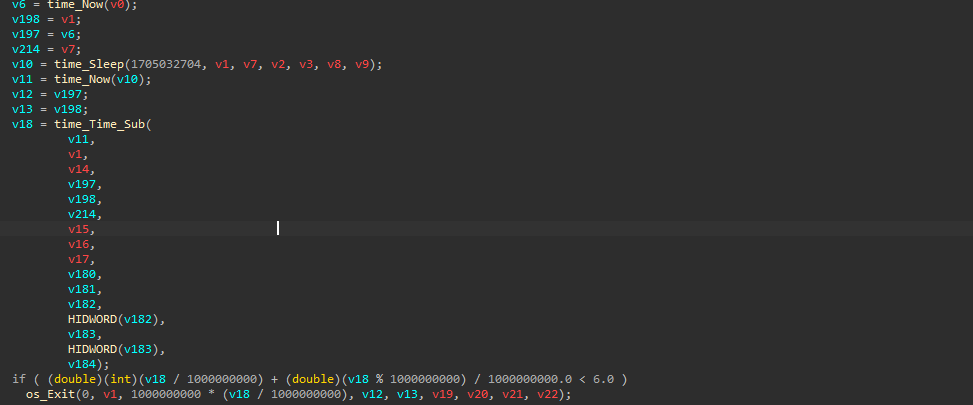
Deur na die heel eerste deel van hierdie dopkode-laaier te kyk, het ons gevind dat die binêre lêer die time_now -funksie uitvoer om aanvanklik die huidige stelseltyd vas te lê, dan roep dit time_sleep aan, wat ook 'n Golang-funksie met 'n hardgekodeerde waarde is, en dan weer die time_now-funksie aanroep, wat die tydstempel na die slaap nagaan. Dan roep dit time_Time_Sub aan, wat die verskil tussen die tydstempel wat deur die funksie vasgelê is, nagaan en gaan voort en kyk of die totale slaaptyd minder as 6 sekondes is. Indien die slaapduur korter is, sluit die program af, wat dien as 'n klein anti-analise-tegniek.
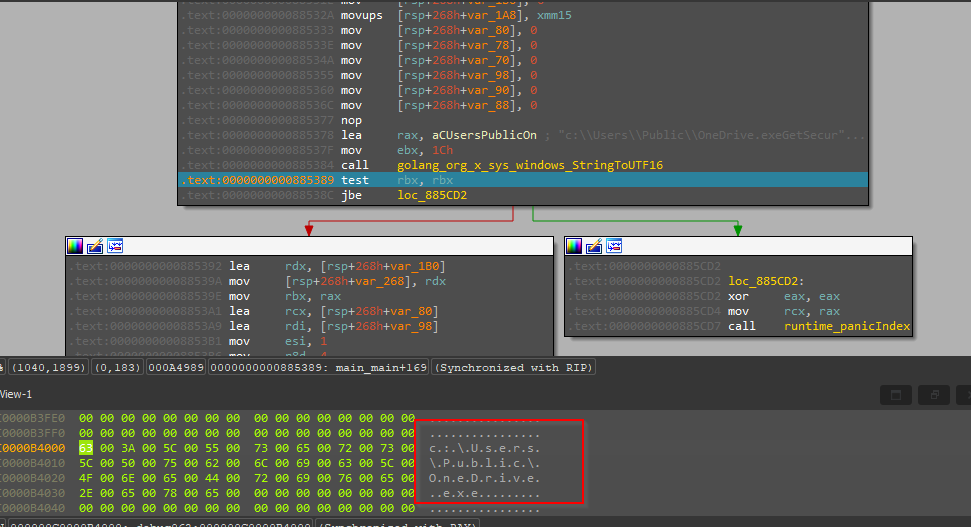
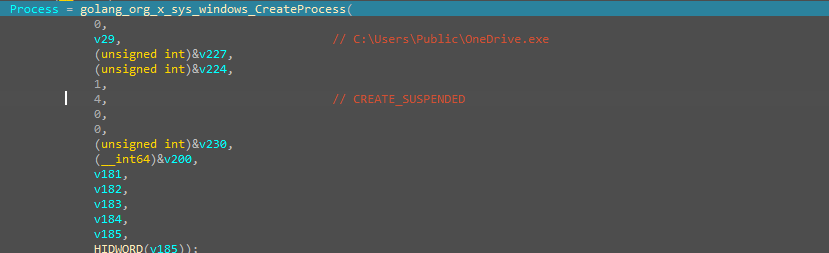
Volgende, deur voort te gaan en die kode na te gaan, het ons gevind dat die wettige OneDrive-uitvoerbare lêer, wat deur die .NET-dropper laat vaar is, daardie soortgelyke proses geskep word met behulp van die CreateProcess API in Golang, en die proses word in 'n opgeskorte modus geskep.
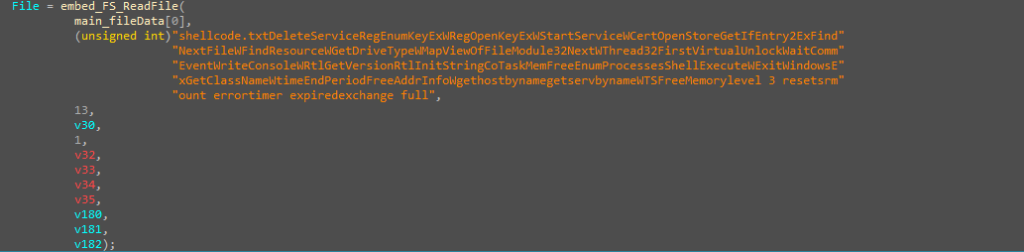
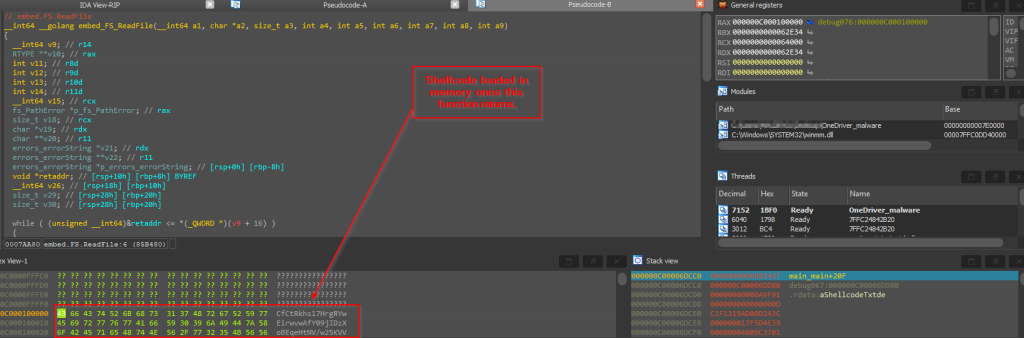
Dan word die dopkode wat reeds in hierdie laaier-binêre lêer ingebed is, gelees deur die Golang-funksie embed_FS_ReadFile te gebruik wat die dopkode terugstuur.
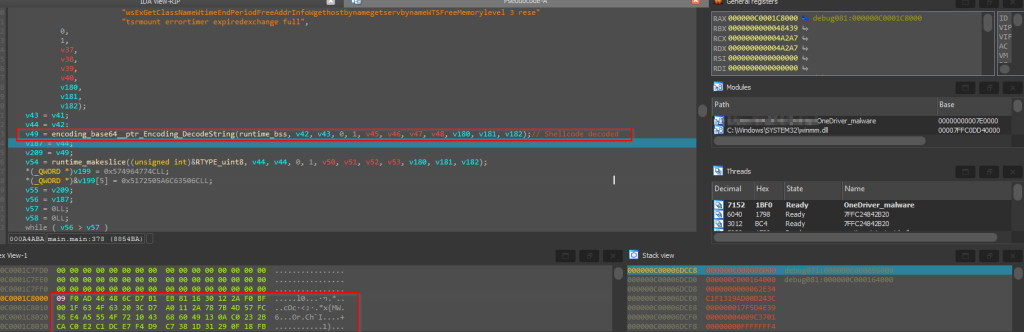
Volgende word die dopkode wat deur die vorige funksie in 'n base64-geënkodeerde formaat terugbesorg is, gedekodeer met behulp van die Golang-inheemse funksie base64.StdEncoding.DecodeString en terugbesorg.
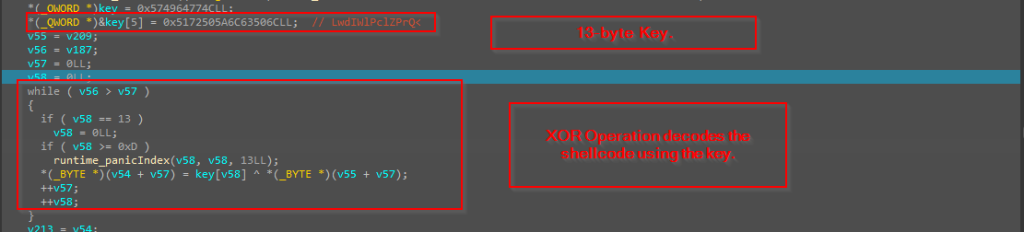
Dan gebruik die kode basies 'n hardgekodeerde sleutel van 13 grepe, wat basies gebruik word om die hele dopkode te dekodeer.
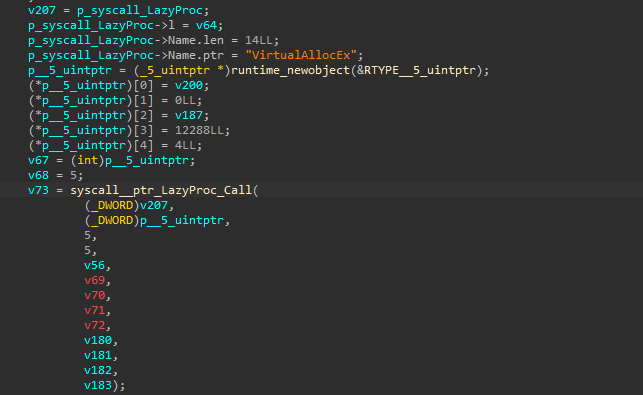

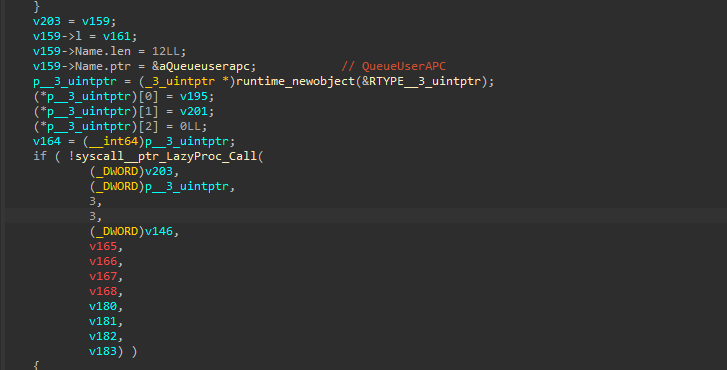
Dan laastens voer die kode die APC-inspuitingstegniek uit om die dopkode binne die geheue in te spuit, deur eers met die proses in 'n opgeskorte toestand te begin, gevolg deur die dopkode te dekodeer en te dekripteer, gevolg deur geheue toe te ken aan die opgeskorte OneDrive.exe-proses. Sodra die geheue toegeken is, gaan dit voort en skryf dit die dopkode binne die geheue met behulp van WriteProcessMemory, dan gebruik dit QueueUserAPC API om 'n funksieoproep binne die hoofdraad van die opgeskorte OneDrive.exe -proses in die waglys te plaas. Laastens word ResumeThread gebruik wat veroorsaak dat die APC-funksie in die waglys (wat die dopkode bevat) uitgevoer word, wat die ingespuite kwaadwillige kode effektief binne die konteks van OneDrive.exe uitvoer. Laat ons nou 'n paar sleutelartefakte van die dopkode analiseer.
Fase 4 - Oorsig van die Shellcode.
Nadat ons binne die kwaadwillige dopkode gekyk en dit geanaliseer het, het ons gevind dat die dopkode eintlik 'n laaier is, wat werk deur aanvanklik 'n Windows wwanmm.dll-biblioteek te laai.
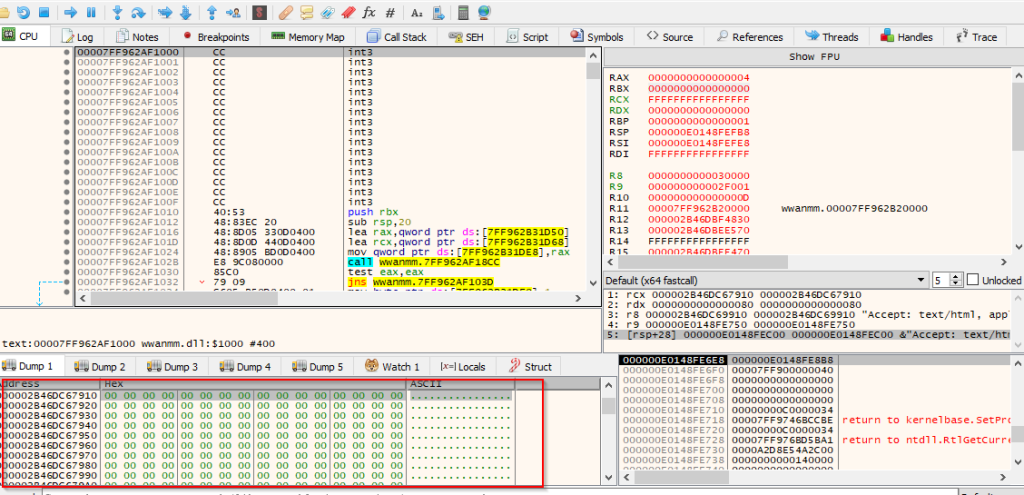
Sodra die DLL gelaai is, nul dit die .text-afdeling van die DLL uit. Dit gebruik 'n Windows API DllCanUnloadNow wat help om die baken in die geheue voor te berei. Dit vergemaklik dus die werking van die dopkode, wat 'n Cobalt Strike-baken is, verder.
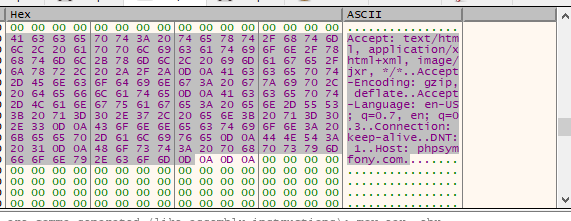
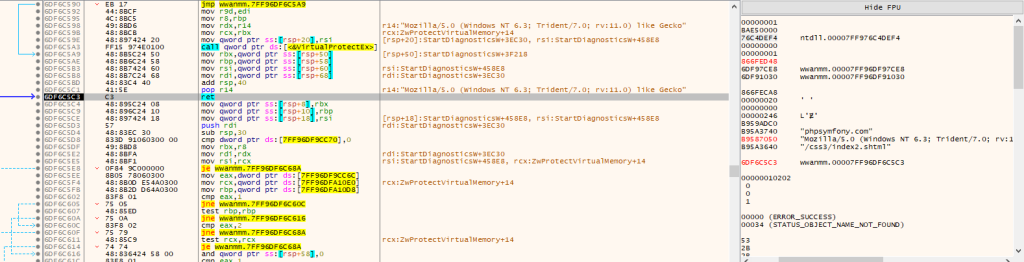
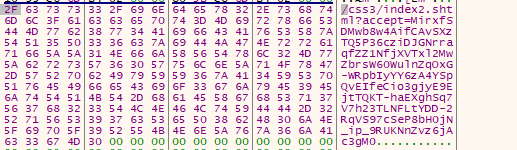
Verdere analise word dit nogal duidelik dat die baken aan die C2-bediener koppel, wat deur die aanvaller aangebied word deur middel van 'n sekere gebruikersagent. Aangesien hierdie instrument redelik algemeen gebruik word, sal ons nie in diepte delf in die werking van die kwaadwillige baken nie. Die konfigurasie van die baken kan soos volg ontleed word.
Uitgetrekte konfigurasie:
Metode: GETHost[Bevel en Beheer]: phpsympfony.comGebruiker-Agent: “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) soos Gecko”
Jag en Infrastruktuur.
Na ontleding van die dopkode-inspuiter wat in Golang geprogrammeer is, het ons klein OPSEC-verwante foute van die bedreigingsakteur gevind, soos om die Go-build ID saam met die inspuiter te laat, wat ons gehelp het om soortgelyke vragte te soek wat deur dieselfde bedreigingsakteur gebruik word. Die Go-build ID is soos volg:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
As ons nou na die infrastruktuur-artefakte kyk, het die kwaadwillige bevel-en-beheer-bediener wat by die domein phpsymfony[.]com gehuisves is, die domein oor verskeie ASN-dienste geroteer. Daar was ook 'n unieke HTTP-titel wat ook verskeie kere oor die C2-bediener geroteer is.
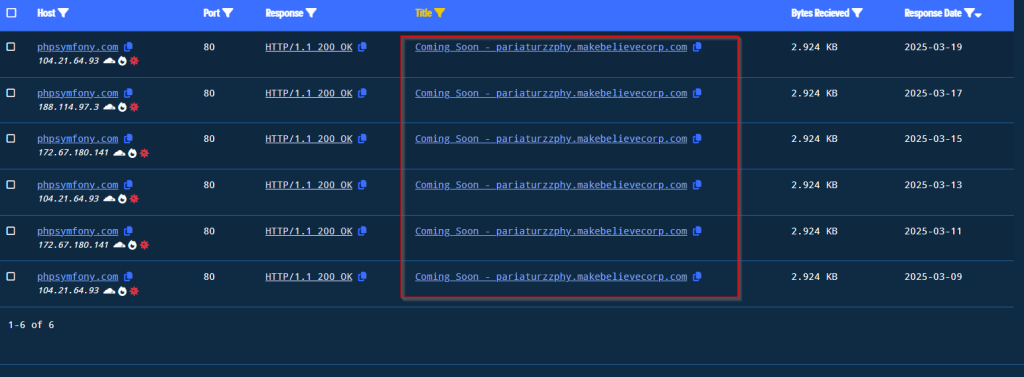
As ons na die reaksie oor die geskiedenis kyk, kan ons sien dat die titel "Coming Soon" – pariaturzzphy.makebelievercorp[.]com al verskeie kere opgestel is.
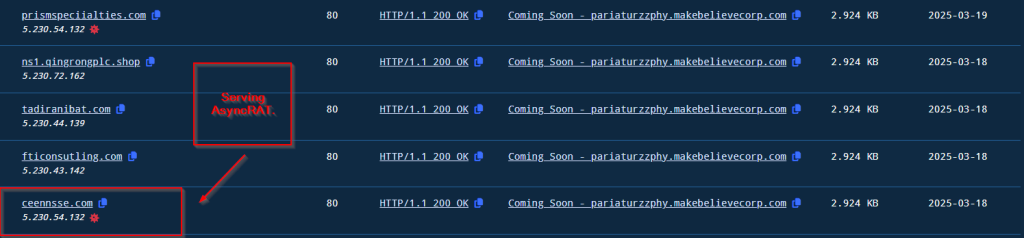
Met verdere soektog na dieselfde HTTP-titel, het ons gevind dat baie gashere dieselfde titel bedien, waarvan sommige kwaadwillige binêre lêers soos ASyncRAT en nog baie meer bedien.
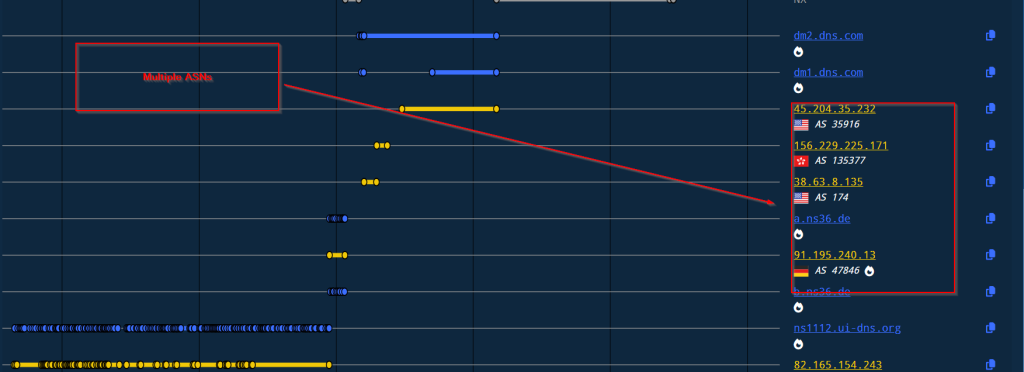
As ek na die ASN'e kyk, roteer die C2-bediener sedert die aktiveringsdatum. Die lys is soos volg.
| ASN | ligginggewing | Eienaar |
| AS13335 | Verenigde State | Cloudflare Net |
| AS35916 | Verenigde State | MULTA-ASN1 |
| AS135377 | Hong Kong | UCLOUD-HK-AS-AP UCLOUD INLIGTINGSTEGNOLOGIE HK BEPERK |
| AS174 | Verenigde State | OORWEGEND-174 |
| AS47846 | Duitsland | SEDO-AS |
| AS8560 | 🌍 Onbekend | IONOS-AS |
Gevolgtrekking
Ons het gevind dat 'n bedreigingsakteur die Baltiese Tegniese Universiteit teiken deur middel van 'n navorsingstema-lokmiddel waar hulle 'n .NET-dropper gebruik het om 'n kodelaaier te gebruik om uiteindelik 'n Cobalt Strike-geheue-inplantaat af te lewer. Deur die algehele veldtog en TTP's wat deur die bedreigingsakteur gebruik word, te ontleed, kan ons aflei dat die bedreigingsakteur 'n paar maande gelede, sedert Desember 2024, begin teiken het.
SEQRITE Beskerming.
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
IOC's.
| MD5 | Filename |
| ab310ddf9267ed5d613bcc0e52c71a08 | Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований «БХХВЕУББ им. Д.Ф. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | StelselsOpdateerders.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK.
| taktiek | Tegniek-ID | Naam |
| Aanvanklike toegang | T1566.001 | Phishing: Spiesphishing-aanhegsel
|
| Uitvoering | T1204.002
T1053.005 |
Gebruikersuitvoering: Kwaadwillige lêer
Geskeduleerde taak. |
| Volharding | T1547.001 | Register-uitvoersleutels / opstartmap |
| Verdedigingsontduiking | T1036 T1027.009 T1055.004 T1497.003 |
Maskering Ingeboude vragte. Asinchrone Prosedureoproep Tydgebaseerde Ontduiking |
| Bevel en beheer | T1132.001 | Data-enkodering: Standaard-enkodering |
Skrywers
- Subhajeet Singha
- Sathwik Ram Prakki

